安全管理ガイドライン第7.0版——契約書は1行、パスワードは13桁
安全管理ガイドライン第7.0版で診療所がまずやることは3つ。契約書で読む範囲を決める、パスワードを13桁か二要素認証にする、二要素認証を次の入れ替えの仕様に入れる。9月公表の公式Q&Aとチェックリストの原文から、今日・30日・90日の手順と業者への質問文を示します。
2026-10-12 に全面改稿しました。142ページを読み解く解説から、診療所がまずやる3つの手順に絞りました。9月公表の公式Q&Aも反映しています。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-08-06
- 全面改稿
- 2026-10-12
- 更新
- 2026-10-12
- 引用
- PMID 0 件
この記事で学べること
- 読む範囲は契約書で決まる——全サーバの更新を業者が担うと書いてあれば、概説編と保守委託機関編の38ページ
- パスワードの定期変更は不要になった——二要素認証が無いあいだは13桁以上、使い回しは禁止
- 二要素認証は入れ替えの仕様に入れる——原則は令和9年度まで、難しければ令和9年度以降の最初の入れ替えまで
読み終えたら、まずこれ
電子カルテの契約書か約款を開き、セキュリティアップデートを誰が担うかの1文を探す
目次Index
はじめに——142 ページを前にして
医療情報システムの安全管理に関するガイドラインが、2026 年 6 月 29 日に第 7.0 版になりました[1]。5 つの編を合わせると 169 ページ、新しくできた 1 編を除いても 142 ページあります。
「全部読まないといけないのか」。同業の先生方から最初に出るのは、この問いです。
結論から言うと、多くの診療所は全部を読まなくて済みます。電子カルテの業者がすべてのサーバの更新を担うと契約書に書いてあれば、読むのは 2 つの編、38 ページです[2]。9 月には厚労省の公式 Q&A も出て、この判定の条件がはっきりしました[5]。
この記事では、第 7.0 版で診療所がまずやることを 3 つに絞ります。契約書で読む範囲を決める。パスワードを新しいルールに合わせる。二要素認証を次の入れ替えの仕様に入れる。今日・30 日・90 日の手順と、業者に送る質問文、印刷用のチェックシートも付けました。
そもそも安全管理ガイドラインとは
本題の前に、このガイドラインがどんな文書で、院内のどの機械の話なのかを整理します。ここが分かれば、自院がどちらの道かを自分で判定できます。
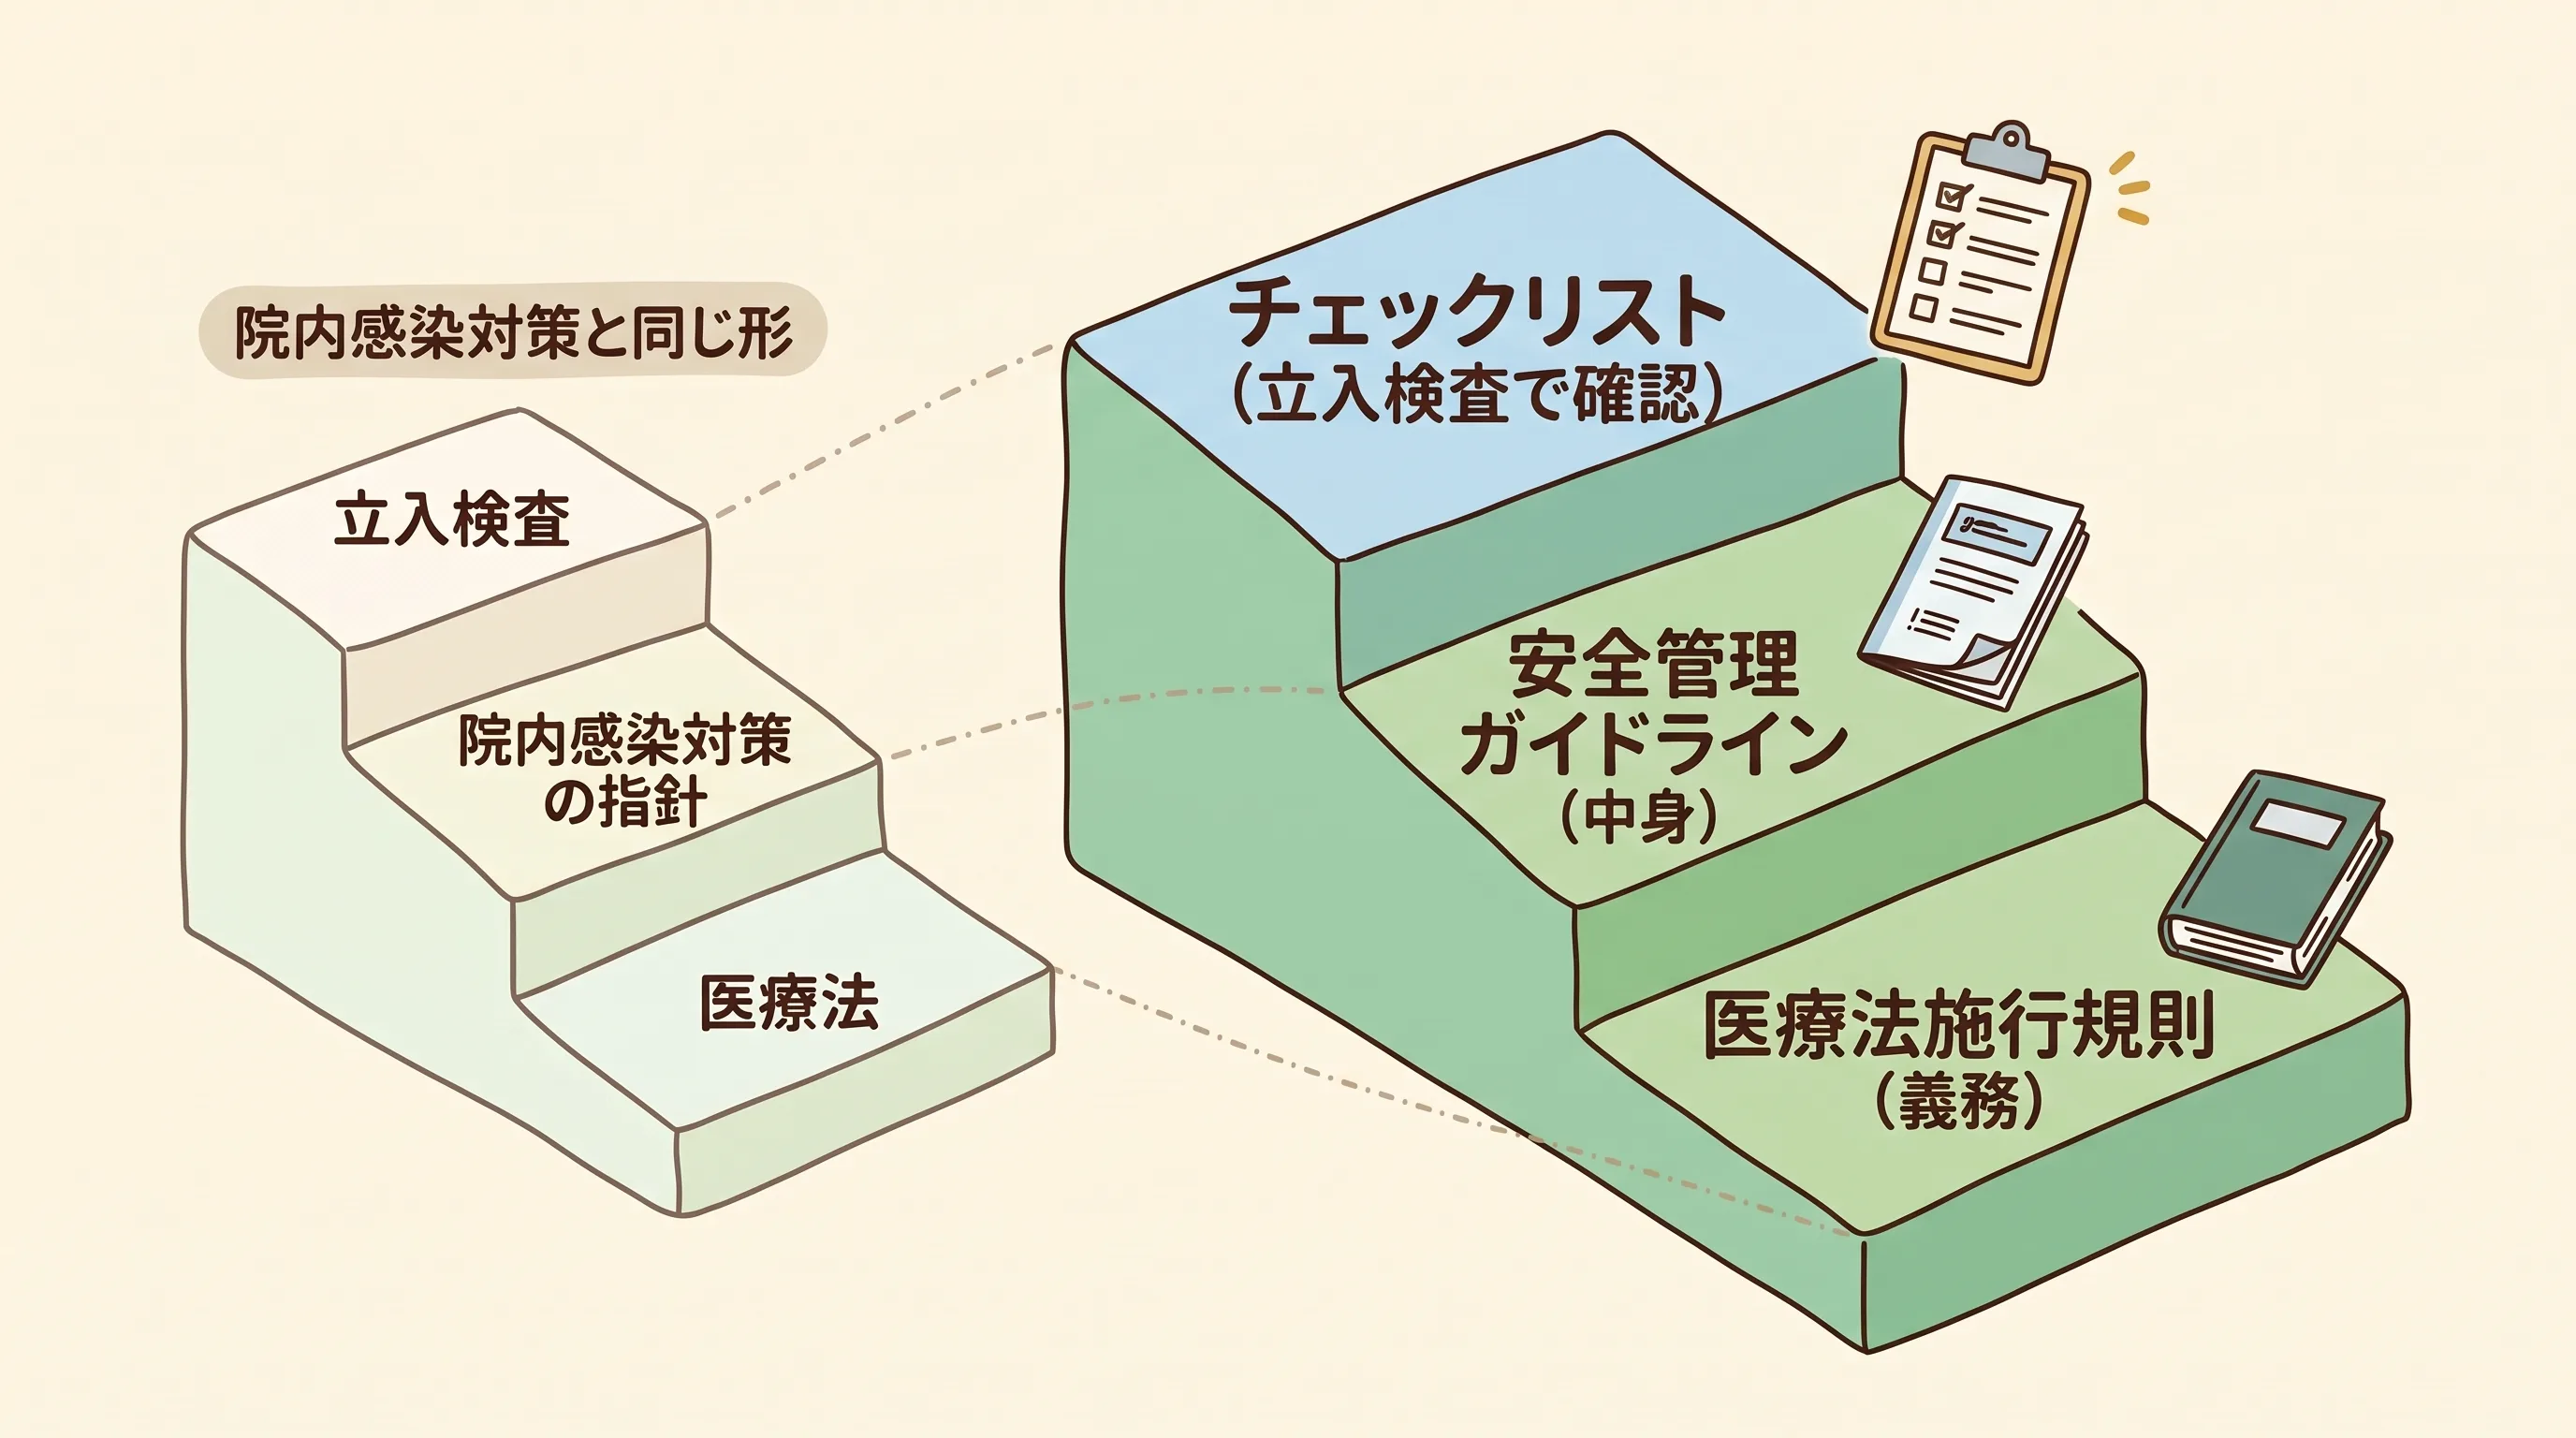
院内感染対策と同じ 3 段
先生は院内感染対策の仕組みをご存じだと思います。医療法が管理者に対策を義務づけ、厚労省の指針が中身を示し、保健所が立入検査で確かめる。サイバーセキュリティも、これと同じ 3 段になっています。
- 法令: 医療法施行規則第 14 条第 2 項が、病院・診療所の管理者に義務を置いています。中身は「サイバーセキュリティを確保するために必要な措置」です[2]。病床の有無は問いません
- ガイドライン: その「必要な措置」の中身を示すのが、この安全管理ガイドラインです
- チェックリスト: 立入検査で保健所が確かめる確認表で、令和 8 年度版は 19 項目です[6]。表の冒頭には「令和8年度中にすべての項目で「はい」にマルが付くよう取り組んでください」とあります[6]
公式 Q&A は「本ガイドライン自体に独立した罰則はありません」と答えています[5]。ただし同じ答えの中で、ガイドラインに反する状態は医療法などの関係法令の義務を満たしていないと評価される可能性があり、立入検査でも指摘を受ける可能性がある、と続けています。ガイドラインを守っても法的責任が当然に免除されるわけではない、とも書いています[5]。
5 つの編は「宛名」が違う
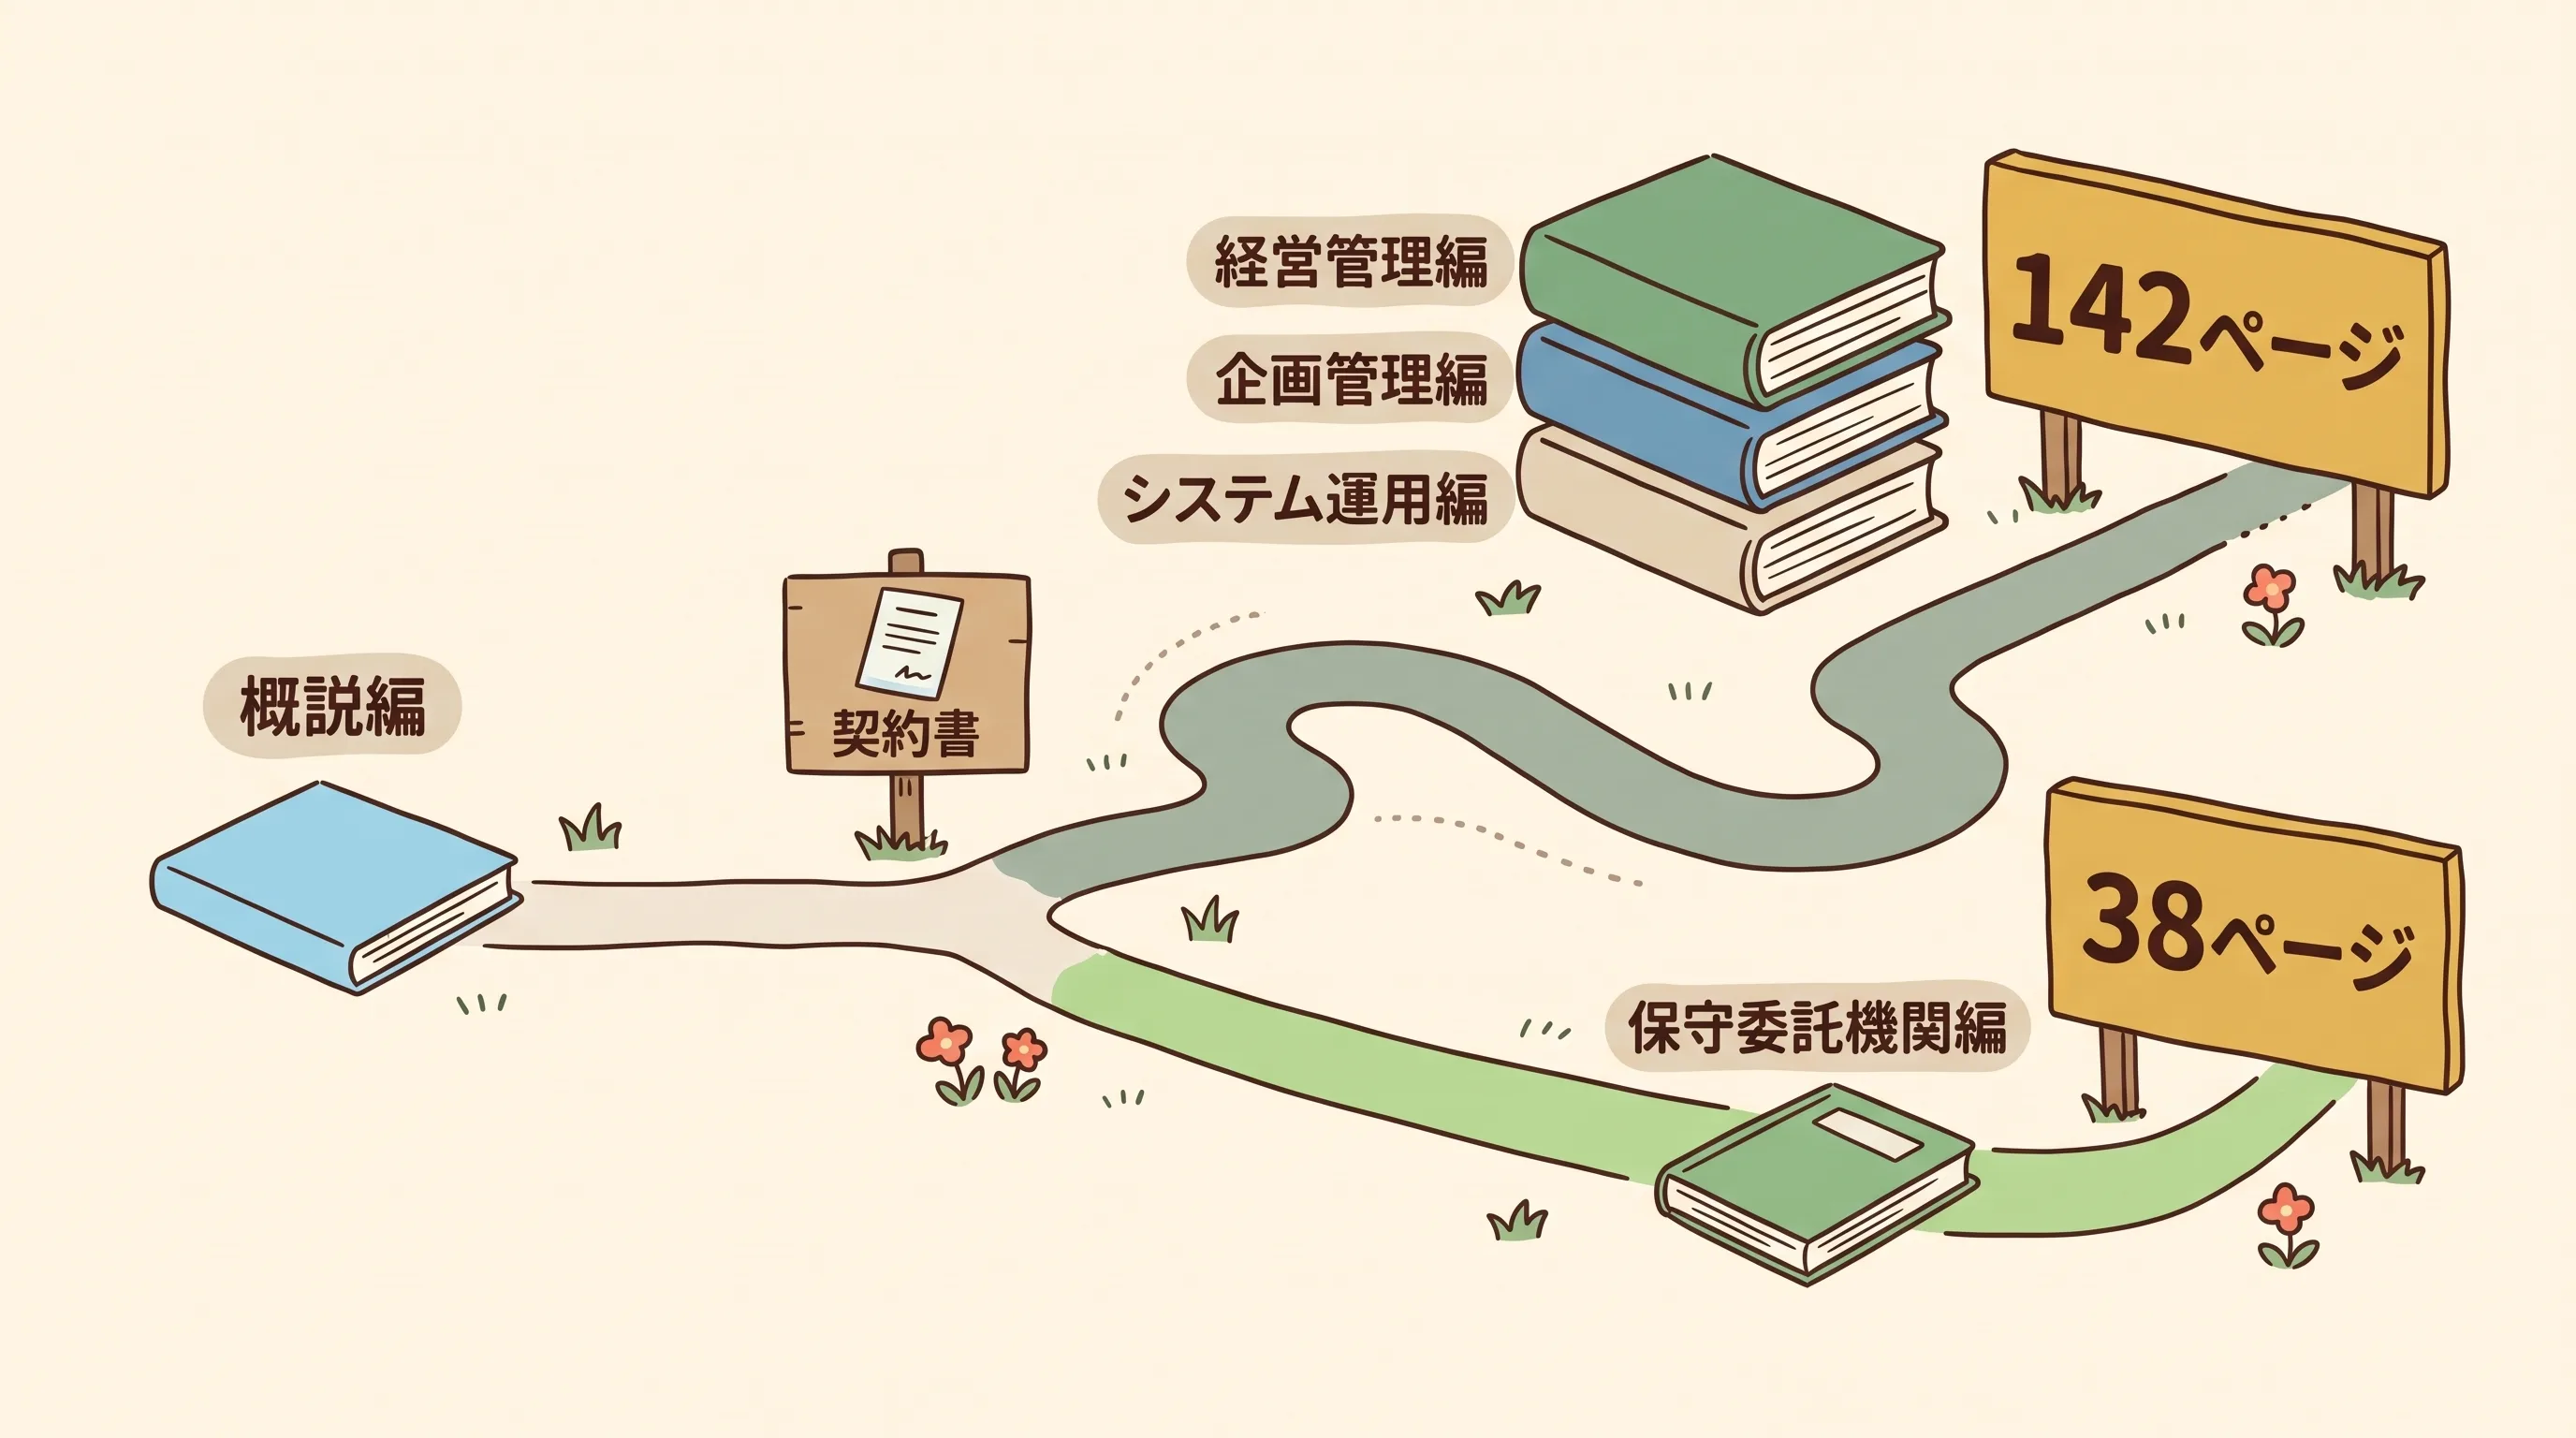
ガイドラインは 5 つの編に分かれています。全編を通読する本ではなく、自分宛ての編を探す本です。薬の添付文書に、患者向けと医療者向けがあるのと似ています。
| 編 | 主な読み手 | ページ数 |
|---|---|---|
| 概説編 | 全員 (最初に読む) | 11 |
| 経営管理編 | 経営層 (院長) | 21 |
| 企画管理編 | 安全管理の実務担当 | 59 |
| システム運用編 | システムの担当者 | 51 |
| 保守委託機関編 | サーバの保守をすべて業者に任せている医療機関 | 27 |
(ページ数は各 PDF の総ページを編集部が数えたもの)
第 7.0 版で新しくできたのが保守委託機関編です。概説編は、この編の対象となる医療機関についてこう書いています[2]。
「概説編」と「保守委託機関編」に対応することで、本ガイドラインを遵守しているものとみなす。
11 + 27 で 38 ページ。保守委託機関編の代わりに、概説編と残る 3 編を読むと 142 ページです。私は第 7.0 版を、診療所にとっては「読む量を減らす改定」だと読んでいます (見立て)。
院内の「サーバ」はどれか
道を分けるのは「サーバ」の更新を誰が担うかです。ここで言葉を 4 つだけ置き換えておきます。
- サーバ: カルテのデータをしまい、主な処理をする機械です。概説編は「医療情報の保存や主要な処理を担う機器」としています[2]
- 端末: 受付や診察室で職員が触るパソコンやタブレットです。原則としてサーバには入りません[2]
- セキュリティアップデート: 機械やソフトに見つかった弱点を直す更新です。建物でいえば、鍵の修繕です
- 入れ替え (更改): 電子カルテなどのシステムを、新しい版や別の製品に替えることです。ガイドラインは「更改」と書きます
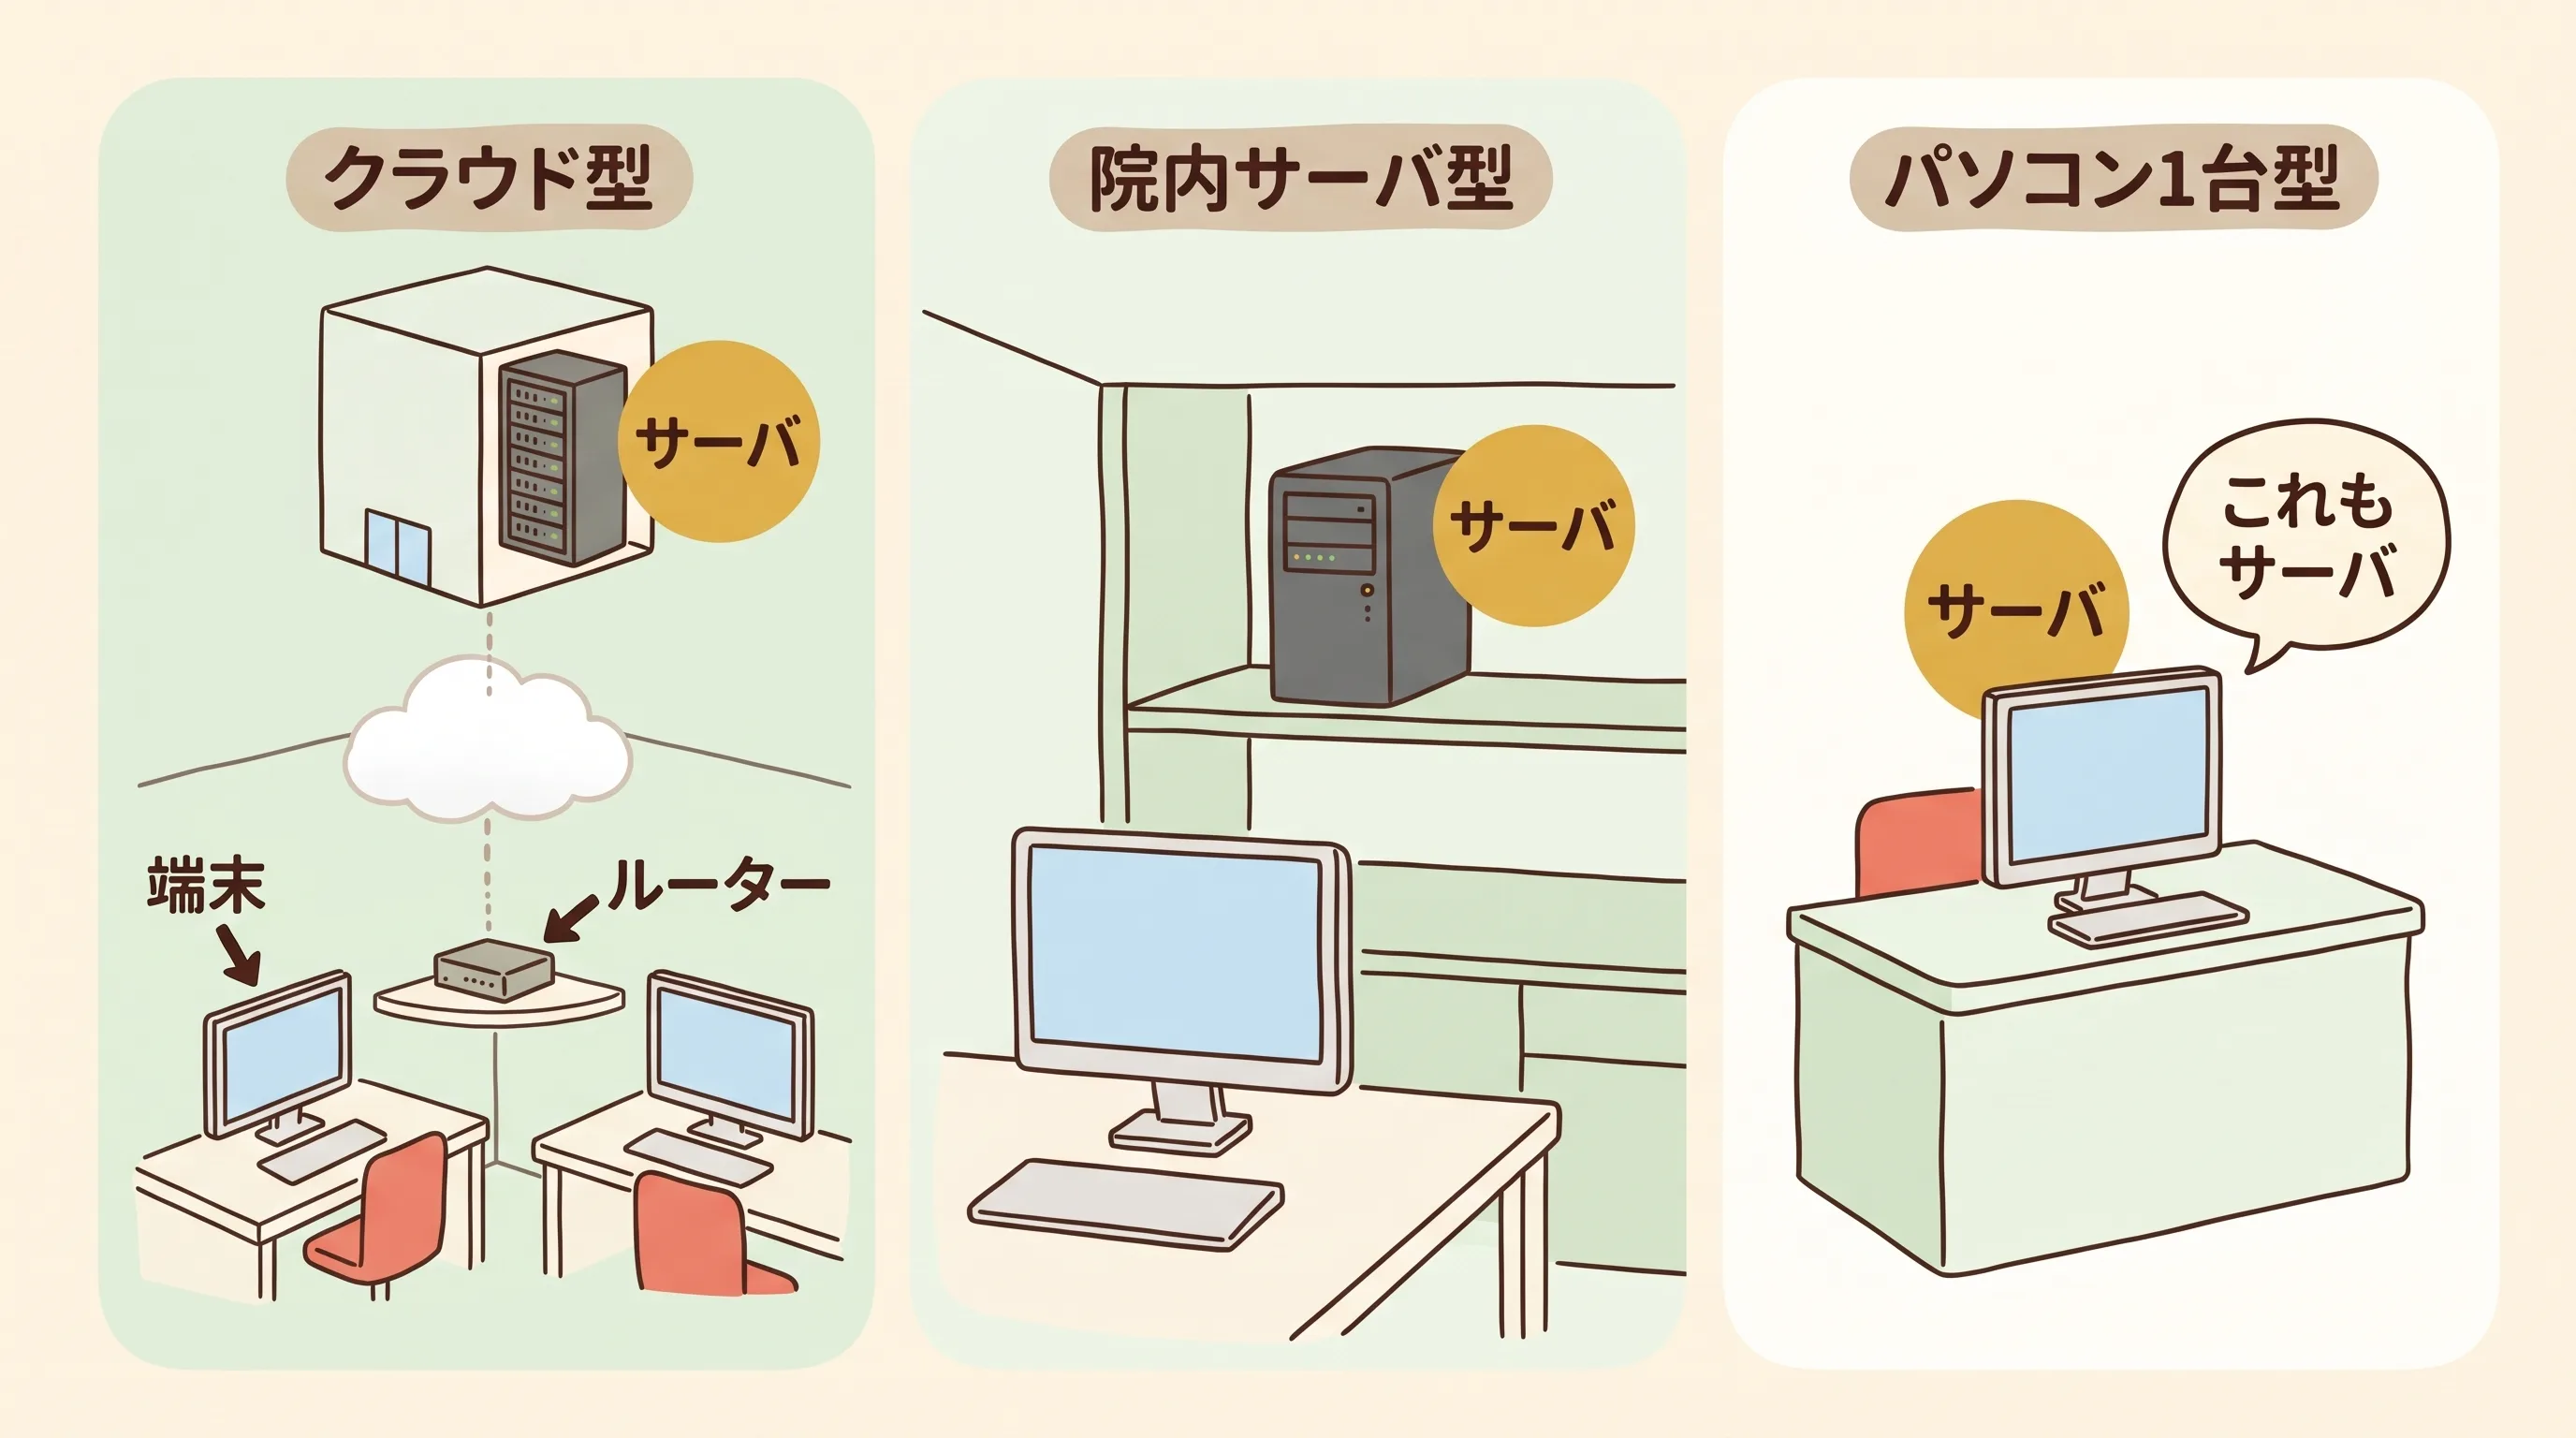
診療所の電子カルテは、だいたい次の 3 つの型のどれかです。
- クラウド型: サーバは業者が借りている大きな計算機の建物 (データセンター) にあり、院内にはありません。院内にあるのは端末とルーター (外のインターネットとつなぐ箱) です
- 院内サーバ型: 事務室やバックヤードの棚に、黒や灰色の箱型の機械が置いてあります。これがサーバです
- パソコン 1 台型: 電子カルテのソフトを 1 台のパソコンに入れ、その中で処理が完結している型です。概説編は、この場合はパソコンも「サーバ」に含むとしています[2]
院長が確かめるのは、どの型かと、どこに置いてあるかまでで十分です。サーバやルーターのケーブルを抜いたり、電源を切ったりはしないでください。電子カルテが止まります。
二要素認証とは
もう 1 つ、この記事で何度も出てくる言葉があります。二要素認証は、ログインのときに、違う種類の証明を 2 つ求める方法です。
証明の種類は 3 つあります。覚えているもの (パスワード)、体の特徴 (指紋など)、持っているもの (IC カードなど) です[3]。このうち違う種類を 2 つ組み合わせます。病院の夜間通用口で、暗証番号に加えて職員証をかざすのと同じ考え方です。
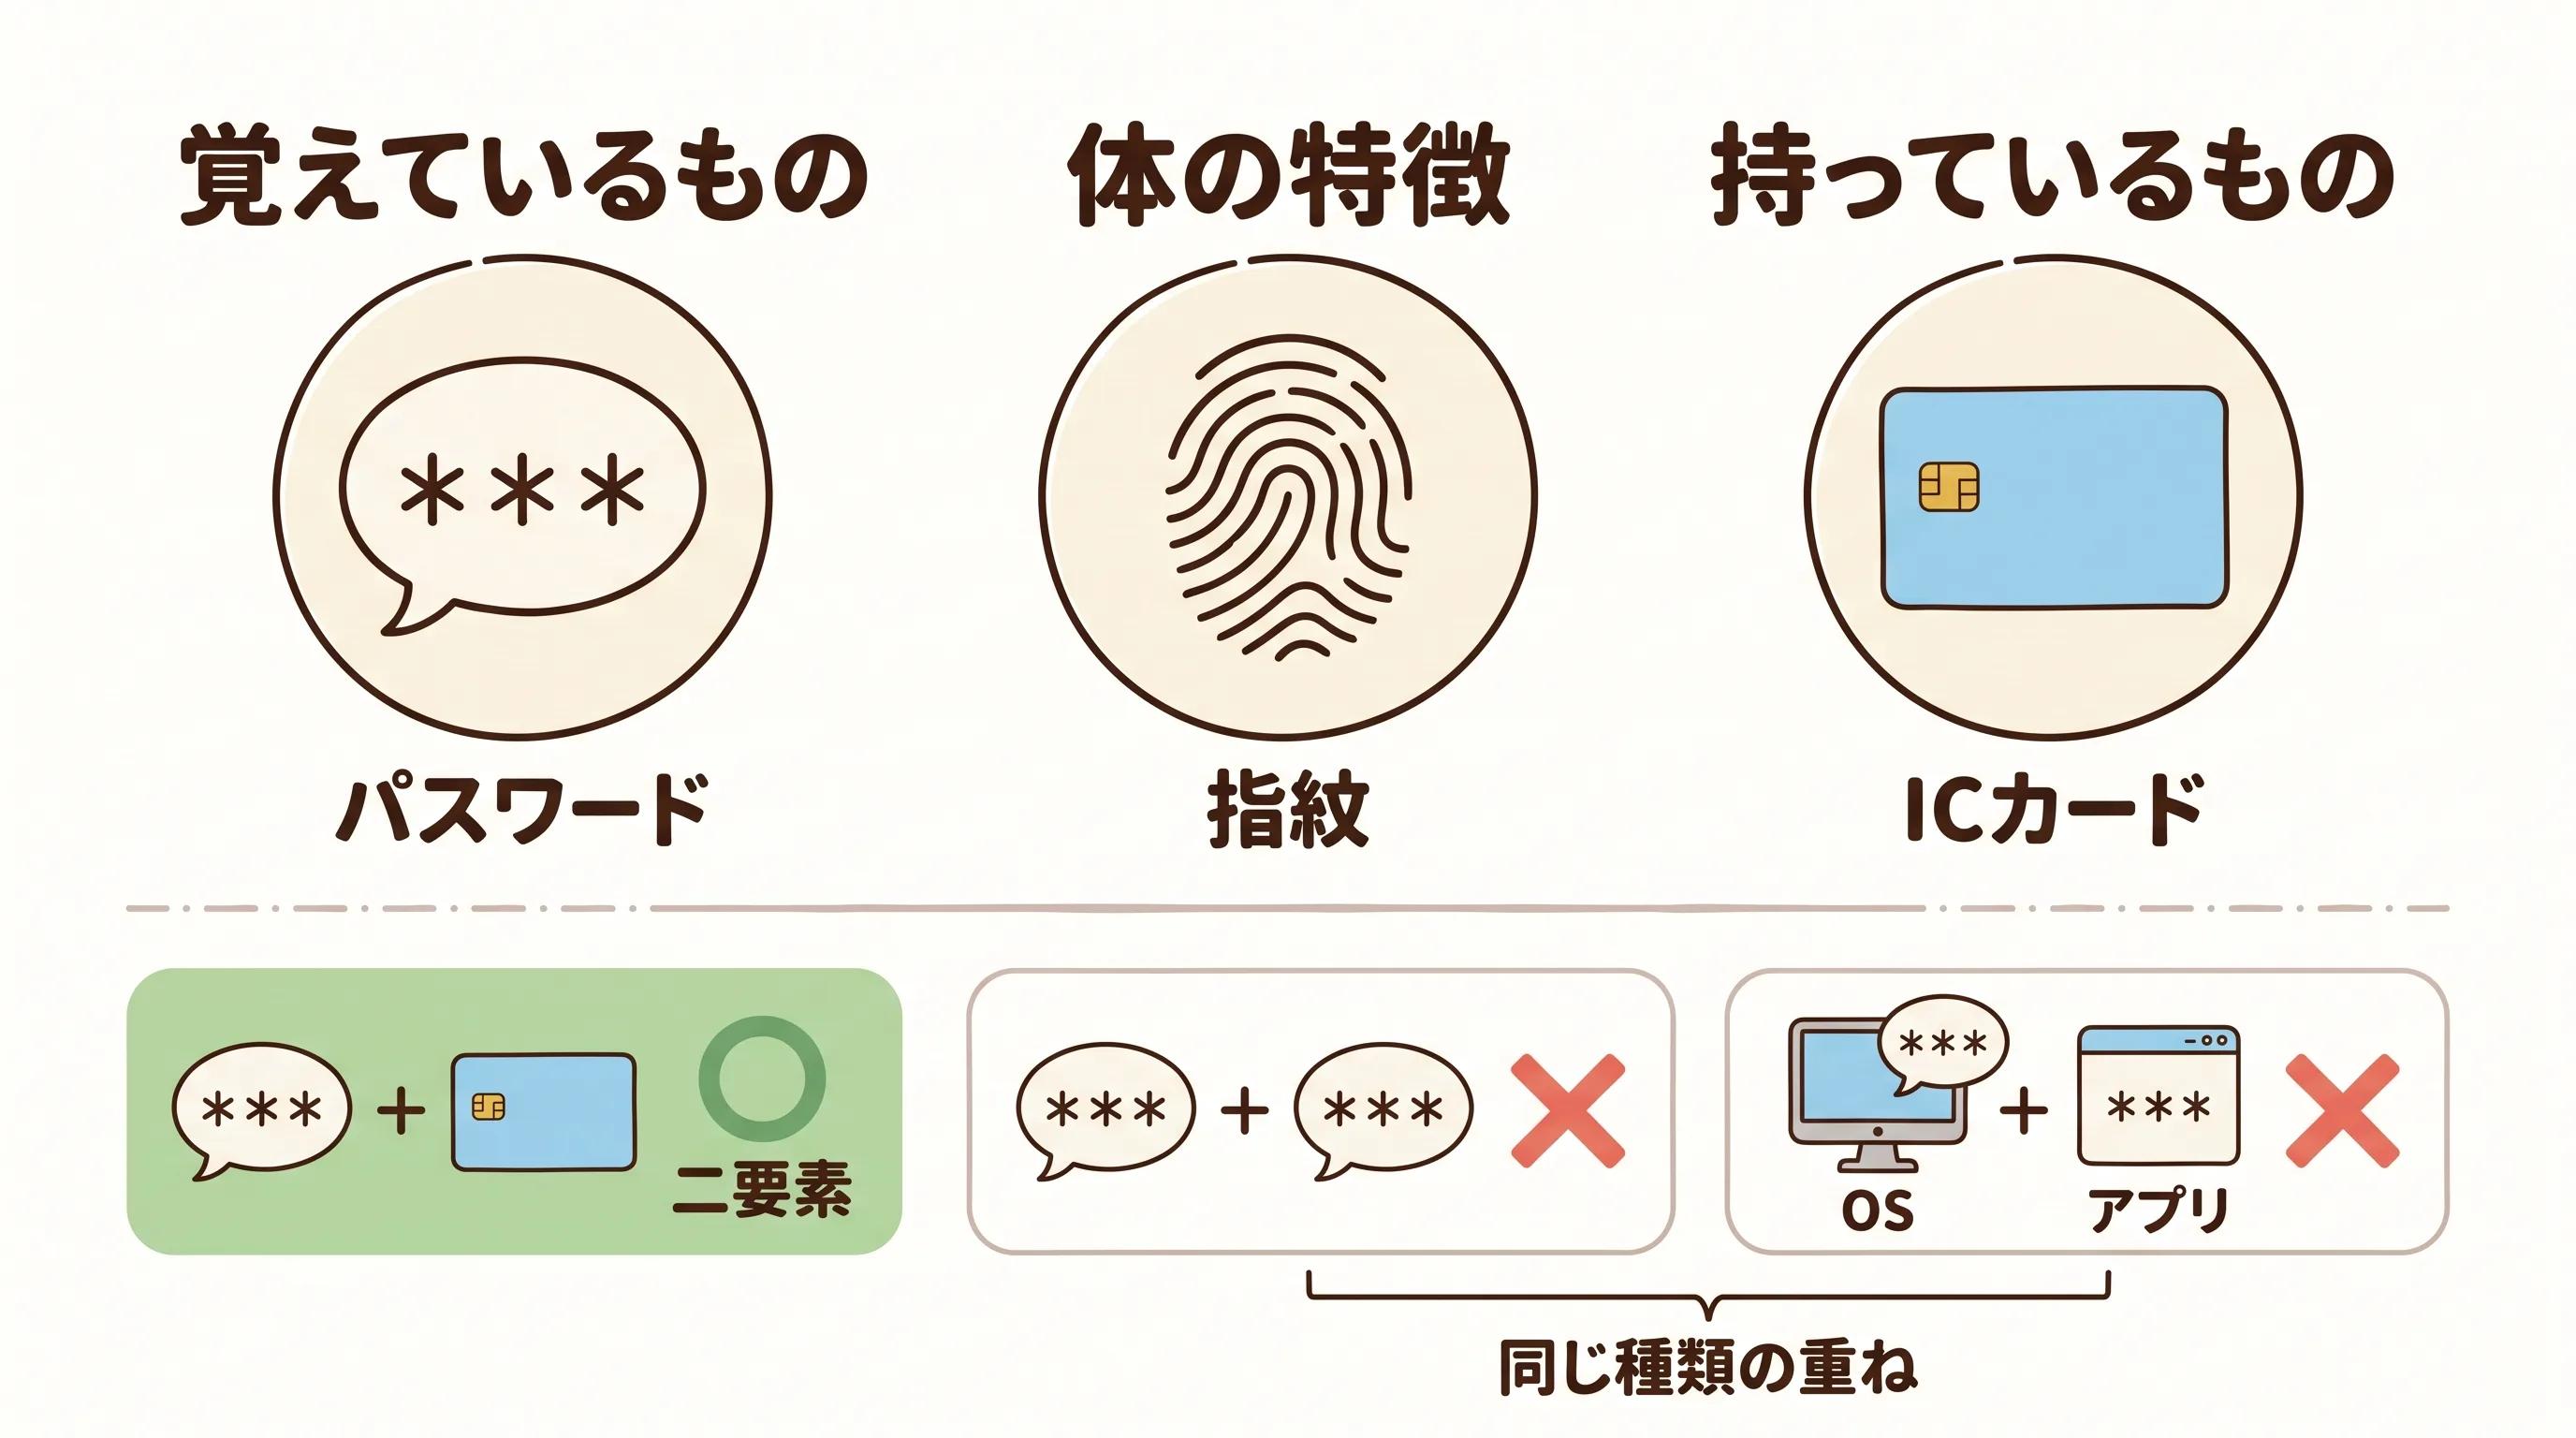
パスワードを 2 回入れても、二要素にはなりません。システム運用編は、パソコンを動かす基本のソフト (OS、Windows など) で 1 つ、電子カルテのソフトで 1 つ、とパスワードを重ねる形も認めていません。原文はこうです[4]。
OS で一要素、アプリケーションで一要素のような認証は許容されない
期限の読み方と費用は、「二要素認証の期限——一斉義務ではない、決めるのは次の更改」で詳しく扱っています。
パスワードの設定で起きたこと
2021 年 10 月 31 日の未明、徳島県のつるぎ町立半田病院がランサムウェアの被害を受けました。データを暗号化し、元に戻す代わりに身代金を求める攻撃です。電子カルテが使えなくなり、通常診療の再開は 2022 年 1 月 4 日でした[9]。
有識者会議の調査報告書は、院内の端末の設定について、こう書いています。
「パスワードの最小桁数が5桁に設定されていた。」[9]
ログインに何度失敗しても、一時停止する設定も入っていませんでした[9]。報告書は、パスワードが短くてもこの一時停止を設定していれば、パスワードを片端から試す攻撃は防げたと考えられる、としています[9]。
第 7.0 版は、パスワードの使い回しの禁止と、何度か失敗したらログインを一定時間止める仕組みを、本文に書き加えました[1][4]。私は、この病院で足りなかった設定が、ほぼそのまま遵守事項に並んでいると読んでいます。
先生の受付のパソコンは、いま何桁のパスワードで開くでしょうか。職員みんなが同じ 6 桁で開いている。モニターの縁に付箋が貼ってある。どれも、今日から変えられることです。
自院はどちらの道か
次の 6 つの問いを確かめます。問い A〜C で道が決まり、問い D〜F で手順のどこから始めるかが決まります。
- 問い A. 電子カルテはどの型か (クラウド型 / 院内サーバ型 / パソコン 1 台型)
- 問い B. 契約書・約款・SLA に、業者がすべてのサーバのセキュリティアップデートを担うと書いてあるか (SLA はサービスの品質の約束書)
- 問い C. 業者を通さず、院で自分で入れたシステムがあるか (予約システム、ファイル共有など)
- 問い D. 安全管理の責任者が、書面で決まっているか (正式には「医療情報システム安全管理責任者」。院長が兼ねてよい)
- 問い E. パスワードは何桁か。定期変更のルールが残っていないか
- 問い F. ログインに二要素認証を使っているか
道を分けるのは問い B です。概説編の脚注は、「業者に任せている」と言える条件をこう書いています[2]。
「事業者がセキュリティアップデート責任を負うこと」が、契約書や約款、サービスレベル合意書等に記載されている場合にのみ「YES」を選択可能となる。
公式 Q&A も、業者が更新しているようでも契約書に記載がなければ「対象とは判断できません」と答えています[5]。「業者さんがやってくれているはず」の「はず」は、条件を満たしません。
先生の院の契約書に、この 1 文はあるでしょうか。
規模だけでも決まりません。Q&A は、小規模な医療機関だけが対象かという問いに「いいえ」と答えています。判断の基準は、更新の責任を委託しているかどうかです[5]。
問い C に当てはまるものがあると、そのシステムの分だけ、システム運用編の項目が戻ってきます[3]。私は、判定でいちばん見落としやすいのは問い C だと考えています。院で入れた予約システムや共有フォルダは、業者の契約の外に置かれやすいからです (見立て)。
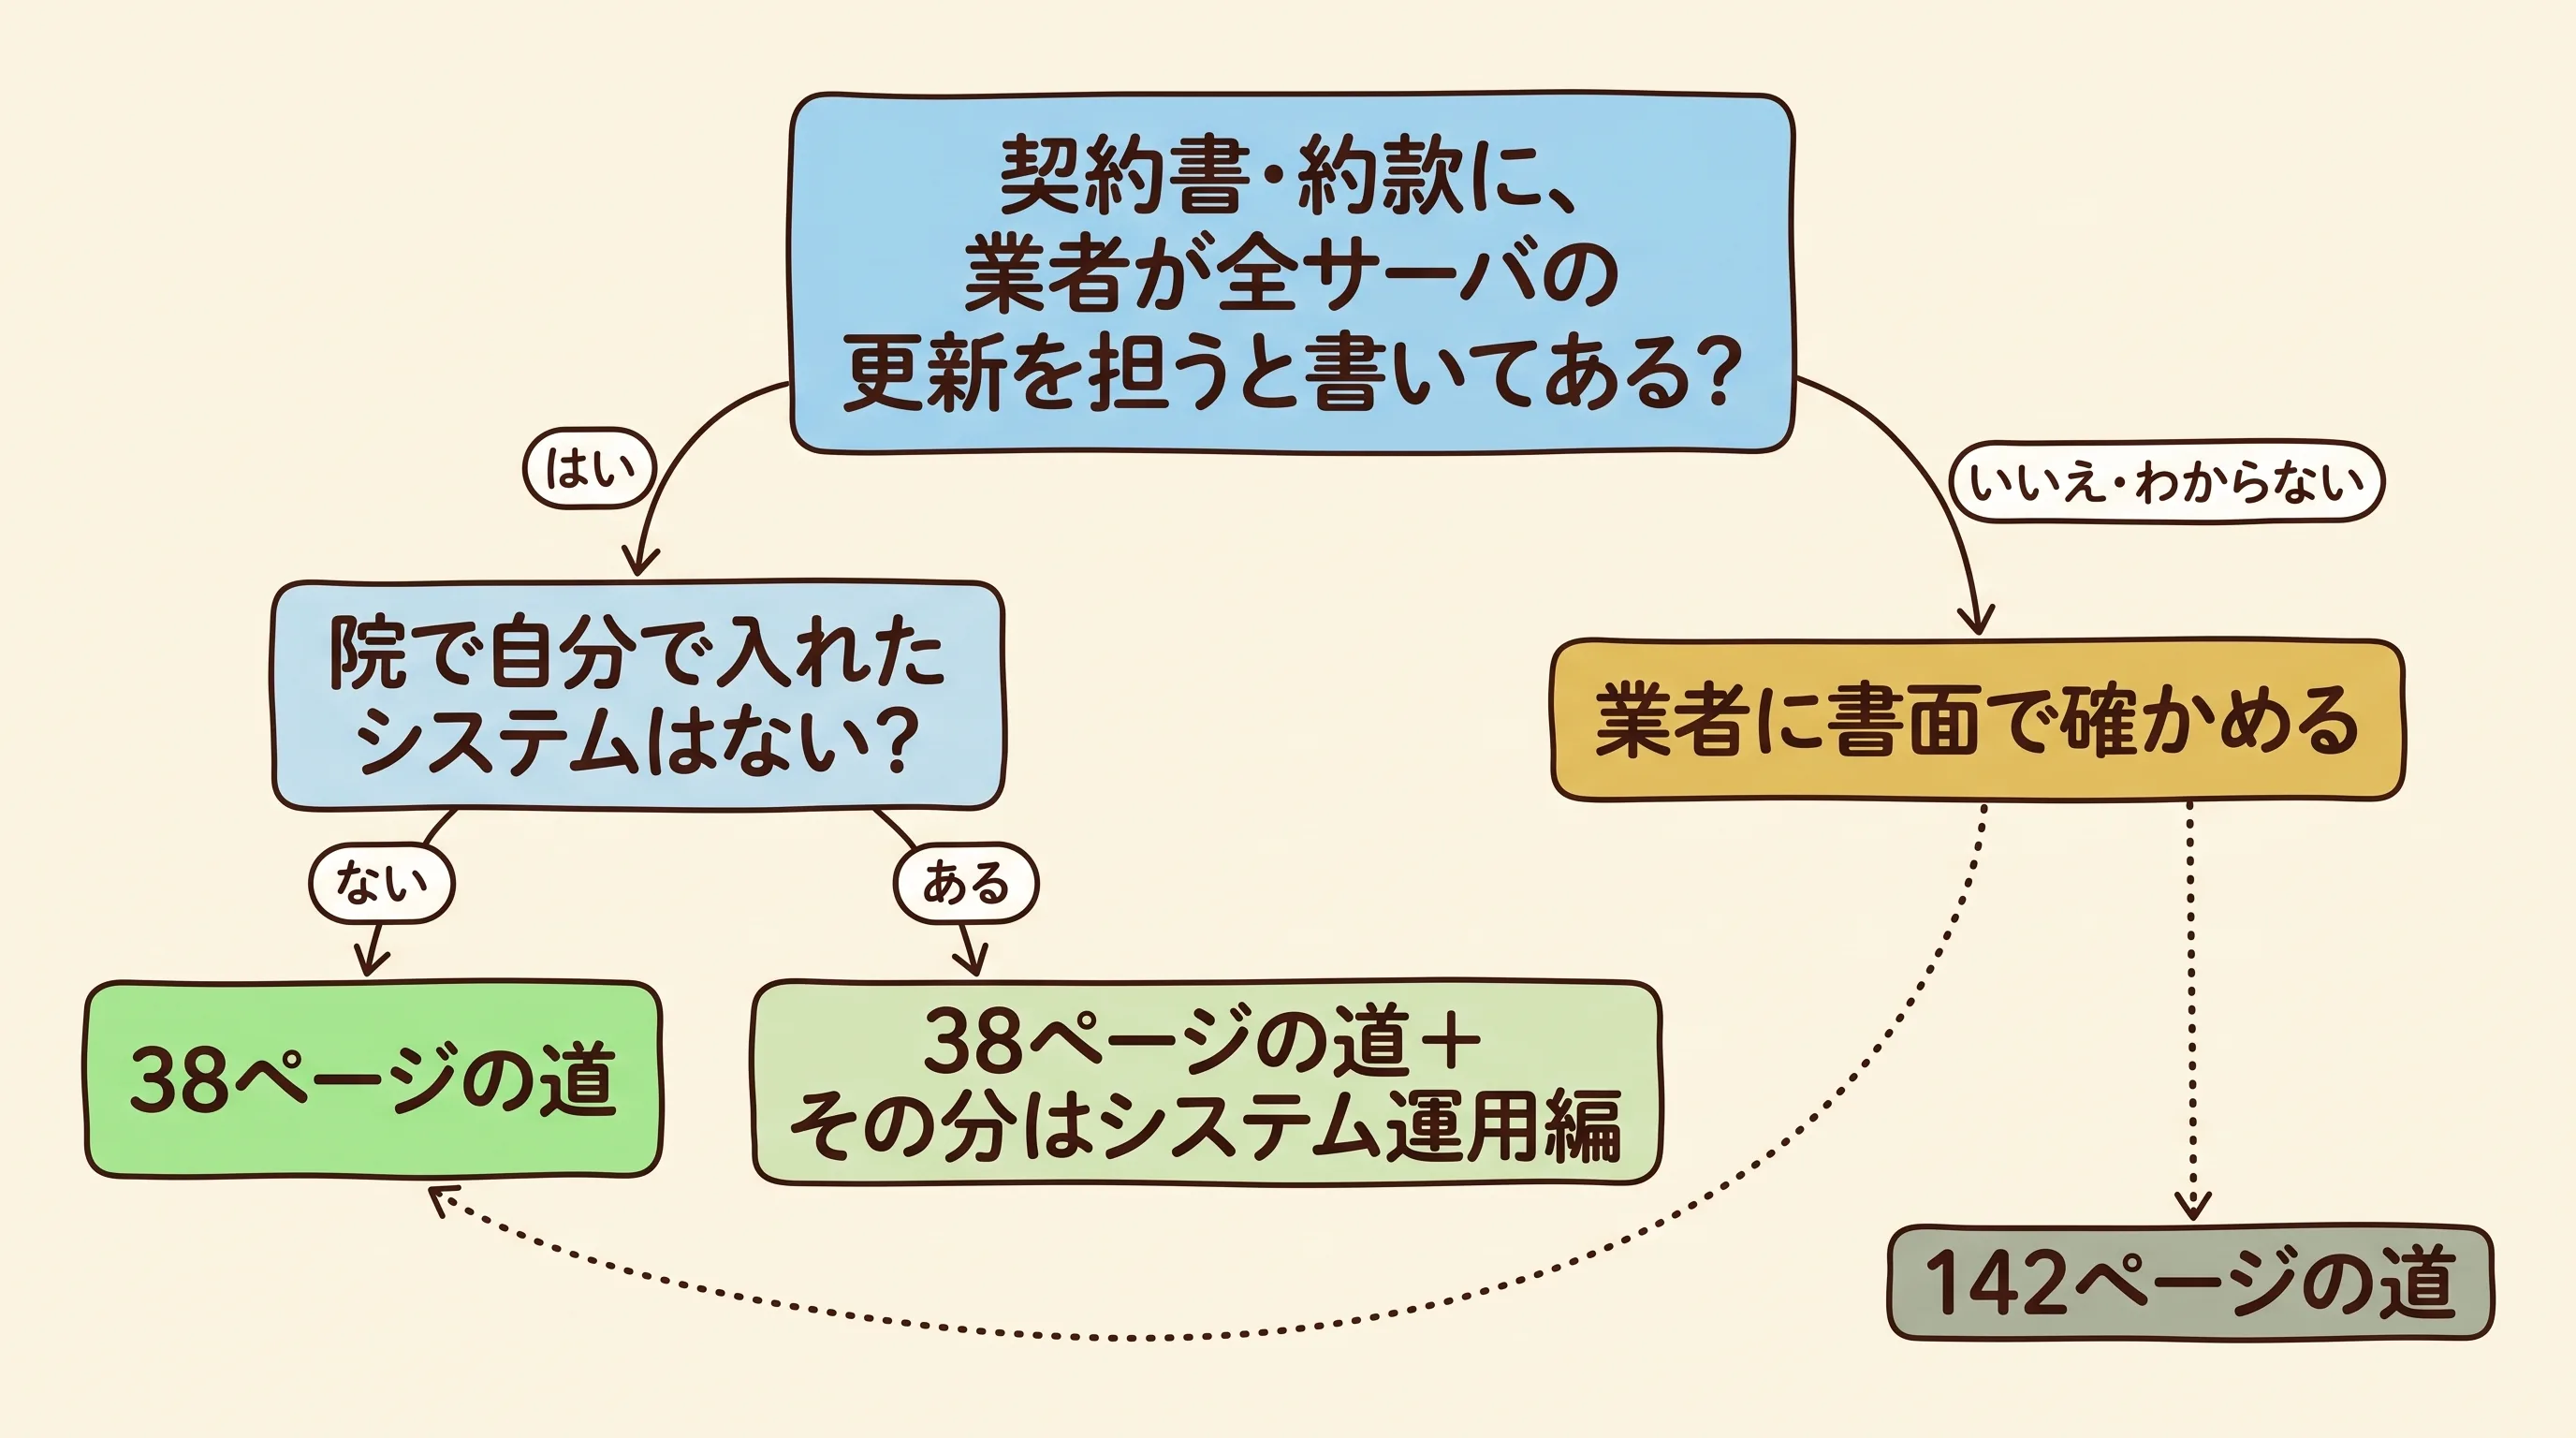
問い D〜F の答えで、次の章の手順の始め方が変わります。
| 答え | 始める手順 |
|---|---|
| 問い B が「いいえ・わからない」 | 手順 1 と 4 (契約書を探し、業者に確かめる) |
| 問い D で責任者が決まっていない | 手順 2 |
| 問い E で 13 桁未満、または定期変更が残っている | 手順 3 と 5 |
| 問い F で二要素認証がない | 手順 7 |
| 問い C に当てはまるものがある | 手順 9 |
ガイドラインの読み方
- 各章の冒頭にある【遵守事項】(保守委託機関編では 2 章の「遵守項目」の一覧表) を先に読みます
- 語尾を見ます。「〜すること」なら求められていること、「〜が望ましい」「〜が考えられる」なら推奨や例です
- 気になった番号があれば、その後ろの解説を読みます
- 同じ内容が、チェックリストのどの項目につながるかを探します
この順で読むと、38 ページでも 142 ページでも、自院に関係する所だけを拾えます。
今日・30 日・90 日でやること
手順には 3 つの印を付けます。
- 〔立入検査〕は、令和 8 年度版チェックリストの項目に関わる手順です (項目の番号を併記します)[6]
- 〔ガイドラインが求める〕は、第 7.0 版の遵守事項や本文の注が求めていることです
- 〔推奨〕は、編集部の整理です
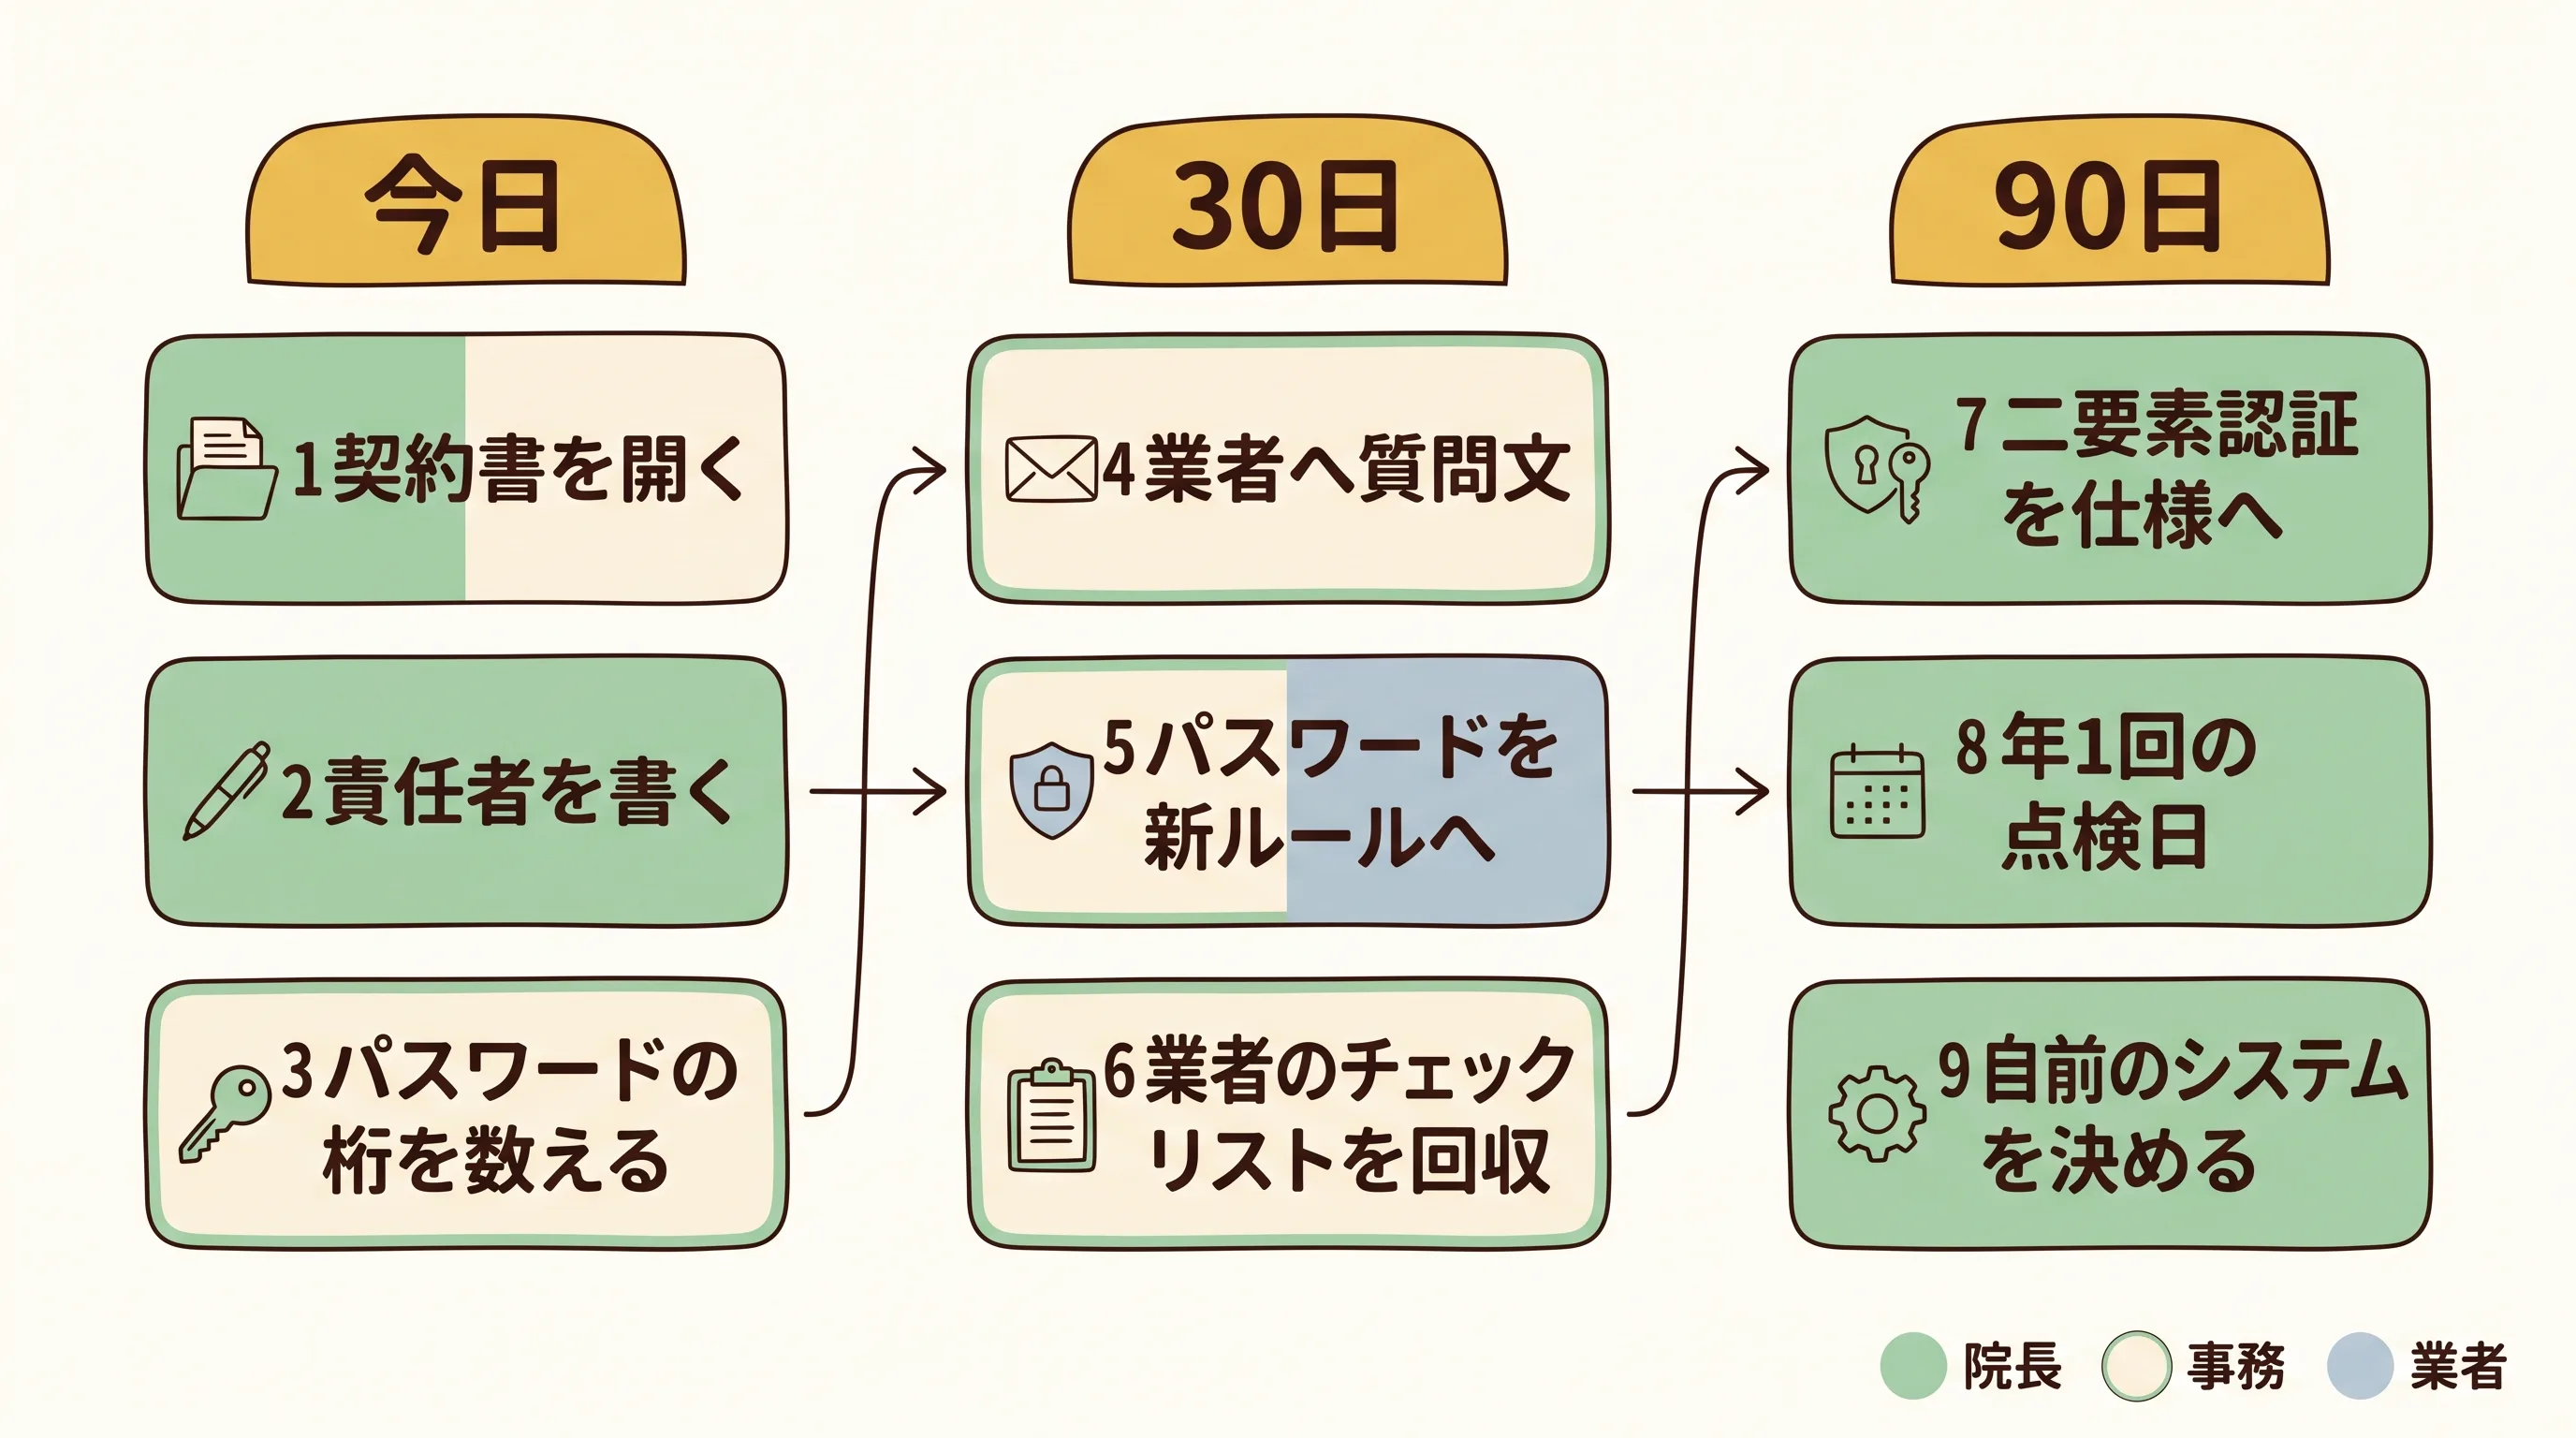
今日 (合わせて 30 分ほど)
-
電子カルテの契約書か約款を開き、「セキュリティアップデート」の 1 文を探す〔ガイドラインが求める〕
担当: 院長か事務 / 済んだ印: 条番号を控えたか、「見つからない」と書き留めたこと
クラウド型なら、業者のサイトの利用規約やサービス仕様書を見ます。院内サーバ型なら、保守契約書です。「セキュリティアップデート」のほか、「更新プログラム」「パッチ」「脆弱性」という言葉で書かれていることもあります。見つからなくても、今日の作業はそこまでです。30 日の質問文で確かめます
-
安全管理の責任者を「院長」と書面に書く〔立入検査 1-①〕
担当: 院長 / 済んだ印: 体制図か規程に名前があること
保守委託機関編はこう書いています[3]。
小規模医療機関等では院長等の経営層が医療情報システム安全管理責任者を担うことは十分想定される。
新しく人を雇う必要はありません。院内の体制図か規程に「医療情報システム安全管理責任者: 院長 (氏名)」と 1 行書けば、書面としては足ります
-
職員が使っているパスワードの桁数を数える〔立入検査 2-⑦〕
担当: 事務 / 済んだ印: システムごとの桁数が 1 枚の表にあること
電子カルテ・レセコン (診療報酬の請求に使うコンピューター)・パソコンのログインごとに、職員に桁数だけを聞きます。パスワードそのものは表に書きません
30 日
-
業者に、下の質問文を送る〔立入検査 2-③〕〔ガイドラインが求める〕
担当: 事務 (送る前に院長が文面を確認) / 済んだ印: 書面の回答が届いていること
チェックリスト 2-③ は、業者から MDS/SDS を出してもらうことを求めています[6]。MDS/SDS は、業者が自社製品の安全対策を項目ごとに答える、業界共通の開示書です
-
パスワードを新しいルールに合わせる〔立入検査 2-⑦・2-⑧〕〔ガイドラインが求める〕
担当: 事務 (設定は業者) / 済んだ印: 表の全システムが次のルールを満たすこと
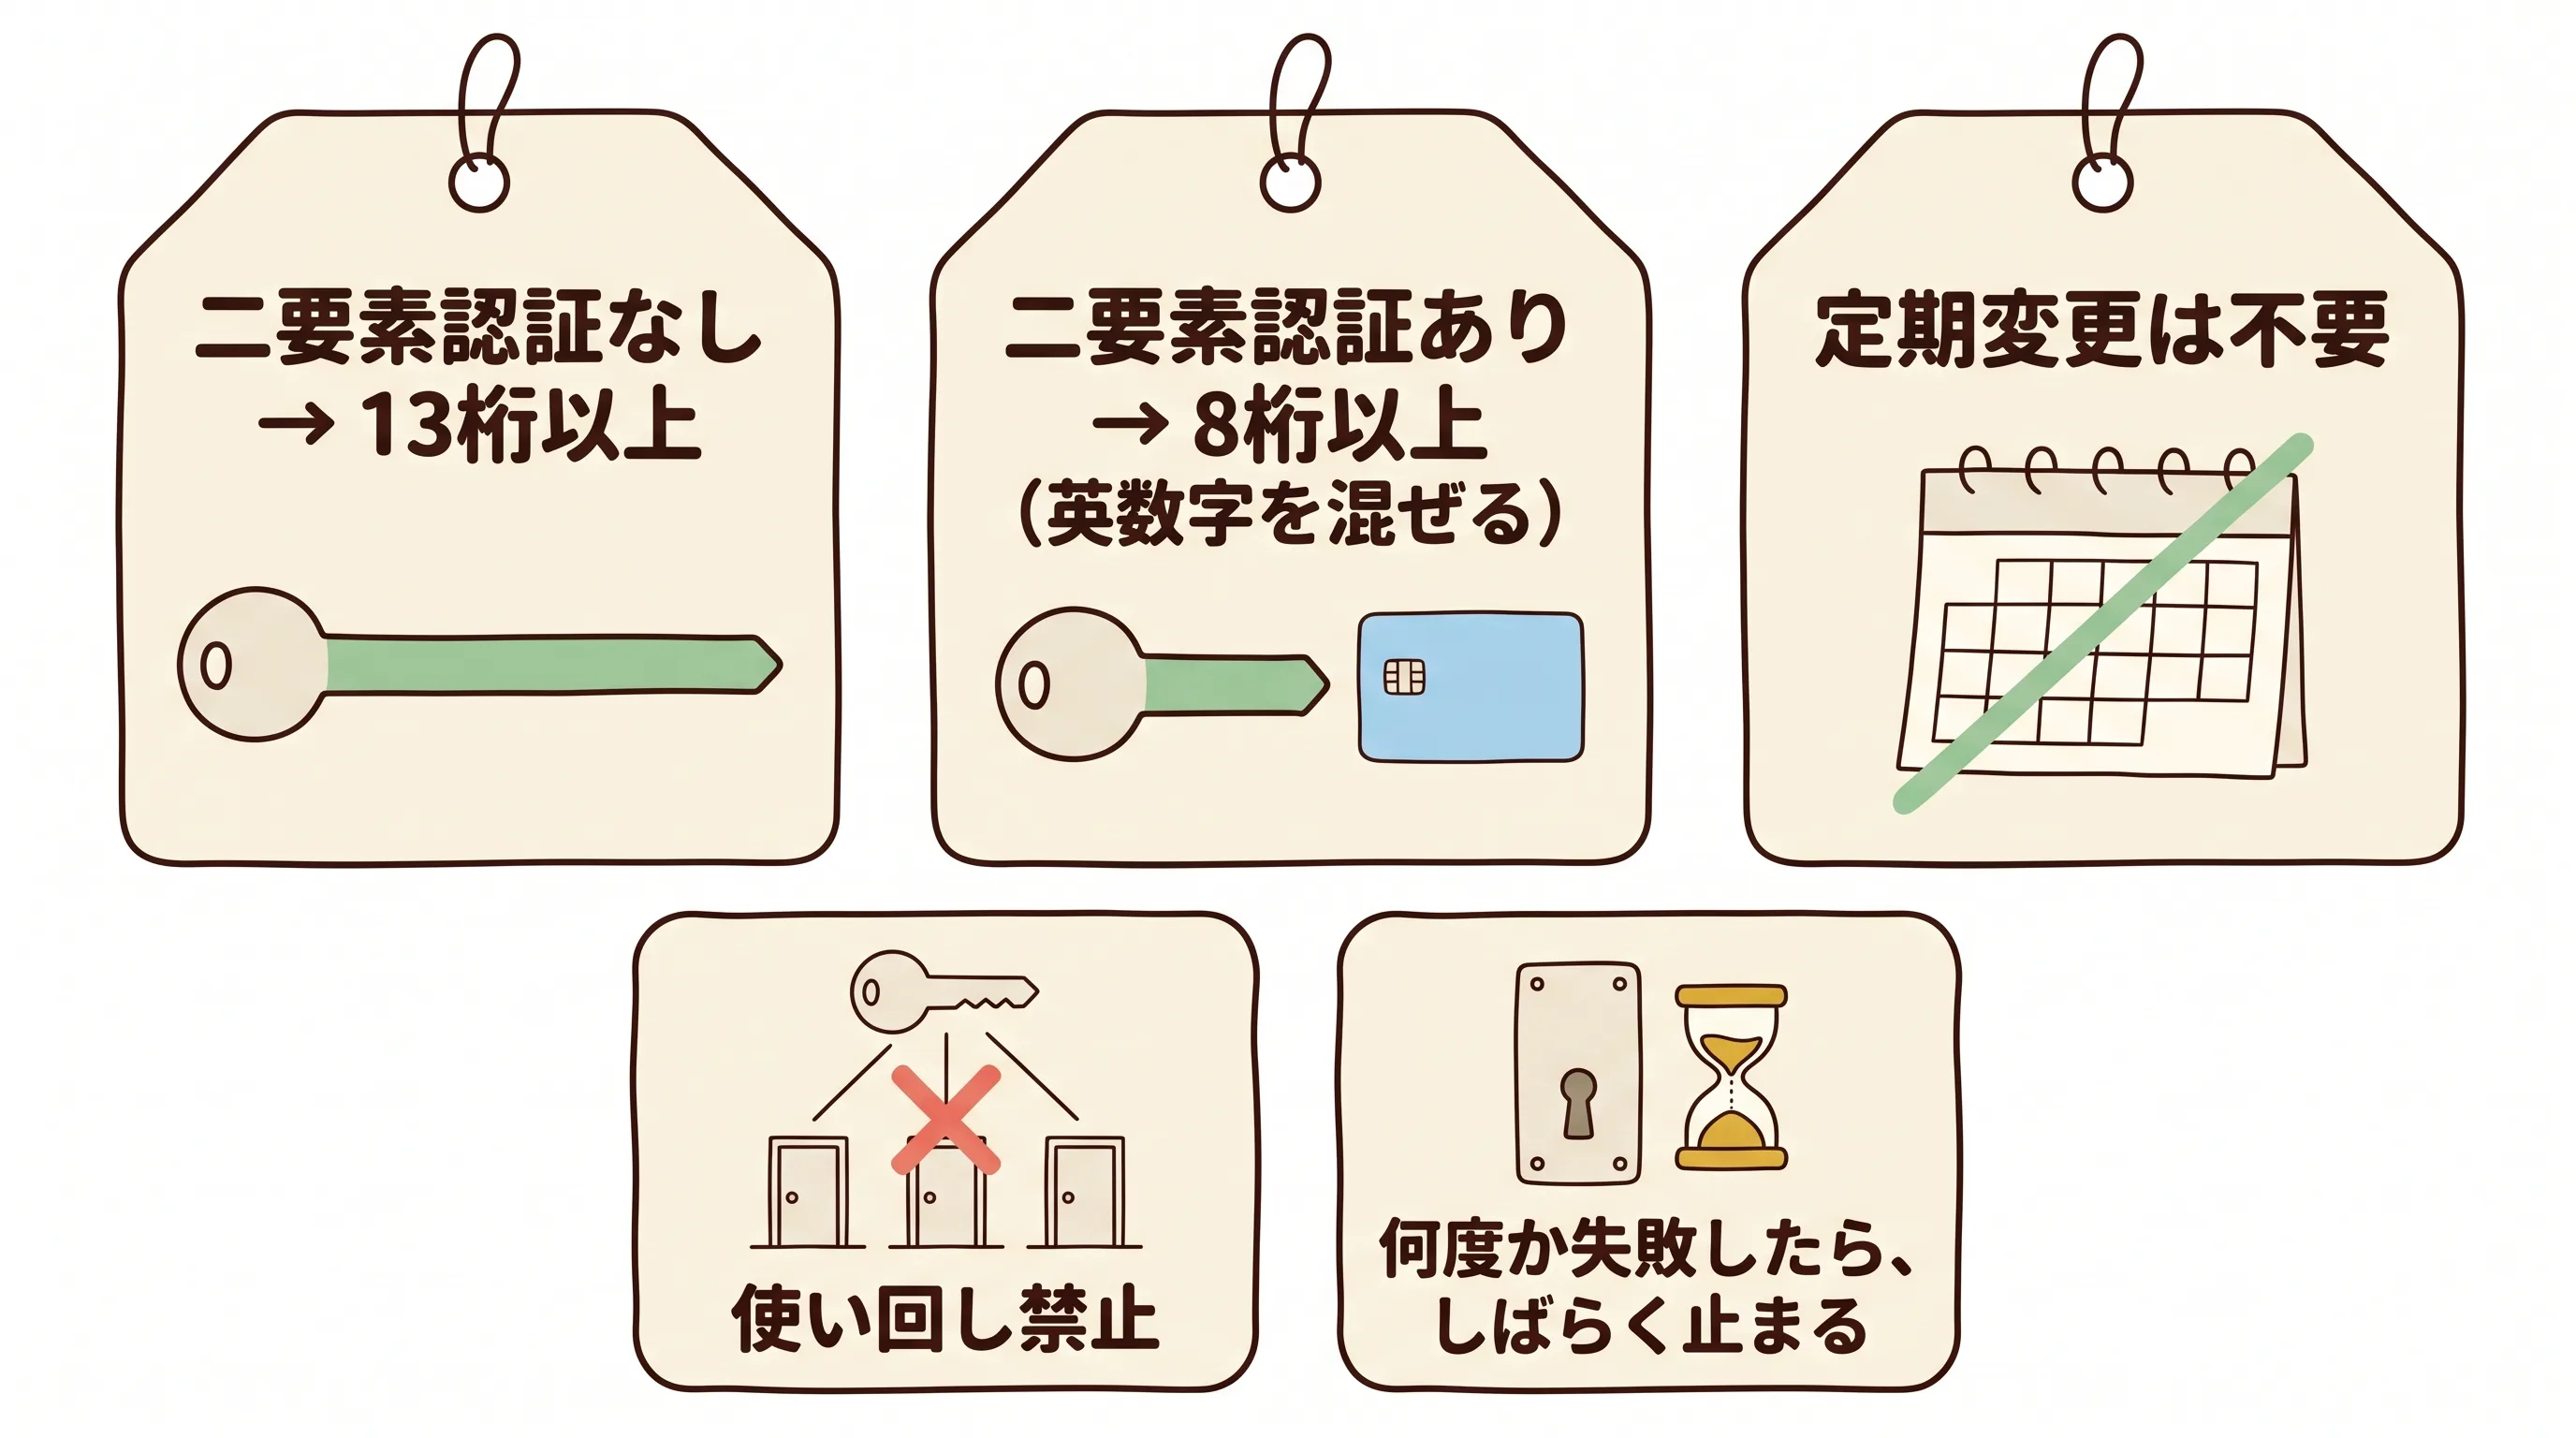
- 二要素認証がまだなら 13 桁以上、使っているなら 8 桁以上。どちらも英字と数字を混ぜる
- 定期的な変更はやめてよい (漏れた疑いがあるときは、すぐに変える)
- 同じパスワードを別のシステムで使わない
- 何度か失敗したら、ログインを一定時間止める設定にする
システムの仕様で 13 桁にできない場合は、設定できる最大の桁にします。そのうえで、直近の入れ替えのときに必ず対応する、とされています[4]
令和 7 年度版のチェックリストは「英数字、記号が混在した8文字以上とし、定期的に変更している」ことを求め、二要素認証か 13 文字以上なら定期的な変更は不要、という但し書きでした[8]。令和 8 年度版はこうです[6]。
パスワードは英数字の混在した8桁以上としている。※二要素認証を採用するまでの期間は13桁以上としている
システム運用編も「いずれの場合においても、パスワードの定期的な変更は不要とする」と書いています[4]。先生の院に、パスワードを毎月変えるルールは残っていないでしょうか。職員に毎月変えさせていた院は、そのルールを外してよいということです。私は、13 桁は覚える文字列ではなく、数字を入れた短い文を 1 つ決めて打つものと考えると、職員に説明しやすいと思っています。システム運用編も、パスワードが漏れたおそれがあるときは速やかに変更を含む処置をとるよう求めています[4]
-
業者から、事業者確認用のチェックリストを回収する〔立入検査〕
担当: 事務 / 済んだ印: 業者の記入済みチェックリストが綴じてあること
チェックリストには、業者が記入する「事業者確認用」の用紙があります。マニュアルは、医療機関はこれを各業者から回収しておくよう求めています[7]。業者の記入欄で「対象外」に丸が付いた項目は、保守契約の範囲外です。その項目は院が責任を負う、という意味になります[6]
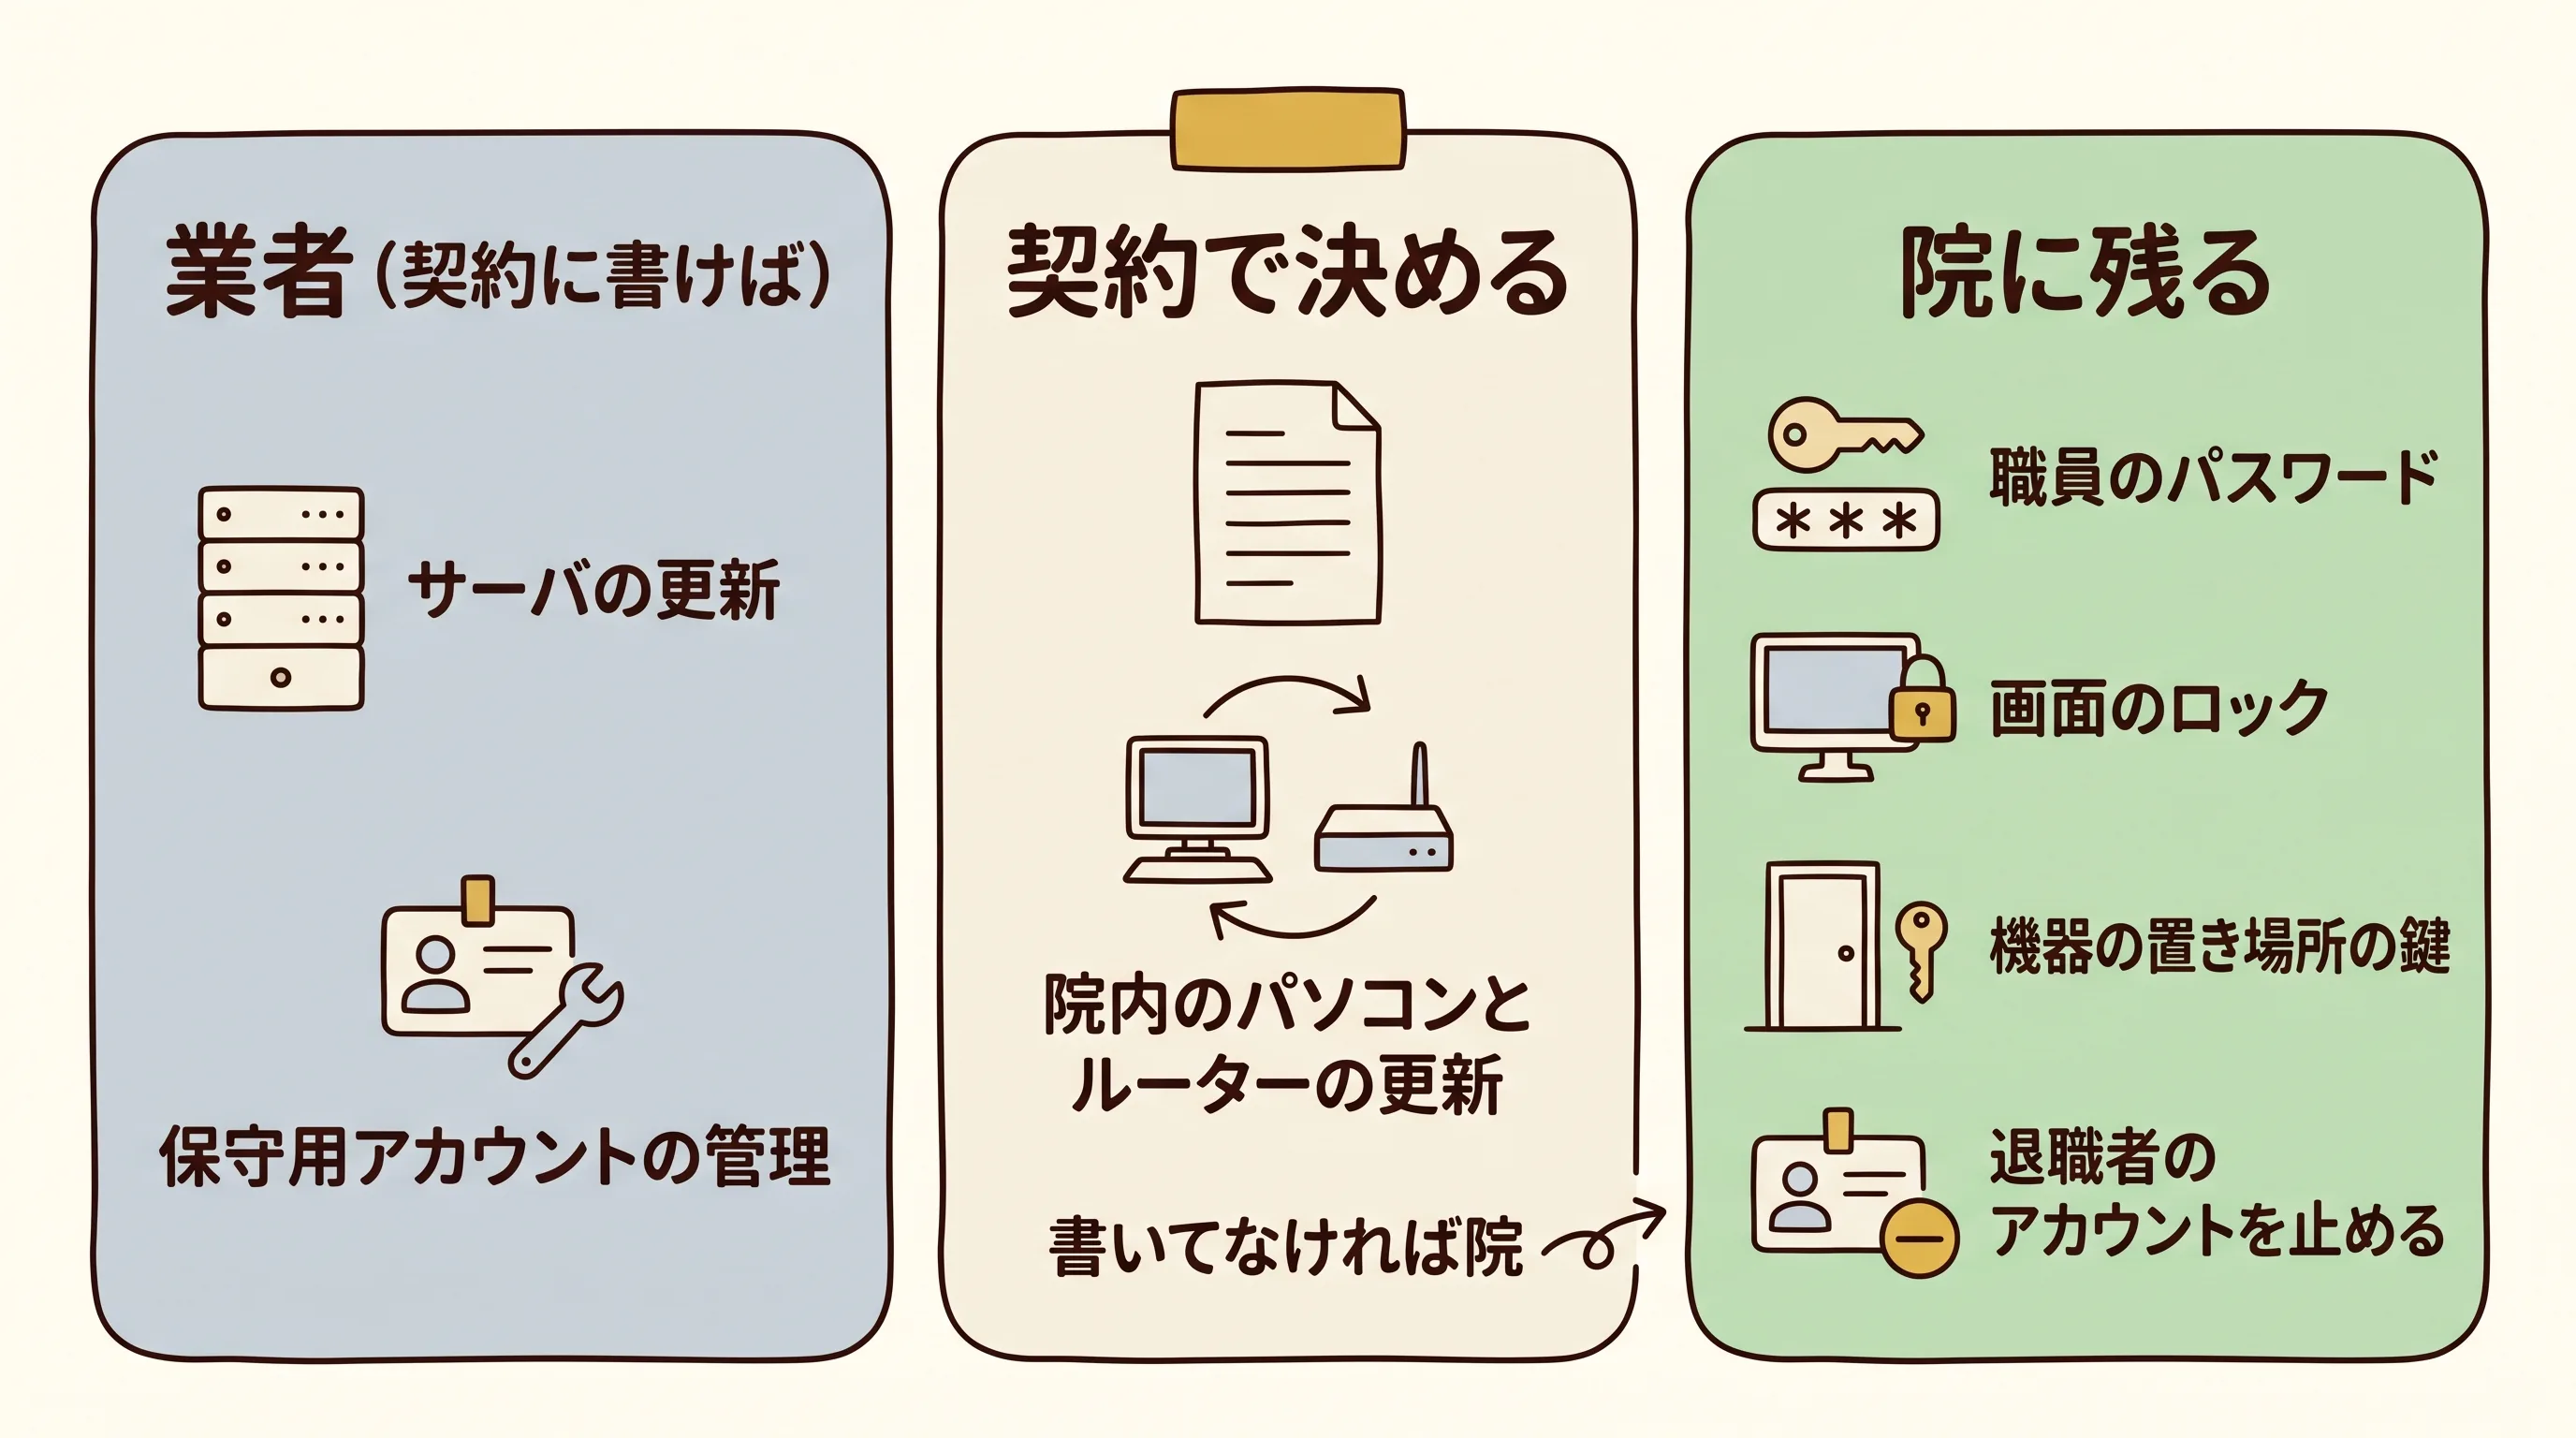
38 ページの道に乗っても、院の仕事がなくなるわけではありません。保守委託機関編は、次のものは医療機関が自ら管理する必要がある、としています[3]。
- サーバ室への出入り
- データを入れた USB メモリなどの記録媒体や、機器の保管
- 端末の画面のロック
院内のパソコンやルーターの更新も、契約で業者に任せていない限り、院の責任です。保守委託機関編は、端末とネットワーク機器の弱点への対応を医療機関の責任とし、業者に委託するなら委託の内容と範囲を明確にするよう求めています[3]。質問文の 2 は、これを確かめるためのものです。
Q&A も、クラウド型電子カルテの業者から情報が漏れた場合でも、医療機関は管理主体としての責任を負う、と答えています[5]。私は、業者に任せられるのは契約に書いた「技術」までで、書いていない機器と「院内での使い方」は院に残る、と整理するのが分かりやすいと考えています。
90 日
-
次の電子カルテの入れ替えの仕様に、二要素認証を 1 行入れる〔立入検査 2-⑪・2-⑫〕
担当: 院長 / 済んだ印: 見積もりの依頼書か仕様書に、その 1 行があること
入れる 1 行の例は「ログインに二要素認証 (パスワードと IC カードの組み合わせなど) を使えること」です。令和 8 年度中に入れ替える院も、この 1 行を入れておきます。
くわしく: チェックリストは、令和 9 年度以降の最初の入れ替えまでに二要素認証を入れる予定があれば「はい」にできる形です。端末についての項目 2-⑪ の原文はこうです[6]。
アプリケーションログイン時の二要素認証を実装している。または令和9年度以降初回のシステム更改時に実装予定である。
サーバの OS ログインの項目 2-⑫ も同じ形です[6]。保守委託機関編は、サーバ側の二要素認証を「オンプレミスのサーバが院内に存在する場合は」と条件付きで求めています[3]。院内にサーバの実機を置かないクラウド型で、サーバの管理を契約で業者が担うなら、サーバ側は業者の仕事になります。パソコン 1 台型では、そのパソコンの OS のログインも院の側の対象です。端末側は、クラウド型でも院の側で求められます。保守委託機関編の原則は「令和9年度までに」で、難しい場合に令和 9 年度以降の更新時に対応できる業者を選ぶ、という順です[3]
-
年に 1 回の点検日を決める〔ガイドラインが求める〕
担当: 院長 / 済んだ印: 予定表に日付が入っていること
保守委託機関編は、最低限の対応として、年次などの頻度で責任者が運用状況を点検することを挙げています。問題があれば、ルールや委託契約を見直します[3]。外部の監査は、38 ページの道 (保守委託機関編) では「必要に応じて」とされ、最低限は年 1 回の自己点検です[3]。142 ページの道では、企画管理編が、担当者から独立した組織か第三者による定期的な監査を求めています[10]
-
院で自分で入れたシステムの扱いを決める〔ガイドラインが求める〕
担当: 院長 / 済んだ印: 「業者に保守を委託する」「やめる」「院で管理を続ける」のどれかに決まっていること
問い C に当てはまったものです。保守委託機関編は、委託せずに入れた汎用的なシステム (パソコンやネットワーク機器そのものは除く) について、システム運用編の遵守事項への対応を求めています[3]
業者への質問文
電子カルテ・ネットワーク・院内のパソコンを保守している業者ごとに、同じ文面を送ります。波かっこ ({会社名} など) の部分を埋めてから送ってください。
件名: 【ご確認のお願い】安全管理ガイドライン第7.0版への対応について

{会社名} ご担当者様

いつもお世話になっております。{医療機関名} の {氏名} です。
厚生労働省「医療情報システムの安全管理に関するガイドライン」第7.0版と、サイバーセキュリティ対策チェックリスト (令和8年度版) への対応を確認するため、下記を書面でご回答ください。

1. 当院のサーバ (院内のサーバ、クラウド上のサーバ、電子カルテが入った PC を含む) のセキュリティアップデートは、貴社と当院のどちらが担う契約ですか。貴社が担う場合は、契約書・約款・SLA の条番号か該当ページを教えてください。
2. 院内のパソコンとネットワーク機器 (ルーターなど) の保守は、貴社と当院のどちらの責任ですか。
3. MDS/SDS (医療情報セキュリティ開示書) をお持ちであれば、最新版をご提出ください。
4. チェックリストの「事業者確認用」にご記入のうえ、ご提出ください。
5. 当院のシステムのパスワードは、13桁以上 (二要素認証を使う場合は8桁以上) に設定できますか。
6. 定期的なパスワード変更を強制する設定はありますか。
7. 一定回数ログインに失敗したら一時停止する設定は有効ですか。
8. 貴社の保守用アカウントのパスワードは、他の医療機関と共通になっていませんか。
9. 二要素認証に対応した版の提供時期と、当院が入れ替えるときの費用の目安を教えてください。

お手数ですが、{2週間後の日付} までにご回答いただけますと幸いです。
答えが「はい」でも、裏づけをもらいます。1 は契約書の条番号、3 と 4 は書面そのものです。
9 問のうち、私がいちばん大事だと考えているのは 8 です。マニュアルによると、業者がすべての顧客に同じパスワードを使い回し、サイバー攻撃を受けた事案が報告されています[7]。保守委託機関編も、業者の設定するパスワードがガイドラインに合っていることを契約で担保する方法を挙げています[3]。院のパスワードをいくら長くしても、業者側の鍵が共通なら、そこが抜け道として残ります。
費用と頼れる先
この記事の手順 1〜6 と 8 は、確認と書面化です。機器を買う作業ではないので、費用はほぼかかりません。
費用が出るのは、二要素認証に対応した製品へ入れ替えるときです。この費用の相場は、公的な資料には見当たりません。私は、分かれ目は金額より次の入れ替えがいつかだと考えています。入れ替えの仕様に最初から入れておけば、後から足すより選べる製品が多く残るからです (見立て)。
先生の院の電子カルテは、次の入れ替えを何年後に置いているでしょうか。
困ったときの窓口は、「保守用VPNの棚卸し——侵入口の半分はVPN、台帳は30日で」の「費用と頼れる窓口」にまとめました。厚労省の連絡先、個人情報保護委員会、医療機関向けセキュリティ教育支援ポータル、お助け隊サービスなどです。公式 Q&A も、被害が起きたら厚労省のポータルサイトから早めに報告するよう求めています。必要に応じて専門家チームを派遣し、初動を支援するとしています[5]。
印刷用チェックシート
院内に貼るか、立入検査の資料と一緒に綴じてください。No は本文の手順の番号と同じです。このシートはチェックリスト 19 項目の一部です。立入検査では全項目の記入を確かめ、台帳・連絡体制図・事業継続計画 (BCP)・規程類は現物を見ます[7]。
| No | 確かめること | 区分 | 担当 | 期限 | 済 |
|---|---|---|---|---|---|
| 1 | 契約書・約款で、セキュリティアップデートの担い手を探した (条番号か「なし」を記録) | ガイドライン | 院長・事務 | 今日 | □ |
| 2 | 安全管理の責任者を書面に書いた | 立入検査 1-① | 院長 | 今日 | □ |
| 3 | システムごとのパスワードの桁数を表にした (パスワードは書かない) | 立入検査 2-⑦ | 事務 | 今日 | □ |
| 4 | 業者に質問文を送り、書面の回答と MDS/SDS を受け取った | 立入検査 2-③ | 事務 | 30 日 | □ |
| 5 | パスワードを 13 桁 (二要素なら 8 桁) にし、定期変更をやめ、使い回しをなくした | 立入検査 2-⑦・2-⑧ | 事務・業者 | 30 日 | □ |
| 6 | 業者の事業者確認用チェックリストを回収した | 立入検査 | 事務 | 30 日 | □ |
| 7 | 次の入れ替えの仕様に二要素認証を入れた | 立入検査 2-⑪・2-⑫ | 院長 | 90 日 | □ |
| 8 | 年 1 回の点検日を予定表に入れた | ガイドライン | 院長 | 90 日 | □ |
| 9 | 院で自分で入れたシステムの扱いを決めた | ガイドライン | 院長 | 90 日 | □ |
今日決める 1 つ: 自院は 38 ページの道か、142 ページの道か。 契約書の該当箇所: 第__条 / 見つからない (→ 質問文 1 で確かめる)
おわりに——契約書を 1 通、開く
第 7.0 版で診療所が最初にやることは、機器を買うことでも、分厚い規程を作ることでもありません。電子カルテの契約書か約款を開き、セキュリティアップデートを誰が担うかの 1 文を探すことです。書いてあれば、読むのは 38 ページです。書いていなければ、それを業者に確かめることが最初の仕事になります。
パスワードは 30 日以内に新しいルールへ。二要素認証は、次の入れ替えの仕様に 1 行です。私は、第 7.0 版への対応の 1 手目は、機器ではなく契約書だと考えています。
ここまで来れば、次の言葉に進めます。業者が出す「MDS/SDS」と、契約書の「責任分界」(業者と院の受け持ちの線引き) です。契約書のどこをどう読むかは、セキュリティシリーズの次の記事で扱います。院内の機器の点検から始めたい先生は、次の 2 本へどうぞ。
なお、本記事は 2026 年 10 月 12 日時点の公表資料に基づく一般的な情報提供で、個別の契約や法的判断についての助言ではありません。半田病院の事案は、調査報告書の記載の範囲で紹介しています。自院の対象判定は契約している業者に、立入検査の運用は管轄の保健所にご確認ください。契約条項の法的な評価が必要な場合は、弁護士などの専門家にご相談ください。
参考文献
主な参考文献 (本文で多く引いた 5 件)
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 概説編. 2026年6月. https://www.mhlw.go.jp/content/10808000/001716290.pdf (2026-10-12 取得)(対象範囲 2.1、保守委託機関編 3.1.5、図3-1 の脚注、医療法施行規則第14条第2項の引用)
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編. 2026年6月. https://www.mhlw.go.jp/content/10808000/001716297.pdf (2026-10-12 取得)(安全管理責任者、年次点検、院内で管理すること、遵守項目⑩、【別紙】MDS/SDS の確認事項)
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編. 2026年6月. https://www.mhlw.go.jp/content/10808000/001716295.pdf (2026-10-12 取得)(14章 認証・認可。パスワードの桁数・定期変更・使い回し・ロック、二要素認証)
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 Q&A. 2026年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf (2026-10-12 取得)(経営管理編 Q2・Q3、企画管理編 Q5、保守委託機関編 Q1〜Q3)
- 厚生労働省. 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト (令和8年度版). 2026年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf (2026-10-12 取得)
すべての参考文献 (10 件) を見る
- 厚生労働省大臣官房医薬産業振興・医療情報審議官. 「医療情報システムの安全管理に関するガイドライン第7.0版」の策定について (産情発0629第1号). 2026年6月29日. https://www.mhlw.go.jp/content/10808000/001716656.pdf (2026-10-12 取得)
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 概説編. 2026年6月. https://www.mhlw.go.jp/content/10808000/001716290.pdf (2026-10-12 取得)(対象範囲 2.1、保守委託機関編 3.1.5、図3-1 の脚注、医療法施行規則第14条第2項の引用)
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編. 2026年6月. https://www.mhlw.go.jp/content/10808000/001716297.pdf (2026-10-12 取得)(安全管理責任者、年次点検、院内で管理すること、遵守項目⑩、【別紙】MDS/SDS の確認事項)
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編. 2026年6月. https://www.mhlw.go.jp/content/10808000/001716295.pdf (2026-10-12 取得)(14章 認証・認可。パスワードの桁数・定期変更・使い回し・ロック、二要素認証)
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 Q&A. 2026年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf (2026-10-12 取得)(経営管理編 Q2・Q3、企画管理編 Q5、保守委託機関編 Q1〜Q3)
- 厚生労働省. 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト (令和8年度版). 2026年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf (2026-10-12 取得)
- 厚生労働省. 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル~医療機関・薬局・事業者向け~. 2026年6月. https://www.mhlw.go.jp/content/10808000/001716186.pdf (2026-10-12 取得)
- 厚生労働省. 医療機関におけるサイバーセキュリティ対策チェックリスト (令和7年度版). 2025年. https://www.mhlw.go.jp/content/10808000/001703610.pdf (2026-10-12 取得)(旧版。パスワード要件の新旧比較に使用)
- つるぎ町立半田病院. コンピュータウイルス感染事案有識者会議調査報告書. 2022年6月. https://www.handa-hospital.jp/topics/2022/0616/report_01.pdf (2026-10-12 取得)
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 企画管理編. 2026年5月. https://www.mhlw.go.jp/content/10808000/001716292.pdf (2026-10-12 取得)(10章 遵守事項④ 独立した組織又は第三者による監査)
お使いの製品の口コミを募集しています。口コミを書く →
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。
関連する記事
2026年10月のサイバー事件——預け先3件と、自院の1枚
この記事で取り上げた10月の事件の多くは、院の外の預け先で起きました。アットリンク、IDCFクラウド、Studioを院の受付・倉庫・投書箱に置き換え、止まった日の手間を自院の数字で計算します。
#医療情報セキュリティ / 今月の事件を自院に置き換える (2026年10月)ビジネスメール詐欺——振込先の変更は、台帳の番号へ折り返す
取引先を名乗る「振込先が変わりました」と、院長の名前の「至急・内密に」。文面が自然でもアドレスが本物でも、本物とは限りません。見分けるのをやめ、台帳の番号へ折り返して確かめる院内ルールを、取引先と銀行への文面、印刷用の台帳付きで示します。
#医療情報セキュリティ / なりすましの送金依頼 (振込先の変更・院長名の至急の依頼)パッチの更新間隔——機器を3組に分け、保守会社に聞く3つ
月1回の更新で足りるのか。厚労省の資料を読んだ範囲に日数の定めはありません。海外の物差しを借りて機器を3組に分け、保守会社に送る3つの質問にまとめました。
#医療情報セキュリティ / 更新の速さと責任分界 (チェックリスト 2-⑥)保守会社に送る10の質問——「保守されているはず」を1通で確かめる
厚労省は、医療機関は保守されていると考え、事業者は保守の対象でないと考える食い違いから、被害に遭う例が多発していると書いています。保守・VPN・バックアップ・IDの10の質問を1通のメールにまとめ、返事を書き込む回収表と、立入検査で使う事業者確認用チェックリストの集め方を示します。
#医療情報セキュリティ / 事業者との責任分界 (チェックリスト 2-②・2-③・事業者確認用)
Comments
この記事への質問・ご意見をお寄せください
「ここが分かりにくかった」「この数字の根拠をもっと知りたい」「次はこれを取り上げてほしい」。どんな一言でも歓迎です。編集長 (現役の内科医) がすべて読み、できるだけ返信します。いただいた声は、記事の改稿と次の記事に生かします。