二要素認証は令和9年4月から義務なのか
二要素認証は令和9年4月に一斉に義務になるわけではありません。期限を決めるのは自院の次の電子カルテ更改です。一方で立入検査のチェックリストは今年度中の回答を求めています。更改年度から逆算して、いま決めておくことを一次資料で整理しました。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-09-15
- 更新
- 2026-09-15
- 引用
- PMID 4 件
目次Index
はじめに——「来年4月までに、買い替えるのか」
この夏、同業の先生方からよく受けた質問があります。「二要素認証は令和9年4月から義務なんでしょう。電子カルテを来年の春までに入れ替えないといけないのか」。
結論から言うと、令和9年4月1日に全国の診療所で一斉に義務が立ち上がるわけではありません。安全管理ガイドライン第7.0版が求めているのは、令和9年度時点で動いているシステムを新しく入れる・入れ替えるときに、二要素認証を採用することです。技術的な理由等で間に合わない場合の期限も、日付ではなく「令和9年度以降、直近の次期の更新」という、診療所ごとに異なるイベントに置かれています [1]。
では、放っておいてよいわけでもありません。
立入検査で使われるチェックリストのマニュアルは、令和8年度中にすべてのチェック項目で「はい」にマルがつくよう取り組むことを求めています [2]。二要素認証の項目の「はい」には「実装予定である」も含まれます。つまり今年度中に、自院の更改がいつで、そのとき何を入れるのかを決めておく必要があります。
この記事では、①期限の正確な構造 → ②なぜ二要素で、なぜ更改のときなのか → ③自院の期限を決める3つの問い → ④費用と期間の見積り → ⑤つまずきやすい6か所 → ⑥まだ決まっていない論点、の順に一次資料で整理します。二要素認証の定義や、読むべき編の判定は安全管理ガイドライン第7.0版の解説で扱っています。
期限は日付で決まらない
では、ガイドラインは正確に何と書いているのか。システム運用編で守るべき事項 (遵守事項) には、こう書かれています。
⑤ 令和9年度(令和 9 年 4 月 1 日時点)時点で稼働していることが想定される医療情報システムを、今後、新規導入又は機器の入替等を伴うシステム更改をするに際しては、二要素認証を採用、又はこれに相当する対応を行うこと。なお技術的な理由等により令和9年度までの対応が困難な場合には、令和9年度以降、直近の次期の医療情報システムの更新までを期限とする。[1]
分けて読むと、要素は3つです。
1つ目は対象です。「令和9年度時点で稼働している」システムが対象なので、今年度 (令和8年度) に入れ替えるシステムも、来年度に動いていれば対象に入ります。本文の解説も、「令和 9 年度時点までにシステム更新を行う場合には、二要素認証対応をしているアプリケーションまたはサービスを選定することが求められる」としています [1]。 2つ目は発火のきっかけで、「新規導入又は…システム更改」のときです。 3つ目は猶予 (経過措置) で、技術的な理由等で間に合わない場合、期限は「令和9年度以降、直近の次期の更新」まで延びます。
対象の範囲も第7.0版で明確になりました。クライアント端末は電子カルテ等のアプリケーションのログイン時、サーバは OS (サーバを動かす基本ソフト) のログイン時に二要素認証を求めます。そのうえで「OS で一要素、アプリケーションで一要素のような認証は許容されない」と書いています [1]。院内にサーバの実機を置かないクラウド型の診療所については、保守委託機関編がサーバ側の要求に「オンプレミスのサーバが院内に存在する場合は」という条件を付けています [3]。オンプレミスとは、サーバなどの機器を院内に置いて運用する形のことです。
発出通知の語り口は少し違います。「令和9年4月1日時点での対応が困難な医療機関等においては、次期システム改修での対応を許容する旨の緩和措置を設定」[4]。4月1日を到達目標として示しつつ、実際の期限は次の改修に置く、という書き方です。
チェックリストの文言も、この構造に合わせて書き換わりました。
| 令和7年度版 [5] | 令和8年度版 [6] | |
|---|---|---|
| 項目数 | 2-⑩ の1項目 | 端末 2-⑪ / サーバ 2-⑫ の2項目 |
| 端末 | 「二要素認証を実装している。または令和9年度までに実装予定である。」 | 「アプリケーションログイン時の二要素認証を実装している。または令和9年度以降初回のシステム更改時に実装予定である。」 |
| サーバ | (端末と同じ1項目) | 「OSログイン時の二要素認証を実装している。または令和9年度以降初回のシステム更改時に実装予定である。」 |
厚労省はこの改定を「二要素認証の対象を明確化(サーバOSログイン・端末のアプリケーションログイン等)」と説明しています [7]。「令和9年度までに」が「令和9年度以降初回のシステム更改時に」へ置き換わった。私はこれを、期限が日付からイベントへ移ったことをチェックリスト自身が文言で示した改定だと読んでいます (見立て)。
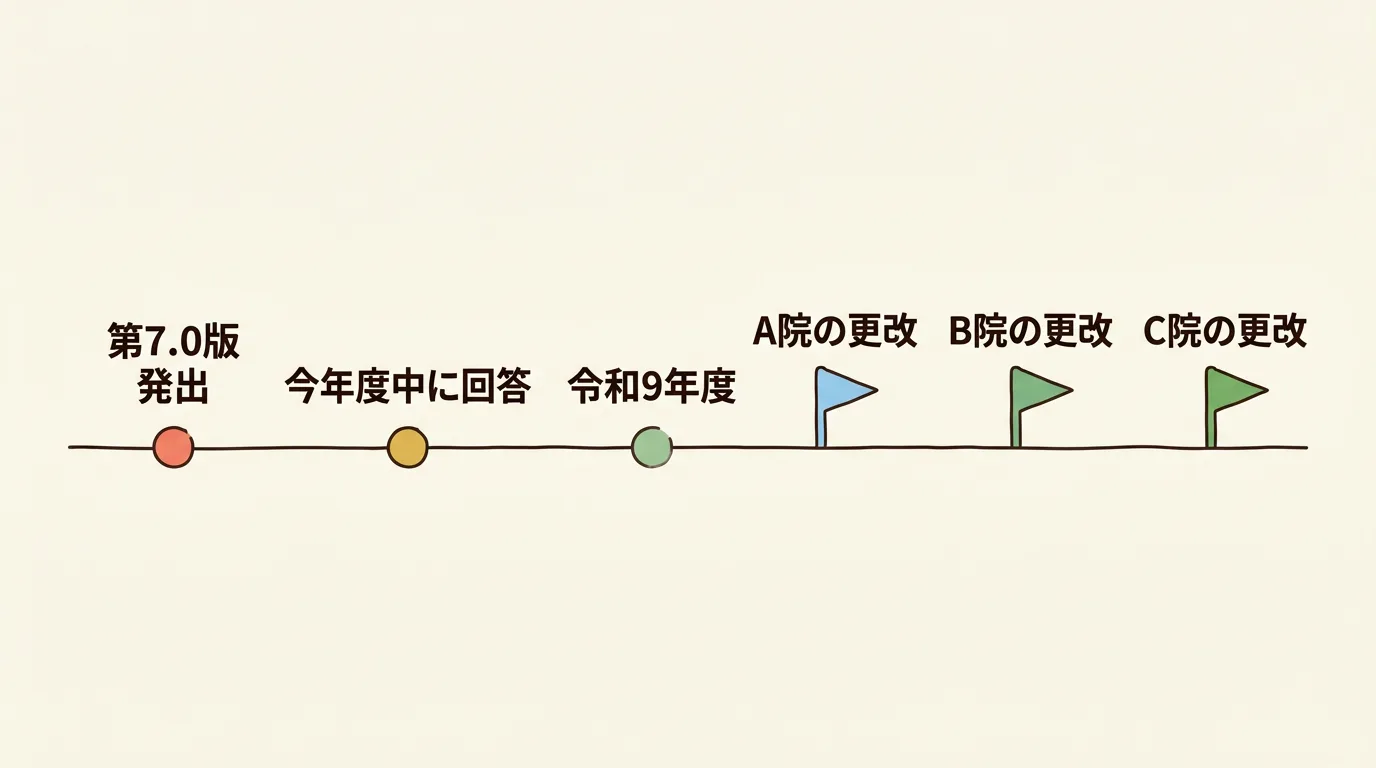
一方で、回答の期限は日付で決まっています。マニュアルは、「いいえ」の項目には令和8年度中の目標日を書くよう求め、立入検査では全項目について確認日と回答が記入されていることを確認するとしています [2]。
期限は更改で決まり、答えるのは今年度中です。
先生の診療所のチェックリストでは、⑪⑫にいま「はい」と「いいえ」のどちらが書いてあるでしょうか。
——自院に当てはめると、今月確かめるのは電子カルテを令和9年度以降のいつ更改する予定なのかです。そこが空欄のままでは、⑪⑫に「予定」とは書けません。
なぜ二要素で、なぜ更改か
パスワードだけでは、なぜ足りないのか。そして国は、なぜ日付で一律に切らず「更改のとき」を期限にしたのか。
そもそも、なぜ二要素か
パスワードだけでは足りない理由は、米国の統計に表れています。
米国の研究が、米国保健福祉省への漏えい報告 (500人以上の事案) を2024年10月までの全件について年別に集計しています [8]。漏えいに占めるハッキング・IT事案の割合は、2010年の4% (216件中8件) から、2024年の81% (566件中457件。2024年は10月までの値) へ上がったと報告されています。500人未満の小さな事案は入っておらず、侵入経路に認証があったかどうかまでは分かりません。言えるのは、脅威の主役が紛失・盗難から外部からの侵入へ移った、というところまでです。
侵入口が、たった1つの設定だった事件もあります。
米国の Change Healthcare への攻撃 (2024年) について、親会社の CEO は上院で、侵入に使われたリモートアクセス用ポータルについて「The portal did not have multi-factor authentication.」(ポータルには多要素認証がなかった) と書面で証言しました [9]。英国でも2022年、NHS 111 などの医療サービスに混乱が生じたとされる事業者が攻撃を受けました。情報保護当局 (ICO) は、多要素認証 (MFA) を設定していない顧客アカウントが侵入口だったと認定し、約307万ポンドの制裁金を科しています [10]。
先生の診療所で、院外から電子カルテや保守用の管理画面に入る経路に、パスワード以外の鍵はかかっているでしょうか。
では、二要素にするとどれくらい防げるのか。医療機関で「あり/なし」を比べた研究は見つかりませんでした。いちばん大きな数字は IT 企業の測定から来ます。Microsoft の研究者が、2022年4〜9月に審査対象となった企業アカウントを分析した観察研究 (介入を割り当てず、起きたことを記録して比べる研究) です。多要素認証を有効にしたアカウントの侵害率は0.0079%、無効のアカウントは1.0071%で、リスクは99.22%低かったと報告されています [11]。著者は全員 Microsoft 所属で、専門家の審査 (査読) を経る前の論文です。医療のデータでもありません。
データの読み方 — 「99%減」をどう読むか
99.22%は、ワクチンの有効率と同じ式 (1 − 0.0079 ÷ 1.0071) で計算されています。ただしワクチンの試験と違い、この研究は多要素認証をかける組織とかけない組織をくじで分けていません。多要素認証を有効にする組織は、もともと他の対策にも熱心である可能性があります。その差 (交絡) は調整されていません。したがって「二要素にすれば被害が99%減る」とは言えません。言えるのは、「有効にしていたアカウントは、乗っ取られる割合がおよそ100分の1だった」という関連までです。それでも、差の桁が2つ違うことは、方向を判断する材料として十分に重いと私は考えています。
6年前から予告されていた
令和8年度版マニュアルは、二要素認証の要求が新しいものではないと明記しています。
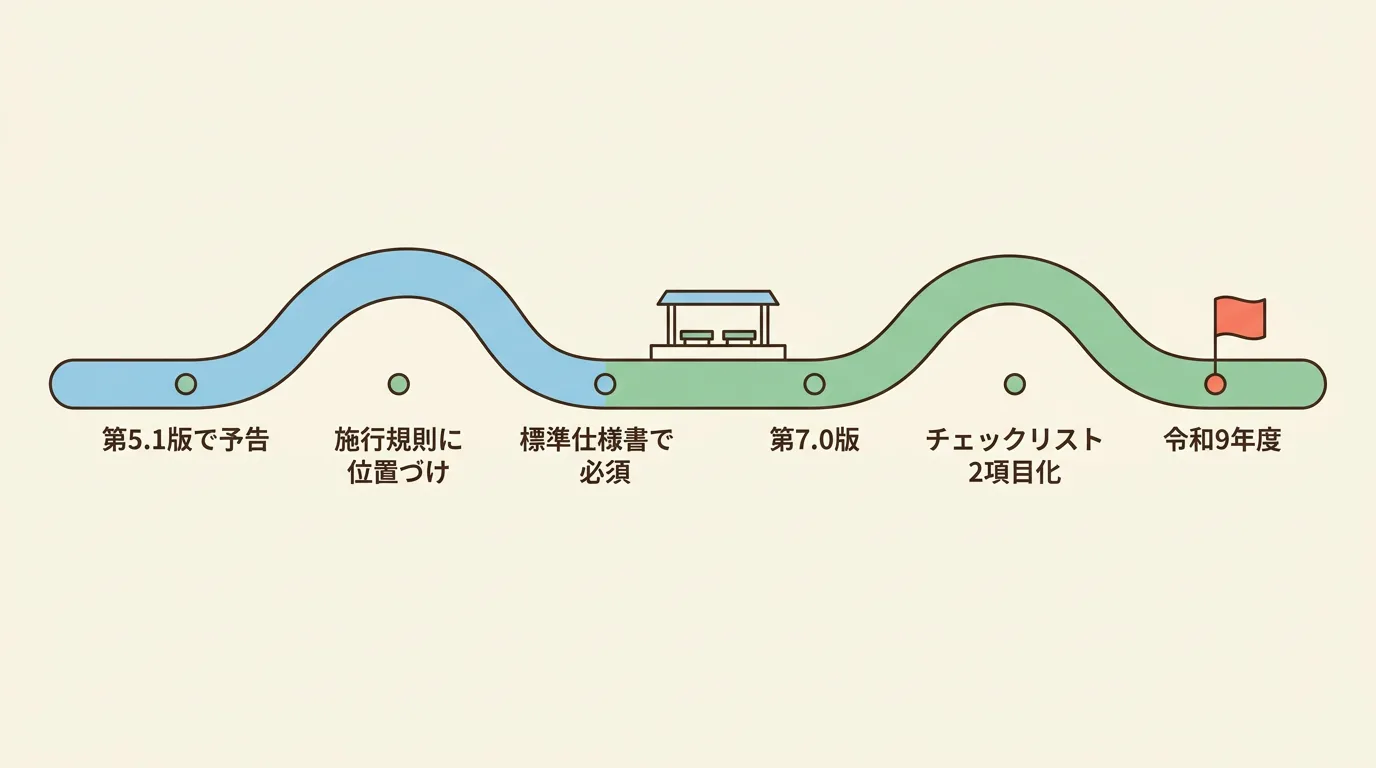
ガイドラインでは令和 3 年 1 月に発出された 5.1 版以降すべての版において、令和 9 年度時点で稼働していることが想定される医療情報システムを、新規導入又は更新するに際しては、二要素認証を採用するシステムの導入、又はこれに相当する対応を行うことを求めています。二要素認証の導入・改修に当たっては、一定程度の費用が見込まれますので計画的なシステム更新を推奨します。[2]
令和3年1月から令和9年4月まで、6年と3か月あります。厚労省は別の資料で、電子カルテの「更新期間(5~7年)」という目安を示しています [12]。予告から期限までの間に、多くの診療所でちょうど1回の更改が挟まる長さです。私はこの6年を、1回分の更改を二要素認証の準備に充てるための猶予だったと読んでいます (見立て)。
そのあいだに、法的な足場も固まりました。令和5年の省令改正で、医療法施行規則第14条第2項に、管理者が講じるべき措置としてサイバーセキュリティの確保が加わりました。令和8年度の立入検査の通知は、これを根拠に、最新の安全管理ガイドラインを参照してセキュリティ対策全般を指導するとしています [13]。確認にはチェックリストとマニュアルを使う、とも書かれています [13]。ガイドライン自体は法令ではなく、この措置の中身を示す参照先として立入検査で使われます。なお診療所への立入検査は「検査の必要性に基づいて適宜」とされ、頻度は定められていません [13]。
更改に乗せる設計
更改のタイミングに乗せる発想は、二要素認証に限りません。電子処方箋と電子カルテ情報共有サービスの普及策でも、厚労省は同じ書き方をしています。
…医療機関に過度な負担が生じないよう、電子カルテの更新期間(5~7年)の希望するタイミングで、電子カルテ情報共有サービスへの対応とともに一体的に導入を促すことが肝要である。[12]
二要素認証だけのために電子カルテを入れ替えるのは重すぎる。だから、どうせ来る更改の見積りに条件として入れてもらう。国の設計はそういう順番になっています (見立て)。
補助の扉と同じ扉
令和8年3月31日に公示された「医科診療所向け 電子カルテ及びレセプトコンピュータ 標準仕様書(基本要件)第1.0版」は、遵守事項(必須要件)の「認証機能」を「複数回、異なる方式による認証」とし、「考え方及び対応の例」欄に次のように書いています。
○システム利用者(ユーザ)認証として二要素認証によりユーザーを識別し、システムへのアクセスを制御する。・自システムに認証機能を設ける場合、二要素認証機能を具備する。・自システムに認証機能を設けず、外部の認証基盤を用いる場合、二要素認証に対応しているサービスを採用する(電子証明書やICカード、生体認証などの複数の認証方式により識別する)。[14]
そして、国が創設を目指す電子カルテの認証制度は、たたき台の段階で認証要件の1番目を「電子カルテ製品が、標準仕様に準拠した電子カルテであること(基本要件)」としています [15]。
2つをつなぐと、認証を受けた電子カルテは、二要素認証の機能を備えていることが前提になります。令和9年度概算要求で「1/2補助」が要求されたのは、この認証製品です [16] (概算要求の読み方)。補助の扉と二要素認証の扉は、同じ扉だということです (見立て。認証制度の確定版は2026年9月15日時点で編集部は確認できていません)。
——見積りの話に移すと、次の見積依頼書に足すのは1行です。端末のアプリケーションログインとサーバ OS ログインに二要素認証 (令和8年度版チェックリスト⑪⑫)。二要素認証は単独の買い物ではなく、更改の条件として入れるものです。
自院の期限を1枚で決める
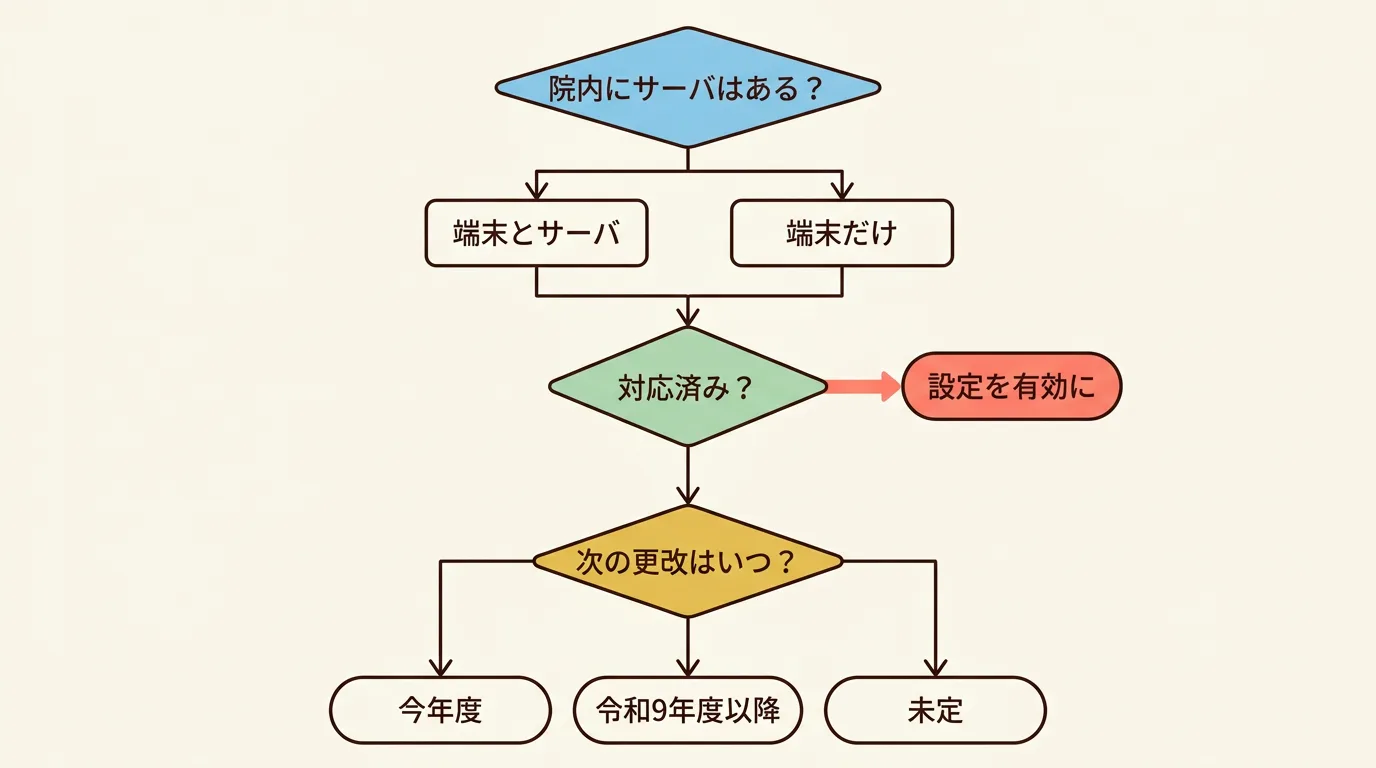
自院の期限は、3つの問いに答えるだけで決まります。私が3つの中でいちばん重いと読んでいるのは、最後の問いです (見立て)。問い1と2は院内を見れば答えが出ますが、問い3は事業者の書面がないと答えられないからです。
問い1: 院内にサーバはあるか
受付の奥や院長室に、電子カルテのサーバの実機が置いてあるか。あれば、端末のアプリケーションログイン (チェックリスト⑪) とサーバの OS ログイン (⑫) の両方が対象です [1][6]。サーバ側には、踏み台端末を使う「二要素認証を実装できているものとみなす」措置も用意されています [1]。
クラウド型だけで回していれば、院内の対象は端末側の⑪だけになります。保守委託機関編がサーバ側の要求を「オンプレミスのサーバが院内に存在する場合」に限っているためです [3]。ただしサーバの責任は事業者に移るので、サーバのセキュリティアップデートを含む保守を事業者が担うことを、契約で確かめる必要は残ります。院内の PC に専用ソフトを入れて使う型でも、端末のアプリケーションログインは同じく対象です。院内の PC 自体に医療情報を保存して処理する型では、その PC がサーバ側の要求にも関わりうる点に注意が必要です (見立て)。
厚労省の推計では、電子カルテを導入済みの医科無床診療所57,662施設のうち、オンプレミス型が約47,000施設まで、クラウド型が約10,000施設からとされています [12]。多くの診療所は、まだ問い1に「ある」と答える側です。
問い2: 電子カルテは対応済みか
意外に多いのが、機能は付いているのに使っていないという状態です。日本医師会の実践ガイドの手順は3段です [17]。まず、情報資産台帳で令和9年度時点に稼働予定のシステムを特定します。次に、事業者確認用のチェックリストや MDS/SDS (製品のセキュリティ開示書) で、二要素認証の実装の有無を確かめます。実装されていれば、「事業者に設定方法について確認を行い、有効化しましょう」としています。
対応済みなら、やることは設定を有効にするだけです。更改を待つ必要はありません。
問い3: 次の更改はいつか
ここで答えが3つに分かれます。
| 次の更改 | 期限 | 今年度やること | ⑪⑫の回答 (見立て) |
|---|---|---|---|
| 令和8年度中 (今年度) | この更改そのもの | 見積りの条件に二要素認証を入れ、対応製品を選ぶ | 更改後は「実装している」 |
| 令和9年度以降で、年度が決まっている | その年度の更改 | 更改予定年度を台帳に書き、見積り依頼に条件として入れる | 「令和9年度以降初回のシステム更改時に実装予定」 |
| 決まっていない (保守延長で使い続ける) | ガイドライン上は立たない (「いいえ」なら令和8年度中の目標日 [2]) | まず更改予定年度を決める | このままでは根拠をもって「予定」と書けない |
表の1行目は見落とされがちです。今年度の更改は「令和9年度時点で稼働」するシステムを入れる行為なので、遵守事項⑤の対象に入ります [1]。
3行目の診療所には、ガイドライン上の期限が立ちません。ただし⑪⑫に「いいえ」と答えると、令和8年度中の目標日を書くことになります [2]。
期限が立たないと聞くと楽に思えますが、裏返すと、立入検査で「いつ実装する予定ですか」と聞かれたときに答えがないということです。先生の診療所では、保守契約の満了日をすぐに言えるでしょうか。
この3つの問いを院長自身が答えることになるのは、診療所では珍しくありません。日医総研は2020年頃、病院と診療所を対象に全国調査を行いました (回収2,989施設、回収率30.4%)。情報システムの管理を兼務の担当者か院長自らが担う施設が3分の2弱を占め、ガイドラインを認知・活用している施設は27.9%でした。対策全般の問題は、診療所や中小病院ほど大きいと報告されています [18]。この調査に二要素認証の設問はありません。それでも、判断する人と手を動かす人が同じという前提で計画を立てるべきだとは言えます。
——今週の宿題は、保守契約の満了日と、事業者が想定している次の更改年度を、書面で出してもらうことです。問い3の答えは、その紙に書いてあります。
費用はどこに乗るのか
二要素認証に診療報酬の点数は付いていません。したがって増収の試算はできません。私が費用より先に見るべきだと考えるのは、二要素なしで過ごす年数です (見立て)。金額は補助の中身で動きますが、年数は更改の選び方だけで決まるからです。
年数で試算する
前提を置きます。更改の間隔は、厚労省が示す電子カルテの「更新期間(5~7年)」を使います [12]。税務上の耐用年数はソフトウエア5年、パソコン (サーバー用を除く) 4年です [19]。耐用年数は償却の期間であり、更改を義務づけるものではありません。ただ、2021年度に導入したソフトウエアなら、税務上は5年の償却を終える時期に来ています。
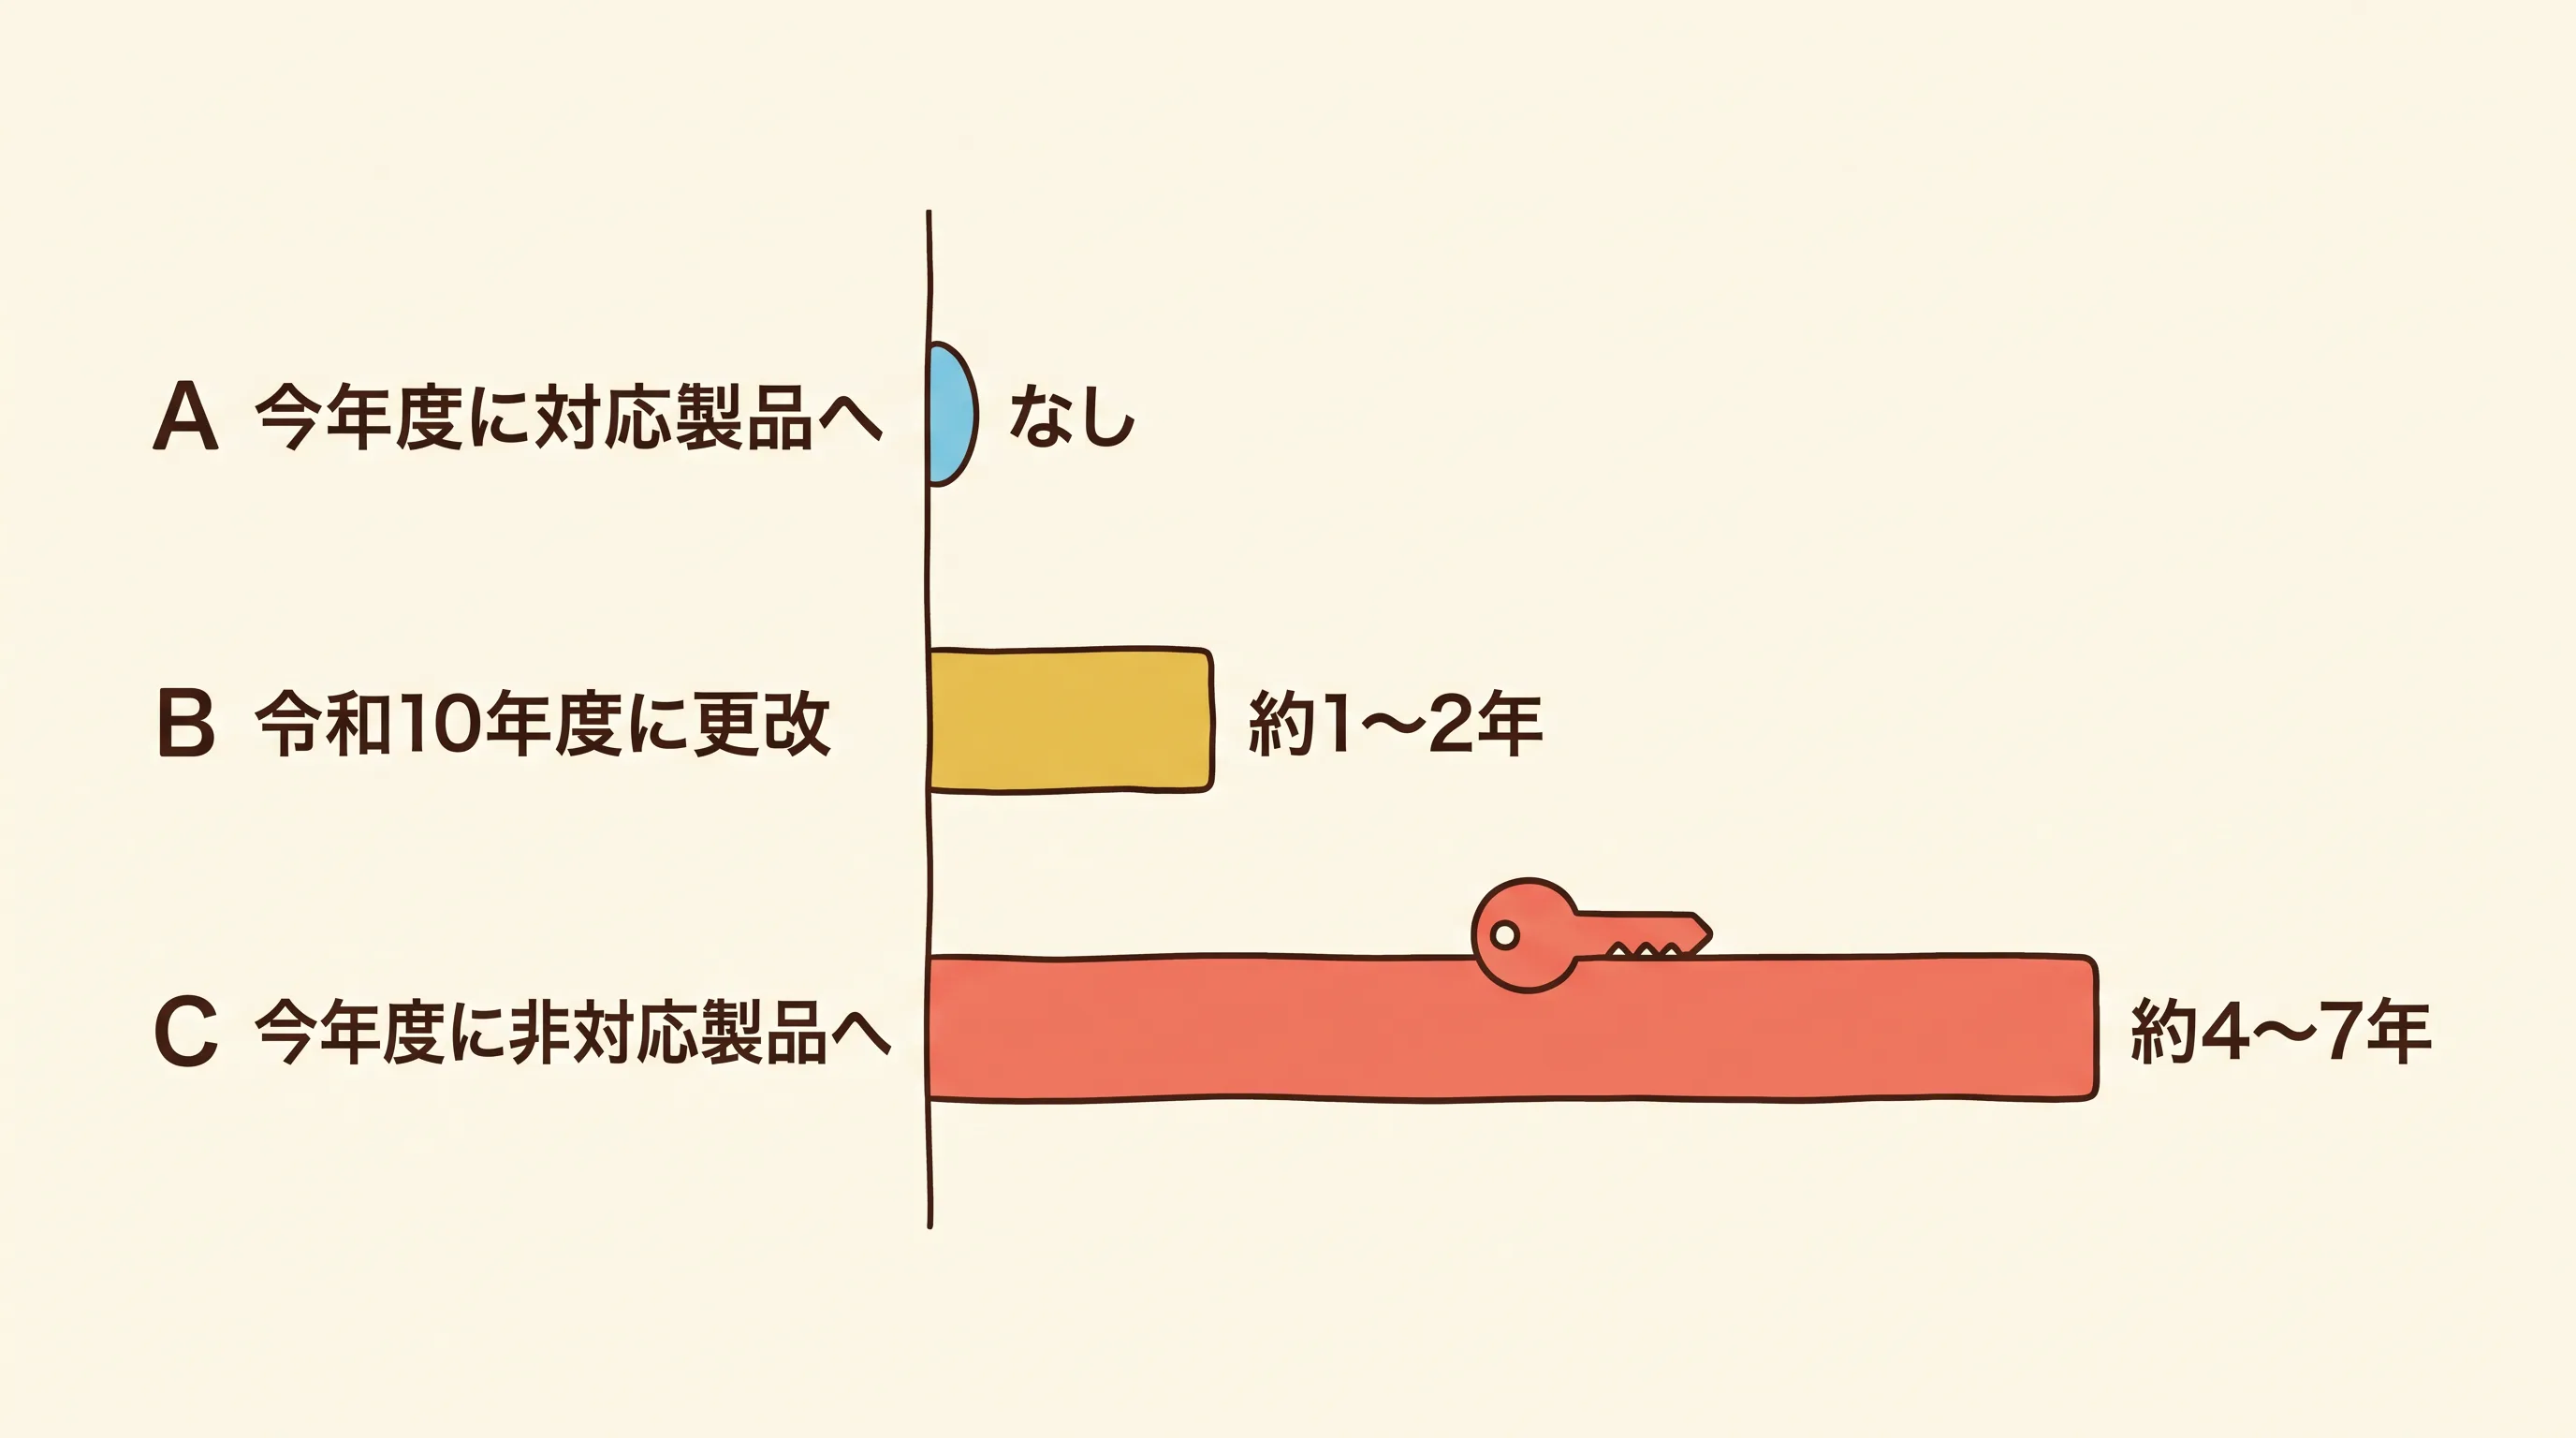
2021年度に導入した電子カルテを使っている診療所で、3通りの選び方を比べます (編集部の試算)。
| シナリオ | 選び方 | 令和9年度以降、二要素認証なしで運用する期間 |
|---|---|---|
| A | 令和8年度中に、二要素認証に対応した製品へ更改 | なし |
| B | 現行を令和10年度まで使い、そこで対応製品へ更改 | 約1〜2年 |
| C | 令和8年度中に、対応していない製品へ更改 (経過措置を使う) | 次の更改 (5〜7年後) まで。約4〜7年 |
シナリオ B は遠回りに見えますが、認証制度と補助の中身が固まってから製品を選べます。更改の時期が令和9〜10年度に自然に来る診療所には、合理的な選択肢です (見立て)。
シナリオ C は、今年の更改で非対応の製品を選び、「技術的な理由等」の経過措置 [1] に頼るケースです。次の更改が5〜7年後に来るとすると、令和13〜15年度までずれ込みます。そもそも、この選び方で経過措置が認められるかにも疑問が残ります (次章の落とし穴1)。
年数の差は、あとから取り戻せません。
その間は、パスワードを13桁以上にして運用することになります。令和8年度版チェックリストは「※二要素認証を採用するまでの期間は13桁以上としている」と定めています [6]。
費用の乗り方
費用は3つの箱に分けて考えると、見積書のどこを見ればよいかが分かります。
追加費用 = ① 更改見積りの中の二要素認証機能
         + ② 認証の道具の単価 × 使う人数
         + ③ 運用 (紛失・再発行・退職時の停止)
①は、次の更改に吸収されるのが基本です。認証を受けた電子カルテは、標準仕様で二要素認証が必須です [14]。概算要求どおりに1/2補助が付けば、その機能を含む製品の導入に補助が当たる形になります (見立て)。
ただし、まだ言えないこともあります。補助の上限は未公表で、概算要求の段階です。補助の対象は「標準仕様に準拠したクラウドネイティブ型電子カルテ」として要求されています [16]。クラウドネイティブ型とは、院内にサーバを置かず、クラウド上で動くことを前提に作られた型です。オンプレ型のまま二要素認証に対応した製品へ更改する場合は、この補助の対象外になる見込みです (見立て)。二要素認証の要件そのものは、どちらの型でも満たせます (概算要求の読み方)。
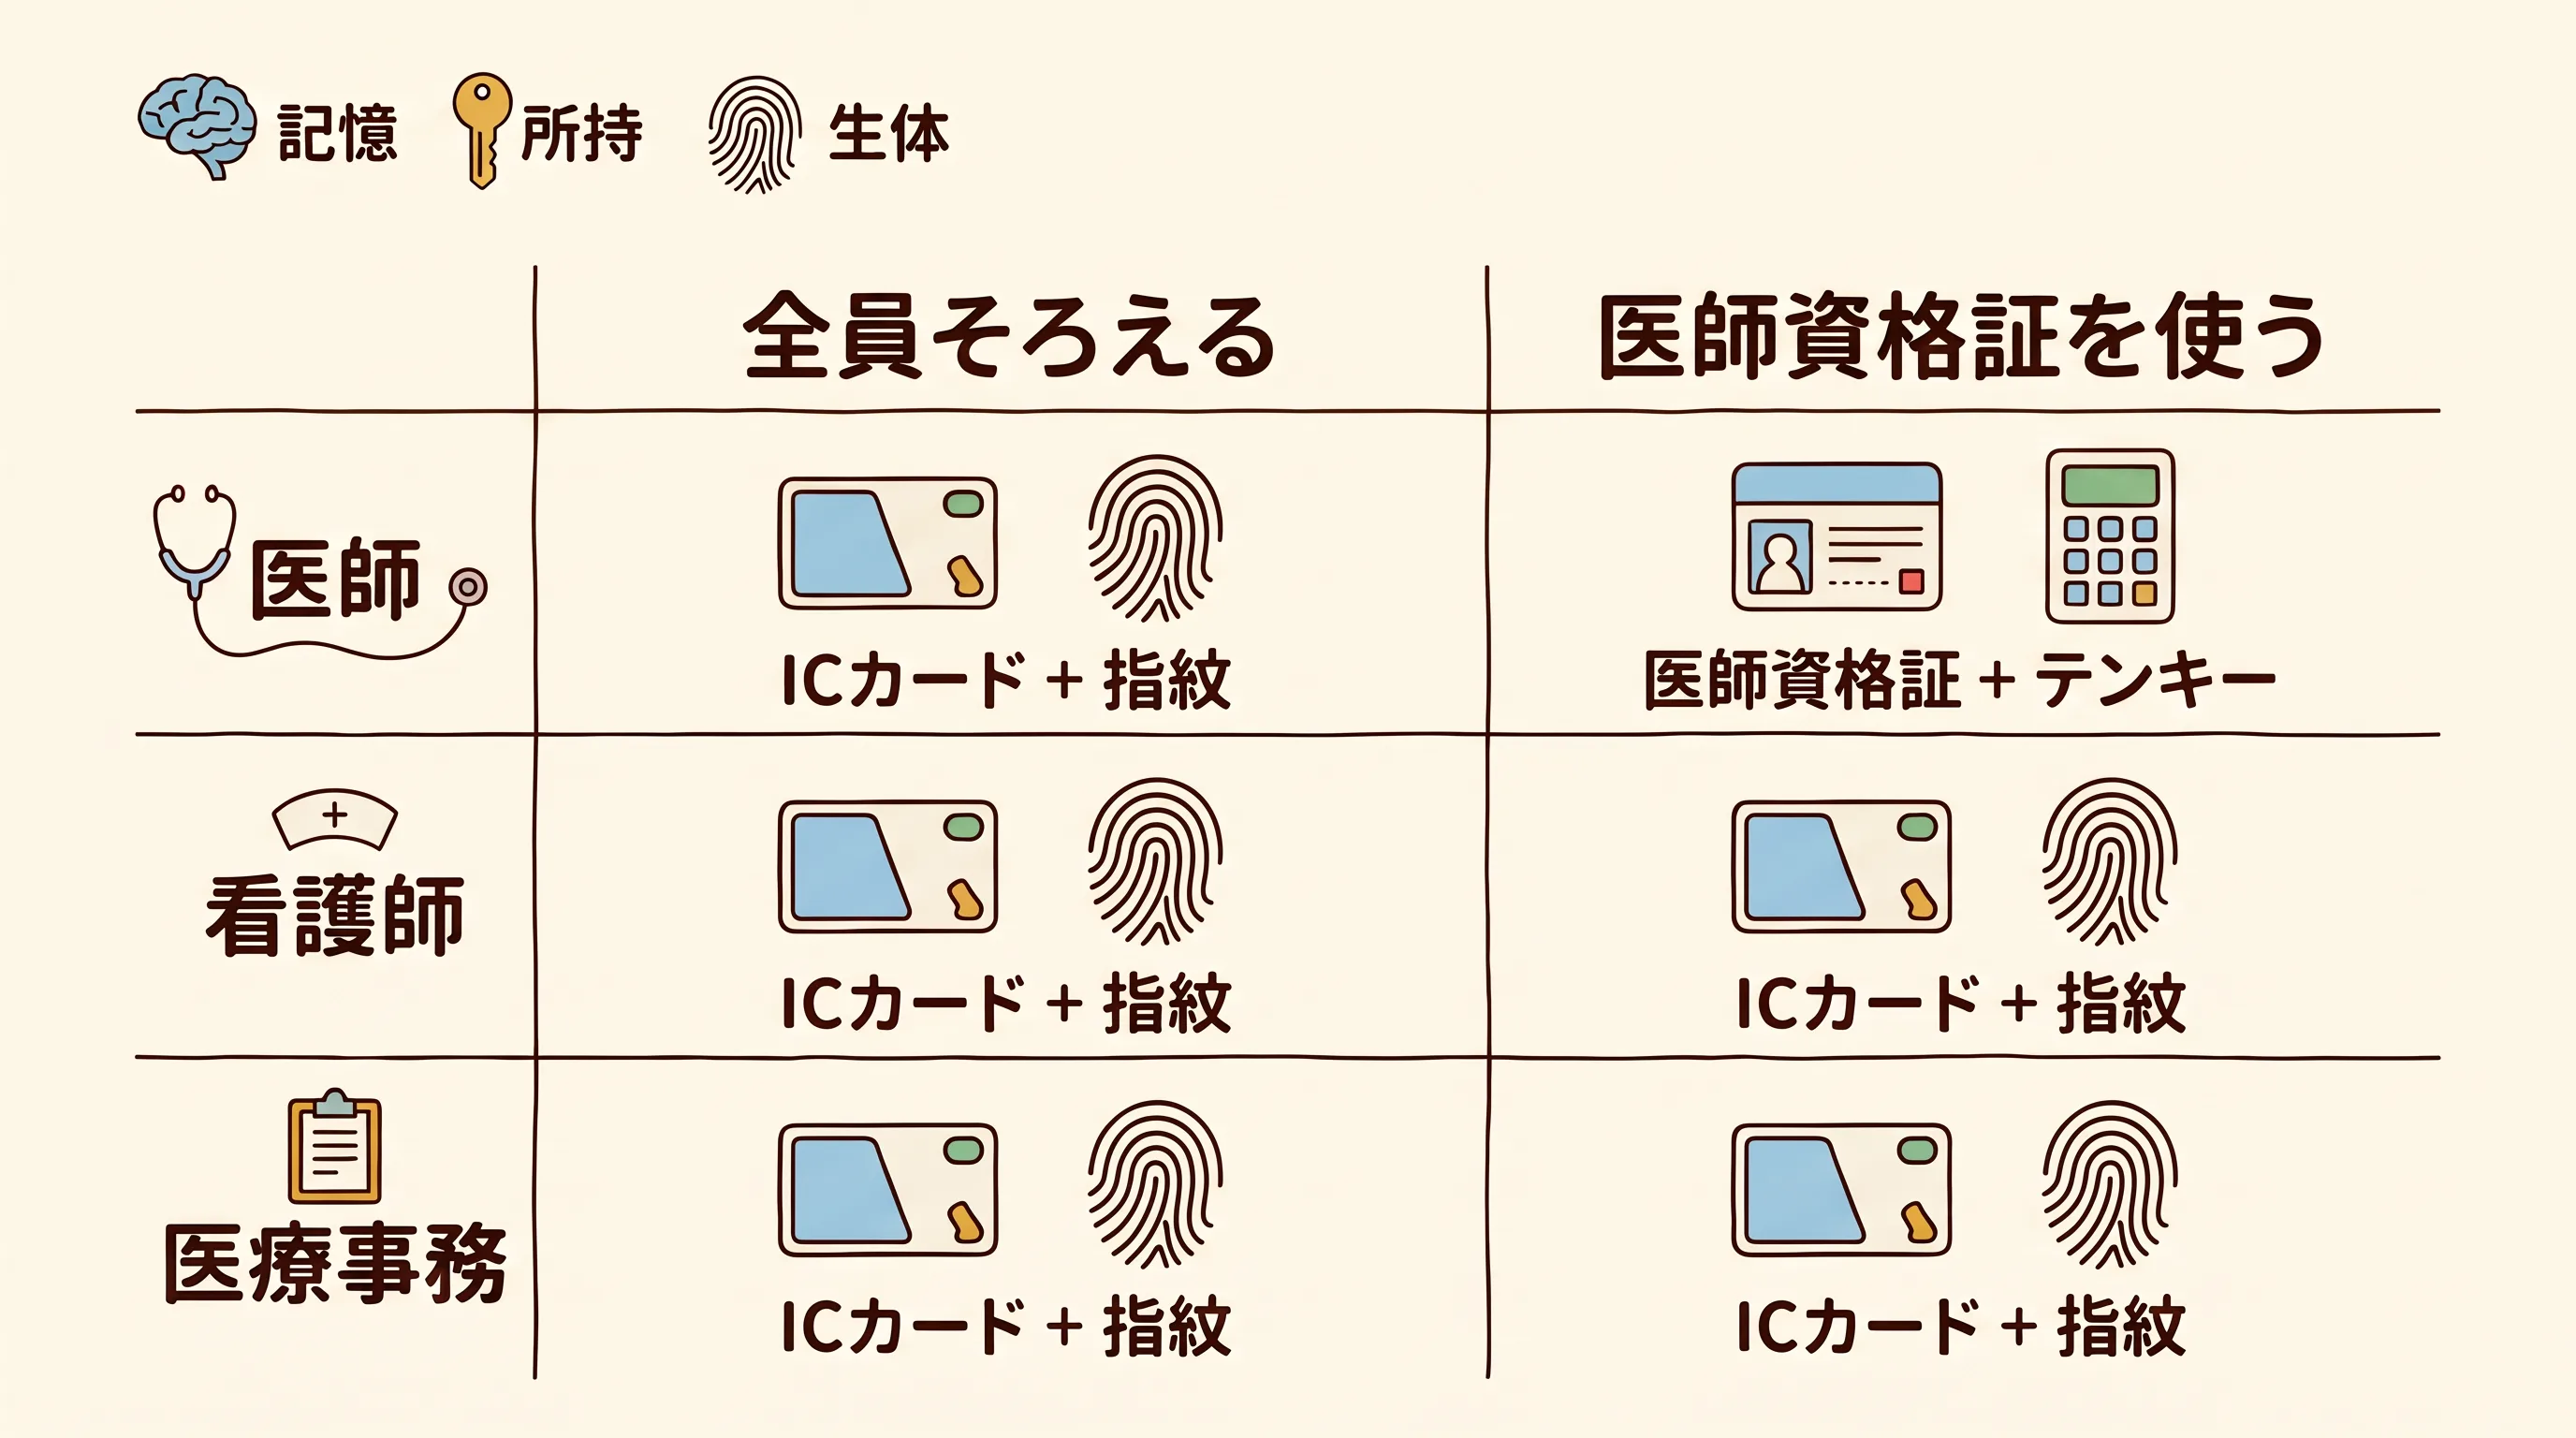
②は、全員を同じ方式にそろえるか、職種で分けるかで変わります。全職員を IC カードと指紋のような同じ組み合わせにそろえる方法があります。一方で医師については、日本医師会が発行する医師資格証 (HPKI カード) を「ID/パスワードの代わりにログイン認証用のカードとして」使えると、発行元が説明しています [20]。カードは「所持」の1要素なので、二要素にするには暗証番号などとの組み合わせが要ります。電子カルテ側がこのカードでのログインに対応しているかは、製品ごとに確認が必要です。
医師資格証の手数料は、日本医師会の会員なら無料です。非会員の場合、2026年12月31日までの申請は税込5,500円 (マイナポータル経由の申請は無料) です。2027年1月1日の申請分からは、IC カードありが税込22,000円に改定されます。IC カードを発行せず、スマートフォンなどで電子署名に使うセカンド電子証明書のみの場合は税込11,000円です [20]。有効期間は発行から5回目の誕生日までです [20]。
看護師や事務職員は、医師資格証の対象外です。医師資格証を使う場合は、同じ診療所の中で道具が2系統になることを、見積りの段階で織り込んでおく必要があります。
③の支援は、診療所には薄いのが現状です。令和9年度概算要求の「医療機関におけるサイバーセキュリティ確保事業」(129億円) は「認証強化」を支援に含めていますが、補助先は病院です [16]。自治体では、東京都が無床診療所を対象に含む補助 (基準額375万円、補助率1/2) を設けています。ただし対象は、地域での診療情報の共有・連携の取組を行う医科診療所に限られます。二要素認証の費用が補助対象経費に入るかは、編集部では確認できていません [21]。令和8年度の申請受付は、すでに終わっている可能性があります [21]。
数字を借りるときの注意
二要素認証の費用として、「1,000万〜3,000万円」という数字を見かけることがあります。出どころは厚労省の病院調査です。
データの読み方 — 病院の数字を診療所に持ち込まない
厚労省は、医療機関向けの情報システム G-MIS (医療機関等情報支援システム) を使って病院を調べています (令和8年3月末時点) [22]。二要素認証を導入済みの病院は約10% (5,736施設中605施設)、未導入のうち「R9年度までに導入予定」は24%でした。導入費用を把握している病院では、1,000万〜3,000万円程度が最頻値でした。ただし分母は病院 (G-MIS ID のある8,102施設、回答率70.8%) で、診療所は1施設も入っていません。費用も、多数の端末と部門システムを抱える病院の数字です。診療所の相場として読むことはできません。この調査から診療所が借りてよいのは、未導入の理由の上位が「システムが未対応」と「予算不足」だったという構造のほうです。製品が対応していなければ導入できない。だから更改に乗せる、という話につながります。
時間の費用
最後に、院長がいちばん気にする時間です。「ログインのたびに外来が詰まるのではないか」。
旭川医科大学の病院情報システムで、3つの方式の認証時間を比べた技術検証があります [23]。二要素の2方式では、指紋認証付き IC カードが467.1ミリ秒 (約0.5秒)、顔認証と IC カードの併用が3,072.1ミリ秒 (約3秒) だったと報告されています。一要素の IC カードのみは12.9ミリ秒でした。いずれも認証処理の時間で、カードを取り出す・暗証番号を打つ時間は含まないとみられます。1施設・各10回の計測なので、製品の優劣は言えません。なお共著者には関連製品を販売する企業の社員が含まれます。言えるのは、同じ二要素でも、方式によって約7倍の差が出た例があるということです。
仮に職員全員で1日60回ログインする診療所なら、1回3秒の方式で1日3分、0.5秒の方式で30秒ほどになります (認証処理の分だけを数えた編集部の単純計算。秒数は製品と環境で変わります)。先生の診療所では、受付と診察室で1日に何回ログインしているか、数えたことはあるでしょうか。外来の流れを止めるかどうかは、この回数と方式の掛け算で決まります。
——この章を自院の数字にすると、事務長と詰めるものは2つです。シナリオ A〜C のどれを選ぶかと、職員全員の認証方法をそろえるか分けるか。この2つが決まれば、見積書のどの行を見るべきかが決まります。
つまずくのは6か所
6つのうち、私が最初に潰すべきだと読んでいるのは1つ目です (見立て)。取り返しに年単位の時間がかかるからです。
1. 今年の更改で非対応を選ぶ
経過措置が使えるのは「技術的な理由等により」対応が困難な場合です [1]。保守委託機関編は、令和9年度までに更改するなら「二要素認証が可能なシステムを選定することが求められる」と書いています [3]。対応製品を選べる状況で非対応の製品を選ぶことを「技術的な理由」と説明するのは難しい、と私は読んでいます (見立て)。そのうえ、選んだ後は前章のシナリオ C のとおり、次の更改まで何年も先送りになります。
2. 二段階を二要素と思う
ログインを2回に分けても、使っている要素が同じなら二要素にはなりません。第6.0版の Q&A は「二段階認証を選択するだけでは二要素認証の要求を満たさないと考えるべきでしょう」としています [24]。第7.0版の本文も、OS で一要素・アプリケーションで一要素という分け方を認めていません [1]。見積書に「二段階認証対応」とあったら、どの2要素の組み合わせなのかを確認してください。
3. 共有端末を開いたままにする
受付や処置室の端末を、朝に誰かがログインしたまま一日回す。二要素認証を入れても、この運用では意味がありません。第6.0版の Q&A は、最初のログインで二要素認証をしていればシングルサインオンでよいとしたうえで、「ログイン状態のまま長時間放置したり、特定の端末でログインしただけで院内の複数の端末にログイン可能となるような運用は認められません」と書いています [24]。
これは日本だけの悩みではありません。イスラエルの医療スタッフ299人に尋ねた横断調査があります [25]。他の職員のパスワードを入手したことがあると答えた人は73.6% (220人) にのぼり、研修医は全員でした。便宜的に集めた回答で、日本の数字ではありません。それでも、個人の ID を配っただけでは現場で守られない構造は読み取れます。オーストラリアの救急部では、カードをかざしてログインする仕組みの導入後に、医師・看護師17人への面接と観察を行った質的研究があります [26]。観察したアクセス試行の半数超で問題が起きました。回避しようとすると作業の途中で自動ログアウトされ、不満がさらに増えたと報告されています。単一の救急部の研究で、外来の診療所にそのまま当てはまるとは言えません。現場の速度に合わない認証は、回避されます。
二要素認証の前に、職員ごとの ID の発行と、退職者のアカウントの停止を済ませておく必要があります。標準仕様書も、クラウド環境にアクセスする利用者アカウントの定期的な棚卸しを、医療機関の責務としています [14]。
4. 忘れた日を決めていない
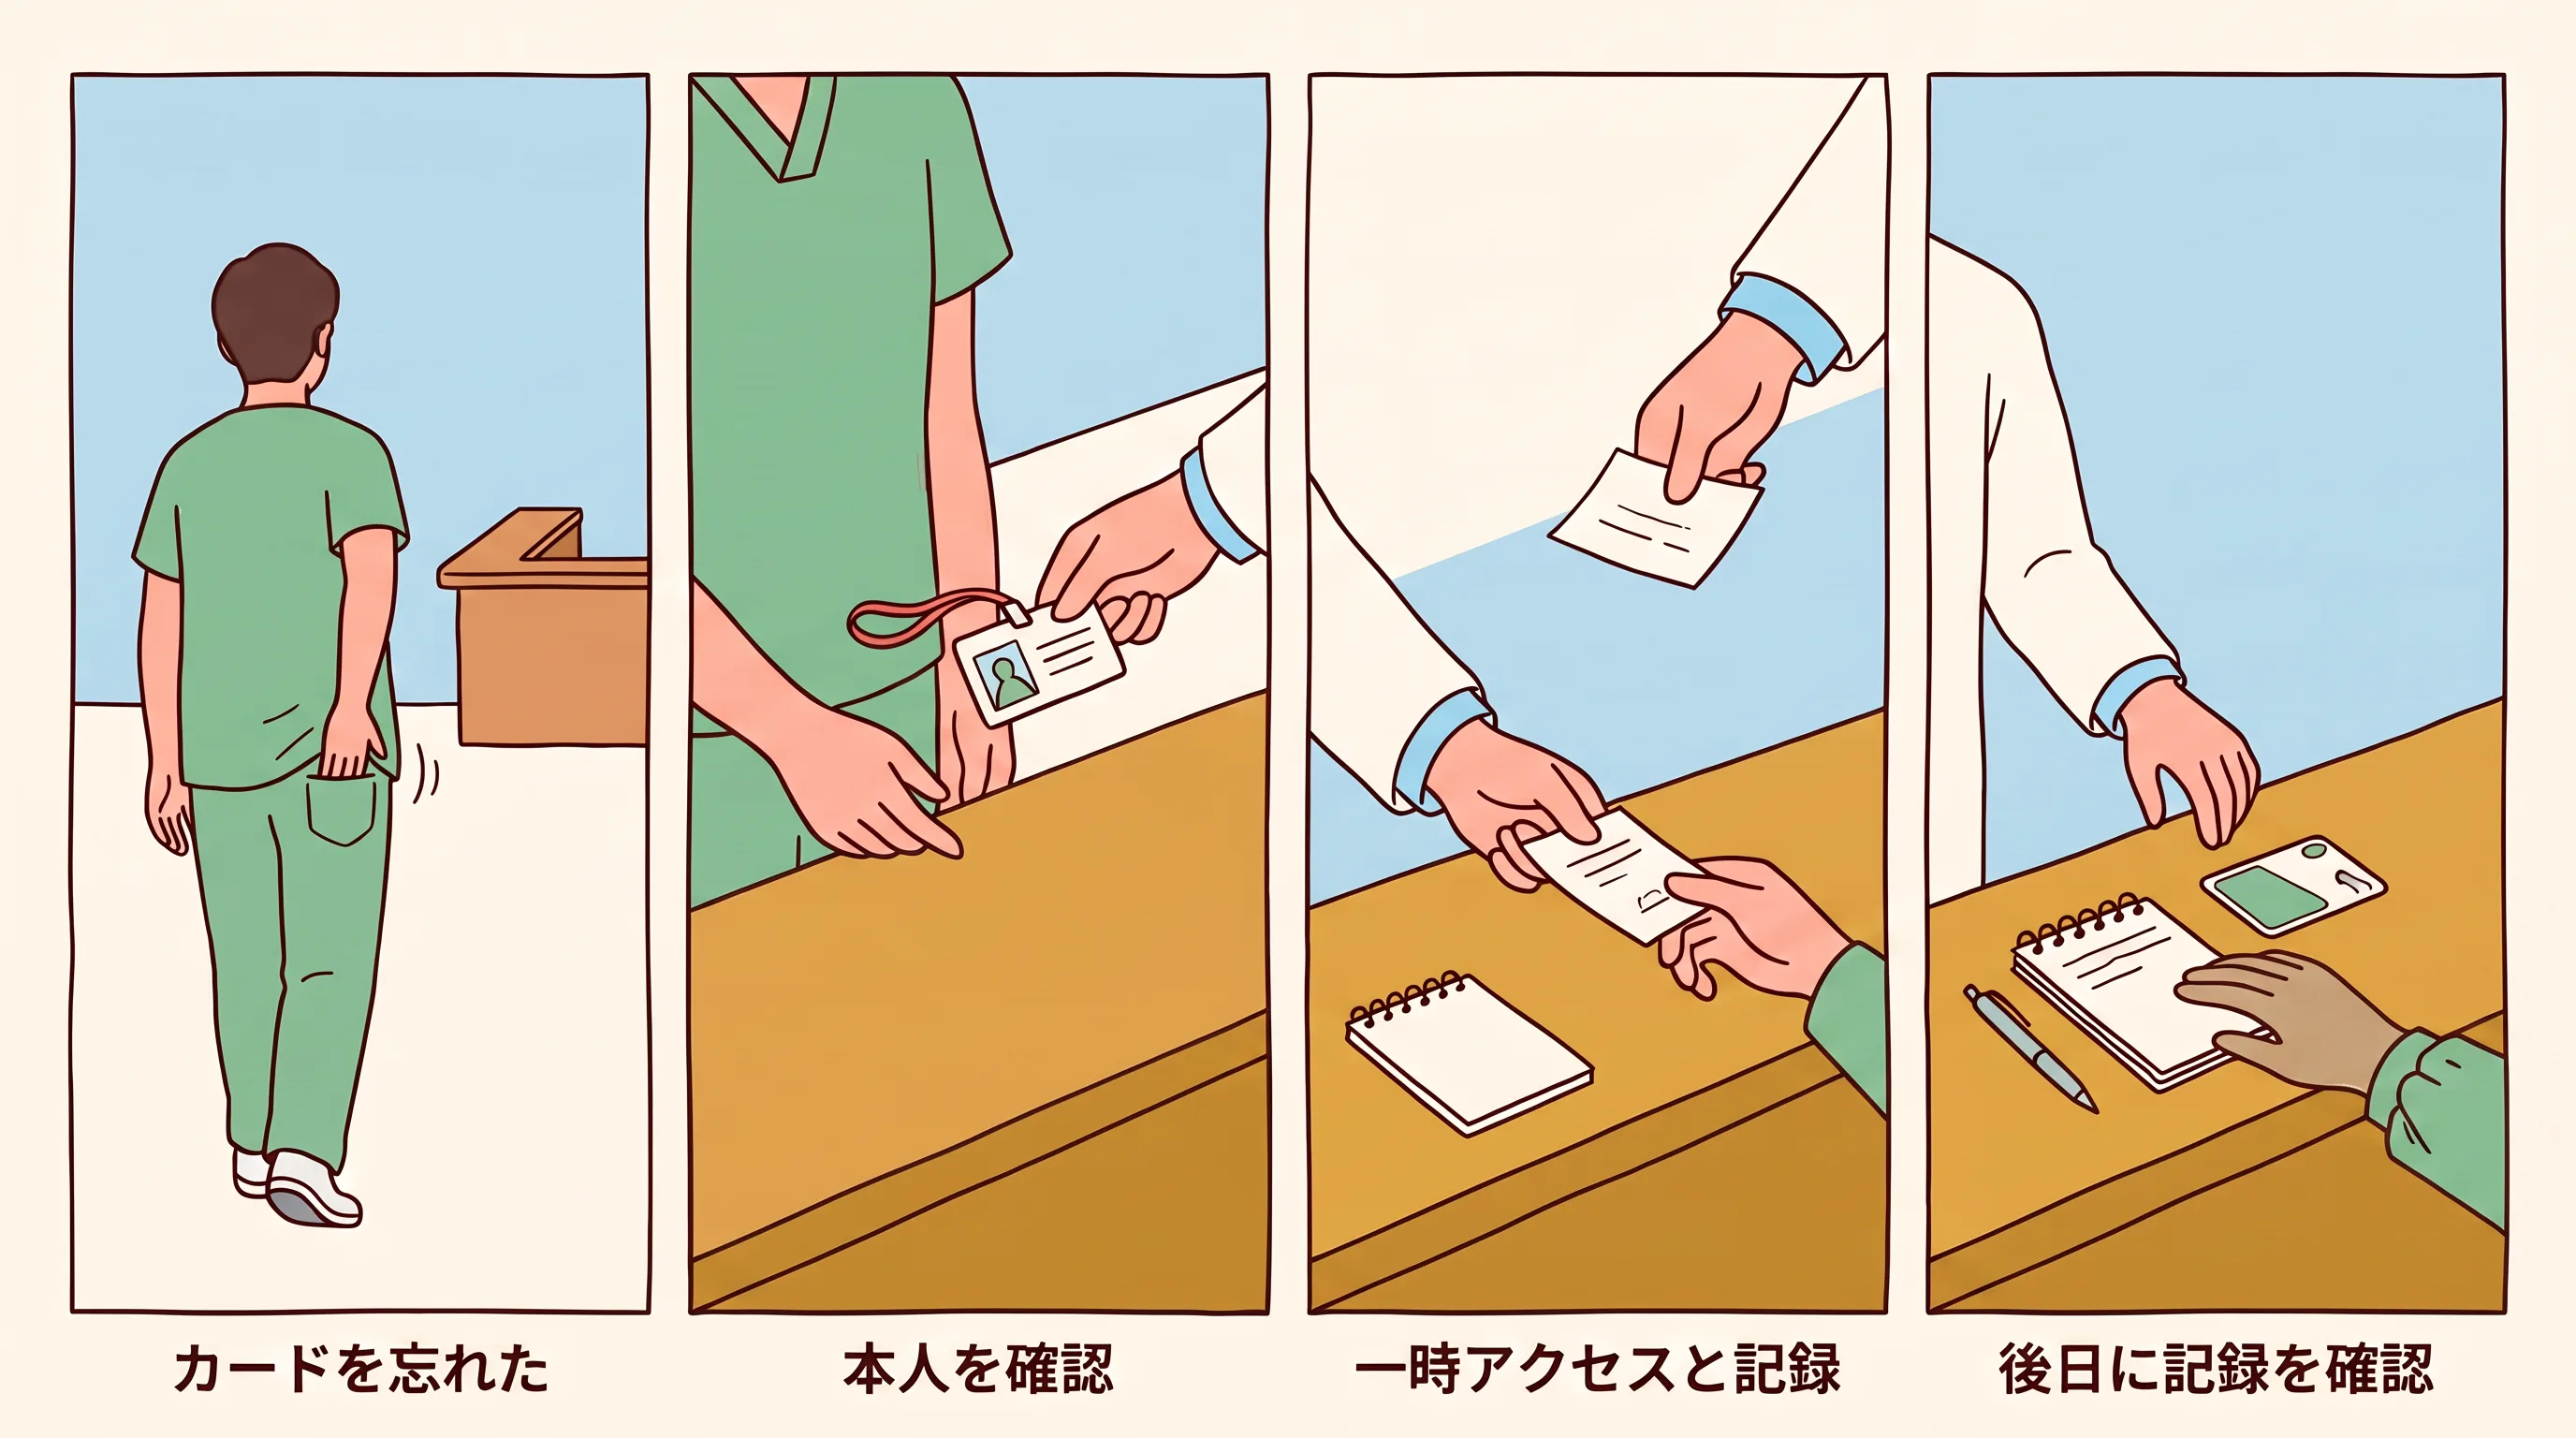
受付の職員がカードを家に忘れた朝、先生の診療所では、誰がどうやって電子カルテに入るでしょうか。
第6.0版の Q&A は、IC カードの破損などに備えて緊急時の代替手段による一時的なアクセスルールを用意しておく必要があるとし、本人確認を十分に行ったうえで使わせ、ログを残して後日に確認することが望まれるとしています [24]。令和8年度版マニュアルも、緊急時の代替手段によるバイパスを用意し、「バイパス利用時にはシステム及び利用者を適切に管理できる体制を整えておくこと」を求めています [2]。導入の前に、忘れた日の手順を1枚にしておくのが順番です。
5. 医師資格証で全員を賄う
前章のとおり、医師資格証は医師向けのカードです [20]。使う場合でも、看護師と事務職員には別の方法が要ります。全員を同じ方式にそろえる選択肢もあります。第6.0版の Q&A は、二要素認証の採用例として「ユーザ ID+パスワード+指紋認証」「IC カード+パスワード」「IC カード+静脈認証等」を挙げ、生体認証は単独で使わず個人を識別できるものと組み合わせるよう求めています [24]。全員を IC カードと指紋でそろえるのか、医師だけ医師資格証と暗証番号にするのか。職種ごとの組み合わせを先に表にしておくと、見積りの抜けが減ります。
6. 「予定」の根拠を残さない
チェックリストの⑪⑫は「実装予定である」でも「はい」になります [6]。ところが、何をもって「予定」と言えるかの判定基準は、令和8年度版マニュアルに書かれていません [2]。
マニュアルは、立入検査で台帳・連絡体制図・BCP・規程類の4点について現物を確認するとしています [2]。そして企画管理編は、院長 (企画管理者) に、身元確認と当人認証の方法を「アクセス管理に関する規程に含める」ことを求めています [27]。したがって、台帳には更改予定年度を、規程には認証の方法と導入予定を1行ずつ書いておく。聞かれたときに見せられる紙が、実務上の「予定」の根拠になると私は考えています (見立て)。
——実務に移すと、今年度のうちに紙に残すものは3つです。①保守契約の満了日と次の更改予定年度 (台帳)、②職種ごとの認証方法と導入予定 (規程)、③カードを忘れた日の手順。この3枚があれば、⑪⑫の「予定」に根拠が付きます。
Q&Aと7.1版を待つ論点
ここまで書いてきたことの一部は、まだ公式の答えが出ていない論点の上に立っています。何が未確定なのかを分けておきます。
Q&Aがまだ出ていない
第7.0版の掲載ページの Q&A 欄には、「第7.0版に関するQ&A集は、現在改版中でございます。令和8年7月中に掲載する予定です」と書かれています。2026年9月15日時点で、Q&A の本体は掲載されていません [28]。
したがって、共有端末の扱い、スマートフォンを使う認証、「相当する対応」の具体例について、第7.0版を前提にした公式の問答はまだありません。この記事で第6.0版の Q&A [24] を引いたのはそのためです。
1つ、注意すべき変化があります。第6.0版の Q&A は、製品が対応していない場合でも、端末を置く部屋の入室管理を個人ごとに特定できるようにするなどして「全体として二要素認証に相当する安全性の確保」を行う必要がある、としていました [24]。第7.0版より前に発行された日本医師会の実践ガイド (2025年11月) も、放射線管理区域や調剤室のように入室が法律で制限された区画の端末で、入室時の認証方法が端末の認証方法と異なるタイプなら、二要素認証とみなし得る、と書いています。パソコンに二要素認証の仕組みを入れる補完策も挙げています [17]。
ところが第7.0版の5つの編の本文を、編集部が「放射線管理区域」「調剤室」の語で検索したところ、同じ例示は見つかりませんでした。第7.0版は「OS で一要素、アプリケーションで一要素のような認証は許容されない」とも書いています [1]。第6.0版の時代の資料で「相当」を判断していないかは、事業者と一度確かめておく価値があります。先生が今年受け取った提案書は、どちらの版を前提に書かれているでしょうか。
医療機器は7.1版へ
電子カルテにつながる検査機器などの医療機器は、第7.0版への改定で二要素認証の改変が見送られました。令和8年度版マニュアルは「本マニュアル公開時点で医療機器に対して二要素認証の実装、実装を予定していることを必須とするものではありません」と明記する一方、「今後医療機器についても二要素認証が求められていく方向性に変わりはない」とも書いています [2]。次期改定で検討される見通しも示しています [2]。審議会資料が第7.1版の積み残し課題として名指ししている経緯は、第7.0版の解説で扱いました。
電子カルテの認証制度も、「2026年夏を目途に明らかにする方針」とされていました [15]。認証要件の確定版と補助の上限額は、令和9年度予算が固まる12月の予算編成に向けて出てくる見込みです (見立て)。
米英も「移行計画」で書く
では、海外は対応できないシステムをどう扱っているのか。
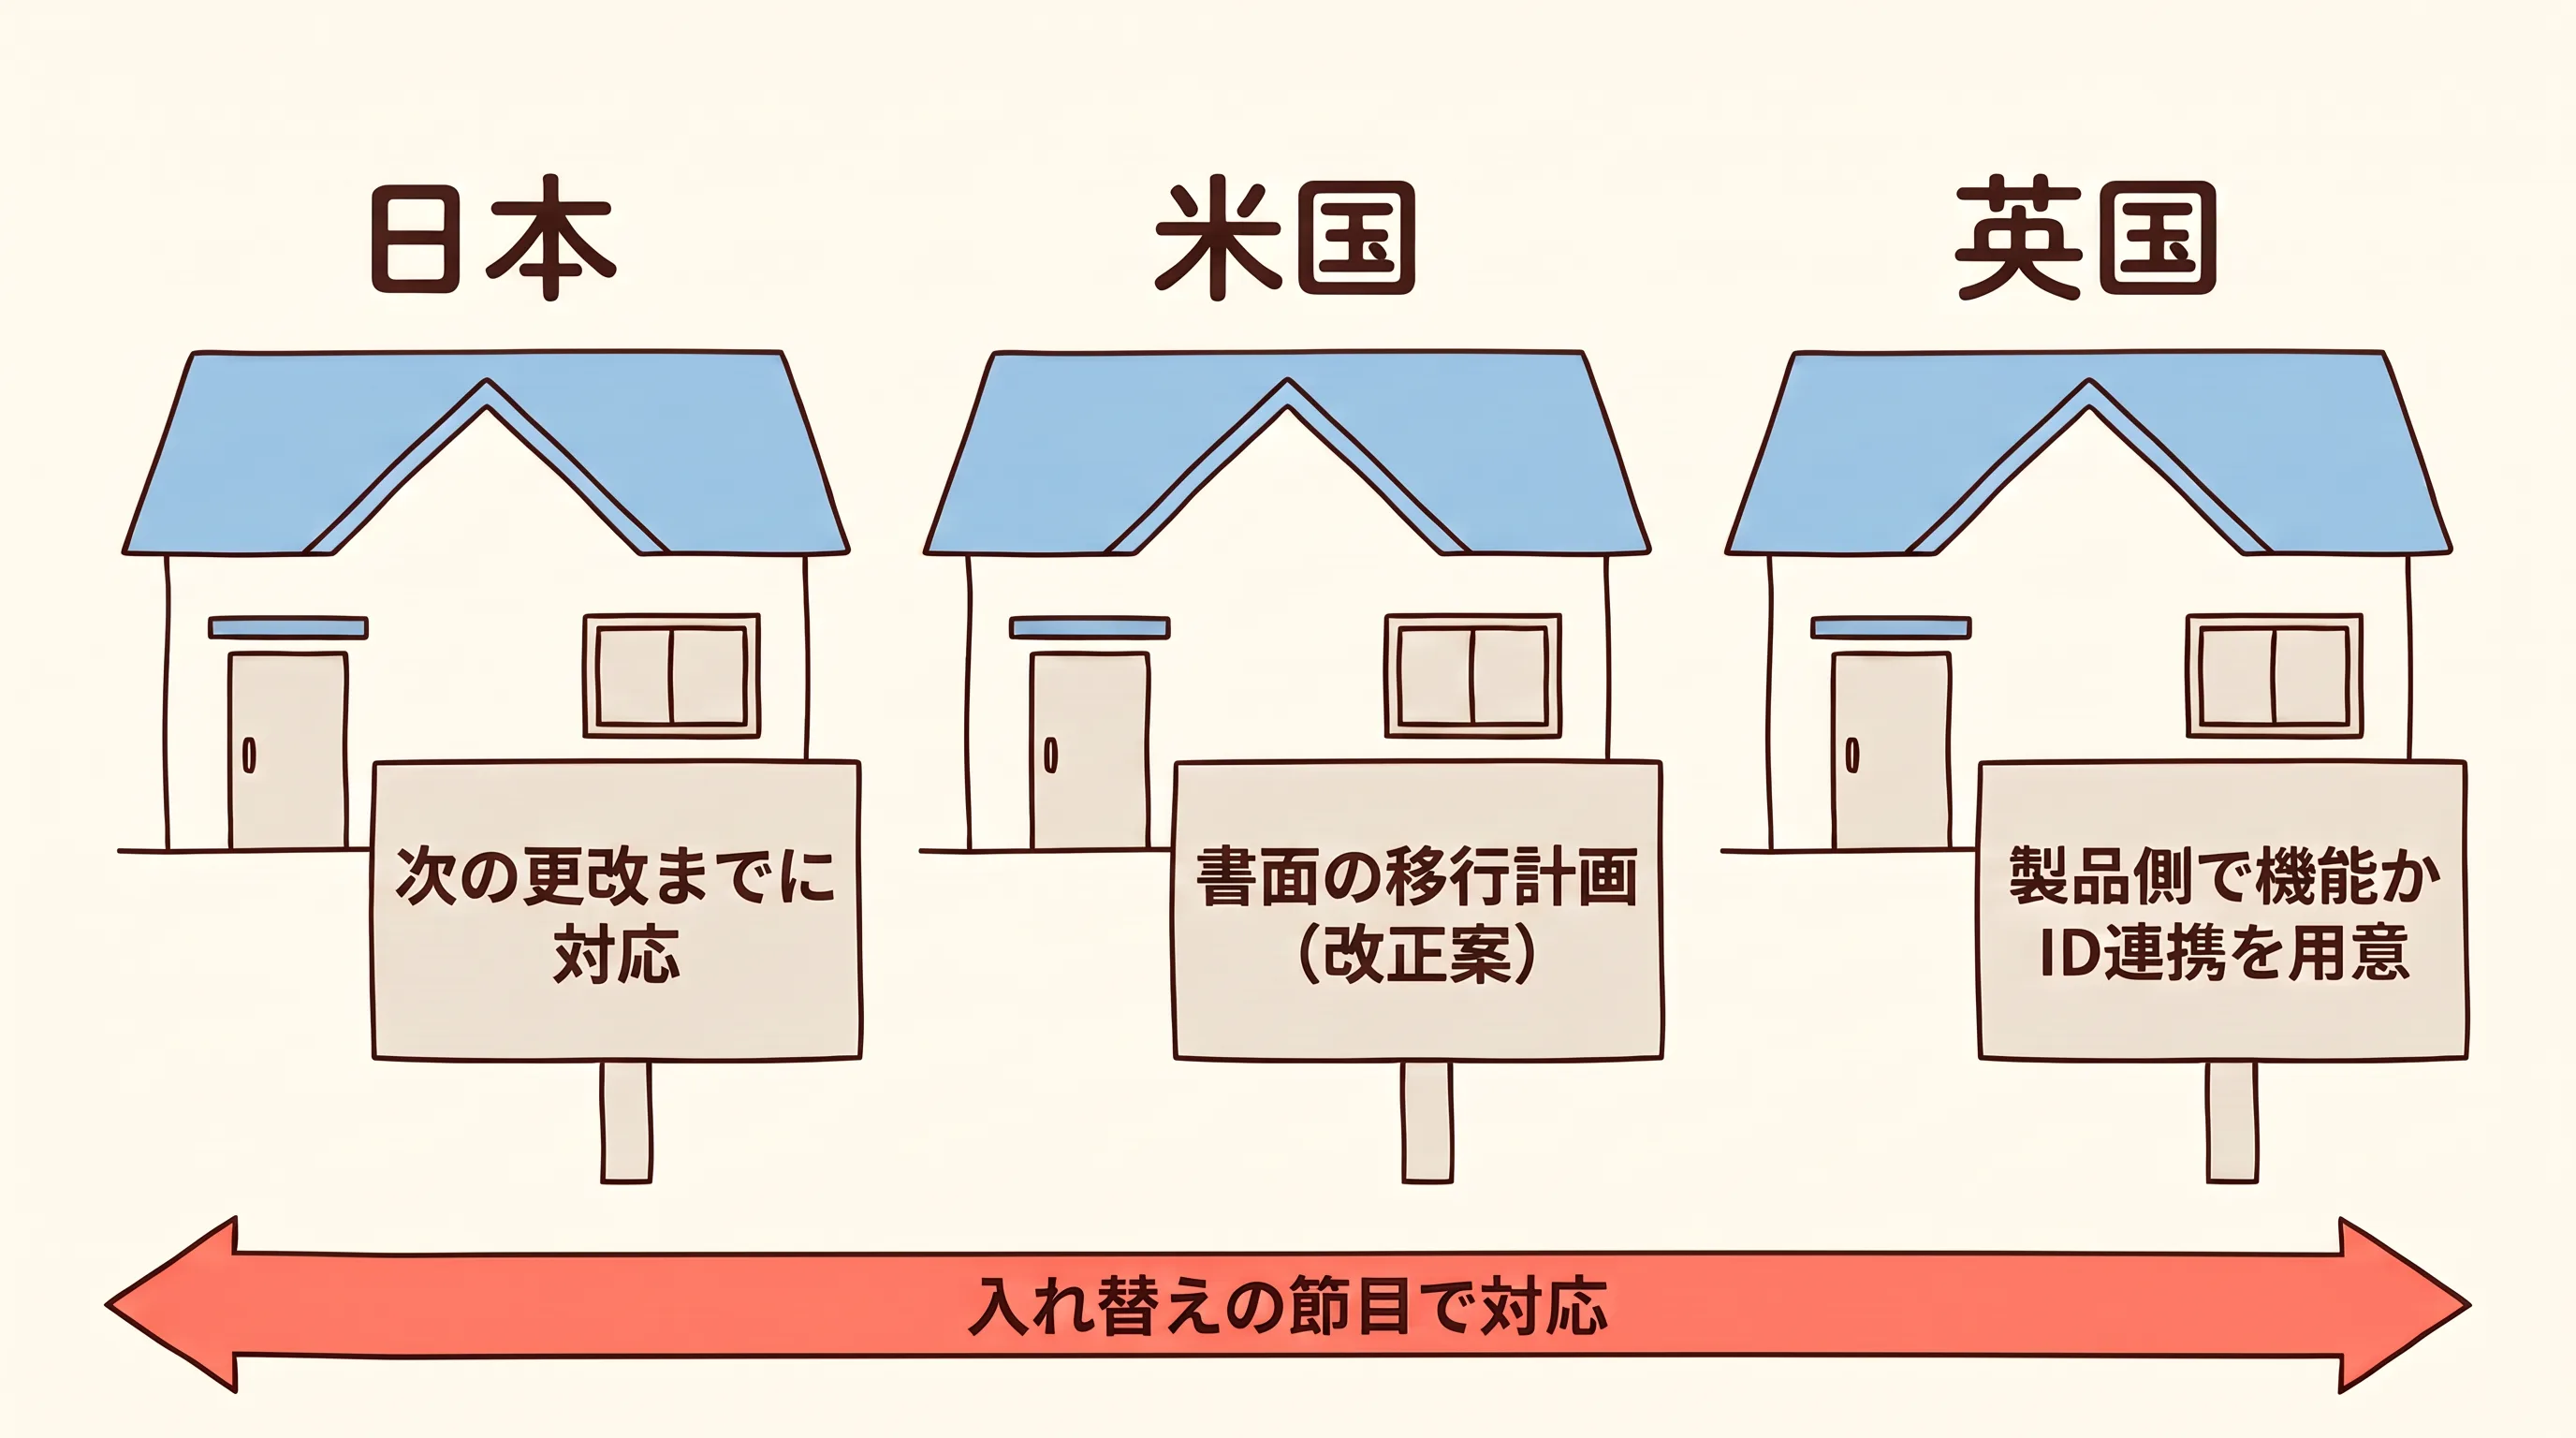
米国では、医療情報の保護規則 (HIPAA セキュリティ規則) の改正案が多要素認証の義務化を盛り込み、例外の1つとして、使っている機器が多要素認証に対応しておらず、移行のための書面の計画を定めて実行している場合を置いています (編集部訳) [29]。ただし改正案は最終化されておらず、最終規則の予定は2027年7月、「長期案件」の扱いです [30]。
英国には、NHS に製品を納める事業者向けのサイバーセキュリティ憲章があります。事業者が自主的に署名する原則です [31]。その中で、顧客が NHS England の多要素認証ポリシーを満たせるよう、ID 連携に対応するか、製品で多要素認証の機能を使えるようにする、と掲げているとされます (編集部訳)。英国政府のサイバー対策の評価の枠組み (CAF) も、リモートアクセスを含むすべての利用者のアクセスに多要素認証などの追加の認証を使うことを、達成の指標にしています [32]。
日本は「次の更改まで」、米国案は「書面の移行計画」、英国は「製品側で機能か ID 連携を用意させる」。書き方は違います。それでも対応できない古いシステムを一夜で切り替えさせず、入れ替えの節目で確実に対応させるという発想は、3か国で共通していると私は読んでいます (見立て)。
編集部の先読み
第7.0版の Q&A が出れば、共有端末やスマートフォン認証、「相当する対応」の扱いは具体化するとみる。ただし、期限を「令和9年度以降の最初の更改」に置く骨格は変わらない可能性が高い。そして認証電子カルテが普及するほど、二要素認証は見積書の「オプション」ではなく「標準装備」として出てくるとみる。根拠: チェックリストの文言が日付からイベントに書き換えられ [6][7]、標準仕様書が二要素認証を必須要件にしている [14]。
——Q&A を待つ間に自院でできるのは、手元の提案書が第6.0版と第7.0版のどちらを前提にしているかを、事業者に確かめることです。前提がそろっていれば、新しい問答が出ても、差し替えるのは見積りの条件の1行で済みます。
おわりに——保守契約の満了日を、台帳に1行
二要素認証の期限は、カレンダーの日付ではなく、自院の次の更改で決まります。だから最初にやることは、機器を買うことではありません。電子カルテの保守契約の満了日と、次の更改予定年度を、情報資産台帳に1行書くことです。
その1行があれば、チェックリストの⑪⑫に根拠をもって「予定」と答えられます。更改の見積りを頼むときに、二要素認証を条件として書き込めます。そして、今年度の更改で非対応の製品を選ぶという、いちばん高くつく選択を避けられます。
クリニックAIラボ™では、第7.0版の Q&A が掲載され次第、共有端末や「相当する対応」の扱いを確認し、この記事に反映します。
なお、本記事は2026年9月15日時点の公表資料に基づく情報提供です。自院の対象判定や経過措置の適用については、契約している事業者および管轄の保健所にご確認ください。費用と期間の試算は編集部の推定であり、実際の金額は事業者の見積りによります。
参考文献
- 厚生労働省. (2026). 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編. https://www.mhlw.go.jp/content/10808000/001716295.pdf (2026-08-06 取得)(14章 認証・認可。遵守事項⑤の期限、表14-1 の対象、サーバ OS のみなし措置)
- 厚生労働省. (2026). 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル〜医療機関・薬局・事業者向け〜. https://www.mhlw.go.jp/content/10808000/001716186.pdf (2026-09-15 取得)(⑪⑫の解説、令和8年度中の回答、立入検査で現物確認する4点、医療機器の扱い)
- 厚生労働省. (2026). 医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編. https://www.mhlw.go.jp/content/10808000/001716297.pdf (2026-08-06 取得)(遵守項目 9-④⑤。オンプレミスのサーバがある場合の条件と、対応可能な事業者の選定)
- 厚生労働省. (2026). 「医療情報システムの安全管理に関するガイドライン第7.0版」の策定について (産情発0629第1号). https://www.mhlw.go.jp/content/10808000/001716656.pdf (2026-08-06 取得)(発出通知。令和9年4月1日時点で困難な場合の緩和措置)
- 厚生労働省. (2025). 医療機関におけるサイバーセキュリティ対策チェックリスト (令和7年度版). https://www.mhlw.go.jp/content/10808000/001703610.pdf (2026-08-06 取得)(旧版。二要素認証は 2-⑩ の1項目で「令和9年度までに実装予定」)
- 厚生労働省. (2026). 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト (令和8年度版). https://www.mhlw.go.jp/content/10808000/001716185.pdf (2026-08-06 取得)(端末⑪・サーバ⑫に分離、「令和9年度以降初回のシステム更改時」、13桁要件)
- 厚生労働省. (2026). 第32回 医療等情報利活用ワーキンググループ 資料6 令和8年度版チェックリスト案について. https://www.mhlw.go.jp/content/10808000/001705950.pdf (2026-09-15 取得)(改定理由「二要素認証の対象を明確化」)
- Jiang JX, Ross JS, Bai G. (2025). Ransomware Attacks and Data Breaches in US Health Care Systems. JAMA Network Open, 8(5), e2510180. PMID: 40366661.(米国の漏えい報告2010〜2024年の横断研究。ハッキング事案が4%から81%へ)
- Witty A. (2024). Written Testimony before the United States Senate Committee on Finance (May 1, 2024). https://www.finance.senate.gov/imo/media/doc/0501_witty_testimony.pdf (2026-09-15 取得。上院サイトに接続できず Internet Archive の保存版で確認)(Change Healthcare の侵入口に多要素認証がなかったとする書面証言)
- Information Commissioner's Office. (2025). Advanced Computer Software Group Limited (monetary penalty). https://ico.org.uk/action-weve-taken/enforcement/2025/03/advanced-computer-software-group-limited/ (2026-09-15 取得)(多要素認証のない顧客アカウントからの侵入を認定、制裁金307万ポンド)
- Meyer LA, Romero S, Bertoli G, Burt T, Weinert A, Lavista Ferres J. (2023). How effective is multifactor authentication at deterring cyberattacks? arXiv:2305.00945.(企業アカウントの観察研究。侵害率0.0079%対1.0071%、査読前・医療外)
- 厚生労働省医薬局・医政局. (2025). 電子処方箋・電子カルテの目標設定等について (第196回 社会保障審議会医療保険部会 資料3). https://www.mhlw.go.jp/content/12401000/001549830.pdf (2026-09-15 取得)(電子カルテの更新期間5〜7年、無床診療所のオンプレ約4.7万・クラウド約1万)
- 厚生労働省医政局. (2026). 令和8年度の医療法第25条第1項の規定に基づく立入検査の実施について (医政発0612第10号). https://www.mhlw.go.jp/content/10800000/001711283.pdf (2026-09-15 取得)(施行規則第14条第2項に基づく指導、チェックリストで確認、診療所は必要性に基づき適宜)
- 厚生労働省医政局・保険局, デジタル庁. (2026). 医科診療所向け 電子カルテ及びレセプトコンピュータ 標準仕様書(基本要件)第1.0版. https://www.mhlw.go.jp/content/10800000/001683925.pdf (2026-09-15 取得)(遵守事項 E.5.1.1 で二要素認証を必須要件化、E.5.3.1 アカウント棚卸し)
- 厚生労働省医政局. (2026). 電子カルテの普及について (第28回 医療等情報利活用ワーキンググループ 資料1). https://www.mhlw.go.jp/content/10808000/001657580.pdf (2026-09-15 取得)(認証制度のたたき台。認証要件Ⅰ「標準仕様に準拠」、2026年夏を目途)
- 厚生労働省. (2026). 医療DXの推進(主な令和9年度予算概算要求事項). https://www.mhlw.go.jp/wp/yosan/yosan/27syokan/dl/gaiyo-15-2.pdf (2026-09-15 取得)(クラウドネイティブ型電子カルテの認証・普及支援と1/2補助の要求。サイバーセキュリティ確保事業129億円の補助先は病院)
- 日本医師会. (2025). 医療機関におけるサイバーセキュリティ対策チェックリストの実践ガイド (広島県医師会サイト掲載版). https://www.hiroshima.med.or.jp/assets/docs/pdf/ishi/security/security_guide.pdf (2026-09-15 取得)(二要素認証の手順 STEP1〜6。第7.0版より前の発行)
- 坂口一樹, 堤信之. (2021). 病院・診療所のサイバーセキュリティ:医療機関の情報システムの管理体制に関する実態調査から. 日医総研ワーキングペーパー No.453. https://www.jmari.med.or.jp/download/WP453.pdf (2026-09-15 取得)(全国調査。管理は兼務か院長自ら、ガイドライン認知・活用27.9%)
- 国税庁. (2025). タックスアンサー No.5461 ソフトウエアの取得価額と耐用年数 / 主な減価償却資産の耐用年数表. https://www.nta.go.jp/taxes/shiraberu/taxanswer/hojin/5461.htm (2026-09-15 取得)(ソフトウエア5年、パーソナルコンピュータ4年)
- 日本医師会電子認証センター. (2026). 医師資格証とは / 申請概要. https://www.jmaca.med.or.jp/hpki/ (2026-09-15 取得)(ログイン認証用カードとしての利用、手数料と2027年1月の改定、有効期間)
- 東京都保健医療局. (2026). 令和8年度医療機関診療情報サイバーセキュリティ対策支援事業. https://www.hokeniryo.metro.tokyo.lg.jp/iryo/jigyo/h_gaiyou/cybersecurity (2026-09-15 取得)(無床診療所の基準額375万円・補助率1/2、対象は地域連携の取組を行う医科診療所)
- 厚生労働省. (2026). 病院における医療情報システムのサイバーセキュリティ対策に係る調査(概要)(第32回 医療等情報利活用ワーキンググループ 資料7). https://www.mhlw.go.jp/content/10808000/001705951.pdf (2026-09-15 取得)(病院の二要素認証導入約10%、予定24%、費用最頻値1,000万〜3,000万円)
- Tani Y, Hayashi H, Toshimitsu K, Katoh M. (2025). Validation of Two-Factor Authentication Technology Using Smartcard with Biometric Capabilities. Studies in Health Technology and Informatics, 329, 1688-1689. PMID: 40776182.(旭川医大の技術検証。方式別の認証時間、企業社員の共著)
- 厚生労働省. (2025). 「医療情報システムの安全管理に関するガイドライン 第6.0版」に関するQ&A (令和7年5月). https://www.mhlw.go.jp/content/10808000/001145860.pdf (2026-09-15 取得)(二段階認証、シングルサインオン、緊急時の代替手段、生体認証の問答)
- Hassidim A, Korach T, Shreberk-Hassidim R, Thomaidou E, Uzefovsky F, Ayal S, et al. (2017). Prevalence of Sharing Access Credentials in Electronic Medical Records. Healthcare Informatics Research, 23(3), 176-182. PMID: 28875052.(イスラエルの横断調査。他人のパスワードを入手した経験73.6%)
- Baysari M, Stanceski K, Bamgboje-Ayodele A, Reijnvaan JOP, Heres BA, Lichtner V, et al. (2026). Understanding how a tap on/tap off system supports clinical work in an emergency department: a qualitative study. BMC Medical Informatics and Decision Making, 26(1), 123. PMID: 41794736.(豪州救急部の質的研究。現場に合わない認証の回避行動)
- 厚生労働省. (2026). 医療情報システムの安全管理に関するガイドライン 第7.0版 企画管理編. https://www.mhlw.go.jp/content/10808000/001716292.pdf (2026-09-15 取得)(13.1.2 当人認証の方法をアクセス管理規程に含める)
- 厚生労働省. (2026). 医療情報システムの安全管理に関するガイドライン 第7.0版 (掲載ページ Q&A 欄). https://www.mhlw.go.jp/stf/shingi/0000516275_00006.html (2026-09-15 取得)(第7.0版の Q&A は令和8年7月中の掲載予定と告知、9月15日時点で未掲載)
- U.S. Department of Health and Human Services. (2025). HIPAA Security Rule To Strengthen the Cybersecurity of Electronic Protected Health Information (Proposed Rule), 90 FR 898. https://www.federalregister.gov/documents/2025/01/06/2024-30983/hipaa-security-rule-to-strengthen-the-cybersecurity-of-electronic-protected-health-information (2026-09-15 取得)(多要素認証の定義・義務化案・例外)
- Office of Information and Regulatory Affairs. (2025). Unified Agenda, RIN 0945-AA22. https://www.reginfo.gov/public/do/eAgendaViewRule?pubId=202510&RIN=0945-AA22 (2026-09-15 取得)(最終規則の予定2027年7月、Long-Term Actions)
- NHS England. (2025). Cyber security charter for suppliers to the NHS. https://digital.nhs.uk/cyber-and-data-security/guidance-and-resources/cyber-security-charter-for-suppliers-to-the-nhs (2026-09-15 確認。原ページに接続できず、複数の専門機関による引用で文言を確認)(供給事業者が ID 連携に対応するか、製品で多要素認証の機能を提供する原則)
- UK Government Security. (2025). Cyber Assessment Framework Principle B2: Identity and access control. https://www.security.gov.uk/policy-and-guidance/principle-b2-identity-and-access-control (2026-09-15 取得)(B2.a 全利用者のアクセスに多要素認証などの追加認証)