AI問診・AIスクライブの契約前に、何を確かめるのか
AI 問診や AI スクライブを入れる医療機関向けの公的チェックリストは、まだありません。安全管理ガイドライン第7.0版などの一次資料から、契約前にベンダーへそのまま聞ける20問と、返ってきた答えの見分け方を5つの領域に整理しました。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-10-10
- 更新
- 2026-10-10
- 引用
- PMID 2 件
目次Index
はじめに——「準拠しています」の先を聞く
AI 問診や AI スクライブの営業資料には、たいてい同じ2行があります。「3省2ガイドライン準拠」「ISMS 認証取得」。3省2ガイドラインは、厚労省・経産省・総務省が出している医療情報の安全管理の指針です。ISMS 認証は、会社の情報管理の仕組みが国際規格に沿っていることを第三者が審査した認証です。「この2行で十分なのか。ほかに何を聞けばいいのか」。契約の前に、多くの院長が立ち止まるところだと思います (見立て)。
結論から言うと、この2行は入口にすぎません。
「準拠」の多くはベンダー自身の宣言です。ISMS 認証が確かめるのは会社の仕組みで、患者の声がどこへ送られ、何に使われるかまでは保証しません。
国の動きも速くなっています。情報処理推進機構 (IPA) が毎年選ぶ「情報セキュリティ10大脅威」の2026年版で、「AIの利用をめぐるサイバーリスク」が組織編の3位に初めて入りました[1]。厚労省も2026年5月、攻撃者による高性能 AI の悪用を踏まえた対策の強化を2度周知しています[2]。一方で、医療機関が AI 製品を入れる前に何を確かめればよいかを1枚にまとめた公的なチェックリストは、2026年10月時点で確認できません。
この記事では、国のガイドラインと法令をもとに、契約の前にベンダーへそのまま聞ける20の質問を用意しました。5つの領域に分け、返ってきた答えの見分け方も添えています。製品の優劣は扱いません。
——自院に置き換えると、読み終えた日にやることは、営業資料のあの2行に線を引き、書面で裏づけをもらう質問を2つ送ることです。
1社が止まると診療が止まる
AI 製品を入れると、何が新しく危うくなるのか。先に、AI ではない実例を1つ見ます。
2024年6月3日、英国ロンドンで病院から検査を受託していた会社 Synnovis が、ランサムウェア (データを暗号化して身代金を要求する攻撃) の被害を受けました。イングランドの NHS を統括する NHS England によると、攻撃から16週の累計で、外来10,152件と、予定されていた手術・処置1,710件が延期されました (暫定値)[3]。延期したのは、検査を委託していて最も影響が大きかった2つの病院グループです。サービスは2024年12月までに完全に戻りました[4]。
攻撃されたのは病院ではなく、検査を任せていた外の1社です。
これを先生の外来に置き換えます。朝、AI 問診の画面が開かない。患者は紙の問診票に戻り、受付が詰まる。AI スクライブの下書きが出てこないので、医師は昼休みに記録を打ち直す。ここまでは「止まる」側の話です。
もう1つ、「漏れる」側の話があります。AI スクライブは診察室の会話を院外のサーバーへ送り、文字にします。そこには病名も、家族の事情も入っています。病歴は個人情報保護法で「要配慮個人情報」と定められた、最も慎重に扱う区分の情報です[5]。
AI だから危ないのではありません。患者の情報と業務の一部を院外の1社に預けるという構造は、検査の外注と同じです。AI ではそこに、「入力した情報が AI の学習に使われないか」「AI が誤った記録を書かないか」という論点が加わります。私は、AI 製品の契約を検査の外注契約と同じ重さで読むべきだと考えています (見立て)。
先生の診療所で、患者の声や問診の答えを院外へ送っている製品はいくつあるでしょうか。
——自院に置き換えると、今日確かめることは1つです。いま使っている、または営業を受けている AI・クラウド製品のうち、患者の情報を院外へ送るものはどれか。次の章で、それを3分で仕分けます。
自院はどの領域を重く見るか
20問をすべて同じ重さで聞く必要はありません。製品の種類で、重く見る領域が変わります。
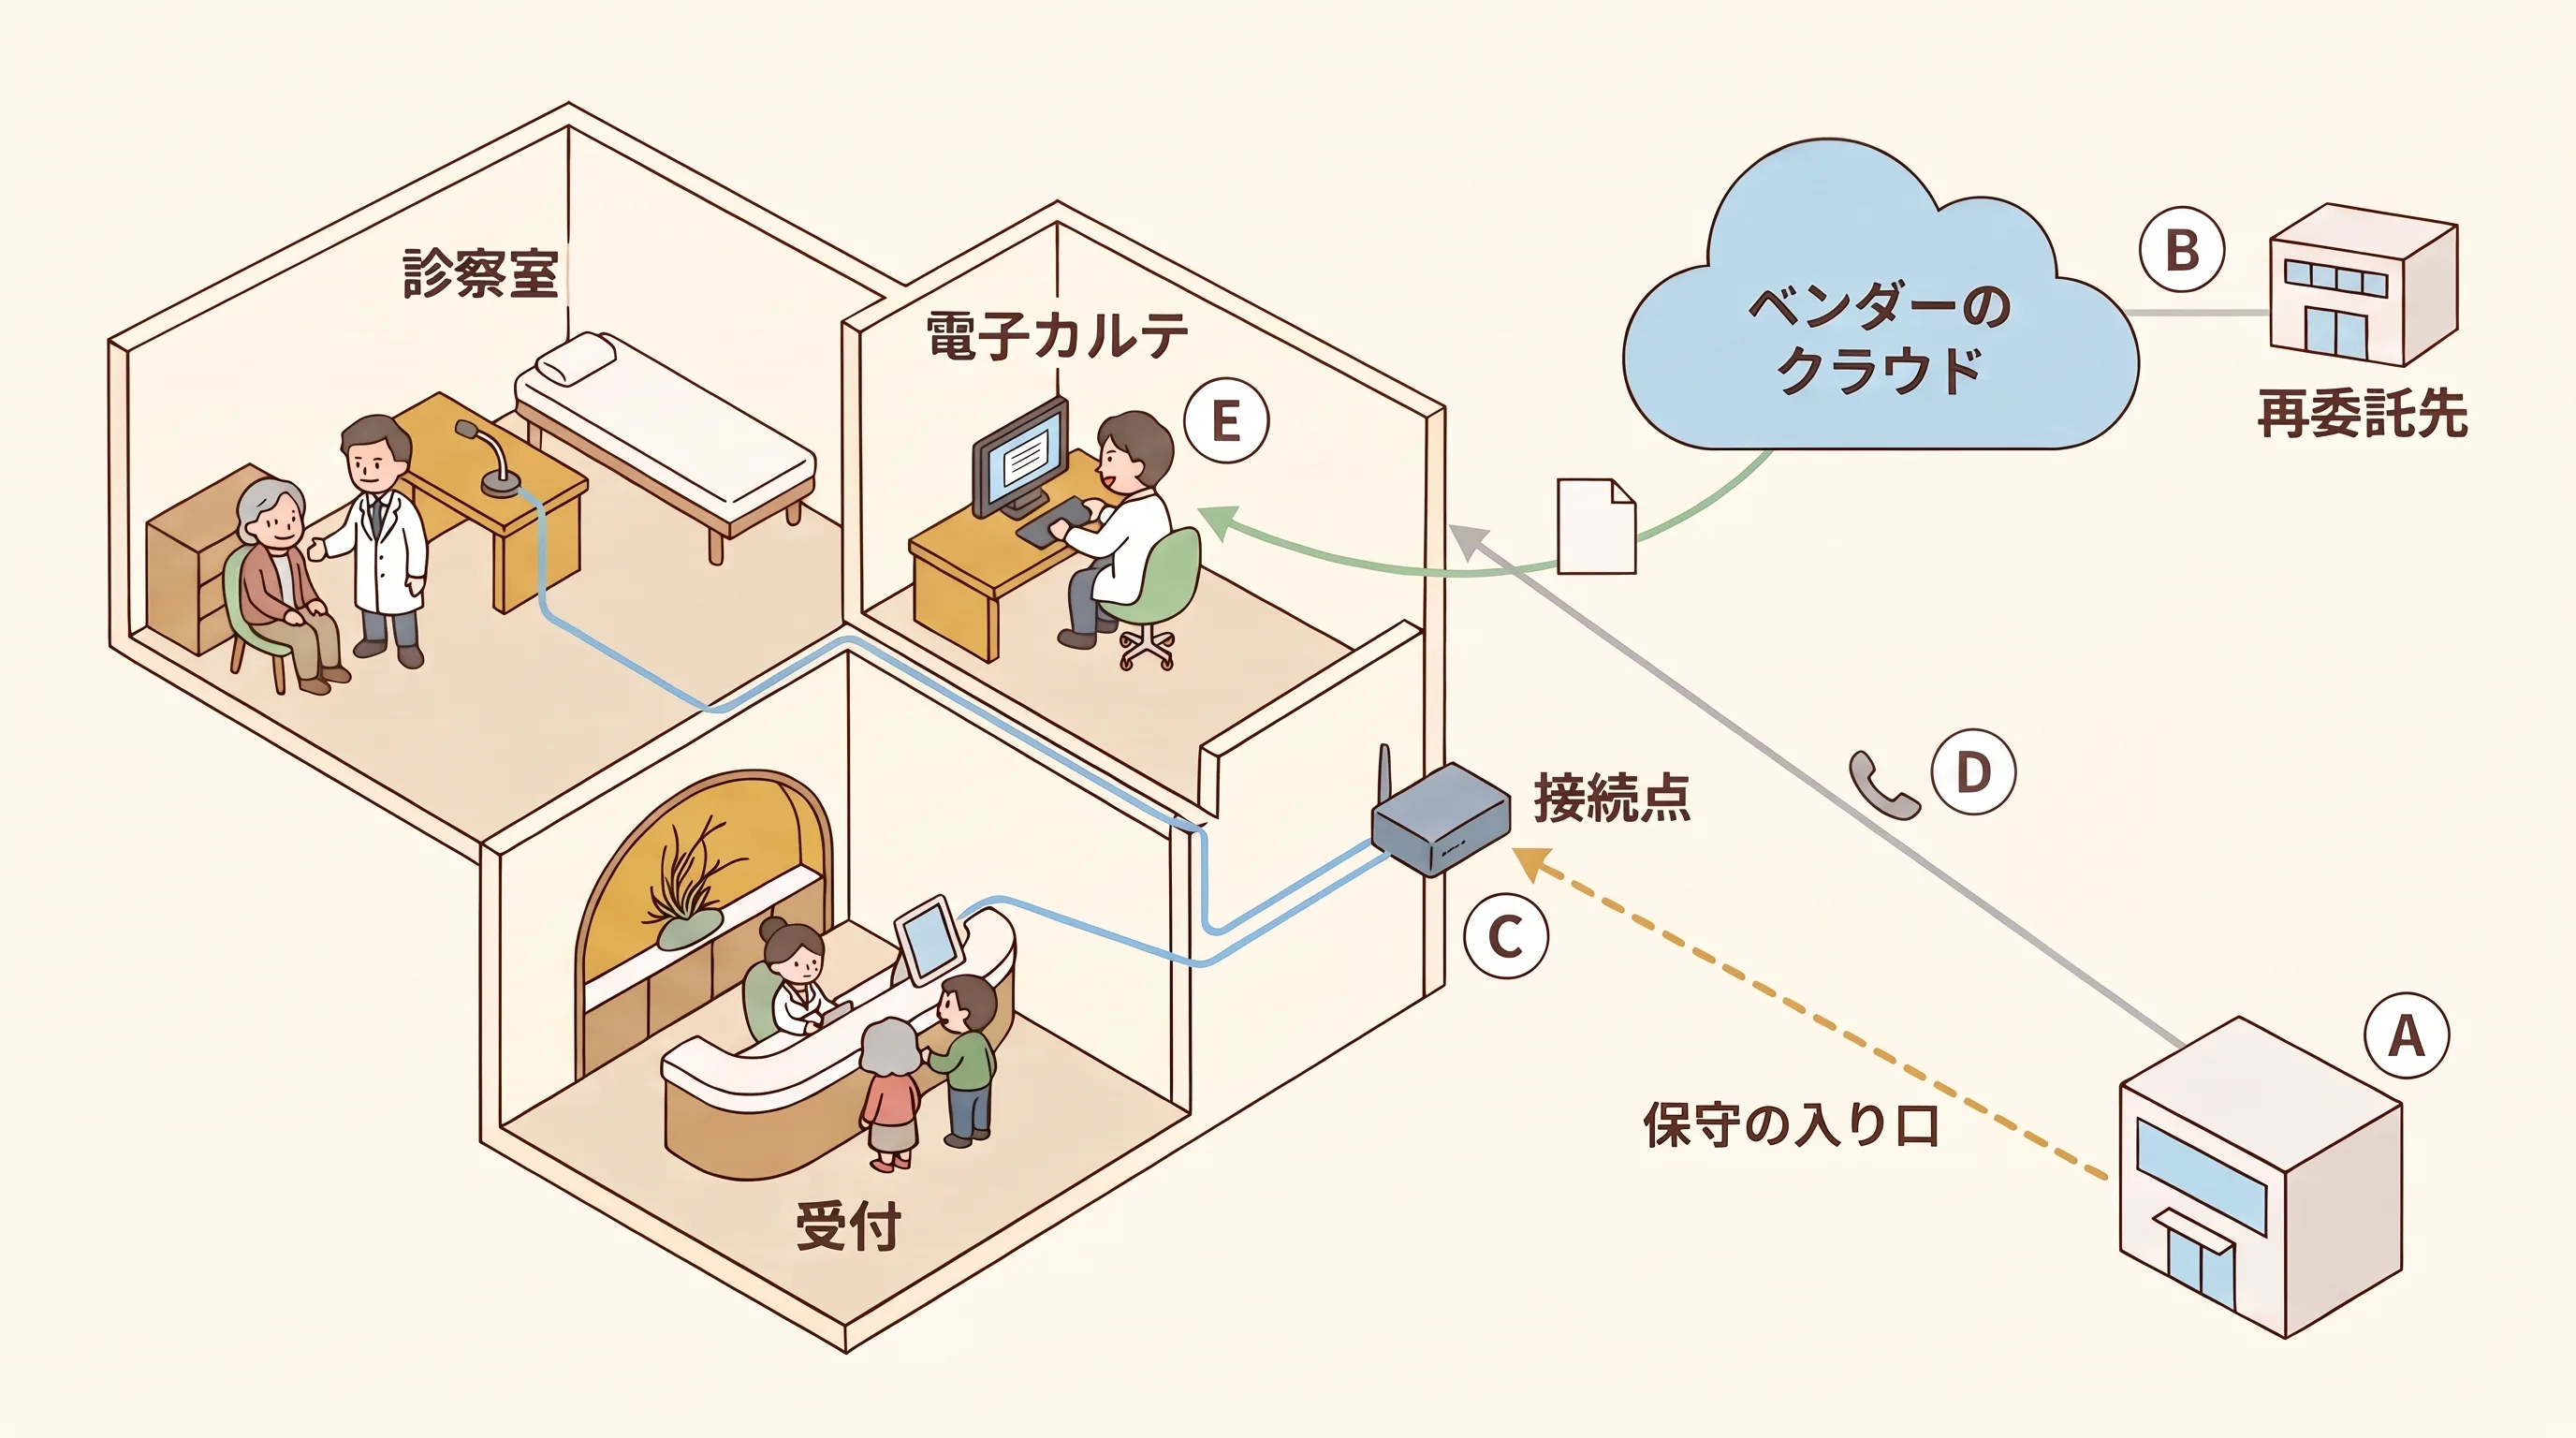
20問は5つの領域に分けています。A ベンダーの素性 / B データの行き先 / C つなぎ方 / D 事故のとき / E 運用 です。
次の6問に、3分で答えてください。
| # | 問い | 「はい」なら重く見る領域 |
|---|---|---|
| 1 | 患者の情報 (声・問診の答え・カルテの文章・画像) を院外のサーバーへ送るか | 全領域。とくに B |
| 2 | 文章を作る AI (生成 AI) が、記録や返答の下書きを作るか | B と E |
| 3 | AI が電子カルテへの書き込みや予約の変更など、院内のシステムを自分で操作するか | C |
| 4 | ベンダーが保守のために、院外から院内の機器に入るか | C |
| 5 | 病気の有無や治療の判断を示す機能があるか | A |
| 6 | 職員が個人の無料 AI サービスを業務に使っている可能性があるか (把握していなければ「はい」) | E を最初に |
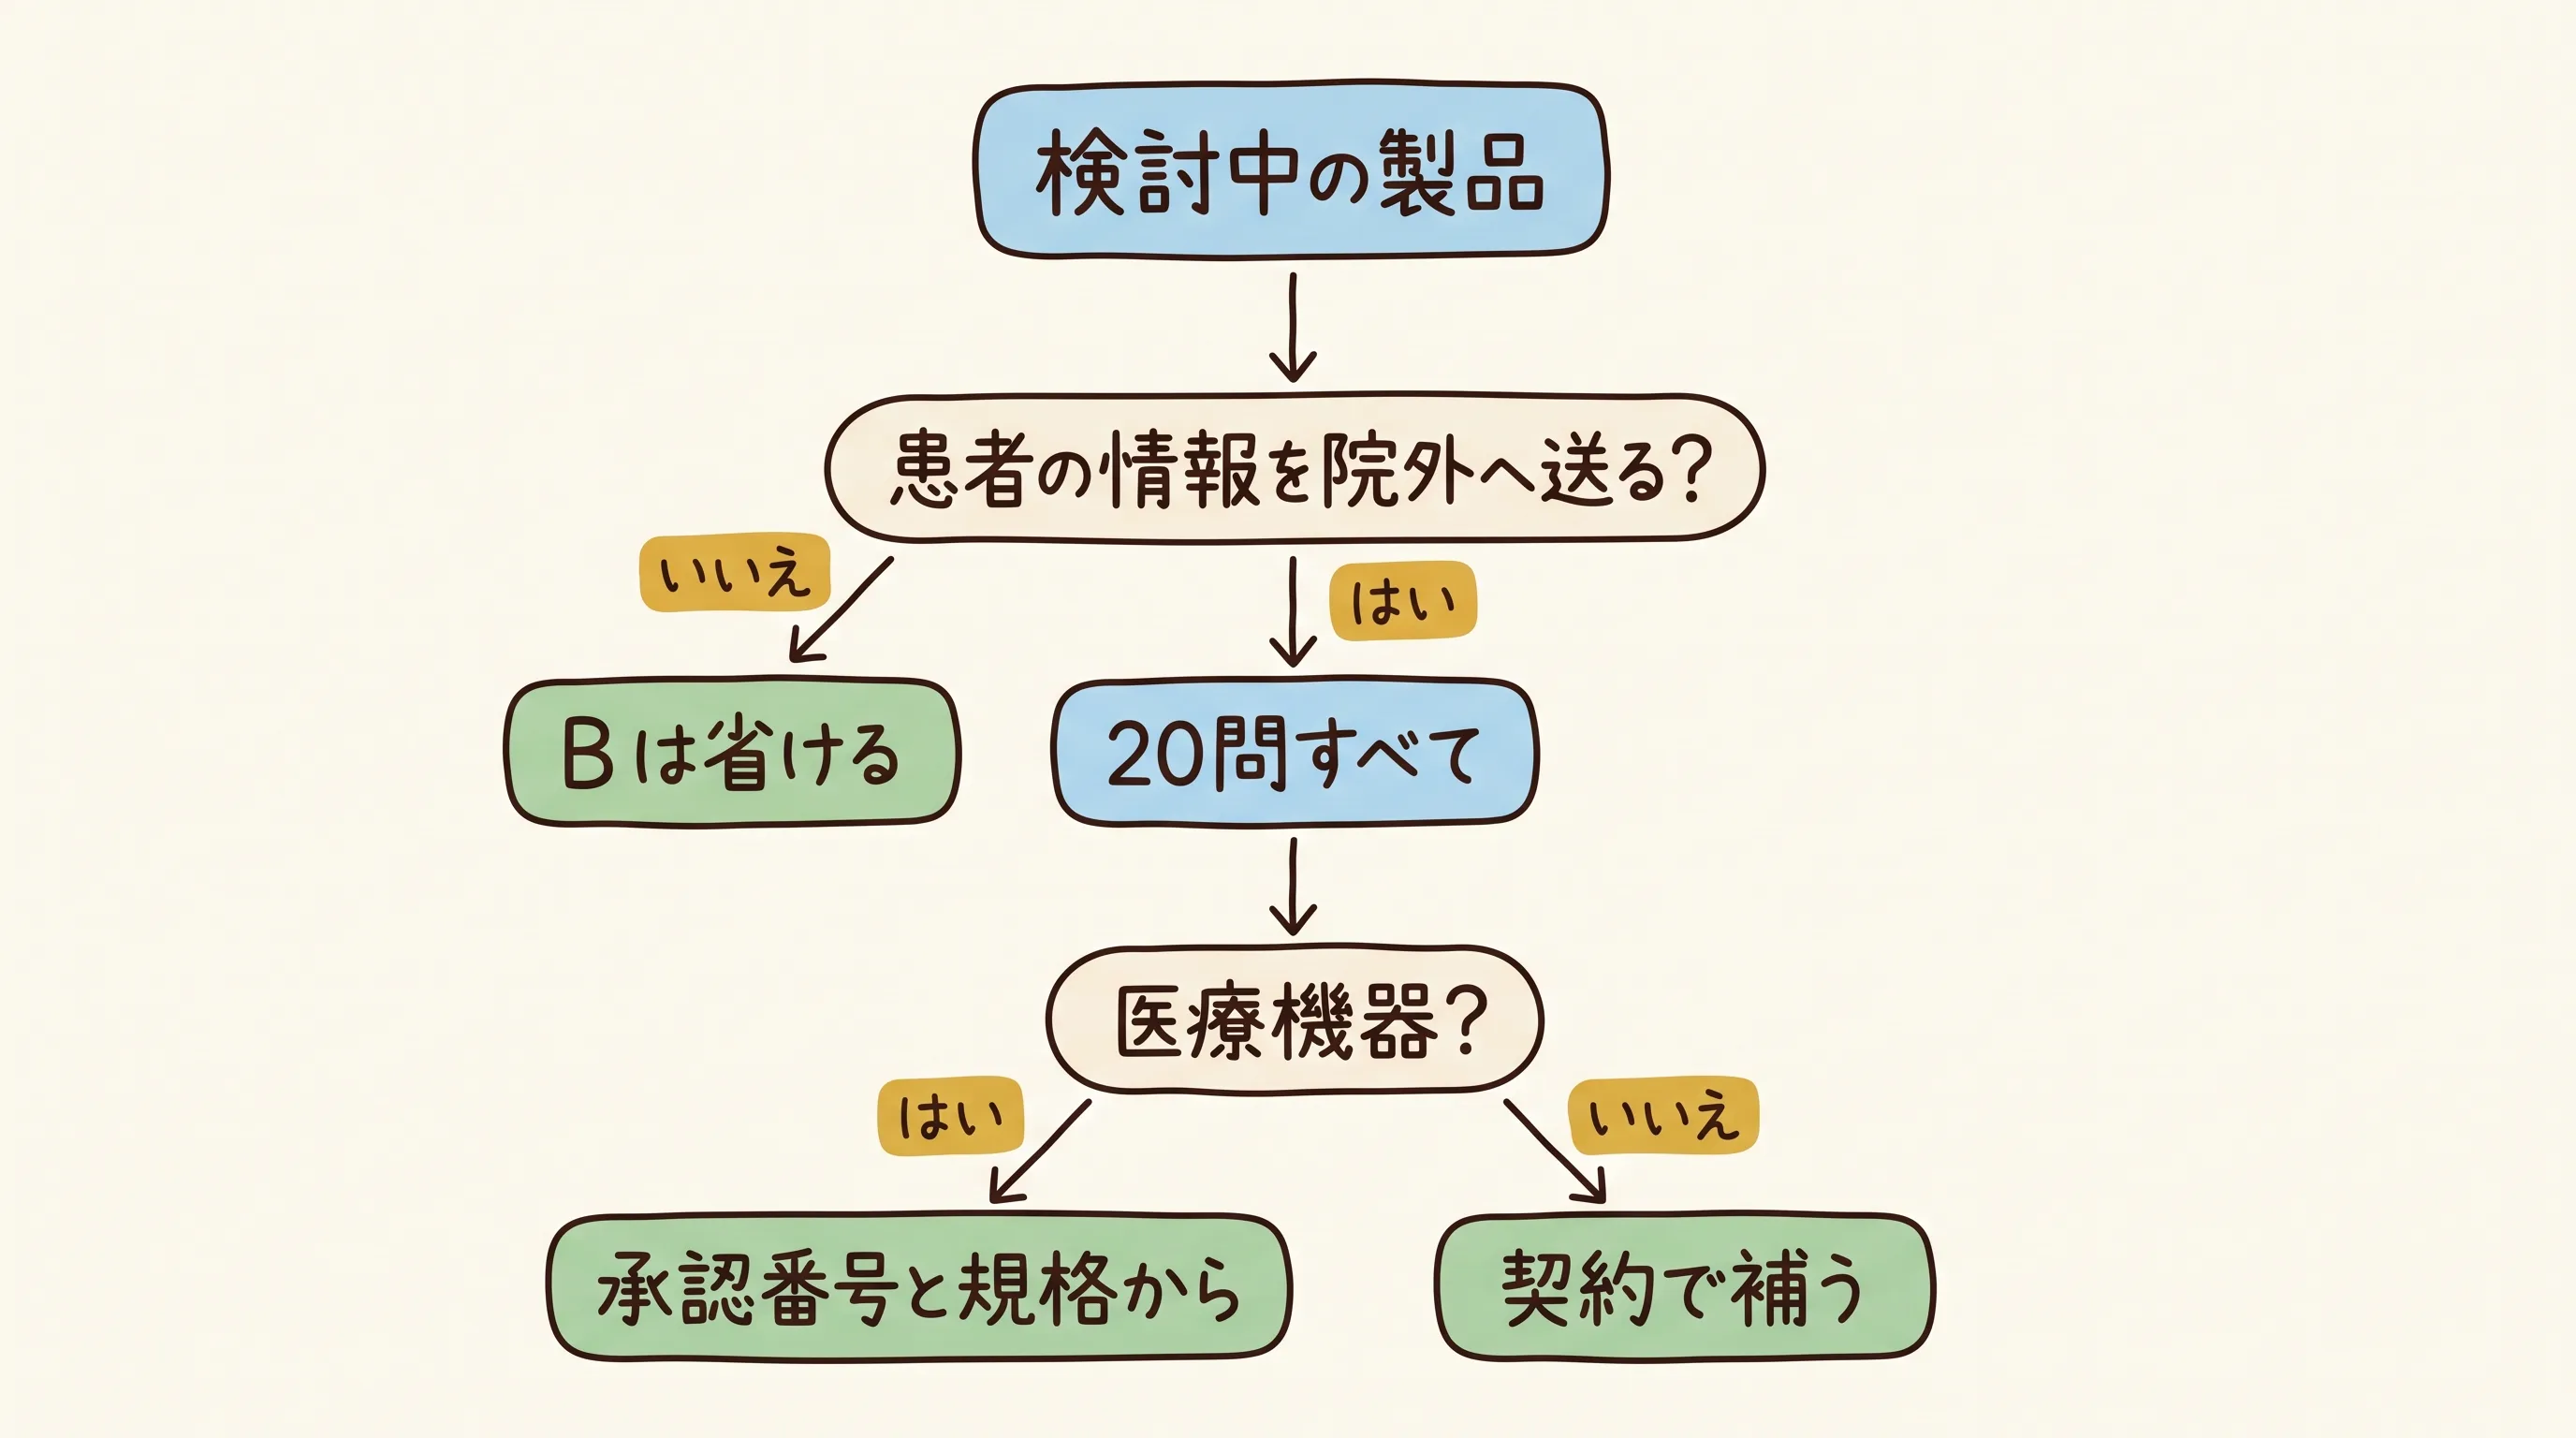
最初の分かれ道は問1です。「はい」の製品は患者の情報を院外の会社に預ける製品で、20問すべてが対象になります。AI 問診、AI スクライブ、AI 電話応対は、ふつうクラウドで動くので当てはまります。院内の端末だけで完結する製品なら、データの行き先 (B) の多くは省けます。
次の分かれ道は問5です。プログラムを用いた医療機器のうち、ネットワークなどにつないで使うものには、製造販売業者にサイバーセキュリティの確保が求められています。根拠は医療機器の基本要件基準12条3項で、適合は JIS T 81001-5-1 (医療機器のサイバーセキュリティに関する日本産業規格) などで確認します[6]。医療機器に当たらない問診・記録作成・事務の AI には、医療機器としてのこの要件はかかりません。医療機関側の義務は変わりませんが、製品の作りを縛る規制がない分を、契約で補うことになります。私は、この谷間にある製品こそ、契約前の質問で補うべきだと考えています (見立て)。
患者の情報が院内から院外へ、どこを通って流れるかを1枚にすると、5つの領域の位置がわかります。
20問には、それぞれ3段の区分を付けました。
- 義務: 法令 (個人情報保護法など) が医療機関に求めていること。必ずやります
- GL (ガイドライン) が求める: 厚労省の安全管理ガイドライン第7.0版や、経産省・総務省のベンダー向けガイドラインが求めていること。原則としてやります。病院・診療所の管理者には、医療法施行規則14条2項で「サイバーセキュリティを確保するために必要な措置」が義務づけられており[7]、その中身を具体的に示しているのがこのガイドラインです。立入検査や事故の後に、やったかどうかを問われる項目です
- 推奨: 文言にはないが、根拠を添えて私がすすめること。余力に応じてやります
なお、ガイドラインを守っていれば責任を免れる、というものでもありません。安全管理ガイドラインの Q&A は、「本ガイドラインを遵守しても、法的責任が当然に免除されるわけではありません」と書いています[8]。
——自院に置き換えると、今日やることは1つです。いま使っている製品と営業を受けている製品を書き出し、それぞれに6問の答えを付けます。問1が「はい」の製品から、次の章の20問を送ります。
5領域20問と見分け方
では、ベンダーに何を聞き、返ってきた答えのどこを見ればよいのか。
20問は、当サイトのセキュリティのページにある「AI・クラウド導入前の確認」の5領域を土台に、根拠を国のガイドラインと法令にたどって組み直したものです。質問文はそのままメールに貼れる形にし、見分け方は「良い答え」と「危ない答え」の2つに絞りました。問いが複数ある質問には (1)(2) と番号を振っています。
全体を貫く原則は1つです。答えは書面でもらう。
聞くこと自体に遠慮は要りません。ベンダー向けのガイドライン (経産省・総務省、第2.0版) は、ベンダーが医療機関に対し、患者に対する安全管理義務を果たすのに「必要な情報を適時適切に提供する義務」を負うと書いています[9]。
安全管理ガイドラインは、医療機関と事業者の責任の分け方 (責任分界) を、契約書や SLA (サービスの水準を約束する合意書) などの「双方の拘束力ある合意文書」にするよう求めています[10]。利用規約に同意するだけの契約 (約款契約) の場合は、ベンダーに「より丁寧に」情報提供を求めるよう書いています[10]。AI の製品の多くは、この約款契約だと私は見ています (見立て)。
A ベンダーの素性
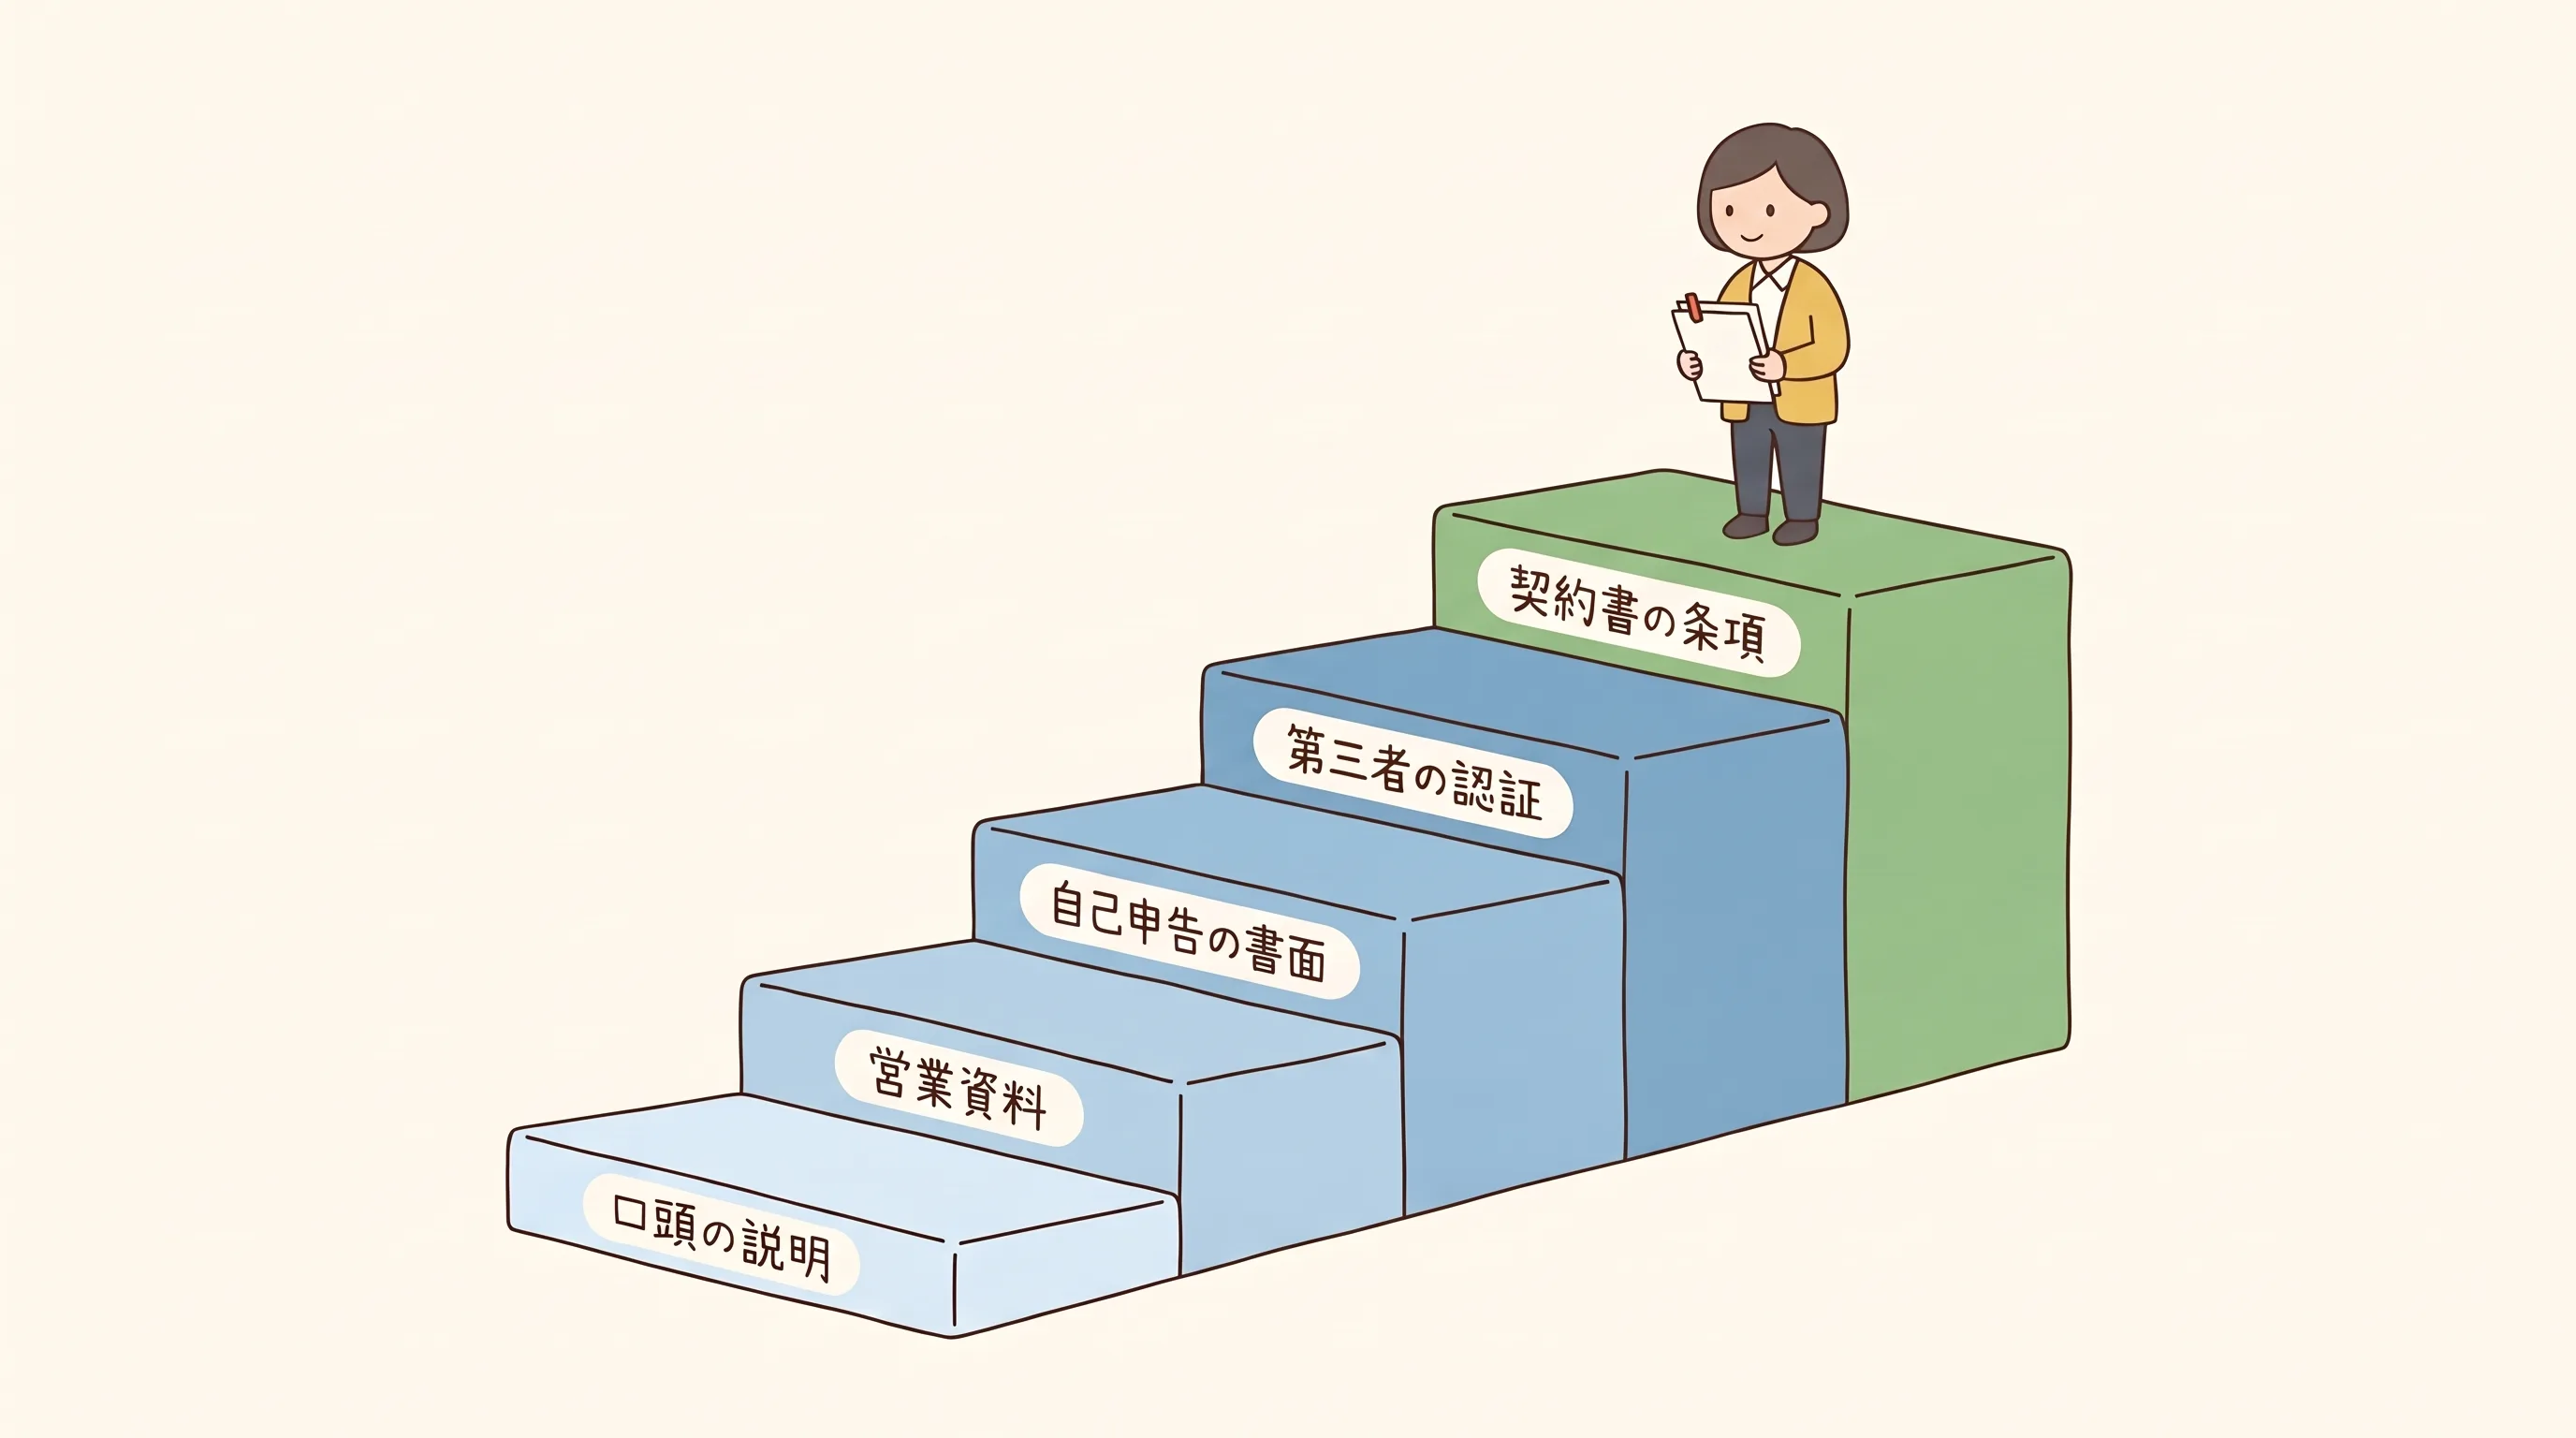
「準拠しています」(自己宣言) と「認証を受けています」(第三者の確認) を分けて聞く領域です。
A1 認証の範囲〔GL が求める〕 「(1) ISMS 認証、またはプライバシーマークをお持ちですか。(2) この製品と、患者の情報を処理する拠点は、認証の範囲に入っていますか。(3) 範囲が書かれた書類をいただけますか。」
- 良い答え: 範囲を示す書類が出てきて、製品名と処理の拠点が書かれている
- 危ない答え: 「全社で取得しています」とだけ言い、範囲を示さない
安全管理ガイドラインは、外部保存の委託先を選ぶときにプライバシーマークか ISMS の取得を確かめるよう求めています[10]。同時に Q&A は、認証は「利用するサービスの安全性を直接保証するものではない」と注意しています[8]。ベンダー向けのガイドラインも、ISMS の範囲を医療情報の「入口から出口まで包括的に」設定することが望ましいとしています[9]。
A2 ガイドライン対応の根拠〔GL が求める〕 「(1) MDS/SDS (医療情報セキュリティ開示書) をご提出いただけますか。(2) 保守委託機関編の別紙の項目は、すべて『はい』か『対象外』ですか。(3) 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト (令和8年度版) の事業者確認用に、ご回答いただけますか。」
- 良い答え: 項目ごとに「はい」「対象外」が書かれた書面が出てくる。「いいえ」には対応の予定日がある
- 危ない答え: 「3省2ガイドラインに準拠しています」の一文だけで、項目ごとの書面がない
Q&A は MDS/SDS で適合状況を確かめるよう求め、別紙のすべてが「はい」か「対象外」であることを重視しています。そのうえで、「『対象外』の項目は医療機関の責任で対応する必要がある」と書いています[8]。見るべきは「いいえ」の数だけではありません。「対象外」が、自院の仕事として何を残すかです。
データの読み方 — 「準拠」「認証」「認定」は、誰が何を確かめた言葉か
「準拠」は、多くの場合ベンダー自身の宣言です。「認証」は第三者が審査したもので、ISMS なら会社の情報管理の手順が規格どおりに回っていることを示します。ただしベンダー向けのガイドライン自身が、ISMS 認証は「安全対策の有効性までを認証するものではない」と注記しています[9]。つまり認証は「仕組みがある」ことの証拠で、「この製品で患者の情報が漏れない」ことの証拠ではありません。だから A1 で範囲を聞き、B 以降で中身を聞きます。
A3 医療機器に当たるか〔推奨〕 「この製品は医療機器に当たりますか。当たる場合は承認・認証番号とサイバーセキュリティの規格への対応を、当たらない場合はその理由を教えてください。」
- 良い答え: 診断や治療方針を示す機能の有無から、該当・非該当の理由を説明できる
- 危ない答え: 診断を示す機能を宣伝しながら、「医療機器ではありません」としか言わない
A4 再委託の構造〔義務〕〔GL が求める〕 「(1) 患者の情報を処理するのに、どの会社のどのサービスを使っていますか (クラウドの基盤、生成 AI の中核となる学習済みモデルなど)。会社名・国・役割を一覧でいただけますか。(2) 再委託先を変えるとき、事前に知らせ、承認を求めていただけますか。」
- 良い答え: 会社名・国・役割の一覧が出てくる。再委託は事前の承認と契約に書いてある
- 危ない答え: 「大手のクラウドを使っているので安全です」で終わる
(1) は、個人情報の取扱いを委託する医療機関に課された委託先の監督 (個人情報保護法25条) の前提です[5]。(2) は、ガイドラインが契約に含めるよう求める事項です。ガイドラインは、再委託先で起きた漏えいなども「委託元の医療機関等の責任となりうる」と書いています[10]。保守委託機関編は、再委託の前に医療機関へ情報を出して承認を得ることを、契約に含める事項に挙げています[11]。個人情報保護委員会のガイドラインも、委託元が必要な監督をしていないまま再委託先が不適切な取扱いをしたときは、「元の委託元による法違反と判断され得る」と書いています[12]。
B データの行き先
患者の情報は要配慮個人情報です。最初の関門は、学習への利用と保存です。
先生がいま使っている製品の利用規約で、「学習に使わない」と読める条項は第何条でしょうか。
B1 学習と保存〔義務〕〔GL が求める〕 「(1) 入力した患者の情報 (音声、問診の答え、AI への指示文、AI が出した文章) を、AI の学習や改良に使わないことは、契約書または利用規約のどの条項に書かれていますか。(2) それらは保存されますか。保存されるなら、何日間ですか。」
- 良い答え: 条項番号が返ってくる。学習・改良・分析のいずれにも使わず、保存の有無と日数がはっきりしている
- 危ない答え: 「設定で学習をオフにできます」(初期設定は学習に使う)、「匿名化して使います」(誰がどう匿名化するかが書かれていない)
安全管理ガイドラインの Q&A は、生成 AI に医療情報を入力する場合について、「医療情報が保存されないことが、契約等において担保されている場合は」国内法の適用を受けないサーバも利用できる、と答えています[8]。海外のサーバーを使う製品なら、「学習に使わない」だけでなく「保存しない」まで契約で担保されているかが分かれ目です (B2)。イングランドの NHS England の指針も、音声・書き起こし・最終的な出力のそれぞれを、どれだけの期間保存するかを確かめる項目に挙げています[13]。ガイドラインは、委託先が患者や医療機関の「許可なく保存を受託した医療情報を分析等の目的で取り扱わない」ことも求めています[10]。個人情報保護委員会は、本人の同意なく個人データを生成 AI に入力し、それが応答の出力以外の目的で扱われる場合、「個人情報保護法の規定に違反することとなる可能性がある」と注意喚起しています。そのうえで、提供事業者が個人データを「機械学習に利用しないこと等を十分に確認すること」を求めています[14]。
B1 を〔義務〕に置いたのは、このためです。委託先は、預かった情報を委託された仕事の範囲でしか使えません[8]。ベンダーが患者の情報を自社の AI の学習に使えば委託の範囲を超え、患者の同意のない第三者提供 (個人情報保護法27条1項) に当たるおそれがあります。病歴などの要配慮個人情報は、本人が後から止められる形 (オプトアウト) で渡すこともできません (同条2項)[5]。
B2 保存先の国と外国の法律〔GL が求める〕(相手が外国の会社なら〔義務〕) 「(1) 患者の情報を保存・処理するサーバーは、どの国・地域にありますか。(2) 外国の法律が適用される可能性はありますか。」
- 良い答え: 患者の情報を保存するサーバーは国内 (国内法の適用と執行が及ぶ範囲) にある、と国・地域を特定して答える。国外のサーバーを使うなら、そこで情報が保存されないことが契約で担保されている (B1)
- 危ない答え: 「クラウドなので場所は決まっていません」「海外のサーバーに保存しますが、セキュリティは万全です」
ガイドラインは、保存した情報を格納する機器が「国内法の適用及び執行の及ぶ範囲にあることを確実にすること」を求め、選定時に保存場所 (地域・国) と国外法の適用可能性を確かめるよう書いています[10]。B1 で「保存しない」と担保されていないなら、この要件がかかります。
個人情報保護法の側からも、この質問は外せません。個人情報保護委員会のガイドラインは、外国で個人データを取り扱う場合、その国の個人情報保護の制度を把握したうえで安全管理の措置をとるよう求めています[12]。院が外国にある会社と直接契約して患者の情報を渡す場合は、個人情報保護法28条がかかります。原則として患者本人の同意が要ります (EU・英国など、日本と同等の水準にあると認められた国の会社は除きます)。相手が日本の制度に相当する措置を続ける体制を整えていれば同意なしでも渡せますが、その場合も院は、相手がその措置を続けているかを確かめ、患者に求められれば説明しなければなりません (28条3項)[5]。
国内のベンダーが海外の会社に再委託する場合、28条の手当てをするのはベンダーの側です。院は、どの国の会社にどの形で渡しているかを聞き、委託先の監督 (25条) の中で確かめます (A4)[5][12]。
B3 保存期間と解約時の消去〔GL が求める〕 「(1) 解約したとき、バックアップを含めて消去し、消去の証明を出していただけますか。(2) 御社がサービスを終えるときは、どんな形式でデータを返していただけますか。」
- 良い答え: 消去の範囲にバックアップが入り、証明 (またはそれに代わる記録) を出せる。返却の形式が決まっている
- 危ない答え: 「ご要望があれば対応します」(契約に書かれていない)
Q&A は、契約終了の前に「返却形式、移行期間、バックアップを含む消去範囲、消去証明、契約終了後の責任」を確かめるよう求めています。事業者の倒産やサポート終了に備え、「標準形式での出力」をあらかじめ確保することも求めています[8]。
B4 暗号化と鍵の管理〔推奨〕 「(1) 通信の途中と保存しているときの両方で、暗号化していますか。(2) 暗号を解く鍵は、誰が管理していますか。」
- 良い答え: 両方で暗号化しており、鍵の管理者と管理方法を説明できる
- 危ない答え: 「通信は暗号化しています」とだけ答え、保存時に触れない
暗号化は、事故が起きた後にも効きます。要配慮個人情報が漏えいしても、高度な暗号化などの措置をとっていれば、個人情報保護委員会への報告の対象から外れます[15]。
C つなぎ方
国内のランサムウェア被害の侵入口は、VPN 機器 (外から院内の通信網に入るための専用の通り道) が6割以上を占めると警察庁は報告しています。被害に遭った組織への調査で、侵入口の回答があったものの集計です[16]。AI 製品を入れるたびに、外とつながる口が台帳に載らない形で増えないようにするための領域です。
C1 接続の方式と台帳〔GL が求める〕 「(1) 院内のネットワークとは、どうつながりますか (常時接続の VPN、インターネット経由の API、端末のアプリなど)。(2) 院内に新しく機器を置きますか。」
API は、システム同士が自動でやり取りするための窓口です。
- 良い答え: 接続の方式と、院内に置く機器が図で示される
- 危ない答え: 「つなぐだけです」で、院内の機器の追加に触れない
答えは、自院の機器の台帳とネットワーク構成図に書き込みます。台帳は、立入検査で使われるチェックリストの項目です[17]。
C2 職員ごとの ID と二要素認証〔GL が求める〕 「(1) 職員1人ずつに ID を発行できますか。(2) 退職者の ID を、その日に止められますか。(3) 二要素認証には対応していますか。対応していない場合、対応はいつですか。」
二要素認証は、パスワードに加えて、カードやスマートフォンなどもう1つの要素で本人を確かめる方式です。
- 良い答え: 個人ごとの ID と、二要素認証への対応 (または対応時期) を答える
- 危ない答え: 「院で1つの ID を共有して使う方が多いです」
ガイドラインは利用者の識別・認証と、ID の定期的な棚卸しを求め[18]、令和9年度 (2027年度) 時点で稼働するシステムを導入・更改するときに、二要素認証の採用 (またはこれに相当する対応) を求めています[18]。期限の読み方は二要素認証の記事で扱いました。
C3 保守の入り口〔GL が求める〕 「(1) 保守のために院外から接続することはありますか。(2) ある場合、接続元の制限、二要素認証、作業の事前申請と事後報告、保守担当者ごとの個人アカウントは、どうなっていますか。」
- 良い答え: 接続の有無を答え、ある場合は作業ごとの申請と報告が残る
- 危ない答え: 「常につながっていますが、弊社しか使いません」
ガイドラインは、リモートでの保守を、攻撃者にとって「正規のルートを装って侵入できる絶好の裏口」になりうると書いています[18]。Q&A は、保守要員を「個人アカウント、最小権限、事前承認、作業ログで管理する必要があります」と書き、作業前の申請と終了後の報告を求めています[8]。
C4 止まったときの切り替え〔GL が求める〕 「電子カルテとの連携が止まったとき、診療をどう続ける想定ですか。連携が戻ったあと、止まっていた間の記録はどう扱いますか (連携のない製品なら『該当なし』とご回答ください)。」
- 良い答え: 紙や手入力に戻す手順と、戻した後の突き合わせの方法がある
- 危ない答え: 「止まったことはありません」
止まった日の診療の続け方は、立入検査で確認されるサイバー BCP (事業継続計画) の中身そのものです[17]。
C5 AI に任せる操作〔推奨〕 「(1) AI ができる操作の範囲を教えてください (読むだけか、電子カルテに書き込むか、外部に送るか)。(2) 書き込みや送信の前に、人が承認する仕組みはありますか。(3) 患者が入力した文章や取り込んだ文書の中に指示が紛れていても、AI の動きが変わらないようにする対策はありますか。」
- 良い答え: できる操作が一覧で示され、書き込みや送信は人の承認を経る。(3) の対策と、それを試した方法を説明できる
- 危ない答え: 「AI が判断するので大丈夫です」
対話型の文章生成 AI のもとになる大規模言語モデル (LLM) の危険を整理した国際的な一覧に、OWASP Top 10 for LLM Applications 2025 があります。その1位はプロンプトインジェクションです。入力に紛れた指示で、AI の動きを変えられることを指します。6位は過剰な権限で、AI に必要以上の操作を任せることです[19]。
医療の画像に、人が気づきにくい指示を埋め込んだ実験研究があります。評価した4つの AI モデルすべてが影響を受け、病変の見逃しが増えたと報告されています。模擬環境での実験で、対象は2024年時点のモデルです[20]。OWASP も、こうした入力は人の目に見えなくても AI に読み取られれば効く、と説明しています[19]。いまの製品で同じことが起きる確率までは言えません。言えるのは、「AI に何を任せるか」を契約前に決めておく理由になる、ということです。
D 事故のとき
ベンダーの側で事故が起きても、責任は医療機関から離れません。
安全管理ガイドラインは、「委託先事業者の過失による情報セキュリティインシデントについても医療機関等が責任を免れることはできず、医療機関等が患者等に対する責任を負う」と書いています[21]。原因の調査や技術的な対応は、契約に基づいて委託先が行います[21]。だからこそ、誰がいつ何をするかを契約で決めておきます。
ベンダーで漏えいが起きた夜、最初の連絡が先生に届く契約になっているでしょうか。
D1 ベンダーからの連絡〔GL が求める〕 「(1) 御社で情報漏えいやシステム停止が起きたとき、当院に何時間以内に、誰から、どの手段で連絡が来ますか。(2) それは契約のどこに書かれていますか。」
- 良い答え: 時間と連絡経路が、契約か SLA に書かれている
- 危ない答え: 「速やかにご連絡します」「その都度協議します」(時間が書かれていない)
ベンダー向けのガイドラインは、「事故発生時の対応方法及び医療機関等への報告方法」を、ベンダーが医療機関に示すべき事項に挙げています[9]。保守委託機関編は、契約書や SLA の記載が「非常時の対応は協議において決定する」のような一般的な書き方に留まり、適切に対応できないケースがあると指摘しています[11]。
D2 自院の報告とのつなぎ〔義務〕 「(1) 漏えいやそのおそれがあったとき、個人情報保護委員会への報告と患者への通知のために必要な情報 (件数・内容・原因) を、いつまでにいただけますか。(2) 御社と当院の役割分担は、契約のどこに書かれていますか。」
- 良い答え: 情報を渡す期限と役割分担が、契約に書かれている
- 危ない答え: 「報告は医療機関様のご判断で」(必要な情報を出す約束がない)
個人情報保護法は、個人の権利利益を害するおそれが大きい漏えいなどが起きたとき、個人情報保護委員会への報告と本人への通知を求めています[5]。要配慮個人情報が含まれる個人データは、1件でも、漏えいの「おそれ」の段階でもこれに当たります (高度な暗号化などの措置をとったものを除きます。B4)。報告は知った後「速やかに」行い、30日以内 (不正の目的によるおそれがあれば60日以内) に全容を報告します[15]。
医療機関の報告義務は、もともと医療機関自身にあります。委託を受けたベンダーが医療機関に通知すれば、ベンダー側の報告・通知の義務だけが外れます[5]。ところが、報告に必要な事実を持っているのは、多くの場合ベンダーです。
D3 記録 (ログ) の保全〔GL が求める〕 「(1) 誰がいつ患者の情報にアクセスしたかの記録は、何か月保存されますか。(2) 事故のとき、当院や調査会社に提供していただけますか。」
- 良い答え: 保存期間が月数で決まっていて、提供の手順がある
- 危ない答え: 「社外には出せません」
ガイドラインは、管理を委託している場合、「ログの管理方法や提供等に関して、明確に取り決めを行うこと」を求めています[18]。
D4 賠償の上限と保険〔推奨〕 「(1) 契約上の損害賠償の上限はいくらですか。(2) 御社が加入しているサイバー保険は、医療機関の損害も対象にしていますか。」
- 良い答え: 上限の額と保険の範囲を、契約書と合わせて説明できる
- 危ない答え: 上限の額を聞いても答えず、「標準の契約です」で終わる
答えを、自院のサイバー保険の補償範囲と突き合わせます。
E 運用
私がいちばんの穴と見ているのは、職員が個人の AI サービスに患者の情報を入れる「シャドー AI」です (見立て)。IPA の10大脅威の解説書も、従業員が個人的に使っている AI サービスを業務に使うことを「シャドーAI」と呼び、情報漏えいにつながると書いています[1]。禁止するより、業務用の契約に一本化して防ぎます。
E1 院内の利用ルール〔推奨〕 「(1) 院内の利用ルールのひな形や、職員向けの説明資料はありますか。(2) 誰がどう使っているかを、管理者が確かめられますか。」
- 良い答え: ひな形と、利用状況を確かめる管理画面がある
- 危ない答え: 「各院でお決めください」
AI 事業者ガイドライン (総務省・経産省、第1.2版) は、AI を使う事業者に、個人情報を「不適切に入力することがないよう注意を払う」ことを求めています。AI を提供する側には、個人情報を入力する際の留意点を利用者に示すよう求めています[22]。ひな形を求めるのは、その情報をもらうことです。
E2 人の確認〔推奨〕 「(1) AI が作った記録や返答を、医師や職員が確認してから確定する設計になっていますか。(2) 誰が確認したかは記録に残りますか。」
- 良い答え: 確認するまで下書きのままで、確定した人が記録に残る
- 危ない答え: 「精度が高いので、そのまま使えます」
AI 事業者ガイドラインは、AI を使う事業者に「AI の出力について精度及びリスクの程度を理解し」たうえで使うよう求めています[22]。イングランドの NHS England は、AI スクライブの導入ガイダンス (v3) で、利用者が出力を確認・承認する運用を求めています[13]。
米国で、31人の医師が AI スクライブで作った外来記録7,545件のうち356件 (4.7%) について、医師が直す前の AI の下書きを評価した試行研究があります。356件のうち、記載の抜けが18%、事実と異なる記載 (幻覚) が11.5%の記録にあり、重い害につながりうる誤りを含む記録は5.3%と報告されています[23]。
志願した医師が自分の記録の一部を評価し、主観で重さを判定した試行なので、この割合は自院にそのまま当てはまりません。仮に当てはめると、5.3%はおよそ19件に1件で、1日40人の外来なら1日2件前後です。少なくとも、確認の手順なしに使える道具ではありません。
AI スクライブの下書きを、確定の前に毎回読み直せているでしょうか。
E3 年1回の棚卸し〔GL が求める〕 「契約内容、再委託先、接続の方式、アカウントの一覧を、年に1回まとめて報告していただけますか。」
- 良い答え: 年次の報告か、いつでも出せる一覧がある
- 危ない答え: 「変更があればお知らせします」
ガイドラインも、委託先が契約どおりに対応しているかを定期的に確かめるため、報告を求めるよう書いています[10]。
——自院に置き換えると、20問のうち明日までに送れるのは A2 と B1 の2問です。私なら、この2問に書面で答えが返ってこない製品は、ほかの18問を聞く前に候補から外します (見立て)。
今日・30日・90日でやること
20問を、誰がいつ動かすのか。担当と所要時間と、済んだことの確かめ方まで落とします。所要時間は私の見積もりです (見立て)。
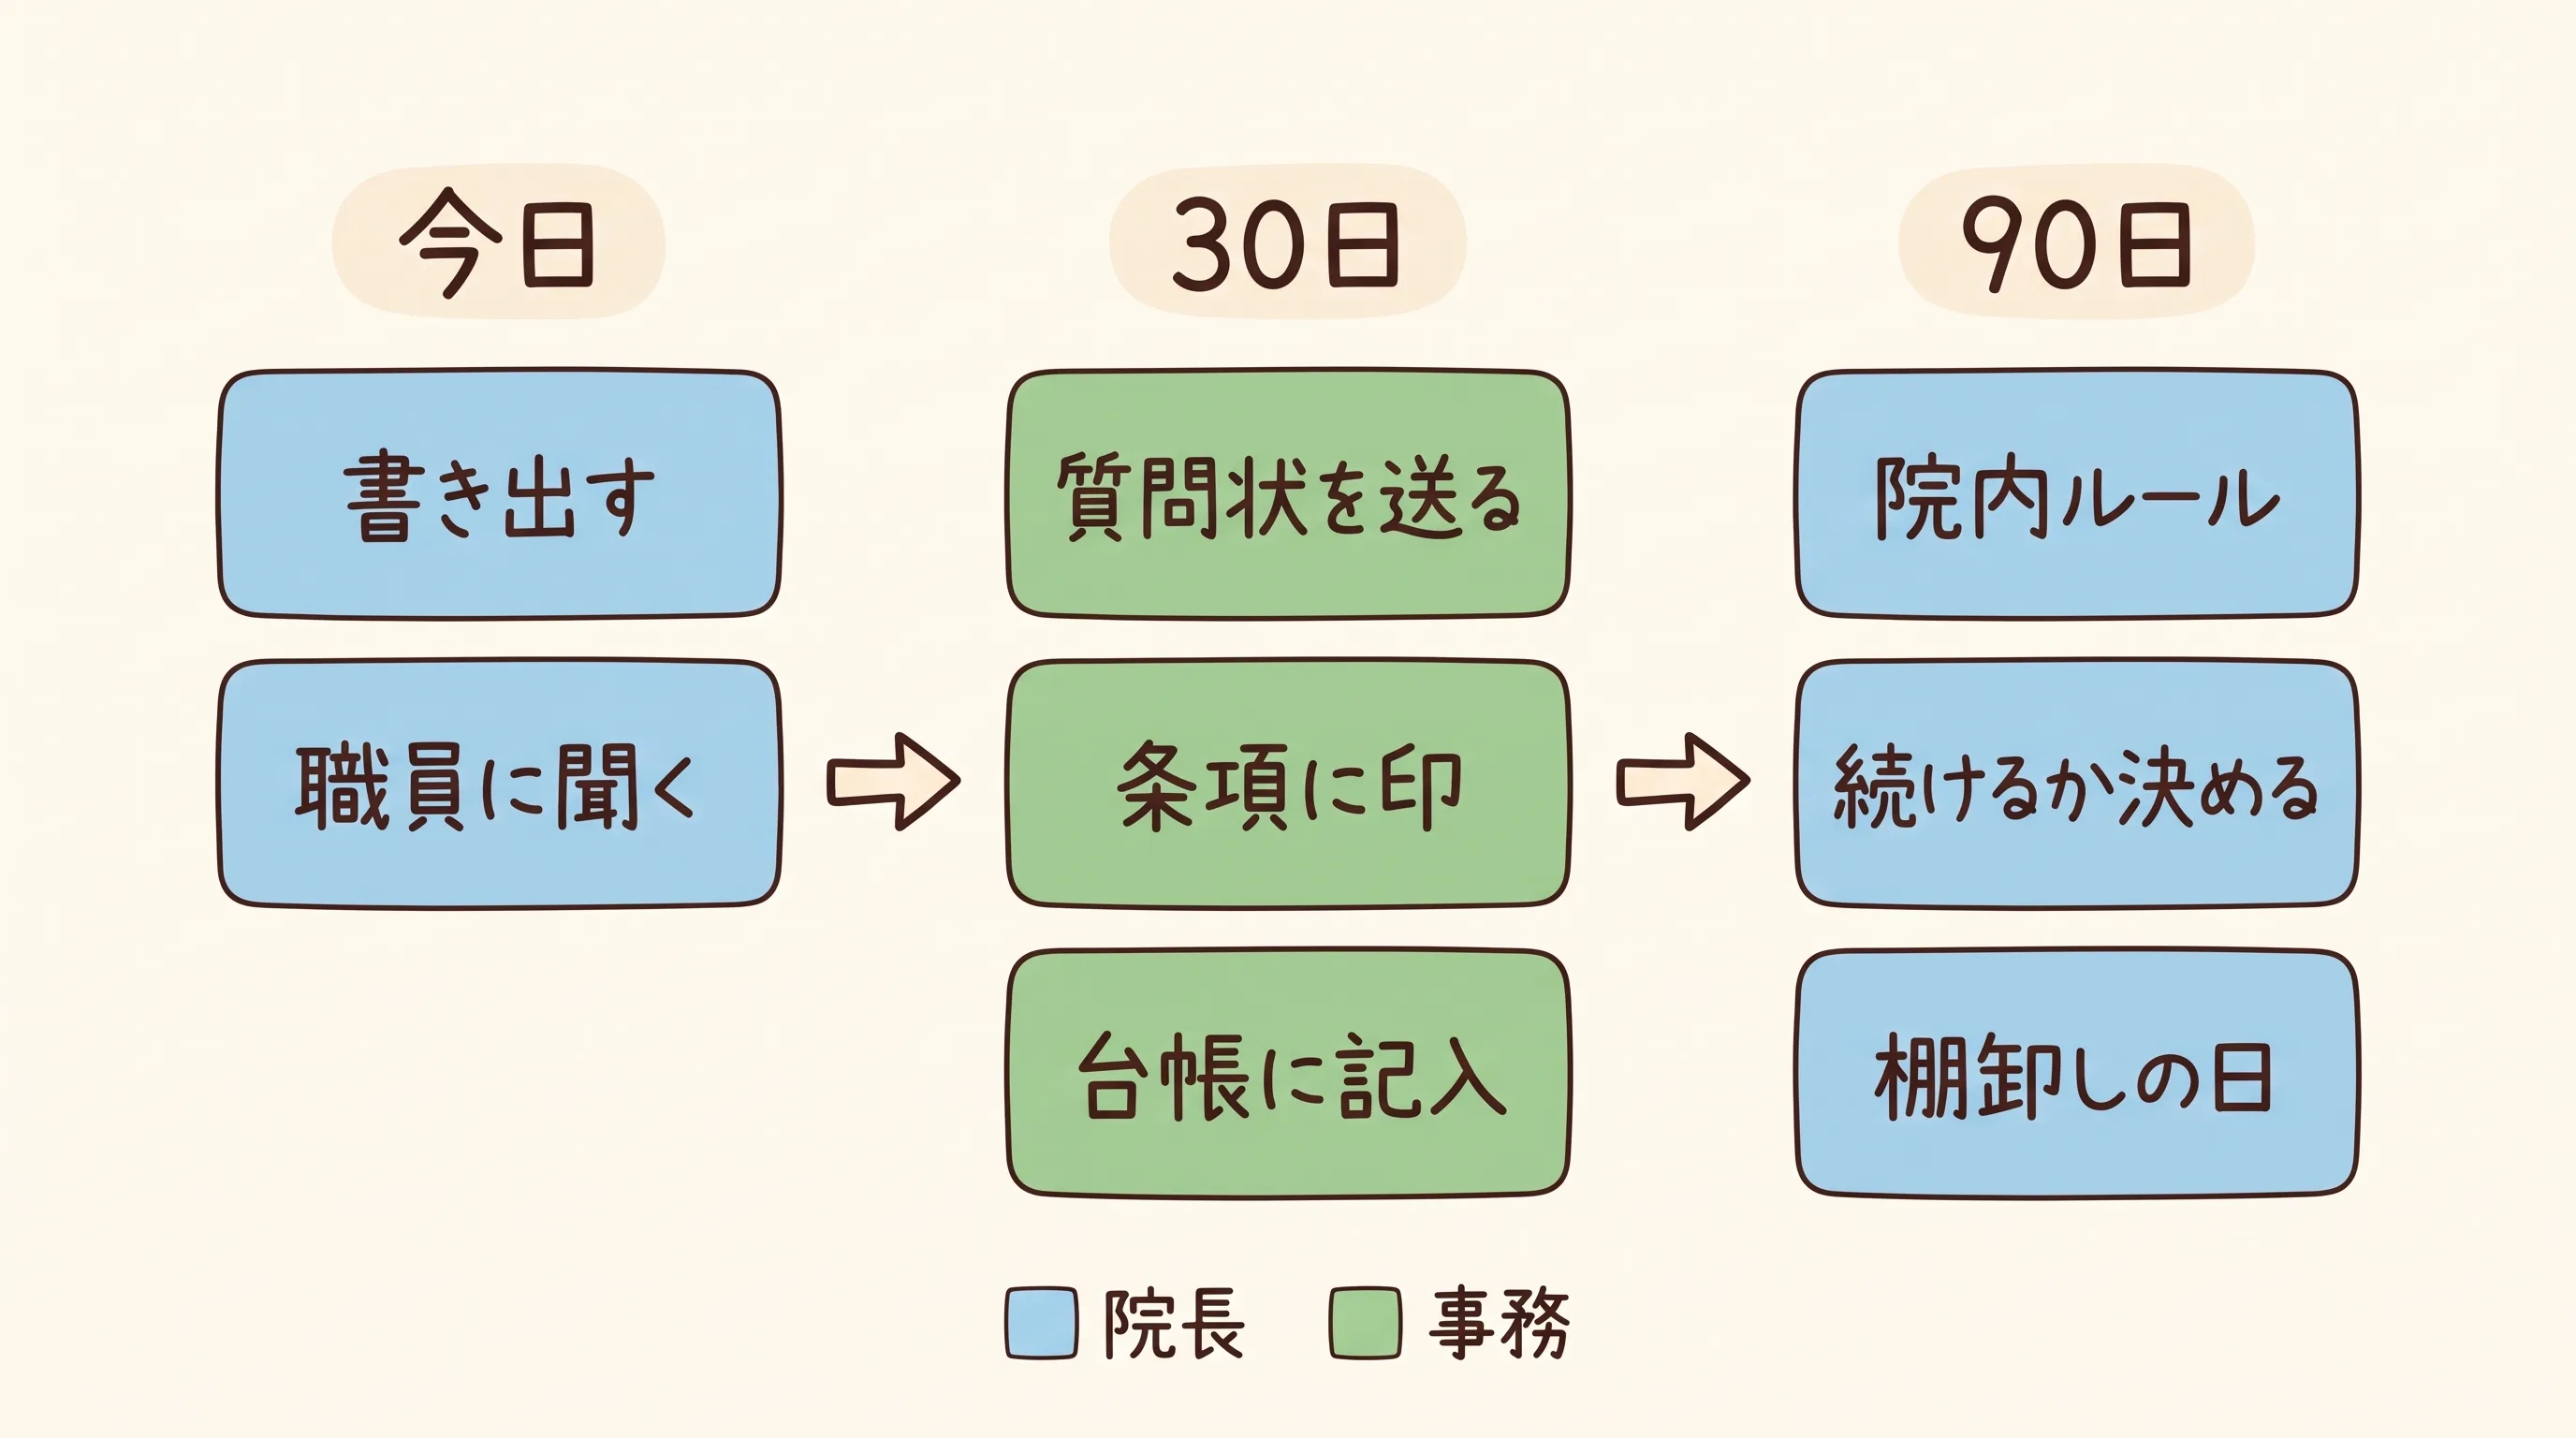
今日 (院長・15分)
- 製品を書き出し、6問に答える〔推奨〕。院内で使っている AI・クラウド製品と、営業を受けている製品を1枚に並べ、「自院はどの領域を重く見るか」の6問の答えを付けます。済んだ印は、問1が「はい」の製品に丸が付いていること
- 職員に、業務で使っている AI サービスを聞く〔推奨〕。責める調子ではなく、「便利なものがあれば教えてほしい」と聞きます。シャドー AI は、聞かれないから表に出ません。済んだ印は、サービス名の一覧ができていること
30日 (事務・2〜3時間)
- 質問状を送る〔GL が求める〕。下の文面に、20問のうち必要なものを貼って送ります。回答の期限は2週間が目安です。済んだ印は、送った日付が台帳にあること
- 返ってきた書面を、契約書と並べる〔GL が求める〕。B1 (学習と保存) と D1 (事故の連絡) は、契約書や利用規約の該当条項に印を付けます。条項が見つからない答えには「口頭」と書いておきます
- 接続を台帳と構成図に書き込む〔GL が求める〕。C1 の答えを、機器の台帳とネットワーク構成図に1行ずつ足します
- 患者への説明を掲げる〔GL が求める〕。患者の情報を院外に保存する製品なら、そのことを安全性やリスクも含めて、院内掲示やウェブサイトで説明します。ガイドラインは、外部保存の委託にあたって「あらかじめ」説明するよう求めています[10][8]。これから入れる製品は使い始める前に、導入済みの製品は早めに掲げます
90日 (院長・1〜2時間)
- 院内の利用ルールを1枚にする〔推奨〕。「入力してよい情報」と「使ってよいサービス」の2行から始め、職員に説明した日を記録します
- 答えが足りない製品の扱いを決める〔推奨〕。追加の条項を契約に入れるか、導入を見送るかを決めます。私は、条項を足せない製品は待つ側に置きます。待つのが正解なら、待ちます
- 棚卸しの日を決める〔GL が求める〕。年1回、チェックリストを点検する日と同じ日に、契約・再委託先・接続・アカウントを見直します
ベンダーに送る文面は、次のとおりです。
件名: 【ご確認のお願い】{製品名} の情報セキュリティについて

{ベンダー名} ご担当者様

いつもお世話になっております。{医療機関名} の {氏名} です。
{製品名} の導入 (または契約更新) を検討するにあたり、
厚生労働省の安全管理ガイドライン第7.0版に沿って院内の記録を整えるため、
下記の事項について、書面 (または該当する契約・規約の条項番号) で
ご回答をお願いできますでしょうか。

{ここに A1〜E3 から必要な質問を貼る}

あわせて、次の書類があればご提供ください。
・MDS/SDS (医療情報セキュリティ開示書)、またはサービス仕様適合開示書
・医療機関・薬局におけるサイバーセキュリティ対策チェックリスト
 (令和8年度版) の事業者確認用へのご回答
・ISMS 等の認証の範囲がわかる書類

恐れ入りますが、{日付} までにご回答いただけますと幸いです。
この文面には、製品の評価や他社との比較を書いていません。目的は院内の記録を整えることなので、ベンダーにとっても答えやすい依頼になります。
——自院に置き換えると、今週やることは2つです。今日の15分で製品を書き出し、金曜までに質問状を送ります。
費用と頼れる窓口
この確認に、いくらかかるのか。
質問状を送ること自体に、費用はかかりません。かかるのは、事務が質問を送って回答を集める時間と、院長が回答を読む時間です。外部の専門家に AI 製品のセキュリティの確認を頼む費用の相場は、公表されたものが見当たりません。根拠のない金額は書かないでおきます。
お金がかかるのは、むしろ契約の後です。答えが悪かった製品を使い始めてから乗り換えると、データの移し替えと職員の慣れ直しがもう一度要ります。
院内だけで抱えきれないときは、次の公的な窓口と支援を使えます。
| 名称 | 内容 | 費用 |
|---|---|---|
| MIST[24] | 厚労省の委託事業。研修と、ランサムウェア感染時などの初動支援 | — |
| 厚労省の連絡先[2] | 攻撃やその疑い、システム障害のときの連絡先 | — |
| お助け隊[25] | 相談・監視・駆けつけ・簡易保険のパッケージ (IPA の制度) | 月額1万円前後 |
| 補助金[26] | デジタル化・AI導入補助金2026 セキュリティ対策推進枠 | 自己負担は1/3〜1/2 |
サイバーセキュリティお助け隊サービスは、ネットワーク監視型だと月額 税抜1万円の設定が最も多く、端末監視型は1台あたり月額500〜2,000円です (IPA の価格一覧、2026年7〜9月時点)[25]。月1万円なら年12万円 (税抜) です。補助金は、お助け隊サービスの利用料を最大2年分補助します。補助額は5万〜150万円、補助率は1/2 (小規模事業者は2/3) で[26]、計算上は年12万円の自己負担が6万円 (小規模事業者は4万円) になります。医療機関が対象になるかは、申請の要件で確かめてください。
自院のサイバー保険の証券に、委託先で起きた事故が補償の対象と書かれているでしょうか。
——自院に置き換えると、今月お金をかけずにできるのは、質問状を送ることです。
印刷用チェックシート
院内に貼るか、立入検査の資料と一緒に綴じてください。担当は自院で書き換えます。区分の「GL」はガイドラインが求める項目です。
| No | 確かめること | 区分 | 担当 | 済 |
|---|---|---|---|---|
| A1 | 認証の範囲に製品と処理拠点が入っているか | GL | 事務 | □ |
| A2 | MDS/SDS と事業者確認用の回答。「対象外」の中身 | GL | 事務 | □ |
| A3 | 医療機器に当たるか、その理由 | 推奨 | 院長 | □ |
| A4 | 再委託先の一覧 (義務) と、変更前の承認 (GL) | 義務・GL | 事務 | □ |
| B1 | 学習に使わない・保存しない条項 (条番号) | 義務・GL | 院長 | □ |
| B2 | 保存先が国内か。国外なら「保存しない」条項。外国の会社と直接契約なら28条の形 | GL (外国なら義務) | 事務 | □ |
| B3 | 解約時の消去と証明・返却の形式 | GL | 事務 | □ |
| B4 | 通信と保存の暗号化・鍵の管理者 | 推奨 | 事務 | □ |
| C1 | 接続の方式を台帳と構成図に記入 | GL | 事務 | □ |
| C2 | 職員ごとの ID・退職時の停止・二要素認証 | GL | 事務 | □ |
| C3 | 保守の接続と、申請・報告・個人アカウント | GL | 事務 | □ |
| C4 | 連携が止まったときの切り替え手順 | GL | 院長 | □ |
| C5 | AI に任せる操作と人の承認・紛れた指示への対策 | 推奨 | 院長 | □ |
| D1 | 事故の連絡の時間と経路 (契約・SLA) | GL | 事務 | □ |
| D2 | 委員会への報告と患者への通知に要る情報の期限 | 義務 | 院長 | □ |
| D3 | アクセス記録の保存期間と提供 | GL | 事務 | □ |
| D4 | 賠償の上限と自院の保険の突き合わせ | 推奨 | 院長 | □ |
| E1 | 院内の利用ルール1枚と職員への説明 | 推奨 | 院長 | □ |
| E2 | AI の出力を人が確認してから確定する設計 | 推奨 | 院長 | □ |
| E3 | 年1回の棚卸しの日 | GL | 院長 | □ |
「推奨」の行は、空欄のままでも違法にはなりません。
——自院に置き換えると、今日埋める欄は A2 と B1 の2行です。
おわりに——契約書の1条を指さしてもらう
AI 問診や AI スクライブの安全を確かめる手がかりは、「準拠しています」という宣言ではなく、書面と契約の条項にあります。20問は、その書面を集めるための道具です。
まず A2 と B1 の2問から送ってください。
この2問に書面で答えられるベンダーなら、残りの18問にも答えられる見込みが高いと私は見ています (見立て)。
医療機関向けの AI 導入の公的なチェックリストは、まだ見当たりません。国から出たときは、この記事とセキュリティのページの確認リストを同じ日に更新します。製品を比べる段階になったら、記事の末尾の製品比較も使えます。比較表の安全管理の欄は、公開資料で確かめられる項目 (保存先・学習への利用・認証の範囲など) を、この記事と同じ考え方で並べたものです。書面の答えは、各院で集めてください。
この記事は、公開時点の法令とガイドラインにもとづく一般的な情報です。個別の契約条項が法的に足りているかは、弁護士などの専門家にご相談ください。
参考文献
- 独立行政法人情報処理推進機構 (IPA). (2026). 情報セキュリティ10大脅威 2026 (掲載ページおよび解説書). https://www.ipa.go.jp/security/10threats/10threats2026.html (2026-10-10 取得)(組織編3位「AIの利用をめぐるサイバーリスク」の初選出、シャドーAI)
- 厚生労働省. 医療分野のサイバーセキュリティ対策について (特設ページ). https://www.mhlw.go.jp/stf/seisakunitsuite/bunya/kenkou_iryou/iryou/johoka/cyber-security.html (2026-10-10 取得)(令和8年5月18日・27日のAI関連の周知、サイバー攻撃時の連絡先)
- NHS England London. (2024). Update on cyber incident: Clinical impact in south east London – Thursday 26 September 2024. https://www.england.nhs.uk/london/2024/09/26/update-on-cyber-incident-clinical-impact-in-south-east-london-thursday-26-september-2024/ (2026-10-10 取得)(外来10,152件・予定されていた手術・処置1,710件の延期、16週の累計)
- NHS England. Synnovis cyber incident. https://www.england.nhs.uk/synnovis-cyber-incident/ (2026-10-10 取得)(2024年12月までにサービスが完全に復旧)
- 個人情報の保護に関する法律 (平成15年法律第57号). e-Gov 法令検索. https://laws.e-gov.go.jp/law/415AC0000000057 (2026-10-10 取得)(2条3項 要配慮個人情報、25条 委託先の監督、26条 漏えい等の報告、27条 第三者提供の制限、28条 外国にある第三者への提供)
- 厚生労働省医薬・生活衛生局医療機器審査管理課長. (2023). 医療機器の基本要件基準第12条第3項の適用について (薬生機審発0331第8号、令和5年3月31日). https://www.mhlw.go.jp/web/t_doc?dataId=00tc7558&dataType=1&pageNo=1 (2026-10-10 取得)(プログラムを用いた医療機器のうちネットワーク等に接続して使用するもののサイバーセキュリティ、JIS T 81001-5-1)
- 医療法施行規則 (昭和23年厚生省令第50号). e-Gov 法令検索. https://laws.e-gov.go.jp/law/323M40000100050 (2026-10-10 取得)(14条2項 サイバーセキュリティを確保するために必要な措置)
- 厚生労働省. (2026). 医療情報システムの安全管理に関するガイドライン 第7.0版 Q&A (令和8年9月). https://www.mhlw.go.jp/content/10808000/001752355.pdf (2026-10-10 取得)(経営管理編 Q2・Q7、企画管理編 Q16〜Q19・Q22・Q24・Q25)
- 経済産業省・総務省. (2025). 医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン 第2.0版 (令和7年3月28日). https://www.meti.go.jp/policy/mono_info_service/healthcare/01gl_20250328.pdf (2026-10-10 取得)(3.1.2 説明義務、表4-1 事故発生時の報告方法、4.4 認証の取得・ISMSの適用範囲と限界)
- 厚生労働省. (2026). 医療情報システムの安全管理に関するガイドライン 第7.0版 企画管理編. https://www.mhlw.go.jp/content/10808000/001716292.pdf (2026-10-10 取得)(責任分界の合意文書化、約款契約、再委託、外部保存の委託先の選定・国内法・目的外利用・定期報告・患者への説明)
- 厚生労働省. (2026). 医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編. https://www.mhlw.go.jp/content/10808000/001716297.pdf (2026-10-10 取得)(契約に含める事項 5-④、責任分界の具体化)
- 個人情報保護委員会. (2026). 個人情報の保護に関する法律についてのガイドライン (通則編) (令和8年6月一部改正). https://www.ppc.go.jp/files/pdf/260614_guidelines01.pdf (2026-10-10 取得)(3-4-4 委託先の監督・再委託、10-7 外的環境の把握)
- NHS England. (2026). Guidance on the use of AI-enabled ambient scribing products in health and care settings, Version 3 (date last updated: 29 July 2026). https://www.england.nhs.uk/long-read/guidance-on-the-use-of-ai-enabled-ambient-scribing-products-in-health-and-care-settings/ (2026-10-10 取得)(1.4 出力の確認・承認、A2.1 データの保存期間)
- 個人情報保護委員会. (2023). 生成AIサービスの利用に関する注意喚起等 (令和5年6月2日). https://www.ppc.go.jp/files/pdf/230602_alert_generative_AI_service.pdf (2026-10-10 取得)(個人情報取扱事業者への注意点(1)①②)
- 個人情報の保護に関する法律施行規則 (平成28年個人情報保護委員会規則第3号). e-Gov 法令検索. https://laws.e-gov.go.jp/law/428M60020000003 (2026-10-10 取得)(7条1号 要配慮個人情報の漏えい等と高度な暗号化の除外、8条 報告の時期)
- 警察庁サイバー警察局. (2026). 令和7年におけるサイバー空間をめぐる脅威の情勢等について. https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf (2026-10-10 取得)(ランサムウェアの侵入経路 VPN機器が6割以上)
- 厚生労働省. (2026). 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト. https://www.mhlw.go.jp/content/10808000/001716185.pdf (2026-10-10 取得)(機器の台帳、連絡体制図、サイバーBCP)
- 厚生労働省. (2026). 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編. https://www.mhlw.go.jp/content/10808000/001716295.pdf (2026-10-10 取得)(10章 保守・リモートメンテナンス、14章 利用者の識別・認証と二要素認証、17章 ログ)
- OWASP Gen AI Security Project. (2025). OWASP Top 10 for LLM Applications 2025 (LLM01 Prompt Injection / LLM06 Excessive Agency). https://genai.owasp.org/llm-top-10/ (2026-10-10 取得)
- Clusmann J, Ferber D, Wiest IC, Schneider CV, Brinker TJ, Foersch S, Truhn D, Kather JN. Prompt injection attacks on vision language models in oncology. Nat Commun. 2025;16(1):1239. doi:10.1038/s41467-024-55631-x. PMID: 39890777(医療画像に埋め込んだ指示で4モデルすべてが影響を受けた実験研究)
- 厚生労働省. (2026). 医療情報システムの安全管理に関するガイドライン 第7.0版 経営管理編. https://www.mhlw.go.jp/content/10808000/001716291.pdf (2026-10-10 取得)(1.3.1 委託における責任)
- 総務省・経済産業省. (2026). AI事業者ガイドライン (第1.2版) (令和8年3月31日). https://www.soumu.go.jp/main_content/001064279.pdf (2026-10-10 取得)(第5部 AI利用者に関する事項 U-2・U-4、第4部 P-7)
- Taylor SL, Jost M, MacDonald S, Ren Y, Hilton S, Davenport S, Aizenberg D, Hall B, Lyles CR, Adams JY. Quality of Clinical Notes Created by Ambient Listening Generative AI: Pragmatic Prospective Pilot Study. JMIR Med Inform. 2026;14:e86474. doi:10.2196/86474. PMID: 41996389(AIスクライブ記録356件の誤りの頻度)
- 厚生労働省 (委託事業). MIST 医療機関向けセキュリティ教育支援ポータル. https://mist.mhlw.go.jp/ (2026-10-10 取得)(研修と初動対応支援)
- 独立行政法人情報処理推進機構 (IPA). サイバーセキュリティお助け隊サービス. https://www.ipa.go.jp/security/sme/otasuketai/index.html (2026-10-10 取得)(サービス内容と価格一覧)
- 独立行政法人中小企業基盤整備機構. デジタル化・AI導入補助金2026 セキュリティ対策推進枠. https://it-shien.smrj.go.jp/applicant/subsidy/security/ (2026-10-10 取得)(補助額5万〜150万円、補助率)
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。