保守用VPNは、うちの院にもあるのか
ランサムウェアの入口の半分は VPN 機器です。武蔵小杉病院の約13万人の漏えいも、医療機器の保守用 VPN から始まりました。院内に保守会社の「窓」がいくつあり、誰が更新しているのか。全ての保守会社に同じ文面を送り、30日で台帳にする手順を一次資料で示します。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-10-11
- 更新
- 2026-10-11
- 引用
- PMID 0 件
この記事で学べること
- 入口の半分は VPN 機器——警察庁の令和8年上半期統計で、侵入経路の回答があった36件中18件
- 危ないのは「誰も持ち主だと思っていない」装置——医療機関は保守に含まれると考え、事業者は対象外と考える
- 棚卸しは30日で台帳になる——全ての保守会社に同じ文面を送り、答えを機器の台帳に写す
読み終えたら、まずこれ
出入りしている保守会社をすべて書き出し、この記事の文面を1通ずつ送る
目次Index
はじめに——「VPN を契約した覚えはない」
武蔵小杉病院のニュースを見て、「うちはクラウドのカルテとレセコンだけ。VPN なんて契約した覚えがない」と思った先生は多いのではないでしょうか。VPN とは、外から院内のネットワークに入るための専用通路のことです。保守会社が遠隔で作業するときにも使います (仕組みと装置の見た目は、次の章で図にします)。
その感覚は、半分だけ当たっています。
院長が VPN を契約していなくても、保守会社が自分の仕事のために、外から院内に入る小さな装置を置いていることがあるからです。厚生労働省も注意を促しています。外とつながっていないと思われている医療機関にも、医療機関が把握していない外部接続の装置が置かれていることがある、というものです[1]。
警察庁によると、2026 年上半期のランサムウェア (データを暗号化して身代金を要求する攻撃) の被害報告は、全業種で 123 件 (うち医療・福祉 9 件) で、半期として統計を取り始めてから最も多くなりました。被害組織へのアンケートで侵入経路の答えがあった 36 件のうち、18 件は VPN 機器からでした[2]。半分です。院長が契約した覚えのない保守用の装置も、この「VPN 機器」に入ります。
この記事では、院内に保守会社の「窓」がいくつあり、誰がそれを更新しているのかを、30 日で機器の一覧表 (台帳) にする手順をお伝えします。費用のかからない最初の 1 手は、今日、保守会社にメールを 1 通送ることです。
本文では、やることに 3 つの印を付けます。〔立入検査〕は令和 8 年度版チェックリストの項目で、保健所の立入検査で確認されます[3]。〔ガイドラインが求める〕は安全管理ガイドライン第 7.0 版と、厚労省が自治体を通じて医療機関に周知した通知 (事務連絡) が求めていること、〔推奨〕は編集部の整理です。
〔立入検査〕の根拠は医療法施行規則第 14 条第 2 項で、診療所の管理者に、サイバーセキュリティを確保するために必要な措置を義務づけています (2023 年 4 月施行)[4]。保健所は立入検査で、その状況をチェックリストで確かめます。チェックリストの各項目がそのまま条文になっているわけではなく、「いいえ」の項目には令和 8 年度中の対応目標日を書く運用です[3]。
そもそも VPN とは
本題の前に、VPN そのものを図で説明しておきます。機器に詳しくなくても、この章の 3 枚の図を見ておけば、この先に出てくる装置の話は追えるはずです。
院内の廊下と「玄関」
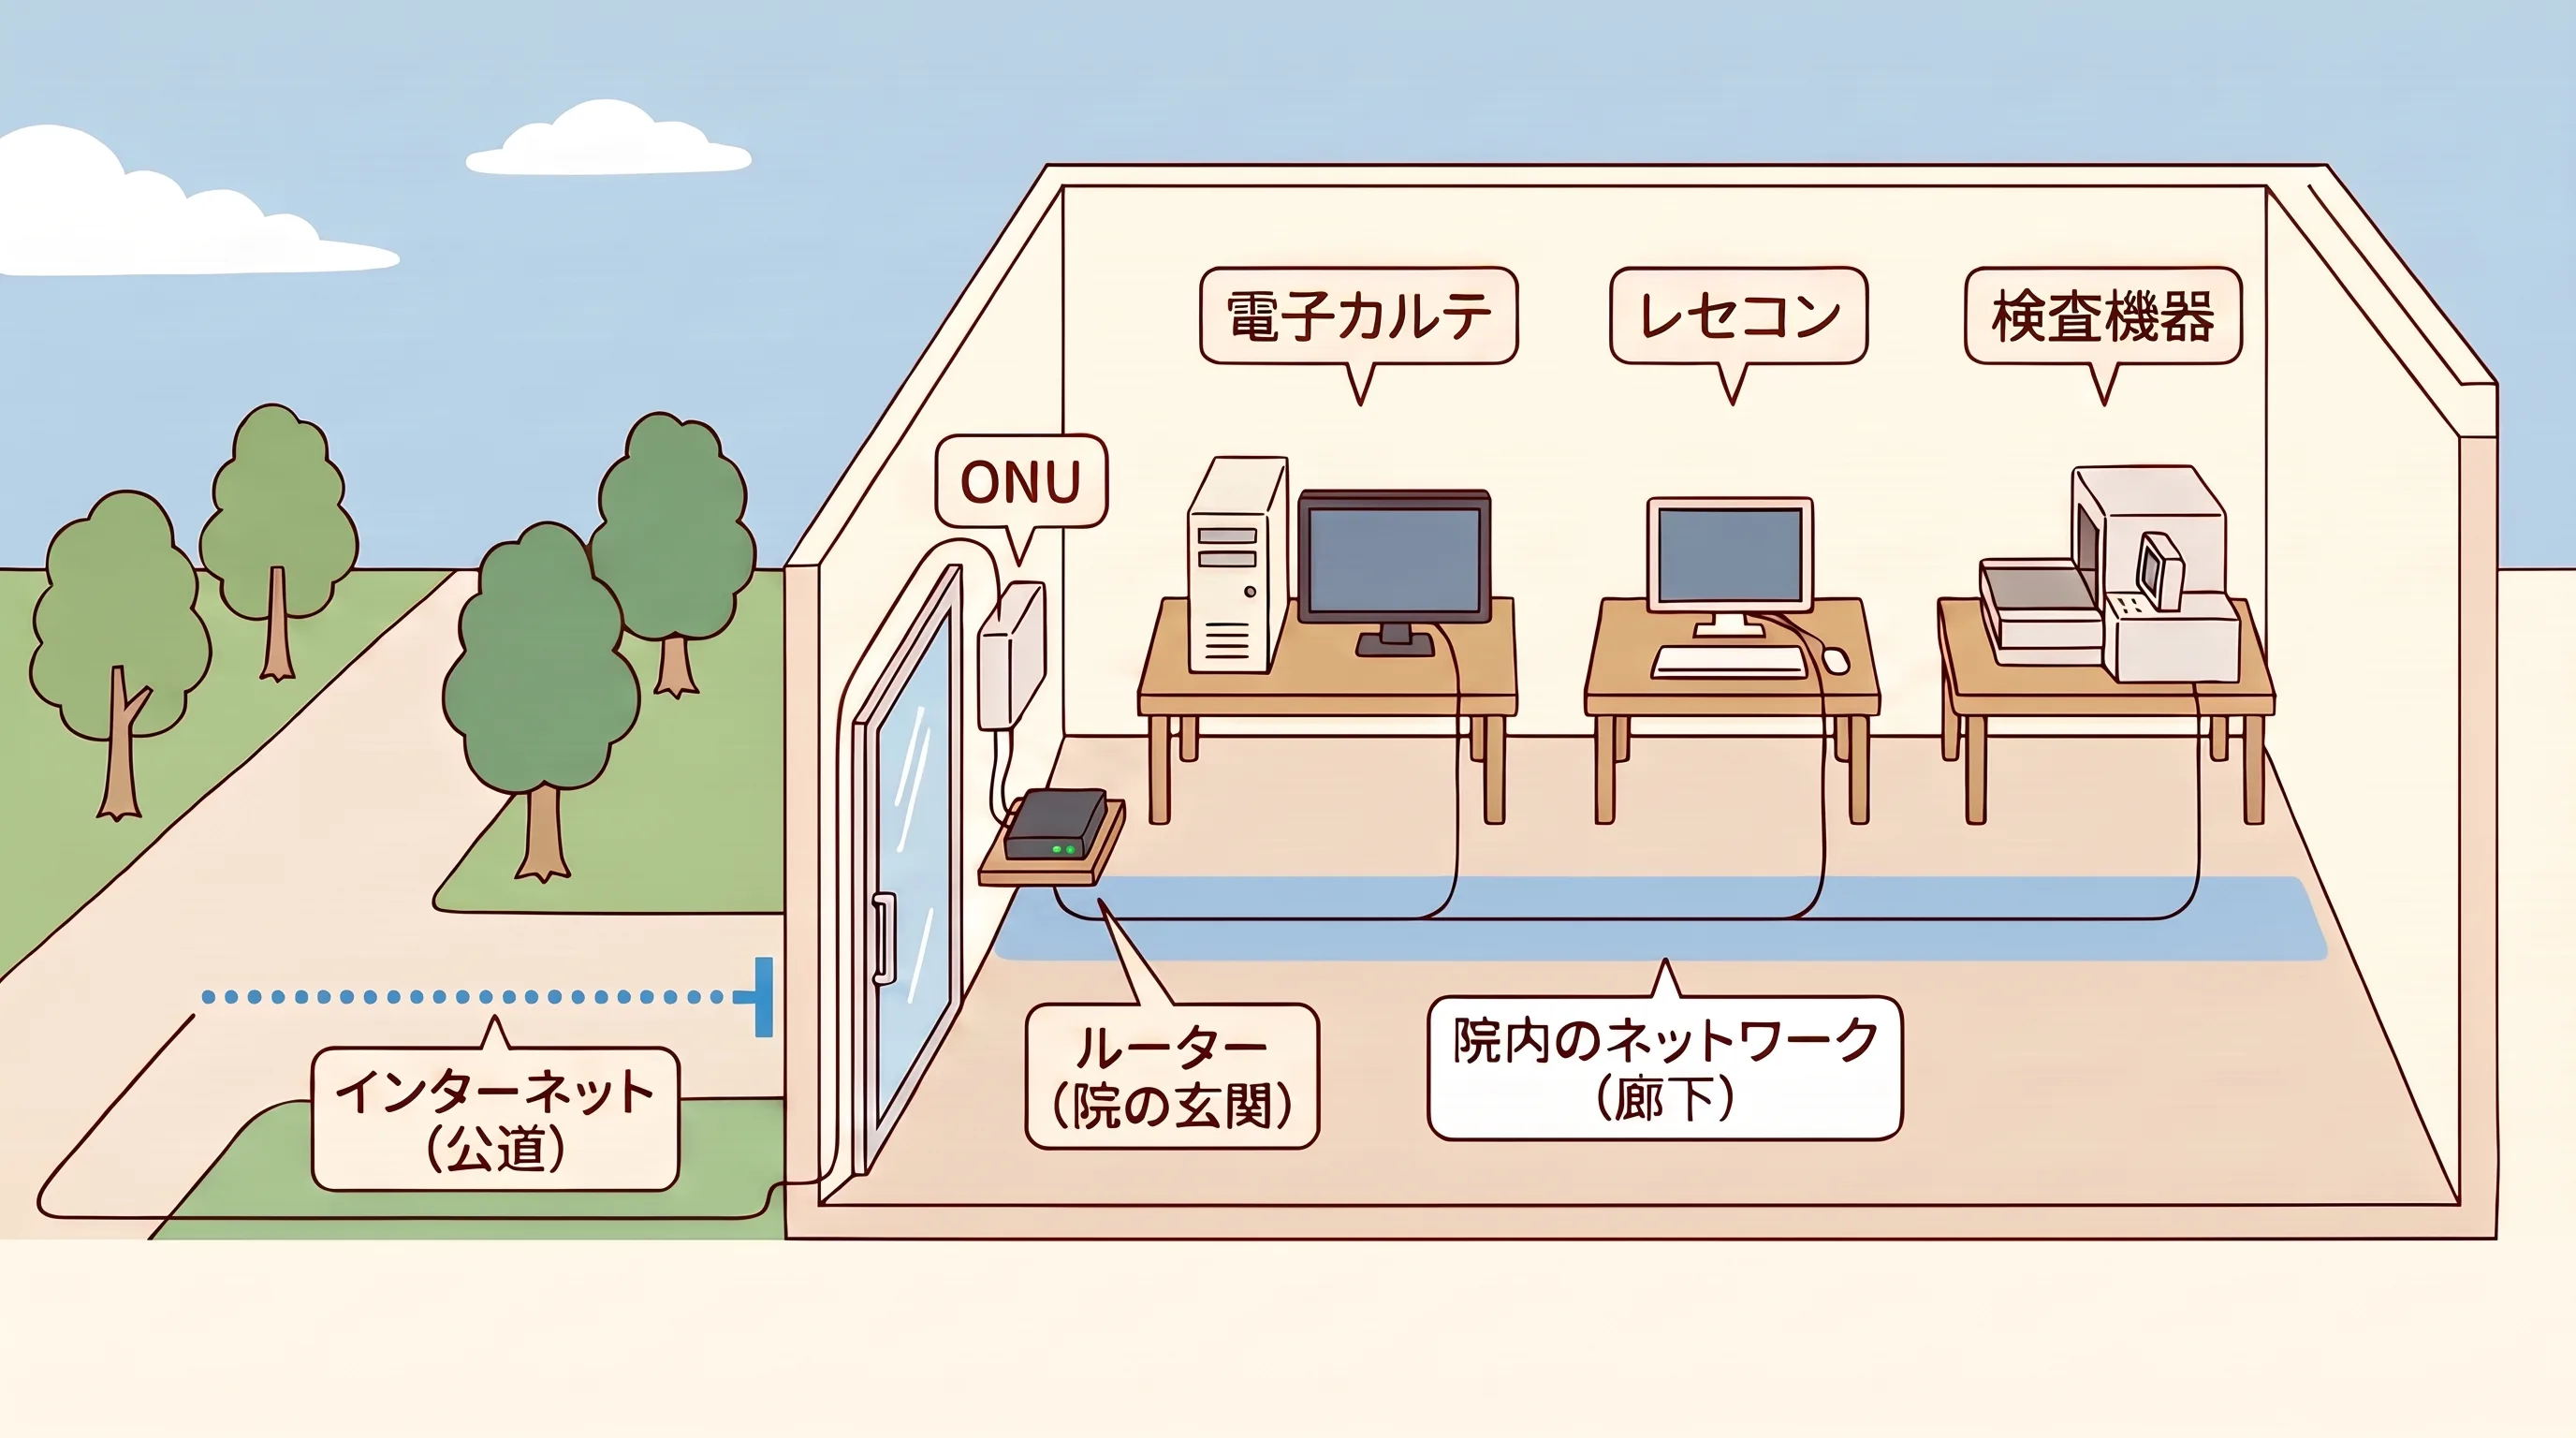
院内のパソコン、電子カルテのサーバー、レセコン、検査機器は、LAN ケーブルや Wi-Fi で互いにつながっています。これが院内のネットワーク (LAN) です。建物にたとえると、院内の廊下にあたります。
外のインターネットは、誰でも通れる公道です。
廊下と公道の境目には、ルーターという箱があります。院の玄関です。光回線なら、壁から来た光のケーブルが ONU (光の信号を、機器が使える信号に変える箱) に入り、そこからルーター (院内の機器をまとめてインターネットにつなぐ箱) を通って院内の廊下へつながります。玄関の役目は、中から外へ出る通信は通し、外から勝手に入ってくる通信は止めることです。
VPN は鍵付きの専用通路
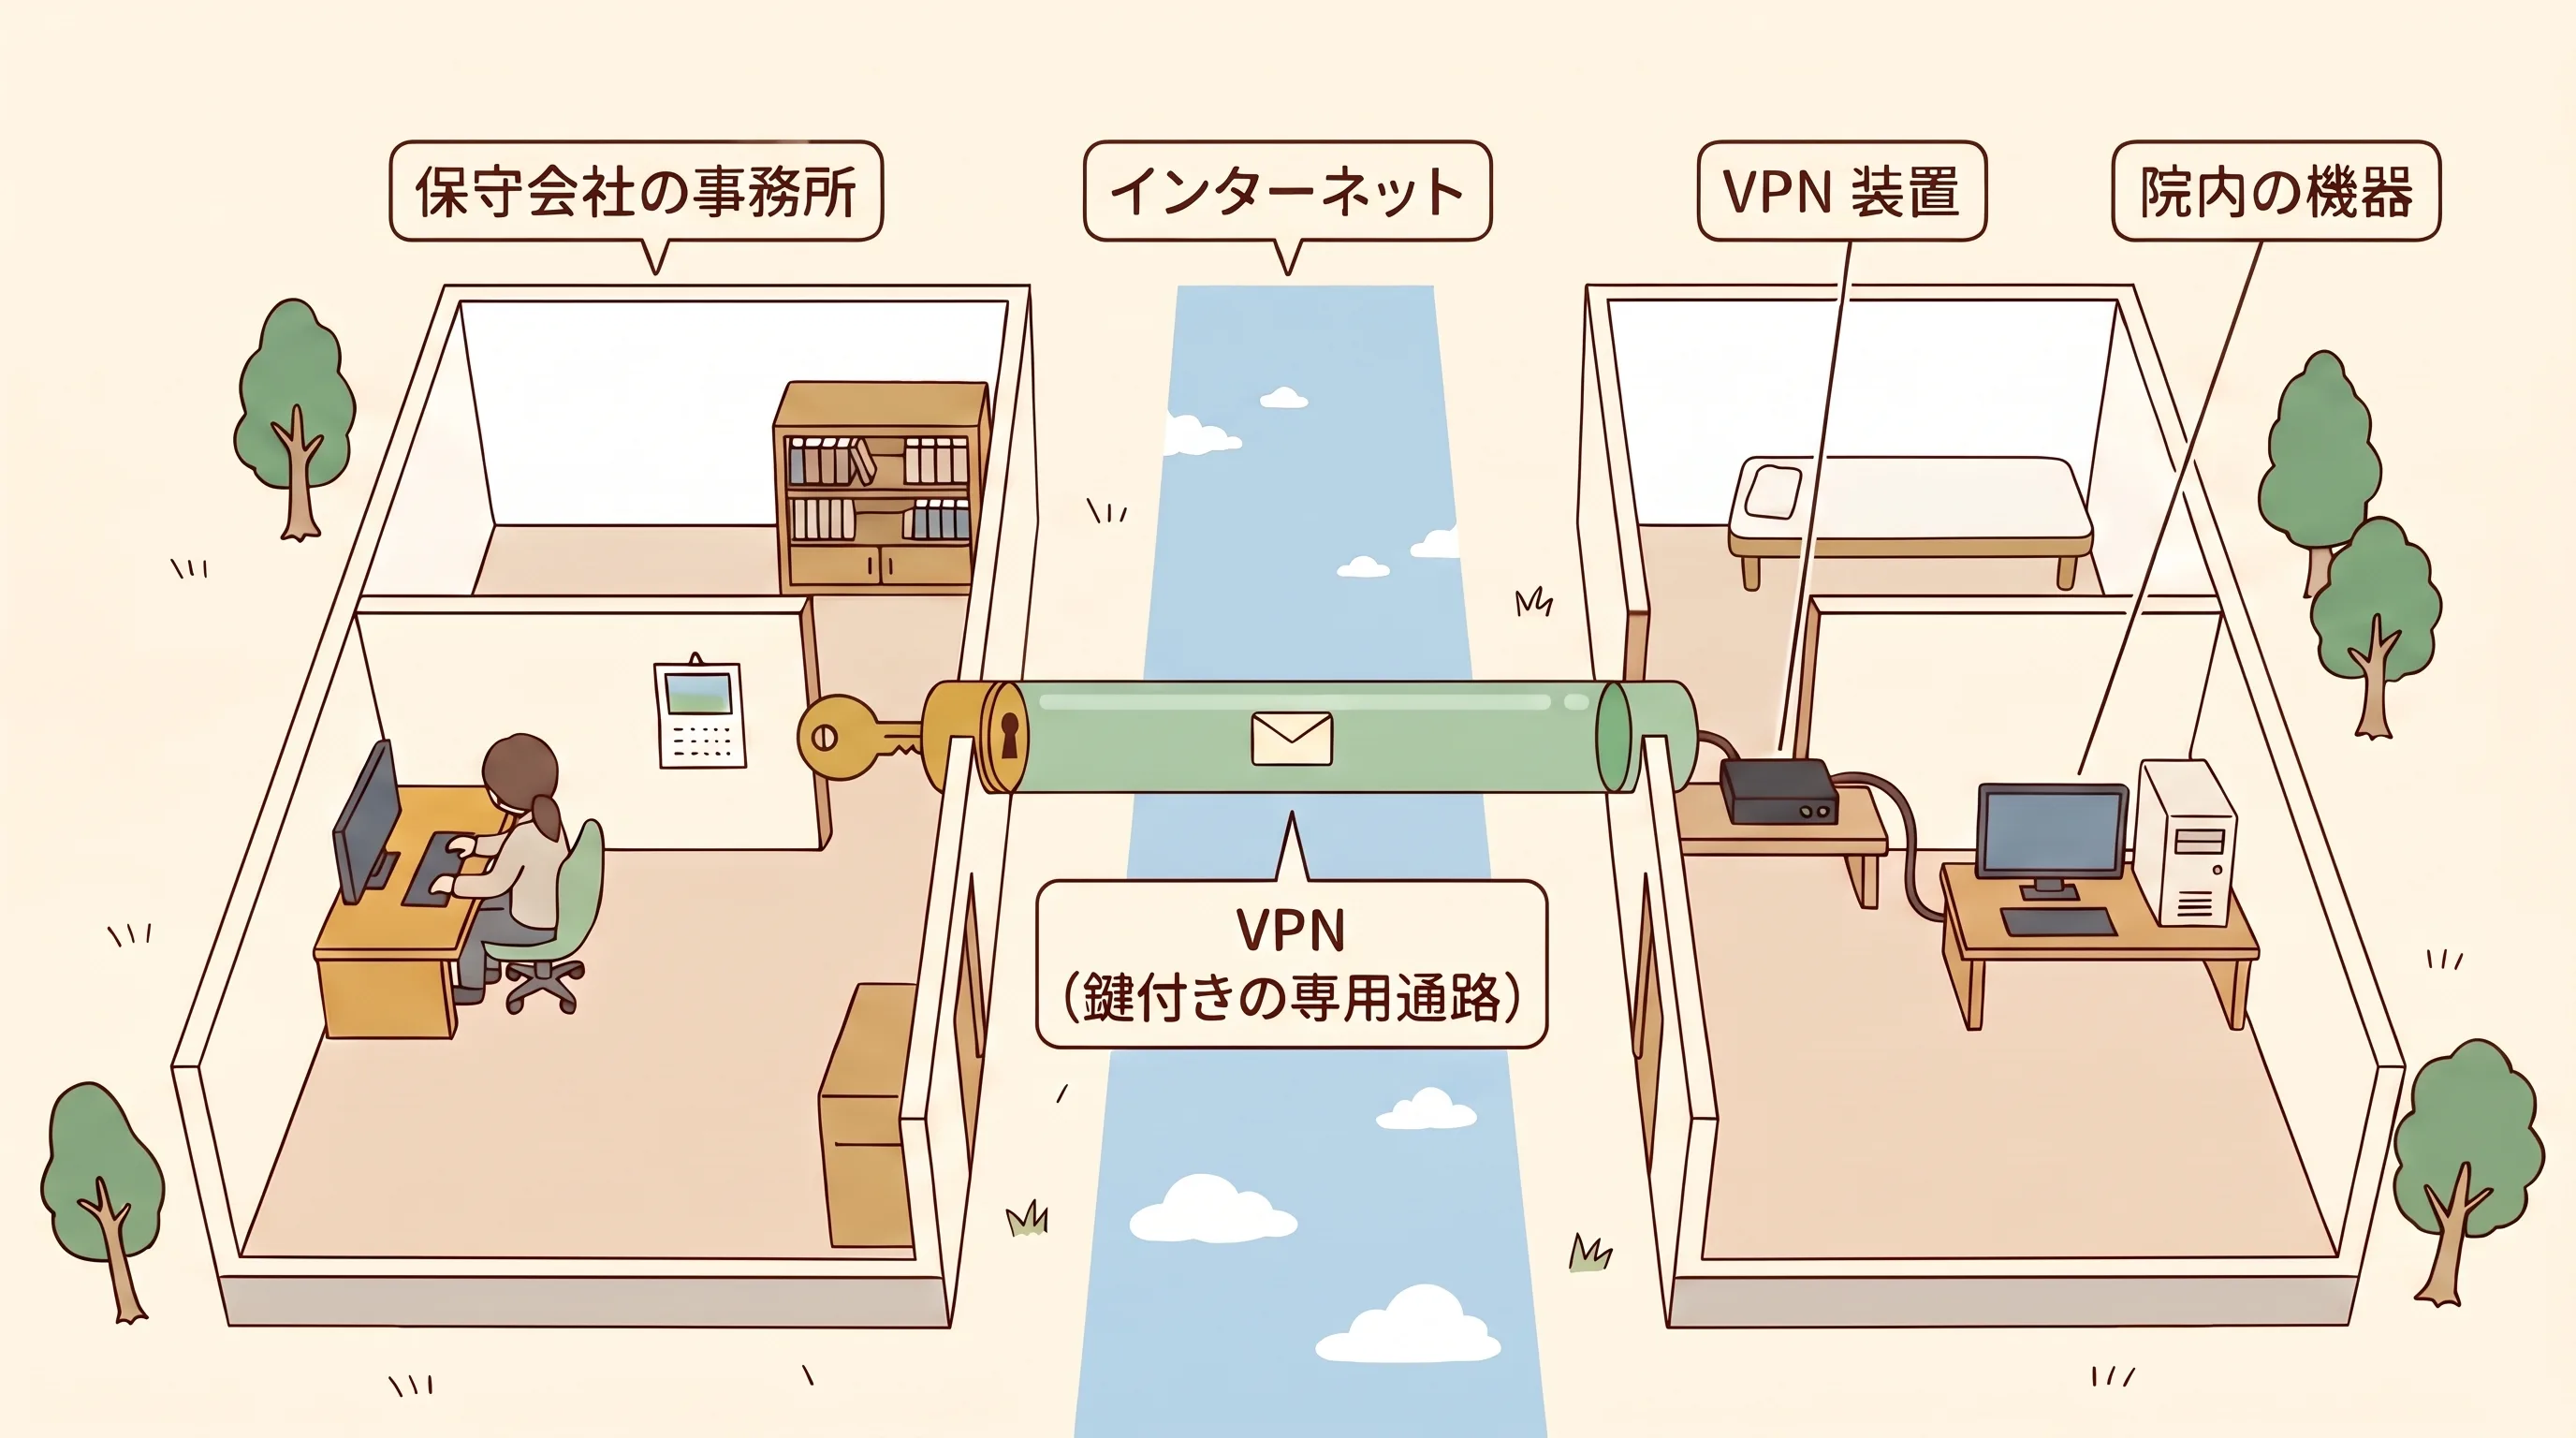
では、保守会社が自社の事務所から院内の電子カルテを直したいときは、どうするのか。玄関は外からの通信を止めるのが仕事なので、保守会社も入れません。
そこで、玄関の脇に鍵付きの通用口を 1 つ付けます。これが VPN (Virtual Private Network、仮想の専用回線) です。保守会社の事務所から公道 (インターネット) の中に専用通路 (外から中身が見えないトンネル) を通し、通用口から院内の廊下まで入れるようにします。通路の入口には鍵 (ID とパスワード) が付いています。鍵を持つ保守会社の担当者は、事務所にいながら院内の機器を操作できます。
便利な反面、鍵さえ合えば外から院内に入れる、正規の通路でもあります。鍵が盗まれたり、鍵穴そのものに欠陥があったりすれば、攻撃者も同じ通路を通れます。武蔵小杉病院で使われたのは、この通路でした。
装置はどんな見た目か
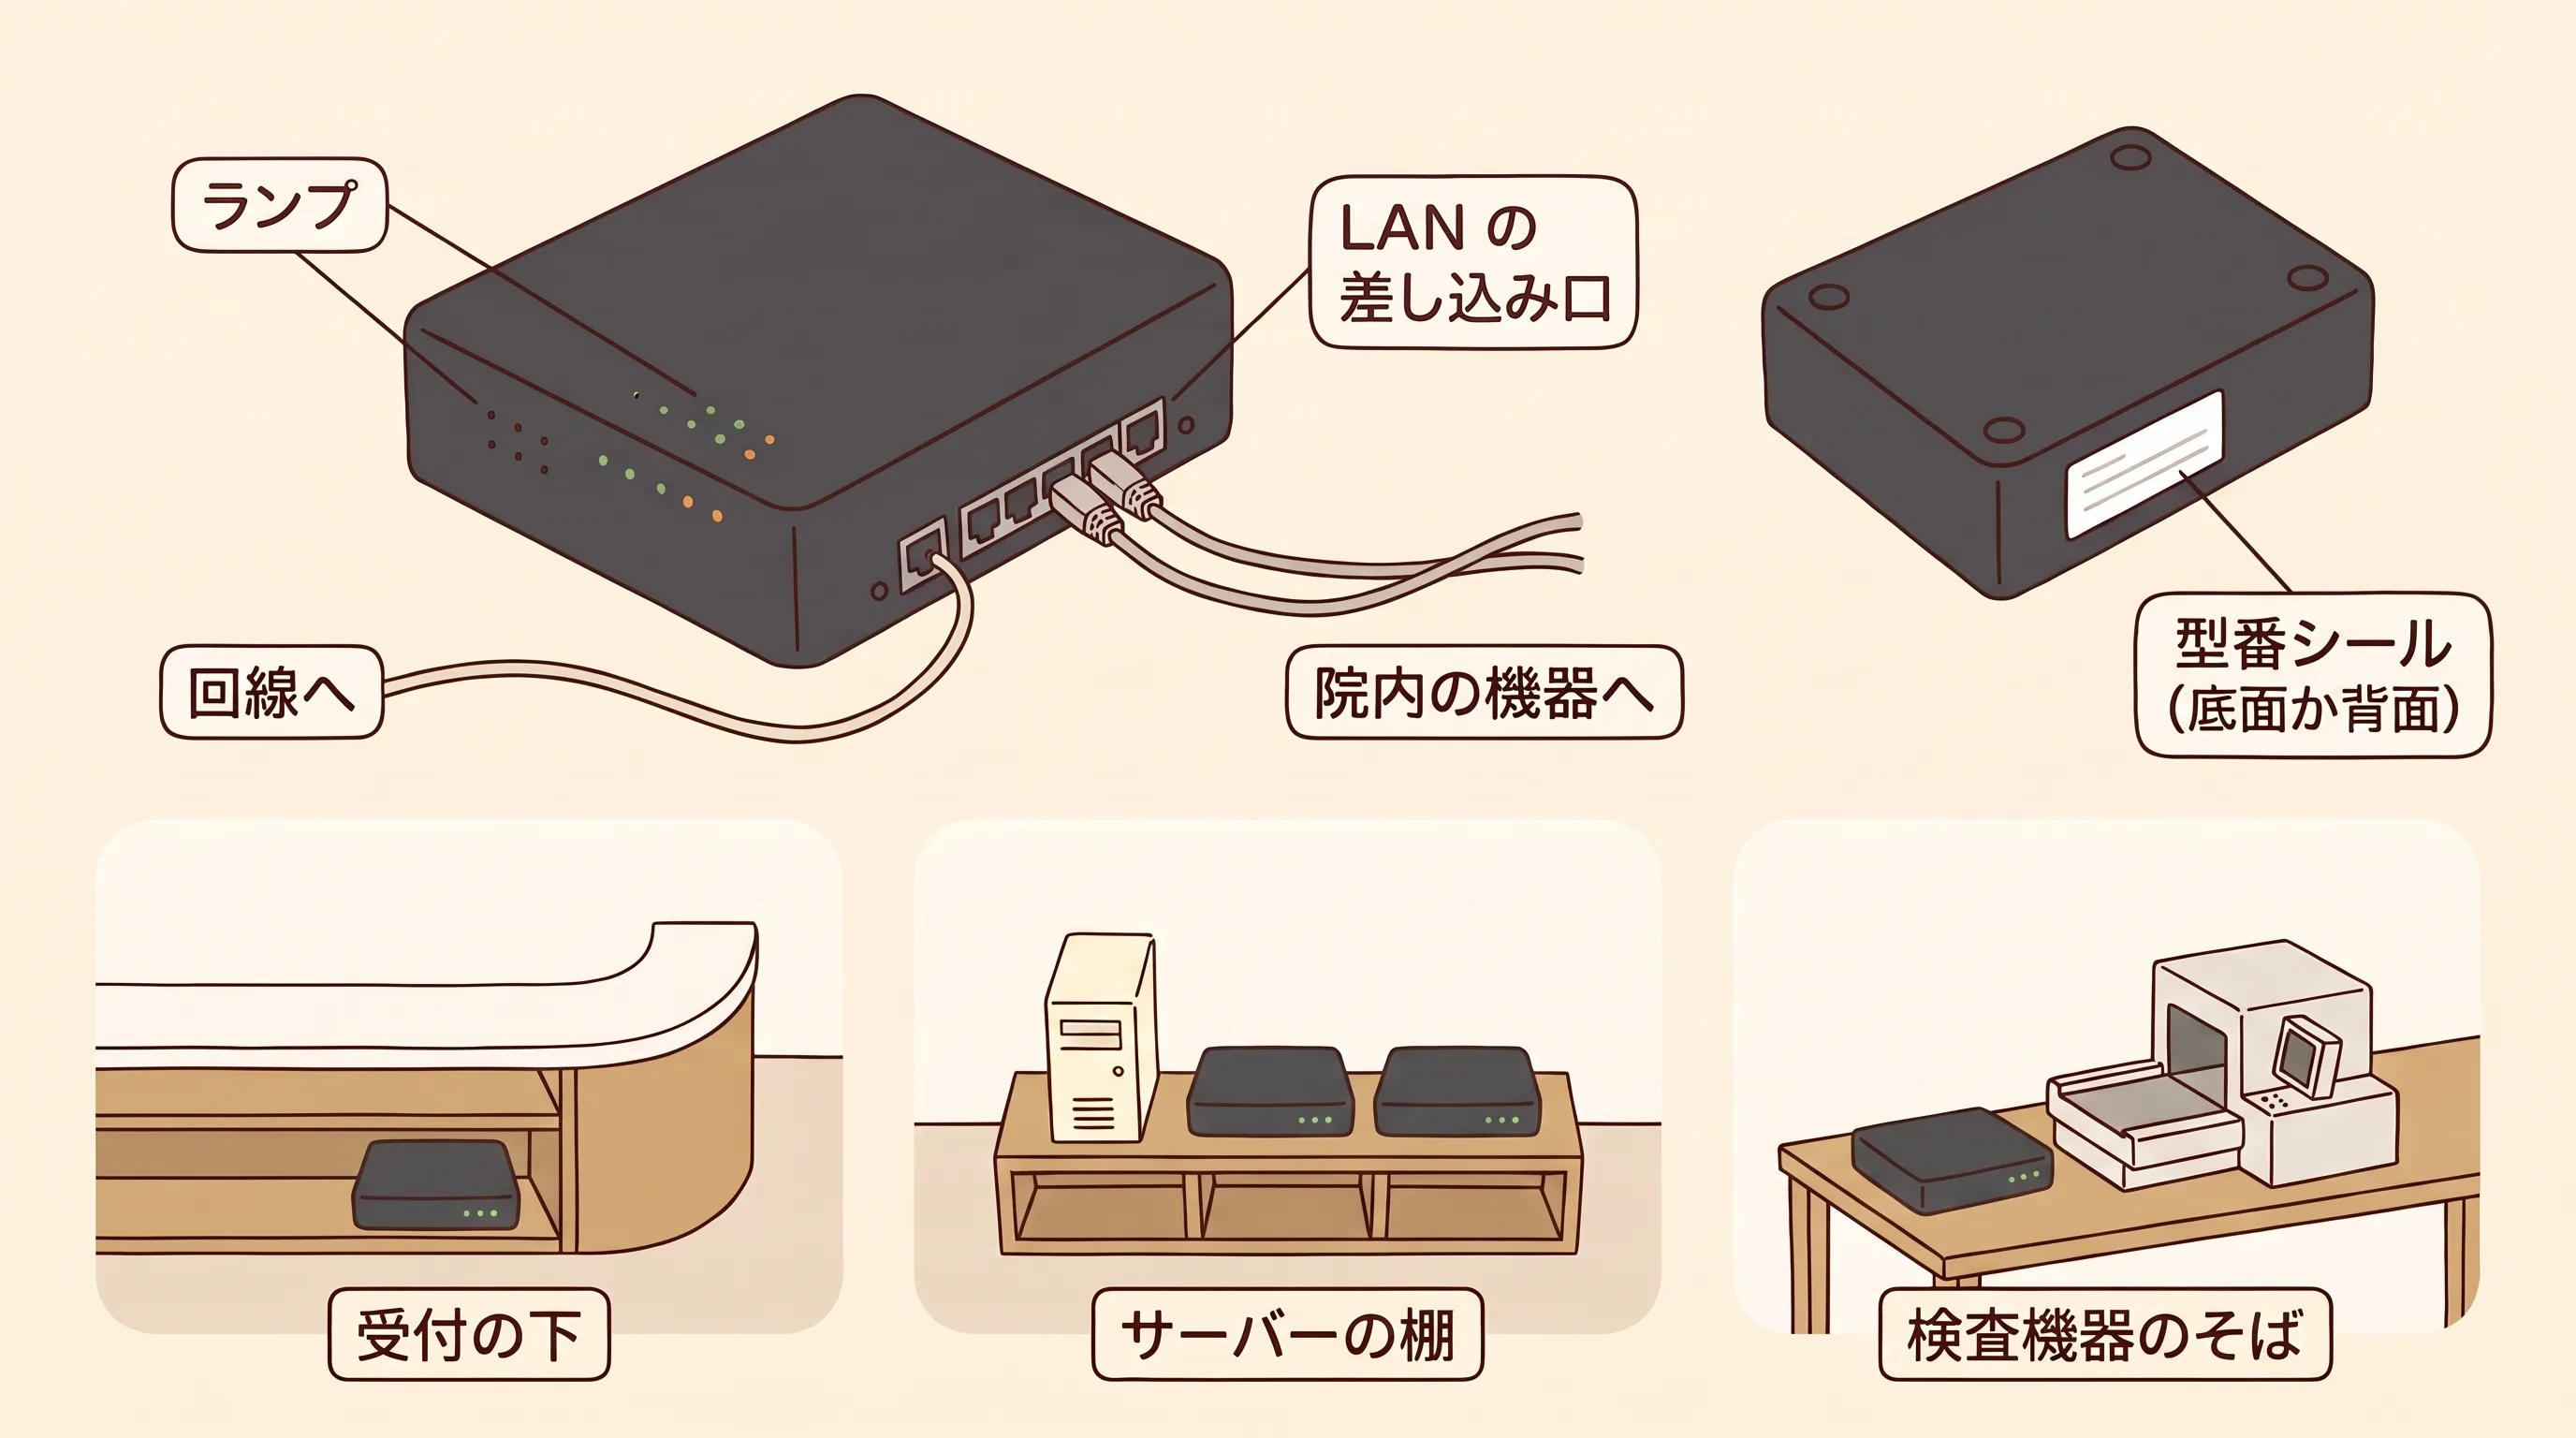
この通用口にあたる院内側の装置が、VPN 装置です。この記事では、これを保守の「窓」と呼びます。多くはルーターに VPN の機能が入ったもので、見た目はルーターと変わりません。
- 大きさは弁当箱からティッシュの箱くらい。黒か白の箱が多い
- 前か上に、緑やオレンジのランプがいくつか点いている
- 背面に LAN ケーブルの差し込み口が数個並び、1 本は ONU や壁の回線へ、残りは院内の機器へつながっている
- 底面か背面に、メーカー名と型番のシールが貼ってある
例外もあります。棚に差し込む横に平たい薄型の箱や、携帯電話の電波で外とつながるアンテナ付きの箱 (壁の回線にはつながっていない) もあります。どの形でも、型番のシールが付いていて、保守会社に聞けば持ち主がわかります。
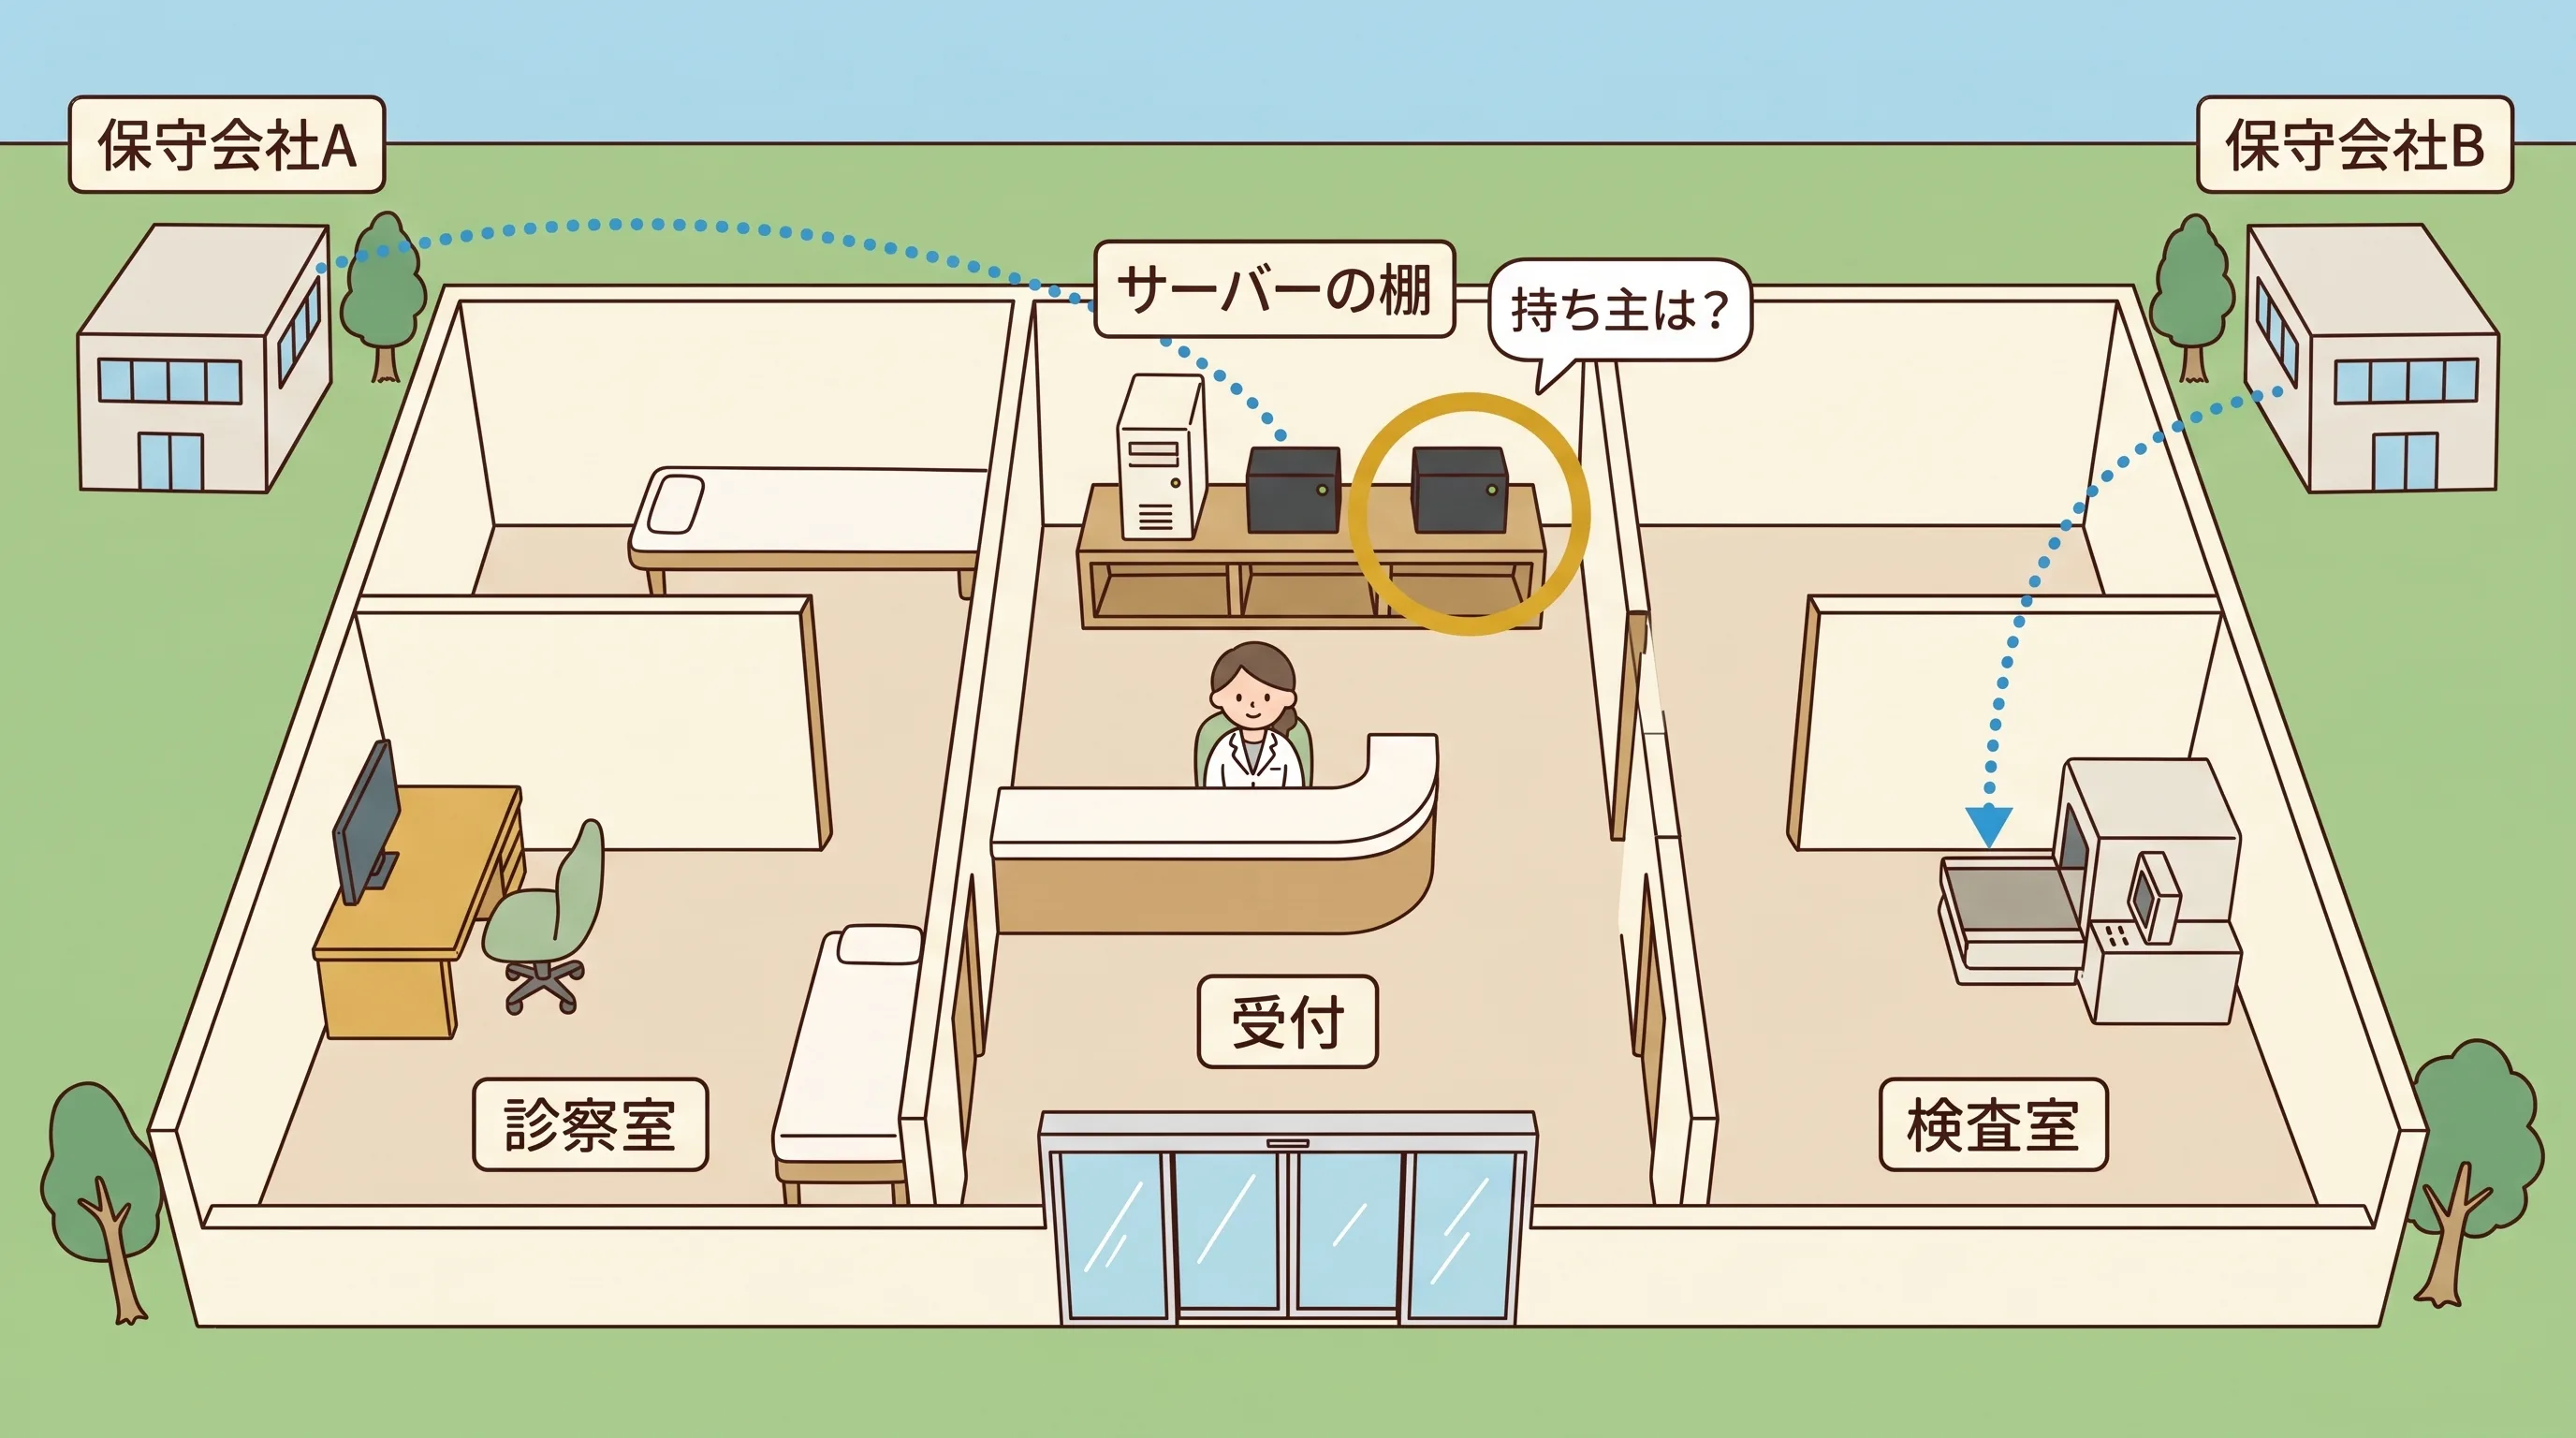
置き場所は、受付の下、サーバーの棚、レントゲンや検査機器のそばなどです。ウイルスの見張りなどを 1 台にまとめた UTM (統合脅威管理装置) が、玄関と VPN を兼ねていることもあります。
院長や事務が、この箱を開けたり設定を触ったりする必要はありません。ケーブルも抜かないでください。保守や診療のシステムが止まることがあります。見るのは、箱が何台あり、シールに何と書いてあるかまでです。
この先で使う言葉
この先に出てくる用語を、図の言葉に置き換えておきます。
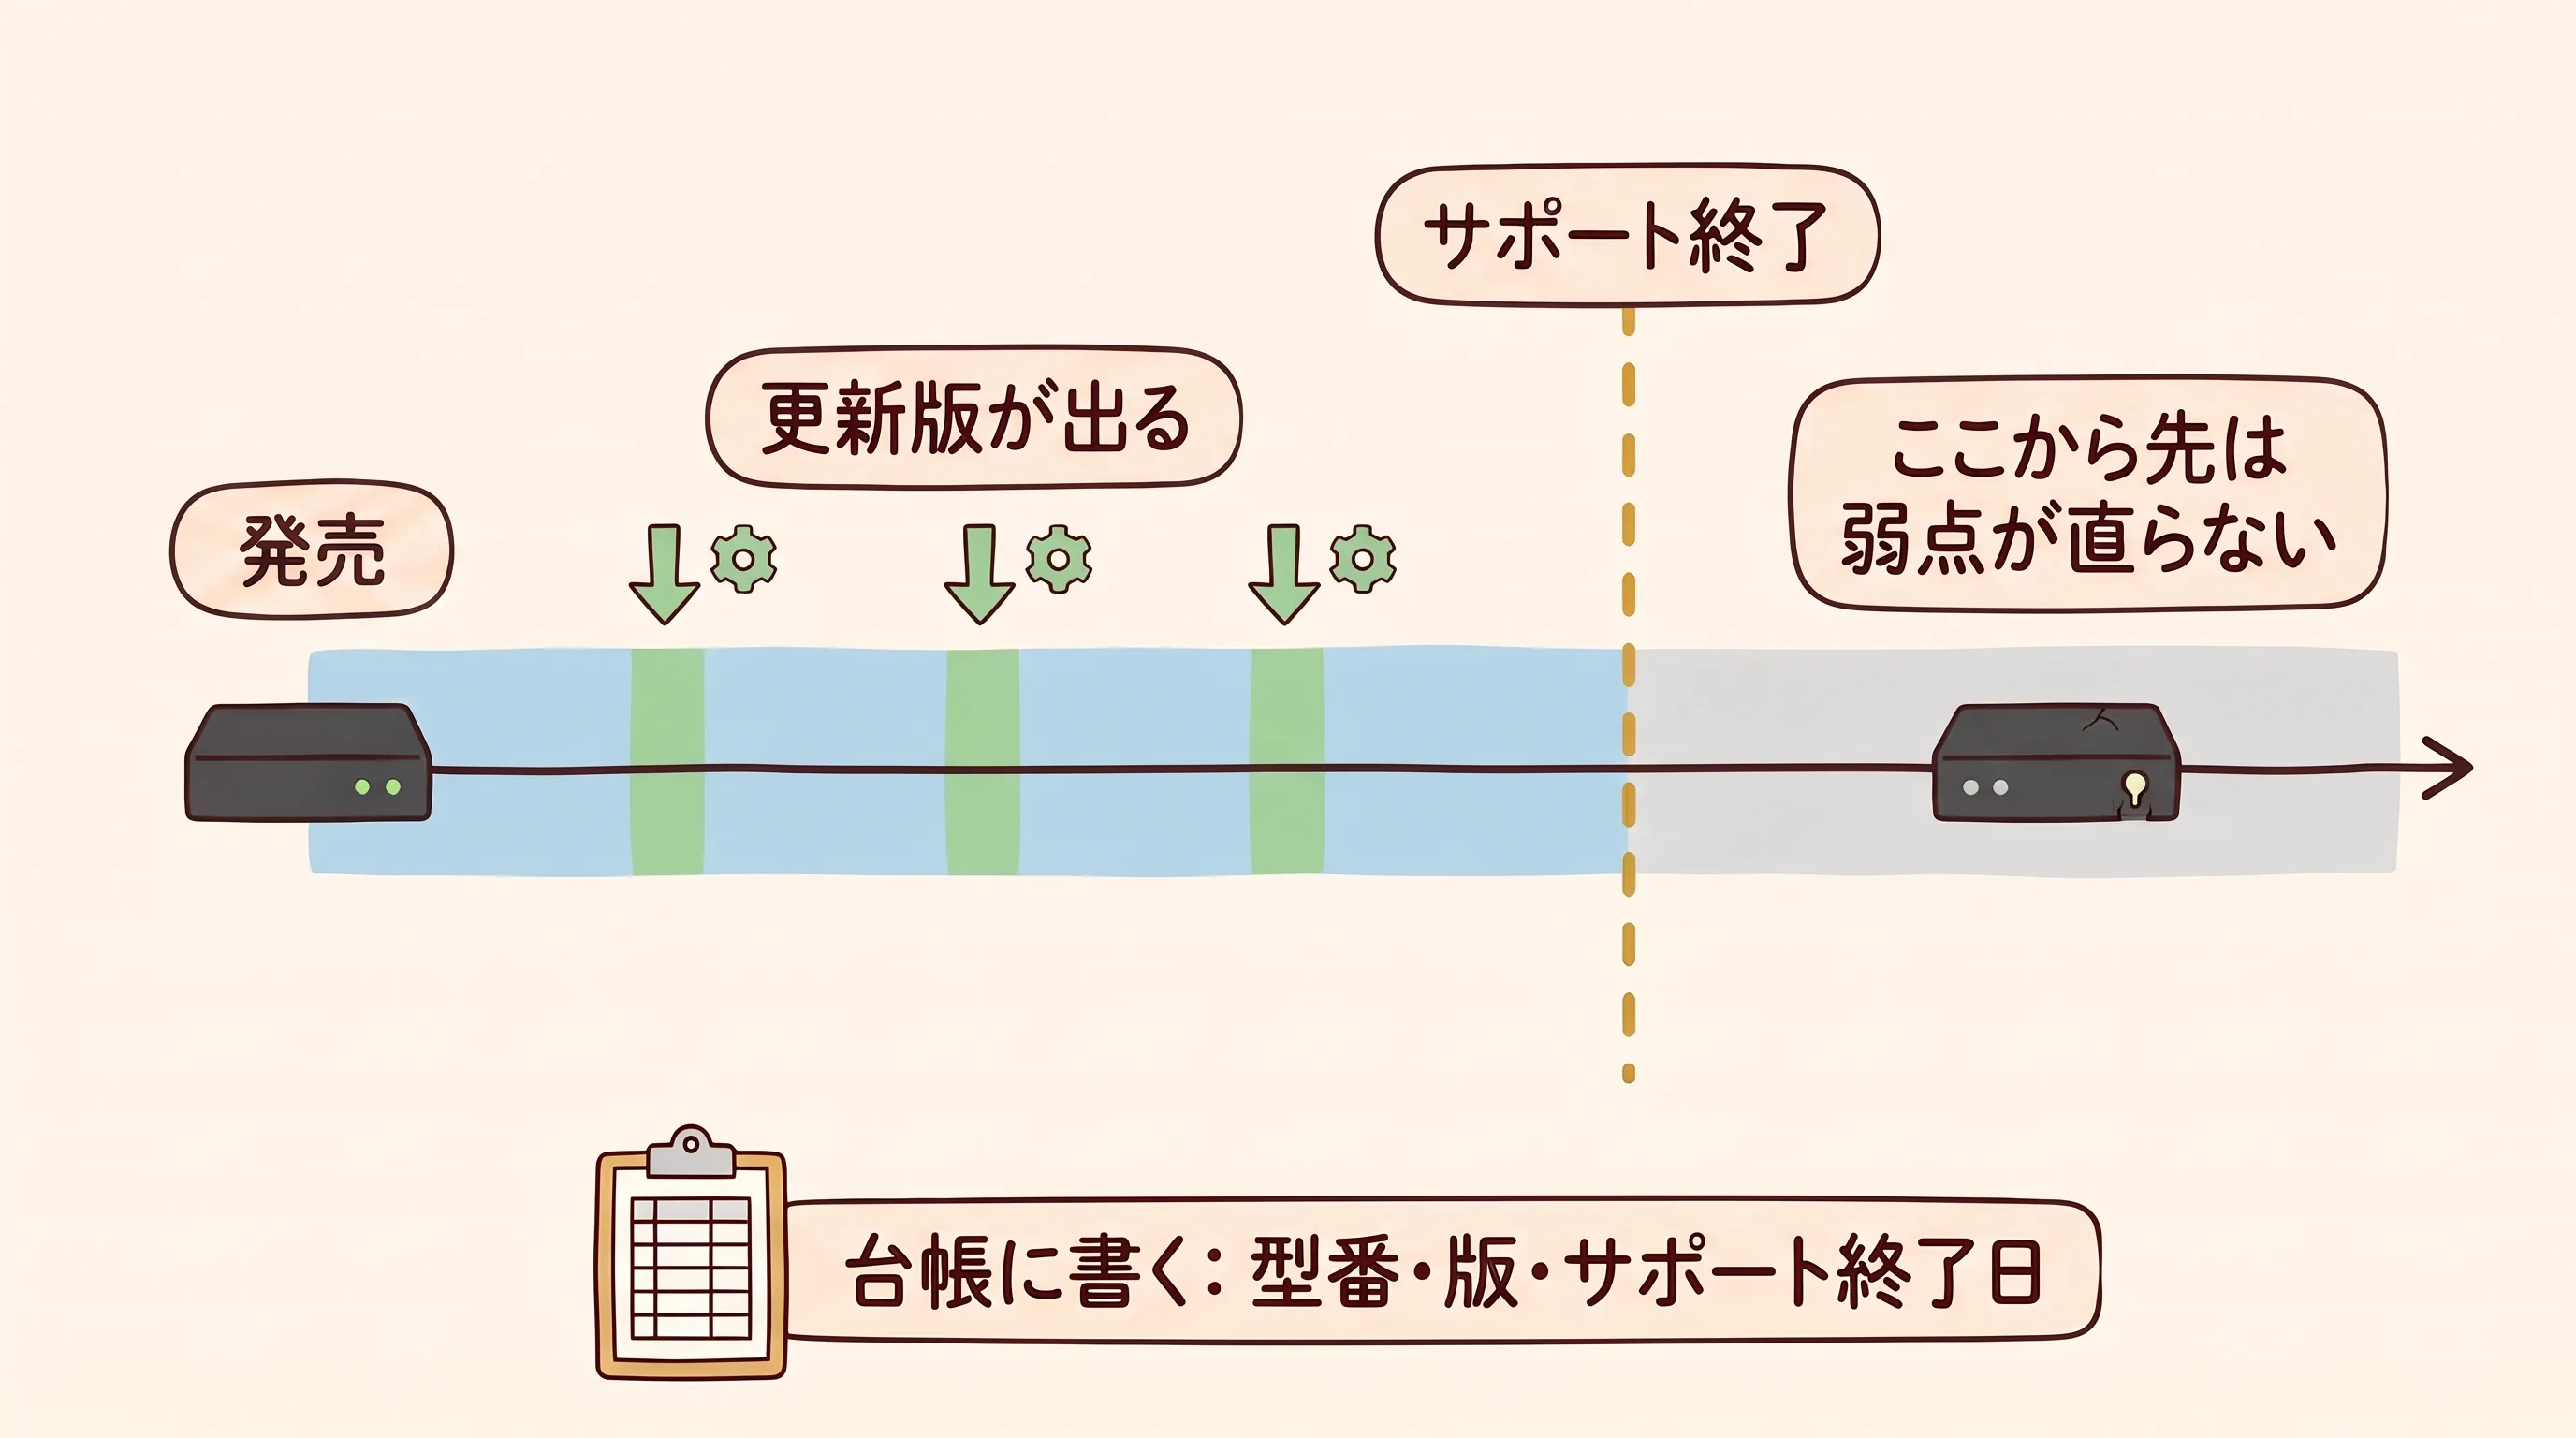
- ファームウェア: 装置の中で動いているソフト。スマホの OS (iPhone の iOS など) と同じで、メーカーが更新版を出します
- 脆弱性: 鍵穴の設計ミス。見つかるとメーカーが直した更新版を出しますが、更新しなければミスは残ったままです
- サポート終了: メーカーが更新版を出すのをやめた状態。製造中止で部品も修理も出なくなった医療機器と同じで、動きはしますが、弱点はもう直りません
- 常時接続と都度接続 (つどせつぞく): 通用口をいつも開けておくか、作業のときだけ開けるか
13 万人分は、保守の入口から
2026 年 2 月 9 日の未明、日本医科大学武蔵小杉病院で、病棟のナースコールに不具合が起きました。調べると、ランサムウェアの被害でした[5]。
病院の第 5 報によると、侵入経路は「医療機器保守用 VPN 装置の脆弱性を悪用した不正アクセス」です。脆弱性 (前の章の「鍵穴の設計ミス」) を突かれた、ということです。1 月 26 日にこの装置を経由して侵入され、1 月 29 日に病棟の端末を介して、ナースコールのサーバーにあるデータベースが盗まれました。外来と入院の患者約 13 万人分の ID・氏名・住所・電話番号・生年月日と、職員と臨床実習の医学生約 1,700 人分が漏えいしています。カルテ情報やクレジットカード情報の漏えいは確認されていない、と病院は公表しています。診療と救急の受け入れは通常どおり続きました[5]。
侵入から気づくまで、14 日でした。病院の公表によると、気づいたきっかけはナースコールの不具合でした。
保守の入口からの被害は、これが初めてではありません。2021 年の徳島・半田病院は、電子カルテや医療機器の保守で使う VPN 装置の脆弱性から侵入されたと考えられています。この装置は、導入当初からソフトウェアが更新されていませんでした。通常診療の再開は約 2 か月後です[6]。2022 年の大阪急性期・総合医療センターは、給食を委託していた会社の給食センターにある保守用の機器から入られ、常時つながっていた回線を通って病院に及びました。電子カルテを含む基幹システムの再開は 43 日目でした[7]。43 日は、月末のレセプト請求を少なくとも 1 回またぐ長さです。
3 件とも、侵入口は病院自身の主要なシステムではなく、保守や委託のために置かれた機器だったと報告されています。
診療所に置き換えてみます。電子カルテ、レセコン、レントゲンやエコー、血液検査の機器、自動精算機、予約システム。保守会社がそれぞれ違えば、外から入る手段もそれぞれ違うかもしれません。
先生の院の受付の下やサーバーの棚にある小さな箱を、いま「どの会社のものか」言えるでしょうか。私は、診療所の院長がまず知るべきなのは「装置の性能」ではなく「装置の数と持ち主」だと考えています。
院内に「窓」はいくつあるか
まず、自院が当てはまるかを確かめます。次の 6 問に、思い出せる範囲で答えてください。
- 電子カルテ・レセコン・画像・検査機器などに、保守会社が遠隔で作業することがあるか
- 保守会社は 1 社か、複数か
- 院内に、自分で買った覚えのないルーターや小さな箱 (図 3 のようなもの) がないか (受付の下・サーバーの棚・検査室)
- その装置のファームウェア (中のソフト) を最後に更新したのは誰で、いつか
- 保守契約書に「ネットワーク機器の更新」が含まれていると書いてあるか
- 遠隔の接続は、作業のときだけつながるのか、いつもつながっているのか
院長が自分で契約した VPN (自宅からカルテを見るためのもの など) があれば、それも同じ手順で台帳に入れます。
1 か 3 が「はい」か「わからない」なら、この記事の手順はすべて自院に当てはまります。2 が「複数」なら、窓も複数あると考えて、全社に同じ質問を送ります。
4〜6 が「わからない」なのは普通です。私は、「わからない」も正しい答えだと考えます。立入検査のチェックリストの 2-② は、「リモートメンテナンス (保守) を利用している機器の有無を事業者等に確認した」かを聞いているからです[3]。リモートメンテナンスとは、保守会社が遠隔で行う保守作業のことです。院長が中身を知っている必要はなく、保守会社に確かめたかどうかが問われています。
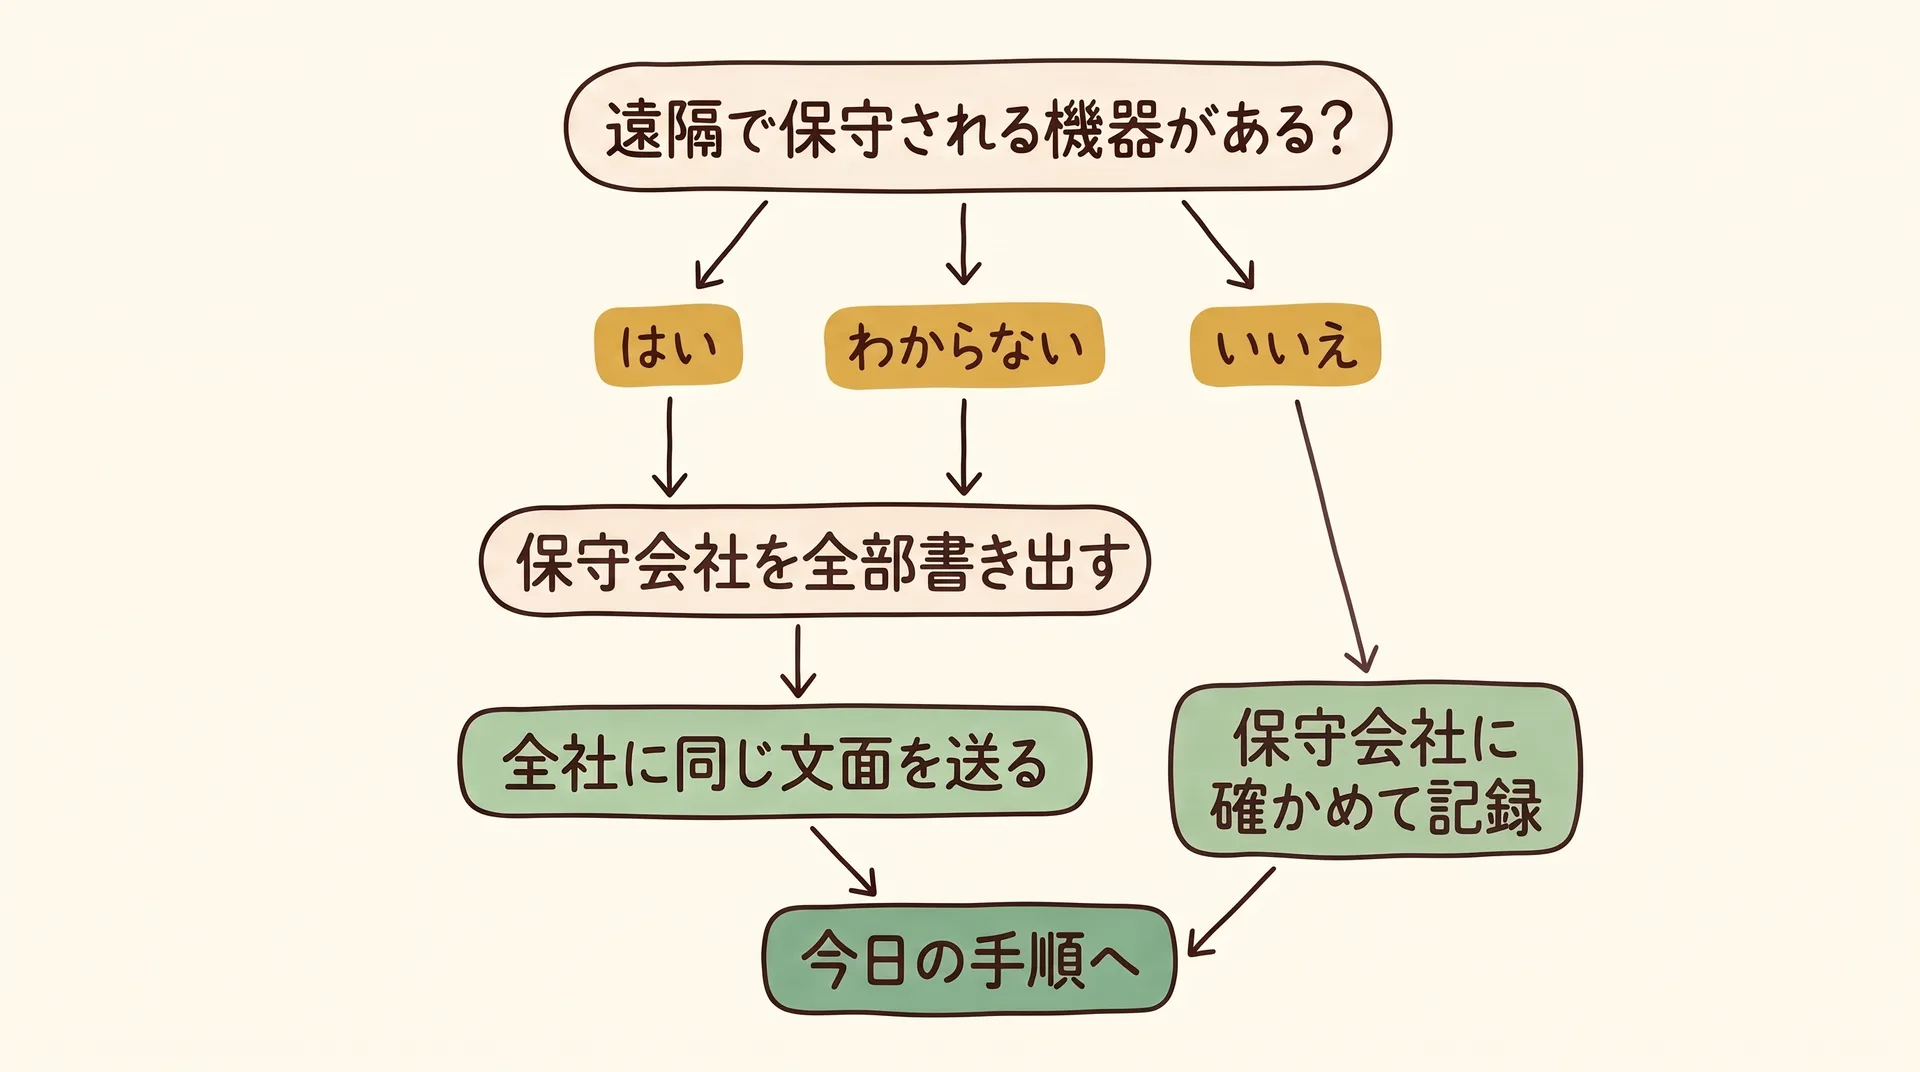
なぜ「わからない」が普通なのか。厚労省の 2026 年 3 月の事務連絡は、こう書いています。「医療機関側は事業者に保守されていると考えている一方で、事業者は保守対象でないと考えていること等が原因で VPN 装置等の管理・設定が適切に行われないことにより、サイバー攻撃被害に遭う事例が多発しています」[8]。
院長は保守会社がやっていると思い、保守会社は契約の範囲外だと思っている。どちらも、その装置を自分のものだと思っていません。
誰も持ち主だと思っていない装置が、特に危ない。
安全管理ガイドラインも、リモートメンテナンスは攻撃者にとって「正規のルートを装って侵入できる絶好の裏口」となり得る、と書いています[9]。
データの読み方 — 調べた相手と平均の違い 厚労省の資料には「一医療機関当たり外部接続部:7~47カ所」という調査結果があります[10]。ただし、これは病床のある 11 の医療機関 (うち 400 床以上が 6) を現地で調べた結果で、診療所の平均ではありません。診療所なら、もっと少ないと見込まれます (見立て)。それでも、この調査から言えることがあります。同じ調査で、台帳に載っていない機器や外部接続部が見つかっているのです。数の大きさより、台帳に載っていなかったことのほうが重いと私は読んでいます。
今日・30 日・90 日でやること
誰が、いつ、何をするか。担当と所要時間と、済んだことの確かめ方まで決めます。所要時間は私の見積もりです (見立て)。
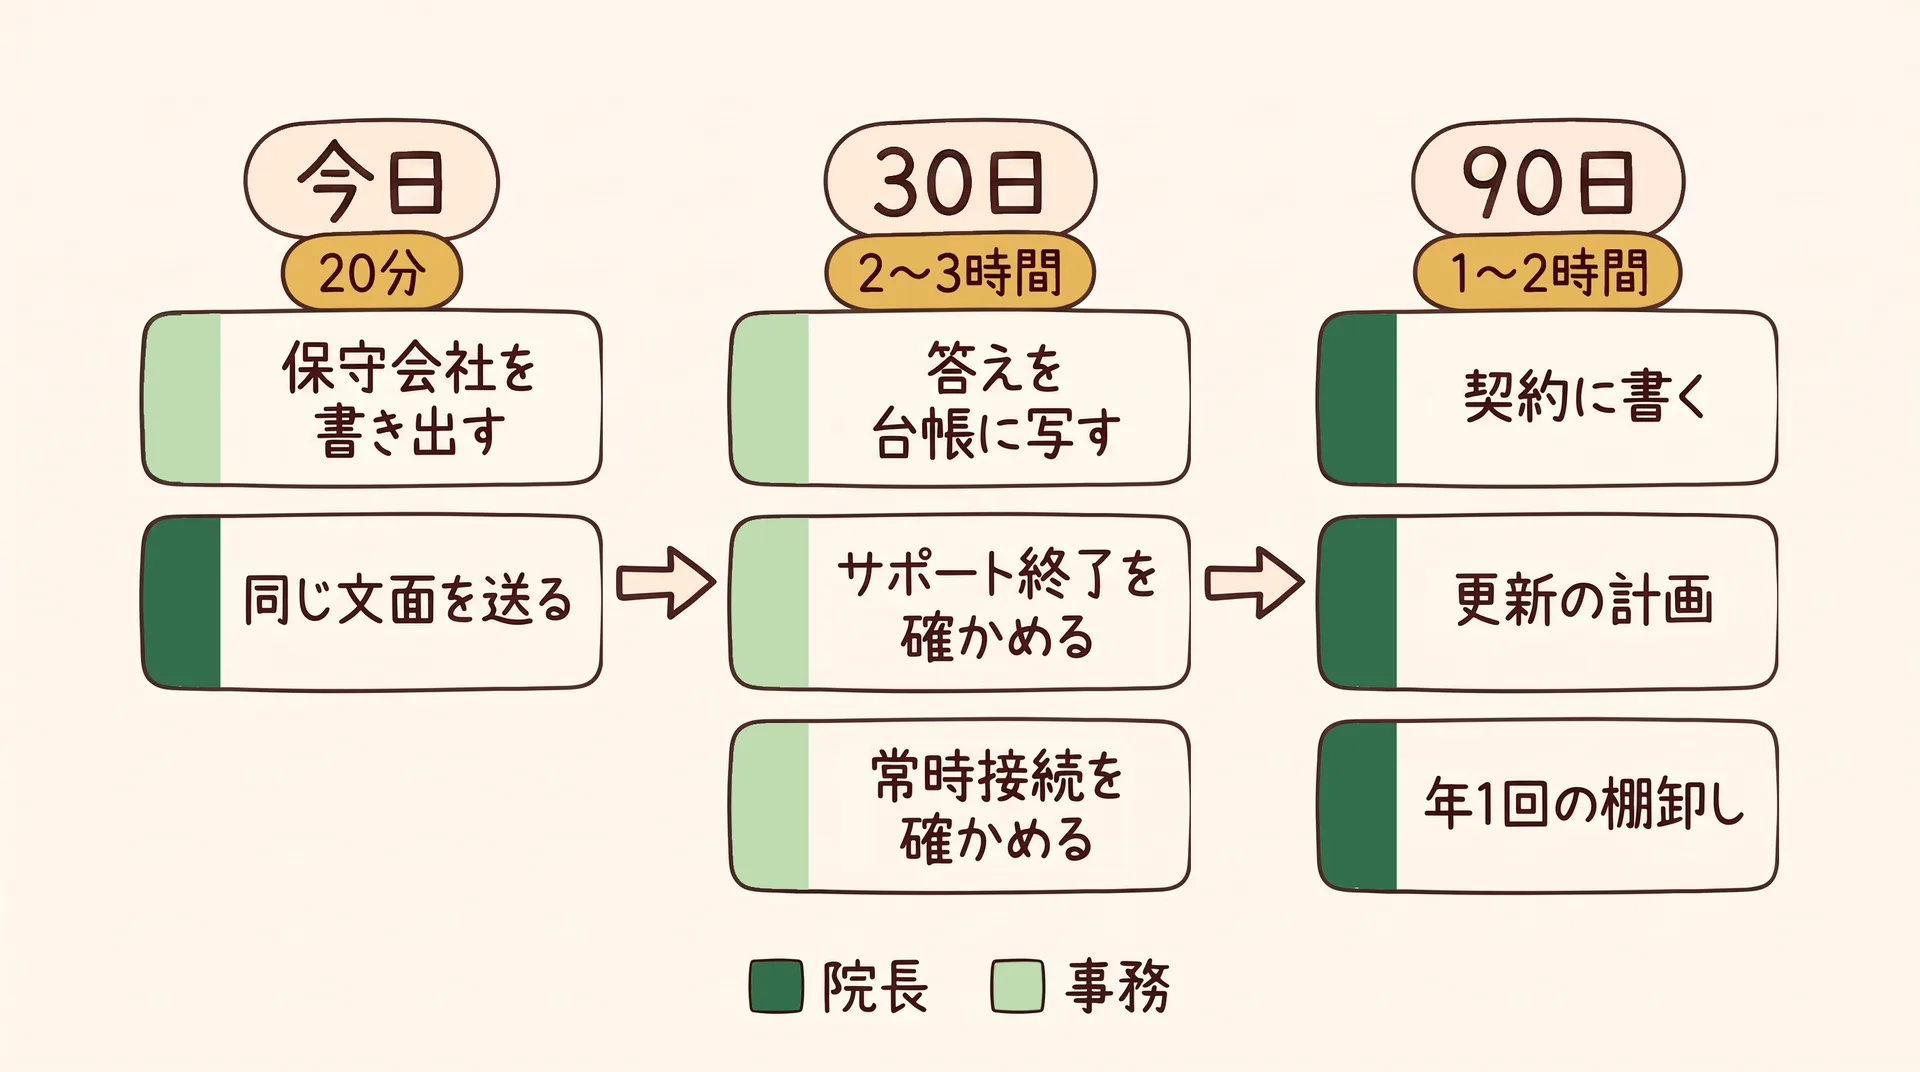
今日 (院長か事務・保守会社 1 社あたり 5〜10 分)
- 出入りしている保守会社をすべて書き出す〔推奨〕。チェックリスト 2-② に答える準備です。電子カルテ、レセコン、画像、検査機器、自動精算機、予約、院内ネットワークの工事をした会社、複合機。保守契約書か請求書を見れば、会社名はわかります。済んだ印は、1 枚の表に会社名が並んでいること
- 全社に、下の文面を 1 通ずつ送る〔立入検査〕。チェックリスト 2-② の「事業者等に確認した」は、この 1 通で始まります[3]。済んだ印は、送った日付が表にあること
30 日 (事務・2〜3 時間。保守会社の返事待ちは除く)
- 答えを機器の台帳に写す〔立入検査〕。チェックリスト 2-① は、サーバー・端末・ネットワーク機器の台帳を求めています[3]。保守用の装置も「ネットワーク機器」として 1 行ずつ足し、メーカー・型番・ファームウェアのバージョン (版)・サポート終了日・持ち主 (更新する会社)・接続方式を書きます。2 週間たって返事がない会社には、同じ内容を電話で伝えて催促します (1 社 10 分)。それでも来なければ、持ち主の欄に「未回答」と日付を書きます。チェックリスト 2-② で問われるのは保守会社に「確かめたか」で、機器の台帳 (2-①) は立入検査で現物を確認されるからです。済んだ印は、全社の行が「回答」か「未回答 (日付)」で埋まっていること
- 「サポート終了」の装置がなく、最新の更新版が入っているか確かめる〔立入検査〕〔ガイドラインが求める〕。チェックリスト 2-⑥ は、最新ファームウェアなど、弱点を直す更新版 (セキュリティパッチ) を入れることを求めています[3]。サポートが終わった機器は、新しい脆弱性が見つかっても修正が出ません[8]。済んだ印は、台帳のサポート終了日の欄が埋まっていること
-
常時接続でないかを、保守会社の答えで確かめる〔ガイドラインが求める〕。前の章の通用口を、開けっぱなしにしないということです。事務連絡は、業務上必要なとき以外は外部との接続を遮断するよう求めています[8]。武蔵小杉病院も、再発防止として外部接続を原則「都度接続」(作業のときだけつなぐ) に変えました[5]。文面の 5 の答えが「常時」なら、作業のときだけつなぐ形に変える日付を書面でもらいます。済んだ印は、台帳の接続方式の欄に「都度」か「常時 (変更予定日)」が入っていること
-
パスワードの状態を、保守会社に書面で答えてもらう〔立入検査〕〔ガイドラインが求める〕。院長や事務が装置の中を見る必要はありません。危ないのは、工場出荷時のまま、「12345678」のような単純な並び、施設名や院長名を使ったもの、他の機器と同じものです。厚労省は、攻撃を受けた医療機関でパスワードが推測しやすかったり 4 桁と短かったりした例を挙げています[1]。チェックリストは、二要素認証 (パスワードに加えて、スマホに届くコードなどもう 1 つの確認を求める仕組み) を入れるまでは 13 桁以上を求めています[3]。チェックリストは「二要素認証」、事務連絡は「多要素認証」と呼びますが、この記事では同じものとして扱います。済んだ印は、文面の 9 への答えが台帳にあること
90 日 (院長・1〜2 時間)
- 保守契約に書く〔ガイドラインが求める〕。装置の更新は誰の費用で、誰がいつやるか[8]。作業の前に申請し、終わったら報告すること。保守担当者ごとの個人アカウントと、退職・担当替えのときの停止[11]。済んだ印は、契約書か覚書の条番号が台帳にあること
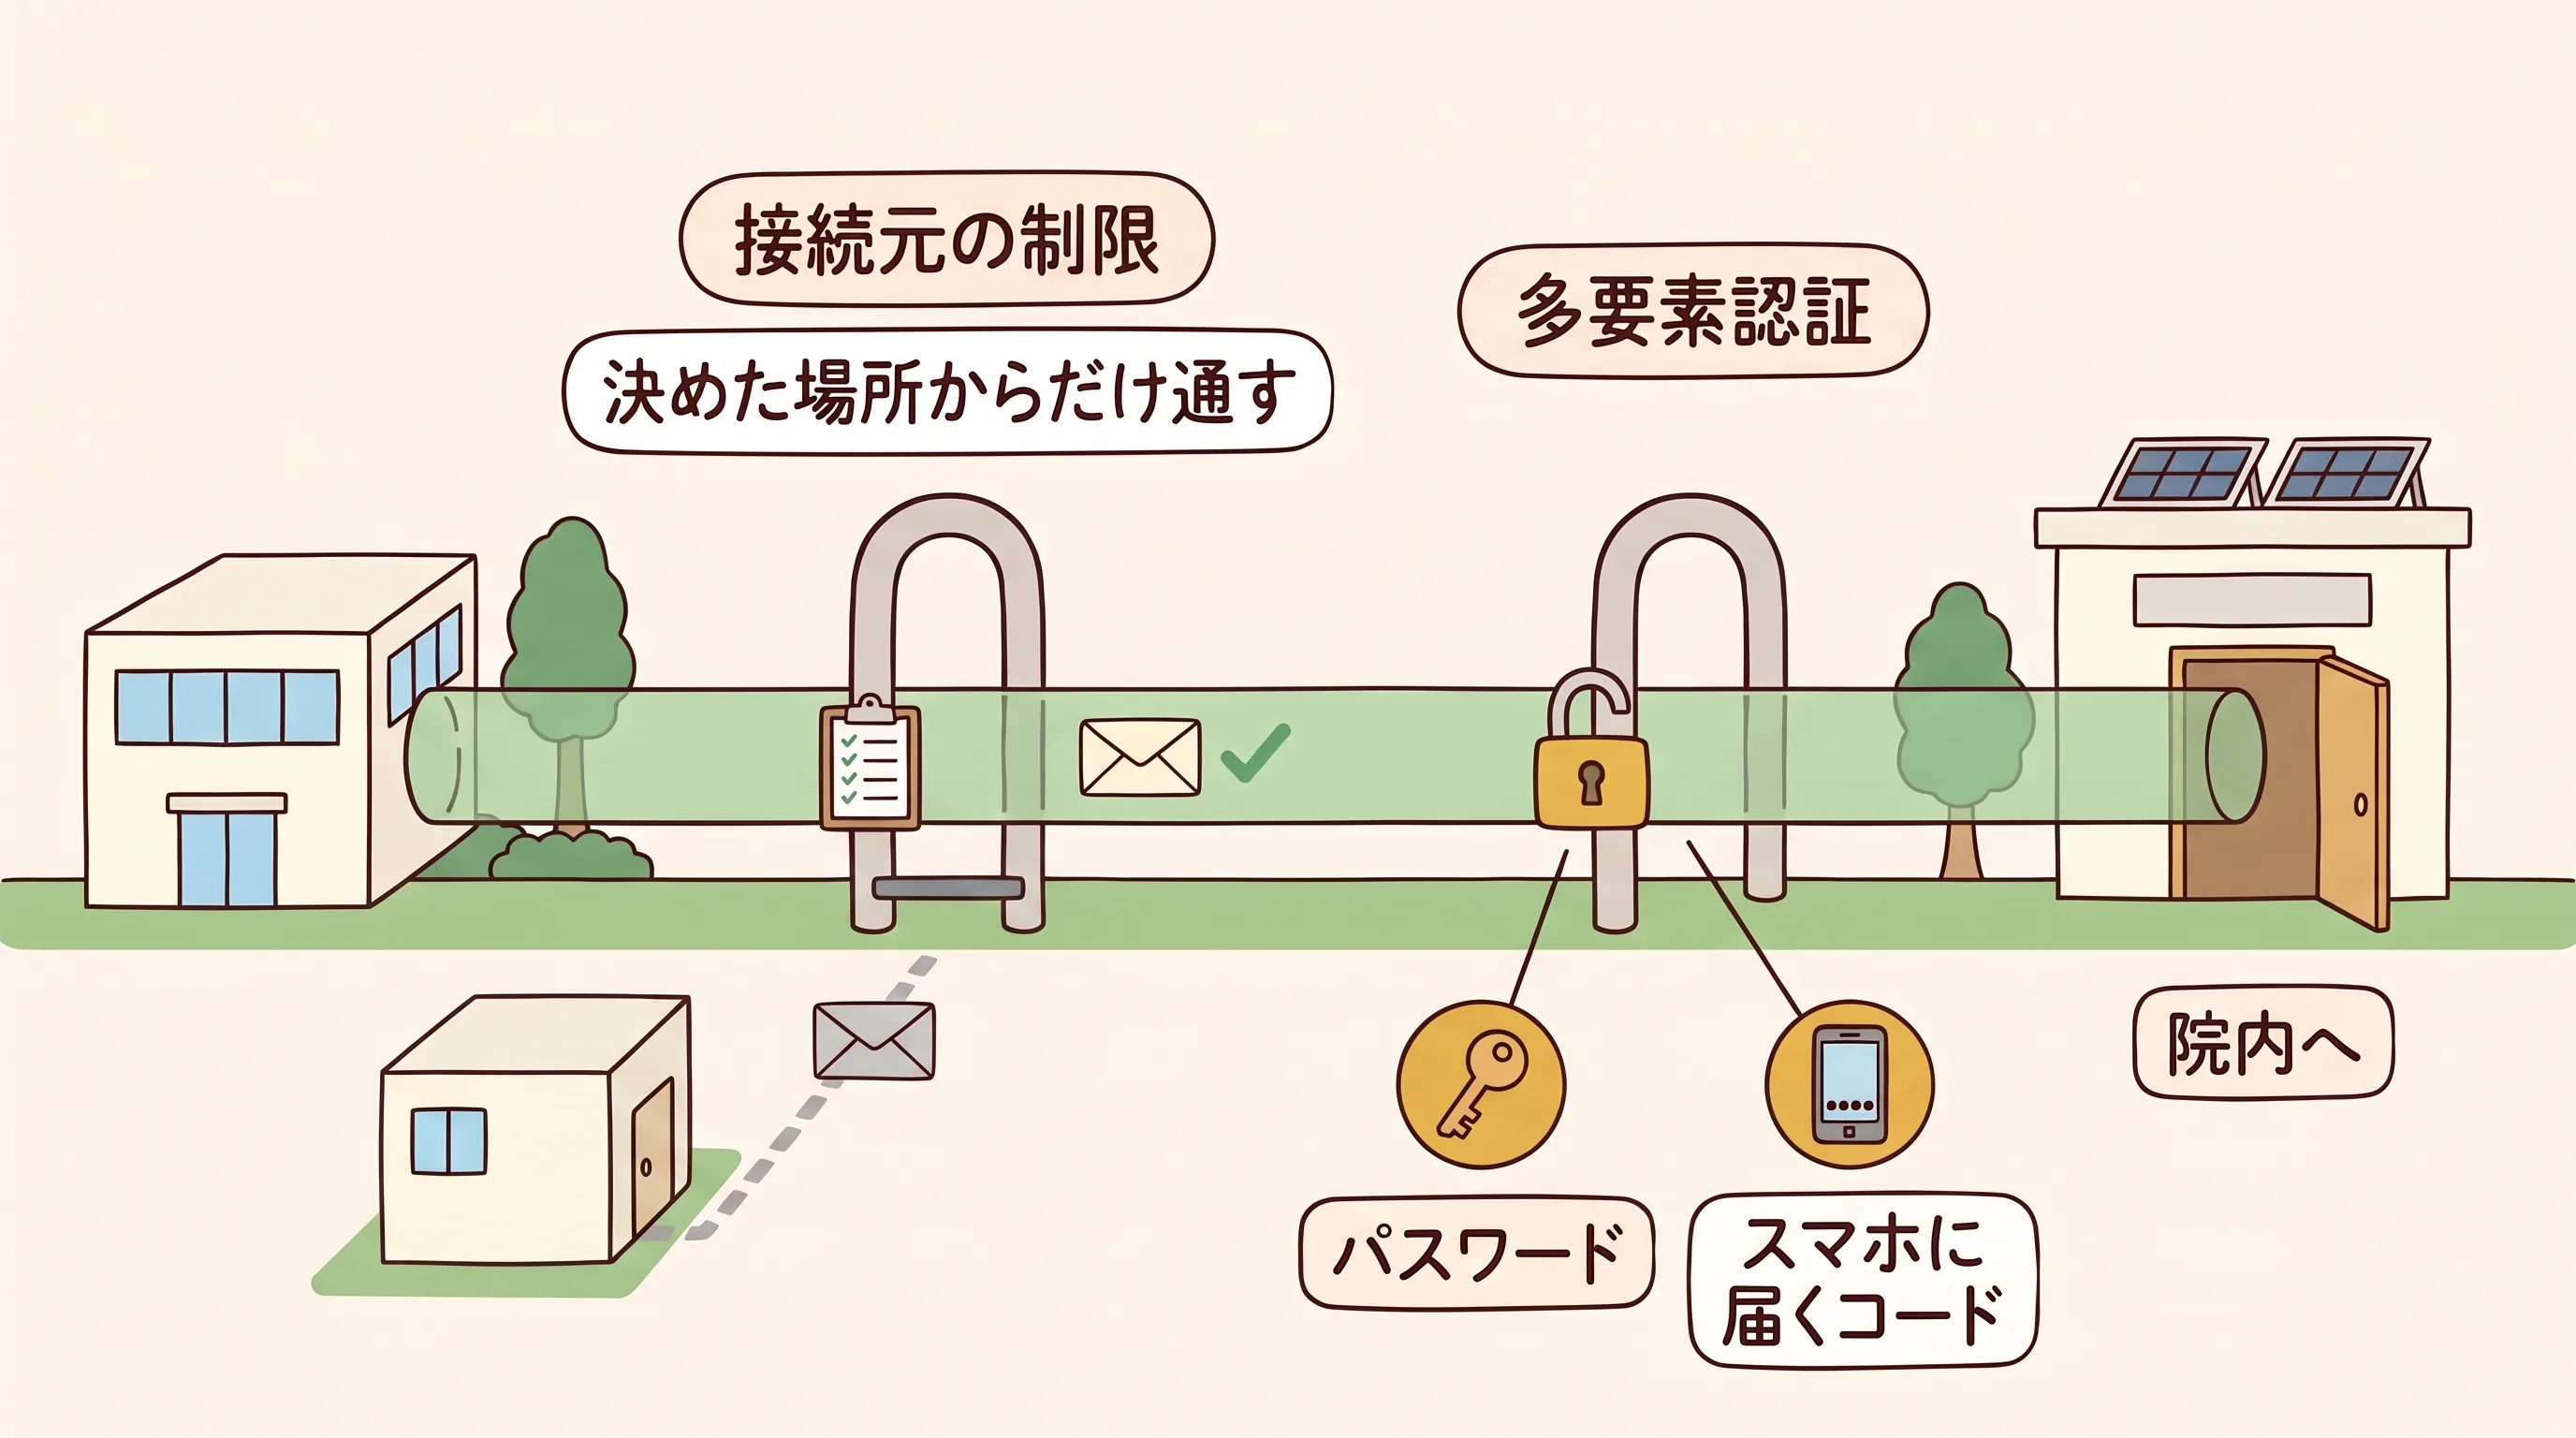
- 接続元を絞り、多要素認証を入れてもらう〔立入検査〕〔ガイドラインが求める〕。チェックリスト 2-⑭ は、接続元の制限 (つないでよい場所や機器を限ること) を求めています[3]。事務連絡は、ID とパスワードだけでなく、多要素認証 (二要素認証と同じ考え方) やクライアント証明書 (許可した機器だけが入れるようにする、機器ごとの身分証のようなデータ) を検討するよう求めています[8]。済んだ印は、保守会社から設定済みの書面が届き、台帳にその日付があること
- サポート終了の装置は更新の計画に載せる〔ガイドラインが求める〕。新しく買うときは、サポート終了が迫っていない機種かを確かめます。サポート終了の直前の機器を買ったことが被害の要因の一つになった例もあるからです[8]。済んだ印は、台帳の更新予定の欄に年度が入っていること
- 年 1 回の棚卸しの日を決める〔推奨〕。チェックリストを点検する日と同じ日に、台帳の保守用装置の行を見直します。済んだ印は、院内の予定表にその日が入っていること
1〜2 だけでも、今日終わります。
私は、ここで止まっても十分に意味があると考えます。答えが返ってくれば、3 以降は事務の仕事として回せるからです。事務の手が空かない院は、返ってきた回答書を、機器の台帳の後ろにそのまま綴じておくことから始めても構いません。
保守会社に送る文面
そのまま使えるように書きました。会社ごとに、製品名と宛先を書き換えて送ってください。
件名: 【ご確認のお願い】遠隔保守に使う機器について

{会社名} ご担当者様

いつもお世話になっております。{医療機関名} の {氏名} です。
厚生労働省の「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」
(令和8年度版、医療機関・薬局確認用) 2-② に沿って院内の台帳を整えるため、
貴社が当院の保守に使っている機器について、下記を書面でご回答ください。

1. 当院に遠隔で接続する機器・回線はありますか。
   ある場合、メーカー・型番・台数・設置場所を教えてください。
   (貴社名義の回線や、他社と共用のものも含みます)
2. その機器のファームウェアの版と、最後に更新した日を教えてください。
3. メーカーのサポート終了日はいつですか。
4. 機器の更新は保守契約に含まれていますか。契約書の条番号もお願いします。
5. 接続は作業のときだけですか、常時接続ですか。
6. 接続元の制限と、多要素認証 (またはクライアント証明書) はありますか。
7. 保守担当者ごとに個人のアカウントですか。退職・担当替えのときの停止は、
   どのように当院へ報告されますか。
8. 作業の事前申請と、終了後の作業報告はいただけますか。
9. 機器のパスワードは、工場出荷時のままでない・単純な並びでない・
   他の医療機関や他の機器と同じでない・13桁以上 (多要素認証が無い場合)、
   の4点を満たしていますか。
   ※ パスワードや接続先のアドレスそのものは、ご回答に記載しないでください。

チェックリストの「事業者確認用」にご記入いただいたものでも構いません。
お手数ですが、{2週間後の日付} までにご回答いただけますと幸いです。
答えが「はい」でも、そのまま信じず、裏づけをもらいます。
2 と 3 は版が分かる画面の写し (ID・パスワード・接続先のアドレスは写さないよう頼みます)、4 は契約書の条番号、7 と 8 は作業報告書の見本です。条番号が返ってこない答えには、台帳に「口頭」と書いておきます。9 問のうち、私がいちばん大事だと考えているのは 4 の「契約書の条番号」です。持ち主が紙に書かれていない装置は、事件のあとも誰の責任か決まらないからです。
1 に「ありません」と返ってきたら、それも記録します。チェックリストは、保守会社にも「リモートメンテナンス (保守) している機器の有無を医療機関等に伝えた」かを確認させています[3]。答えは双方の記録に残るということです。2026 年 3 月 19 日、上の事務連絡と同じ日に、厚労省の医薬局は医療機器の業界にも注意を求めています (都道府県を通じて医療機器の事業者に周知した通知で、電子カルテの会社は直接の対象ではありません)。VPN 装置などの付属機器について、どこまでが医療機関の担当でどこからが事業者の担当かを医療機関と確かめること。サポートが終わった機器があれば医療機関に知らせること[12]。保守会社にとっても、答えやすい質問のはずです。
費用と頼れる窓口
棚卸しそのものに、費用はかかりません。メールと台帳だけです。
費用が出るのは、装置の更新や多要素認証を足すときです。この費用の相場は、公的資料には見当たりません。分かれ目は、それが保守契約に含まれているかです。
先生の保守契約書に、「ネットワーク機器の更新」という一文はあるでしょうか。90 日の手順 7 で契約書の条番号を確かめるのは、このためです。私は、見積もりを取るのは条番号を手に入れてからでよいと考えています。契約に含まれているなら、払う必要のない費用だからです。
国の窓口も使えます。
- 厚労省の連絡先: サイバー攻撃やその疑い、医療情報システムの障害が起きたら、医政局医療情報担当参事官室 (03-6812-7837) へ速やかに連絡します[13]
- 個人情報保護委員会: 患者の個人データの漏えいやそのおそれがあれば、厚労省とは別に報告が必要です (個人情報保護法第 26 条第 1 項)[14]
- 医療機関向けセキュリティ教育支援ポータル (MIST): 厚労省が開いている窓口です。経営層や医療従事者など、立場ごとの研修と、事故やその疑いが起きたときの相談・初動対応の依頼窓口があります[13]
- サイバーセキュリティお助け隊サービス: 相談窓口・監視・駆けつけ・簡易保険をまとめた中小企業向けのサービスです[15]。情報処理推進機構 (IPA) のサービス一覧では、院内のネットワークを見張る型 (ネットワーク監視) 31 件のうち 18 件が月額税抜 1 万円で、それより安いものもあります (2026 年 10 月 5 日更新版を 10 月 11 日に確認)[16]。月額だけで年に税抜 12 万円です (初期費用は別)。利用料は、IT 導入支援事業者が提供して事務局に登録され、お助け隊サービスリストに載っているサービスであれば、国の補助 (デジタル化・AI 導入補助金のセキュリティ対策推進枠) の対象になりえます。補助は利用料の最大 2 年分で、補助率は中小企業 1/2 以内・小規模事業者 2/3 以内です。交付決定の通知を受ける前に契約・発注すると補助の対象外になるので、申請 → 交付決定 → 契約の順に進めます (2026 年 10 月時点)[17][18]
製品を比べる段階になったら、この記事の末尾にある「この記事に関係する製品を比較する」の欄も使えます。
印刷用チェックシート
院内に貼るか、立入検査の資料と一緒に綴じてください。担当は自院で書き換えます。No は本文の手順の番号と同じです。私なら、1 と 2 の済印だけは今日のうちに院長が自分で押します。
| No | 確かめること | 区分 | 担当 | 期限 | 済 |
|---|---|---|---|---|---|
| 1 | 保守会社をすべて書き出した | 推奨 (2-② の準備) | 院長か事務 | 今日 | □ |
| 2 | 全社に文面を送った (送った日付を記録) | 立入検査 | 院長か事務 | 今日 | □ |
| 3 | 保守用の装置を機器の台帳に足した (メーカー・型番・バージョン・サポート終了日・持ち主・接続方式)。未回答の会社は日付を記録 | 立入検査 | 事務 | 30 日 | □ |
| 4 | サポート終了の装置がなく、最新の更新版が入っている (あれば No.9 の更新計画へ) | 立入検査・ガイドライン | 事務 | 30 日 | □ |
| 5 | 常時接続になっていない (常時なら変更予定日を書面で) | ガイドライン | 実施: 保守会社 / 確認: 事務 | 30 日 | □ |
| 6 | 出荷時・単純・使い回しのパスワードがない (多要素認証までは 13 桁以上) | 立入検査・ガイドライン | 実施: 保守会社 / 確認: 事務 | 30 日 | □ |
| 7 | 更新の責任・作業の申請と報告・個人アカウントを契約に書いた (条番号を記録) | ガイドライン | 院長 | 90 日 | □ |
| 8a | 接続元の制限がある | 立入検査 | 実施: 保守会社 / 確認: 院長 | 90 日 | □ |
| 8b | 多要素認証かクライアント証明書を入れた (または入れる時期を決めた) | ガイドライン (検討を求める) | 実施: 保守会社 / 確認: 院長 | 90 日 | □ |
| 9 | サポート終了の装置を更新の計画に載せた (台帳に更新年度) | ガイドライン | 院長 | 90 日 | □ |
| 10 | 年 1 回の棚卸しの日を予定表に入れた | 推奨 | 院長 | 90 日 | □ |
おわりに——1 通目を、今日送る
武蔵小杉病院の入口は、医療機器の保守用 VPN 装置でした。院長が VPN を契約した覚えがなくても、保守会社の窓は院内にあるかもしれません。
危ないのは、誰も持ち主だと思っていない装置です。
だから最初にやることは、機器を買うことではありません。出入りしている保守会社をすべて書き出し、この記事の文面を 1 通ずつ送ることです。費用はかからず、立入検査のチェックリスト 2-② の「はい」もそこから始まります。
私は、この 1 通を、費用ゼロで立入検査の項目が 1 つ進む手だと考えています。
クリニックAIラボでは、医療機関の事件と厚労省の通知を一次資料で追い、診療所の手順に翻訳してお届けします。保守会社への質問の続きと、保守契約書の読み方も、続けて記事にします。
なお、本記事は 2026 年 10 月 11 日時点の公表資料に基づく一般的な情報提供で、個別の契約や法的判断についての助言ではありません。病院の事案は、各院の公表資料・調査報告書の記載の範囲で紹介しています。機器の設定は契約している事業者に、契約の解釈は弁護士などの専門家に、立入検査の運用は管轄の保健所にご確認ください。
参考文献
- 厚生労働省. 事務連絡「医療機関等におけるサイバーセキュリティ対策の取組みについて(周知依頼)」別添「サイバー攻撃リスク低減のための最低限の措置」. 令和6年8月1日. https://www.mhlw.go.jp/content/10808000/001283914.pdf
- 警察庁. 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について. 2026年9月. https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト (医療機関・薬局確認用 / 事業者確認用). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf
- 厚生労働省. 通知「医療法施行規則の一部を改正する省令について」(産情発0310第2号). 令和5年3月10日. https://www.mhlw.go.jp/content/10808000/001075881.pdf
- 日本医科大学武蔵小杉病院. 当院へのサイバー攻撃による個人情報漏洩に関するご報告とお詫び (第5報). 2026年2月27日. https://www.nms.ac.jp/kosugi-h/news/_28850.html
- つるぎ町立半田病院 コンピュータウイルス感染事案有識者会議. 調査報告書. 2022年6月. https://www.handa-hospital.jp/topics/2022/0616/report_01.pdf
- 大阪急性期・総合医療センター 情報セキュリティインシデント調査委員会. 調査報告書. 2023年3月28日. https://www.gh.opho.jp/pdf/report_v01.pdf
- 厚生労働省 医政局医療情報担当参事官室. 事務連絡「VPN装置等のネットワーク機器におけるサイバーセキュリティ対策の徹底について(周知依頼)」別添「VPN装置のセキュリティ対策に関する確認事項」. 令和8年3月19日. https://www.mhlw.go.jp/content/10808000/001679871.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編. 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716295.pdf
- 厚生労働省 医政局. 資料2-2「サイバーセキュリティお助け隊サービスとの連携について」(第19回 健康・医療・介護情報利活用検討会 医療等情報利活用ワーキンググループ). 2023年11月6日. https://www.mhlw.go.jp/content/10808000/001164214.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 Q&A (企画管理編 Q25). 令和8年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf
- 厚生労働省 医薬局. 事務連絡「医療機器に接続するVPN装置等のネットワーク機器におけるサイバーセキュリティ対策の徹底について(注意喚起)」. 令和8年3月19日. https://www.mhlw.go.jp/content/11120000/001677888.pdf
- 厚生労働省. 医療分野のサイバーセキュリティ対策について. https://www.mhlw.go.jp/stf/seisakunitsuite/bunya/kenkou_iryou/iryou/johoka/cyber-security.html
- 個人情報の保護に関する法律 (e-Gov 法令検索). https://laws.e-gov.go.jp/law/415AC0000000057
- 情報処理推進機構 (IPA). サイバーセキュリティお助け隊サービス基準 2.1版. 令和7年9月8日. https://www.ipa.go.jp/security/sme/otasuketai/nq6ept000000faii-att/000092713.pdf
- 情報処理推進機構 (IPA). サイバーセキュリティお助け隊サービス 監視種別サービス一覧 (2026年10月5日更新). https://www.ipa.go.jp/security/otasuketai-pr/hikaku/index.html
- 中小企業庁・中小企業基盤整備機構. デジタル化・AI導入補助金 セキュリティ対策推進枠. https://it-shien.smrj.go.jp/applicant/subsidy/security/
- デジタル化・AI導入補助金 公募要領 (セキュリティ対策推進枠). https://it-shien.smrj.go.jp/pdf/it2026_kaitei_koubo_security.pdf
お使いの製品の口コミを募集しています。口コミを書く →
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。