電子カルテのバックアップ——被害組織の72.5%が戻せず、置き場3つ
警察庁の統計では、ランサムウェアの被害に遭い戻せたかを答えた40組織のうち29組織 (72.5%) がバックアップから戻せませんでした。10月にはクラウドの預け先が一時「取り出しや復元が困難な見通し」に。置き場を3つ書き出し、戻し訓練の日を決める手順と質問文を示します。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-10-15
- 更新
- 2026-10-15
- 引用
- PMID 0 件
この記事で学べること
- 取っていても戻せないことがある——戻せたかを答えた組織の72.5%が戻せず、理由の半分近くは控えも一緒にやられたこと
- 置き場は3つ——本体・院内の控え・切り離した控え。クラウドでも、預け先と同じ場所の控えには手が届かなくなることがある
- 控えは戻してみて初めて控えになる——チェックリストの3-②は、バックアップに加えて復旧手順の確認を求めている
読み終えたら、まずこれ
院のデータの置き場を1枚に書き出し、保守会社とカルテ1日分の戻し訓練をする日を決める
目次Index
はじめに——バックアップは取っている、はず
「バックアップは業者が取ってくれているはず」。そう考えている先生は少なくないと思います。
おそらく、取ってはいます。問題は、いざというときにそこから戻せるかです。
警察庁が 2026 年 9 月に公表した統計があります。ランサムウェア (データを暗号化して身代金を求める攻撃) の被害に遭い、バックアップから戻せたかを答えた組織は 40 でした。そのうち 29 の組織が、元に戻せませんでした[1]。割合にすると 72.5% です (編集部の計算)。取っていなかったのではありません。取っていたのに、戻せなかったのです。
10 月には、データの預け先そのものが使えなくなる事故もありました。IDC フロンティアのクラウドがランサムウェアの被害を受け、495 の企業・自治体に影響が出ました[2]。同社は 10 月 8 日、一部のデータを「取り出しや復元が困難な見通し」と発表しました[3]。10 月 14 日には、一部の利用者はバックアップのデータを取り出せると更新されています[4]。
この記事では、院のデータの置き場を 1 枚に書き出す手順をお伝えします。控えがどこに何日分あり、誰が戻すのかも書きます。保守会社に送る質問文と、印刷用のチェックシートも付けました。急ぐ方は「今日・30 日・90 日でやること」の章からどうぞ。
この記事で決めることは 1 つです。戻し訓練をする日。カルテ 1 日分を、本体と切り離した控えから戻してみる日です。
そもそもバックアップとは
本題の前に、言葉を 4 つだけ、院内のものにたとえておきます。
バックアップは「別の部屋の控え」
バックアップは、カルテやレセプトのデータの控えです。この記事では「控え」と呼びます。紙のカルテなら、複写を別の書庫にしまっておくのと同じです。
大事なのは「どこにしまうか」です。ワクチンの予備を同じ冷蔵庫に入れていたら、冷蔵庫が壊れた日に予備も一緒にだめになります。データも同じです。本体と同じ部屋、同じ電源、同じ鍵で開く場所にある控えは、本体と一緒に壊れやすくなります。ここでの鍵は、システムを管理するための ID とパスワードのことです。
厚労省の安全管理ガイドラインの Q&A (令和 8 年 9 月) は、控えを本番 (診療で毎日使っている側) から分離し、定期的に戻せるかを試すよう求めています。設計の目安としては、データを 3 世代以上持ち、2 種類以上の媒体に保存し、1 つ以上は本番と分離した場所に置く「3-2-1 ルール」を勧めています[5]。
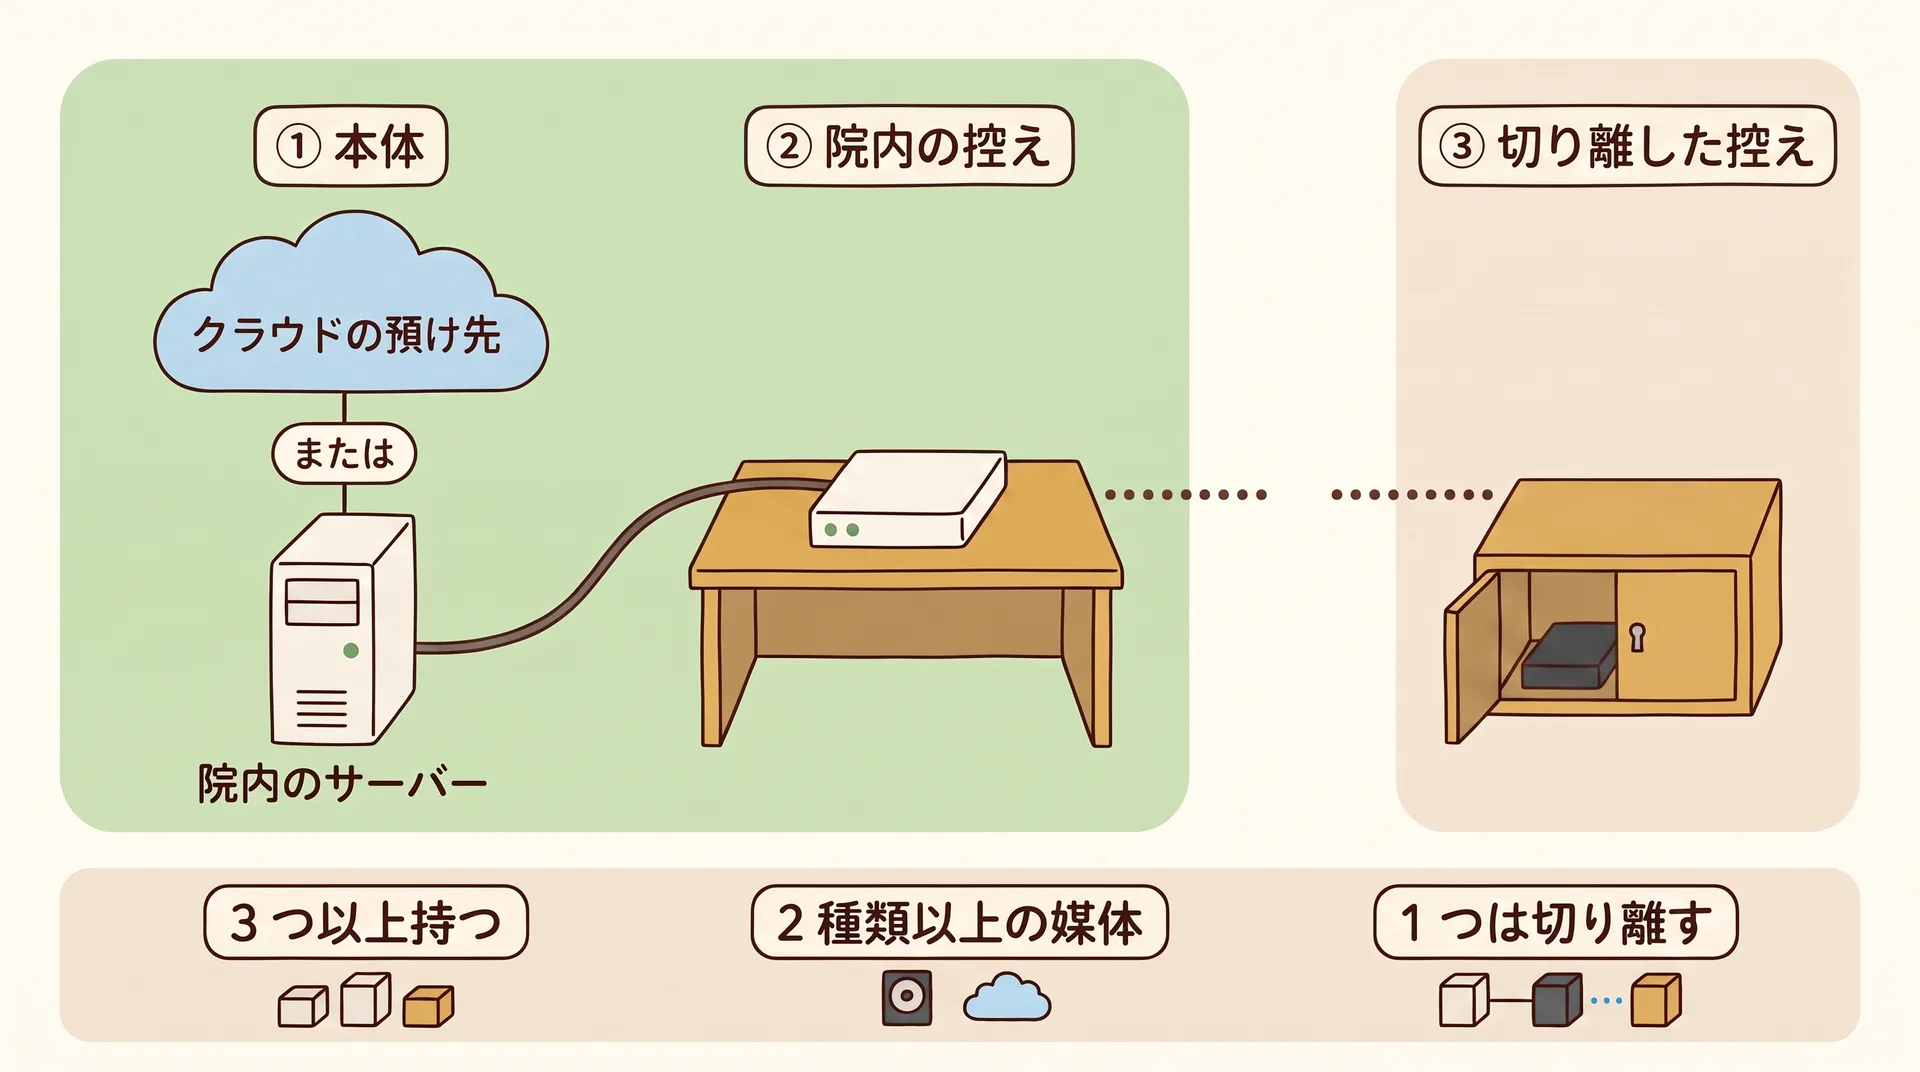
この記事では、これを院長が指させる 3 つの置き場に言い換えます (編集部の整理)。
- 本体: 毎日使っているデータそのもの。院内のサーバーか、クラウドの預け先
- 院内の控え: 毎晩自動で取る控え。院内の別の機器にある
- 切り離した控え: ネットワークから外した、または書き換えられない設定にした控え
機器はどこにあるか
院内の控えは、受付の奥やサーバーの棚に置かれた小さな箱に入っていることが多いと思います。NAS (ネットワークにつながる箱型のハードディスク) や、USB でつながった外付けのハードディスクです。ランプが点滅している、弁当箱くらいの大きさの箱です。
先生の院の受付の奥で、ランプが点滅している箱はいくつあるでしょうか。
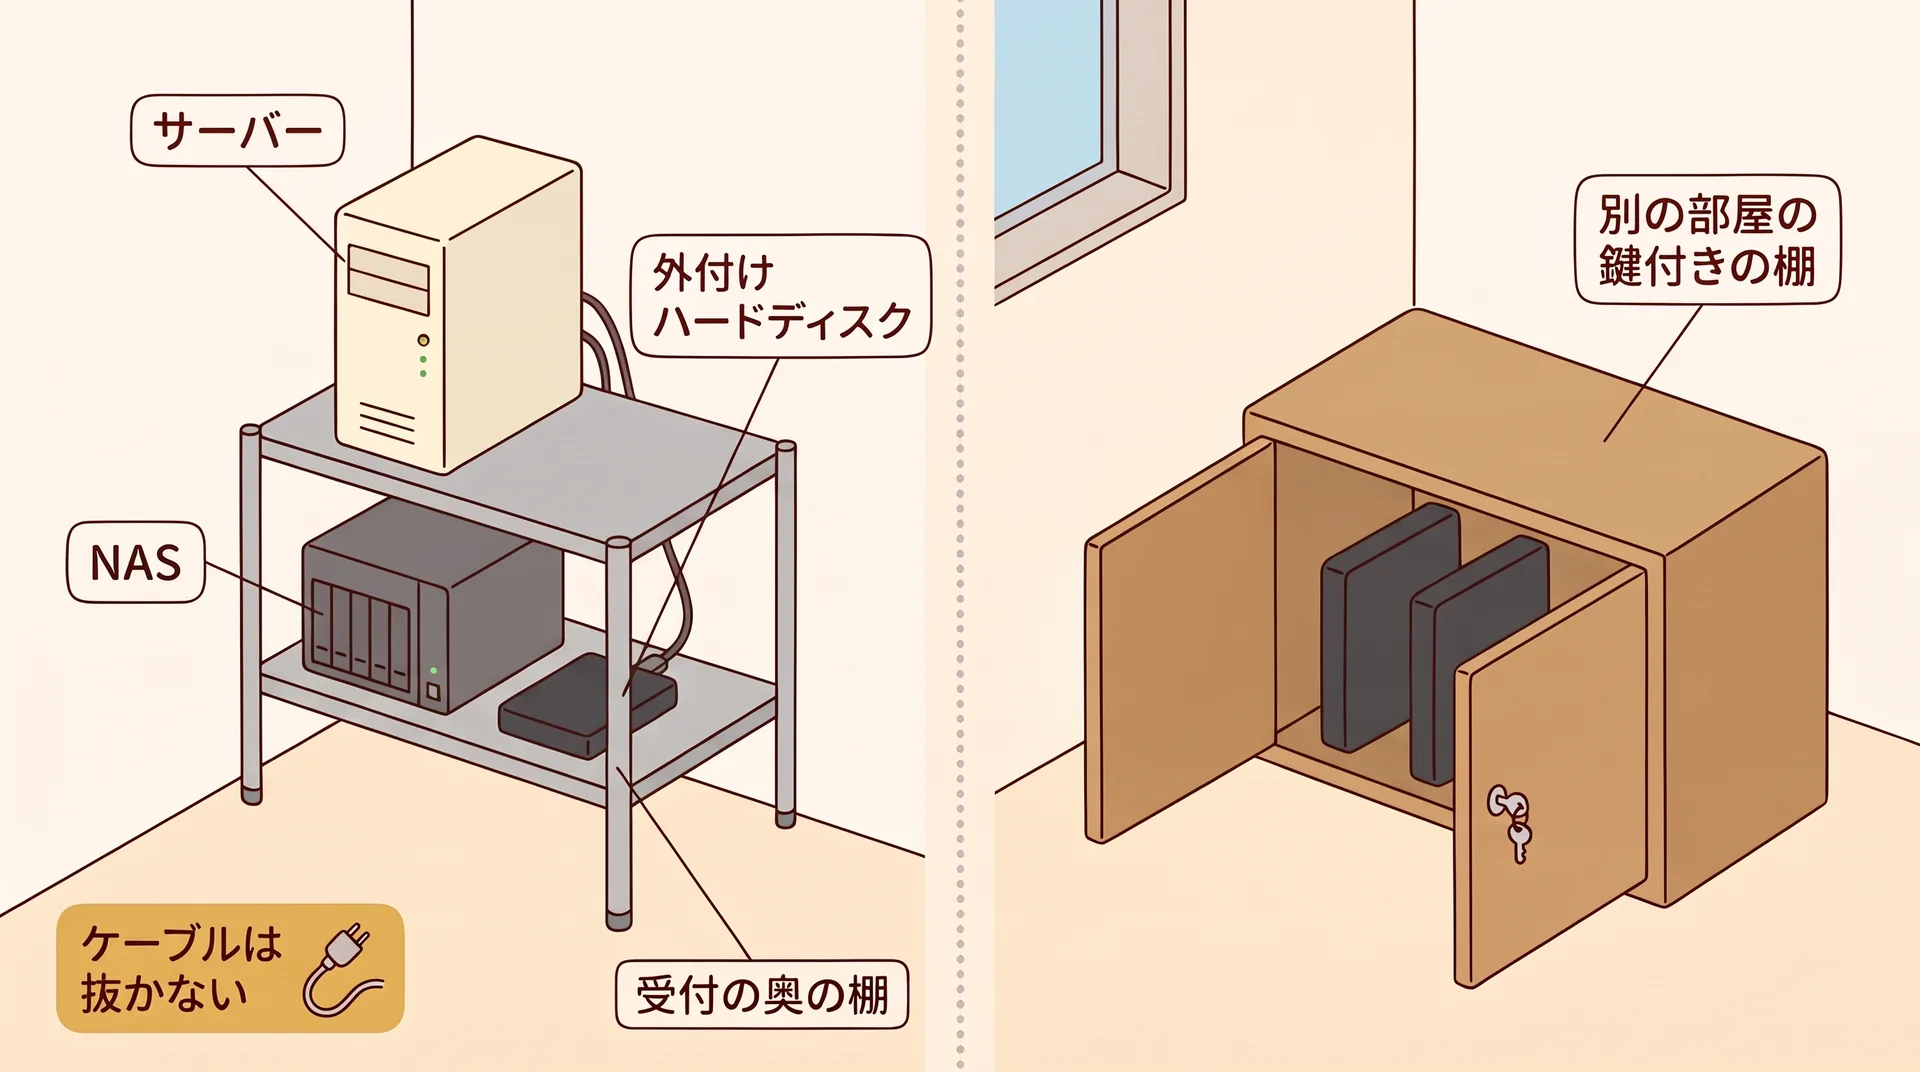
院長や事務が見るのは、箱の数と置き場所までにしてください (編集部の推奨)。ケーブルを抜いたり、箱の電源を切ったりはしません。毎晩の控えが止まったり、データが壊れたりするおそれがあります。外すのは、保守会社と手順を決めてからです。
世代は「日付ごとの控え」
世代は、日付の違う控えの数です。毎晩 1 つ控えを取るなら、3 世代は 3 日分です[7]。
世代が要るのは、壊れたことに気づくのが遅れるからです。水曜の夜にデータが暗号化され、木曜の朝に気づいたとします。控えが本体とつながったままなら、控えも一緒に暗号化されているかもしれません。切り離した月曜や火曜の控えが残っていれば、そこまで戻れます。
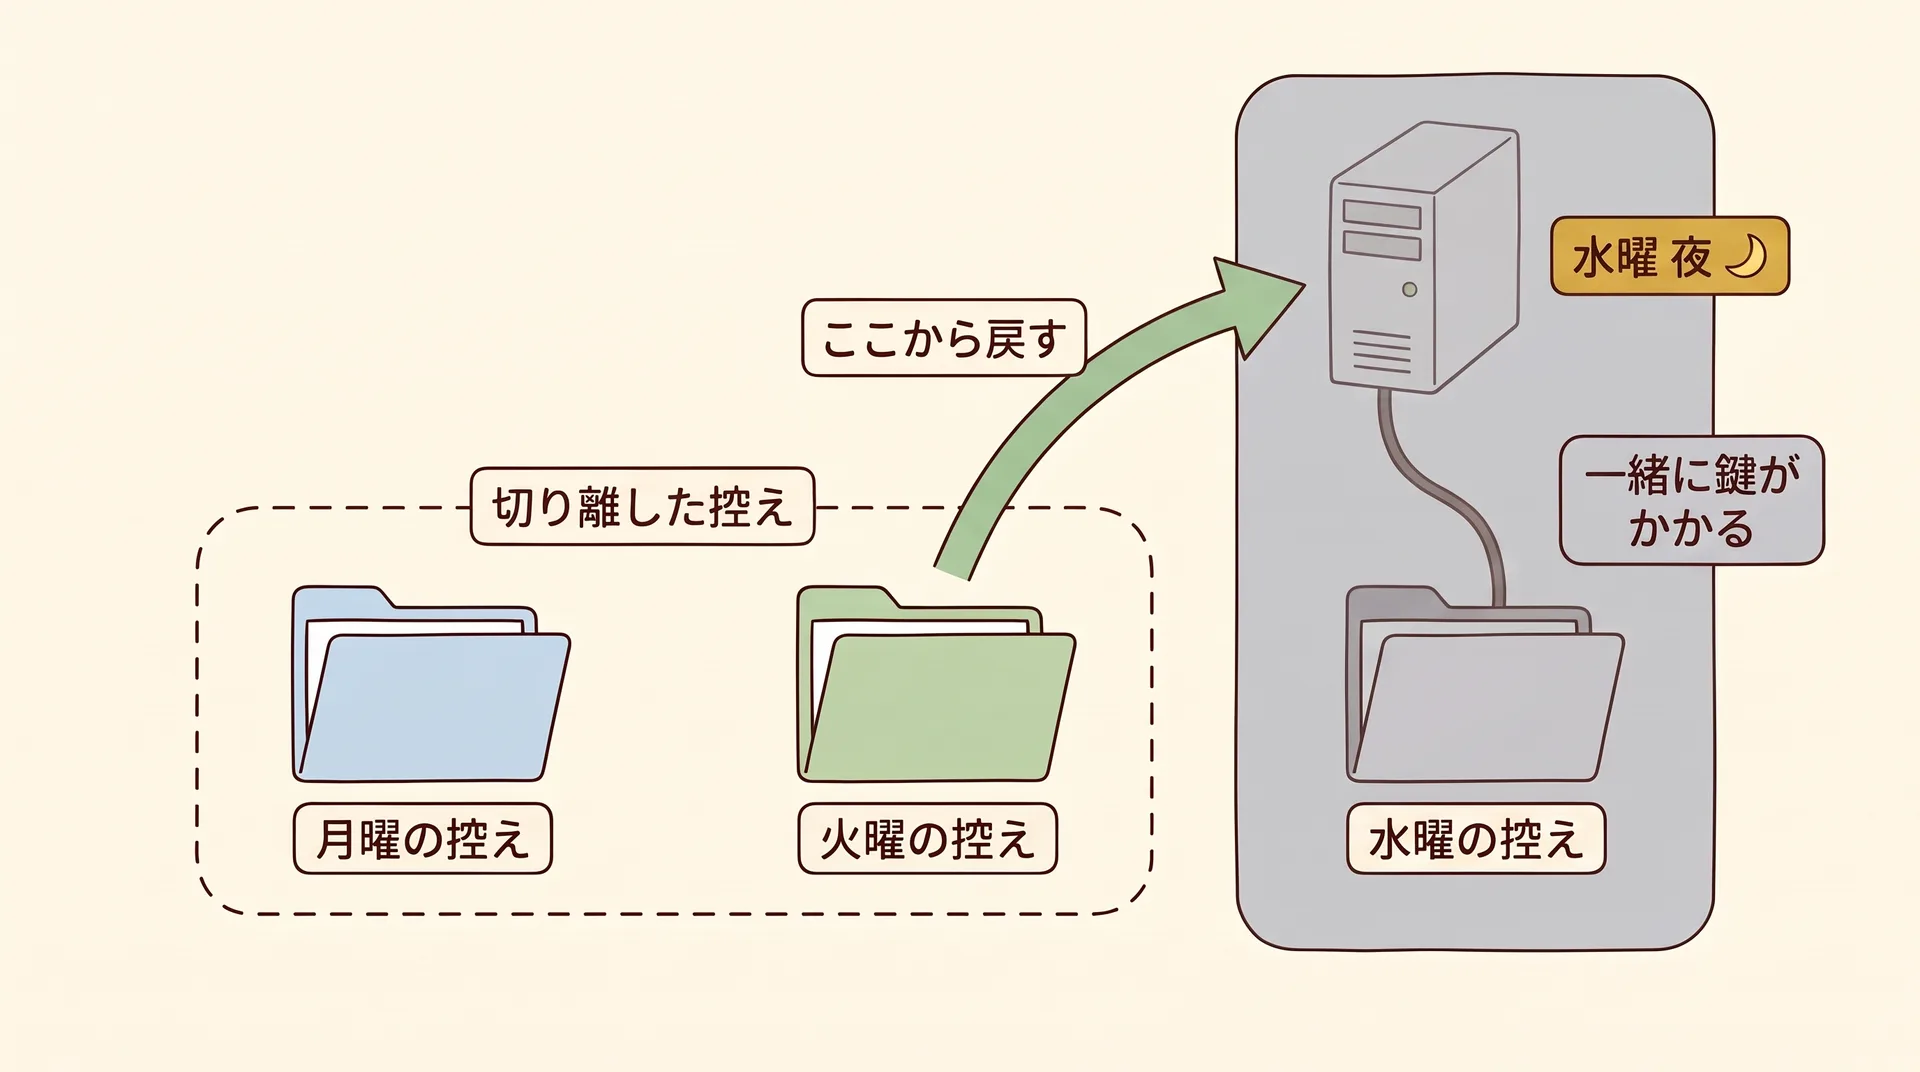
切り離した控えの作り方は、大きく 2 つです。1 つは物理的に外す方法で、外付けのハードディスクを外して別の部屋にしまいます。もう 1 つは論理的に書き込めなくする方法で、一定の期間は誰も書き換え・削除できない保存先を使います。厚労省のチェックリストのマニュアルは、3 世代目以降の控えを「オフライン(物理的あるいは論理的に書き込み不可の状態)」にするなどの対策が望ましい、としています[7]。
最後の言葉が戻す (復元) です。控えから元のデータを作り直すことで、時間がかかります。どれくらいかかるかは、一度戻してみないと分かりません。
クラウドの場合の「預け先」
クラウド型の電子カルテや予約システムでは、本体は院内ではなく、事業者が使っているデータセンターにあります。この記事では、それを預け先と呼びます。
クラウドの事業者も、ふつうは控えを取っています。ただ、その控えが同じ預け先の中にあると、預け先が丸ごと使えなくなった日に、控えにも手が届かなくなることがあります。
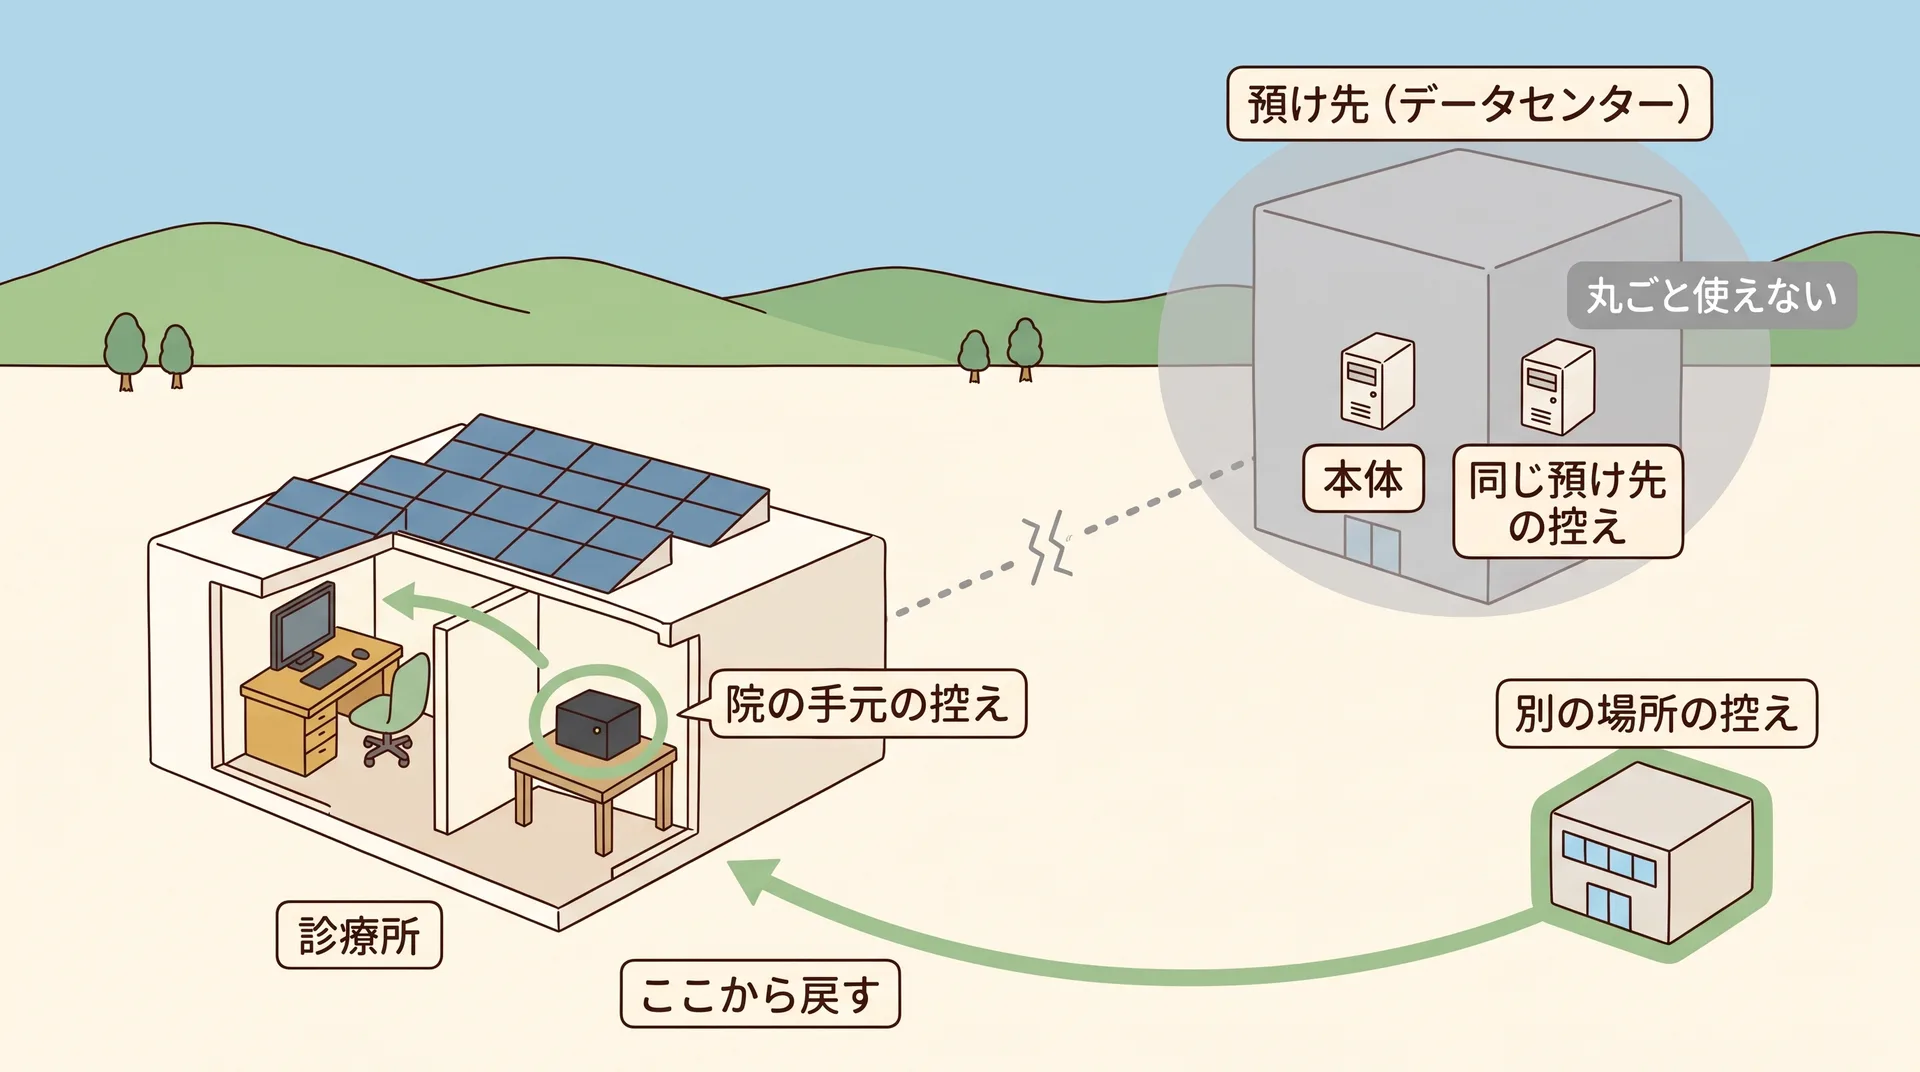
ガイドラインは、控えの保存を外部に任せている場合、その対象・頻度・世代・方法・保存場所を委託先に確かめるよう求めています[9]。クラウドでも、控えがどこにあり誰が戻すかは、院の側が知っておく必要があります。
頼った控えの 4 分の 3 が戻らず
警察庁の統計
警察庁の「令和 8 年上半期におけるサイバー空間をめぐる脅威の情勢等について」は、ランサムウェアの被害に遭った組織へのアンケートの結果を載せています[1]。
- 被害の報告は 123 件で、半期として統計を取り始めてから最多。そのうち医療・福祉は 9 件
- 戻せたかを答えた 40 組織のうち、元に戻せなかったのは 29 組織
- 戻せなかった理由は、バックアップ自体も暗号化・消去されていた 14 件、運用の不備 8 件、その他 7 件
データの読み方
72.5% は、警察庁の統計編の図「バックアップからの復元結果」にある 29 と 40 から、編集部が計算した値です[1]。割合の土台 (分母) になっている 40 は、被害に遭った組織すべて (123 件) ではありません。被害に遭い、控えから戻せたかを答えた組織です。ですから「日本の控えの 7 割は役に立たない」とは読めません。読めるのは、被害に遭って控えを頼った組織の 4 分の 3 近くが、戻れなかったということです。
半年で 40 組織は少ないと感じたら、同じ図の令和 3〜7 年を見ます。5 年間では 547 組織のうち 427 組織 (78.1%、編集部の計算) が戻せていません[1]。期間を延ばすと、むしろ少し高くなります。
理由の最多は「バックアップの暗号化・消去」でした。統計は控えの置き方までは示していません。ただ、控えが本体から十分に離れていなかった例が多いと、私は見ています。
病院で起きたこと
国内の病院の調査報告書にも、同じ形が書かれています。
2021 年 10 月に被害を受けた徳島県のつるぎ町立半田病院では、院内のバックアップ用のサーバーも暗号化されました。そのサーバーのデータは、2018 年以降、物理的に削除されていました。一方、2018 年までにオフラインで保管していた控えは被害を受けず、復旧に使えたと報告書は書いています。報告書は、別の業者が復元の手段を入手した可能性も挙げており、何が決め手だったかは断定していません[12]。
2022 年 10 月の大阪急性期・総合医療センターでは、病院に置いたバックアップの装置が暗号化されました。遠く離れた場所に保管していたテープは読み出せ、新しく用意したサーバーに戻して、過去のカルテを見られる環境を作っています。それに 10 日かかりました。重症系のシステムは控えがオンラインにしかなく、使えませんでした[13]。報告書はこう書いています。
「攻撃を直接受けることのないオフラインのバックアップを取得しておくことこそが、医療継続の最大の切り札と言える。」[13]
同じ報告書は、控えを確かめ、実際に戻して端末から見られるまでの手順を訓練すべきだ、とも提言しています[13]。
預け先が使えなくなった日
2026 年 10 月 7 日の午前 3 時 40 分ごろ、IDC フロンティアの「IDCF クラウド」の東日本の一部で、ランサムウェアによる障害が起きました[2]。
同社の第 3 報 (10 月 8 日) は、4 つの区画にある利用者のデータについて、こう書いています。
「取り出しや復元が困難な見通しです。現時点での当社の見解では、データの復元はお客さま自身が保持しているバックアップデータからのみ可能となります。」[3]
第 5 報 (10 月 14 日) で、見通しは一部変わりました。495 の企業・自治体のうち、同社の「スナップショット機能」(ある時点の保存領域の状態を残す機能) を使っていた 194 の利用者は、そのデータを取り出せると確認されました。ただし、取り出したデータで元どおりに戻せるかは、利用者ごとに個別に連絡している段階です。外部へのデータの流出は無かった、と同社は判断しています[4]。侵入経路と復旧の時期は、第 5 報の時点で公表されていません[4]。
編集部が確認した第 2・3・5 報に、医療機関への言及はありません。医療機関が影響を公表した例も、10 月 15 日までに確認した範囲では見つかりませんでした。
これを先生の外来に置き換えてみます。予約、Web 問診、クラウドの電子カルテ。ある朝、どれか 1 つの預け先が、データを戻せないかもしれないと発表したら、院の手元に控えはあるでしょうか。事業者の調べを待つ間、頼れるのは手元の控えだけ、ということが起こりえます。
払えば戻る、とは限らない
「最悪、身代金を払えば鍵をもらえる」と考える方もいるかもしれません。米国のセキュリティ企業 Sysdig が観測し、情報処理推進機構 (IPA) が紹介した事例では、暗号化の鍵が保存も送信もされず、身代金を払っても戻せないものでした[11]。医療機関の事例ではなく 1 社の観測ですが、「払えば戻る」は前提にできません。
4 つの話から私が読み取るのは、1 つのことです。控えは取るだけでは足りず、本体と離れた場所に置き、一度戻してみて初めて控えになる、ということです。
自院は当てはまるか
院のデータについて、次の 6 つを順に確かめます。院長 1 人で答えられなくてかまいません。「分からない」も答えの 1 つで、そこが保守会社への質問になります。
質問 1. 院のデータはどこにあるか
電子カルテ、レセコン (診療報酬の請求に使うコンピューター)、予約、Web 問診、画像 (レントゲンなど)、検査機器。それぞれの本体が院内のサーバーか、クラウドの預け先かを書きます。
質問 2. 控えは誰が取っているか
院 (職員がハードディスクを差し替えている)、保守会社、クラウドの事業者、のどれか。分からなければ質問文で聞きます。
質問 3. 控えは、本体と同じ ID で消せる場所にあるか
サーバーに挿しっぱなしの外付けハードディスクや、本体と同じ管理用の ID で開ける NAS は、本体と一緒に暗号化されやすい置き方です (編集部の見立て)。警察庁の統計でも、戻せなかった理由の最多は「バックアップの暗号化・消去」でした[1]。
質問 4. 何世代あるか
毎晩取っているなら、何日分残っているか。Q&A は 3 世代以上を勧めています[5]。
質問 5. 最後に戻してみたのはいつか
「一度もない」は珍しくないと思います。この記事の中心は、この質問です。
質問 6. 戻すのに何時間かかり、その間を紙で回せるか
大阪の病院では、過去のカルテを見られるまで 10 日かかりました[13]。戻すのに 1 日かかるなら、その 1 日の外来をどう回すかも決めておきます。
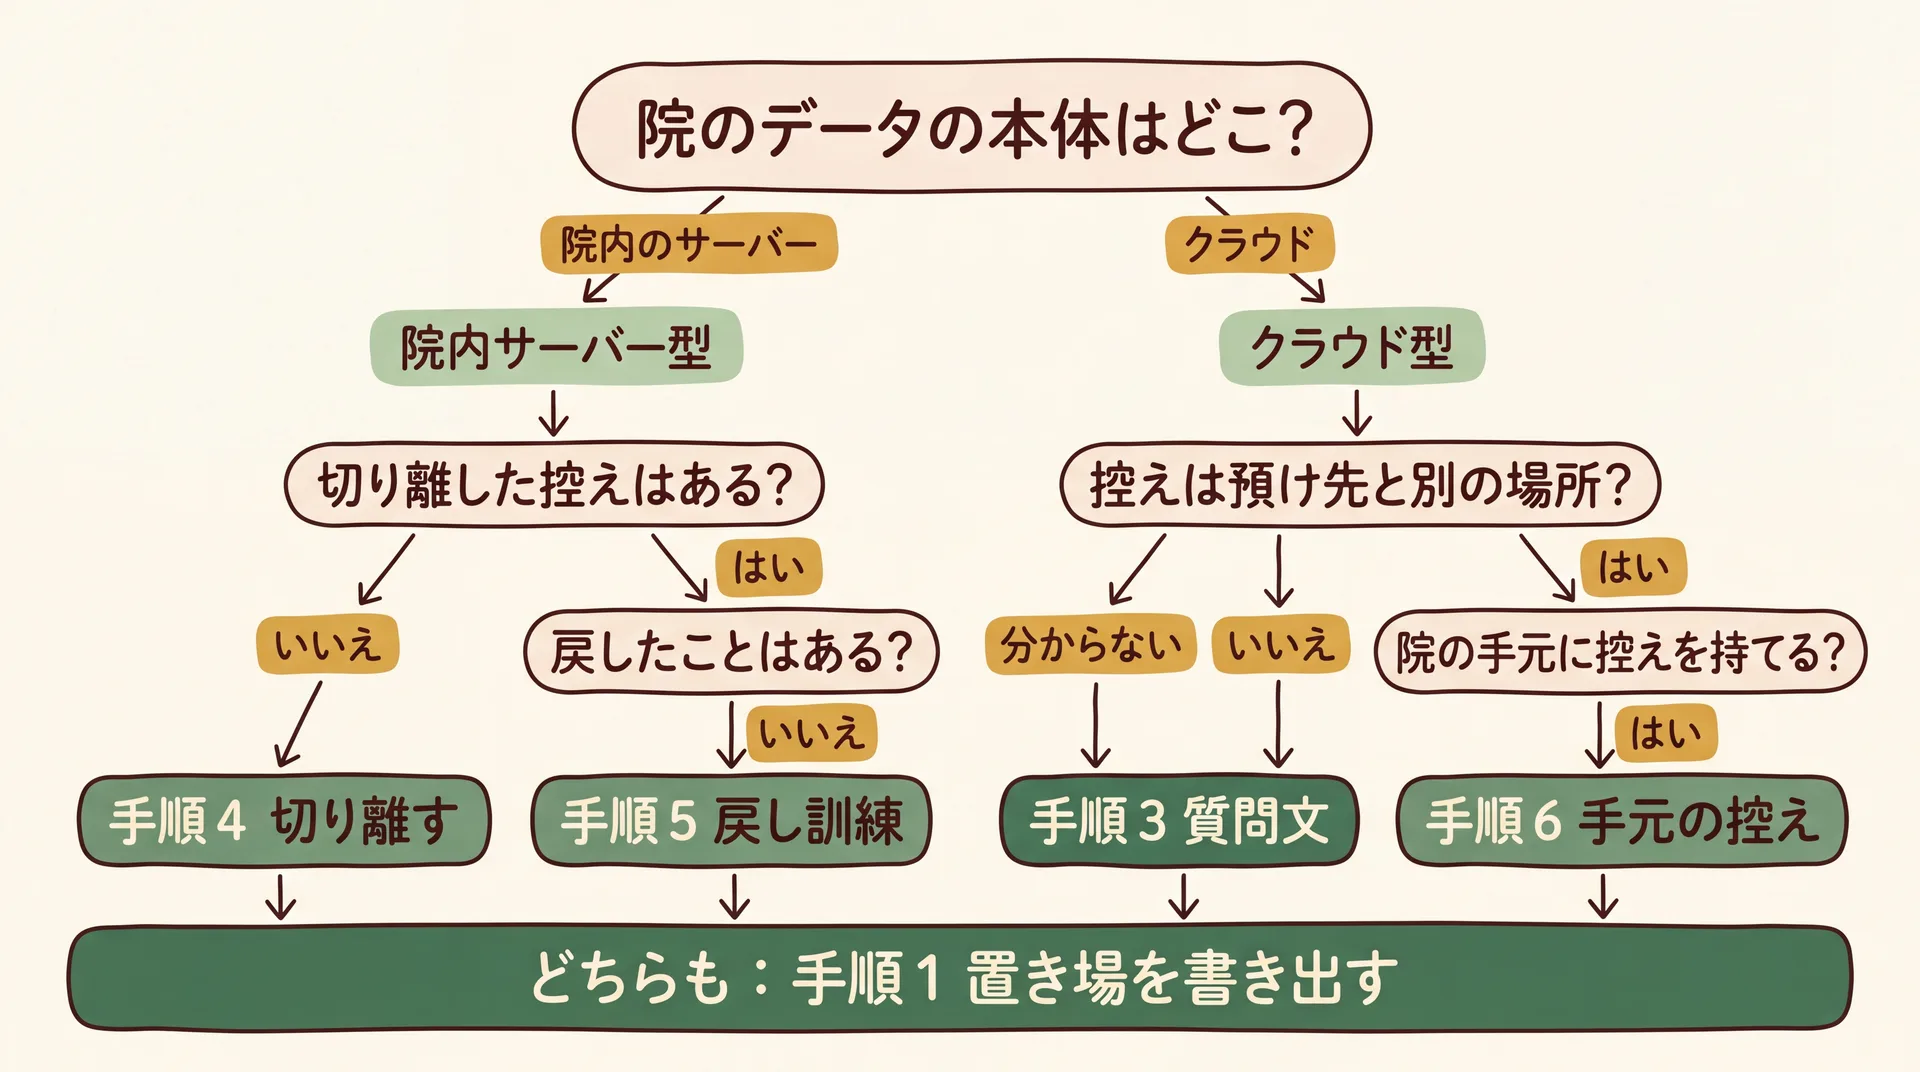
答えによって、院は 2 つの型に分かれます (図 5)。
- 院内サーバー型: 本体が院内にある。手順の中心は「1 世代を切り離す」(手順 4) と「戻し訓練」(手順 5)
- クラウド型: 本体が預け先にある。手順の中心は「事業者の控えがどこにあるかを聞く」(手順 3) と「院の手元にも控えを持てるか」(手順 6)
カルテは院内、予約はクラウド、のように両方ある院は、システムごとに型を分けます。
人も予算も無い院の最小の手は、質問文を送り、戻し訓練の日を 1 日決めることです。機器を買う前に、今ある控えが使えるかを確かめる。順番はこちらが先だと考えています。
今日・30 日・90 日でやること
手順には 3 つの印を付けます。
- 〔立入検査〕: 令和 8 年度版のサイバーセキュリティ対策チェックリストの項目に関わる手順 (番号を併記)
- 〔ガイドラインが求める〕: 安全管理ガイドライン第 7.0 版とその Q&A が求めていること
- 〔推奨〕: 編集部の整理
立入検査は、保健所が診療所に来て、法令で求められた対策を確かめる検査です。医療法施行規則 (第 14 条第 2 項) は、診療所の管理者に、サイバーセキュリティを確保するために必要な措置を義務づけています (2023 年 4 月施行)[8]。チェックリストはその確認表で、「いいえ」の項目には令和 8 年度中の対応目標日を書きます[6]。
この記事の中心は、チェックリストの 3-② です。
「インシデント発生時に診療を継続するために必要な情報を検討し、バックアップを確保のうえ、復旧手順を確認している。」[6]
インシデントは、事故や攻撃のことです。1 文に「必要な情報を検討」「控えを確保」「戻す手順を確認」の 3 つが入っています。控えを取っているだけでは「はい」と書けない、と私は読んでいます。
知っておくと役立つことが 2 つあります。1 つは、事業者が答える「事業者確認用」の欄に 3-② は無く、医療機関の側が答える項目だということです[6]。もう 1 つは、立入検査で現物を見ると明記されているのは台帳 (2-①)・連絡体制図 (3-①)・BCP (3-③)・規程 (4-①) で、3-② は回答と確認日の記入を確かめる項目だということです[7]。
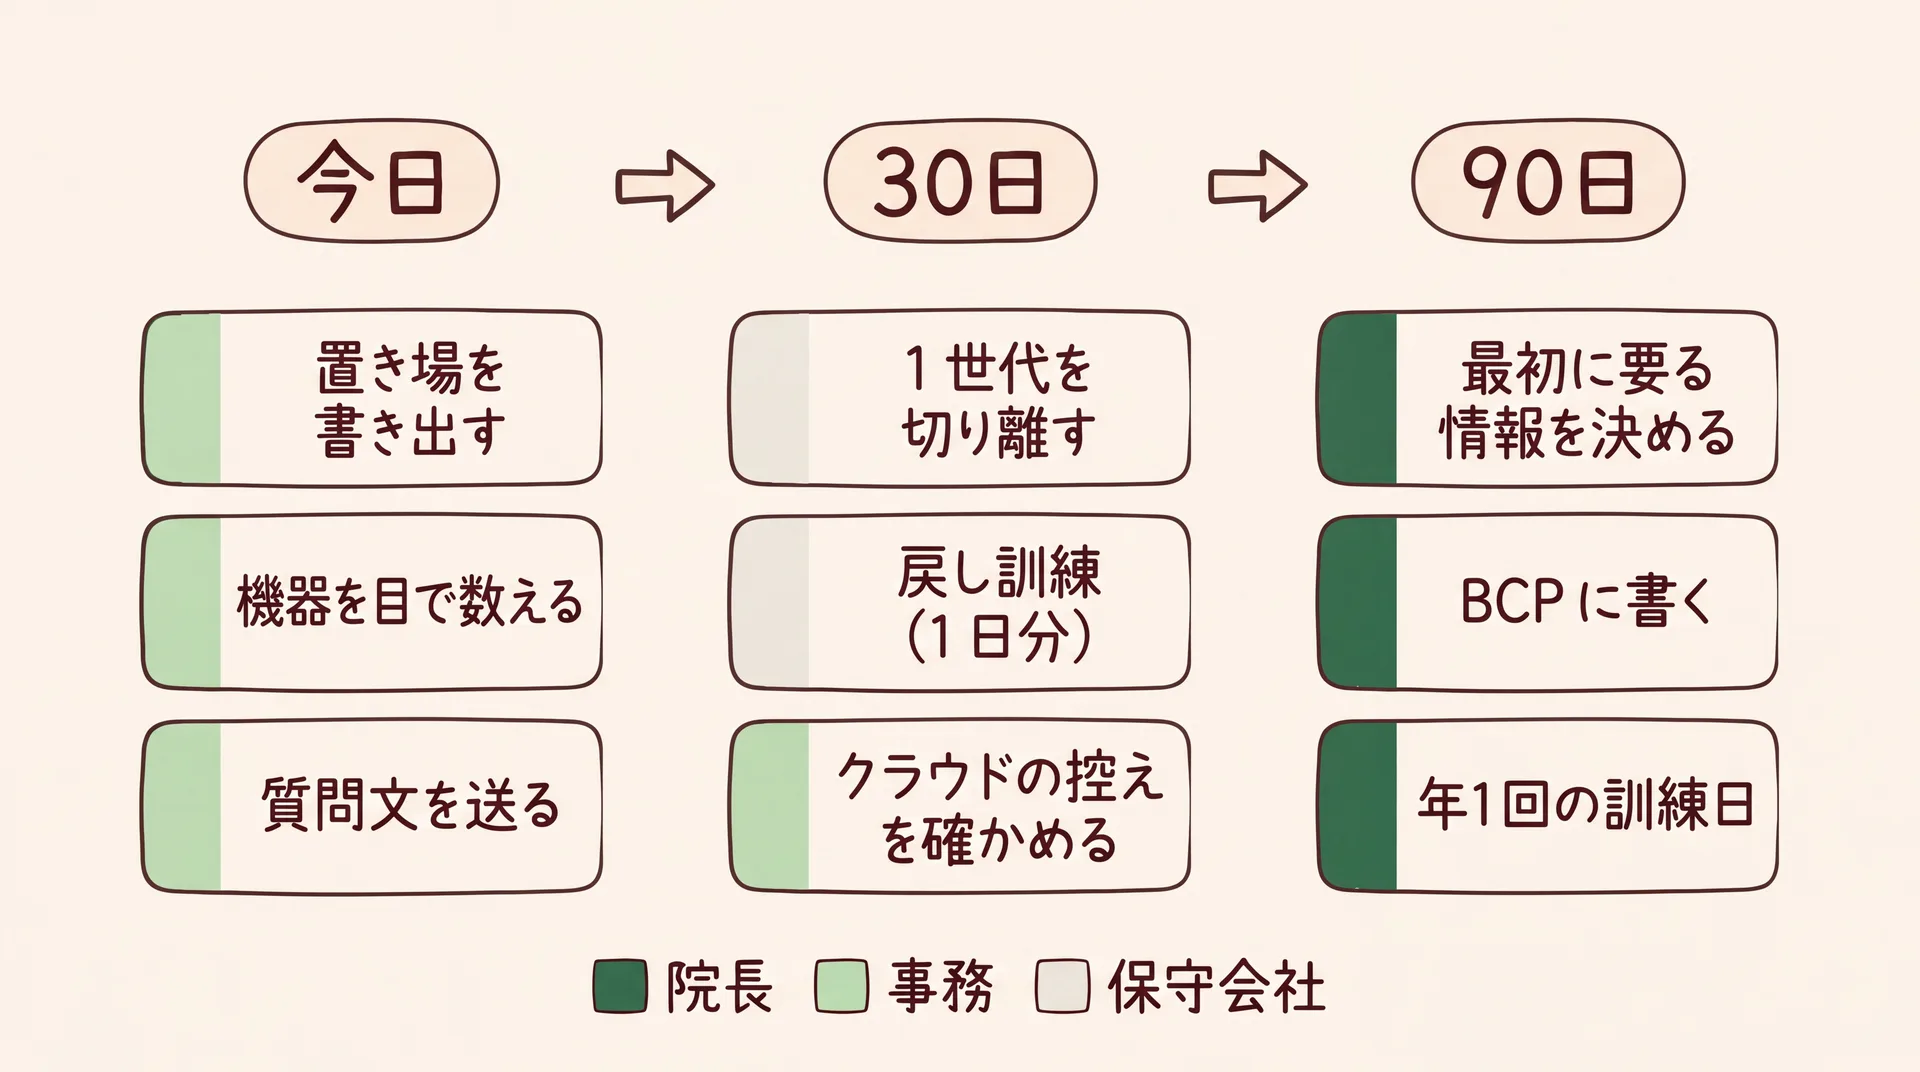
今日 (30 分ほど)
-
データの置き場を 1 枚に書き出す〔立入検査 3-② の準備〕
担当: 事務 / 終わりの目印: システムごとに「本体・院内の控え・切り離した控え・誰が戻すか」の 4 列がある (分からない欄は「?」でよい)。「?」の欄が、保守会社への質問になります
-
控えの機器を目で見て数える〔推奨〕
担当: 院長か事務 / 終わりの目印: 箱の数と置き場所、本体につながったままかが、手順 1 の 1 枚に書き足してある。触らずに見るだけです
-
保守会社・クラウドの事業者に、下の質問文を送る〔ガイドラインが求める〕
担当: 事務 (送る前に院長が文面を確認) / 終わりの目印: 送った日付が 1 枚にある。控えを外部に任せているなら、対象・頻度・世代・方法・保存場所を確かめることを、ガイドラインが求めています[9]
30 日
-
1 世代は本体から切り離す〔ガイドラインが求める〕
やる人: 保守会社 / 見届ける人: 院長 / 終わりの目印: 切り離した控えの場所と、最後に取った日が 1 枚にある
Q&A は、控えを本番から分離するよう求めています[5]。ガイドラインも、数世代の控えの一部を、マルウェア (不正なプログラム) の影響が波及しない手段で管理することを求めています[9]。外付けのハードディスクを外して別の部屋の鍵付きの棚にしまう、書き換えられない設定の保存先を使う、などの方法があります[7]。控えにも患者の情報が入っているので、本体と同じ水準で扱います[9]。持ち出すなら、鍵のかかる場所に置き、持ち出しの記録を残します (編集部の推奨)
-
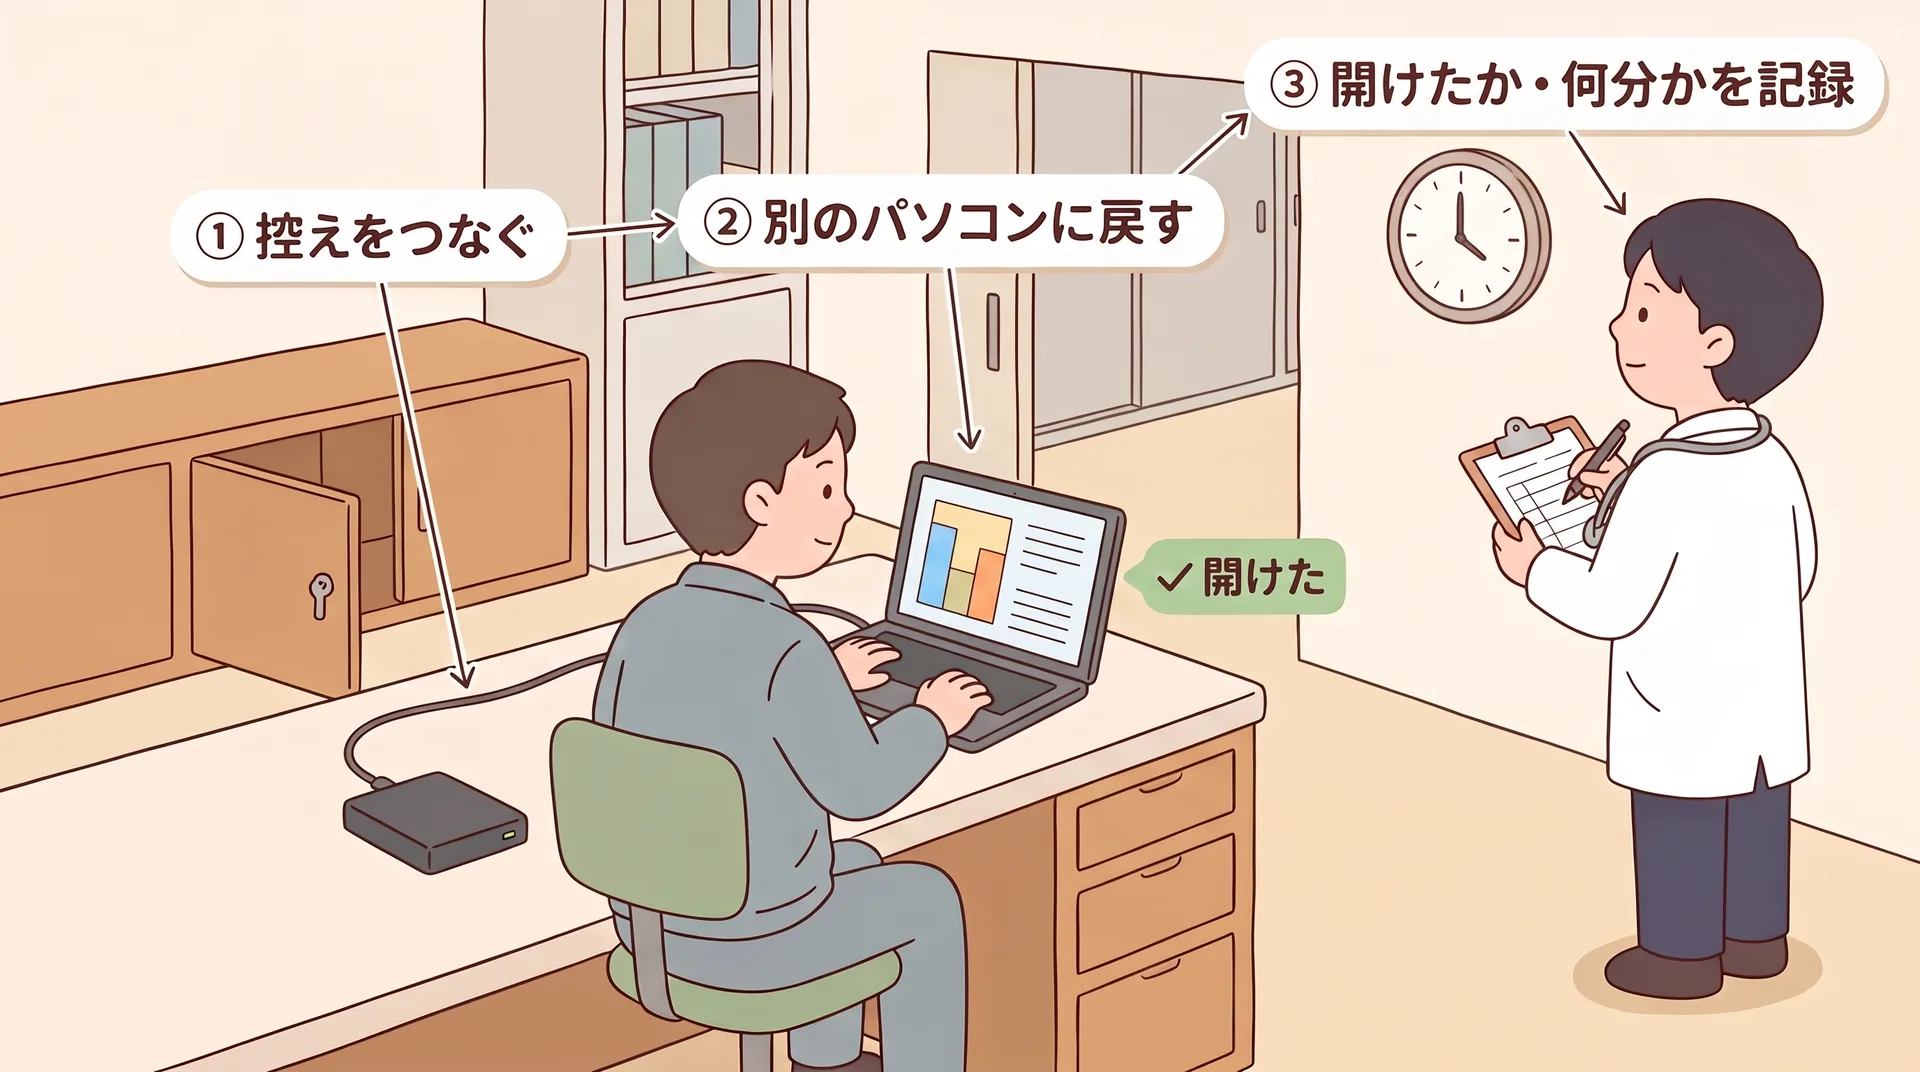
戻し訓練をする (カルテ 1 日分でよい)〔ガイドラインが求める〕
やる人: 保守会社 / 見届ける人: 院長か事務 / 終わりの目印: 戻せた日・戻したもの・かかった時間が記録にある
Q&A は、定期的に戻せるかを試すよう求めています[5]。ガイドラインは、その作業を本番とは分けて行うこととしています[9]。試す範囲は決められていないので、最初から全部を戻す必要はありません (編集部の推奨)。前の週の 1 日分を、本番とは別のパソコンに戻し、カルテが開けるかを画面で確かめます。時計で時間を測ってください。その数字が、手順 8 で書く「戻すのにかかる時間」になります。この記録は、3-② の「復旧手順を確認」に「はい」と書く裏づけにもなります
-
クラウドは、院の手元にも控えを持てるかを確かめる〔推奨〕
担当: 事務 / 終わりの目印: 事業者の回答 (控えの場所・院が受け取れる形式・頻度) が 1 枚にある
Q&A は、クラウドを使うときの切り離した控えの例を挙げています。取り出したデータを別の媒体に保管する、NAS などへ自動で送り送るとき以外はネットワークから外しておく、同じクラウドの中の切り離された領域に置く、などです。あわせて、そのことが事業者との契約書などに書かれているかも確かめるよう求めています[5]
90 日
-
止まった日に最初に要る情報を決める〔立入検査 3-②〕
担当: 院長 / 終わりの目印: 最初に要るものが 3〜5 個、紙に書いてある
3-② の「診療を継続するために必要な情報を検討」にあたります[6]。ガイドラインも、全部を控えから戻すのではなく、診療に直ちに必要な情報を前もって決めておくよう書いています[9]。例は、当日の予約の一覧、処方中の薬、アレルギー、在宅の患者の一覧などです。何から戻すかの順番にもなります
-
戻す手順と、かかる時間を BCP に書く〔立入検査 3-③ に関わる〕
担当: 院長 / 終わりの目印: 戻す手順・連絡先・かかる時間が、BCP (事業継続計画) に 1 ページで入っている
チェックリスト 3-③ は、サイバー攻撃を想定した BCP を求めています[6]。厚労省の BCP の確認表にも、「バックアップの実施と復旧手順が確認できているか」という項目があります[10]。攻撃を受けたときは、数世代前の控えまで影響が及んでいるおそれがあります[9]。どの日の控えから戻すかは、保守会社と決める手順にしておきます
-
戻し訓練を年 1 回の予定に入れる〔推奨〕
担当: 院長 / 終わりの目印: 来年の訓練日が院の年間予定にある。チェックリストのマニュアルが求める年 1 回の点検[7]と同じ月にすると、忘れにくくなります
1〜3 が済めば、残りは保守会社との打ち合わせに変わります。院長が一人で抱える仕事は、今日で一区切りです。
保守会社への質問文
電子カルテ・レセコンの保守会社と、使っているクラウドの事業者ごとに、同じ文面を送ります。
件名: 【ご確認のお願い】当院のデータの
バックアップと復元について

{会社名} ご担当者様

いつもお世話になっております。
{医療機関名} の {氏名} です。
厚生労働省「医療機関・薬局における
サイバーセキュリティ対策チェックリスト」
(令和8年度版) 3-② に沿って院内の記録を
整えるため、下記をご回答ください。
難しい項目は、分かる範囲で結構です。

1. 当院のデータのバックアップは、
   誰が、どの頻度で取っていますか。
2. 保存先はどこですか (院内の機器・
   貴社の設備・他の事業者など)。
   本番のデータと同じ設備の中ですか。
3. 何世代 (何日分) 残していますか。
4. ネットワークから切り離したもの、
   または一定期間書き換え・削除が
   できない設定のものはありますか。
   契約書や仕様書のどこに書かれて
   いますか。
5. 本番と同じ管理者の ID で、
   バックアップを書き換え・削除
   できますか。
6. 最後に復元の試験をしたのはいつで、
   結果はどうでしたか。未実施でしたら、
   その旨をお知らせください。
7. 当院のデータをすべて戻すのに、
   何時間かかる見込みですか。
   作業するのはどなたで、費用は
   かかりますか。
8. (クラウドの場合) 当院がデータを
   取り出して手元に保管できますか。
   形式と頻度を教えてください。
9. カルテ1日分を別の端末に戻す訓練に、
   当院が立ち会えますか。
   日程と費用を教えてください。

{2週間後の日付} ごろまでに
ご回答いただけますと幸いです。
回答の根拠になる構成図や契約書の条番号もあわせてお願いすると、お互いの確認が早く済みます。控えの構成図は攻撃する側にも役立つ情報なので、メールでなく対面か郵送で受け取ると安心です。
9 問のうち、答えに詰まりやすいのは 6 です。「まだ試したことがない」という答えは、責める材料ではありません。9 の訓練を一緒に組む、きっかけになります。
費用と頼れる先
書き出しと質問文に、費用はかかりません。
費用が出るのは、切り離した控えを新しく作るときと、戻し訓練を保守会社に頼むときです。診療所向けの公的な相場は見当たりません。日本医師会総合政策研究機構 (日医総研) のワーキングペーパーに、民間企業 3 社から聞き取った見積もりの例が載っています[14]。診療所の標準ではなく、戻し訓練の費用も含みません。
| 例 | 内容と前提 | 原文の金額 |
|---|---|---|
| A 社 | ランサムウェア対策のバックアップサービス (端末 20 台) | 月 14,300 円 (年にすると約 17 万円、編集部の計算) |
| B 社 | バックアップ・オフライン保存 (年間の費用の一項目) | 10 万円〜 (頻度・容量・方法で変わる) |
| C 社 | バックアップ・オフライン保存 (外付けハードディスク 1 テラバイト。年間の費用の一項目) | 3〜5 万円 |
データの読み方
3 社は規模も中身も違うので、金額どうしを比べても意味がありません[14]。見積もりを見るときは、金額より先に「何世代を、どこに、切り離して置くか」「戻し訓練が含まれるか」が書いてあるかを確かめます。同じ金額でも、戻せる控えと戻せない控えがあるからです。
先生の保守契約書に、「バックアップ」と「復元」の 2 語はあるでしょうか。見積もりを取るのは、手順 3 の答えが返ってからで十分です。すでに契約に含まれているなら、払う必要のない費用です。
困ったときの窓口 (厚労省の連絡先、個人情報保護委員会、お助け隊サービスなど) は、前の記事「保守用VPNの棚卸し——侵入口の半分はVPN、台帳は30日で」の「費用と頼れる窓口」にまとめました。
印刷用チェックシート
院内に貼るか、立入検査の資料と一緒に綴じてください。No は本文の手順の番号と同じです。事務に任せる院でも、1 の表には院長が一度目を通してください。
| No | 確かめること | 区分 | 担当 | 期限 | 済 |
|---|---|---|---|---|---|
| 1 | システムごとに「本体・院内の控え・切り離した控え・誰が戻すか」を 1 枚に書いた | 3-② の準備 | 事務 | 今日 | □ |
| 2 | 控えの機器の数と置き場所、本体につながったままかを書いた | 推奨 | 院長か事務 | 今日 | □ |
| 3 | 保守会社・クラウドの事業者に質問文を送った (日付を記録) | ガイドライン | 事務 | 今日 | □ |
| 4 | 1 世代を本体から切り離した (場所と最後に取った日を記録) | ガイドライン | 保守会社 / 院長 | 30 日 | □ |
| 5 | カルテ 1 日分の戻し訓練をした (戻せた日・かかった時間を記録) | ガイドライン | 保守会社 / 院長か事務 | 30 日 | □ |
| 6 | クラウドの控えの場所と、手元に置けるかを確かめた | 推奨 | 事務 | 30 日 | □ |
| 7 | 止まった日に最初に要る情報を 3〜5 個決めた | 立入検査 3-② | 院長 | 90 日 | □ |
| 8 | 戻す手順とかかる時間を BCP に書いた | 3-③ に関わる | 院長 | 90 日 | □ |
| 9 | 来年の戻し訓練の日を年間予定に入れた | 推奨 | 院長 | 90 日 | □ |
今日決める 1 つ: 戻し訓練をする日。 日付: ____年__月__日 (戻すもの: カルテ__日分 / 立ち会う人: ____)
おわりに——置き場を書き、戻す日を決める
控えは、取っていても戻せないことがあります。
最初にやることは、データの置き場を 1 枚に書き出し、保守会社と戻し訓練の日を決めることです。費用はかからず、チェックリストの 3-② もそこから始まります。表に「?」がいくつ残っても、書き出した時点で、先生は自院の控えを説明できる側に立っています。
控えは、一度戻してみるまでは「控えのつもり」です。戻せた日付と、かかった時間。その 2 つが、先生の院のバックアップの実力です。
この記事で覚えた「世代」と「切り離した控え」は、次の記事でも使います。次は、生成 AI の登場で攻撃がどう変わったかと、診療所が今月決める 3 つを取り上げます。
なお、本記事は 2026 年 10 月 15 日時点の公表資料に基づく一般的な情報提供で、個別の契約や法的判断についての助言ではありません。IDC フロンティア・半田病院・大阪急性期・総合医療センターの事案はそれぞれの公表と報告書の記載の範囲で、Sysdig の観測は IPA の紹介の範囲で紹介しています。本記事は、取り上げた事業者・機関から依頼や報酬を受けて書いたものではありません。バックアップの設定と復元の作業は契約している事業者に、立入検査の運用は管轄の保健所にご確認ください。契約条項の法的な評価が必要な場合は、弁護士などの専門家にご相談ください。
参考文献
主な参考文献 (本文で多く引いた 5 件)
- 警察庁. 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について (本文 p.9-11、統計編 p.147-149「バックアップ①②③」). 令和8年9月. https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン Q&A (システム運用編 Q22・Q24). 令和8年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト. 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル (p.4、p.17). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716186.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編 (11.1・12.2・18.1). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716295.pdf
すべての参考文献 (14 件) を見る
- 警察庁. 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について (本文 p.9-11、統計編 p.147-149「バックアップ①②③」). 令和8年9月. https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 株式会社IDCフロンティア. 【第2報】当社サービスの一部システムに対する不正アクセスについて. 2026年10月7日. https://www.idcf.jp/news/topics/20261007002
- 株式会社IDCフロンティア. 【第3報】当社サービスの一部システムへの不正アクセスによる障害について. 2026年10月8日. https://www.idcf.jp/news/topics/20261008001
- 株式会社IDCフロンティア. 【第5報】不正アクセスによる障害に関する調査の進捗について. 2026年10月14日. https://www.idcf.jp/news/topics/20261014001
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン Q&A (システム運用編 Q22・Q24). 令和8年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト. 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル (p.4、p.17). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716186.pdf
- 厚生労働省. 医療法施行規則の一部を改正する省令について (産情発0310第2号). 令和5年3月10日. https://www.mhlw.go.jp/content/10808000/001075881.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編 (11.1・12.2・18.1). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716295.pdf
- 厚生労働省. サイバー攻撃を想定した事業継続計画 (BCP) 策定の確認表 (1-2・4-3). 令和6年6月. https://www.mhlw.go.jp/content/10808000/001261299.pdf
- 情報処理推進機構 (IPA). AI セキュリティ短信 2026年8月号 (p.8、p.47-48。原典は Sysdig の観測報告). 2026年9月7日. https://www.ipa.go.jp/digital/ai/security/rcu1hd0000007gji-att/2026-2_0907.pdf
- つるぎ町立半田病院. コンピュータウイルス感染事案 有識者会議調査報告書 (p.16、p.23、p.25). 2022年6月. https://www.handa-hospital.jp/topics/2022/0616/report_01.pdf
- 地方独立行政法人大阪府立病院機構 大阪急性期・総合医療センター. 情報セキュリティインシデント調査報告書 (p.35、p.38-41、p.58). 2023年3月. https://www.gh.opho.jp/pdf/report_v01.pdf
- 坂口一樹, 堤信之. 医療現場のサイバーセキュリティ確保に向けて: 専門家インタビュー調査から. 日医総研ワーキングペーパー No.488. 2024年12月 (2025年1月8日掲載). https://www.jmari.med.or.jp/wp-content/uploads/2025/01/wp488.pdf
お使いの製品の口コミを募集しています。口コミを書く →
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。
Comments
この記事への質問・ご意見をお寄せください
「ここが分かりにくかった」「この数字の根拠をもっと知りたい」「次はこれを取り上げてほしい」。どんな一言でも歓迎です。編集長 (現役の内科医) がすべて読み、できるだけ返信します。いただいた声は、記事の改稿と次の記事に生かします。