電子カルテの共有ID——やめる順番は5つ、照合は月1回
大阪の病院の調査報告書は、職員のパスワードが1種類で全員が管理者だったことを、被害が広がった要因に挙げました。立入検査のチェックリスト2-④・2-⑤に沿って、共有IDを書き出す・止める・絞る・分ける・閉じるの順でやめる手順と、保守会社への質問文を示します。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-10-19
- 更新
- 2026-10-19
- 引用
- PMID 0 件
この記事で学べること
- 広げたのは鍵の配り方——大阪の病院は共通のパスワードと全員の管理者権限を、感染が広がった要因に挙げた
- やめる順番は5段——書き出す・止めるは院内で今日から、絞る以降は保守会社と進める
- 辞めた人のIDは止めればよい——消さずに無効化でよいとガイドラインのQ&Aが答えている
読み終えたら、まずこれ
IDを発行している全システムを1枚に書き出し、管理者のIDを持つ人の名前を書く
目次Index
はじめに——みんな同じ ID
受付のパソコンは「uketsuke」で開く。診察室の電子カルテは、院長の ID で看護師も書く。パスワードは、開業したときに保守会社が決めたまま。
こういう形の院は、珍しくないと私は感じています。誰かが怠けているわけではありません。開業の忙しさの中で、とりあえず動く形にした結果です。
ただ、この形にはいくつか困ることがあります。カルテを誰が書いたか、システムの記録からは分かりません。辞めた職員も、同じパスワードを知っています。保守会社がどの ID で入ってくるのか、院の側は把握していません。
2022 年、大阪の病院がランサムウェアの被害を受けました。データを暗号化し、元に戻す代わりに身代金を求める攻撃です。その調査報告書は、職員のパスワードが 1 種類だったこと、職員全員にシステムの管理者の権限があったことを書いています[8]。
この記事では、共有 ID をやめる順番をお伝えします。書き出す、止める、絞る、分ける、閉じる、の 5 段です。受付を止めずに進められるよう、費用のかからない段から並べました。保守会社への質問文と、印刷用のチェックシートも付けています。急ぐ方は「今日・30 日・90 日でやること」の章からどうぞ。
記事は、保健所の立入検査で使われる厚労省のチェックリスト (令和 8 年度版) の 2 つの項目に沿って進めます。職種ごとに権限を決め、管理者を明確にする 2-④ と、辞めた人や使っていない ID を消すか止める 2-⑤ です[1]。
この記事で決めることは 1 つです。管理者の ID を持つ人を、名前で決めることです。
そもそも ID とは
本題の前に、言葉を 5 つだけ、院内のものにたとえておきます。先に対応だけ並べておきます。
- 鍵 = ID とパスワードの組
- 入退室の記録簿 = ログ
- マスターキー = 管理者権限
- 業者さんの入館証 = 委託先の ID
- 鍵を使えなくすること = 無効化
ID は「名札つきの鍵」
ID は、システムに入るときに名乗る名前です。パスワードと組み合わせて、本人であることを確かめます。この記事では、ID とパスワードの組を「鍵」と呼びます。
院の職員証や、名前の入ったロッカーの鍵を思い浮かべてください。名札がついているので、誰がいつ開けたかが分かります。
共有 ID は、全員で回して使う 1 本の鍵です。受付の「uketsuke」や、院長の ID を看護師も使う形がこれにあたります。開いたことは分かっても、誰が開けたかは分かりません。
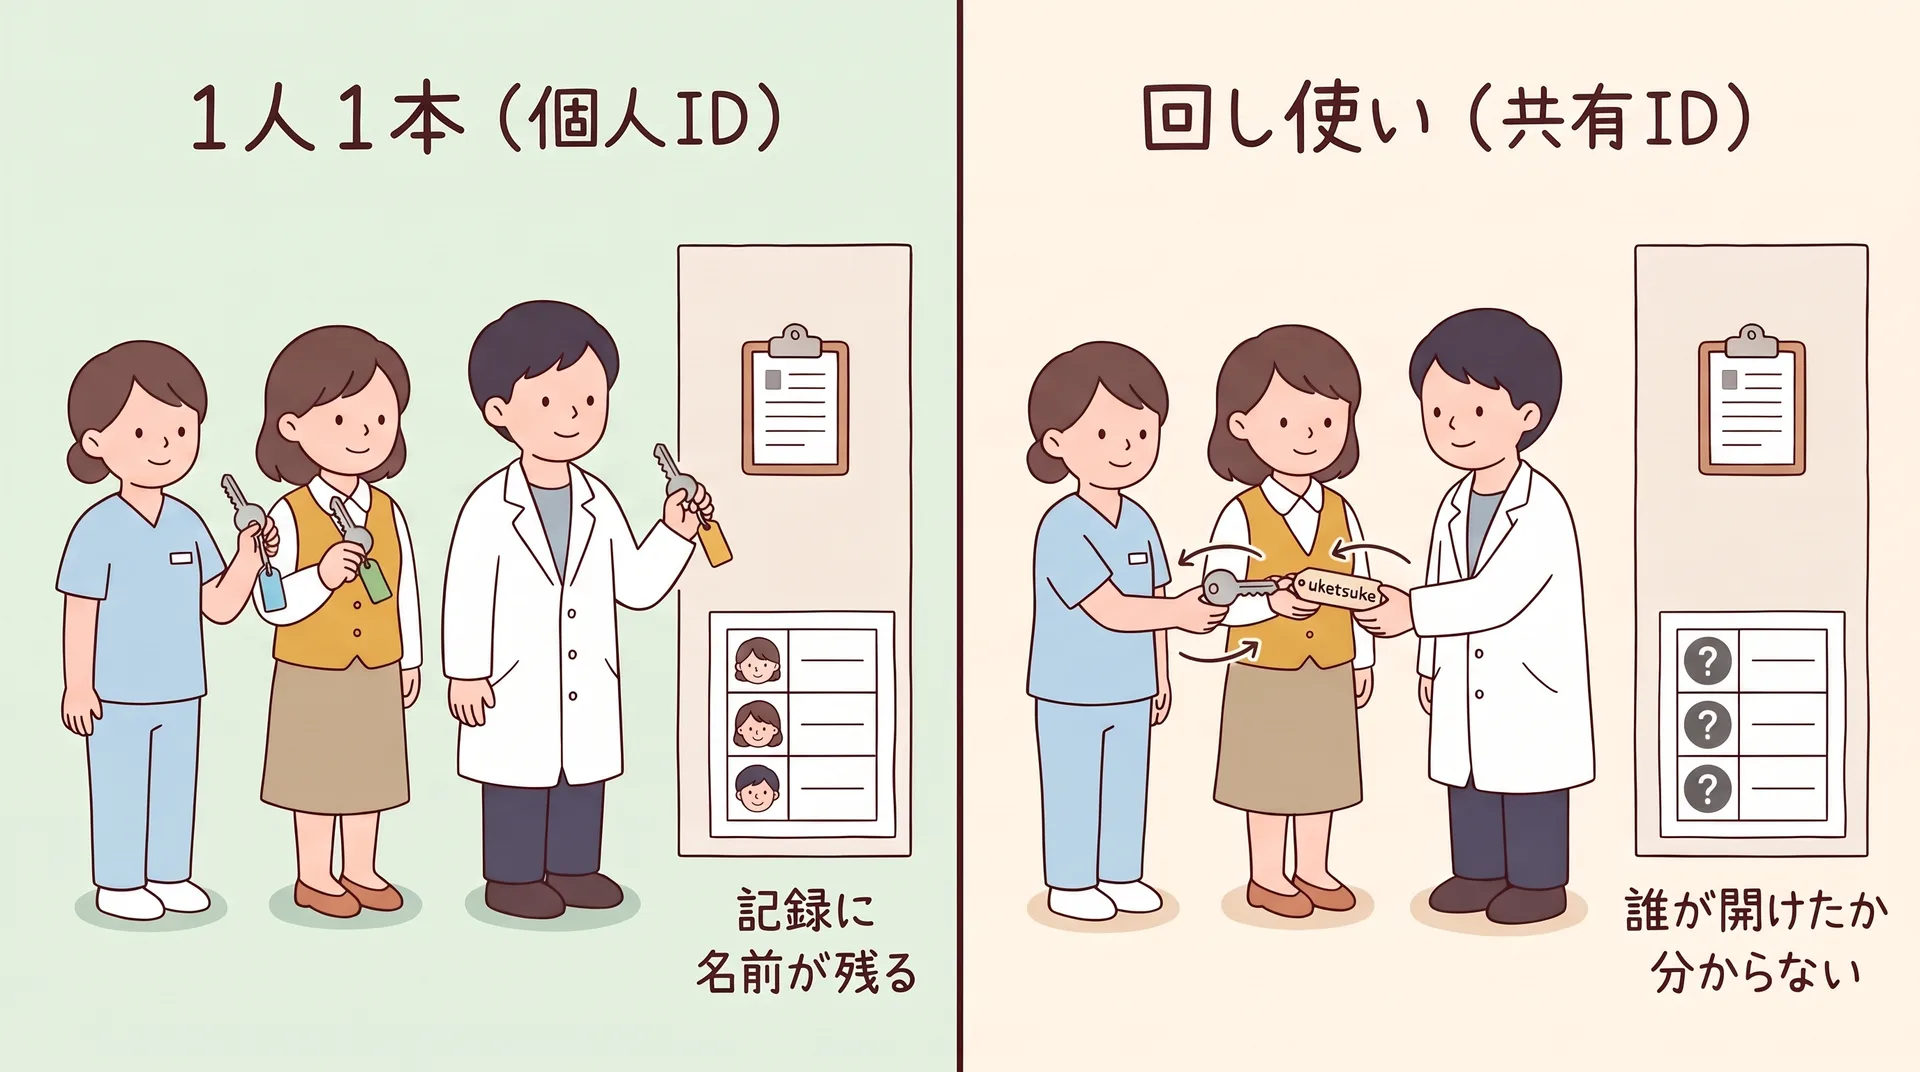
システムが「いつ・誰が・何をしたか」を残す記録をログ (アクセスログ) と呼びます。病棟の入退室の記録簿のようなものです。共有 ID では、記録簿に同じ名前しか並びません。
厚労省は、医療機関がシステムを安全に使うための指針として「医療情報システムの安全管理に関するガイドライン」を出しています。いまは第 7.0 版で、経営管理編・企画管理編・システム運用編などの巻に分かれています。この記事では、まとめて「ガイドライン」と呼びます。
そのシステム運用編は、ID とパスワードを使うなら、それを「本人しか知り得ない状態に保つ」よう求めています[4]。回し使いの鍵は、この前提を満たせません。同じ節は、利用者を見分ける仕組みについて、こうも書いています。
「これは、小規模な医療機関等で医療情報システムの利用者が限定される場合においても、同様である。」[4]
職員が数人の診療所でも、本人を見分ける仕組みは要る、ということです。私はこの一文を、「うちは小さいから」という言い訳を先に塞いだ一文だと読んでいます。
ID はどこにあるか
ID は電子カルテだけにあるわけではありません。院内を見回すと、鍵を使う場所は少なくとも 6 種類あります。
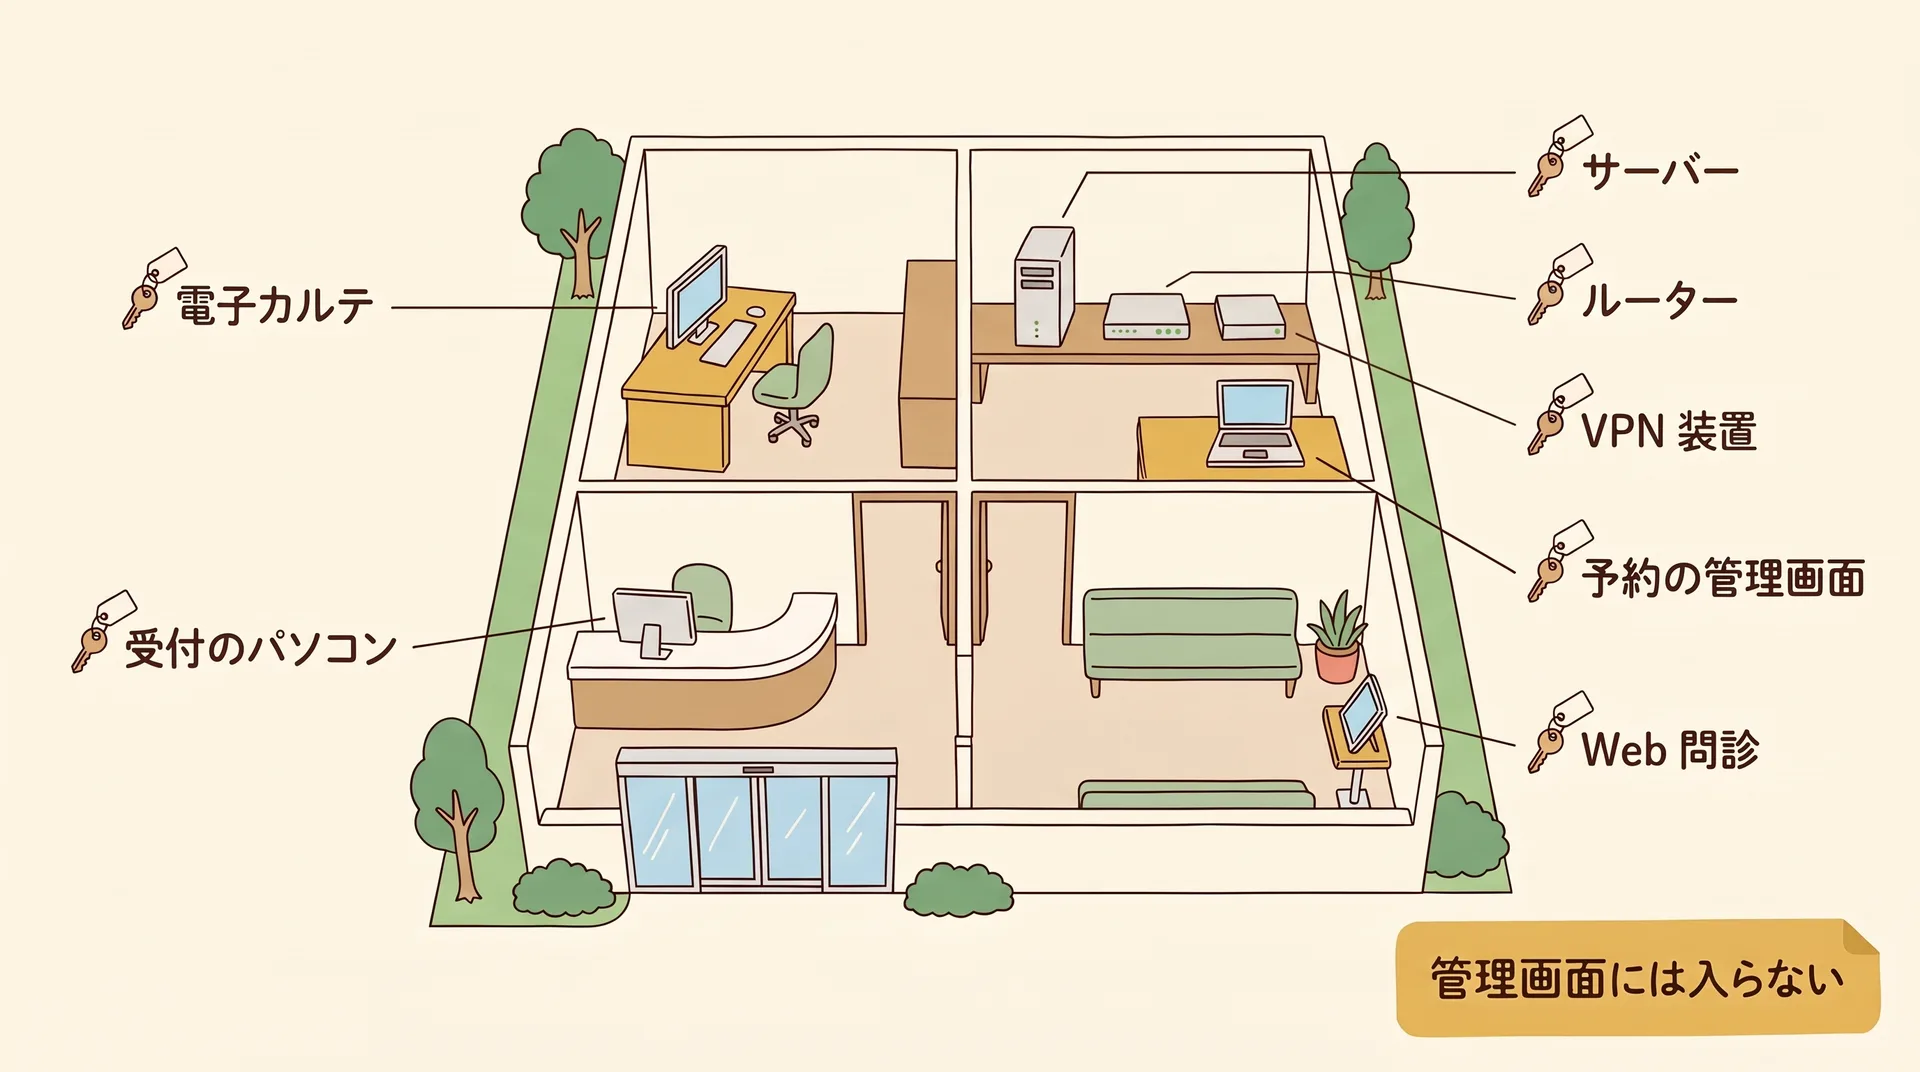
- パソコンそのもの (Windows を開くときの ID)
- 電子カルテ・レセコン (診療報酬の請求に使うコンピューター)
- 予約システム、Web 問診、LINE 公式アカウントの管理画面 (設定を変えるための画面)
- 院のメールと、ホームページの管理画面
- ルーター (院の回線の出入口の箱) や、VPN 装置 (院外から保守会社が入るための専用の通り道の箱) の管理画面
- 検査機器や画像の機器
先生の院では、鍵を使う場所はいくつになるでしょうか。
院長や事務が確かめるのは、どこにどんな ID があるかまでにしてください (編集部の推奨)。ルーターや VPN 装置の管理画面に、試しにログインしたり設定を変えたりはしません。回線が止まることがあります。触るのは、保守会社と手順を決めてからです。
管理者権限は「マスターキー」
ID には、できることの範囲が付いています。カルテを見るだけ、書ける、などです。これを権限と呼びます。
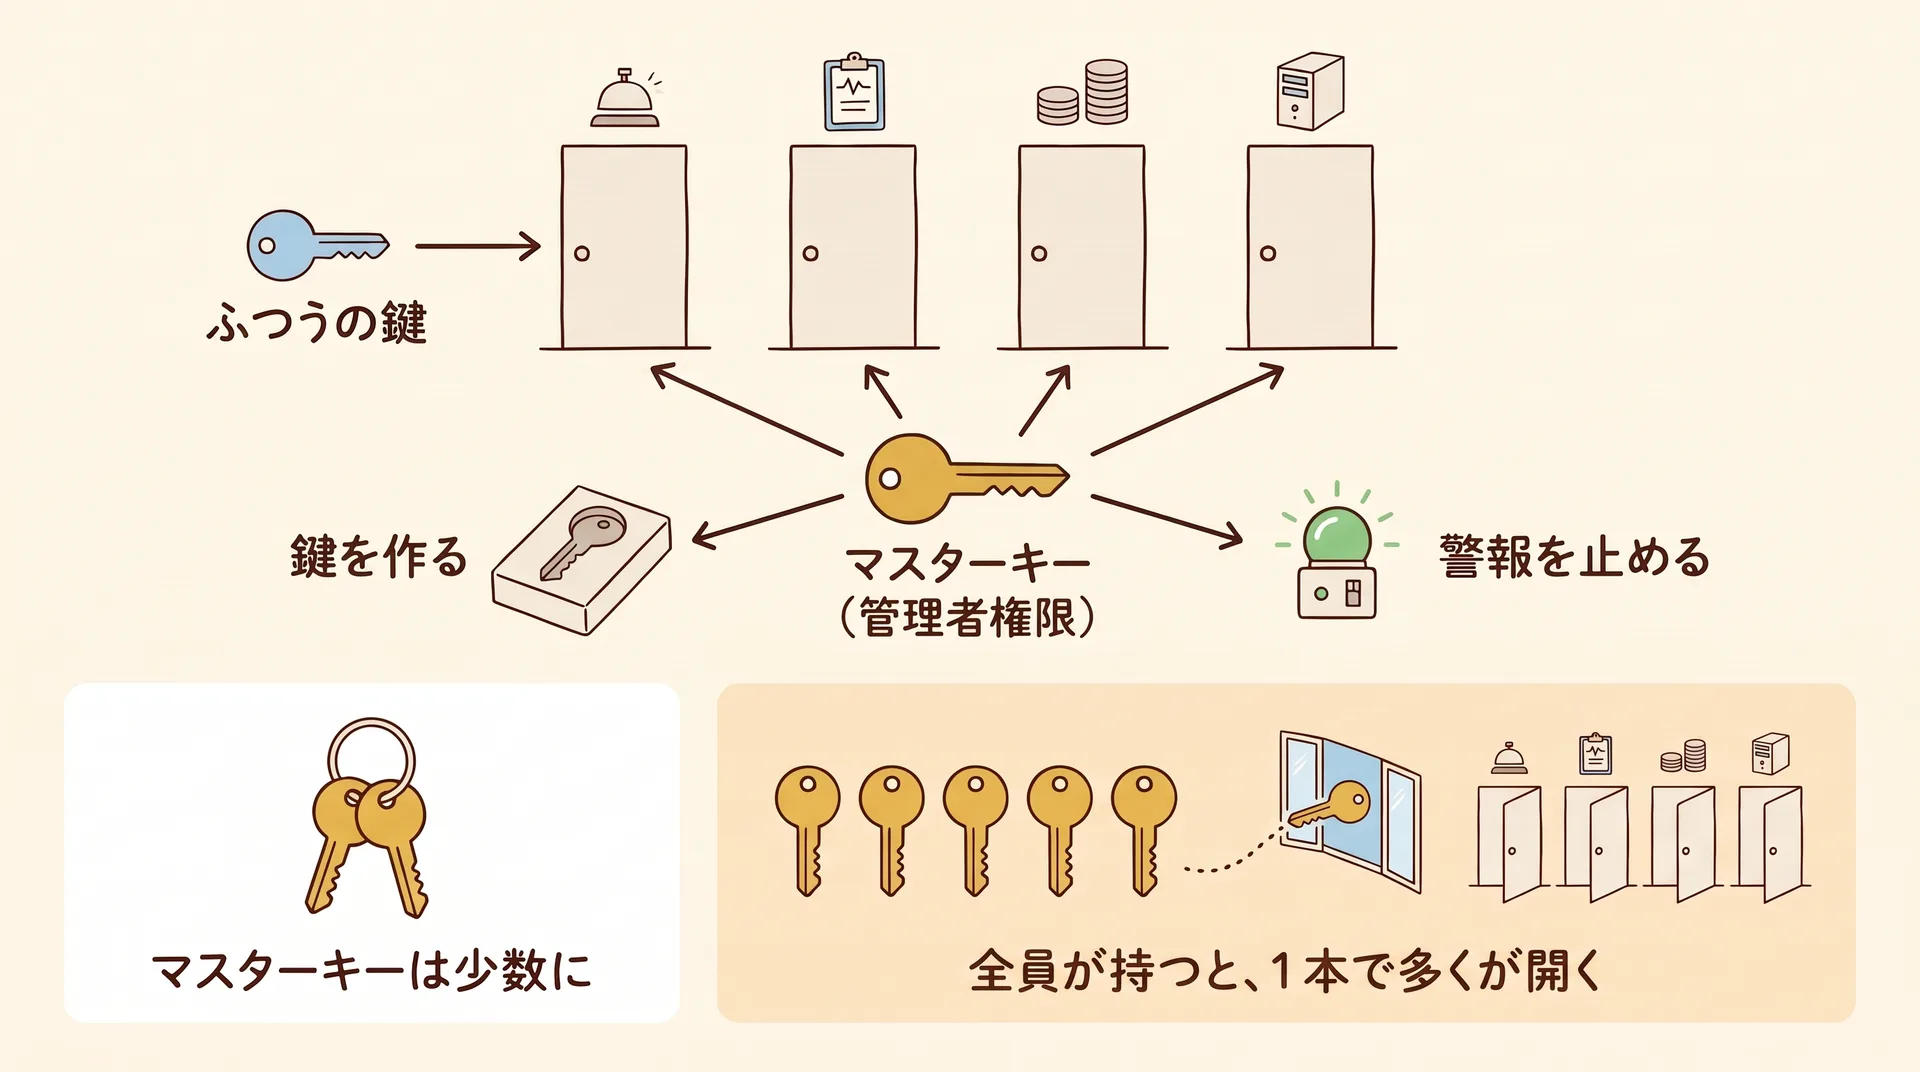
その中でも管理者権限は、院内のマスターキーにあたります。どの部屋も開き、新しい鍵を作れ、警報 (ウイルス対策ソフト) を止めることもできます。
厚労省のチェックリストのマニュアルは、管理者権限を絞る理由をこう書いています。
「すべてのユーザに管理者権限が付与されていることで、ウイルス対策ソフトを無効化されるなどして、被害が拡大した事例が多発しています。」[2]
マスターキーを全員に配っていると、誰か 1 人の鍵が盗まれただけで、院内の多くの扉が開くおそれがあります。
先生の院で、マスターキーを持っているのは何人でしょうか。名前で言えるなら、この記事の半分は済んでいます。
委託先の ID は入館証
保守会社など、院の外の会社がシステムを直すときに使う ID もあります。この記事では委託先の ID と呼びます。院に出入りする業者さんの入館証のようなものです。
入館証なら、誰に渡したか、いつまで有効かを管理するはずです。ところが委託先の ID は、担当者が替わっても同じものが使われ、ずっと有効のまま、ということがあります。
保守会社の担当者が、どの ID で院のシステムに入っているか。先生は、いま答えられるでしょうか。
止めるなら「無効化」で
最後の言葉が無効化です。ID を消さずに、使えない状態にすることです。
辞めた人の ID を消すと、過去の記録が追えなくなるのでは、と心配される先生もいるかもしれません。ガイドラインの Q&A は、不要な ID の扱いに無効化も含まれると答えています[3]。
大阪の報告書が書いたこと
給食の委託先から入られた
2022 年 10 月、大阪急性期・総合医療センターがランサムウェアの被害を受けました。調査報告書によると、攻撃者は病院に給食を納める委託先を経由して、病院のサーバーに入りました[8]。
報告書は、侵入が院内に広がった理由として、病院の設定をいくつも挙げています。
「サーバーB と他サーバーの ID・パスワードが共通だったため、認証情報の窃取は容易であった。」[8]
認証情報は、鍵のことです。1 台で盗まれた鍵が、ほかのサーバーの扉もそのまま開けました。報告書は、「ユーザーすべてに管理者権限を与えていた」ため、ウイルス対策ソフトを外された、とも書いています[8]。
職員のパスワードについては、こうです。
「管理者では 2 種類の異なるパスワードを確認したが、利用者に至っては 1 種類の共通のパスワードを使いまわしていた。」[8]
パスワードは 12 桁で設定する運用ルールでした[8]。ただし、最小の桁数は設定で強制されておらず、報告書はこれも弱点に挙げています[8]。いまのチェックリストは、二要素認証を入れるまでは 13 桁以上を求めています[1]。そのうえで、いちばん足りなかったのは、1 人に 1 本という分け方でした。
同じ給食の委託先とつながっていた病院は、ほかにもありました。報告書はこう比べています。
「今回、攻撃を受けた他の医療機関では感染が拡大せず、病院だけ感染が拡大してしまった。要因は、①共通のパスワードを使用していたこと、②アカウントロック設定がなかったこと、③管理者権限で運用していたこと、④一部サーバーにウイルス対策ソフトが導入されていなかったことの、主に 4 点である。」[8]
アカウントロックは、パスワードを何度も間違えたら入れなくする設定です。報告書が挙げた 4 つのうち 2 つ、共通のパスワードと全員の管理者権限が、この記事の主題です。病院は復旧の方針に「ID の共用を禁止し、個別ユニークな ID を付与する」と書き込みました[8]。1 人ずつ別の ID を配る、という意味です。
管理者を外しても、カルテは動いた
この報告書で、私がいちばん大事だと思う一文があります。復旧の過程で、職員の ID を管理者でない「標準ユーザー」(ふつうの利用者の設定) に変えたときのことです。
「当初、電子カルテシステムの動作不備などが懸念されたが、特段の電子カルテ運用上の問題は発生しなかった。」[8]
「管理者でないと電子カルテが動かない」と言われて、そのままにしている院は少なくないと私は見ています。大阪の病院では、外してみたら動きました。すべての製品で同じとは言えないので、外す前に保守会社に確かめます。ただ、「動かないはず」とあきらめる前に、聞いてみる価値はあります。
徳島の報告書
2021 年 10 月に被害を受けた徳島県のつるぎ町立半田病院の報告書も、似た設定を書いています。すべてのパソコンで管理者の ID が共通で、職員の ID も管理者のグループに入っていました[9]。
報告書は、攻撃の流れにあった端末が「共通または類似性の高いアカウントやパスワード」だったと書いています。そのうえで、パスワードの短さや、導入時から設定が変わっていないことも大きな課題だったとしています[9]。保守用の VPN 装置の ID とパスワードは、外部に漏れた後も変更されていませんでした[9]。
報告書の読み方 — 「侵入口」と「広がり方」を分けて読む
事故の報告書は、2 つの問いに分けて読むと整理しやすくなります。1 つは「どこから入られたか」(侵入口)、もう 1 つは「入られた後、なぜ院内に広がったか」(広がり方) です。大阪の病院の侵入口は、委託先との回線でした。被害を院内に広げた要因として、報告書は共通のパスワードと全員の管理者権限を挙げています[8]。侵入口を完全に塞ぐのは、診療所の努力だけでは難しいことがあります。広がり方のほうは、院内の ID と権限の設定で変えられます。この記事が扱うのは、こちらです。
大阪と徳島の報告書から私が読み取るのは、鍵は 1 人に 1 本、マスターキーは少数に、ということです。機器を買う話ではありません。鍵の配り方の話です。
委託先の鍵は見落とされやすい
委託先の ID については、別の 2 つの例があります。
2026 年 4 月に電子カルテが止まった市立奈良病院は、サイバー攻撃ではありませんでした。監視装置の過検知に自動遮断が連動した障害だった、との見解が示されています[10]。それでも、病院が講じた再発防止策には「保守用アカウントを棚卸し、不要なアカウントを整理」が入っています[10]。
医療の外では、2025 年にランサムウェアの被害を受けた通販のアスクルが、同年 12 月に公表した調査結果で、侵入に使われた ID をこう書いています。
「例外的に多要素認証を適用していなかった業務委託先に対して付与していた管理者アカウントの ID とパスワードが何らかの方法で(※)漏洩し不正利用されたことが確認されており、当該アカウントでの不正アクセスがあったことが確認されております。」[11]
多要素認証は、パスワードに加えてスマートフォンの確認などを求める仕組みです。例外として適用していなかった委託先の管理者の ID が、入口になりました。引用の (※) の注記は、その委託先が管理するノートパソコンのログが OS の更新の過程で消え、確認できなかったことを書いています[11]。
2 つの例は、事情も規模も違います。奈良の障害は ID が原因ではありません。それでも再発防止策に保守用アカウントの整理が入り、アスクルでは委託先の ID が入口になりました。委託先の ID は、院の側から見えにくい入館証です (編集部の整理)。診療所でも、保守会社の ID だけは院長が把握していない、という形はありうると私は見ています。質問文の 6〜8 は、そのために入れました。
自院は当てはまるか
院の ID について、次の 6 つを順に確かめます。院長 1 人で全部答えられなくてかまいません。「分からない」も答えの 1 つで、そこが保守会社への質問になります。
その前に 1 つだけ。いちばん最近辞めた職員の ID は、今日もまだ開くでしょうか。
質問 1. ID を発行しているシステムを、全部挙げられるか
電子カルテ、レセコン、予約、Web 問診、メール、ホームページ、ルーター、検査機器。思いつくものを書き出してみてください。
質問 2. 辞めた職員の ID は、いま使えない状態か
退職の手続きの中に「ID を止める」の行があるか、です。チェックリストの 2-⑤ にあたります[1]。
質問 3. 管理者権限を持っているのは誰か、名前で言えるか
「全員かもしれない」「保守会社しか知らない」なら、ここが始める段です。チェックリストの 2-④ の「管理者権限対象者の明確化」にあたります[1]。
質問 4. 2 人以上で使い回している ID はあるか
受付の共通 ID、院長の ID を他の人も使う、などです。
質問 5. 保守会社の ID は、担当者ごとか、作業の日だけ使えるか
ここは「分からない」が多いはずで、私はそれで十分だと考えています。分からない欄が、そのまま質問文の 6〜8 になります。
質問 6. 誰が何をしたかの記録 (ログ) を、見たことがあるか
チェックリストの 2-⑬ が、アクセスログの管理を求めています[1]。共有 ID のままでは、ログを見ても「誰が」が分かりません。
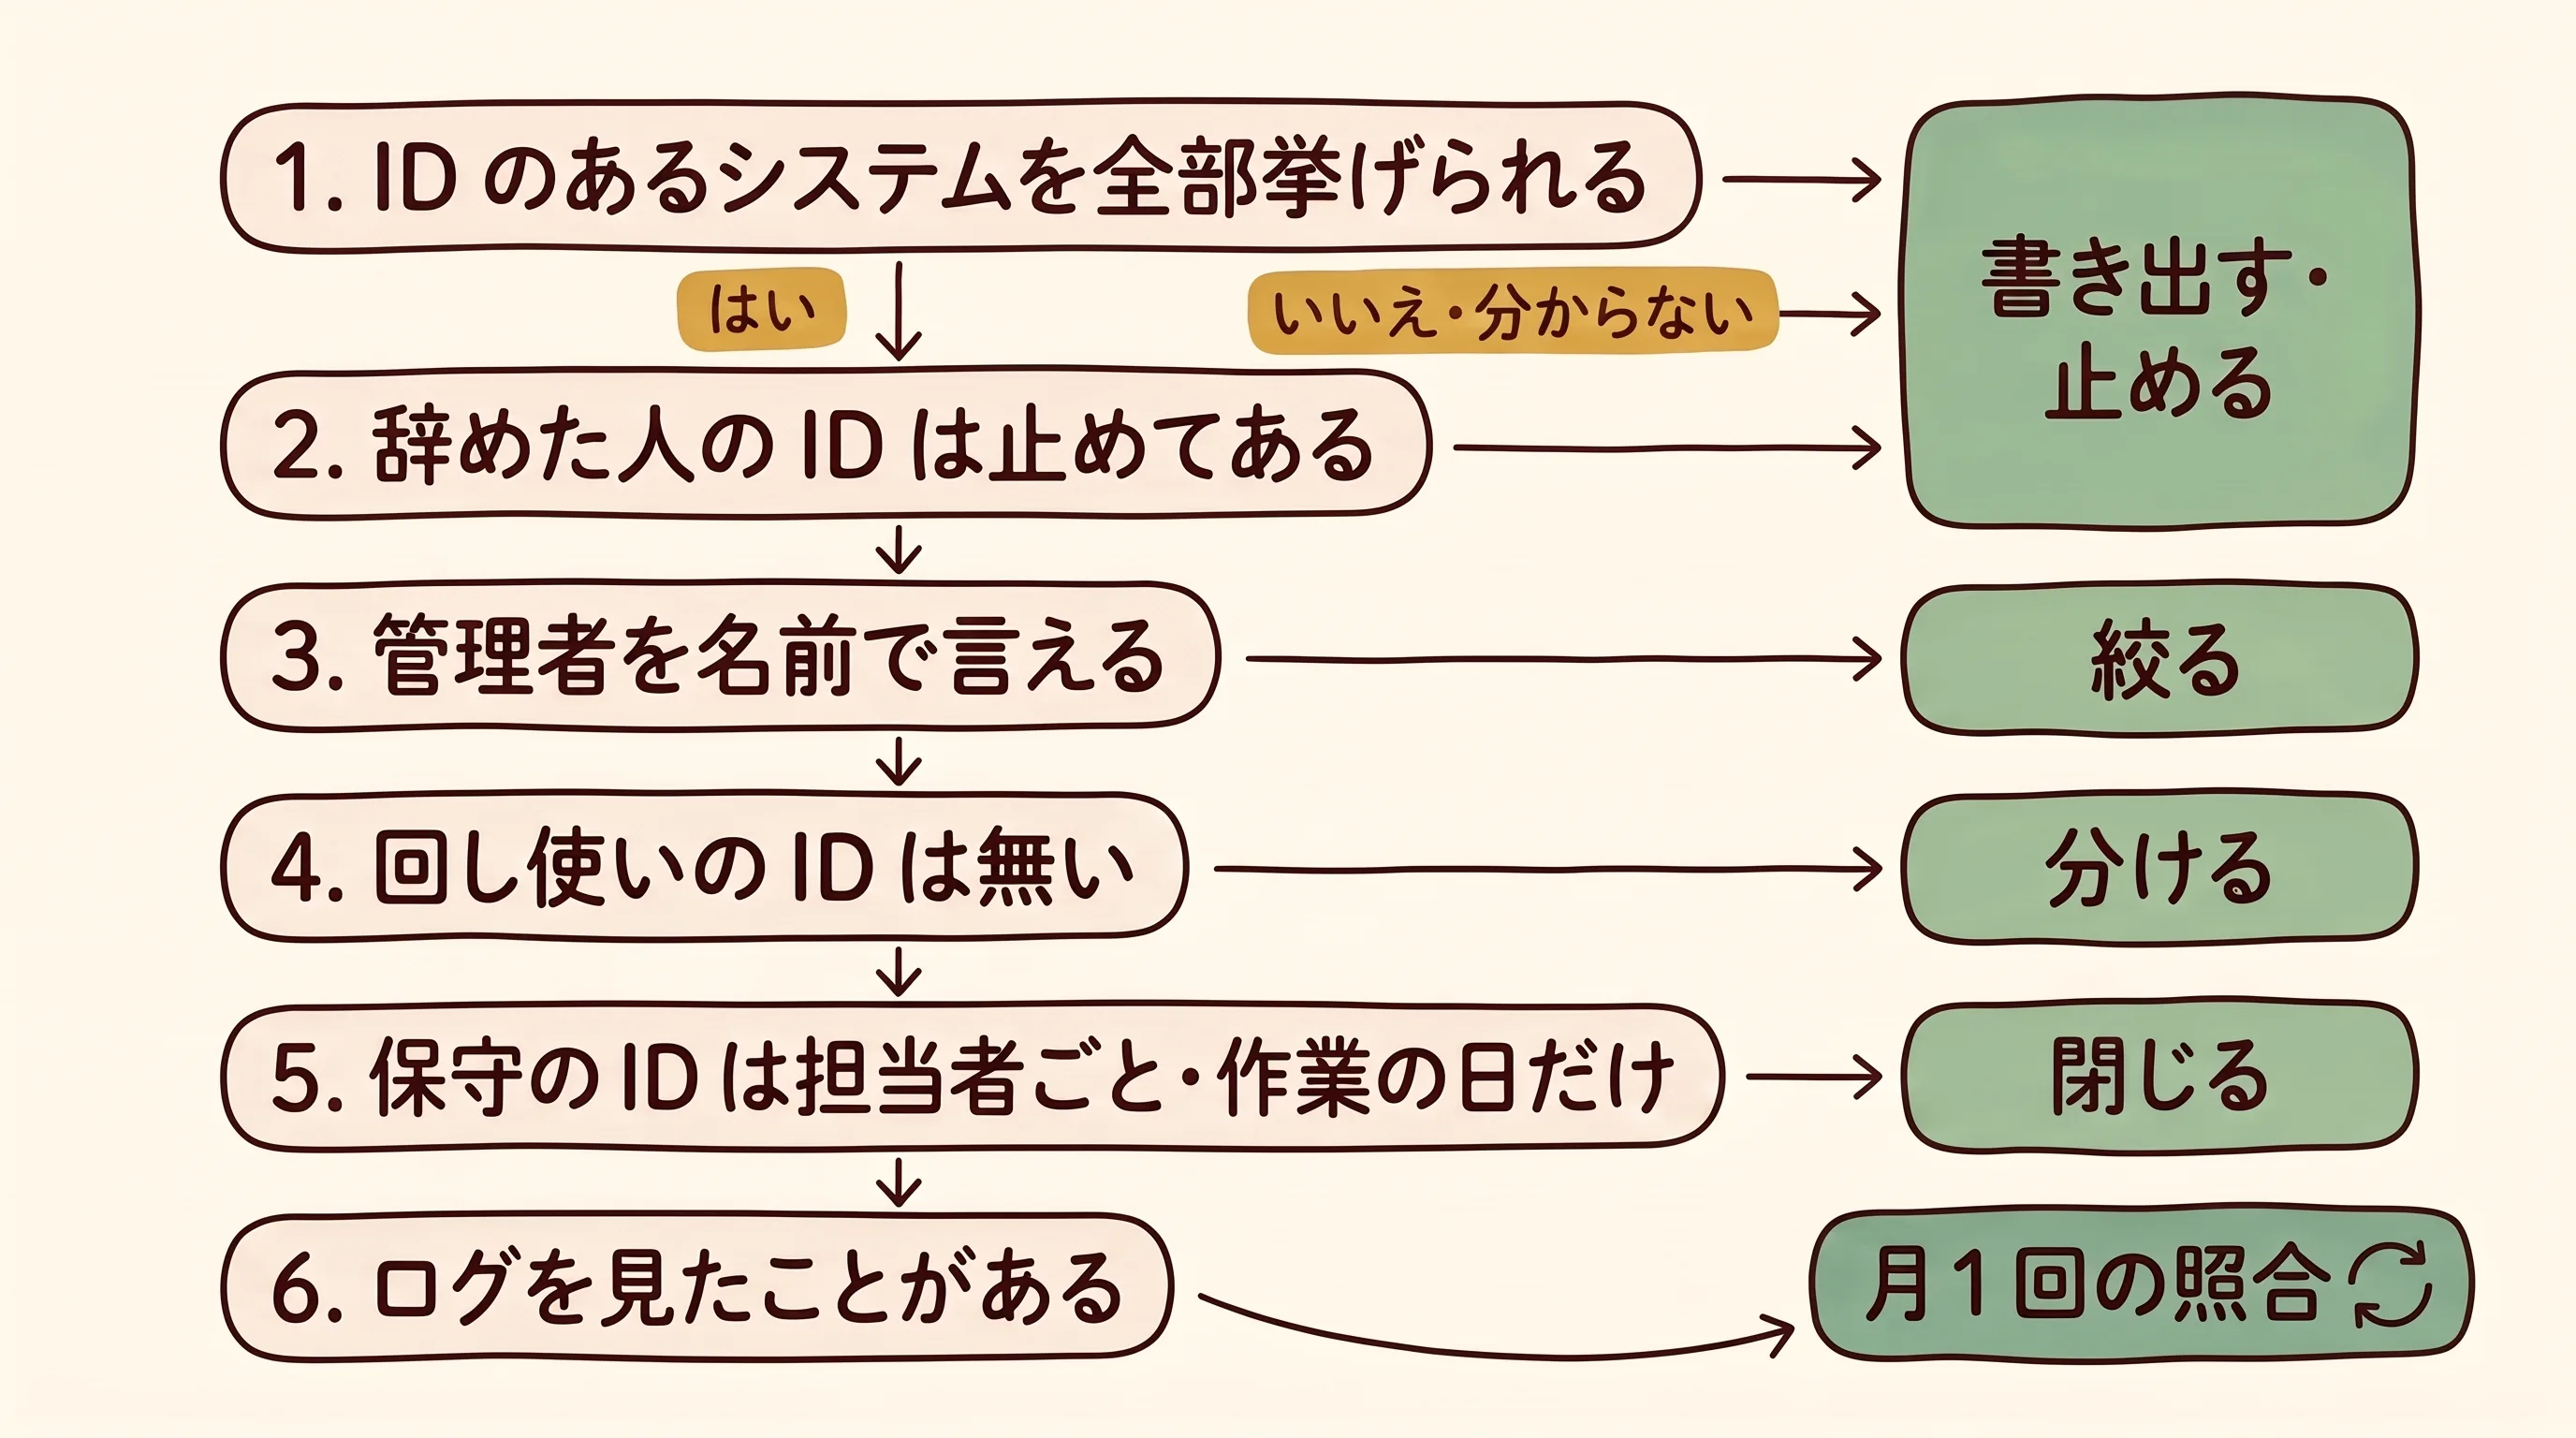
答えによって、始める段が変わります (図 4)。質問 1・2 で止まった院は「書き出す」「止める」から。質問 3 なら「絞る」から。質問 4 は「分ける」、質問 5 は「閉じる」、質問 6 は「月 1 回の照合」です。
院の形によって、進め方も分かれます。
- 情報担当がいない院: 書き出しと退職者の確認だけを院長か事務が行い、残りは保守会社に頼む形で十分です
- 受付のパソコン 1 台を交代で使う院: パソコン (Windows) の ID はすぐには分けられなくても、電子カルテに入るときの ID だけは 1 人ずつにできることがあります。席を立つときに電子カルテを閉じる運用と組み合わせます
- クラウド型の電子カルテの院: クラウドは、院の外の事業者のコンピューターにデータを置く形です。職員の ID の追加・停止を、院の管理画面でできることが多くあります。事業者に頼む前に、管理画面に「利用者の一覧」があるかを見てください
受付のパソコンを交代で使う院について、補足します。情報処理推進機構 (IPA) の中小企業向けガイドラインも、共有 ID は「なるべく使わないように」と書いています。やむを得ず使う場合は、「共有 ID を利用したユーザーを特定可能とするような仕組み」を整えるよう勧めています[12]。開いたまま次の人が使う運用の問題は、二要素認証の記事の「共有端末を開いたままにする」で扱いました。
人も予算も無い院の最小の手は、辞めた人の ID が残っていないかを、今日 1 つのシステムで確かめることです。費用はかかりません。残っていれば、今も誰かが使っていないかを確かめたうえで、手順 4 で止めます。
やめる順番は 5 段
なぜこの順番か
5 段は、費用がかからず、受付の流れを変えない段から並べています (編集部の整理)。
- 書き出す: どこに、誰の ID があるかを 1 枚にする
- 止める: 辞めた人・使っていない ID を無効化する
- 絞る: 管理者権限を持つ人を、名前で決めて減らす
- 分ける: 共有 ID を、1 人 1 つの ID にする
- 閉じる: 委託先の ID を担当者ごとにし、作業を申請と報告で管理する
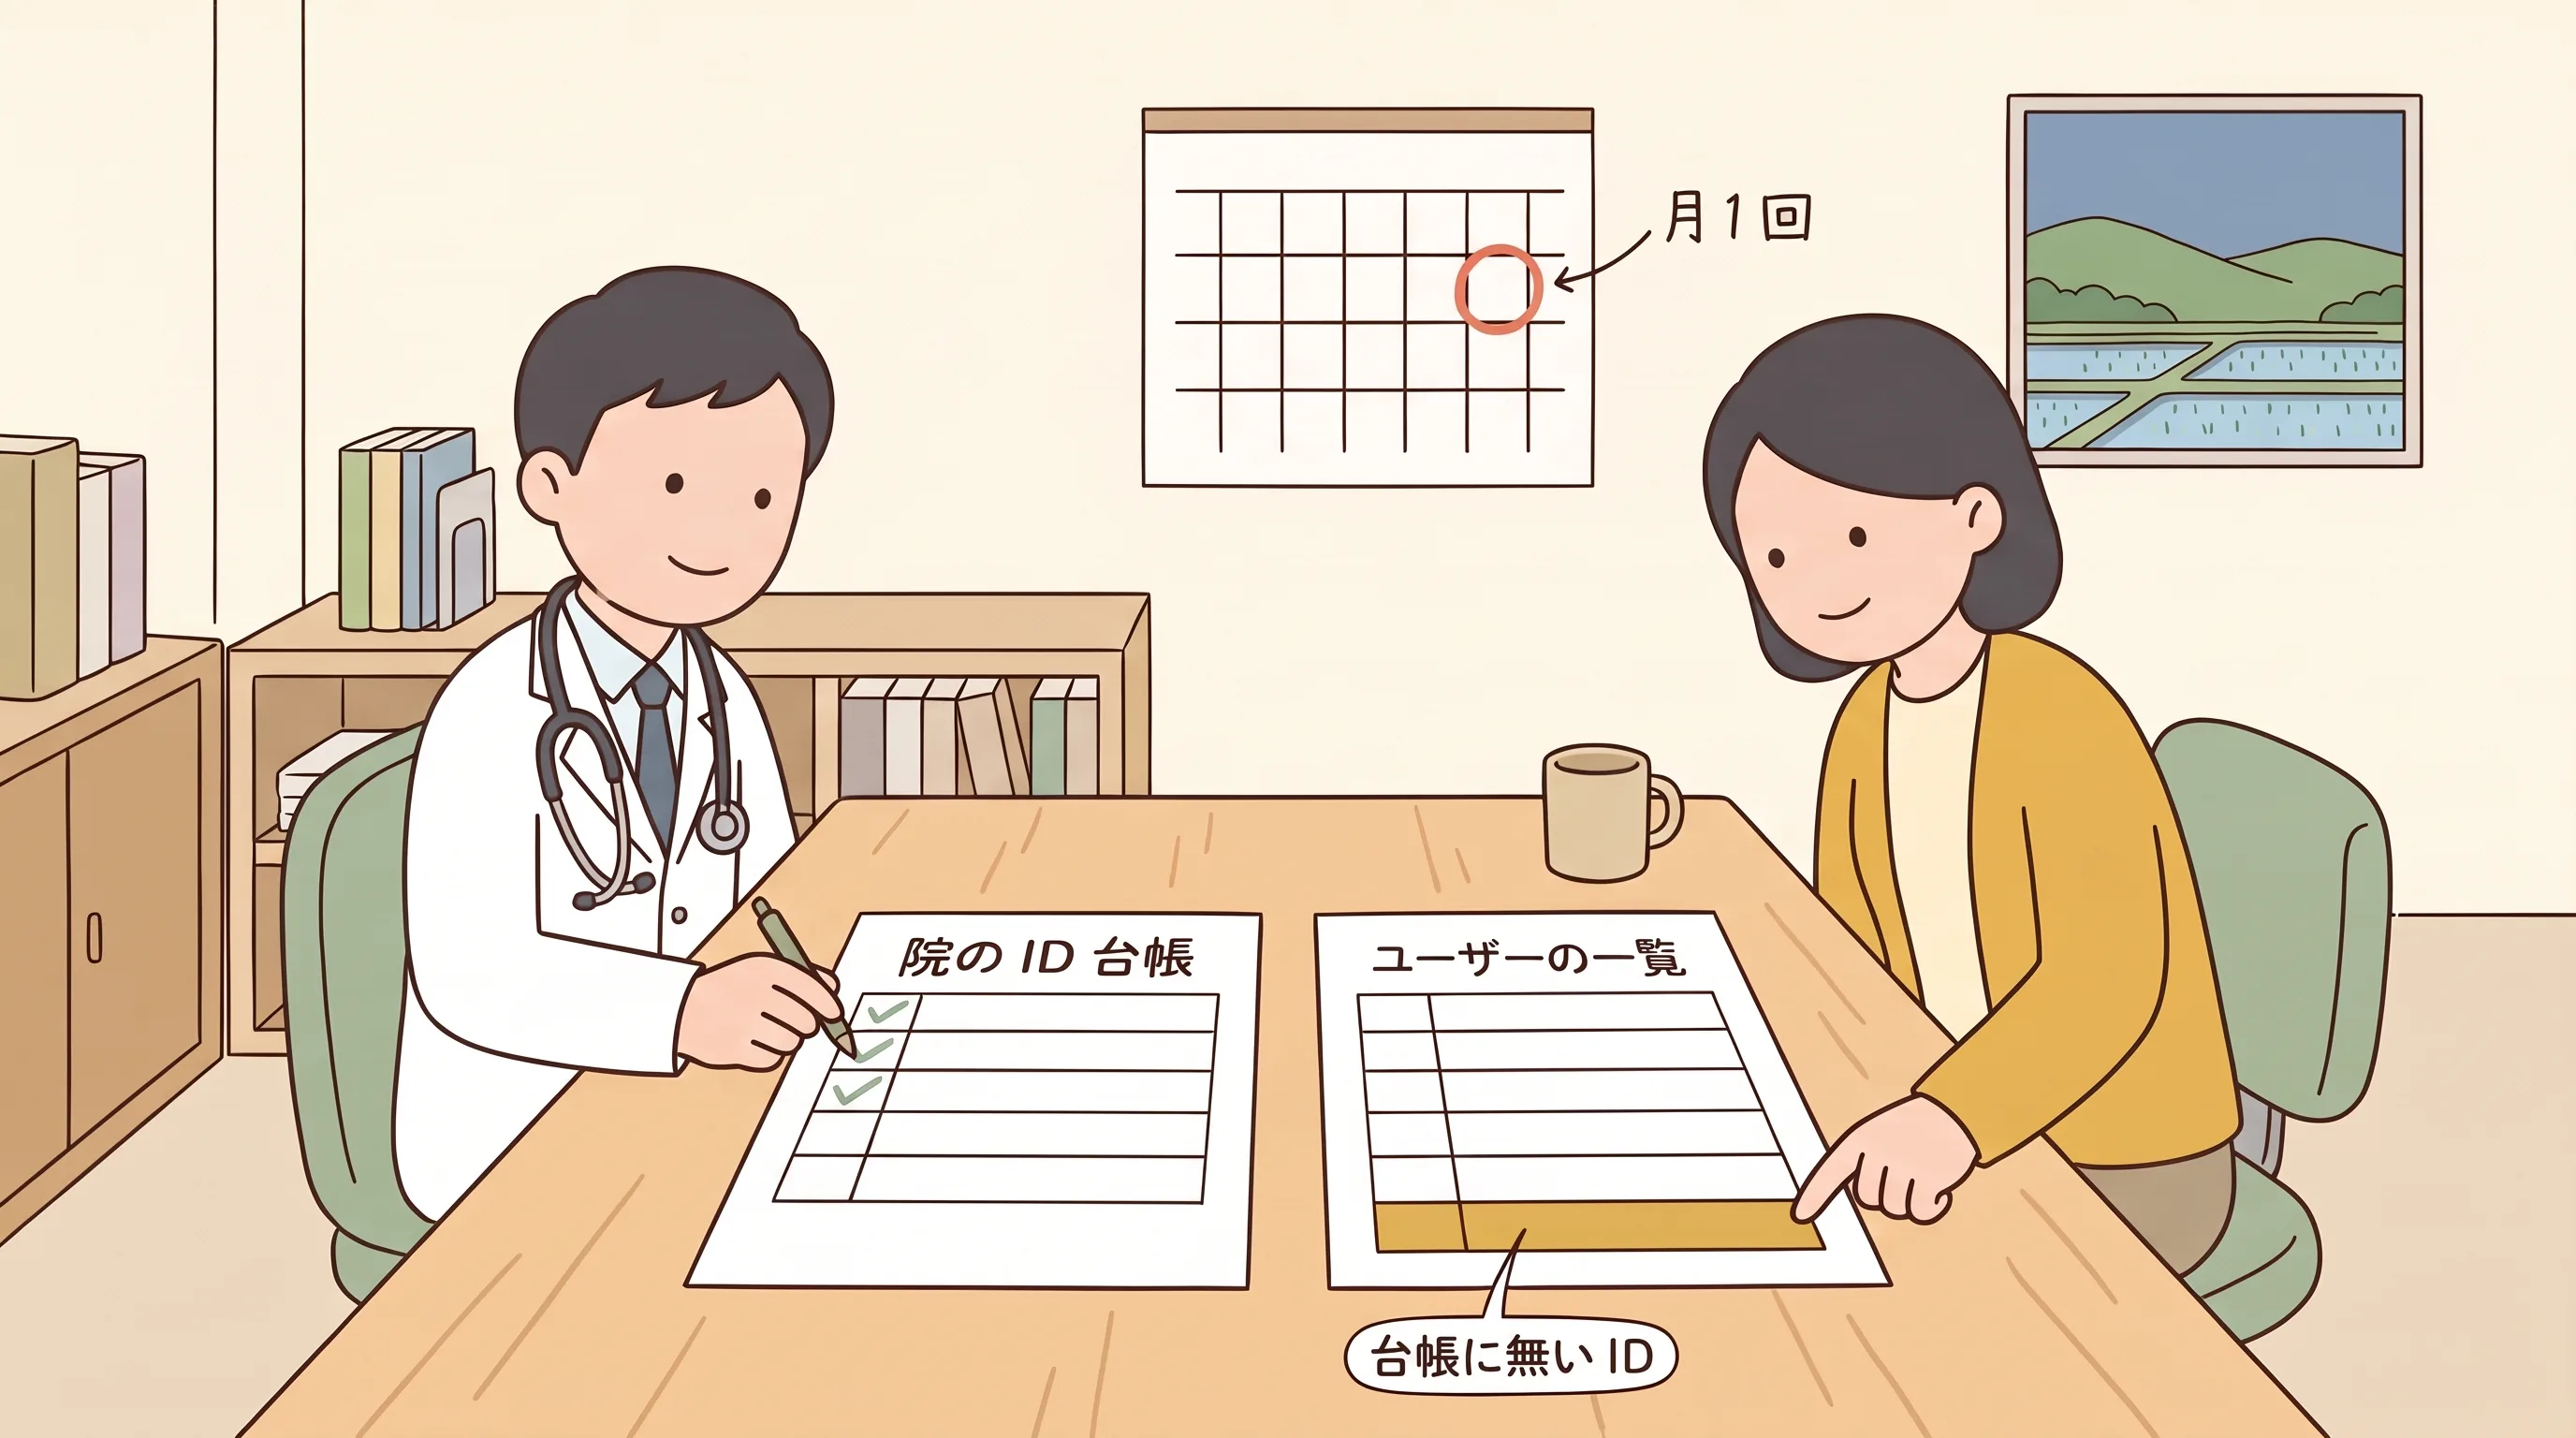
そして、これを月 1 回の照合で続けます。照合は、院の一覧と、実際に登録されている ID を突き合わせることです。
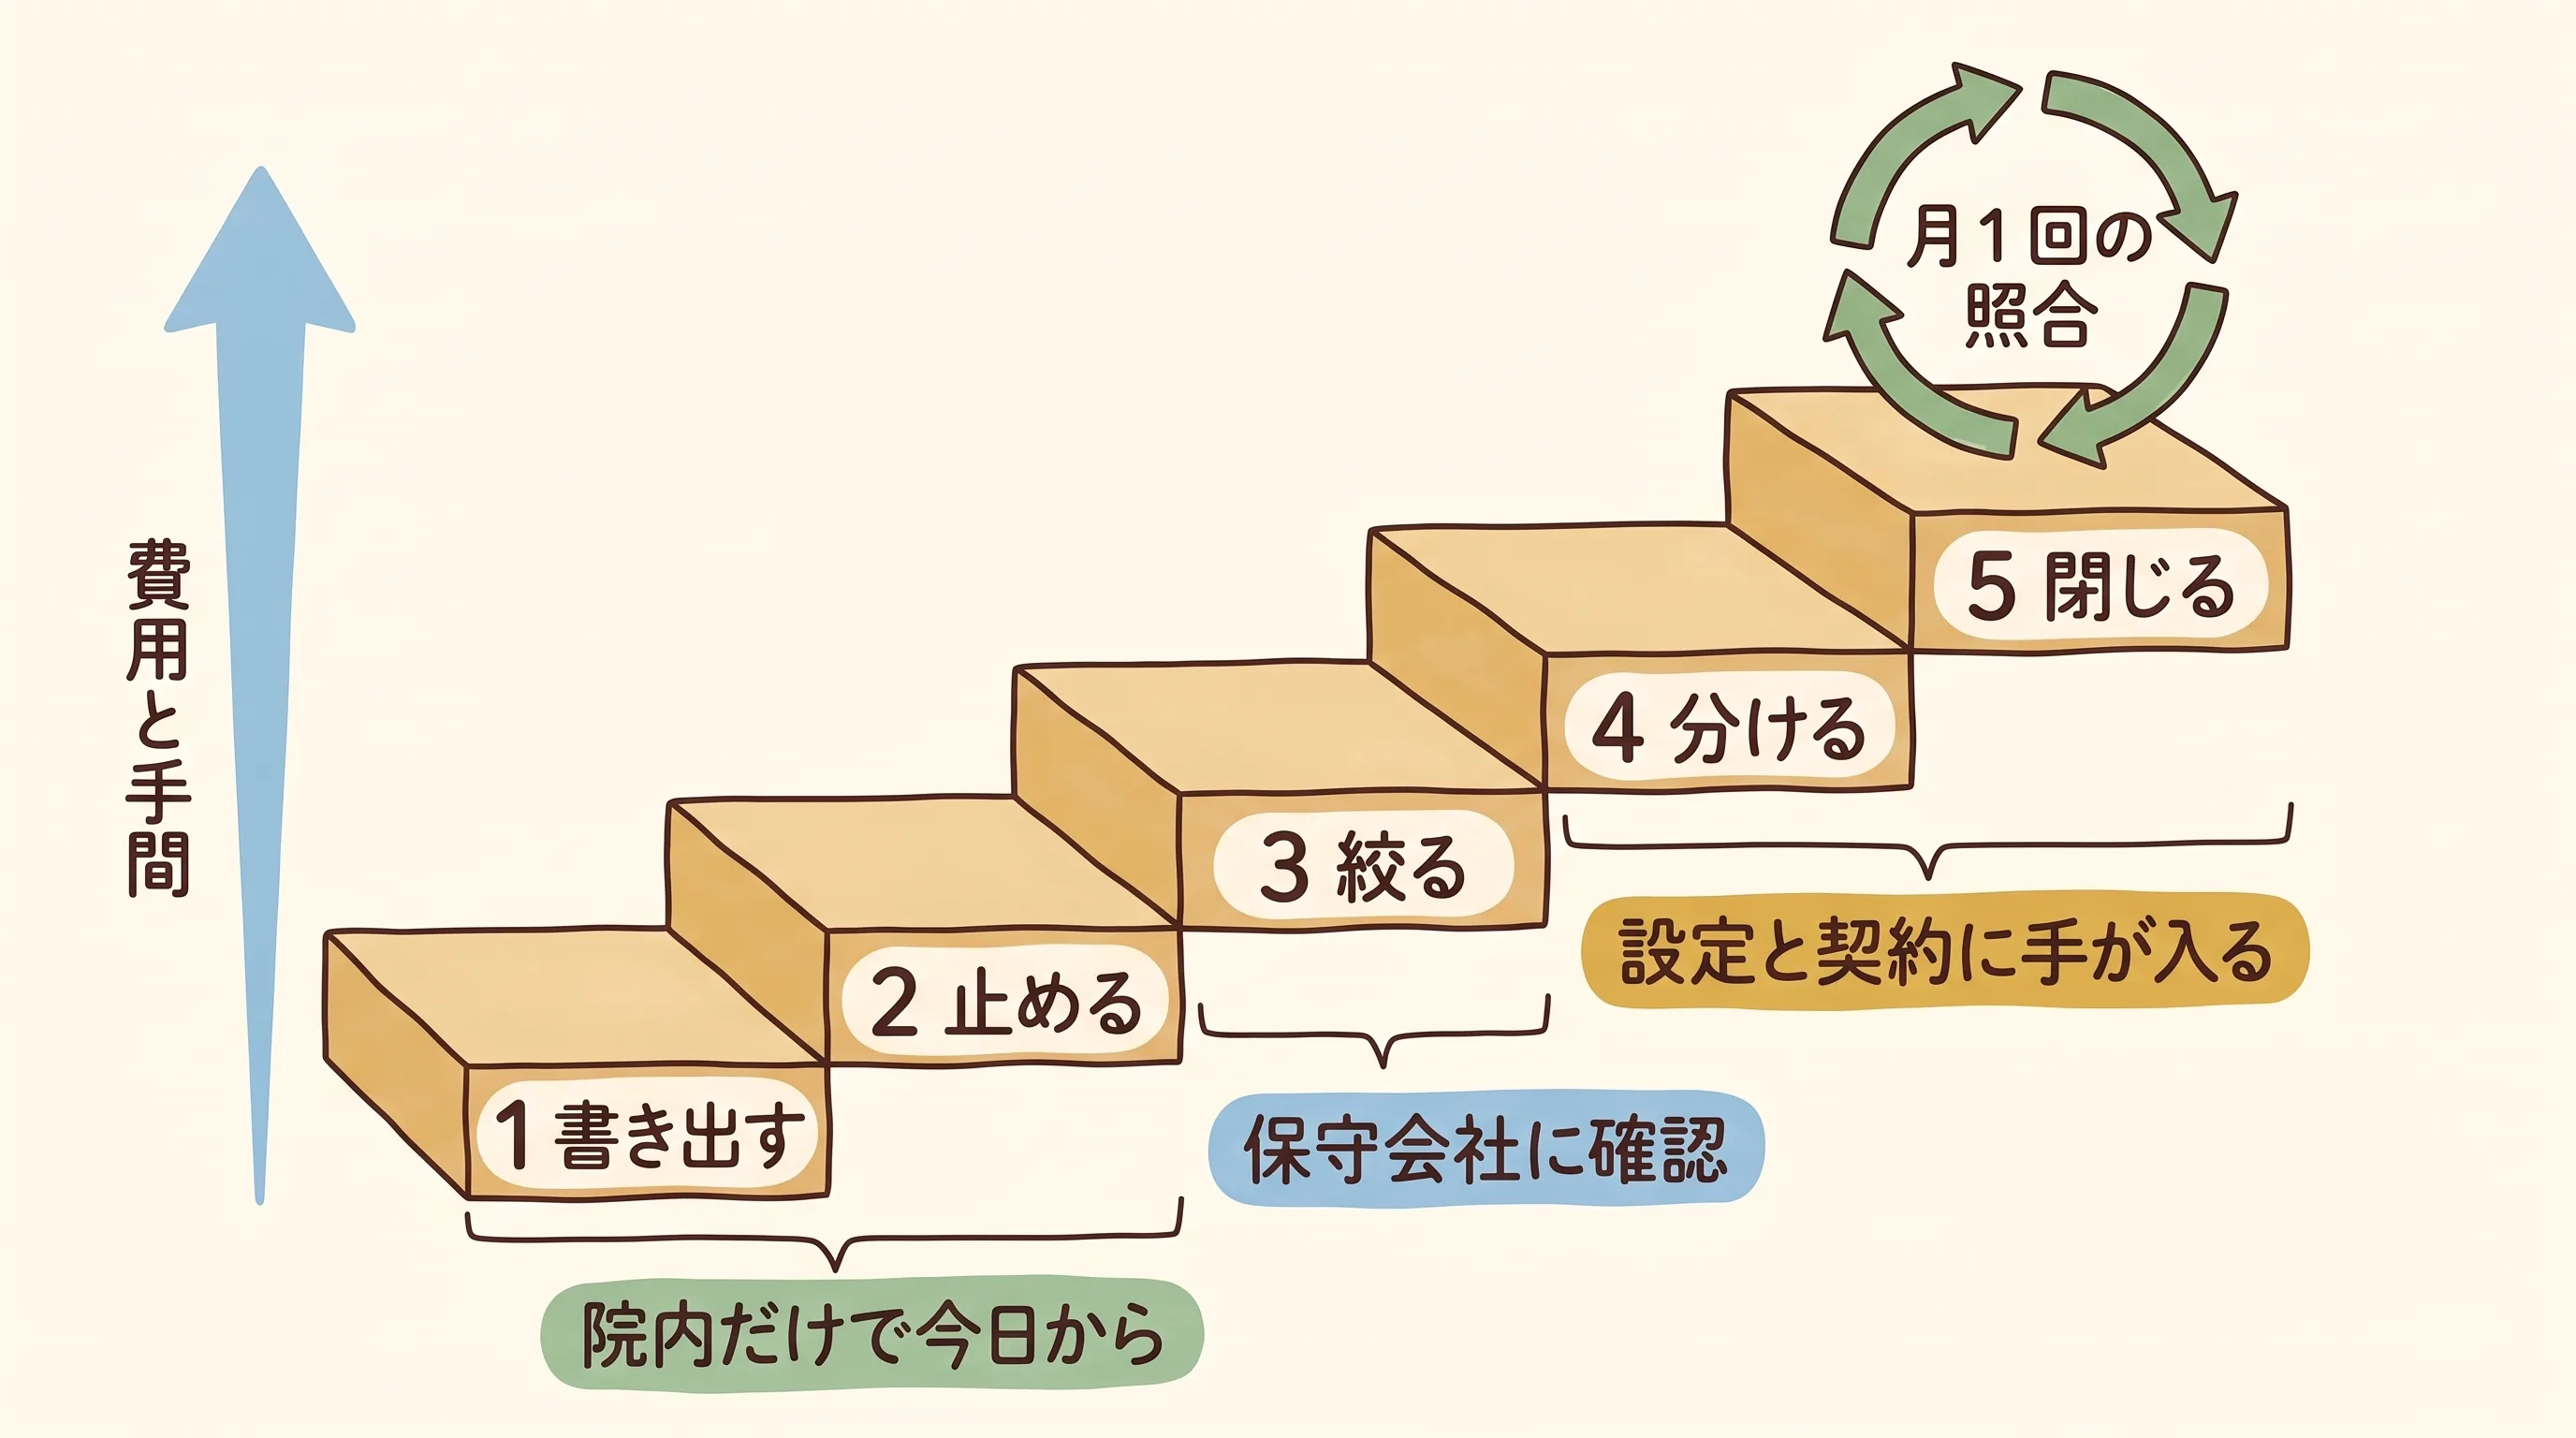
1 と 2 は、院内だけで今日から始められます。3 は保守会社の確認が要ります。権限の付け替えだけなら大きな費用にはなりにくいと考えますが (編集部の見立て)、作業費は契約によります。4 と 5 は、電子カルテの設定や保守契約に手が入るので、時間がかかります。
逆の順番で始めると、つまずきやすくなります。一覧が無いまま共有 ID を分けると、新しく作った個人 ID が、また誰のものか分からなくなるからです。
5 段と、下の手順 1〜9 の対応は次のとおりです。
| 段 | 手順 |
|---|---|
| 書き出す | 1 (下書きの一覧)・3 (質問文) |
| 止める | 2・4 |
| 絞る | 5 |
| 分ける | 7 |
| 閉じる | 8 |
| 続ける (月 1 回の照合) | 6 (清書した台帳)・9 |
3 つの印
手順には 3 つの印を付けます。
- 〔立入検査〕: 立入検査で使われるチェックリスト (令和 8 年度版) の項目そのもの。番号を併記します
- 〔ガイドラインが求める〕: ガイドライン第 7.0 版とその Q&A に書かれていること
- 〔推奨〕: 編集部の提案
立入検査は、保健所が診療所に来て、法令で求められた対策を確かめる検査です。医療法施行規則 (第 14 条第 2 項) は、診療所の管理者に、サイバーセキュリティを確保するために必要な措置を義務づけています[6]。施行は 2023 年 4 月です[6]。チェックリストはその確認表で、「いいえ」の項目には令和 8 年度 (2026 年度) 中の対応目標日を書きます[1]。
この記事の中心になる 2 つの項目の原文です。
「④利用者の職種・担当業務別の情報区分毎のアクセス利用権限を設定している。※管理者権限対象者の明確化を行っている」 「⑤退職者や使用していないアカウント等、不要なアカウントを削除または無効化している。」[1]
2-④ は、職種や担当ごとに「見られる・書ける」の範囲を決めることと、管理者権限を持つ人をはっきりさせることの 2 つを求めています。2-⑤ は、要らない ID を消すか止めることです。原文の「アカウント」は、この記事の ID と同じ意味です。
ガイドラインの読み方 — 「遵守事項」と、その後ろの本文
ガイドラインの各章は、最初に箇条書きの「遵守事項」(守るべき項目) があり、その後ろに説明の本文が続きます。遵守事項は「何をするか」、本文は「なぜ・どの程度か」です。たとえば企画管理編の 13 章は、遵守事項で「ID 等についての棚卸を定期的に行い、不要なものは削除すること」と書いています[5]。棚卸しは、持っている ID を数えて一覧と合わせることです。同じ項目は「棚卸結果を経営層に報告し、承認を得ること」まで求めています[5]。診療所なら、経営層は院長です。頻度は書かれていないので、この記事の「月 1 回」は編集部の推奨です。まず遵守事項で「何を」をつかみ、本文で「どこまで」を確かめる。この順で読むと、長いガイドラインでも迷いにくくなります。
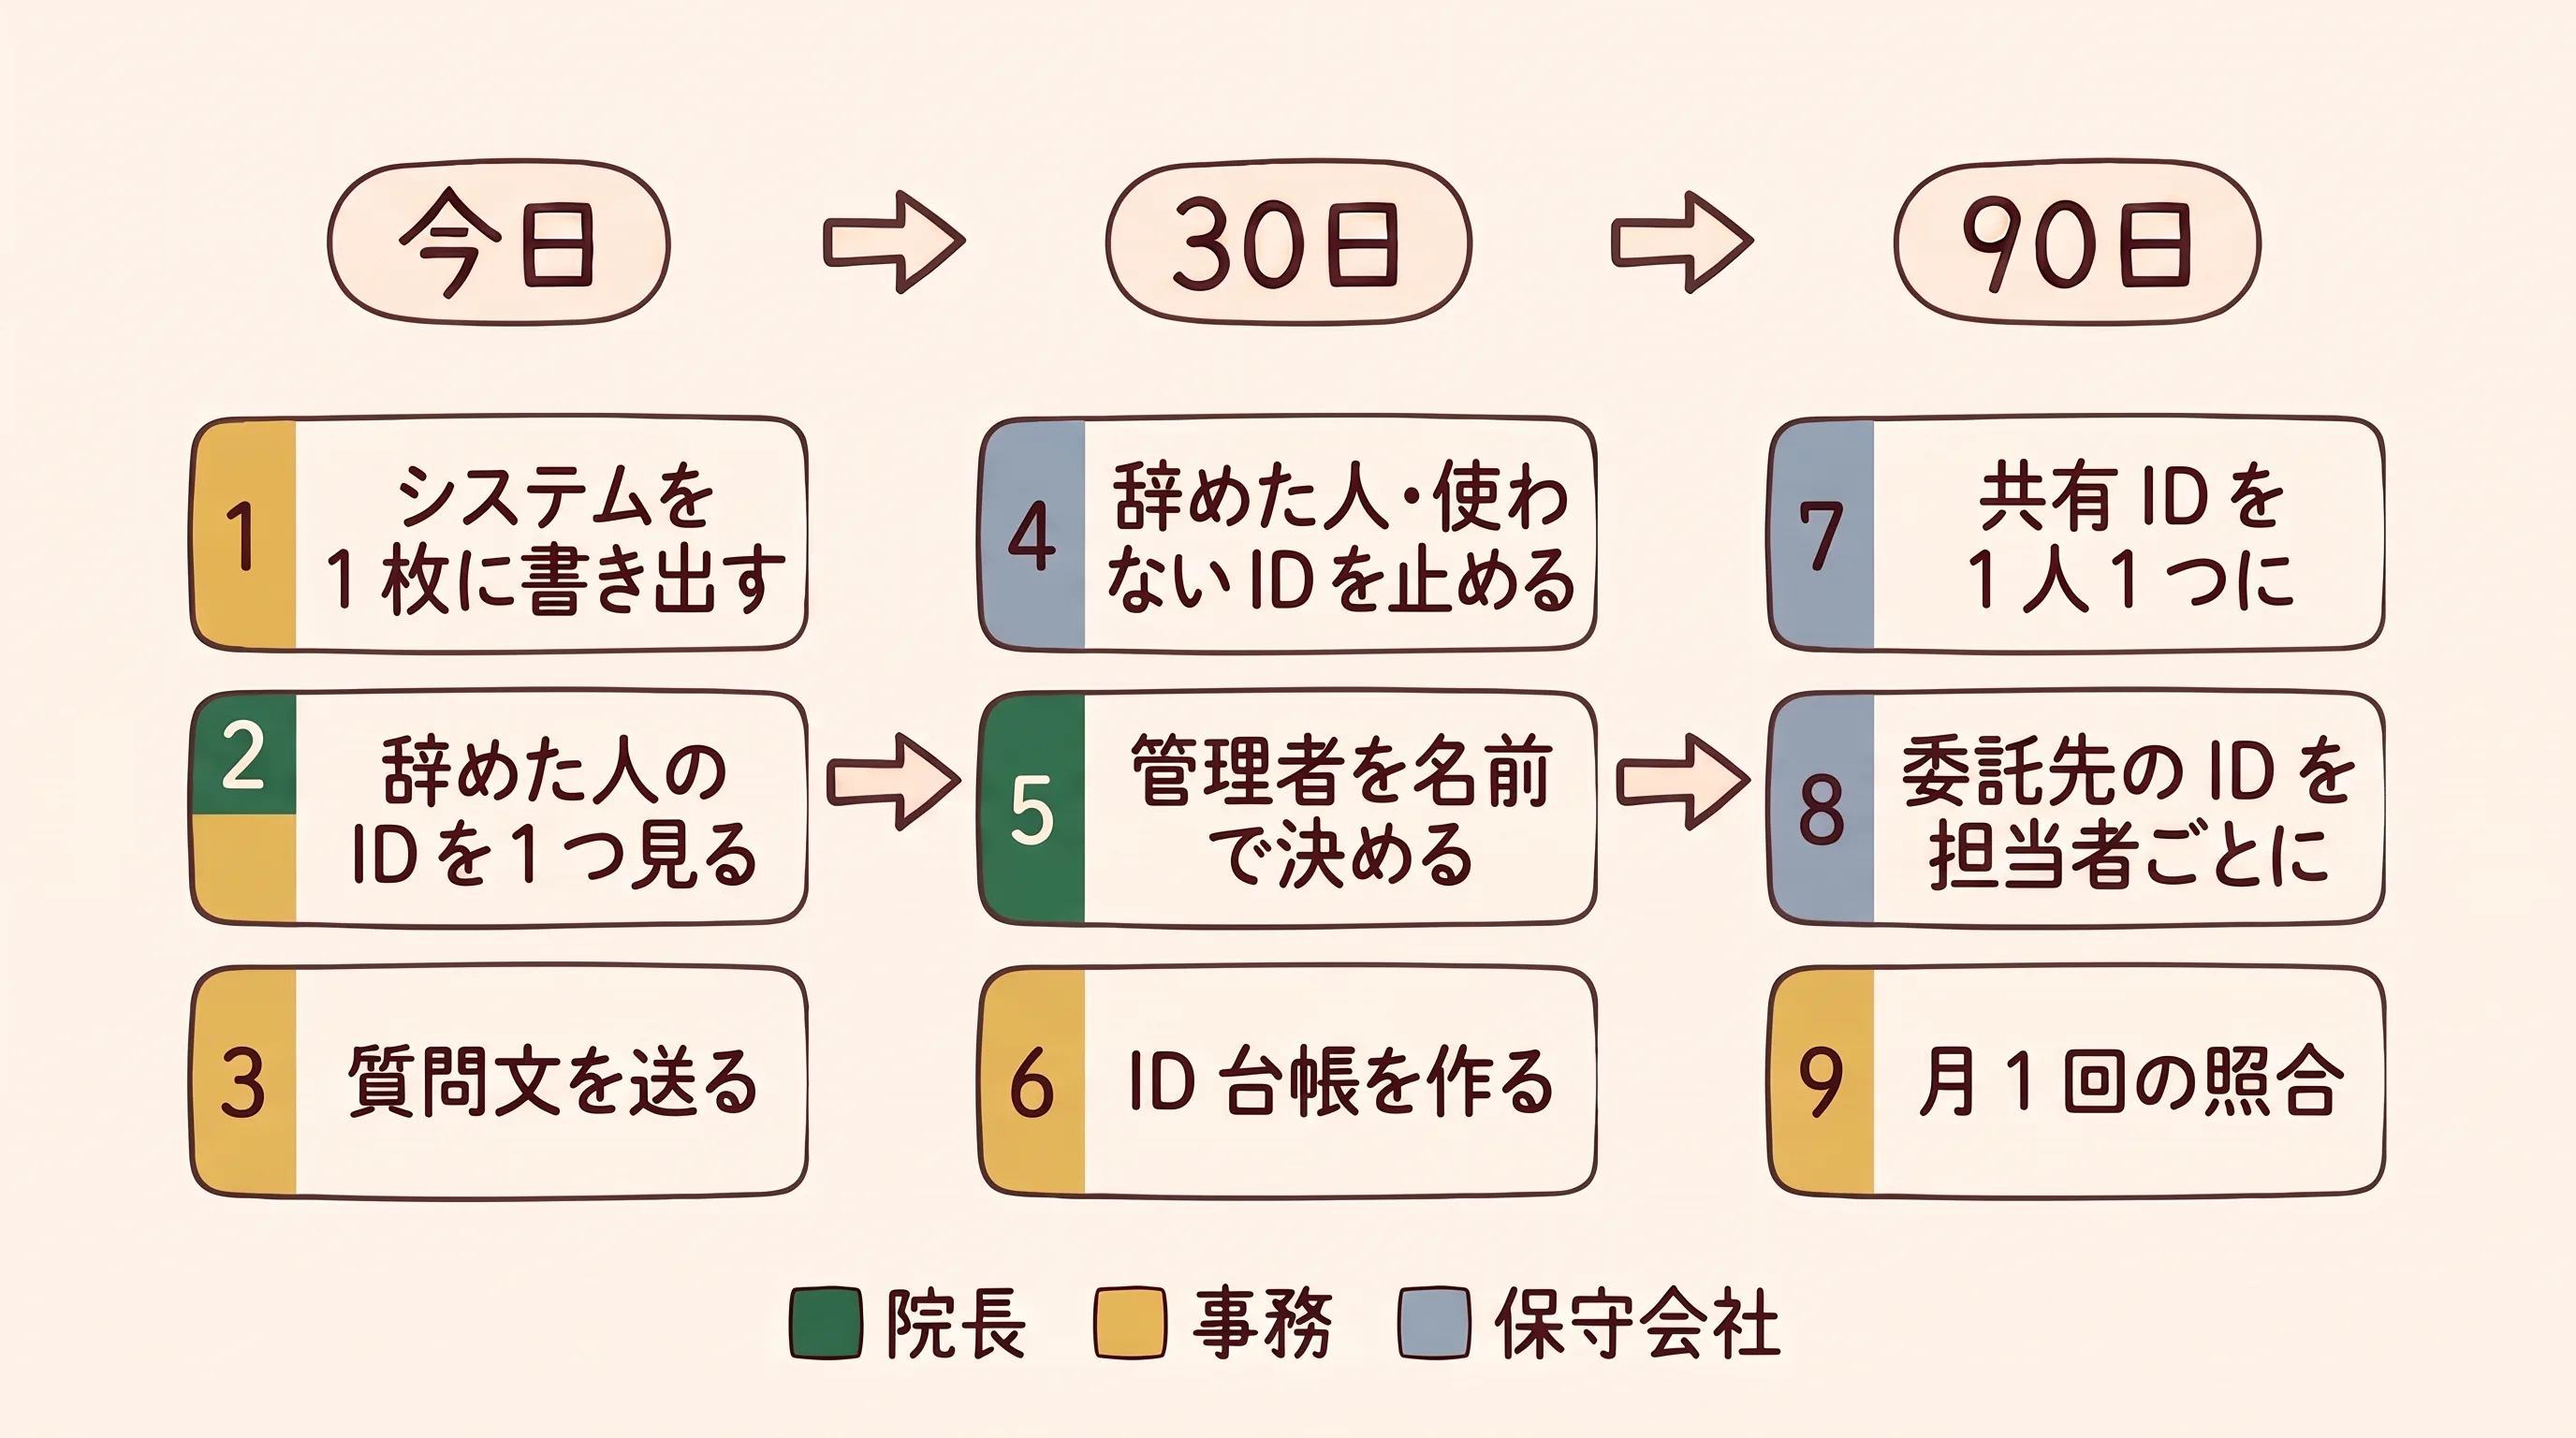
今日 (1 時間ほど)
-
ID を発行しているシステムを 1 枚に書き出す (下書き)〔立入検査 2-④〕
担当: 事務 / 確認する人: 院長 / 終わりの目印: システムごとに「誰の ID があるか・管理者は誰か・委託先の ID はあるか」の 3 列がある (分からない欄は「?」でよい)
「?」の欄が、保守会社への質問になります。システム運用編は、ID の台帳管理と定期的な棚卸しを遵守事項にしています[4]。最初の 1 枚は、完璧でなくてかまいません
-
辞めた人の名前を並べ、1 つのシステムで ID が残っていないか見る〔立入検査 2-⑤〕
担当: 院長か事務 / 終わりの目印: 過去 2〜3 年に辞めた人の名前と、確かめたシステムの名前が 1 枚にある
クラウドの予約システムや電子カルテなら、管理画面の利用者の一覧で見られることがあります。見るだけで、まだ消しません。止めるのは手順 4 です
-
保守会社・クラウドの事業者に、下の質問文を送る〔推奨〕
担当: 事務 / 確認する人: 院長 (送る前に文面を見る) / 終わりの目印: 送った日付が 1 枚にある
いちばん大事なのは、「当院の全ユーザーの一覧と、最後にログインした日」を出してもらうことです。手順 4 と 9 の材料になります
30 日
-
辞めた人・使っていない ID を止める〔立入検査 2-⑤〕
担当: 院か保守会社 / 確認する人: 院長 / 終わりの目印: 止めた ID と、止めた日が 1 枚にある
消さずに無効化でかまいません[3]。チェックリストのマニュアルは、長く使われていない ID は「不正アクセスに利用されるリスク」がある、としています[2]。辞めた人の ID は、本人が悪用しなくても、外から狙われる入口になりえます
-
管理者権限を持つ人を名前で決め、ほかの人から外す〔立入検査 2-④〕
担当: 保守会社 / 決める人: 院長 / 終わりの目印: 管理者の ID を持つ人の名前が 1 枚にある
マニュアルは、管理者権限を与える ID を「最低限のユーザに付与することを徹底してください」と書いています[2]。診療所なら、院長と、システムの窓口になる事務 1 人、くらいから考えるとよいと私は見ています (編集部の見立て)。
外す前に、電子カルテや検査機器が管理者でなくても動くかを、保守会社に確かめます。動かないと言われたら、その製品名を控えておきます。システム運用編は、端末の管理者権限がないと使えないアプリケーションは、選ぶのを避けるよう求めています[4]。次の更改 (システムの入れ替え) で選び直す材料になります
-
ID 台帳を作る (清書)〔ガイドラインが求める〕
担当: 事務 / 確認する人: 院長 / 終わりの目印: 下の例の列がそろった表があり、手順 1〜5 の結果が入っている
手順 1 の下書きを、管理に使える一覧に清書したものが台帳です。システム運用編は、ID の台帳管理を遵守事項にしています[4]。チェックリストのマニュアルも、ID を台帳で一覧にすることを「望ましい」とし、例を載せています[2]。その列をもとに、次の表にしました。
| № | 所属部署 | 氏名 | 電話番号 | ユーザID | 説明 | 権限 | 状態 |
|---|---|---|---|---|---|---|---|
| 001 | (例) 事務 | (氏名) | (内線) | (ID) | 安全管理責任者 | 管理者 | 使用可 |
| 002 | (例) 看護 | (氏名) | (内線) | (ID) | 使用者 | 利用者 | 使用可 |
| 003 | (例) 看護 | (氏名) | (内線) | (ID) | 使用者 / 退職予定 | 利用者 | 使用可 (○年○月まで) |
(出典: チェックリストマニュアルの「利用者 ID 台帳の例」[2]。原文の「性」「名」の 2 列を「氏名」にまとめ、権限の Admin / User を日本語にして編集部が作成)
「状態」の列に「使用可 (○年○月まで)」と書けるのが、この台帳の使いどころです。退職の日が決まった時点で、止める日も決まります。システムごとに 1 枚でも、全システムを 1 枚にまとめてもかまいません。
90 日
-
共有 ID を、1 人 1 つの ID にする (電子カルテから)〔ガイドラインが求める〕
担当: 保守会社 / 決める人: 院長 / 終わりの目印: 電子カルテに、職員の人数分の ID がある。共有 ID は止めてある
システム運用編は、医療情報システムに入るときに利用者を識別することを遵守事項にしています[4]。電子カルテから始めるのは、カルテが「誰が書いたか」を問われる記録だからです。ガイドラインは、電子カルテに入力した人と確定した人を記録するよう求めています[4]。代わりに入力したときは、誰の代わりに・いつ・誰が入力したかも残します[4]。
院長の ID で看護師や医師事務が入力している院は、この「代行入力」(医師の代わりに入力すること) の機能が製品にあるかを、保守会社に聞いてください
-
委託先の ID を担当者ごとにし、作業を申請と報告で管理する〔ガイドラインが求める〕
担当: 保守会社 / 決める人: 院長 / 終わりの目印: 保守契約か覚書に、担当者ごとの ID・作業の申請と報告・担当替えの連絡が書いてある
Q&A は、保守の担当者の ID について、こう答えています。
「個人アカウント、最小権限、事前承認、作業ログで管理する必要があります。」[3]
担当者が辞めたり替わったりしたときに、速やかに止められるよう、事業者に報告を義務づけることも求めています[3]。作業の前に申請、終わったら報告をもらい、その書類は院の医療情報システム安全管理責任者 (院のシステムの安全を担う人。診療所では多くの場合院長) が承認します[3]。急な保守で事前の承認が難しいときは、事業者と合意のうえで事後の承認でもよい、とされています[3]。保守の担当者がカルテを見たかどうかは、個人別の ID とログで確かめる、とも Q&A は答えています[3]。
さらに一歩進めるなら、委託先の ID を、作業の日だけ使える形にできないかも聞きます〔推奨〕。国が示した診療所向けの電子カルテの標準仕様書も、管理者権限は「申請に応じて一時的に権限が付与される仕組み」とする例を挙げています[7]。これはクラウド型の新しい電子カルテに向けた仕様で、いまの製品すべてに当てはまるわけではありません。
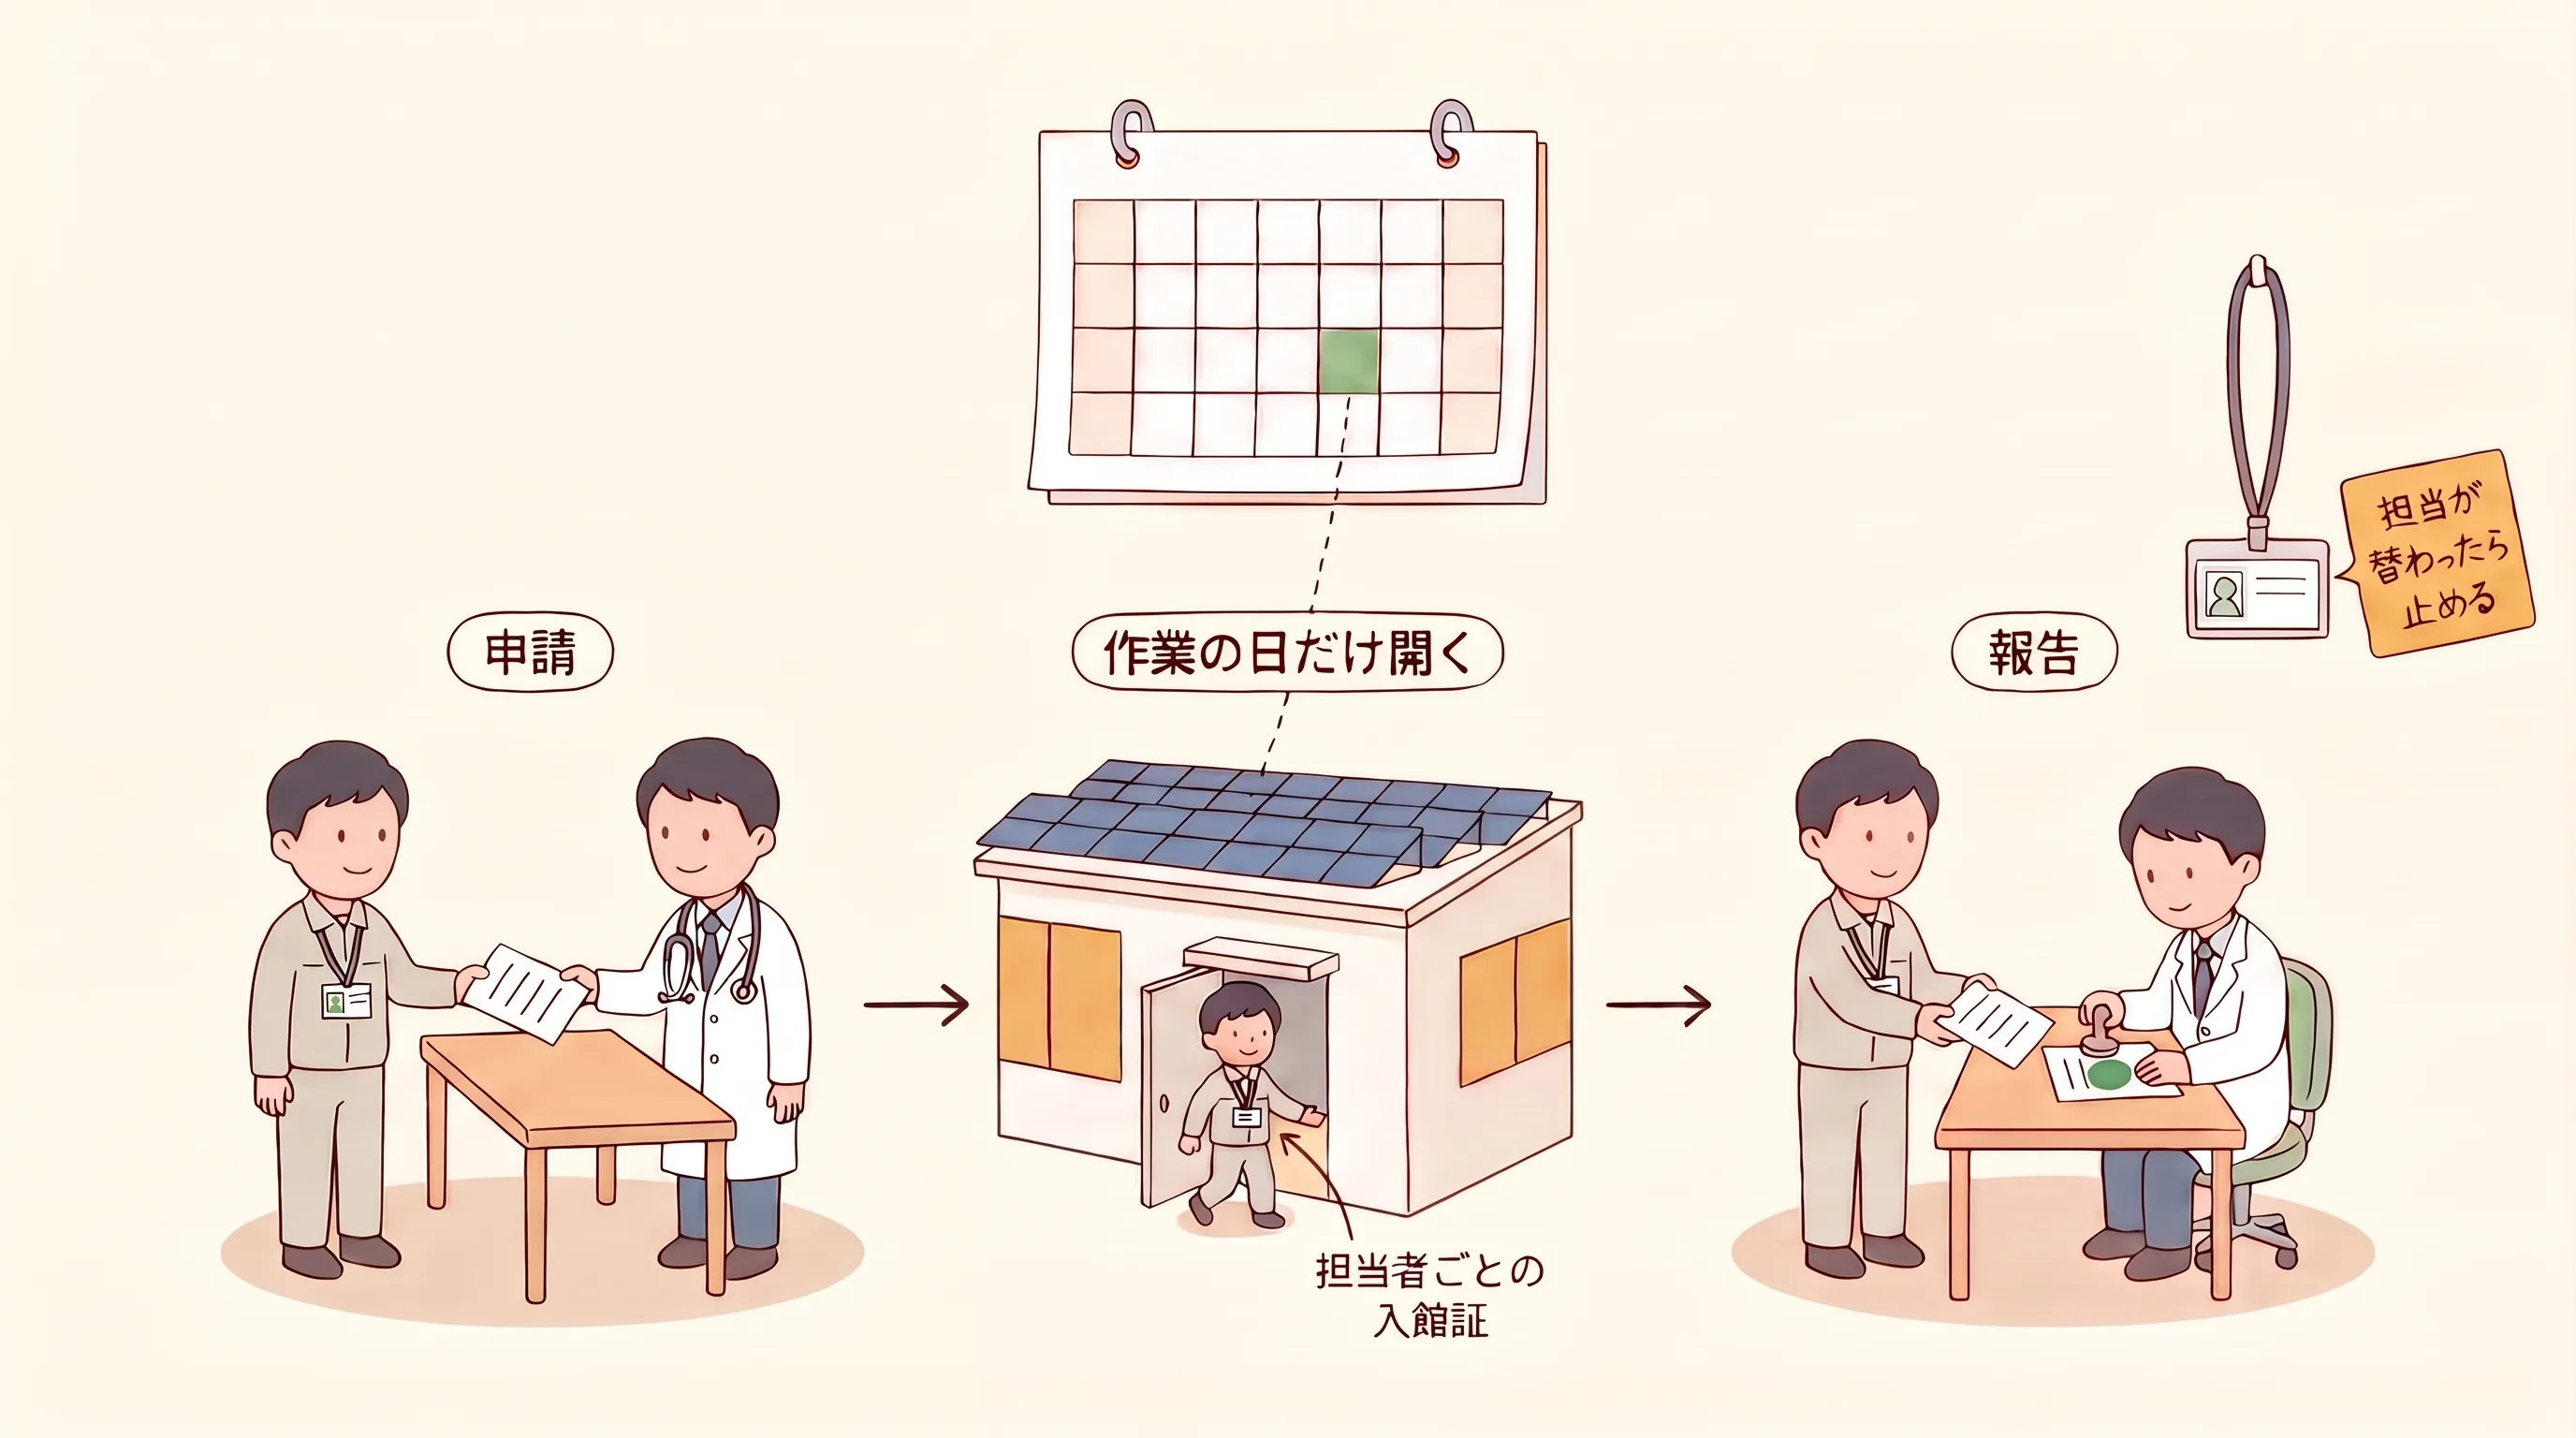
保守用の回線そのものの棚卸しは、保守用 VPN の記事で扱いました。あわせて読むと、入口と鍵の両方がそろいます。
-
月 1 回の照合を始め、入職・退職の手続きに ID の行を足す〔推奨〕
担当: 事務 / 確認する人: 院長 / 終わりの目印: 月 1 回、照合した日と院長の確認の印が台帳にある
照合は、2 枚を並べるだけです。1 枚は院の台帳 (手順 6)、もう 1 枚は保守会社や管理画面から出したユーザーの一覧です。台帳に無い ID、辞めた人の ID、長く使われていない ID に印を付け、止めます。
企画管理編は、ID の棚卸しを定期的に行い、結果を経営層に報告して承認を得るよう求めています[5]。国の標準仕様書も、利用者のアカウントの定期的な棚卸しを、医療機関の責務として想定しています[7]。頻度は決められていないので、月 1 回は編集部の推奨です。給与の締めと同じ日にすると、入職・退職の情報がそろっていて忘れにくくなります
1〜3 が済めば、残りは保守会社が手を動かし、院長は決めて確認する役に変わります。
保守会社への質問文
電子カルテ・レセコンの保守会社と、使っているクラウドの事業者ごとに、同じ文面を送ります。
件名: 【ご確認のお願い】当院のシステムの ID と管理者権限について

{会社名} ご担当者様

いつもお世話になっております。
{医療機関名} の {氏名} です。
厚生労働省「医療機関・薬局における
サイバーセキュリティ対策チェックリスト」
(令和8年度版) 2-④・2-⑤ に沿って院内の
記録を整えるため、下記をご回答ください。
難しい項目は、分かる範囲で結構です。

1. 当院のシステムに登録されている
   全ユーザーの一覧 (ID・権限・最後に
   ログインした日) をいただけますか。
2. 管理者権限を持つ ID はいくつあり、
   誰が使っていますか。
3. 職員の ID を管理者でない設定にしても、
   電子カルテ・検査機器は動きますか。
   動かないものがあれば製品名を
   教えてください。未確認の場合は、
   その旨をお知らせください。
4. 職員 1 人ごとに ID を発行できますか。
   追加の費用はかかりますか。
5. 他の人に代わって入力したとき、
   誰がいつ代わりに入力したかを
   記録する機能はありますか。
6. 貴社の保守用の ID は、担当者ごとに
   分かれていますか。常に使える状態ですか、
   作業のときだけですか。
7. 保守の担当者が替わったり退職したり
   したときに、当院へ連絡をいただき、
   その ID を止めていただけますか。
8. 保守作業の前の申請と、作業後の報告を
   いただけますか。作業の記録 (ログ) を
   見せていただけますか。

{2週間後の日付} ごろまでに
ご回答いただけますと幸いです。
ユーザーの一覧には職員の氏名が入ります。メールの添付でなく、院の管理画面から出すか、手渡しで受け取ると安心です。
8 問のうち、答えに詰まりやすいのは 3 です。「試したことがない」という答えは、責める材料ではありません。どの端末から試すかを一緒に決める、きっかけになります。
費用と頼れる先
書き出し、退職者の確認、照合、そして質問文に、費用はかかりません。
費用が出るかもしれないのは、職員 1 人ごとの ID を増やすときと、保守会社に設定の作業を頼むときです。ID 1 つごとの料金がかかるかは契約によって違い、診療所向けの公的な相場は見当たりません。質問文の 4 で、自院の契約での金額を確かめてください。
ID 台帳のひな形は、厚労省のチェックリストのマニュアルに例があります (手順 6)[2]。規程の書き方は、IPA の中小企業向けガイドライン (無料) が参考になります[12]。
困ったときの窓口 (厚労省の連絡先、個人情報保護委員会、お助け隊サービスなど) は、前の記事「保守用VPNの棚卸し」の「費用と頼れる窓口」にまとめました。
印刷用チェックシート
院内に貼るか、立入検査の資料と一緒に綴じてください。No は本文の手順の番号と同じです。管理者の氏名を書いたら、貼らずに綴じてください。
| No | 確かめること | 区分 | 担当 | 期限 | 済 |
|---|---|---|---|---|---|
| 1 | ID を発行しているシステムを 1 枚に書き出した (下書き) | 立入検査 2-④ | 事務 | 今日 | □ |
| 2 | 辞めた人の ID が残っていないか、1 つのシステムで見た | 立入検査 2-⑤ | 院長か事務 | 今日 | □ |
| 3 | 保守会社・クラウドの事業者に質問文を送った (日付を記録) | 推奨 | 事務 | 今日 | □ |
| 4 | 辞めた人・使っていない ID を止めた (止めた日を記録) | 立入検査 2-⑤ | 院か保守会社 | 30 日 | □ |
| 5 | 管理者の ID を持つ人を名前で決め、ほかから外した | 立入検査 2-④ | 院長・保守会社 | 30 日 | □ |
| 6 | ID 台帳を清書した | ガイドライン | 事務 | 30 日 | □ |
| 7 | 電子カルテの共有 ID を、1 人 1 つにした | ガイドライン | 院長・保守会社 | 90 日 | □ |
| 8 | 委託先の ID・作業の申請と報告・担当替えの連絡を契約に書いた | ガイドライン | 院長・保守会社 | 90 日 | □ |
| 9 | 月 1 回の照合を始め、入職・退職の手続きに ID の行を足した | 推奨 | 事務・院長 | 90 日 | □ |
今日決める 1 つ: 管理者の ID を持つ人。 氏名: ______ / ______ (決めた日: ____年__月__日)
おわりに——鍵は 1 人に 1 本
共有 ID は、怠けた結果ではなく、開業の忙しさの中でできた形です。
最初にやることは、ID を発行しているシステムを 1 枚に書き出し、管理者の ID を持つ人の名前を書くことです。費用はかからず、チェックリストの 2-④ もそこから始まります。表に「?」がいくつ残っても、書き出した 1 枚があれば、保守会社にも保健所にも、院の鍵を説明できます。
鍵は 1 人に 1 本、マスターキーは少数に。辞めた人の鍵は、辞めた日に止める。それが続いているかを、月に 1 回、2 枚の紙で確かめる。ここまでは、院の中だけで始められます。
この記事で覚えた「管理者権限」と「台帳」は、次の記事でも使います。次は、立入検査のチェックリスト 19 項目(準備中)を、診療所の記入例で 1 つずつ埋めていきます。
なお、本記事は 2026 年 10 月 19 日時点の公表資料に基づく一般的な情報提供で、個別の契約や法的判断についての助言ではありません。大阪急性期・総合医療センター、半田病院、市立奈良病院、アスクルの事案は、それぞれの報告書と公表の記載の範囲で紹介しています。本記事は、取り上げた事業者・機関から依頼・報酬・資料提供を受けて書いたものではありません。特定の製品・サービスの比較や推奨もしていません。ID と権限の設定変更は契約している事業者に、立入検査の運用は管轄の保健所にご確認ください。契約条項の法的な評価が必要な場合は、弁護士などの専門家にご相談ください。
参考文献
ページは紙面に印刷された番号です。
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト (医療機関・薬局確認用 2-④・2-⑤・2-⑦・2-⑬). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル (p.8「利用者 ID 台帳の例」). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716186.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン Q&A (企画管理編 Q25、システム運用編 Q19・Q33). 令和8年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編 (14章 遵守事項①②⑧⑨、14.1.1、14.2、p.35-38). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716295.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 企画管理編 (13章 遵守事項⑦、p.42). 令和8年5月. https://www.mhlw.go.jp/content/10808000/001716292.pdf
- 厚生労働省. 医療法施行規則の一部を改正する省令について (産情発0310第2号). 令和5年3月10日. https://www.mhlw.go.jp/content/10808000/001075881.pdf
- 厚生労働省医政局・保険局, デジタル庁. 医科診療所向け 電子カルテ及びレセプトコンピュータ 標準仕様書 (基本要件) 第1.0版 (E.5.2.1・E.5.3.1). 令和8年3月. https://www.mhlw.go.jp/content/10800000/001683925.pdf
- 地方独立行政法人大阪府立病院機構 大阪急性期・総合医療センター 情報セキュリティインシデント調査委員会. 調査報告書 (p.12、p.14、p.19、p.36、p.42、p.53). 2023年3月28日. https://www.gh.opho.jp/pdf/report_v01.pdf
- つるぎ町立半田病院. コンピュータウイルス感染事案 有識者会議調査報告書 (p.21、p.22、p.30). 2022年6月. https://www.handa-hospital.jp/topics/2022/0616/report_01.pdf
- 奈良市. 市立奈良病院におけるシステム障害に係る報告書【概要版】(p.1、p.7). 2026年8月31日. https://www.city.nara.lg.jp/uploaded/attachment/216289.pdf
- アスクル株式会社. ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告 (第13報) (p.4). 2025年12月12日. https://pdf.irpocket.com/C0032/PDLX/O3bg/N4O3.pdf
- 情報処理推進機構 (IPA). 中小企業の情報セキュリティ対策ガイドライン 第4.0版 (p.31). 2026年3月. https://www.ipa.go.jp/security/guide/sme/about.html
お使いの製品の口コミを募集しています。口コミを書く →
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。
Comments
この記事への質問・ご意見をお寄せください
「ここが分かりにくかった」「この数字の根拠をもっと知りたい」「次はこれを取り上げてほしい」。どんな一言でも歓迎です。編集長 (現役の内科医) がすべて読み、できるだけ返信します。いただいた声は、記事の改稿と次の記事に生かします。