AI時代のサイバー攻撃——日本語の壁が崩れはじめ、診療所が決める3つ
生成AIで、詐欺メールの日本語の不自然さという目印は当てにしにくくなりました。公開された攻撃方法の悪用は88%が48時間以内という米国1社の観測もあり、5月には国と厚労省が注意喚起を出しています。変化を外来の言葉に置き換え、診療所が決める3つを示します。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-10-17
- 更新
- 2026-10-17
- 引用
- PMID 0 件
この記事で学べること
- 詐欺は量より質へ (世界の観測)——見分けられないメールが混じる。確かめるのは文面でなく経路
- 弱点は時間単位で突かれる——公開された攻撃方法の悪用は88%が48時間以内 (米国1社の観測)
- 決めるのは3つ——依頼の折り返し、更新の日数、控えを戻す日。今日は1つ目から
読み終えたら、まずこれ
「お金・パスワード・データの依頼は登録済みの番号へ折り返して確かめる」を1枚に書き、受付と事務室に貼る
目次Index
はじめに——「小さな院は狙われない」か
「取引先の口座が変わりました。今月分から新しい口座にお振り込みください」。
丁寧な日本語で、取引先の担当者の名前も合っている。そんなメールが事務室に届いたら、先生の院では誰が、どうやって本物かを確かめるでしょうか。
これまで、詐欺のメールは日本語の不自然さで見分けられることがありました。生成 AI (文章や画像を作る AI) が広まり、その目印は当てにしにくくなっていると私は見ています。フィッシング対策協議会に寄せられた詐欺メールなどの報告は、2026 年 8 月だけで 82,338 件ありました[1]。
国も動いています。2026 年 5 月 18 日、国家サイバー統括室と厚生労働省など 9 つの府省庁が連名で、AI の高度化を踏まえた注意喚起を出しました[2]。5 月 27 日には厚生労働省が、「高性能 AI の悪用リスク」を名指しして、医療機関に対策の確認を求める事務連絡を出しています[3]。
「うちのような小さな院は狙われない」。そう考えたくなる気持ちは分かります。ただ、攻撃する側が見ているのは院の大きさより、開いている入口だと私は考えています (見立て)。厚生労働省も、AI の高度化で院内へつながる機器の弱点探しが容易になり、攻撃の頻度が上がると見ています[4]。
この記事では、AI で攻撃の何が変わったのかを、外来の風景に置き換えてお伝えします。そのうえで、院長がまず決めることを 3 つに絞りました。保守会社に送る質問文と、印刷用のチェックシートも付けています。急ぐ方は「まず決める 3 つ」の章からどうぞ。
先に、この記事が言えないことを書いておきます。「日本が世界で一番狙われている」と示す国際比較の数字は、確認できた範囲にはありません。根拠の範囲は「数字で確かめる」の章で詳しく書きます。
この記事で決めることは 3 つです。
- お金・パスワード・データの依頼は、登録済みの電話番号へ折り返して確かめる
- 更新を何日で入れるかを、保守会社に書面で聞く
- 本体と切り離した控え (バックアップ) を、実際に戻してみる日を決める
今日決めるのは 1 つ目です。費用はかからず、院内だけで決められます。
そもそも生成 AI とは
本題の前に、生成 AI と、この記事で使う用語を、外来のものにたとえておきます。
生成 AI は「疲れない下書き係」
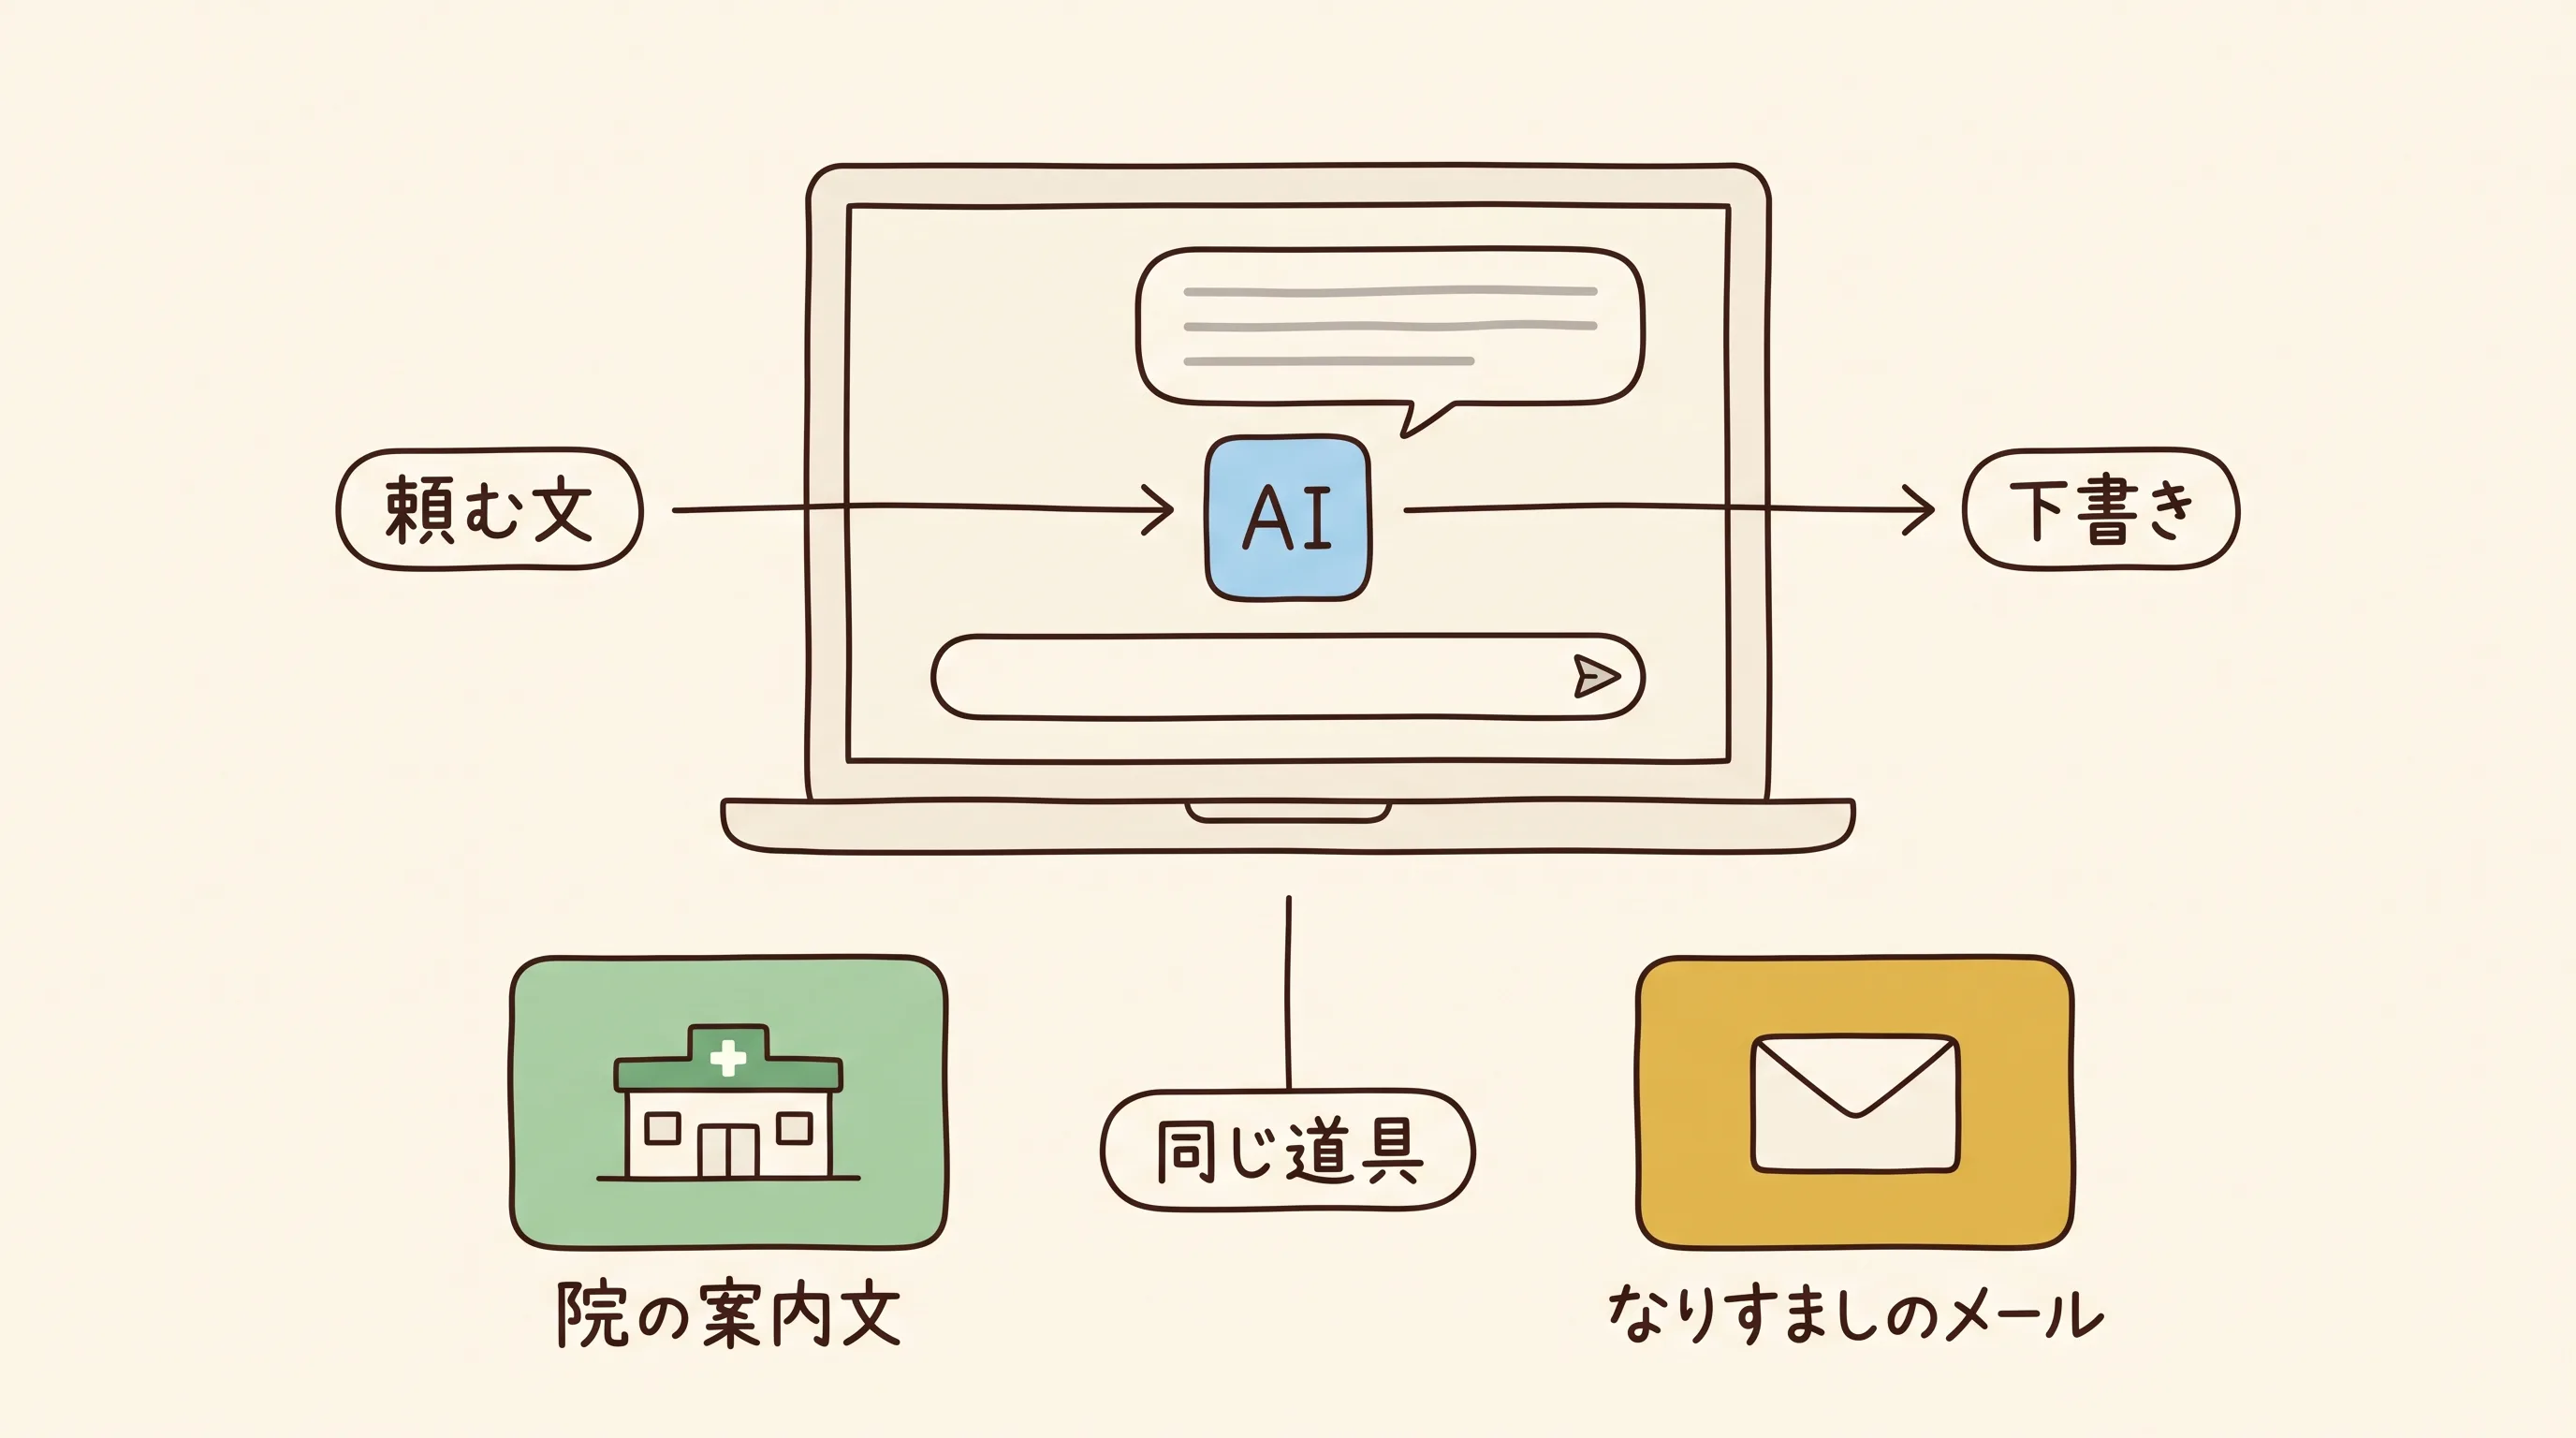
生成 AI は、頼んだ文章・画像・プログラムを数秒で下書きする AI です。画面の入力欄に「◯◯の文面を書いて」と打つと、答えの文章が返ってきます。院の文書の下書きを手伝う新人の事務スタッフを思い浮かべてください。違いは、疲れず、何百通でも、何か国語でも書けることです。
頼まれた文章は、頼んだ人の使い道を選びません。院の案内文を書く同じ道具で、詐欺のメールも書けます。生成 AI を作る会社は悪用を防ぐ仕組みを入れていますが、無害な依頼を装って詐欺のページのコードを作らせていた、と Google が訴えの中で主張している例があります[5]。
この記事の用語
この先で使う用語を 5 つ、先に置き換えておきます。
- フィッシング: 本物そっくりのメールやサイトで、パスワードやお金をだまし取る手口です。院の外から届く「偽の紹介状」のようなものです
- 脆弱性 (ぜいじゃくせい) と更新: 脆弱性は、機器やソフトの作りの弱点です。メーカーがそれを直す部品を配るのが更新 (パッチ) です。機器の中で動く制御用のソフト (ファームウェア) の更新も含みます。医療機器のリコールと改修の関係に近いと考えてください。改修の知らせが出ても、院の機器に部品が付くまでは弱点が残ります
- ランサムウェア: 院のデータを暗号化 (鍵をかけて読めなくすること) し、鍵を開ける代わりに身代金を求める攻撃です。開ける鍵は、攻撃者だけが持っています
- 外とつながる機器: 院内のネットワークとインターネットの境目にある機器です。ルーターは院の玄関の扉にあたります。VPN 装置 (外から院内へ専用の通り道を作る装置) は、通用口にあたります。保守会社が離れた場所から院の機器を点検するリモート保守も、この通用口を使うことが多くあります
- 切り離した控え: 控え (バックアップ) のうち、院内のネットワークから外してあるか、一定の期間は誰も書き換えられない設定にしたものです。院内のサーバーとつながったままの控えは、本体と一緒に暗号化されることがあります
攻める側が AI で手に入れたもの
AI は守る側も使っています。ただ、攻める側にとっての意味は、大きく 3 つにまとめられます (編集部の整理)。
- 言葉: 外国の攻撃者でも、自然な日本語の文面を作りやすくなった
- 速さ: メーカーが弱点を直した直後に、その弱点を突く道具を作れる
- 自走: 侵入から暗号化までを AI に進めさせたとみられる例が出てきた
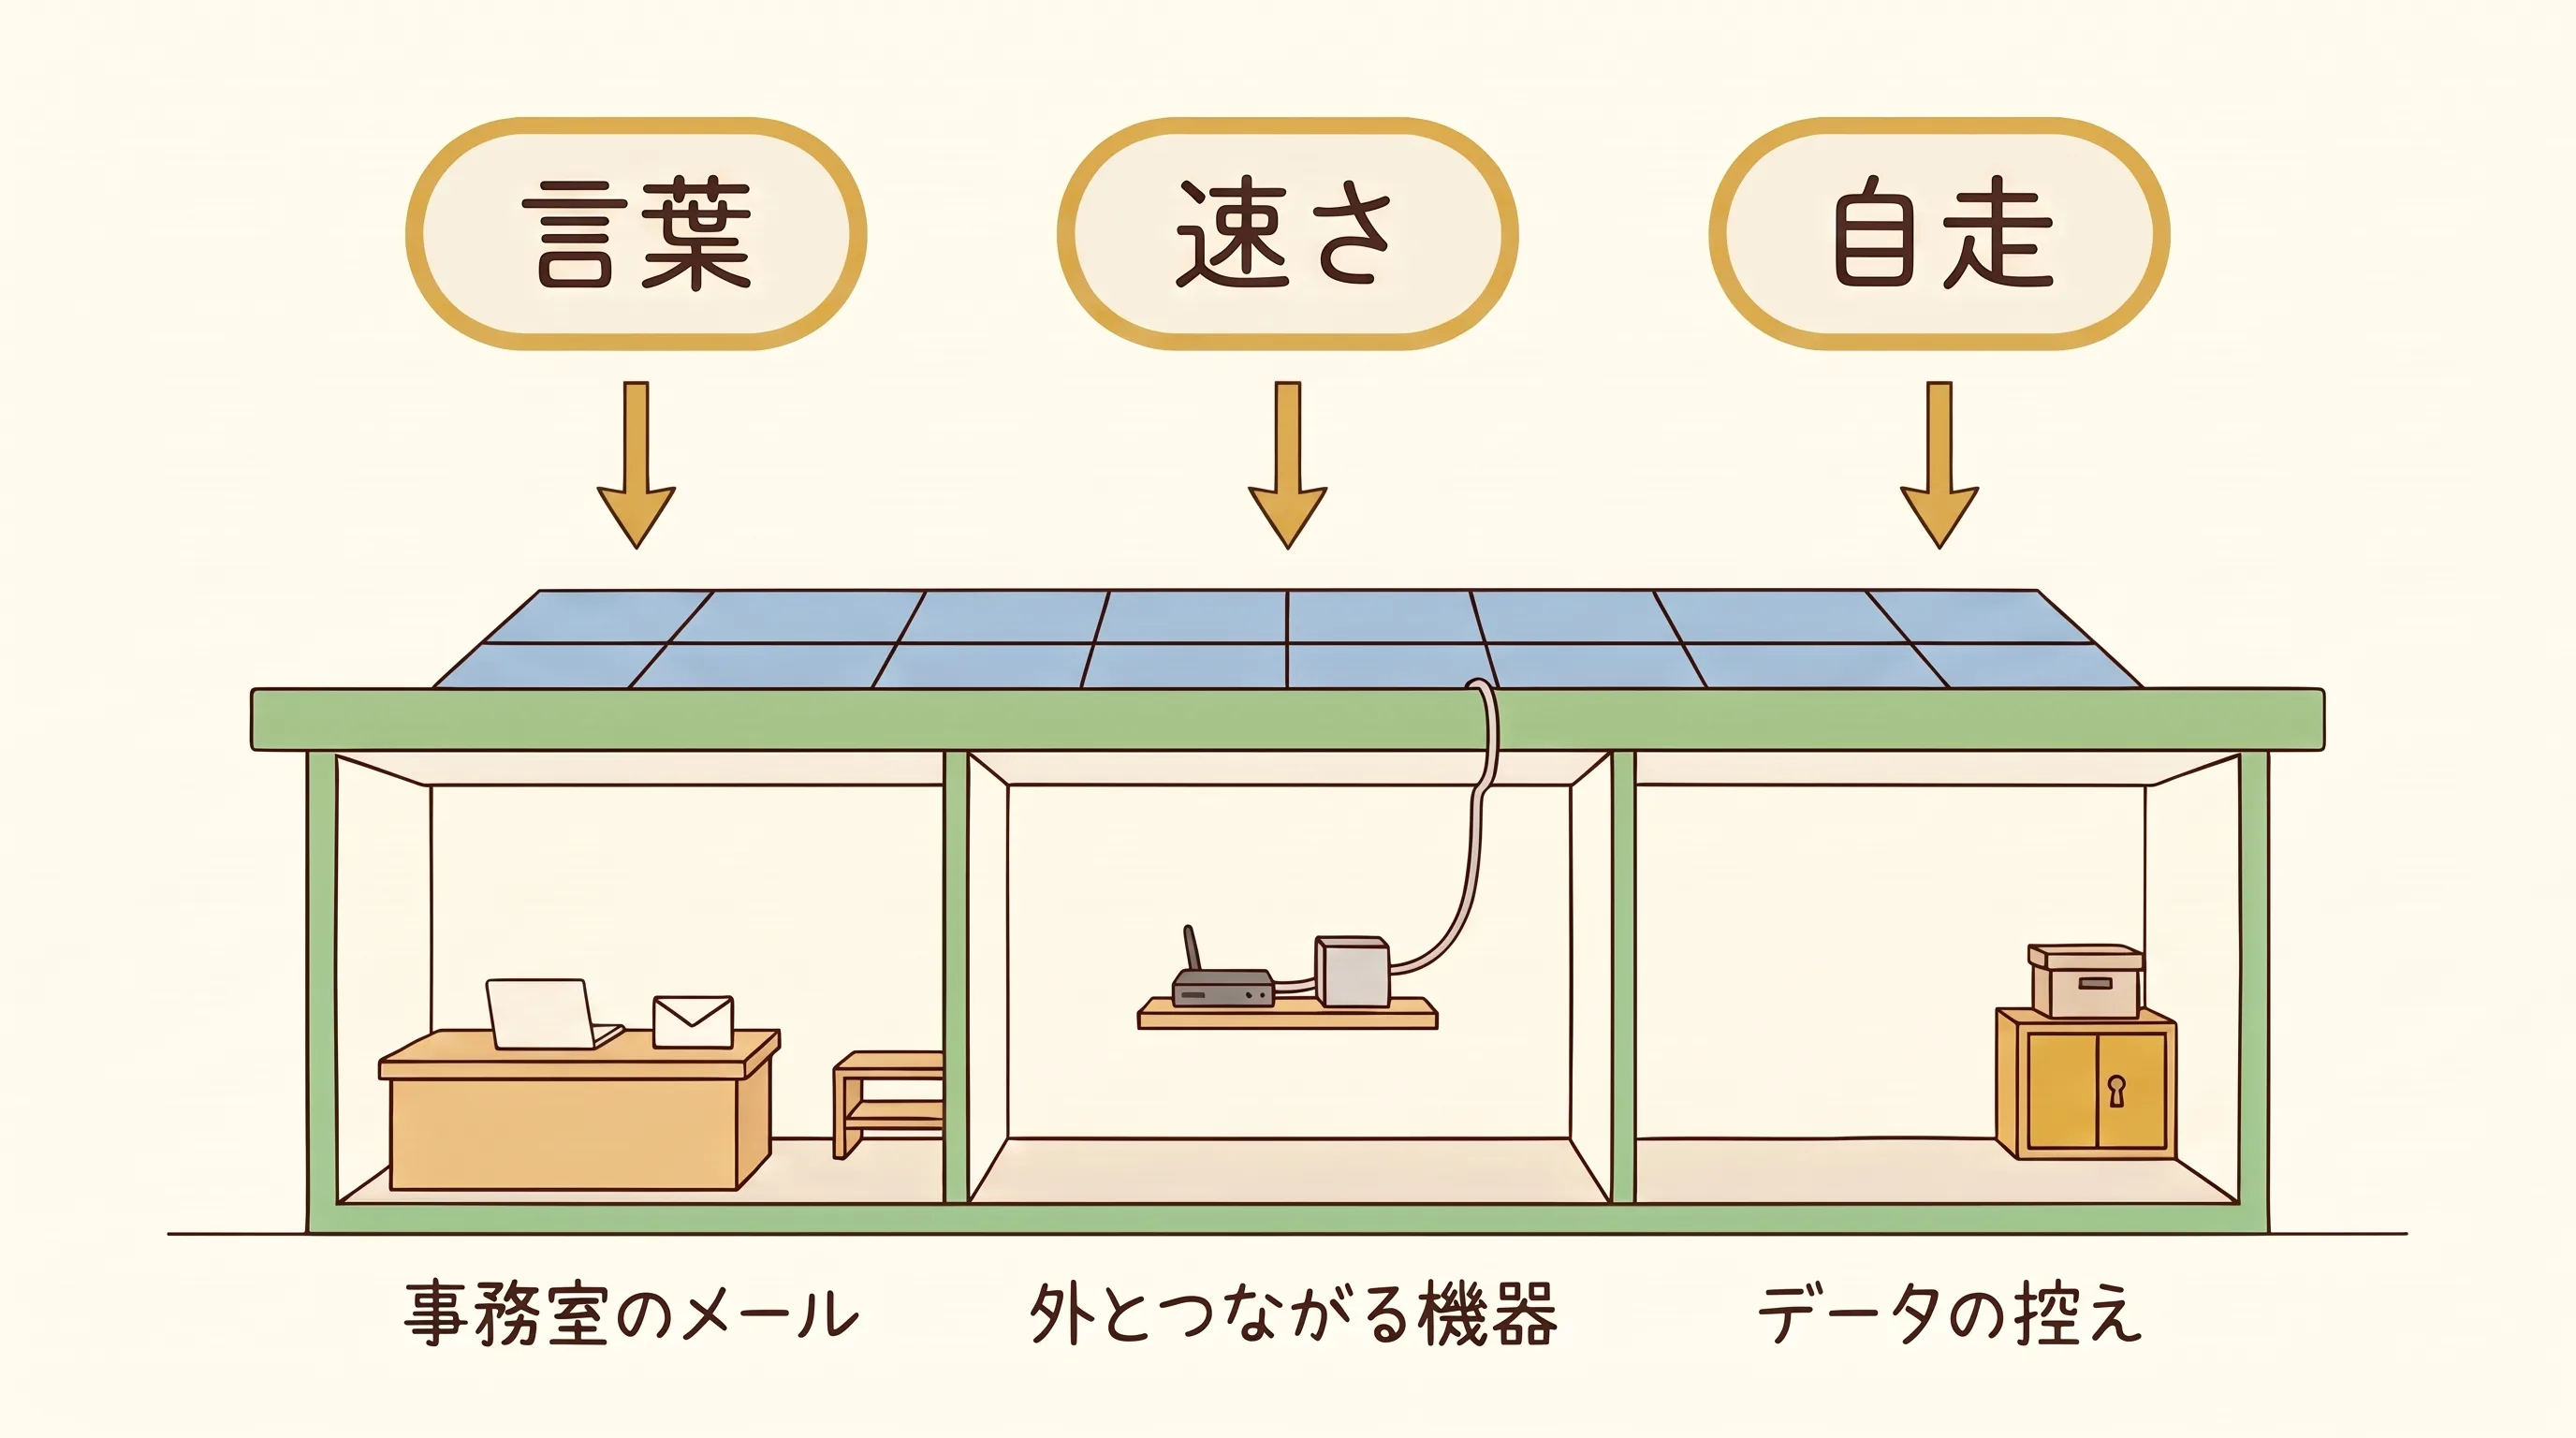
3 つの変化は、院の入口 3 つにそのまま対応します。事務室に届くメール、外とつながる機器、データの控えです。次の章で 1 つずつ見ます。
攻撃は 3 つ変わった
1. 言葉の壁が崩れつつある
これまで、日本は日本語という壁に守られていた面があったと私は見ています (見立て)。海外の攻撃者が書く不自然な日本語は、それ自体が目印になったからです。
言葉の壁を低くしうる変化を示す、世界の観測があります。米国のセキュリティ企業 Zscaler は、2025 年のデータで、生成 AI で作られたサイトを 413,524 件見つけ、そのうち 10% 近くを明らかに悪意のあるものと判定しました[6]。同社によると、以前は数日かかった精巧な偽サイトが、数分で作れるようになりました。
一方で、同社の観測では、世界のフィッシングの総数は 2025 年まで 2 年続けて減り、前年より約 20% 少なくなりました。数は減ったのに、1 通 1 通が本物らしくなった。同社は、攻撃者が「量から質へ」と戦略を変え、生成 AI で文法の誤りなどの「不審さ」を取り除いていると説明しています[6]。世界全体の観測で、日本語や医療に限った数字ではありません。
国内の報告は、もう少し複雑です。フィッシング対策協議会の 8 月の報告書は、AI への指示文が本文に残っていたメールなど、人が見ると「不自然すぎる」メールも多かったと書いています[1]。同じ報告書は、次のような手口も挙げています[1]。
- 携帯電話の回線から開いたときだけ、偽のページを見せる
- 目に見えない文字を混ぜて迷惑メールの仕分けをすり抜けつつ、画面ではきれいに見せる
- 文面や名乗る会社を、数日ごとに変える
つまり、今も見分けられる詐欺メールはあります。困るのは、見分けられないものが混じるようになったことです。日本語の不自然さという壁は、崩れつつあると私は読んでいます。
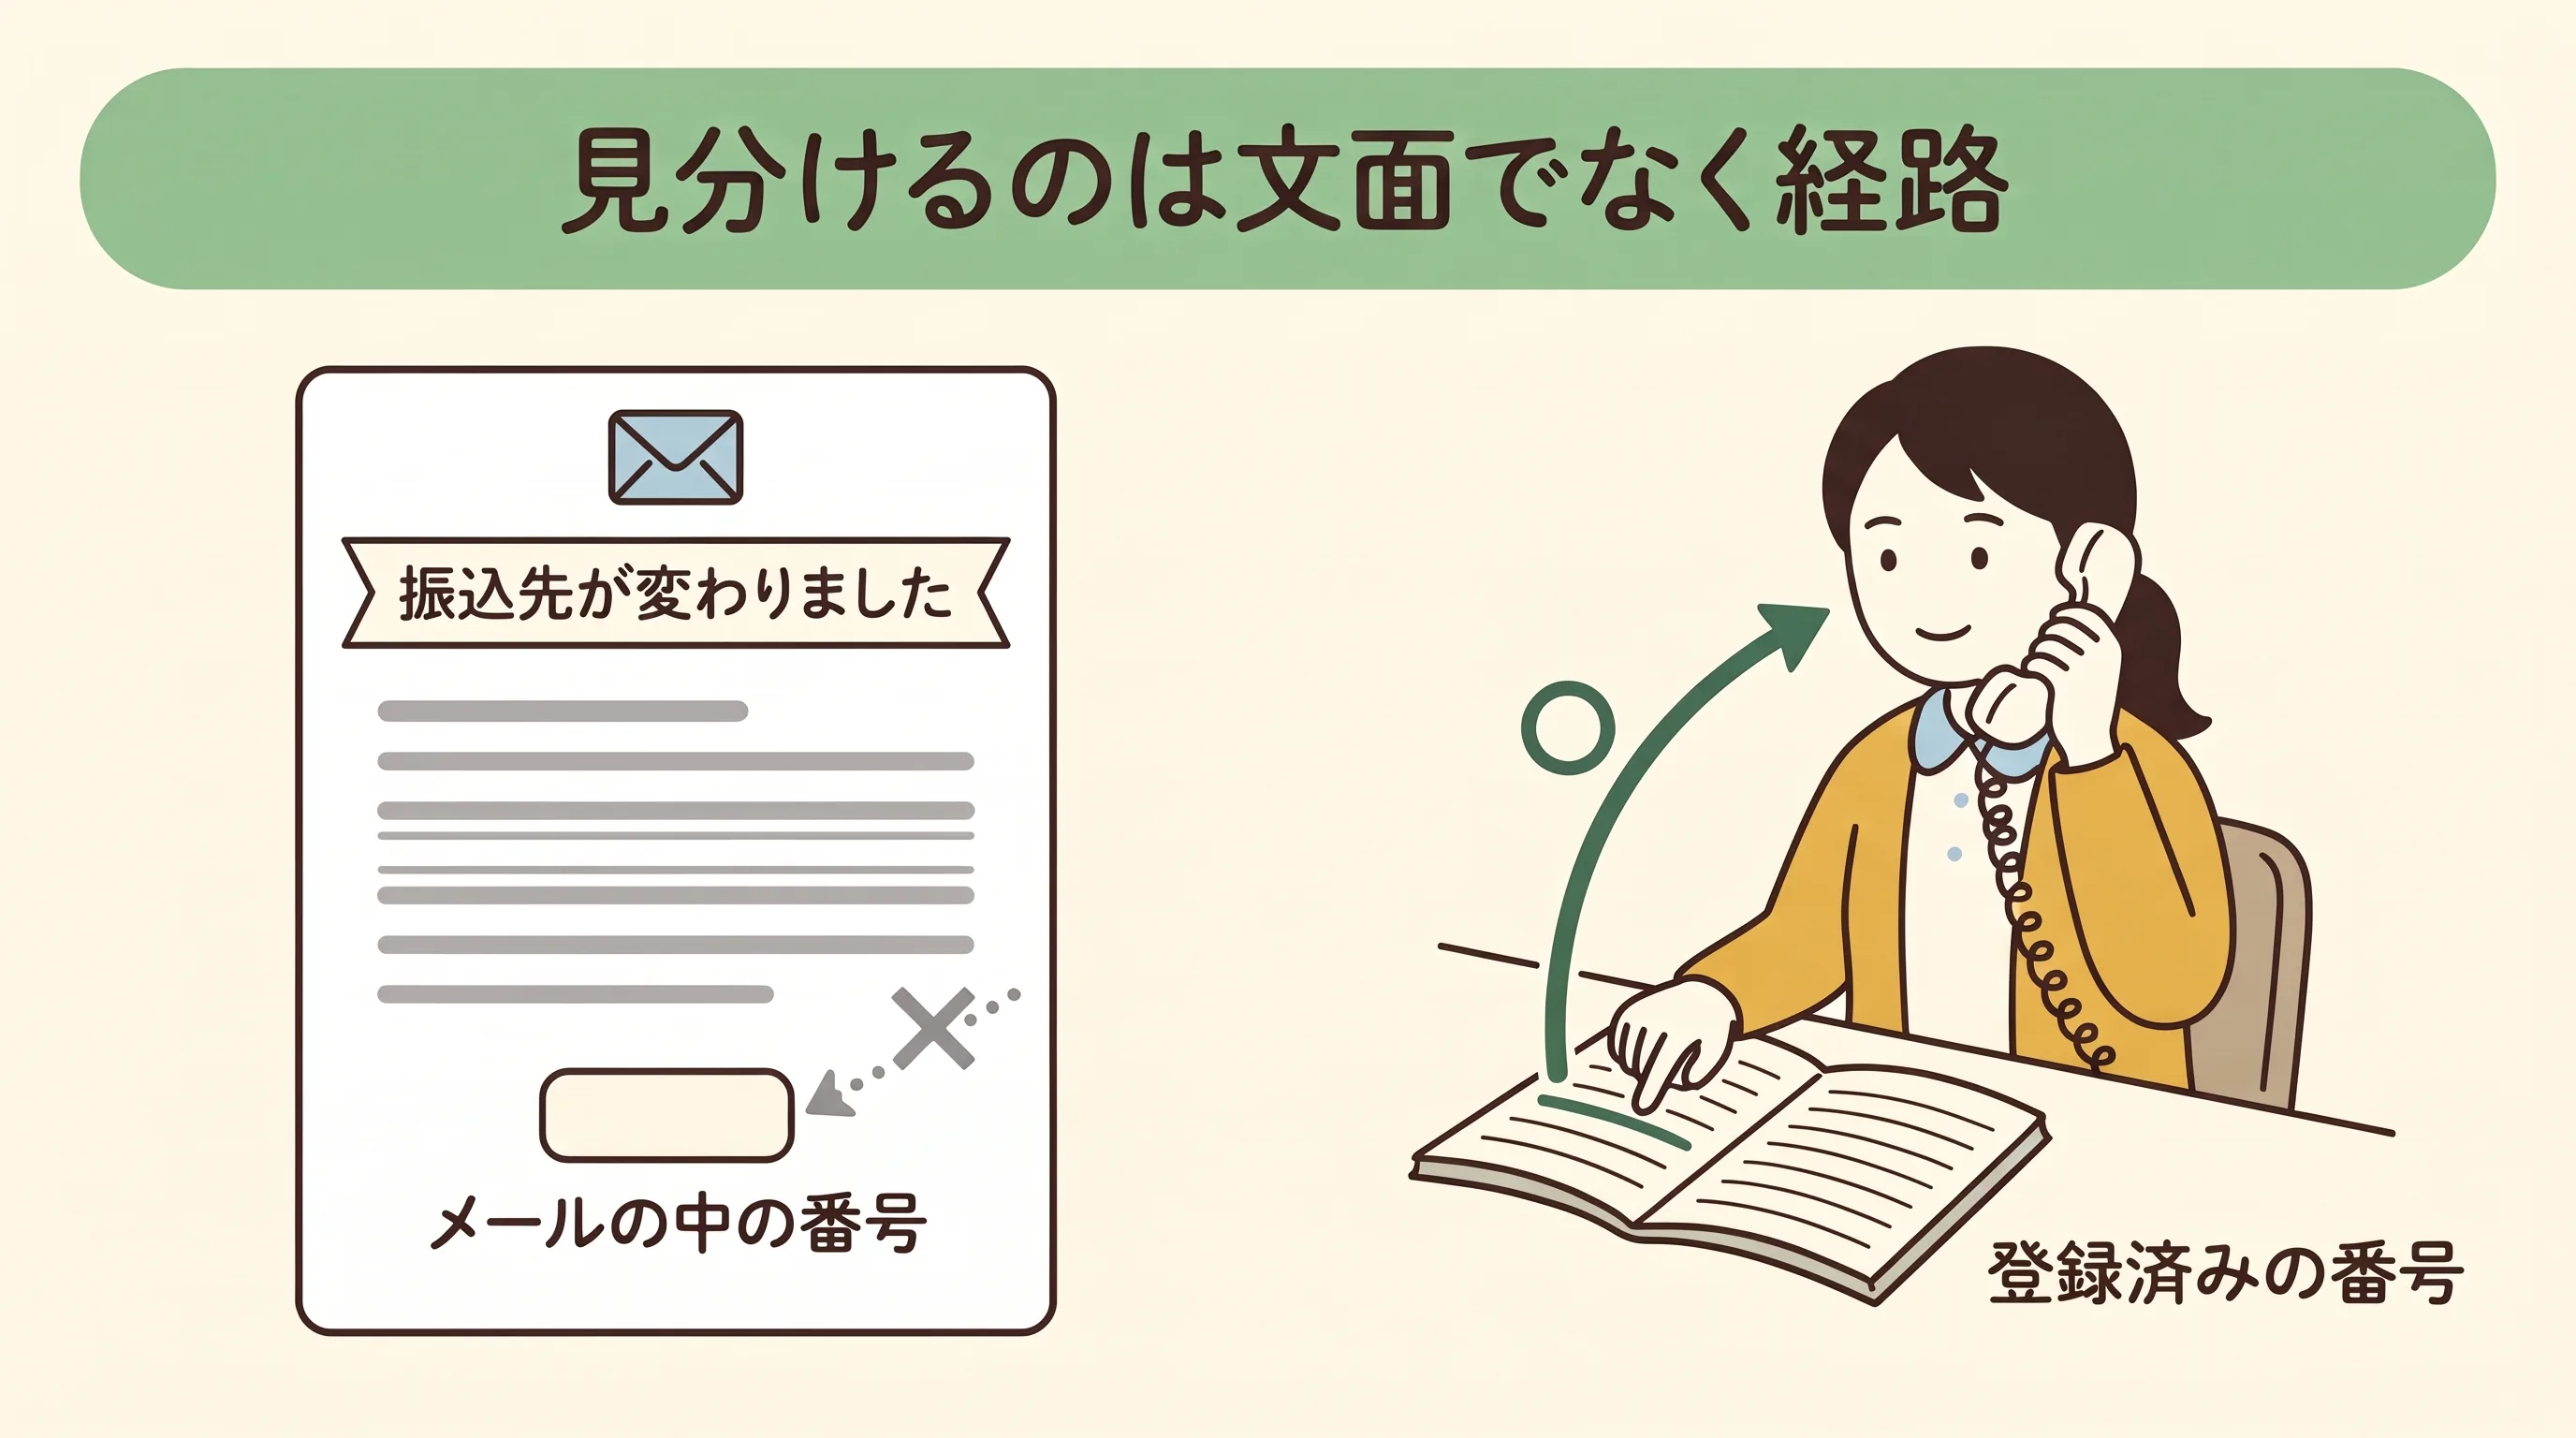
これを外来に置き換えます。事務室に届く次のような連絡は、文面だけでは本物か分かりません。
- 取引先や業者を名乗る「振込先が変わりました」
- 院長の名前で事務長に届く「至急、◯◯に振り込んでおいて」
- 保守会社を名乗る「点検のため、遠隔で接続させてください」「パスワードを教えてください」
先生の院の事務長は、院長の名前で届いた「至急振り込んで」に、院長へ電話で聞き返せるでしょうか。
見分けるのは文面ではなく、経路です。届いたメールや電話の中の連絡先ではなく、前から院に登録してある電話番号へ、こちらから折り返して確かめます。
2. 弱点は「時間単位」で突かれる
2 つ目の変化は、速さです。
生成 AI を開発する米国の Anthropic 社は 2026 年 6 月、ある測定の結果を公表しました。同社が一般には公開していない最も高性能な AI に、メーカーが公開した修正の中身を渡し、直された弱点を突く道具を作れるかを試したのです[7]。ブラウザの Firefox の修正 18 件では、実際に動く攻撃の道具を 8 件、合わせて約 12 時間で作れています。
調べた修正では、修正の中身が公開されてから利用者向けの正式版が出るまでに、真ん中の値で 19 日ありました (Firefox の場合)[7]。その間に、修正の中身から攻撃の道具が作れてしまう、ということです。公開中の AI でも、安全のための制限を外した状態では作れたものの、数はこれより少なかったとも書いています[7]。AI を作る会社自身の、検証用の環境での測定なので、割り引いて読む必要はあります。それでも「修正の公開が、そのまま攻撃の設計図になる」という構図は、押さえておくべきだと私は考えています。
同社は、医療機器などは決まった保守の時間帯や、メーカーが固定した制御用のソフトで動くことが多く、こうした更新しにくい機器ほどさらに危うくなる、とも書いています[7]。
米国のセキュリティ企業 CrowdStrike 社の報告では、2026 年 1〜6 月に同社が観測した悪用のうち、攻撃のやり方がネット上に公開された弱点を突いたものの 88% が、公開から 48 時間以内に起きていました[8]。同社自身、この傾向は高性能な AI が出てくる前からあったと書き、AI がこの時間をさらに縮める見込みだとしています[8]。1 社の観測で、日本の診療所に限った数字ではありません。それでも、月に 1 度の保守の訪問より前に、悪用の大半が起きうるとは読めます。
外来に置き換えると、医療機器のリコールの知らせが出た翌日には、その不具合を突く方法が出回りうる、という状態です。月に 1 度の保守の訪問で更新を入れている院なら、知らせから改修まで最長で 1 か月ほど開くことがあります。その間、弱点は残ります。
先生の院の保守会社は、更新を月に何回入れているか、すぐ答えられるでしょうか。
もっとも、全部を 48 時間で直すのは現実的ではない、と私は考えています。同じ Anthropic の報告は、Windows の自動更新の仕組みの標準の日程を目安に、9 割の端末に修正が届くまで約 7 日かかる、と書いています[7]。ですから私は、診療所が競うべきは速さではなく、どれを先に直すかの順番だと考えています。それは「まず決める 3 つ」の章で扱います。
3. 払っても戻らない例が出た
3 つ目は、攻撃の工程に AI を深く使ったとみられる例が出てきたことです。
Google の脅威分析グループは 2026 年 5 月、ある例を初めて確認したと報告しました[9]。まだ修正の無い弱点を突く攻撃の道具を、犯罪集団が大量の攻撃に使おうとしていた例です。同社は、その道具が AI を使って作られたと見ています。同社が先に見つけたことで、使われずに済んだ可能性があるとしています[9]。この報告の時点で確認されたのは 1 例で、どれくらいの頻度で起きるかは、まだ分かりません。
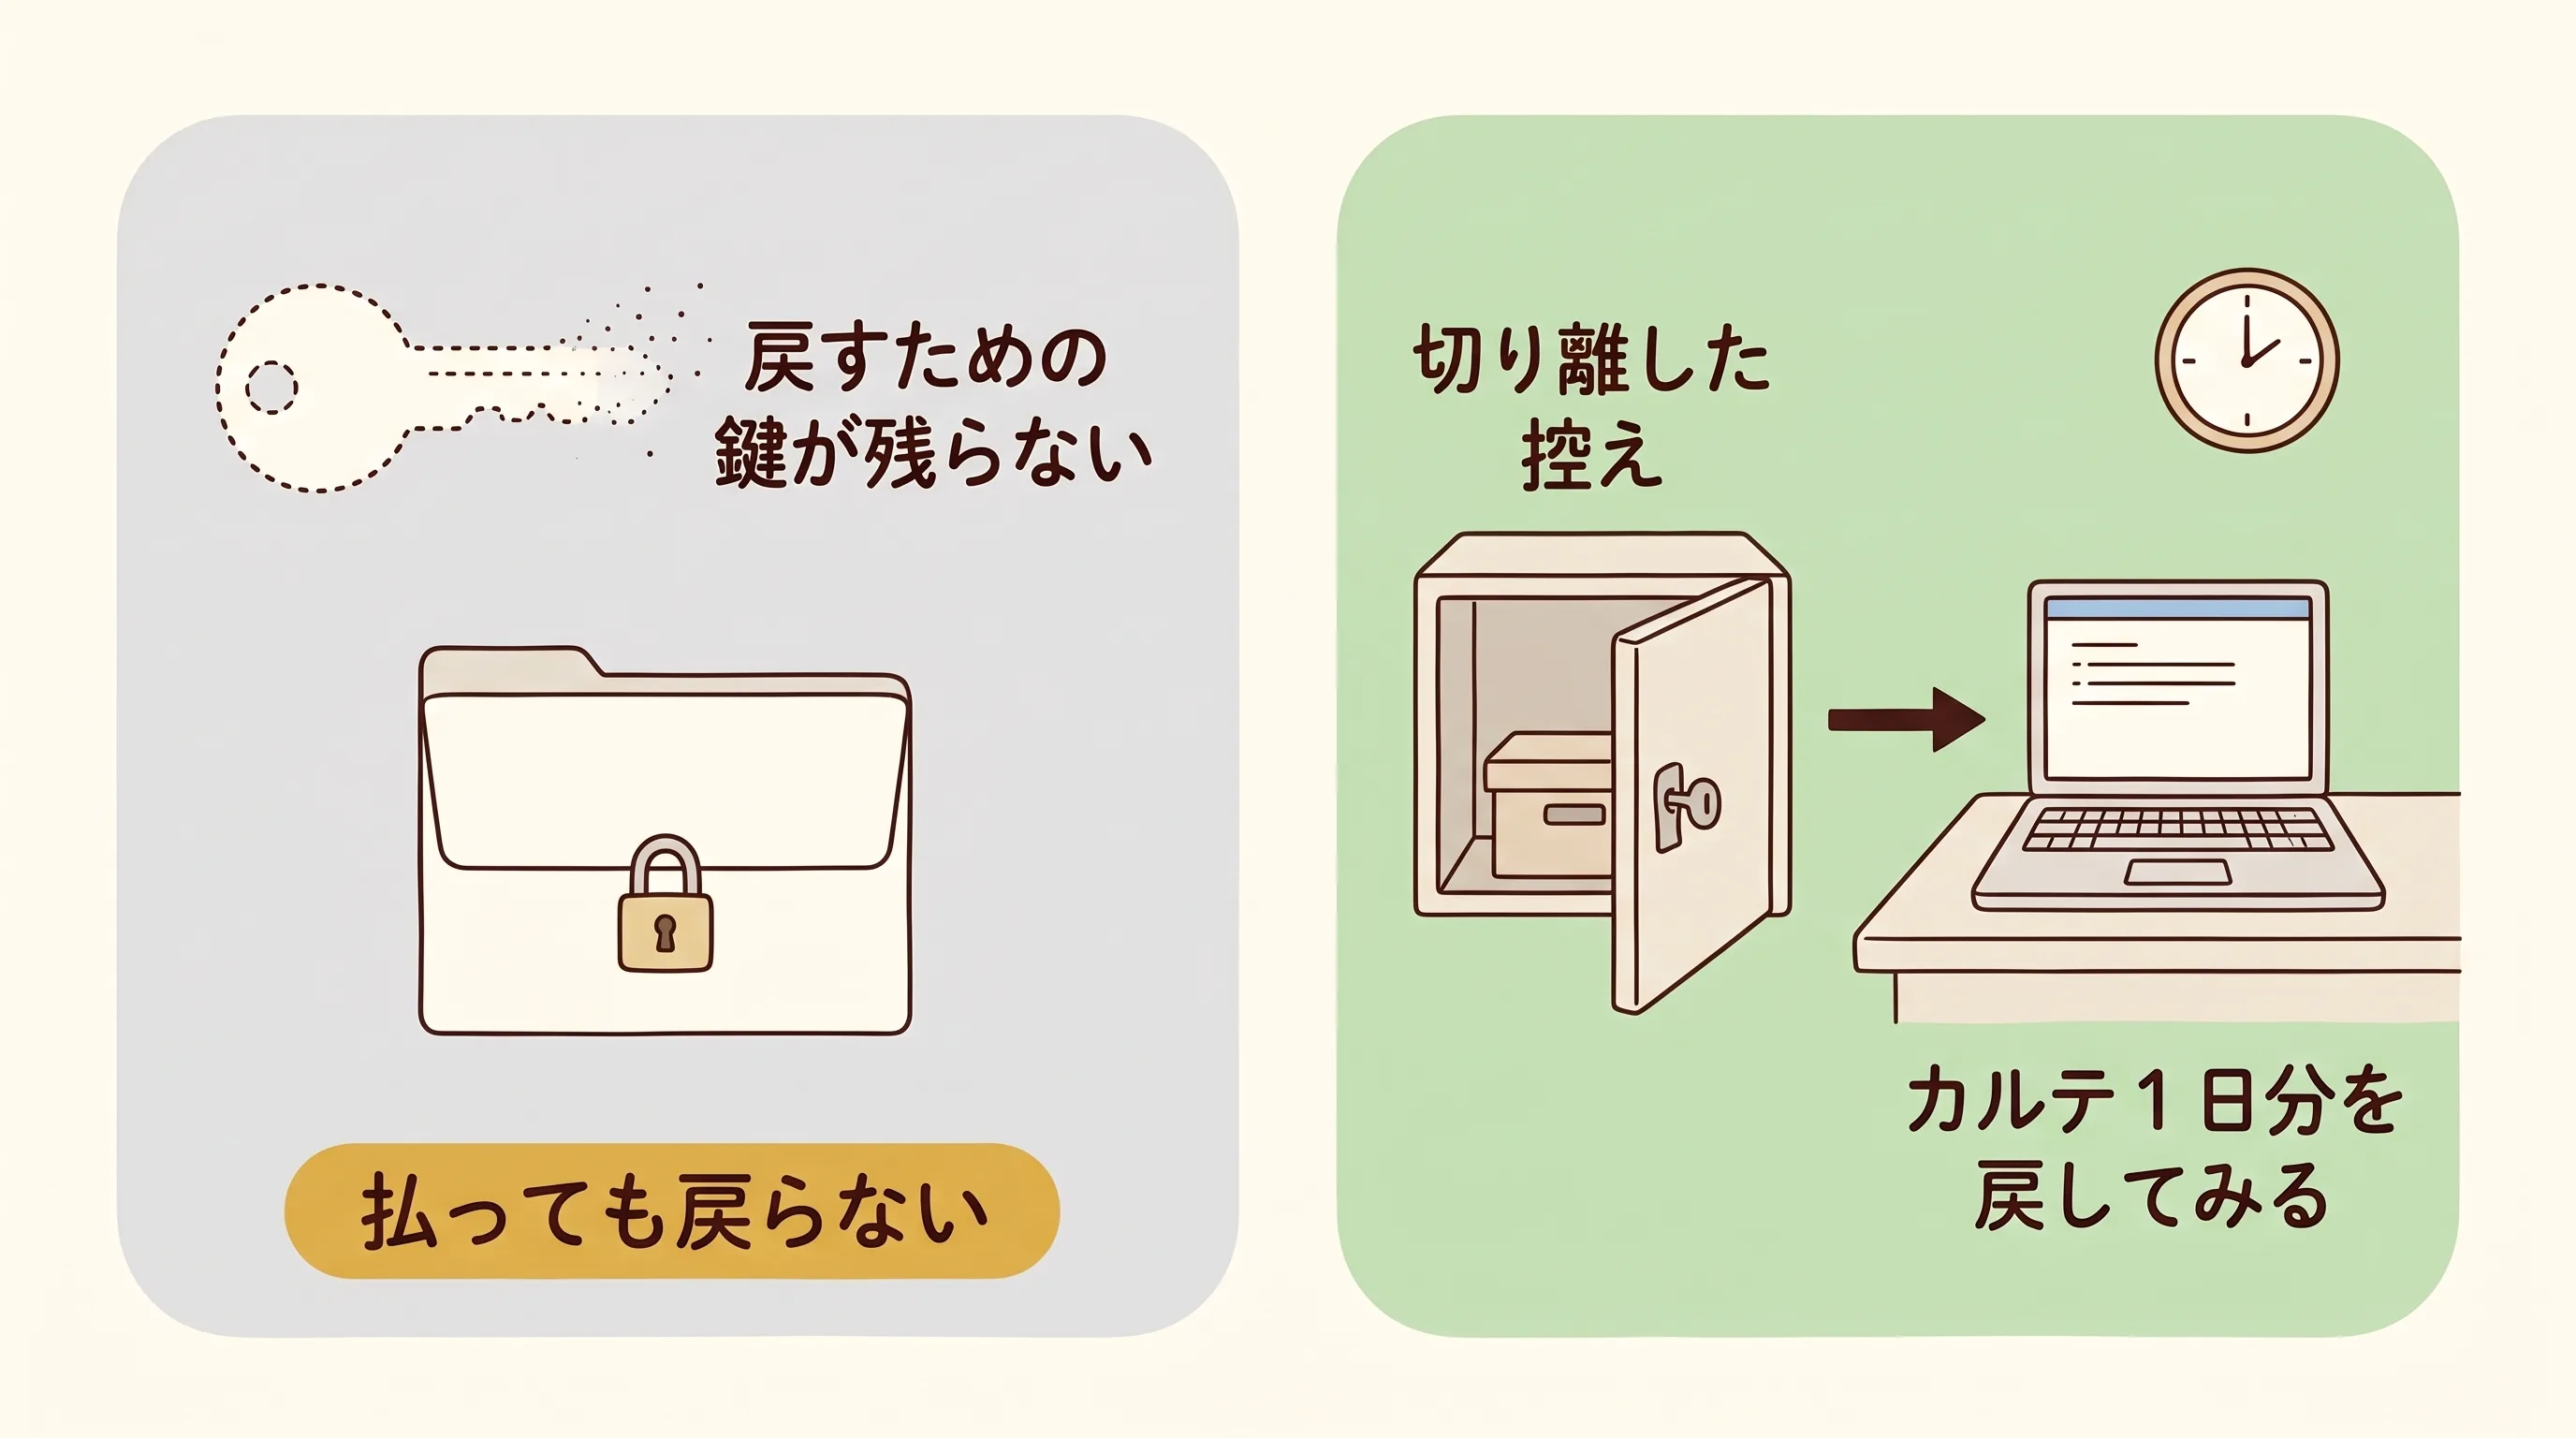
情報処理推進機構 (IPA) は、米国の Sysdig 社が観測した事例として、AI が工程全体を進めたとみられるランサムウェアを紹介しています[5]。この例では、データを戻すための鍵が保存も送信もされていませんでした。身代金を払っても、戻す方法が無いということです。AI が進めたという点は攻撃者の動きからの推測だと、IPA は注記しています[5]。
外来に置き換えます。「最悪、お金を払えば戻る」は、もう前提にできません。頼れるのは、院の手元にある、本体と切り離した控え (バックアップ) だけです。
数字で確かめる
国内の数字
警察庁の統計では、2026 年上半期のランサムウェアの被害の報告は 123 件で、半期として統計を取り始めてから最多でした。うち医療・福祉は 9 件です[10]。警察に報告された件数なので被害の全数ではなく、9 件から「医療が特に狙われている」とも言えません。
言えるのは入口のほうです。侵入経路を答えた 36 件のうち 18 件、つまり半分が VPN 機器からでした[10]。この記事の②で最優先にする「外から触れる機器」そのものです。
フィッシング対策協議会に届いた報告は、2026 年 7 月が 66,119 件[11]、8 月が 82,338 件でした[1]。
国の注意喚起
5 月 18 日の 9 府省庁の注意喚起は、重要インフラの事業者などに宛てたもので、厚生労働省はこれを医療関係の団体を通じて医療分野に周知しました[2][4]。中身はこうです。
「高性能 AI が攻撃者に悪用されることにより、脆弱性の発見から悪用までの時間が極めて短くなるとともに、多数の脆弱性への対応が必要となります。」[2]
同じ文書は、弱点の影響の大きさや悪用のおそれに応じて優先順位を付けることも重要だと書いています[2]。
5 月 27 日の厚生労働省の事務連絡は、都道府県を通じて医療機関に、8 つの重点事項の確認を求めています[3]。この記事に関わるのは次の 3 つです。
- 脆弱性への対策: 更新を「迅速に」入れ、既知の弱点に「遅滞なく」対応する
- ランサムウェアへの対策: オフラインを含むバックアップの取得・保管と、戻す訓練をする
- 職員の教育・訓練: フィッシングや、特定の組織を狙う攻撃を想定した訓練をする
どちらの文書にも、「何日以内」という期限は書かれていません。同じ事務連絡は、最低限守ることをまとめたものとしてチェックリストを挙げ、まずそれを満たしているかを確かめるよう求めています[3]。
データの読み方——この記事が言えること、言えないこと
協議会の 82,338 件は、協議会に届いた報告の数で、攻撃の総数ではありません。月によって大きく振れるので、1 か月の増減だけで「急増」とは読めません。
次に、国際比較です。国内のセキュリティ企業 MBSD は、ランサムウェアの攻撃者が被害組織の名前を載せるサイトを毎月数えています。2026 年 7 月と 8 月の集計では、日本は世界の被害国の上位 10 か国に入っていませんでした (アジアの中では 7 月 2 位、8 月は 4 か国が同数で並ぶ 6〜9 番目)[12]。これは攻撃者のサイトに載った件数で、被害の全数ではありません。一方、Zscaler は、暗号化した通信を使う攻撃の標的国として、日本を世界 9 位としています[6]。数え方が違えば順位も変わります。どちらの数え方でも、「日本が世界で一番狙われている」と言える数字は、確認できた範囲にはありませんでした。
医療機関に限って、AI を使った攻撃を数えた統計も見つかりませんでした。厚生労働省は 2026 年 7 月から 8 月にかけて、診療所を対象にしたサイバーセキュリティの調査をしました[13]。10 月 17 日時点で、厚生労働省の医療分野のサイバーセキュリティのページに、その結果は載っていません[4]。
ですから、出典で確かめられたのは 2 つです。1 つは、Zscaler の世界の観測で、詐欺が量から質へ移っていること[6]。もう 1 つは、CrowdStrike の観測で、攻撃のやり方が公開された弱点は、公開から時間単位で突かれていること[8]。AI がこの時間をさらに縮めるというのは同社の見立てで、Anthropic 社の測定 (検証用の環境での道具作り) はそれを補う材料です[7]。
「日本語の壁が崩れつつある」は、これらと協議会の報告[1]から読んだ編集部の見立てです。「日本が特に狙われている」とは書きません。
小さな組織には担当者がいない
守る側の数字も見ておきます。
IPA が 2024 年 10〜11 月に中小企業 4,191 社に聞いた調査では、情報セキュリティの対策を「組織的には行っていない」企業が 69.7% でした。専門部署 (担当者) がある企業は 9.3% です[14]。
従業員が商業・サービス業で 5 人以下、製造業などで 20 人以下の「小規模企業者」2,775 社に絞ると、数字はもっと厳しくなります[14]。
- 直近 3 期に対策へ投資していない: 76.5%
- 担当者がいる: 15.5% (専門部署 4.4% + 兼務の任命 11.1%)
- 困ったときの相談先が「特にない」: 66.2%
この調査は医療機関を対象にしたものではありません。ただ、院長が自分でシステムを見ている診療所の姿は、この小規模の企業に近いと私は見ています (見立て)。
被害に遭った 975 社のうち 36.1% は、取引先への影響として、サービスの障害・遅れ・停止による逸失利益 (得られたはずの利益を失うこと) を挙げていました[14]。診療所に置き換えれば、影響を受けるのは患者さんです (見立て)。
まず決める 3 つ
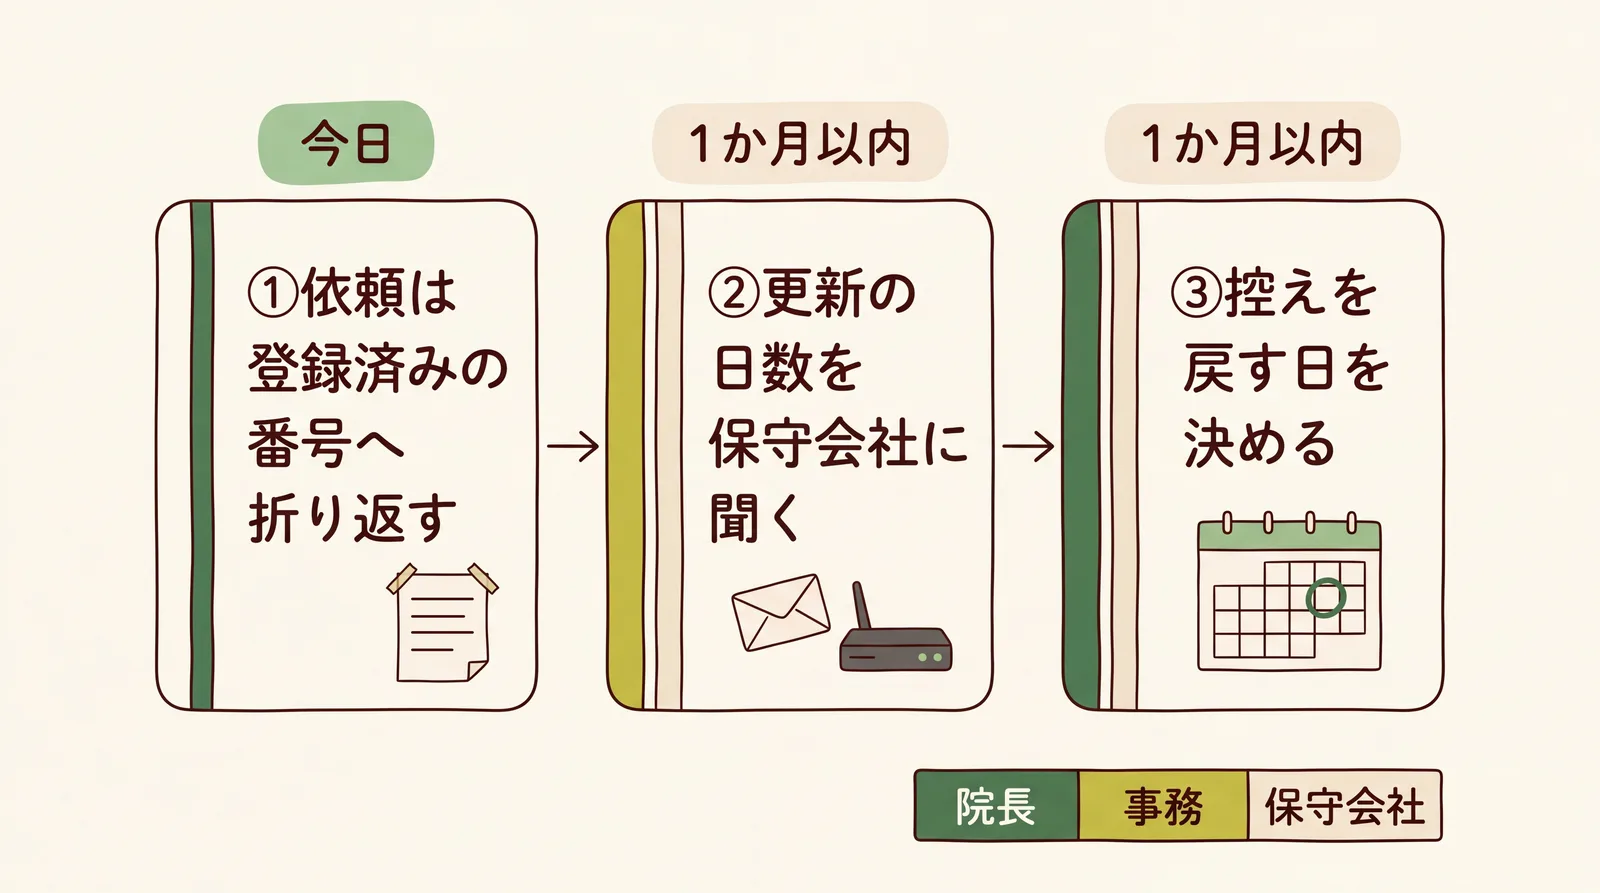
変化は 3 つ、院の入口も 3 つでした。決めることも 3 つにします。
| 変わったこと | 院の入口 | まず決めること |
|---|---|---|
| 言葉の壁が崩れつつある | 事務室のメール・電話 | ① お金・パスワード・データの依頼は、登録済みの番号へ折り返す |
| 時間単位で突かれる | 外とつながる機器 | ② 更新を何日で入れるかを、保守会社に書面で聞く |
| 払っても戻らない例が出た | データの控え | ③ 切り離した控えを、実際に戻してみる日を決める |
それぞれに、区分の印を付けます。
- 〔立入検査〕: 令和 8 年度版のサイバーセキュリティ対策チェックリストの項目に関わること (番号を併記)。保健所の立入検査で確認されます[15]。医療法施行規則 (第 14 条第 2 項) は、診療所の管理者に、サイバーセキュリティを確保するために必要な措置を義務づけています[16]
- 〔ガイドラインが求める〕: 厚生労働省の安全管理ガイドライン第 7.0 版が求めていること
- 〔推奨〕: 編集部の整理
① 依頼は、登録済みの番号へ折り返す〔推奨〕
決めることは 1 行です。
お金 (振込・口座の変更)、パスワード、データ (患者の情報・遠隔での接続) を求める連絡は、メールや電話の中の連絡先ではなく、院に登録してある番号へ折り返して確かめてから応じる。
ただし、本物と確かめられても、パスワードは電話やメールで伝えないでください。患者さんの情報を渡してよいかは、本人の同意や法令の根拠があるかで、別に判断します。
院長の名前で届いた依頼も同じです。院長自身が「私からの急ぎの依頼でも、折り返していい」と職員に言っておくことが、このルールのいちばん大事なところだと私は考えています。職員が院長に聞き返しにくい院ほど、なりすましは通りやすくなります。
チェックリストには、職員の教育や訓練の項目がありません[15]。一方、5 月 27 日の事務連絡は、全職員への定期的な教育と、フィッシングを想定した訓練を求めています[3]。チェックリストは最低限の目安で、満たせば足りるとは書かれていません。
それでも①を最初に置くのは、費用がかからず、院内だけで今日決められるからです。詳しい運用は、シリーズの次の記事で扱います。
② 更新の日数を、保守会社に聞く〔立入検査 2-⑥〕
チェックリストの 2-⑥ は「セキュリティパッチ(最新ファームウェアや更新プログラム)を適用している。」です[15]。ただ、何日以内に、とは書かれていません。
安全管理ガイドラインは、必要に応じて速やかに弱点への対策をとるよう求めています。他のソフトの動作に影響することもあるので、事前に事業者に対策ができるかを確かめ、難しければ代わりの対策を話し合って講じるよう書いています[17]。
ここで、院の「無防備な日数」を計算してみます。
計算してみる——院の無防備な日数
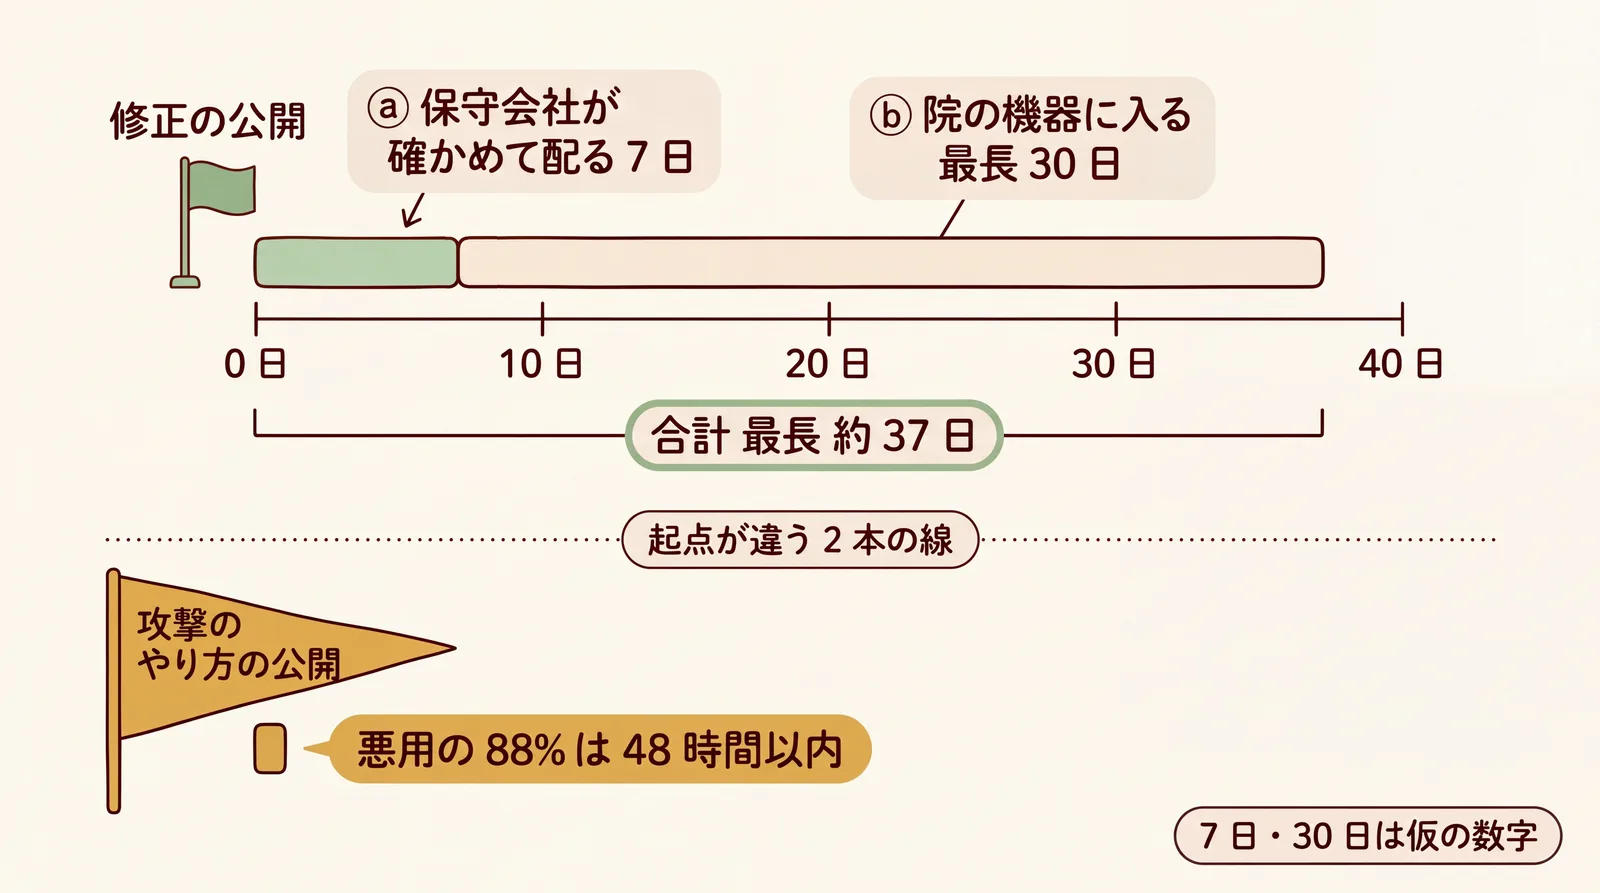
無防備な日数 = ⓐ メーカーが修正を出してから、保守会社が動作を確かめて配るまで + ⓑ 配られてから、院の機器に入るまで
仮の数字で計算します。保守会社の確認に 7 日 (ⓐ)、院への反映が月 1 回の訪問で最長 30 日 (ⓑ) なら、最長で約 37 日です。
一方、CrowdStrike の観測では、悪用の 88% は、攻撃のやり方が公開されてから 48 時間以内でした[8]。起点が違うので、そのまま並べては比べられません。それでも、修正の中身から攻撃の道具が作られるまでが短くなっていること[7]を考えると、37 日は長すぎると私は見ています (見立て)。
先生の院のⓐとⓑは、保守会社に聞くまで分からないと思います。それが質問文の 1 問目です。
37 日を 2 日に縮めるのは、診療所には現実的ではないと私は考えています (見立て)。国の注意喚起も、期限ではなく「優先順位付け」を求めていました[2]。そこで、外から触れる機器を先に、という順番を付けます。
参考になるのが、米国の連邦機関向けの指令 (2026 年 6 月) です。IPA の紹介によると、この指令は、機器がインターネットに公開されているかなどの 4 つの基準で更新の急ぎ具合を分け、最もリスクの高い区分は 3 日以内に直すこととしました。ある大きな機関での初めの分析では、その区分に入った弱点は 1% にとどまり、6 割を超えるものは次の定期の更新まで待てる扱いになっています[5]。米国の官庁向けの決まりですが、全部を急ぐのではなく、外から触れるものを急ぐ、という考え方は診療所にも使えます。
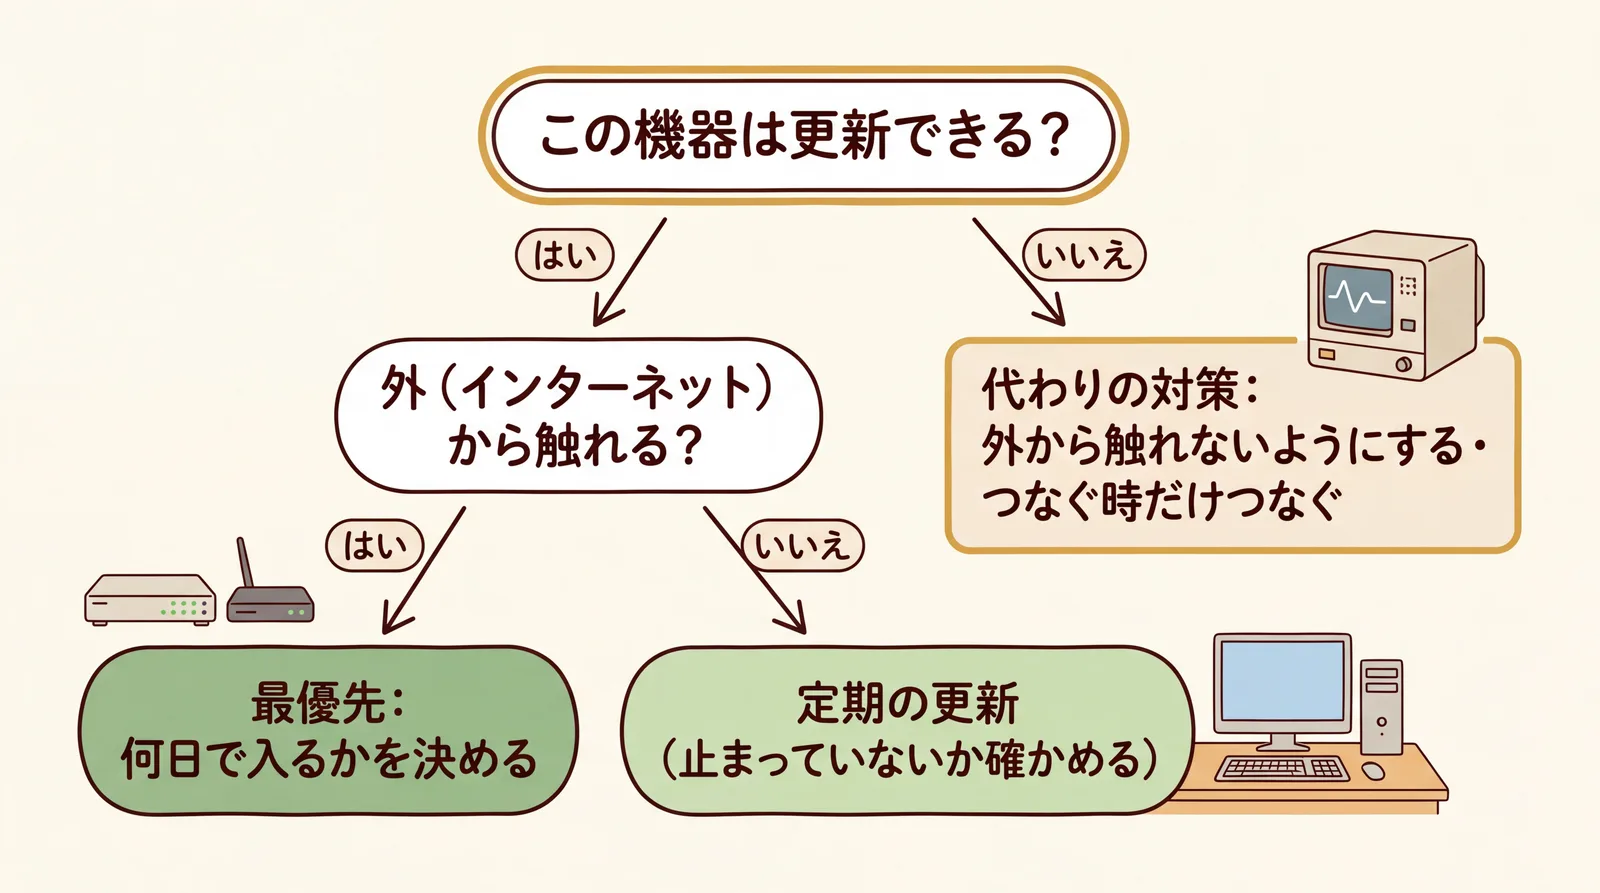
院の機器を 3 つに分けます (編集部の整理)。
- 外 (インターネット) から触れる機器: VPN 装置、ルーター、リモート保守の入口。ここを最優先にし、何日で入るかを保守会社と決める
- 院内の端末: 受付や診察室のパソコン。定期の更新でよいが、更新が止まっていないかを確かめる
- 更新できない機器: 古い医療機器など。外から触れないようにする、つなぐ時だけつなぐ、などの代わりの対策を保守会社と決める[17]。前に見たとおり、医療機器は更新しにくい機器の例として挙げられています[7]
外から触れる機器の棚卸しは「保守用VPNの棚卸し——侵入口の半分はVPN、台帳は30日で」、古いパソコンの扱いは「Windows 10の延長更新——最長3年、料金は毎年2倍」で、手順まで書きました。
③ 切り離した控えを、戻す日を決める〔立入検査 3-②〕
チェックリストの 3-② は、診療を続けるために必要な情報を検討し、バックアップを確保したうえで、復旧の手順を確かめることを求めています[15]。
身代金を払っても戻らない例が出てきた以上、頼れるのは院の控えです。ただ、警察庁の統計では、ランサムウェアの被害に遭い、控えから戻せたかを答えた 40 の組織のうち 29 が戻せていません[10]。控えは、本体と切り離した場所に置き、一度戻してみて初めて控えになります。
先生の院の控えを、最後に実際に戻してみたのはいつでしょうか。
決めるのは、切り離した控えからカルテ 1 日分を戻してみる日です。手順と保守会社への質問文は「電子カルテのバックアップ——被害組織の72.5%が戻せず、置き場3つ」にまとめました。
院の条件で、進め方は分かれる
3 つの決めごとは同じでも、誰が動くかは院によって違います。
- 情報の担当者がいる院: ②と③は担当者が保守会社と進め、院長は日数と戻す日を決める
- 院長が自分でシステムを見ている院: ①を今日決め、②と③は質問文を 1 通送るところまでを、1 か月の目標にする
- 保守会社にすべて任せている院: ②と③の答えは保守会社が持っています。質問文を送れば、院が決めることがはっきりします
人も予算も無い院の最小の手は、①を 1 枚に書いて貼り、質問文を 1 通送ることです。どちらも費用はかかりません。
保守会社への質問文
電子カルテ・レセコン (診療報酬の請求に使うコンピューター)・ネットワーク機器の保守会社ごとに、同じ文面を送ります。
件名: 【ご確認のお願い】当院の機器の
更新と、連絡の確認方法について

{会社名} ご担当者様

いつもお世話になっております。
{医療機関名} の {氏名} です。
厚生労働省「医療機関・薬局における
サイバーセキュリティ対策チェックリスト」
(令和8年度版) 2-⑥・3-② に沿って、
院内の記録を整えています。
下記をご回答ください。
難しい項目は、分かる範囲で結構です。

1. メーカーが更新 (セキュリティパッチ・
   ファームウェア) を公開してから、
   当院の機器に入るまで、通常何日
   かかりますか。
2. インターネットから接続できる機器
   (VPN 装置・ルーター・リモート保守の
   入口など) はどれですか。それらの更新は、
   他の機器より早く入れられますか。
3. 更新を入れられない機器はありますか。
   ある場合、外から接続できないように
   するなどの代わりの対策は何ですか。
4. 更新の状況 (最後に入れた日) を、
   当院が一覧で受け取れますか。
5. 貴社から当院に、遠隔での接続や
   ID・パスワードをお願いする場合、
   どの番号・どの方法で連絡されますか。
   当院から登録済みの番号へ折り返して
   確認することにご協力いただけますか。
6. バックアップのうち、本番と切り離した
   ものはありますか。カルテ1日分を
   院内の検証用の端末に戻す訓練
   (終わったら消去) に、当院が立ち会え
   ますか。日程と費用を教えてください。

機器の一覧や構成図は、メールではなく
対面か郵送でいただけますと幸いです。

{2週間後の日付} ごろまでに
ご回答いただけますと幸いです。
答えに詰まりやすいのは 1 と 4 だと思います。「決まっていない」という答えは、責める材料ではありません。日数を一緒に決める、きっかけになります。機器の一覧や構成は攻撃する側にも役立つ情報なので、文面の最後で、対面か郵送での受け取りをお願いしています。訓練の立ち会いなど、保守会社に頼む作業は契約の範囲外で別料金のこともあるので、費用もあわせて聞いています。
AI を使う側にも穴がある
ここまでは、攻める側の AI の話でした。院が AI を使う側に回るときにも、新しい穴があります。院の判断が分かれる所なので、要点だけ書きます。
職員が院の知らないところで生成 AI を使う。セキュリティ企業が国内の会社員 300 人に聞いた調査では、回答した会社員 300 人のうち約 15% が、ルールがはっきりしないまま、または会社が認めていない道具で使っていました。会社の AI のルールが「ない・わからない」という人も約 45% いました[18]。
セキュリティ企業 1 社が 300 人に聞いた調査なので、そのまま一般化はできません。医療従事者に限った調査は、見つかりませんでした。
禁止するだけでは、隠れて使われやすくなります。「入れてよい情報」を区切るほうが現実的だと、私は考えています。
AI に渡す権限。予約や問い合わせを自動でこなす AI (AI エージェント) は、渡した権限の範囲で動きます。米国・英国・カナダなど 5 か国のサイバーセキュリティの 6 機関は 2026 年 5 月、AI エージェントの導入に厳しいアクセスの制御を求める手引きを共同で出しました[19]。「読む・書く・消す」を分けて渡すのが基本だと、編集部は整理しています。
AI 製品を入れる前の確認。AI 問診や AI スクライブ (診察の会話からカルテの下書きを作る製品) を契約する前に、保管場所・学習への利用・事故の時の連絡などを聞く 20 問は、前の記事にまとめました (下の表の「契約の前」)。
AI は、使えば院の仕事を軽くします。攻める側も同じ道具を持っていると知ったうえで、入れる前に聞き、渡す権限を絞る。ここまでが、AI を使う院の側の宿題です。製品を比べるときは、セキュリティの観点をまとめた /security のページも使ってください。
このシリーズの読み方
この記事は、AI 時代の攻撃と守りを扱う記事の入口です。決めごとごとに、詳しい記事を順に出していきます。
| 決めごと | 詳しく読む記事 |
|---|---|
| ① 依頼は折り返す | 「日本語が自然だから本物」をやめる——振込先変更と院長名の至急依頼(準備中) |
| ② 更新の日数 | パッチは月1回で足りるか——保守ベンダーへ聞く3つ(準備中) |
| ② 外から触れる機器 | 保守用VPNの棚卸し——侵入口の半分はVPN、台帳は30日で |
| ② 古いパソコン | Windows 10の延長更新——最長3年、料金は毎年2倍 |
| ③ 切り離した控え | 電子カルテのバックアップ——被害組織の72.5%が戻せず、置き場3つ |
| 使う側 職員の生成 AI | スタッフの生成AIを「入れてよい情報3種」で区切る(準備中) |
| 使う側 AI の権限 | AI受付・AI予約の権限を「読む・書く・消す」に分ける(準備中) |
| 使う側 契約の前 | AI問診・AIスクライブの契約前——ISMSは入口、聞くのは20問 |
「準備中」の記事は、順次公開します。
印刷用チェックシート
院内に貼るか、立入検査の資料と一緒に綴じてください。
| No | 確かめること | 区分 | 担当 | 期限 | 済 |
|---|---|---|---|---|---|
| 1 | 「お金・パスワード・データの依頼は登録済みの番号へ折り返す」を 1 枚に書き、受付と事務室に貼った | 推奨 | 院長 | 今日 | □ |
| 2 | 取引先・保守会社の登録済みの電話番号を 1 枚にまとめた | 推奨 | 事務 | 今日 | □ |
| 3 | 院長の名前の急ぎの依頼も折り返してよいと、職員に伝えた | 推奨 | 院長 | 今日 | □ |
| 4 | 保守会社に質問文を送った (日付を記録) | 立入検査 2-⑥・3-② の準備 | 事務 | 1 か月以内 | □ |
| 5 | 外から触れる機器と、更新が入るまでの日数が分かった | 立入検査 2-⑥ の準備 | 事務 / 保守会社 | 1 か月以内 | □ |
| 6 | 更新できない機器と、その代わりの対策が分かった | ガイドライン | 保守会社 / 院長 | 1 か月以内 | □ |
| 7 | 切り離した控えからカルテ 1 日分を戻す日を決めた | 立入検査 3-② の準備 | 院長 / 保守会社 | 1 か月以内 | □ |
| 8 | 職員の生成 AI の使い方を、院として決めるか話し合った | 推奨 | 院長 | 2 か月以内 | □ |
今日決める 1 つ: お金・パスワード・データの依頼は、登録済みの番号へ折り返す。 貼った日: ____年__月__日 (貼った場所: ______ / 登録済みの番号を管理する人: ____)
おわりに——1 枚を貼り、1 通を送る
詐欺のメールは量より質へ向かい、攻撃のやり方が公開された弱点は時間単位で突かれている、という観測があります。AI はその流れを速める側に働く、というのが各社と国の見方です。小さな院だから大丈夫、と言える材料は見当たりません (見立て)。
最初にやることは、1 枚を貼ることです。
「お金・パスワード・データの依頼は、登録済みの番号へ折り返して確かめる」を 1 枚に書き、受付と事務室に貼る。費用はかからず、今日決められます。次に、保守会社へ質問文を 1 通送ります。更新の日数と、控えを戻す日は、その答えから決まります。
この記事で覚えた「更新」「無防備な日数」「切り離した控え」は、シリーズの次の記事でも使います。次は、振込先の変更と院長名の至急の依頼を、折り返しで確かめる運用を取り上げます。
なお、本記事は 2026 年 10 月 17 日時点の公表資料に基づく一般的な情報提供で、個別の契約や法的判断についての助言ではありません。Anthropic・CrowdStrike・Google・Zscaler・MBSD・サイバーセキュリティクラウドの数字は各社の公表の範囲で、Sysdig の観測、米国の指令、Google の訴えは IPA の紹介の範囲で紹介しています。本記事は、取り上げた事業者・機関から依頼や報酬を受けて書いたものではありません。当サイトは Anthropic 社の有料サービスの利用者ですが、同社から依頼や報酬は受けていません。CrowdStrike 社の製品は当サイトの製品一覧に載っていますが、本記事は同社の報告の数字を引いたもので、製品の評価ではありません。機器の更新とバックアップの作業は契約している事業者に、立入検査の運用は管轄の保健所にご確認ください。
参考文献
主な参考文献 (本文で多く引いた 5 件)
- フィッシング対策協議会. 2026/08 フィッシング報告状況. 2026年9月18日. https://www.antiphishing.jp/report/monthly/202608.html
- 内閣官房国家サイバー統括室, 内閣府政策統括官(経済安全保障担当), 警察庁, 金融庁, 総務省, 厚生労働省, 経済産業省, 国土交通省, 防衛省. AI 性能の高度化を踏まえたサイバーセキュリティ対策の強化について (重要インフラ事業者等に対する注意喚起) (p.3). 2026年5月18日. https://www.mhlw.go.jp/content/10808000/001701517.pdf
- 厚生労働省 医政局 医療情報担当参事官室. 高性能 AI の悪用リスクを踏まえたサイバーセキュリティ対策の強化について (医療機関等向け注意喚起) (事務連絡、p.2-3). 令和8年5月27日. https://www.mhlw.go.jp/content/10808000/001705832.pdf
- 情報処理推進機構 (IPA). AI セキュリティ短信 2026年8月号 (p.8、p.43-48。原典は Sysdig の観測報告・CISA BOD 26-04・Google の訴訟の公表). 2026年9月7日. https://www.ipa.go.jp/digital/ai/security/rcu1hd0000007gji-att/2026-2_0907.pdf
- Anthropic Frontier Red Team. Measuring LLMs' impact on N-day exploits. 2026年6月8日. https://www.anthropic.com/research/n-days
すべての参考文献 (19 件) を見る
- フィッシング対策協議会. 2026/08 フィッシング報告状況. 2026年9月18日. https://www.antiphishing.jp/report/monthly/202608.html
- 内閣官房国家サイバー統括室, 内閣府政策統括官(経済安全保障担当), 警察庁, 金融庁, 総務省, 厚生労働省, 経済産業省, 国土交通省, 防衛省. AI 性能の高度化を踏まえたサイバーセキュリティ対策の強化について (重要インフラ事業者等に対する注意喚起) (p.3). 2026年5月18日. https://www.mhlw.go.jp/content/10808000/001701517.pdf
- 厚生労働省 医政局 医療情報担当参事官室. 高性能 AI の悪用リスクを踏まえたサイバーセキュリティ対策の強化について (医療機関等向け注意喚起) (事務連絡、p.2-3). 令和8年5月27日. https://www.mhlw.go.jp/content/10808000/001705832.pdf
- 厚生労働省. 医療分野のサイバーセキュリティ対策について (2026年10月17日閲覧). https://www.mhlw.go.jp/stf/seisakunitsuite/bunya/kenkou_iryou/iryou/johoka/cyber-security.html
- 情報処理推進機構 (IPA). AI セキュリティ短信 2026年8月号 (p.8、p.43-48。原典は Sysdig の観測報告・CISA BOD 26-04・Google の訴訟の公表). 2026年9月7日. https://www.ipa.go.jp/digital/ai/security/rcu1hd0000007gji-att/2026-2_0907.pdf
- ゼットスケーラー株式会社. Zscaler ThreatLabz:生成AIにより高度なフィッシングサイトの大量生成が可能に、日本は世界の攻撃対象国トップ10入り (プレスリリース、2025年1〜12月のデータ). 2026年7月24日. https://prtimes.jp/main/html/rd/p/000000112.000055108.html
- Anthropic Frontier Red Team. Measuring LLMs' impact on N-day exploits. 2026年6月8日. https://www.anthropic.com/research/n-days
- CrowdStrike. CrowdStrike 2026 Threat Hunting Report (ブログ). 2026年8月3日. https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-threat-hunting-report/
- Google Threat Intelligence Group. GTIG AI Threat Tracker: Adversaries Leverage AI for Vulnerability Exploitation, Augmented Operations, and Initial Access. 2026年5月12日. https://cloud.google.com/blog/topics/threat-intelligence/ai-vulnerability-exploitation-initial-access
- 警察庁. 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について (本文 p.9、統計編). 令和8年9月. https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- フィッシング対策協議会. 2026/07 フィッシング報告状況. 2026年8月17日. https://www.antiphishing.jp/report/monthly/202607.html
- 三井物産セキュアディレクション (MBSD). 暴露型ランサムウェア攻撃統計 CIG マンスリーレポート 2026年8月号・9月号 (被害国 TOP10). 2026年. https://www.mbsd.jp/report/files/MBSD_Ransomware_Statistics_CIG_MonthlyReport_2026_08_JPN_Rev.1.00.pdf / https://www.mbsd.jp/report/files/MBSD_Ransomware_Statistics_CIG_MonthlyReport_2026_09_JPN_Rev.1.00.pdf
- 厚生労働省 医政局 医療情報担当参事官室. 令和8年度 診療所における医療情報システムのサイバーセキュリティ対策に係る調査について (依頼) (事務連絡。団体のサイトに置かれた写し). 令和8年6月15日. https://ajhc.or.jp/siryo/20260615cyber.pdf
- 情報処理推進機構 (IPA). 2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書 (表3-1・3-3、図3-45・3-117・3-121・3-122). 2025年5月. https://www.ipa.go.jp/security/reports/sme/nl10bi000000fbvc-att/sme-chousa-report2024r1.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト. 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf
- 厚生労働省. 医療法施行規則の一部を改正する省令について (産情発0310第2号). 令和5年3月10日. https://www.mhlw.go.jp/content/10808000/001075881.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編 (8.2). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716295.pdf
- 株式会社サイバーセキュリティクラウド. 生成AI利用者の35%がヒヤリハットを経験、“AI過信”によるコピペと機密情報入力が主因に (プレスリリース。調査 2026年4月21〜22日、会社員300名、インターネット調査). 2026年5月13日. https://prtimes.jp/main/html/rd/p/000000344.000009107.html
- Canadian Centre for Cyber Security ほか. Joint guidance on the careful adoption of agentic artificial intelligence services. 2026年5月1日. https://cyber.gc.ca/en/news-events/joint-guidance-careful-adoption-agentic-artificial-intelligence-services
お使いの製品の口コミを募集しています。口コミを書く →
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。
Comments
この記事への質問・ご意見をお寄せください
「ここが分かりにくかった」「この数字の根拠をもっと知りたい」「次はこれを取り上げてほしい」。どんな一言でも歓迎です。編集長 (現役の内科医) がすべて読み、できるだけ返信します。いただいた声は、記事の改稿と次の記事に生かします。