2026年10月のサイバー事件——預け先3件と、自院の1枚
この記事で取り上げた10月の事件の多くは、院の外の預け先で起きました。アットリンク、IDCFクラウド、Studioを院の受付・倉庫・投書箱に置き換え、止まった日の手間を自院の数字で計算します。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-11-02
- 更新
- 2026-11-02
- 引用
- PMID 0 件
この記事で学べること
- 止まっても対応の責任は消えない——委託先の事故でも事業者任せにはできないと、ガイドラインのQ&Aは書く
- 数字は種類で読む——「最大で787件」は上限で、漏えいが確定した数ではない
- 手間は足し算で出せる——電話・受付・問診の増える分数を、自院の数字で計算する
読み終えたら、まずこれ
翌日の予約一覧を夕方に誰が印刷するかを決め、古い紙の裁断まで受付の仕事に足す
目次Index
はじめに——機器は壊れていないのに止まる
「受付の機械が動きません。予約も見られません」
こんな朝を想定してください。院の中で何かが壊れたわけではありません。それでも朝の受付が回らない。10 月に機能が止まったサービスを使う院で、起こり得た朝です。
産婦人科向けの業務支援サービス「アットリンク」は、10 月 14 日に提供を止めました[1]。止まった機能の一覧には、再来受付機、診察順番の表示、事前問診、電子カルテとの連携が並びます[2]。
サーバーを貸す会社も、ホームページ作成サービスの会社も、同じ月に被害を公表しました。
私は 10 月の事件を、院の外にある預け先の問題として読みました。
預け先が止まっても、対応の責任は院から消えません。厚生労働省の「医療情報システムの安全管理に関するガイドライン」の Q&A は、委託先の事故について「事業者任せにはできず、医療機関等も対応責任を負います」と書いています[3]。
この記事は、毎月 1 本出す「今月の事件を自院に置き換える」の初回です。
この記事で決めること: 翌日の予約一覧を、夕方に誰が印刷するか。時間が取れれば、預け先を 1 枚に書き、止まった日の手間を先生の院の数字で計算します。
技術の知識は要りません。受付の 1 日を思い浮かべられれば、読み進められます。
そもそも預け先とは
預け先とは、院の外の会社に、データや仕事を任せている先のことです。
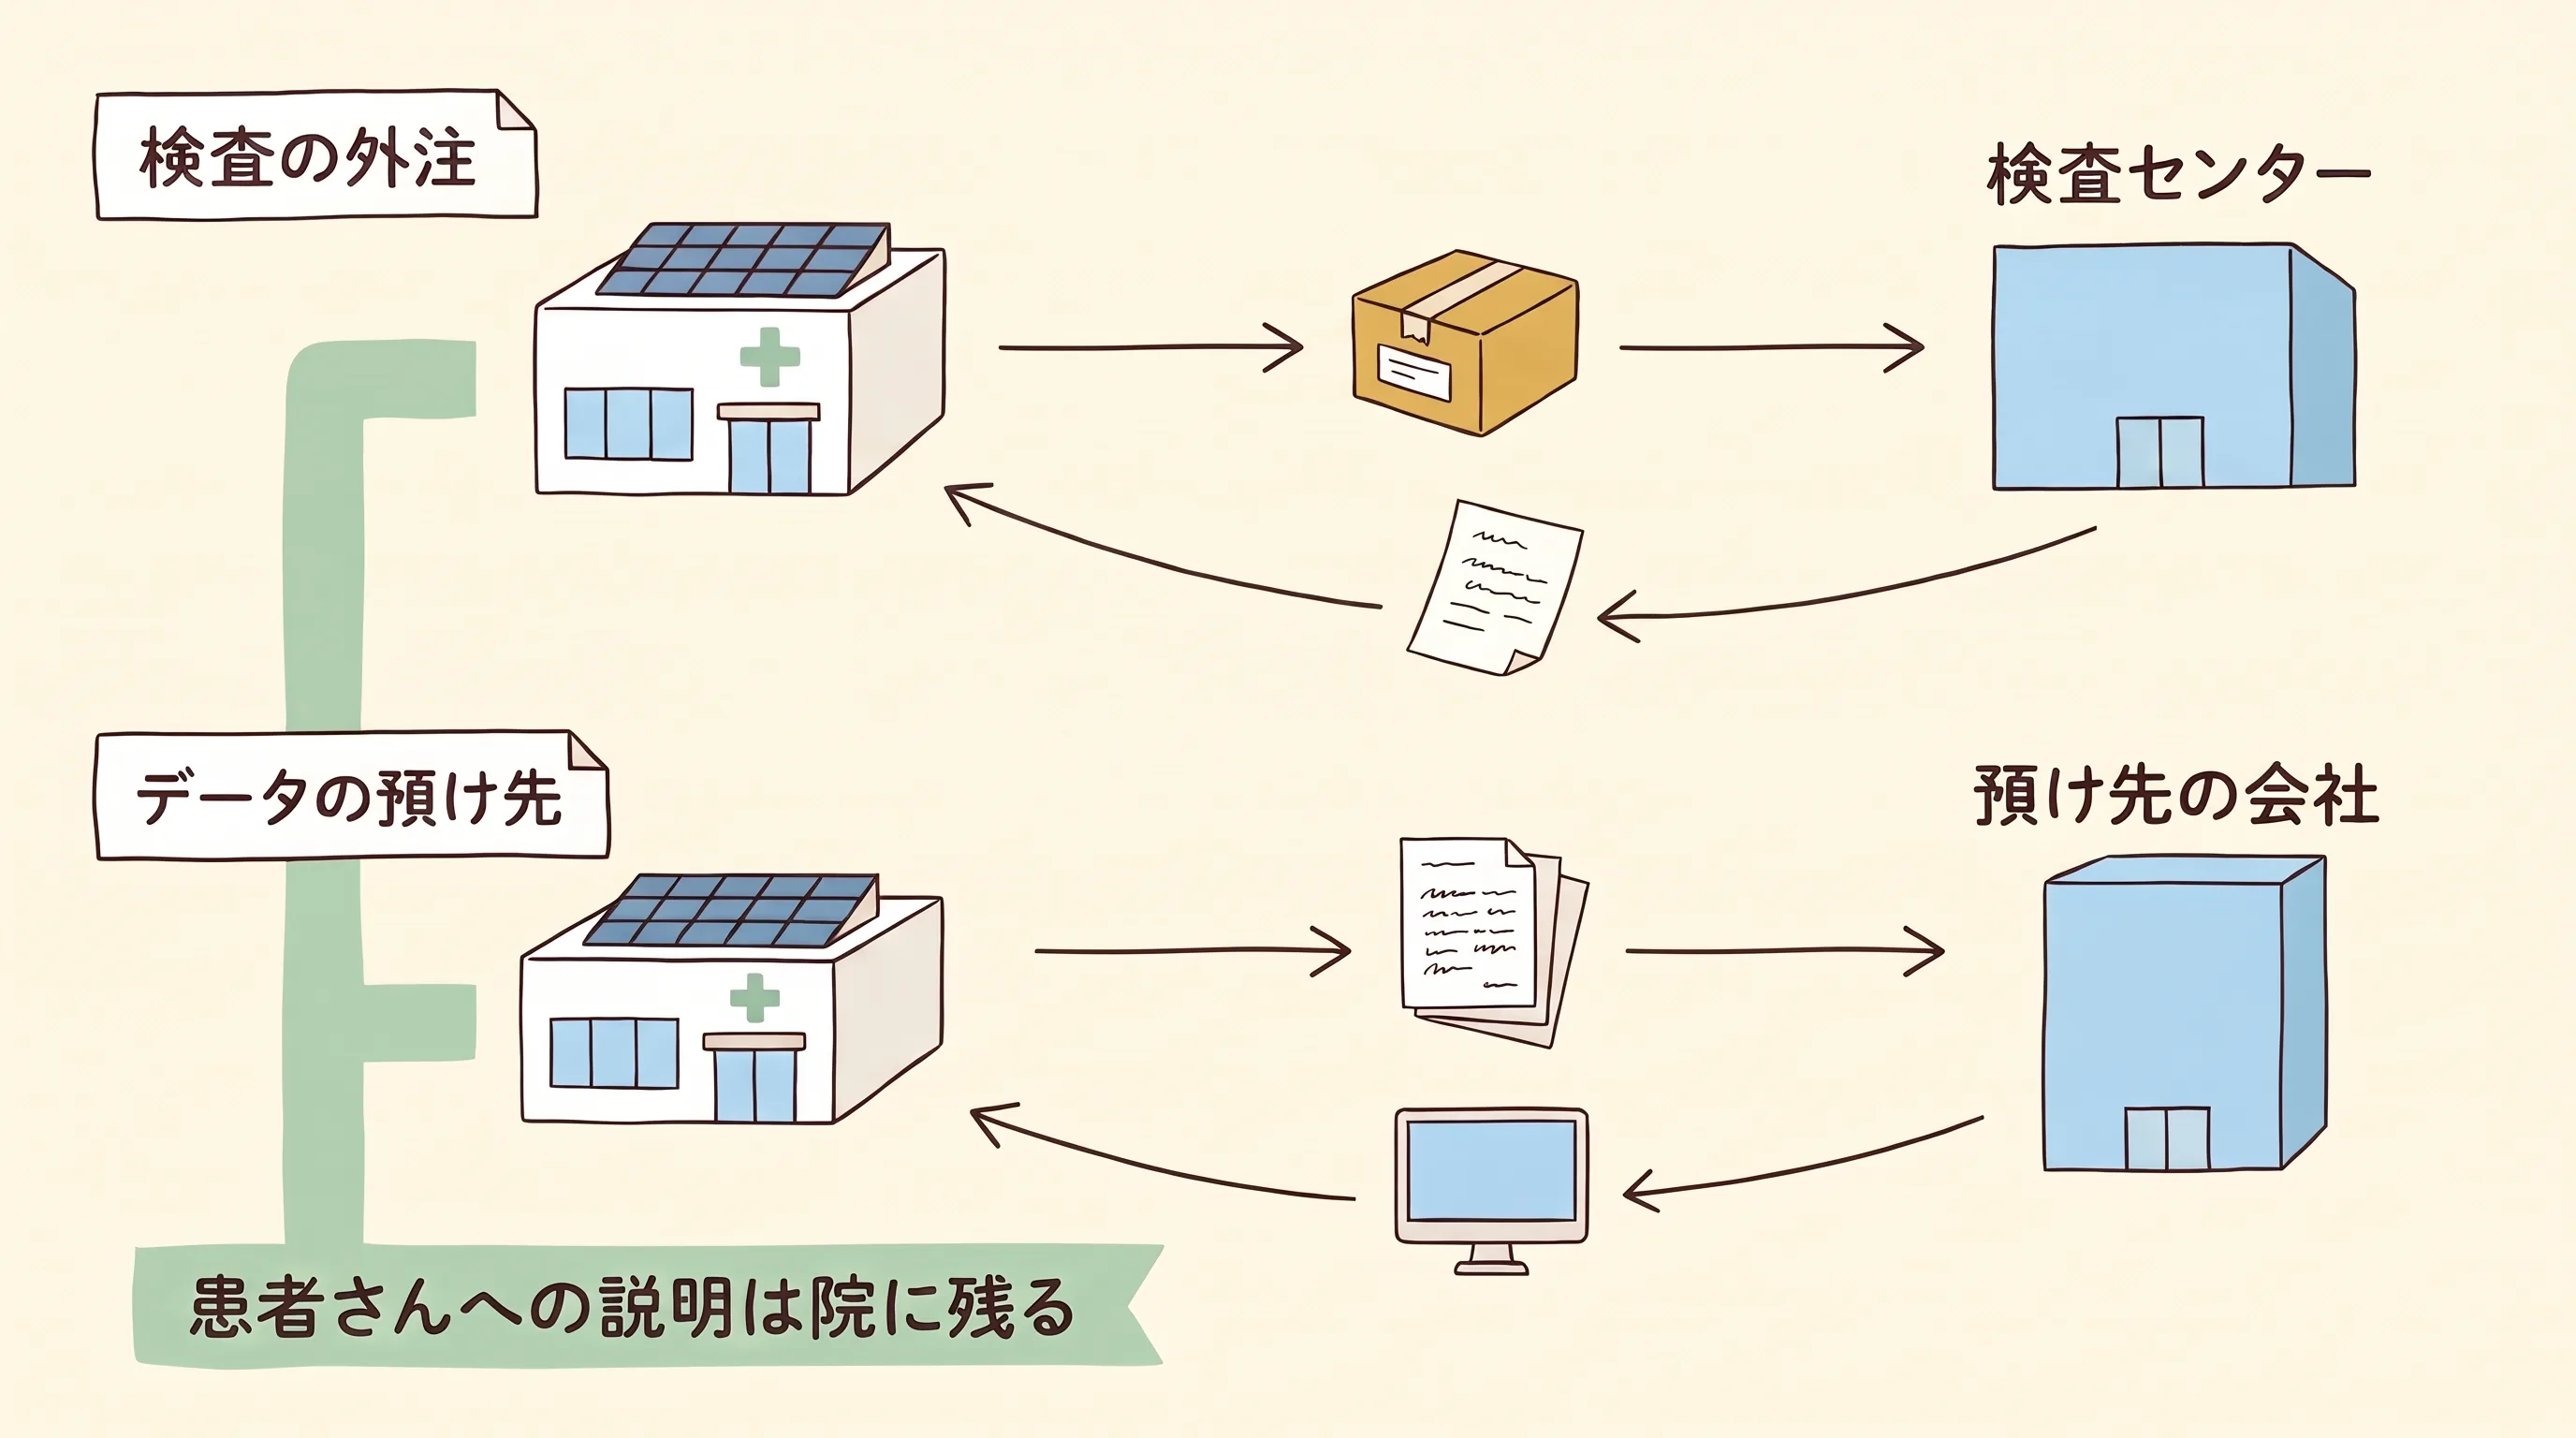
いちばん近いのは、検査の外注です。検体を検査センターに出している院は多いと思います。センターが止まると、院の機器は無傷でも結果は返りません。それでも、患者さんに説明するのは主治医です。
データの預け先も、同じ形をしています。
言葉を先に置き換えます。
- サーバー: データやソフトを動かす、大きなコンピューター
- クラウド: 院の外にあるサーバーを、回線越しに借りること
- SaaS (サース): 預け先の会社が動かしているソフトを、画面だけ使うサービス。Web 予約やホームページ作成サービスが当たります
- 管理画面 (ポータル): 預け先の設定を変えるための入口。院で言えば、事務室の入口に当たります
- 控え: 預け先が止まっても院で見られるように、手元に置いておくコピー。紙の印刷でも、院内のパソコンのファイルでもかまいません
もう 1 つ、預け先には層があります。
いちばん下は、サーバーを貸す土台の会社です。その上に、予約やホームページを提供するサービスの会社が乗ります。そして手前に、院の ID とパスワードという鍵があります。
院が契約しているのはサービスの会社だけでも、その下の土台で事故が起きれば、一緒に止まることがあります (見立て)。土台の会社の名前を、院が知らないこともあるでしょう。この記事で (見立て) と書いた部分は、資料に書かれていない編集部の考えです。
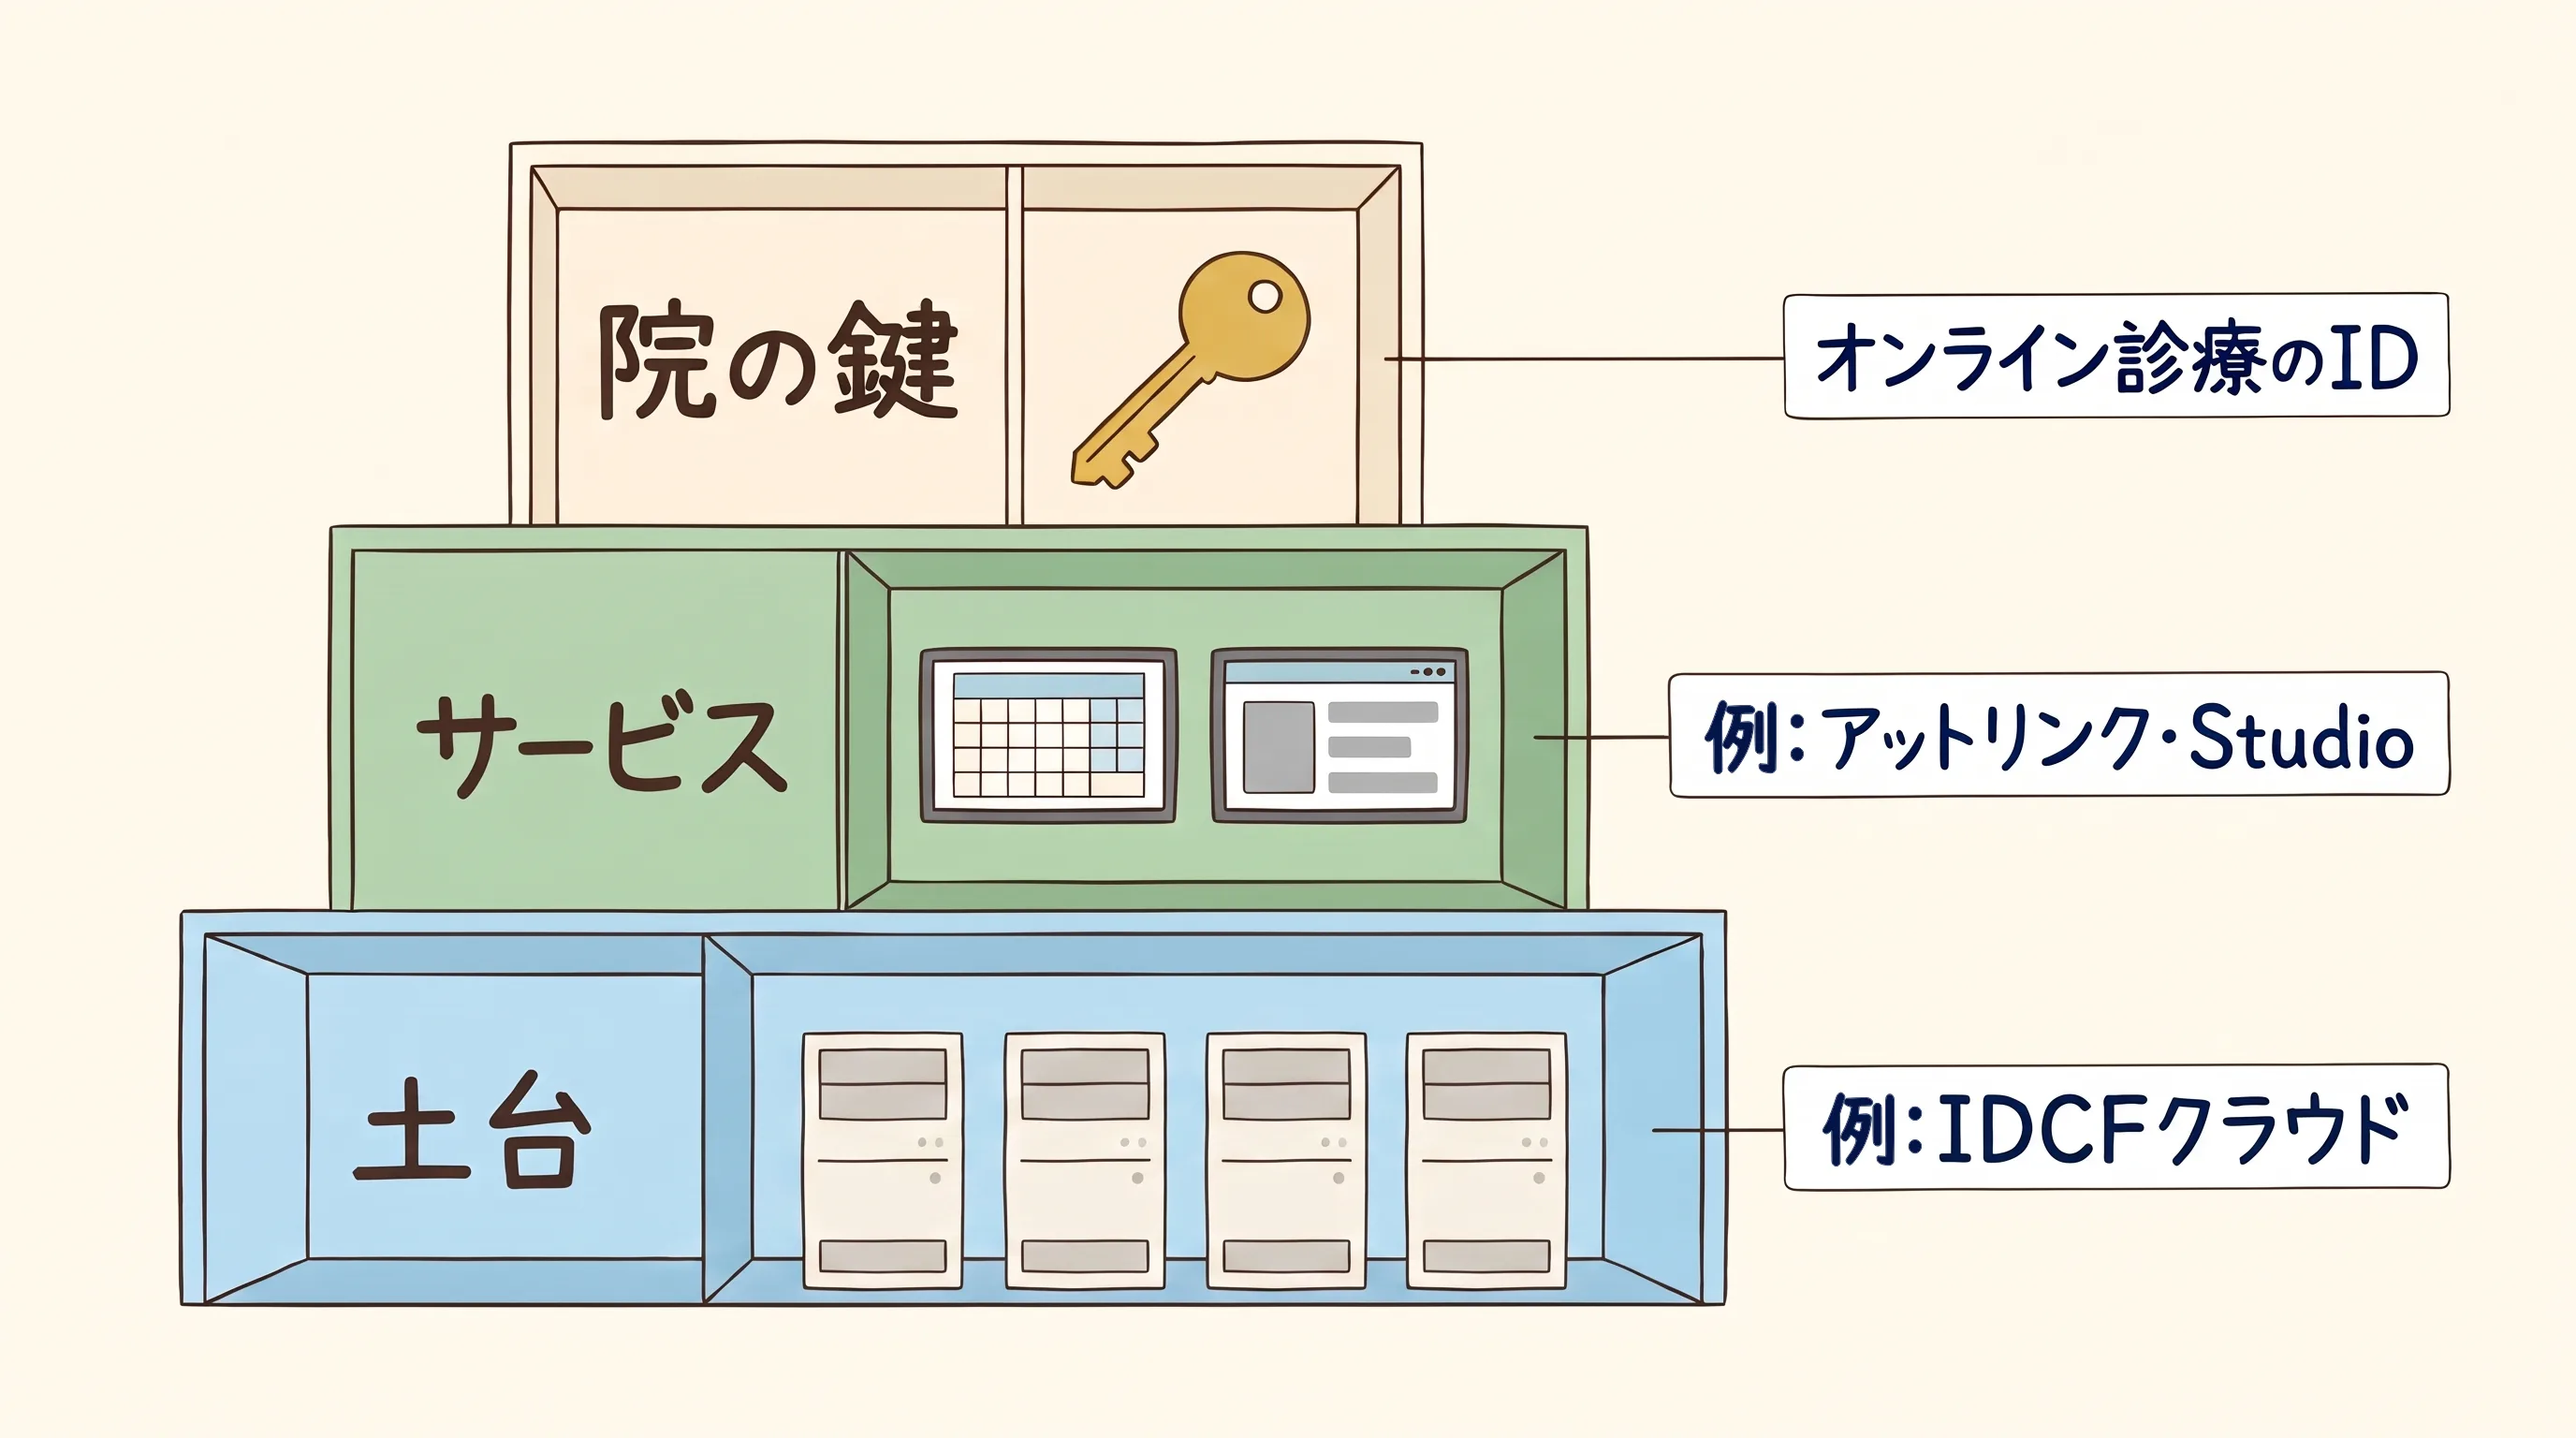
層はもっと細かくも分けられますが、院長が決めるには、私はこの 3 層で足りると考えています。次の章の 3 件は土台とサービスの層の事故で、鍵の層の事案はその後に出てきます。10 月の 3 件は別々の事案で、互いに関係があるとは公表されていません。
10 月の 3 件を院に置き換える
受付が止まる——アットリンク
アットリンクは、メドレーが提供する医療機関向けの業務支援システムです。報道によれば、産婦人科に特化したサービスです[4]。
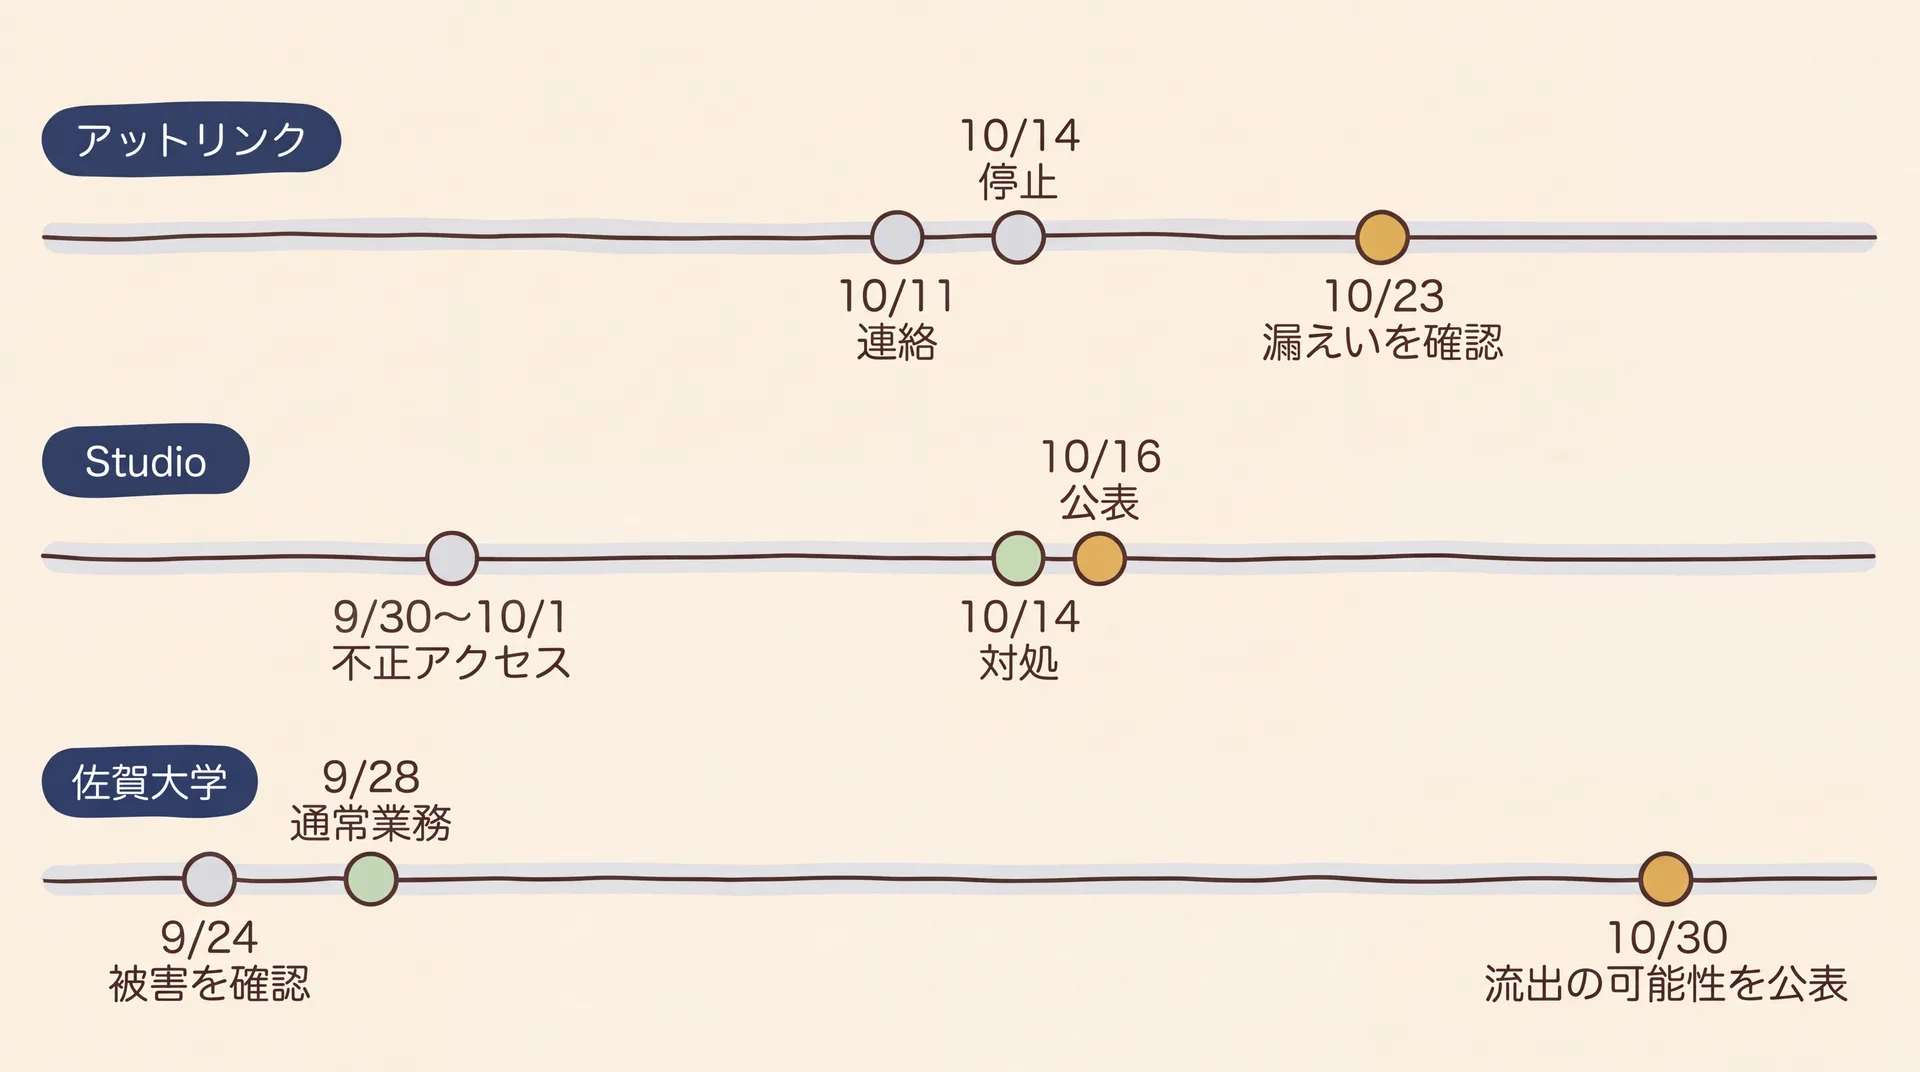
10 月 11 日に外部の専門機関から情報提供があり、同社は 14 日に提供を止めました[1]。9 月下旬から 10 月中旬にかけて、不正に設置されたプログラムを通じてデータベース (情報を整理して入れておく箱) の情報が取得されていたと公表しています[1]。
10 月 23 日には、次の言葉が出ました。
「アットリンク等に登録された個人情報が外部に漏えいしたことを確認いたしました。」[1]
漏えいした項目には、患者さんの氏名、フリガナ、誕生月日、ログイン ID、パスワード、利用した医療機関の名称、最終来院日などが並びます[1]。対象の人数は調査中です[1]。
院の側で何が止まったか。10 月 28 日時点のお知らせから拾います[2]。
- 再来受付機とデジタル診察券によるチェックイン
- 診察順番の表示と呼び出し
- 事前問診とオンライン決済
- 電子カルテ・レセコン (診療報酬の請求に使うソフト) など他社システムとの連携
新規予約と予約の変更は「ご予約先の医療機関様へ直接お問い合わせください」と案内されました[2]。アプリに関する問い合わせは同社が窓口で受けると案内していますが[2]、予約の連絡は院に来ます。
同社は運用マニュアルと、医療機関ごとの予約一覧ファイルを配りました[2]。10 月 28 日からは、新しく作り直しているシステムの試験利用が一部の医療機関で始まりました。予約の確認や受付などの業務からです[1][2]。
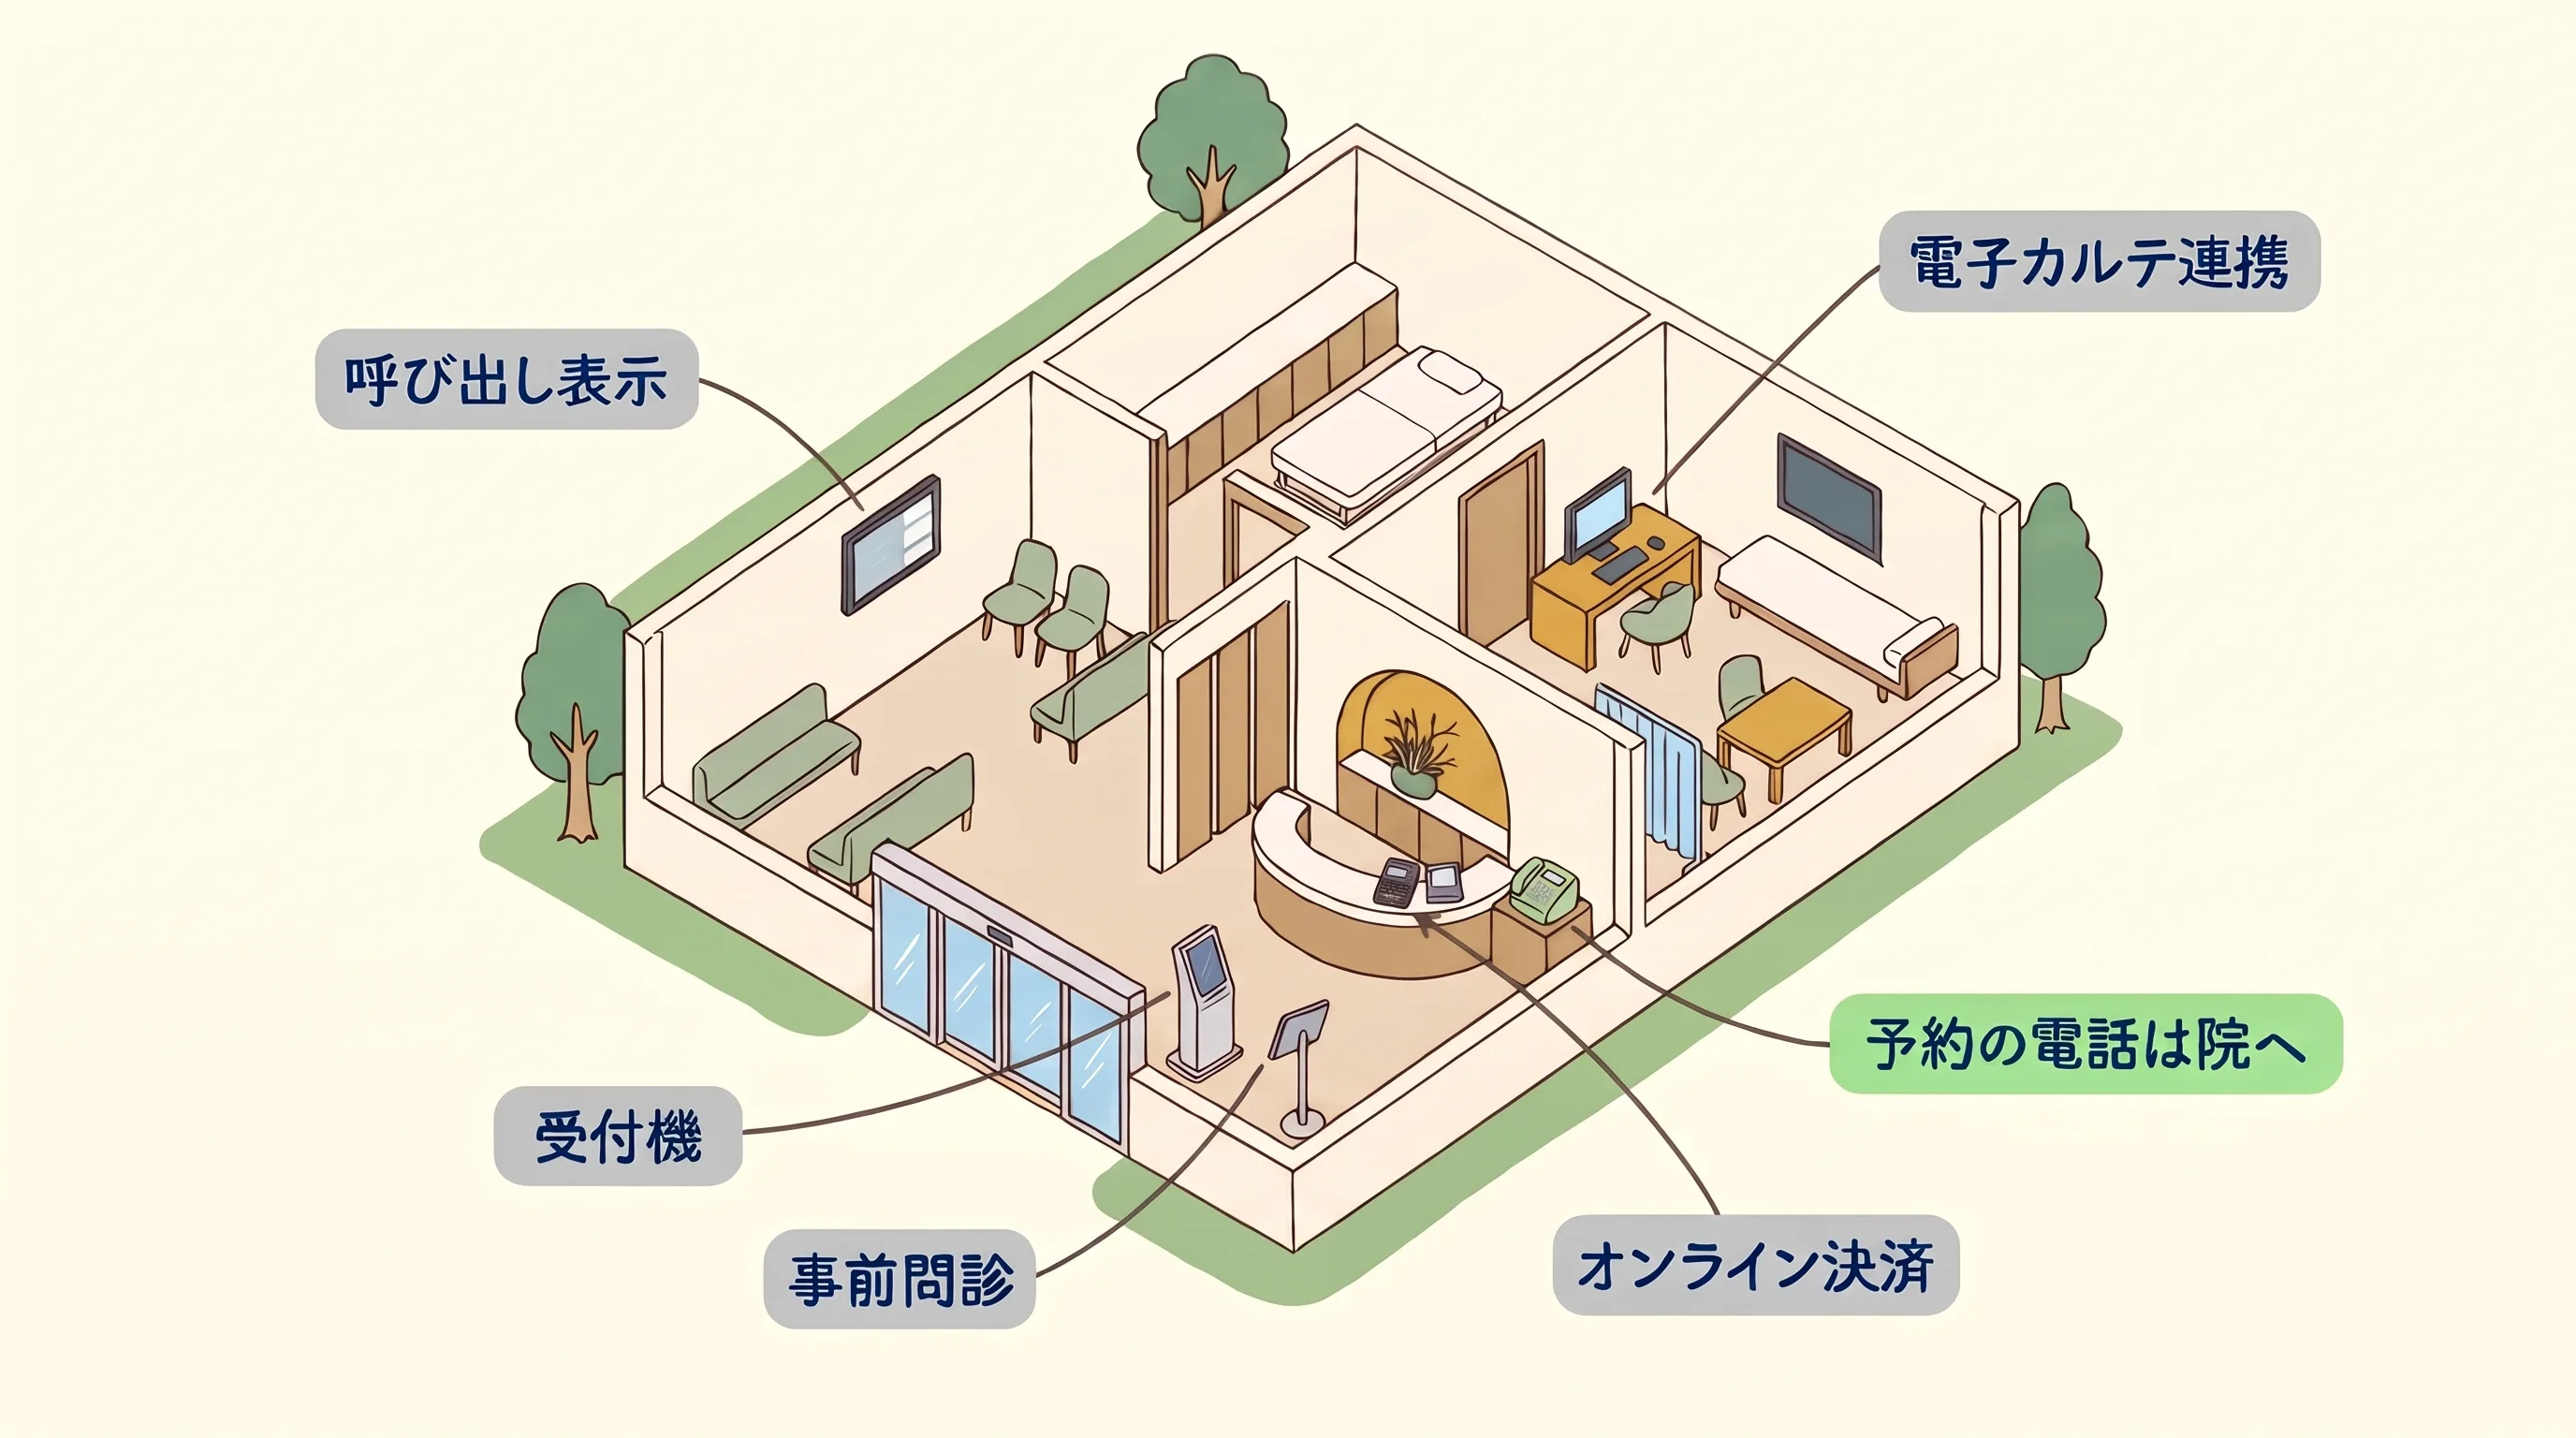
私は、この件を産婦人科だけの話とは読みません。先生の院で、予約と受付と問診は何社に分かれているでしょうか。1 社にまとめている院なら、形は同じです (見立て)。
倉庫が開かない——IDCF クラウド
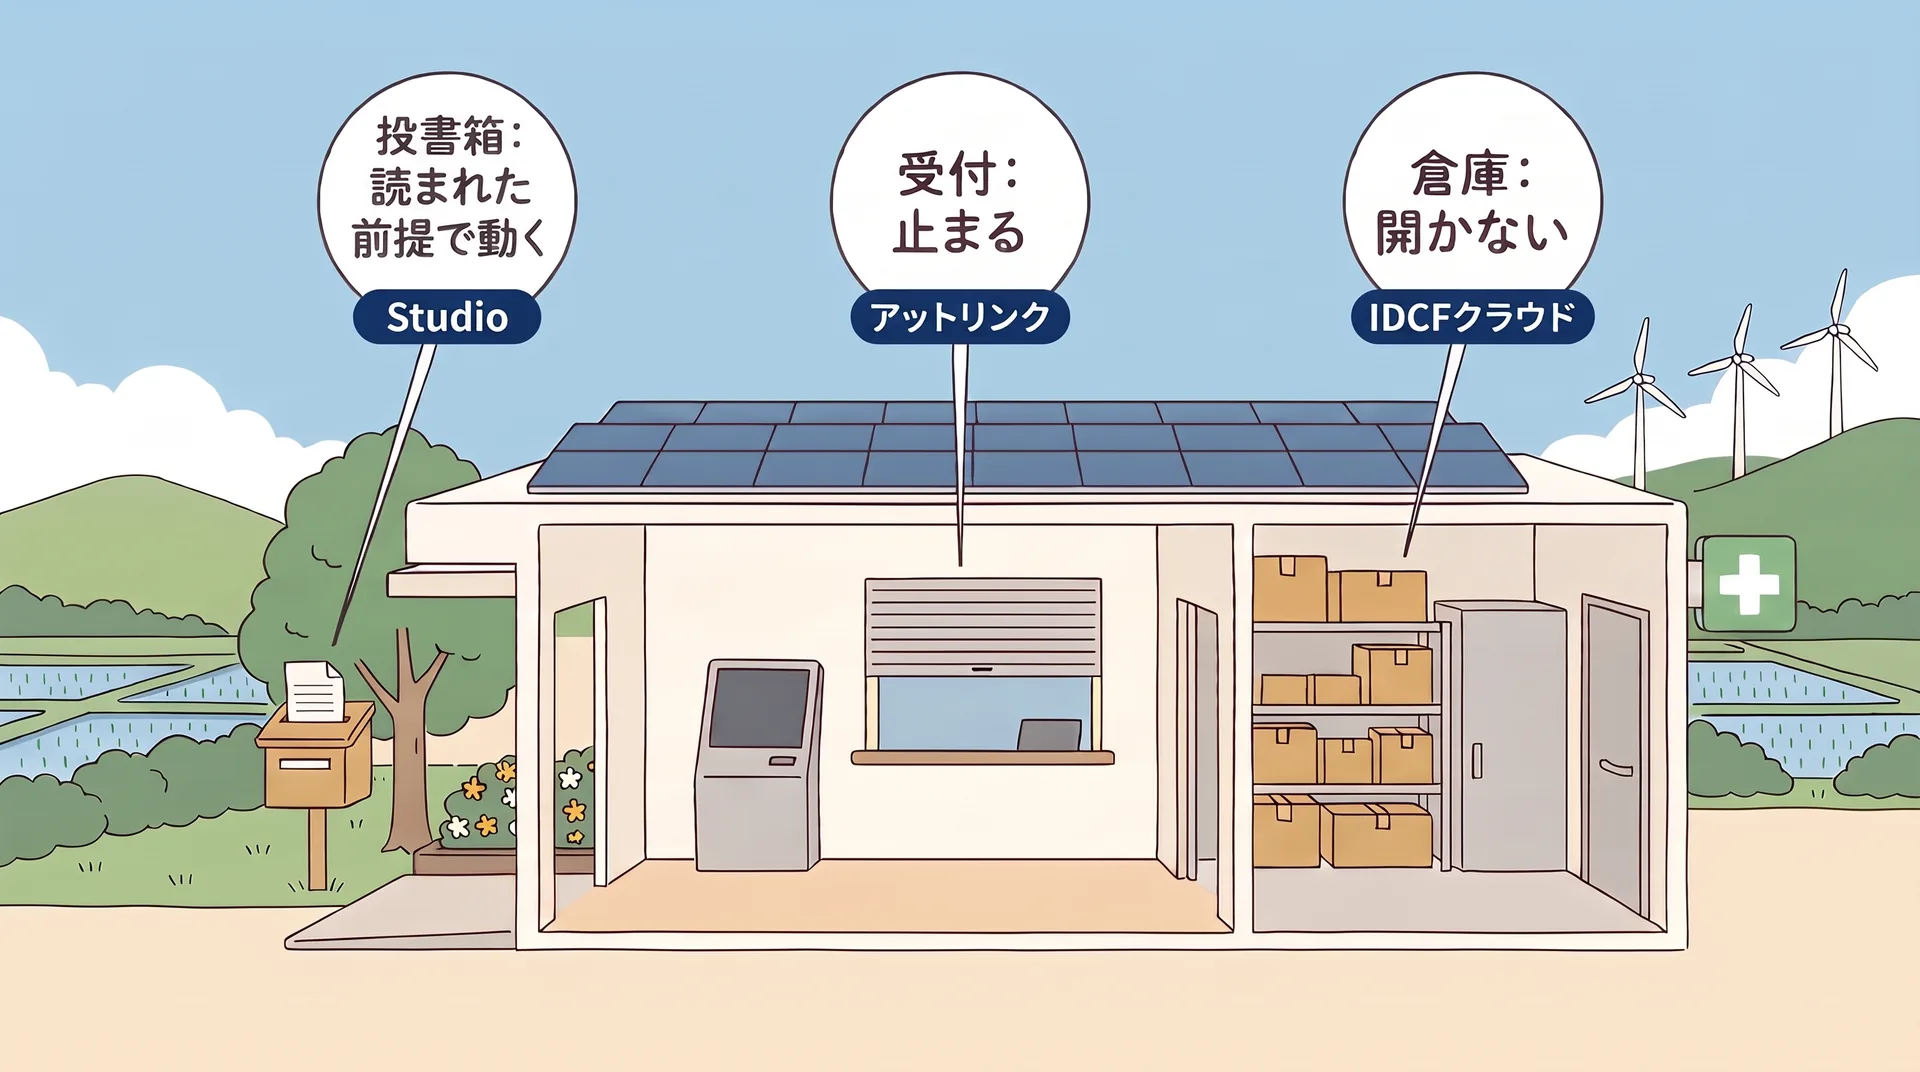
IDC フロンティアは、サーバーを貸す土台の会社です。院にたとえれば、倉庫を貸す会社です。
10 月 7 日の午前 3 時 40 分ごろ、同社の「IDCF クラウド」の一部の区画でランサムウェアによる障害が起き、495 の企業・自治体が影響を受けました[5]。ランサムウェアは、データを読めない状態にして、元に戻す代わりにお金を求める攻撃です。翌日の第 3 報は、対象の範囲のデータについて「取り出しや復元が困難な見通し」と書きました[6]。
その後、見通しは変わります。10 月 20 日時点で、バックアップ (控え) のデータを取り出せると確認された利用者は 206 になりました[7]。引き渡しが始まったのは 10 月 17 日、発生の 10 日後です[7]。残りの 289 (編集部の計算) がどうなったかは、第 7 報からは分かりません。
第 7 報 (10 月 27 日) で、入口も公表されました。
「『IDCFクラウドポータル』の認証システムで使用していたオープンソースソフトウェアの脆弱性を突かれて、第三者が認証システムに侵入していたことが判明しました。」[7]
平たく言えば、こうです。管理画面の本人確認 (ログイン) の仕組みに、公開されている部品 (オープンソース) が使われていました。その部品の欠陥 (脆弱性) を突かれ、中に入られました。そこから、土台の管理者権限まで不正に取られた、という説明です[7]。
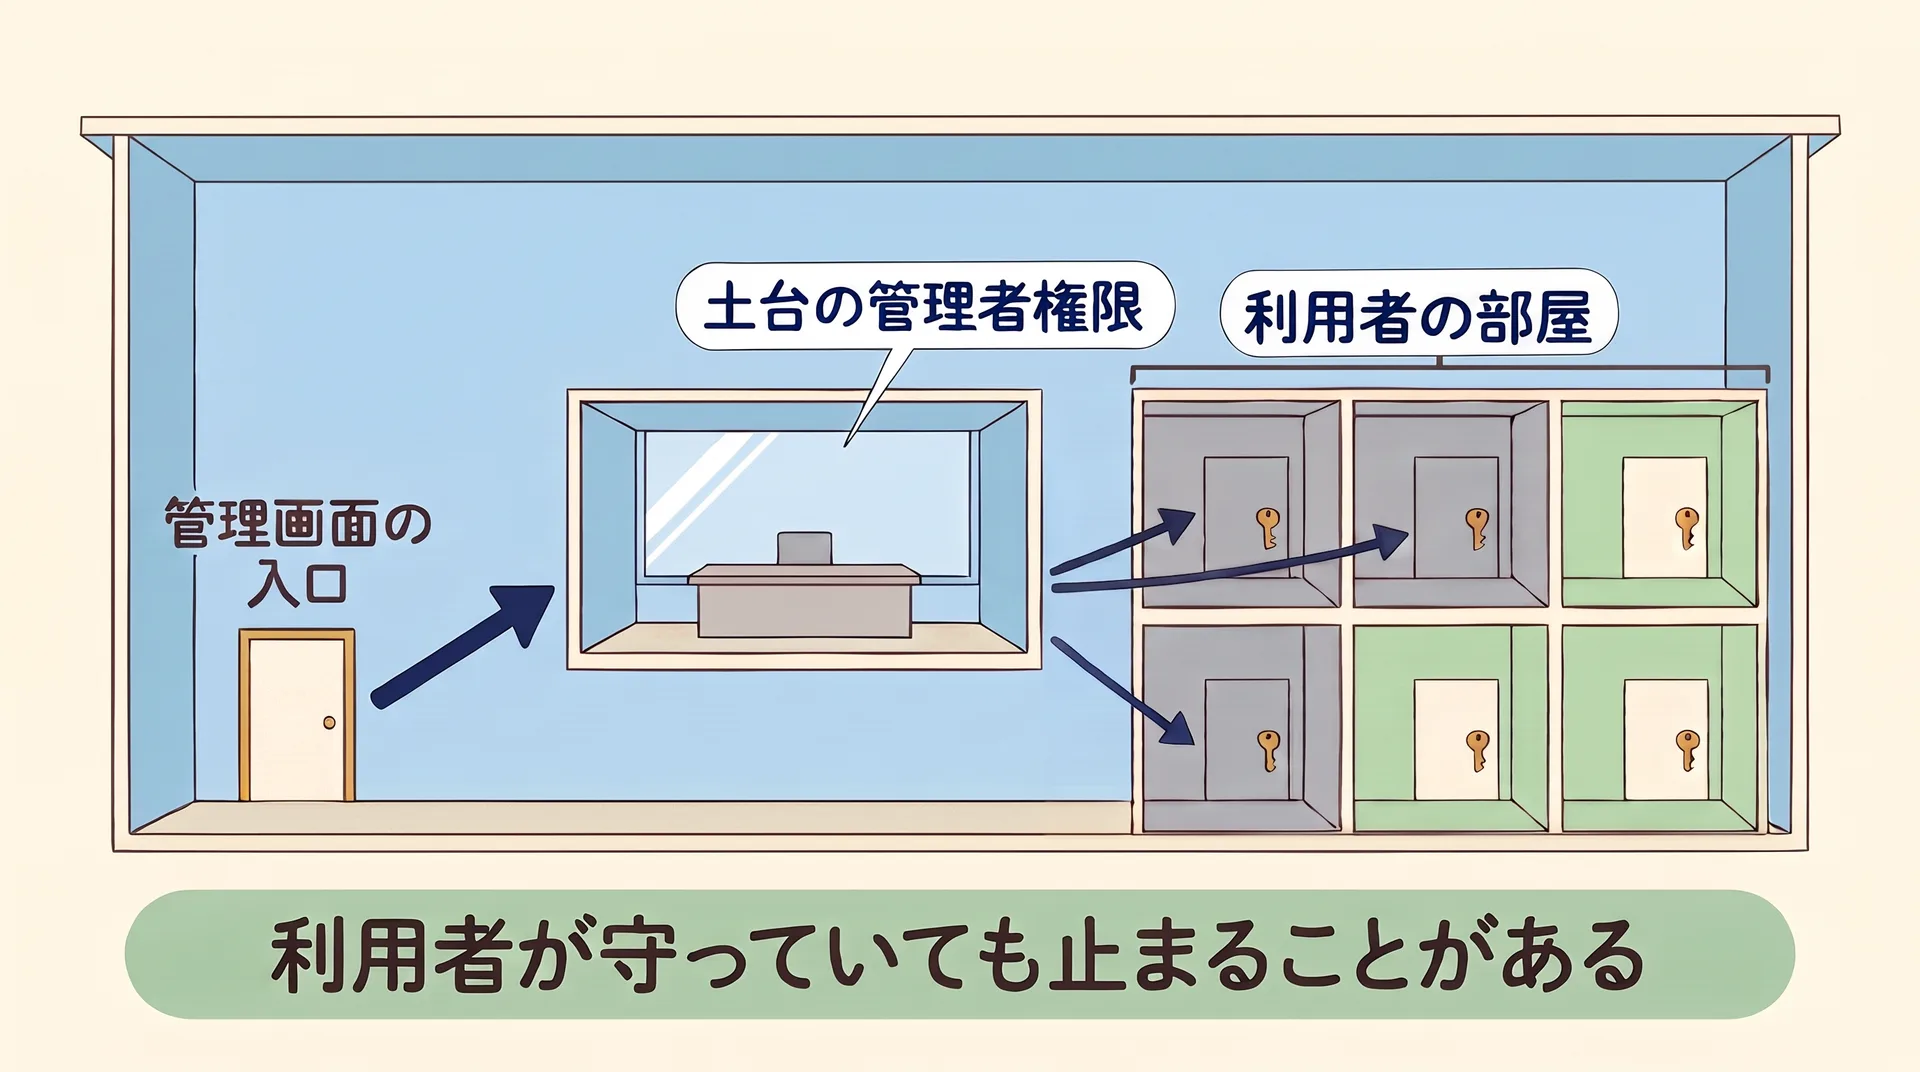
同社は、仮想サーバー (利用者ごとに区切って貸す部屋) の中のデータの流出はなかったと説明しています[7]。一方で、管理画面の登録情報には最大 71 社分の不正な照会があり、ログインパスワードが最大 4 件不正に変更されたとも公表しました[7]。
管理画面の再開はこれからで、10 月 27 日時点では操作を同社が代行しています。再発防止策として、接続元の制限と多要素認証 (ログインに確認を 1 つ足す仕組み) の必須化を挙げています[7]。
第 1〜7 報に、医療機関への言及はありません。私が開いた範囲でも、医療機関が IDCF クラウドの影響を公表した例は確かめられませんでした。ですから「医療機関が被害に遭った」とは書けません。
院の話に引き直すと、利用者が守りを固めていても、預け先の管理画面が破られれば、預けたものに手が届かなくなることがあります。預け先の中に置いた控えも、同じ事故で使えなくなることがあります (見立て)。控えの置き方は「電子カルテのバックアップ」にまとめました。
フォームが読まれたとみなす——Studio
「Studio」は、プログラムを書かずにホームページを作れるサービスです。
運営会社は 10 月 16 日、第三者がクラウド環境に不正にアクセスし、環境内のデータを外部から取得できる状態にしていたと公表しました[8]。確認できている不正アクセスの期間は 9 月 30 日から 10 月 1 日で、取得できる状態は 10 月 14 日まで続きました[8]。実際に取得された事実は確認できていないものの、取得されたものとみなして対応しているとのことです[8]。
対象になり得るのは、登録している全ての顧客です。フォームに送信された内容も含まれます[8]。
志摩市民病院は、この影響を 10 月 19 日に公表しました。問い合わせフォームで送られた氏名、メールアドレス、問い合わせ内容について、漏えいの可能性がある 8 件です[9]。「診療業務や電子カルテ上の個人情報への影響は一切ありません」とも書いています[9]。病院が攻撃されたのではなく、ホームページの預け先に侵入された事案です。
院のホームページに、問い合わせフォームはあるでしょうか。
「予約を変更したい」「この症状で受診してよいか」。そういう文面がフォームに入っているなら、それは院が預けている患者さんの情報です。
Studio は、フォームなどで個人情報を扱っていたサイトの運営者に、報告や本人への通知が必要かどうかを確かめるよう案内しています[10]。確かめるのは預ける側です。人数で線を引くのは 1,000 人を超える場合の条件だけです。受診に関わる情報を含むときや、不正アクセスによるときは、件数が小さくても報告の対象になり得ます[20][21]。
Studio は、暗号化 (読めない形に変えること) して保存していたフォームの内容についても、元に戻す鍵 (復号の鍵) が読み出されたため内容を知られた可能性があると公表しています[8]。
3 件を並べます。
| アットリンク | IDCF クラウド | Studio | |
|---|---|---|---|
| 層 | サービス | 土台 | サービス |
| 院にたとえると | 受付と予約 | 倉庫 | 玄関の投書箱 |
| 起きたこと | 止まった + 漏えいを確認 | 止まった (サーバー内のデータの流出はなかったと説明。登録情報への不正な照会はあり) | 取得できる状態 (取得されたとみなす) |
| 10 月 28 日までの公表 | 一部で試験利用 | 管理画面は停止、操作は代行 | 連名の報告は 11 月上旬に受付開始の予定 |
| 同じことが院で起きたら残る仕事 (見立て) | 電話・紙の運用・患者さんへの説明、報告の要否の判断と本人への通知 | 手元の控えから戻す。戻せないときや、持ち出されたおそれがあるときは報告の要否の判断 | 報告の要否の判断と、本人への通知 |
同じ月の、形の違う事案
先生の名前が出たおそれ。旭化成セラピューティクスは 10 月 2 日、医療従事者向けサイトの運営を委託している会社から不正アクセスの報告を受けました[11]。最大約 51 万 4,000 名の氏名、所属施設名、施設住所、職種、診療科などが漏えいした可能性があると公表しています[11]。患者さんの情報ではなく、先生ご自身の情報です。エンタッチの面談予約サービスでも、医療従事者の氏名や所属医療機関の流出が確認され、件数と範囲は調査中です[12]。
名前と勤務先が分かると、製薬会社や取引先を名乗る連絡は本物らしくなります (見立て)。振込先の変更などの確かめ方は「ビジネスメール詐欺」に書きました。
院の鍵が使われる。オンライン診療の「クロン」では 10 月 23 日に不正ログインが起き、5 医療機関 6 アカウントが対象になり、3 医療機関の患者 73 名分が閲覧されました[13]。外部で取得された ID とパスワードの組み合わせを使う攻撃とみられ、公表の時点でサーバーへの侵入の形跡は確認されていないと事業者は説明しています[13]。事業者は発覚当日に不正なアクセス元を遮断し、パスワードの初期化も行いました[13]。
厚労省は 10 月 28 日の事務連絡で、多要素認証の確認、パスワードの使い回しの排除、アクセスログ (いつ誰が入ったかの記録) の確認、院内周知を求めました[14]。多要素認証は、パスワードのほかにスマートフォンの確認などをもう 1 つ足す仕組みです。ここは院の手で守りを足せる層だと私は読みます。
遅れて出てくる。これは大学自身の事案です。佐賀大学は 9 月 24 日に事務部門の保存装置で被害を確認し、9 月 28 日に通常業務へ戻りました[15]。患者情報を含む流出の可能性を公表したのは 10 月 30 日、被害の確認から 36 日後です (編集部の計算)[16]。大学がいつ把握したかは、公表文からは分かりません。
復旧と、漏えいの可能性の公表は別の時計で進みます。
ここまでを自院に置き換えると、最初に確かめることは 1 つです。予約と受付は、どの会社に預けているでしょうか。
数字はどこまで言えるか
事件の報道には大きな数字が出ます。数字の種類を読み分けると、院の判断に使えるようになります。
大きな数字の読み方
「最大で787件」は上限です。10 月 15 日の報道に出た数字で、アットリンク等を利用する全医療機関の数として書かれています[4]。漏えいが確定した医療機関の数ではありません。現在のお知らせでは、対象の人数は調査中です[1]。
合計の人数は公式の数字ではありません。旭化成セラピューティクスの公式の表には、最大約 51 万 4,000 名の行と、「上記に加え、メールアドレス など」の約 4 万 4,000 名の行があり、合計は書かれていません[11]。報道には合計の数字も出ましたが、この記事では公式の表の数字だけを使います。
「約80,000人分」は患者数ではありません。佐賀大学のこの数字は学生・教職員等で、患者情報の件数は「調査中」です[16]。
データの読み方 — 公表の言葉の段階
公表の文を読むとき、素朴には「漏れたか、漏れていないか」の 2 択で読みがちです。ただ、それだと途中の段階を見落とします。「確認」は起きたこと、「みなす」は確定していないが起きた前提で動くことを指します。「可能性が否定できない」は、調査の途中でも報告が要る場合がある段階です。「なかった」と書かれていても、どの範囲についての言葉かを確かめます。
| 公表の言葉 | 例 | 読める範囲 |
|---|---|---|
| 漏えいしたことを確認 | アットリンク[1] | 起きた |
| 取得されたものとみなして | Studio[8] | 確定していないが、起きた前提で動く。法律の「おそれ」に当たることがある |
| 流出した可能性が否定できない | 佐賀大学[16] | 調査中。法律の「おそれ」に当たることがある |
| 流出はありませんでした | IDCF クラウドの仮想サーバー内のデータ[7] | 範囲を限った、調査結果としての事業者の説明。外に出ていなくても、読めなくなって戻せないときは報告の対象になることがある |
この段階を読み分けられると、預け先から届く通知の重さが分かります。
診療所の数字は、まだない
では、診療所でどれくらい起きているのか。
答えられる公的な数字を、私は持っていません。厚労省は診療所向けの調査を 6 月に依頼し、回答期間は 7〜8 月でしたが[17]、同省のサイバーセキュリティのページを 11 月 2 日に見た範囲では、結果は載っていませんでした。委託先の事故が全体の何割かを示す国内の統計も、開いた範囲では見つかりませんでした。
資料で言えるのは、次の範囲です。警察庁によると、令和 8 年上半期のランサムウェアの被害報告は 123 件で、半期として最多でした。医療・福祉は 9 件です[18]。
費用は、回答した 35 組織のうち 21 組織 (約 6 割) が総額 1,000 万円以上でした[18]。1,000 万円は、1 日 40 人・1 人 8,000 円 (いずれも仮) の外来なら約 31 診療日分の収入にあたります。下限の大きさの目安で、診療所の費用の見積もりではありません。
期間は、回答した 48 組織のうち 1 か月未満で復旧したのは 23 組織 (5 割弱) でした[18]。いずれも被害を受けて答えた組織の集計で、診療所だけの数字ではありません。
もう 1 つ。国の役割分担確認表を使ったことがある病院は、まだ少数です。厚労省の病院調査に回答した 5,736 病院のうち 508、8.9% でした (編集部の計算)[19]。契約書など別の紙で確かめている病院は、この数字に入りません。それでも、診療所が先を行っているとは考えにくい、と私は読んでいます。
院に残るものを 3 段で分ける
預け先の事故で、院に何が残るのか。「やらないと違法か」で分けます。
要配慮個人情報は、法律が特に慎重な扱いを求める情報で、病歴のほか、病院を受診した事実も含まれます[21]。氏名と医療機関名、来院日が並ぶデータは、病名が無くても当たることがあります。健康診断の受診の事実は当たらないなど、扱いが分かれる場合もあります。個人情報保護委員会は、個人情報の扱いを監督する国の機関です。
「漏えい等」には、情報が外に出た場合 (漏えい) のほか、消えた場合 (滅失、めっしつ) や読めなくなった場合 (毀損、きそん) も入ります。ランサムウェアで暗号化されて元に戻せないときも、報告が要る例に挙げられています[21]。
同じ内容のデータが別に保管されていれば、滅失・毀損には当たりません[21]。控えは、法律の面でも効きます。ただし、控えが助けるのは「読めない」の部分だけです。外へ持ち出された、またはそのおそれがあれば漏えいの話になり、控えがあっても報告の判断は残ります[21]。
| 区分 | 内容 | 根拠 |
|---|---|---|
| 義務 (報告と通知) | 表の下の 4 つのどれかに当たる漏えい・滅失・毀損、またはそのおそれがあれば、個人情報保護委員会への報告と本人への通知が要る | 個人情報保護法 26 条、同施行規則 7 条[20]、通則編[21]、同 Q&A[24] |
| 義務 (平時の管理) | 自院の個人データの安全管理を行い、委託に当たる預け先を監督する。院長はサイバーセキュリティの確保に必要な措置をとる。やり方の形までは法律に書かれていない | 個人情報保護法 23 条・25 条、医療法施行規則 14 条 2 項[20] |
| ガイドラインが求める | 委託先の事故でも事業者任せにせず、患者への説明と善後策を担い、早急に厚労省・警察などへ報告する | 安全管理ガイドライン Q&A 経営管理編 Q5[3] |
| 推奨 | 平時の管理の形として、預け先を 1 枚に書き、止まった日の手順と控えを決める | この記事の提案 |
報告が要るのは、次のどれかに当たるときです。
- ① 要配慮個人情報を含む
- ② 財産的被害のおそれがある
- ③ 不正の目的のおそれがある行為による (預け先への攻撃を含む)
- ④ 本人が 1,000 人を超える
人数の条件は④だけです。暗号化が高度で、復号の鍵も適切に管理されていれば、報告は要りません。鍵まで読まれたおそれがあれば、この例外に頼れません。
速報 (第一報) の目安は、知った時点から概ね 3〜5 日以内です。確報 (調べた結果の報告) は 30 日以内、不正の目的のおそれがある場合は 60 日以内です[21]。本人への通知は状況に応じて速やかに行い、難しいときは公表などの代わりの措置をとります[20][21]。
個人データは、氏名や来院日などを検索できる形にまとめた個人情報で、そこから印刷した紙も含みます。委託は、その取り扱いを預け先に任せることです。
預け先が院の個人データを扱う委託先に当たるとき、報告と本人への通知の義務は、原則として院と事業者の双方にあります。報告は連名でもできます[21]。
事業者が院へ必要な事項を通知すれば事業者の義務は免除され、報告も本人への通知も院が行います。院は通常、遅くとも、その通知を受けた時点で事態を知ったことになります[21]。
つまり、通常は遅くとも、預け先からの通知が届いた日から、3〜5 日の目安が動き始めます。先生の院で、その通知を最初に読むのは誰でしょうか。
委託に当たらない場合もあります。契約で、預け先が院の個人データを取り扱わないと定め、実際にアクセスも制御しているクラウドなどです。それでも院の義務は消えません。報告と本人への通知の義務を負うのは院で、報告は預け先に代行させることができます[20][24]。どちらか迷うときは、院に義務がある前提で事業者に確かめてください。
アットリンクの漏えい項目には、利用した医療機関の名称と最終来院日が含まれます。同社は、利用医療機関と連携して本人へ順次通知するとしています[1]。院の名前と来院日が並ぶ点を、私は重く見ます。
Studio のように、事業者が連名の報告を取りまとめる例もあります。ただし 10 月 28 日時点で受付は始まっておらず (11 月上旬の予定)、受付期間内に申し込まないと対象になりません。本人への通知も含まれません[10]。
厚労大臣は 10 月 20 日の会見で、ガイドラインは医療機関に厚労省への報告を求める一方、システムの事業者には求めていないと説明し、事業者にも被害の報告を依頼したと述べました[22]。10 月 30 日の会見では、総理が政府の緊急対策パッケージの取りまとめを指示したことにも触れています[23]。11 月 2 日に確かめた範囲で、その中身は未公表です。
事業者が窓口を開いても、説明の責任は院にも残ります。だから、事故の前に預け先の一覧が要ると私は考えています。
編集部の先読み
医療システムの事業者に被害の報告を求める動きは、依頼から、より明確な仕組みへ進む可能性があるとみる。根拠: 厚労大臣が 10 月 20 日に事業者への報告依頼を説明し[22]、10 月 30 日には政府の緊急対策パッケージの取りまとめに触れた[23]。
緊急対策パッケージの中身が公表されたら、次の月次の回で扱います。
自院の預け先を 1 枚に書く
4 つの列を埋める
紙 1 枚に、次の 4 列の表を作ります。
| 業務 | 預け先の会社 | 止まるとどうなるか | 手元の控え |
|---|---|---|---|
| 例: Web 予約 | ○○社 | 翌日の予約が見えない | 前日夕方に印刷 |
| 例: ホームページ | ○○社 | フォームが使えない | 受信メールに残る |
電子カルテ、レセコン、予約、Web 問診、オンライン診療、ホームページ、メール、会計ソフト。この 8 つを順に書けば、たいていの院は埋まると思います。分からない欄は空けておきます。そこが事業者への質問になります。
院の条件で分かれる
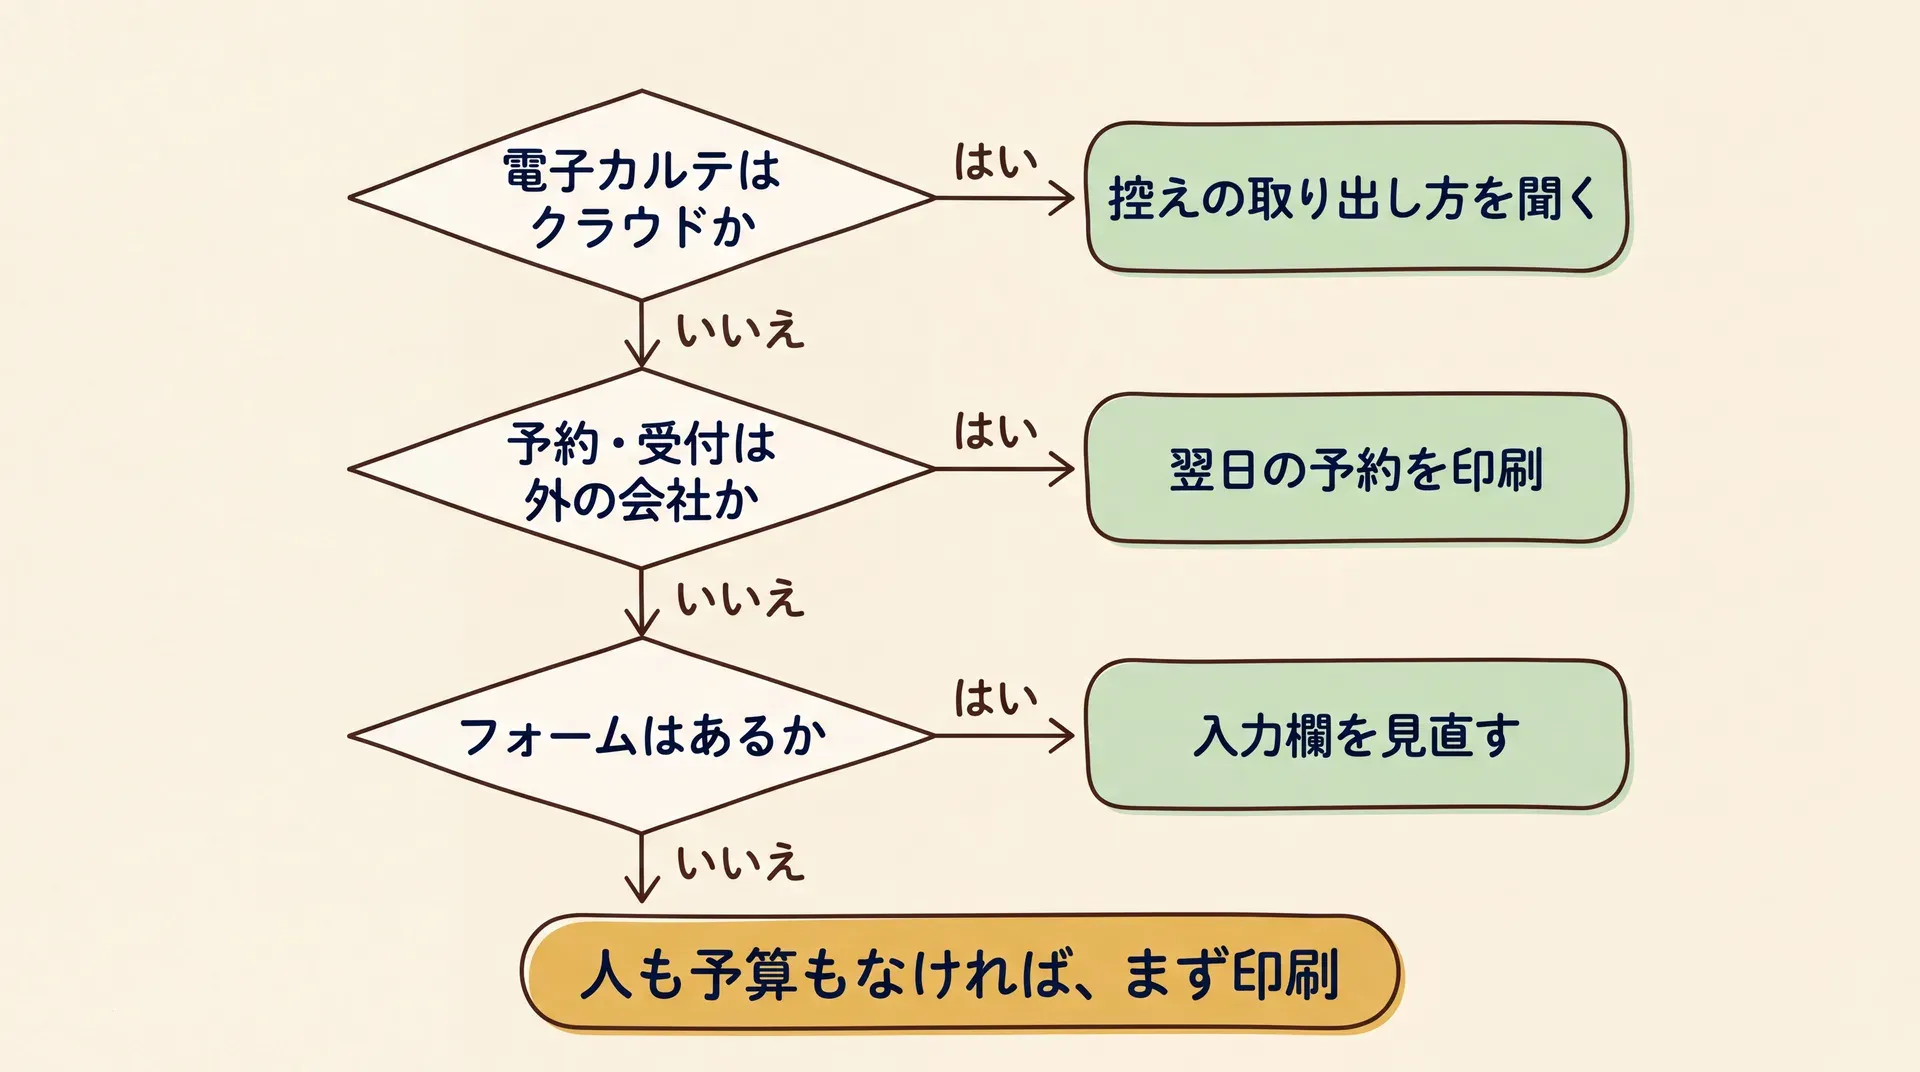
電子カルテがクラウドの院。止まると、カルテが見えなくなることがあります。控えを誰が取り、院がいつ取り出せるのかを、事業者に聞きます。
電子カルテが院内で、予約だけ外の院。カルテは見えても、今日の予約が分からなくなります。翌日分の予約一覧の印刷を、夕方の仕事に足すだけで違います。
ホームページにフォームがある院。氏名と症状を書いていただく欄が本当に要るかを見直します。電話や Web 予約へ案内するだけで足りるなら、預けるものが減ります。
人も予算もない院。表は作らなくてかまいません。翌日の予約一覧を、夕方に 1 枚印刷してください。費用は紙代だけで、預け先がどこであっても効きます。紙には氏名と受診予定が載ります。受付の外に出さず、患者さんの目に触れない所に置き、翌日の夕方に新しい分へ替えるときに裁断します。なくすと、受診に関わる情報の事故になります。
止まった日の手間を計算する
次に、手間を数字にします。
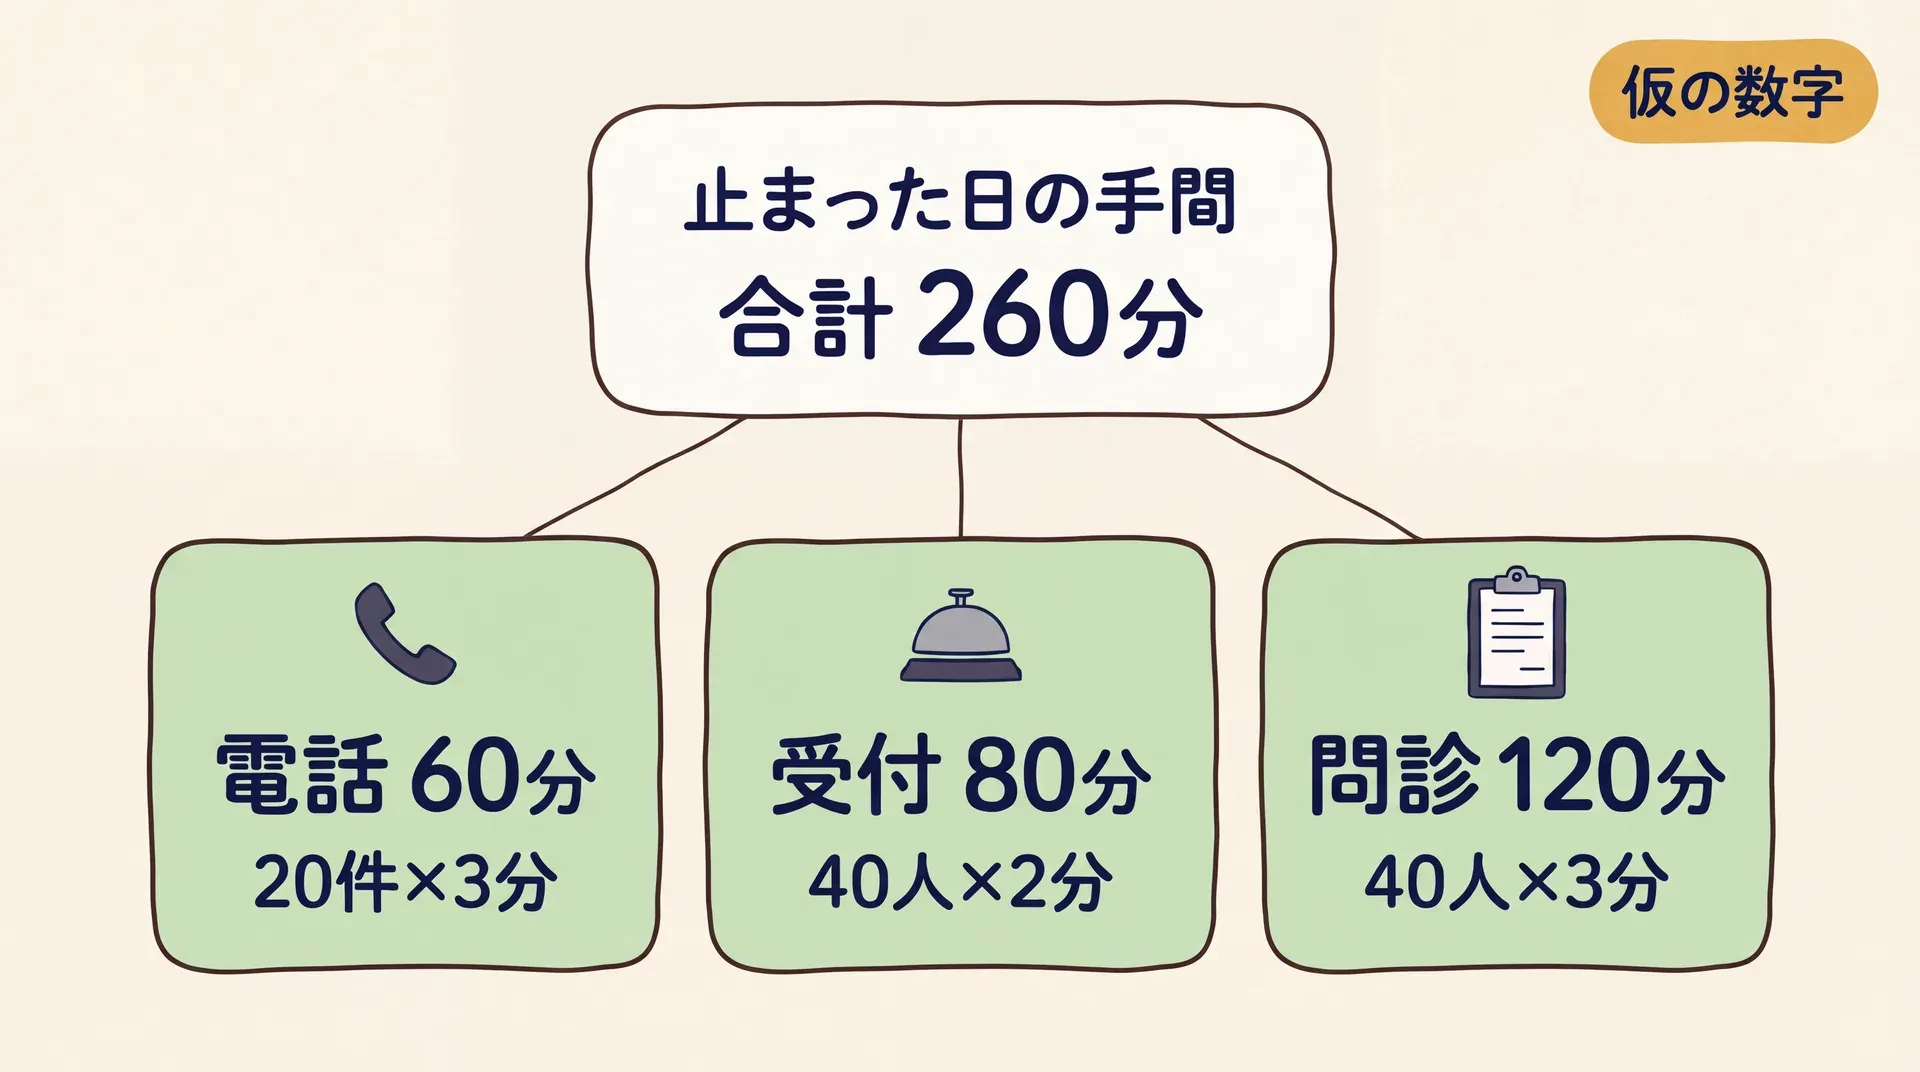
アットリンクの案内から読めるのは、予約の連絡が院に回ることです[2]。受付機と問診が止まれば、紙の運用も増えるはずです (見立て)。止まった日に増える手間は、次の足し算で出せます。
- 電話: 確認の電話を受ける・かける件数 × 1 件の分数
- 受付: 1 日の来院数 × 紙の運用で増える分数
- 問診: 1 日の来院数 × 紙の問診を転記する分数
仮の数字で 1 度計算します。実際の値ではなく、先生の院の数字に置き換えるための例です。会計や二重入力の手間があれば、足してください。
| 項目 | 仮の数字 | 分 |
|---|---|---|
| 電話 | 20 件 × 3 分 | 60 |
| 受付 | 40 人 × 2 分 | 80 |
| 問診 | 40 人 × 3 分 | 120 |
| 1 日の合計 | 260 分 (4 時間 20 分) |
職員 1 人の半日分より少し多い手間です。
これが 10 診療日続くと 2,600 分、43 時間 20 分になります。時給 1,500 円 (仮) なら約 6 万 5,000 円です。
金額だけ見れば、耐えられる額かもしれません。私が見てほしいのは時間です。4 時間 20 分の手間は、受付の人数が増えない限り、待ち時間として患者さんに回りやすいと思います (見立て)。
アットリンクは停止期間の利用料を 11 月中を目途に返金する予定としています[2]。10 月 28 日時点の案内に、院の手間への補償は書かれていません。
先生の院の 1 日は、何分増えるでしょうか。
備えを決める
計算したら、次の備えを決めます。
- 控えの鮮度: 翌日分の予約を前日に印刷する。休診の前は、休み明けの分まで
- 紙の型: 受付表と問診票を、すぐ出せる場所に置く。クラウドの電子カルテの院は、診療録と処方箋の紙も。止まった日に書き込んだ紙は、診療の記録として扱い、裁断しません
- 通知の宛先: 事業者からの連絡が届くメールアドレスが、今も読まれているか確かめる
3 つ目は見落としやすいと思います。IDC フロンティアは対象の利用者に個別に連絡したと書いています[5]。開業時に登録したまま誰も見ていないアドレスなら、連絡は読まれません。
AI を入れる前の検算
AI 問診 (患者さんの入力から問診票を作る仕組み) や AI スクライブ (診察の会話からカルテの下書きを作る仕組み) を入れると、便利さと一緒に、預け先が 1 つ増えます。
だから入れるな、という話ではありません。私は、止まった日の手順までを導入の費用に数えるのがよいと考えています。
検算は単純です。
- 減る時間: 1 日に減る分数 × 年間の診療日数
- 増える時間: 止まった日の手間 × 年に止まると見込む日数
たとえば 1 日 30 分減るツールなら、年 250 日で 125 時間です。止まる日を年 10 日と置くと、その 10 日は減らないので 5 時間を引いて 120 時間になります。受付まで一緒に止まる場合は、先ほどの計算で 43 時間 20 分の手間が増えます。差し引き、年に 76 時間 40 分が残ります。
10 日は、アットリンクの停止が 10 月 28 日時点で 14 日 (暦日) 続き、再開が一部にとどまっていたことから置いた仮定です。止まる日数を正確に当てられる人はいません。
ベンダーの資料には「減る時間」しか載っていないことが多いと思います (見立て)。式の右側を埋めると、「止まった日の手順はありますか」と聞く理由ができます。
1 社にまとめるかどうかも、この式で考えられます。1 社なら操作は楽ですが、止まるときは一緒です。分ければ一度に全部は止まりませんが、管理する預け先が増えます。
私なら、受付と診療の記録は同時に止まらないようにしておきたい、と考えます。先生の院で、同時に止まると最も困る 2 つは何でしょうか。
製品を選ぶときの見方は「AI 問診・AI スクライブを入れる前の 20 問」にまとめました。
事業者への質問文
預け先の会社に、同じ文面を送ります。6 問すべてに答えがなくてもかまいません。私がまず見たいのは 4 問目です。連絡の手段と時間が分かれば、止まった日の動きが決まるからです。
送り先は契約書にある窓口にし、文面に患者さんの情報は書きません。回答は、届かなかった問いも含めて日付と一緒に残してください。預け先の監督の記録になります。
件名: 【ご確認のお願い】サービス停止時の対応について

{会社名} ご担当者様

いつもお世話になっております。
{医療機関名} の {氏名} です。
当院の事業継続の見直しにあわせて、
以下を教えてください。分かる範囲で結構です。
{月日} までにご回答いただけますと幸いです。

1. 貴社のサービスが止まったとき、当院は
   どのデータを手元で見られますか。
   院が自分で取り出せる控えはありますか。
2. 貴社は当院の個人データを取り扱いますか。
   契約上の位置づけを教えてください。
3. 貴社がサーバーを借りている事業者はどこですか。
   貴社が別の会社に任せている先 (再委託先) は
   ありますか。
4. 事故や漏えいのおそれがあるとき、
   誰に、どの手段で、何時間以内に連絡しますか。
   現在の登録先は {メールアドレス} で合っていますか。
5. 個人データの漏えい等が起きたとき、
   当院の報告や患者への通知に必要な情報を、
   いつまでに、どの形で提供していただけますか。
6. 院の管理者アカウントに多要素認証は使えますか。
   有効になっているか、当院で確認できますか。

よろしくお願いいたします。
費用と頼れる先
預け先の書き出し、翌日分の印刷、質問の送付に、紙代のほか費用はかかりません。
事故が起きた、または疑いがあるときの窓口は「サイバー攻撃の連絡体制図」にまとめました。厚労省の医療機関向けセキュリティ教育支援ポータルサイト (MIST) にも、事故の報告の窓口があります[3]。事業者への質問の出し方は「保守会社に送る 10 の質問」が詳しいです。
印刷用チェックシート
事務室など患者さんの目に触れない所に貼るか、立入検査の資料と一緒に綴じてください。
| No | 確かめること | 区分 | 担当 | 期限 | 済 |
|---|---|---|---|---|---|
| 1 | 翌日の予約一覧を夕方に印刷する人と、古い紙の保管・裁断を決めた | 推奨 | 受付 | 今日 | □ |
| 2 | 8 つの業務の預け先を 1 枚に書いた | 推奨 (監督の義務の土台) | 事務 | 7 日 | □ |
| 3 | 止まった日の手間を自院の数字で計算した | 推奨 | 院長・事務 | 7 日 | □ |
| 4 | 通知が届くメールアドレスを確かめた | 推奨 | 事務 | 7 日 | □ |
| 5 | 6 問の質問を預け先に送り、回答を日付と一緒に残した | 推奨 (監督の義務の土台) | 事務 | 14 日 | □ |
| 6 | ホームページのフォームの入力欄を見直した | 推奨 | 院長 | 30 日 | □ |
| 7 | オンライン診療などの院のアカウントの多要素認証を確かめた | 厚労省の依頼[14] | 事務 | 今日 | □ |
| 8 | 漏えいのおそれがあるときの報告の流れを連絡体制図に書いた | 推奨 (報告の義務の備え) | 院長 | 30 日 | □ |
開始日: __月__日
今日決める 1 つ: 翌日の予約一覧を、夕方に誰が印刷するか。 担当: ______
おわりに——止まる前に 1 枚
この記事で取り上げた 10 月の事件の多くは、院の外の預け先で起きました。クロンのように院の鍵が使われた例や、佐賀大学のように組織自身の保存装置が被害を受けた例もあります。
どの形でも、患者さんに説明する場面は院に来ると私は考えています。
最初にやることは、翌日の予約一覧を夕方に印刷する人を決めることです。そのうえで、8 つの業務の預け先を 1 枚に書いてください。
ここで分けた「土台・サービス・鍵」の 3 層は、この連載の次の記事でも使います。来月も、その月の事件を同じ形で自院に置き換えます。全体の地図はセキュリティ特集にあります。
なお、本記事は 2026 年 11 月 2 日時点の公表資料に基づく一般的な情報提供で、個別の契約や法的判断についての助言ではありません。民間の情報メディアが厚生労働省などの公表資料を読んでまとめたもので、各機関の見解を示すものではありません。情報セキュリティの専門家による監修は受けていません。「推奨」と書いた部分と「私は〜と考えます」と書いた部分は、資料に書かれていない編集部の考えです。各事案の調査は続いており、数字は変わる可能性があります。
本記事は、取り上げた事業者・機関から依頼や報酬を受けて書いたものではなく、事業者の責任の有無を判断するものでも、特定の製品・サービスを推奨するものでもありません。当サイトの製品一覧には、株式会社メドレーの CLINICS と、株式会社 MICIN の curon (クロン) が載っていますが、アットリンクは載っていません。両社とは、提携・報酬の関係はありません (2026 年 11 月 2 日時点)。クリニックAIラボは、事業者への送客などから収益を得ることがあります (詳しくは利益相反の開示)。記事の末尾には、サイトの製品比較のページへの案内が自動で付くことがあります。
参考文献
主な参考文献 (本文で多く引いた 5 件)
- 株式会社メドレー. アットリンクへの不正アクセスに関する調査状況について. 2026年10月23日. https://at-link.net/information/%e3%82%a2%e3%83%83%e3%83%88%e3%83%aa%e3%83%b3%e3%82%af%e3%81%b8%e3%81%ae%e4%b8%8d%e6%ad%a3%e3%82%a2%e3%82%af%e3%82%bb%e3%82%b9%e3%81%ab%e9%96%a2%e3%81%99%e3%82%8b%e8%aa%bf%e6%9f%bb%e7%8a%b6%e6%b3%81/
- 株式会社メドレー. アットリンクへの不正アクセスおよびサービスの一時停止に関する最新情報 (2026年10月28日12時30分更新). https://at-link.net/information/%e3%82%a2%e3%83%83%e3%83%88%e3%83%aa%e3%83%b3%e3%82%af%e3%81%b8%e3%81%ae%e4%b8%8d%e6%ad%a3%e3%82%a2%e3%82%af%e3%82%bb%e3%82%b9%e3%81%8a%e3%82%88%e3%81%b3%e3%82%b5%e3%83%bc%e3%83%93%e3%82%b9%e3%81%ae/
- 株式会社IDCフロンティア. 【第7報】不正アクセスに関する調査結果および今後の対応について. 2026年10月27日. https://www.idcf.jp/news/topics/20261027001
- Studio株式会社. 【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報). 2026年10月16日 (10月18日更新). https://studio.design/ja/whats-new/unauthorized-access-2026-10
- 個人情報保護委員会. 個人情報の保護に関する法律についてのガイドライン (通則編) 2-3、3-5-1-3、3-5-1-4、3-5-3-1〜3-5-3-5、3-5-4-1〜3-5-4-5 (印字 p.14、p.57-58、p.59-70). 令和8年6月一部改正. https://www.ppc.go.jp/files/pdf/260614_guidelines01.pdf
すべての参考文献 (24 件) を見る
- 株式会社メドレー. アットリンクへの不正アクセスに関する調査状況について. 2026年10月23日. https://at-link.net/information/%e3%82%a2%e3%83%83%e3%83%88%e3%83%aa%e3%83%b3%e3%82%af%e3%81%b8%e3%81%ae%e4%b8%8d%e6%ad%a3%e3%82%a2%e3%82%af%e3%82%bb%e3%82%b9%e3%81%ab%e9%96%a2%e3%81%99%e3%82%8b%e8%aa%bf%e6%9f%bb%e7%8a%b6%e6%b3%81/
- 株式会社メドレー. アットリンクへの不正アクセスおよびサービスの一時停止に関する最新情報 (2026年10月28日12時30分更新). https://at-link.net/information/%e3%82%a2%e3%83%83%e3%83%88%e3%83%aa%e3%83%b3%e3%82%af%e3%81%b8%e3%81%ae%e4%b8%8d%e6%ad%a3%e3%82%a2%e3%82%af%e3%82%bb%e3%82%b9%e3%81%8a%e3%82%88%e3%81%b3%e3%82%b5%e3%83%bc%e3%83%93%e3%82%b9%e3%81%ae/
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 Q&A (経営管理編 Q5、印字 p.5). 令和8年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf
- INTERNET Watch. 産婦人科に特化した業務支援サービス/アプリ「アットリンク」、不正アクセスで個人情報漏えいの可能性. 2026年10月15日. https://internet.watch.impress.co.jp/docs/news/2148459.html
- 株式会社IDCフロンティア. 【第2報】当社サービスの一部システムに対する不正アクセスについて. 2026年10月7日. https://www.idcf.jp/news/topics/20261007002
- 株式会社IDCフロンティア. 【第3報】当社サービスの一部システムへの不正アクセスによる障害について. 2026年10月8日. https://www.idcf.jp/news/topics/20261008001
- 株式会社IDCフロンティア. 【第7報】不正アクセスに関する調査結果および今後の対応について. 2026年10月27日. https://www.idcf.jp/news/topics/20261027001
- Studio株式会社. 【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報). 2026年10月16日 (10月18日更新). https://studio.design/ja/whats-new/unauthorized-access-2026-10
- 志摩市. 【志摩市民病院】不正アクセスに伴う情報漏えいの可能性について. 2026年10月19日. https://www.city.shima.mie.jp/kakuka/byoinjigyobu/shimashiminbyoin/9828.html
- Studio株式会社. 【重要】フォーム機能などで個人情報を取り扱っているお客様へ:個人情報保護委員会へのご報告についてのご案内. 2026年10月17日 (10月28日更新). https://studio.design/ja/whats-new/unauthorized-access-2026-10-form
- 旭化成セラピューティクス株式会社. 医療従事者向け情報提供ウェブサイト「Pharma DIGITAL」への不正アクセスおよび個人情報漏えいの可能性について. 2026年10月6日. https://www.asahi-kasei.co.jp/pharma/oshirase_20261006.html
- エンタッチ株式会社. 【重要】弊社データベースへの不正アクセスによる情報流出に関するお知らせ(第一報). 2026年10月19日. https://entouch.jp/news/%e3%80%90%e9%87%8d%e8%a6%81%e3%80%91%e5%bc%8a%e7%a4%be%e3%83%87%e3%83%bc%e3%82%bf%e3%83%99%e3%83%bc%e3%82%b9%e3%81%b8%e3%81%ae%e4%b8%8d%e6%ad%a3%e3%82%a2%e3%82%af%e3%82%bb%e3%82%b9%e3%81%ab%e3%82%88/
- 株式会社MICIN. オンライン診療サービス「クロンオンライン診療」への不正ログインに関するご報告. 2026年10月27日. https://micin.jp/news/14859/
- 厚生労働省政策統括官付医療情報連携担当参事官室・医政局医事課. 事務連絡 オンライン診療システムにおける不正ログイン事案の発生に伴うセキュリティ対策強化のお願い. 令和8年10月28日. https://www.mhlw.go.jp/content/10808000/001764773.pdf
- 国立大学法人佐賀大学. 事務情報システムにおけるランサムウェア被害の発生について. 2026年9月28日. https://www.saga-u.ac.jp/koho/press/2026092841520
- 国立大学法人佐賀大学. 事務情報システムにおけるランサムウェア被害の発生について (個人情報の外部流出の可能性を公表). 2026年10月30日. https://www.saga-u.ac.jp/koho/press/2026103041773
- 厚生労働省医政局医療情報担当参事官室. 事務連絡 令和8年度 診療所における医療情報システムのサイバーセキュリティ対策に係る調査について(依頼). 2026年6月15日 (団体サイトに置かれた写し). https://ajhc.or.jp/siryo/20260615cyber.pdf
- 警察庁. 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について (図表4・6・7). 2026年9月10日 (訂正後の版). https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 厚生労働省医政局医療情報担当参事官室. 「病院における医療情報システムのサイバーセキュリティ対策に係る調査」の結果について (第32回 健康・医療・介護情報利活用検討会 医療等情報利活用ワーキンググループ 資料7、印字 p.28). 2026年5月29日. https://www.mhlw.go.jp/content/10808000/001705951.pdf
- 個人情報の保護に関する法律 第23条・第25条・第26条 https://laws.e-gov.go.jp/law/415AC0000000057 、個人情報の保護に関する法律施行規則 第7条 https://laws.e-gov.go.jp/law/428M60020000003 、医療法施行規則 第14条第2項 https://laws.e-gov.go.jp/law/323M40000100050 . e-Gov 法令検索.
- 個人情報保護委員会. 個人情報の保護に関する法律についてのガイドライン (通則編) 2-3、3-5-1-3、3-5-1-4、3-5-3-1〜3-5-3-5、3-5-4-1〜3-5-4-5 (印字 p.14、p.57-58、p.59-70). 令和8年6月一部改正. https://www.ppc.go.jp/files/pdf/260614_guidelines01.pdf
- 厚生労働省. 大臣会見概要 (令和8年10月20日). https://www.mhlw.go.jp/stf/kaiken/daijin/0000194708_00980.html
- 厚生労働省. 大臣会見概要 (令和8年10月30日). https://www.mhlw.go.jp/stf/kaiken/daijin/0000194708_00984.html
- 個人情報保護委員会. 「個人情報の保護に関する法律についてのガイドライン」に関するQ&A (Q6-19、Q6-22、Q7-53、Q7-54). https://www.ppc.go.jp/personalinfo/faq/APPI_QA/
お使いの製品の口コミを募集しています。口コミを書く →
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。
関連する記事
ビジネスメール詐欺——振込先の変更は、台帳の番号へ折り返す
取引先を名乗る「振込先が変わりました」と、院長の名前の「至急・内密に」。文面が自然でもアドレスが本物でも、本物とは限りません。見分けるのをやめ、台帳の番号へ折り返して確かめる院内ルールを、取引先と銀行への文面、印刷用の台帳付きで示します。
#医療情報セキュリティ / なりすましの送金依頼 (振込先の変更・院長名の至急の依頼)パッチの更新間隔——機器を3組に分け、保守会社に聞く3つ
月1回の更新で足りるのか。厚労省の資料を読んだ範囲に日数の定めはありません。海外の物差しを借りて機器を3組に分け、保守会社に送る3つの質問にまとめました。
#医療情報セキュリティ / 更新の速さと責任分界 (チェックリスト 2-⑥)保守会社に送る10の質問——「保守されているはず」を1通で確かめる
厚労省は、医療機関は保守されていると考え、事業者は保守の対象でないと考える食い違いから、被害に遭う例が多発していると書いています。保守・VPN・バックアップ・IDの10の質問を1通のメールにまとめ、返事を書き込む回収表と、立入検査で使う事業者確認用チェックリストの集め方を示します。
#医療情報セキュリティ / 事業者との責任分界 (チェックリスト 2-②・2-③・事業者確認用)サイバー攻撃の連絡体制図——誰がどこに電話するかをA4 1枚に
サイバー攻撃やシステム障害に気づいた朝、誰がどこへ電話するか。立入検査で現物を見られるチェックリスト3-①の連絡体制図を、厚労省の例を診療所の大きさに畳んでA4 1枚で作ります。電話する先の一覧、事業者への質問文、記入用の表付き。
#医療情報セキュリティ / インシデント時の連絡体制図 (チェックリスト 3-①)
Comments
この記事への質問・ご意見をお寄せください
「ここが分かりにくかった」「この数字の根拠をもっと知りたい」「次はこれを取り上げてほしい」。どんな一言でも歓迎です。編集長 (現役の内科医) がすべて読み、できるだけ返信します。いただいた声は、記事の改稿と次の記事に生かします。