パッチの更新間隔——機器を3組に分け、保守会社に聞く3つ
月1回の更新で足りるのか。厚労省の資料を読んだ範囲に日数の定めはありません。海外の物差しを借りて機器を3組に分け、保守会社に送る3つの質問にまとめました。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-10-31
- 更新
- 2026-10-31
- 引用
- PMID 0 件
この記事で学べること
- 速さは機器で分ける——外に面した箱、院内のパソコン、当てられない機器の3組
- 開いた公的資料に日数はなかった——取り決めの対象は更新の役割分担まで
- 海外の物差しは3日と14日——ただし急ぐのは一握りで、診療所への基準ではない
読み終えたら、まずこれ
外に面した機器を1枚に書き出し、保守会社に3つの質問を送る
目次Index
はじめに——月 1 回は早いのか
「更新は月 1 回、業者さんが見てくれています」
こう答えられる院は、むしろ管理ができている院だと私は思います。それでも、不安になるニュースが出ました。AI を開発する会社が、一般には公開していない自社のモデルで測ったところ、修正の中身から攻撃用のコードができたという報告です。早いものは 1 時間弱でした[1]。ウェブ閲覧ソフトの部品を相手にした管理された実験で、VPN 装置やルーターを測ったものでも、実際の被害の数字でもありません。
では、月 1 回で足りるのでしょうか。私の答えは、速さは機器ごとに分ける、です。
- 外に面した箱 (ルーターや VPN 装置など、院の外とつながる機器): 海外の物差し (基準) で見ると、月 1 回の決まった更新だけでは足りない日が出ます
- 院内のパソコン: 月 1 回に、緊急の別便を足せば回せると私は見ています
- 検査機器のように更新を入れられない機器: 日数の代わりに、ほかの機器から切り離すなどの守りを決めます
もう 1 つ、資料を読んで分かったことがあります。厚労省のガイドライン、チェックリスト、事務連絡を読んだ範囲では、更新を「何日以内」に入れるかの数字はありませんでした。ガイドラインが必要に応じて契約や SLA で取り決めるよう書いているのは、更新の役割分担です。日数も同じ契約に書くのがよい、というのが私の見立てです。
この記事では、海外の物差しを借りて院の目安を作り、保守会社に送る 3 つの質問にまとめます。急ぐ方は「保守会社への質問文」の章からどうぞ。
この記事で決めることは 1 つです。今日、外に面した機器を 1 枚に書き出し、3 つの質問を送ることです。
そもそもパッチとは
本題の前に、言葉を 4 つだけ置き換えます。
- 脆弱性 (ぜいじゃくせい) = 建物の鍵の欠陥
- パッチ (更新) = メーカーが配る鍵の修理部品。機器に入れることを「当てる」と呼びます
- ファームウェア = 機器の中で動く制御用のソフト
- サポート終了 (EOS) = 製造中止の医療機器。部品も修理も出なくなります
修理の知らせは、誰でも読める
診療所の裏口の鍵に欠陥が見つかったとします。メーカーは修理部品を配り、どこを直したかも公表します。ところが、修理の中身を読めば、直す前の鍵のどこが弱いかも分かります。
外来の言葉で言えば、添付文書の改訂に近いものです。定期の改訂が月例の更新で、緊急安全性情報が緊急の更新です。緊急の知らせは次の定期を待ちません。機器の更新も同じで、月 1 回の決まった便と、急ぎの別便を分けます。
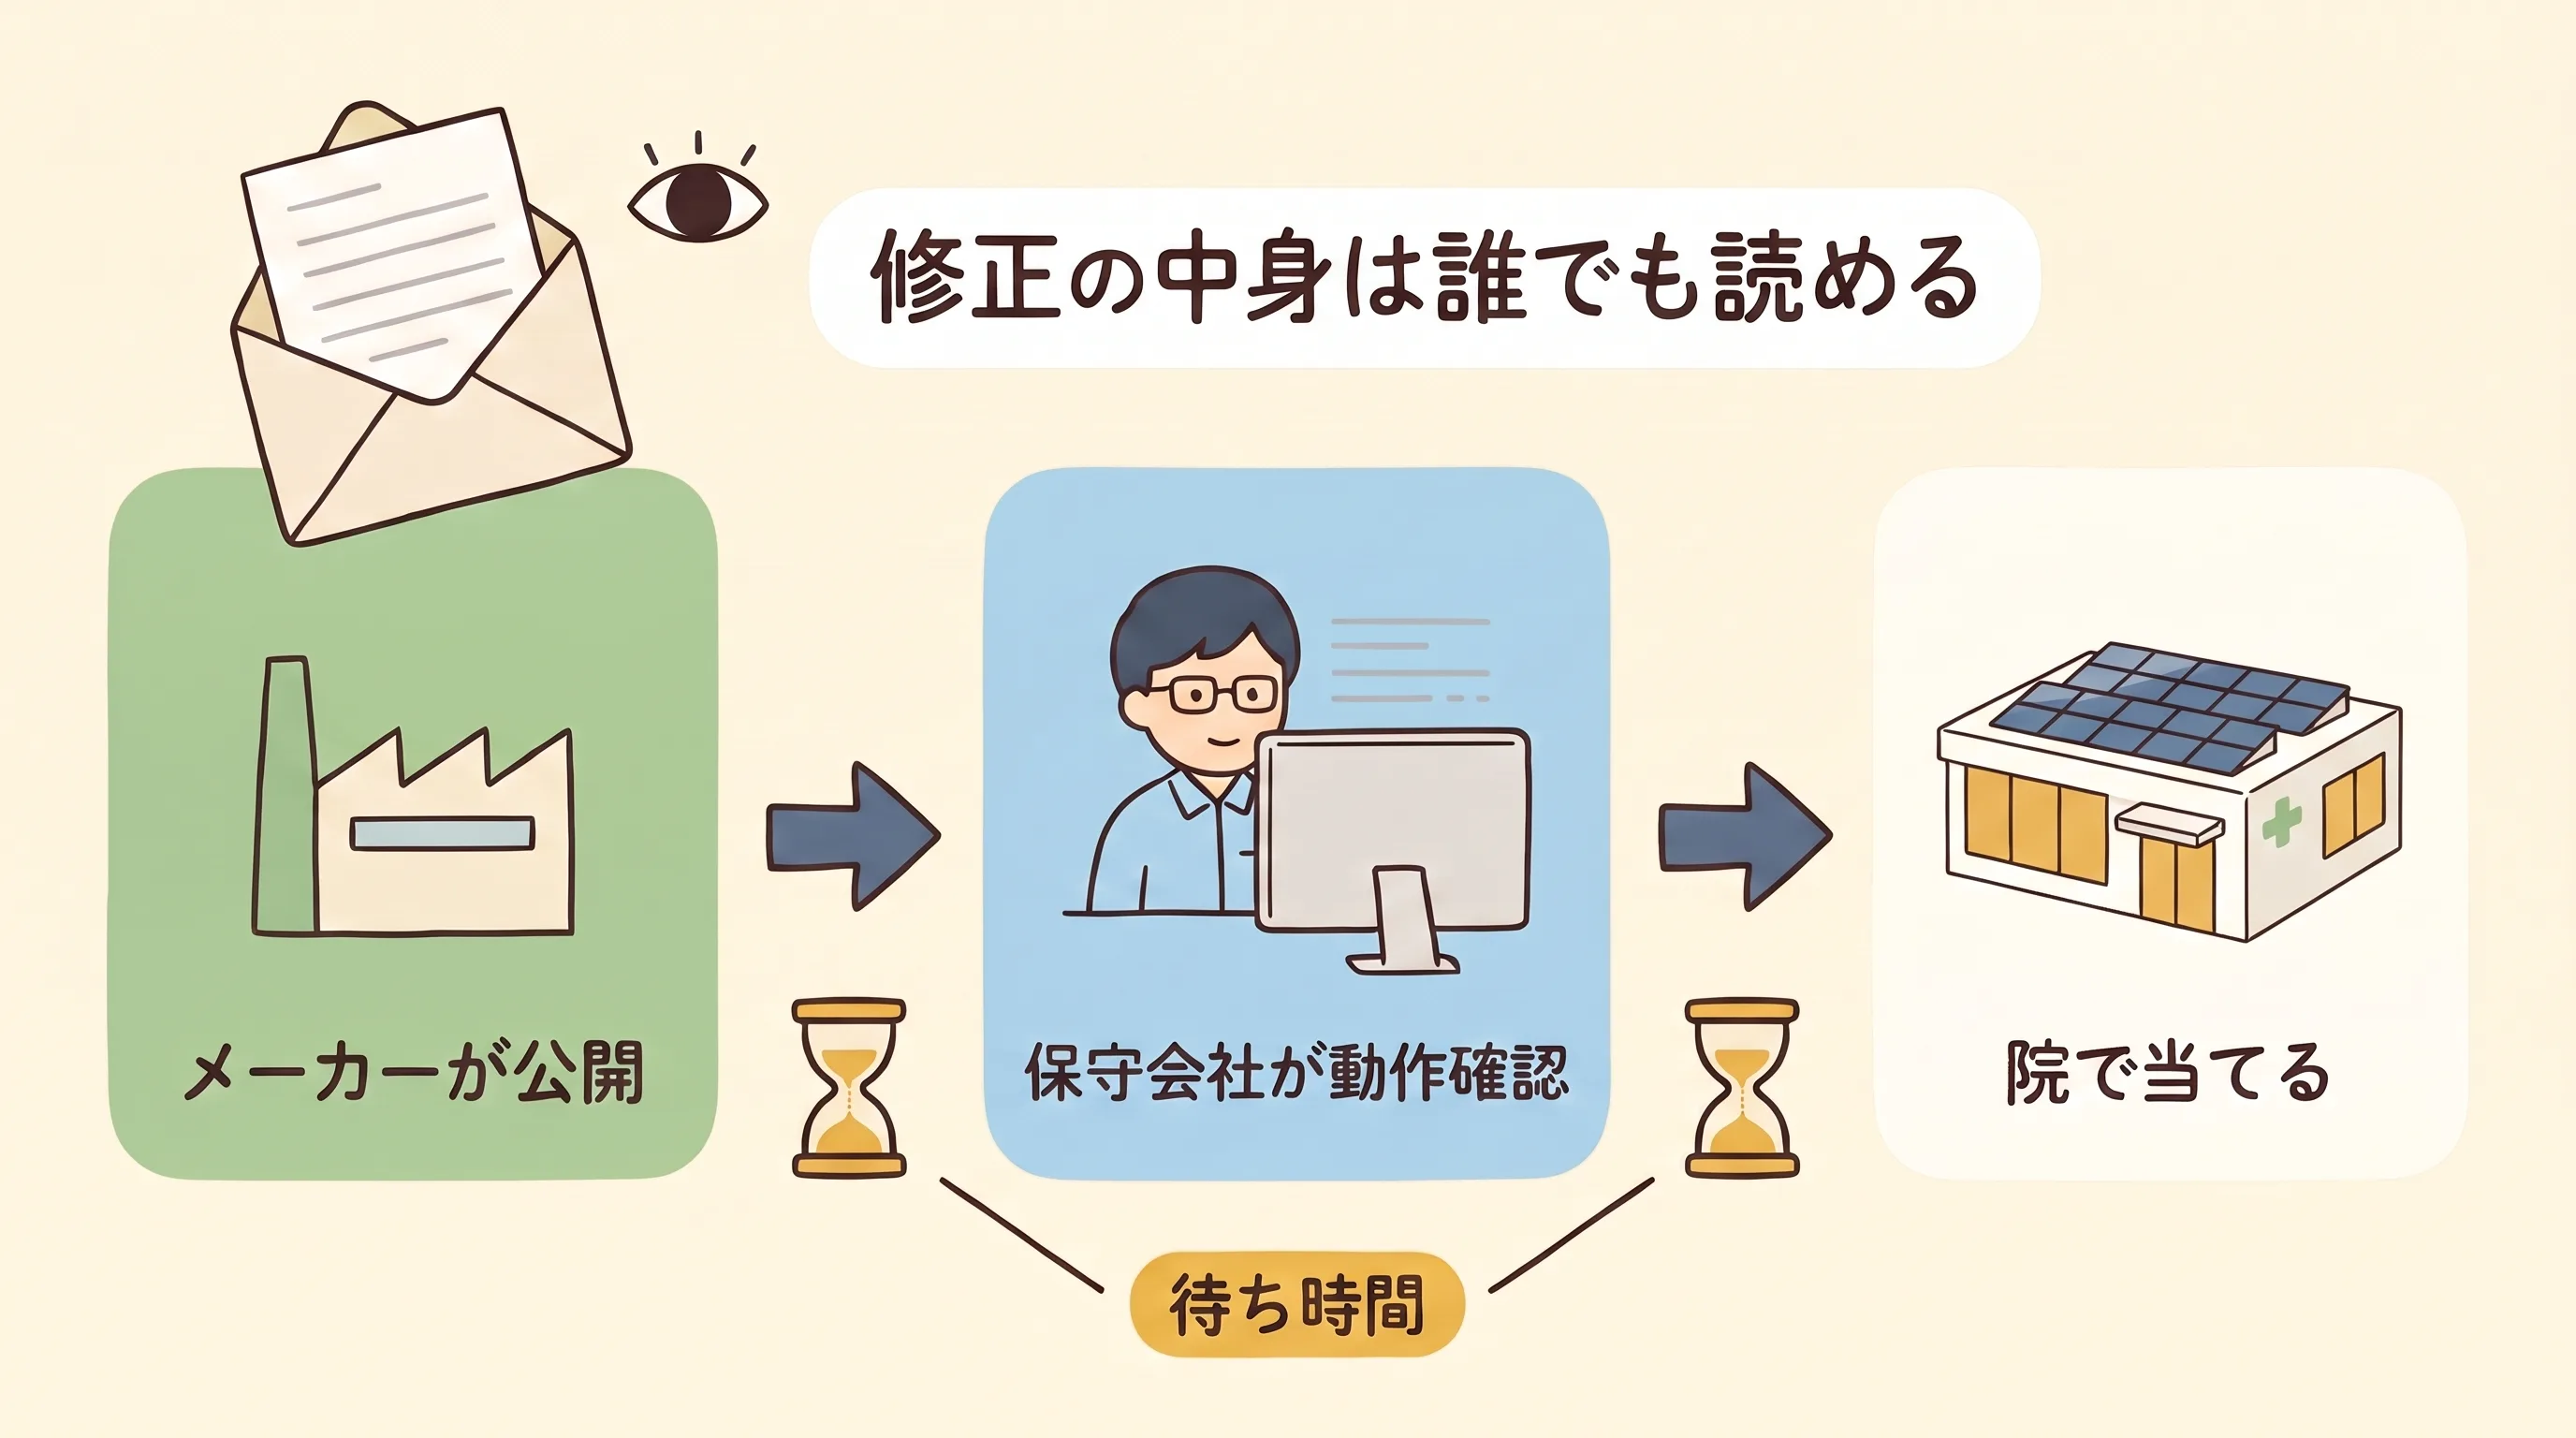
修理部品が院に届くまでには、メーカーの公開、保守会社の動作確認、院内への適用という 3 段があり、段の間に待ち時間があります。
電子カルテのパソコンには、更新をそのまま当てられないことがあります。カルテのソフトが動かなくなるおそれがあるからです。ガイドラインは、こう書いています。
「必要に応じて速やかに脆弱性対策を講じる必要があるが、他のソフトウェアの動作等に影響することも想定される。事前に事業者に脆弱性対策の実施の可否を確認し、対応が難しい場合には、当該リスクに対する対策や管理方法を協議の上、代替策を講じること。」[2]
保守の範囲に入っている機器は、自己判断で当てません。範囲の外の機器は、院が自分で対応することになります[3]。だから私は、院長が聞くことは「当てたか」より「確認の待ち時間は何日か」だと考えています。
外に面した箱はどれか
速さの差がいちばん大きいのは、院の外から届く機器です。ビルでいえば、裏口の鍵を持つ箱です。院内のパソコンは、裏口の内側にある部屋の鍵にあたります。
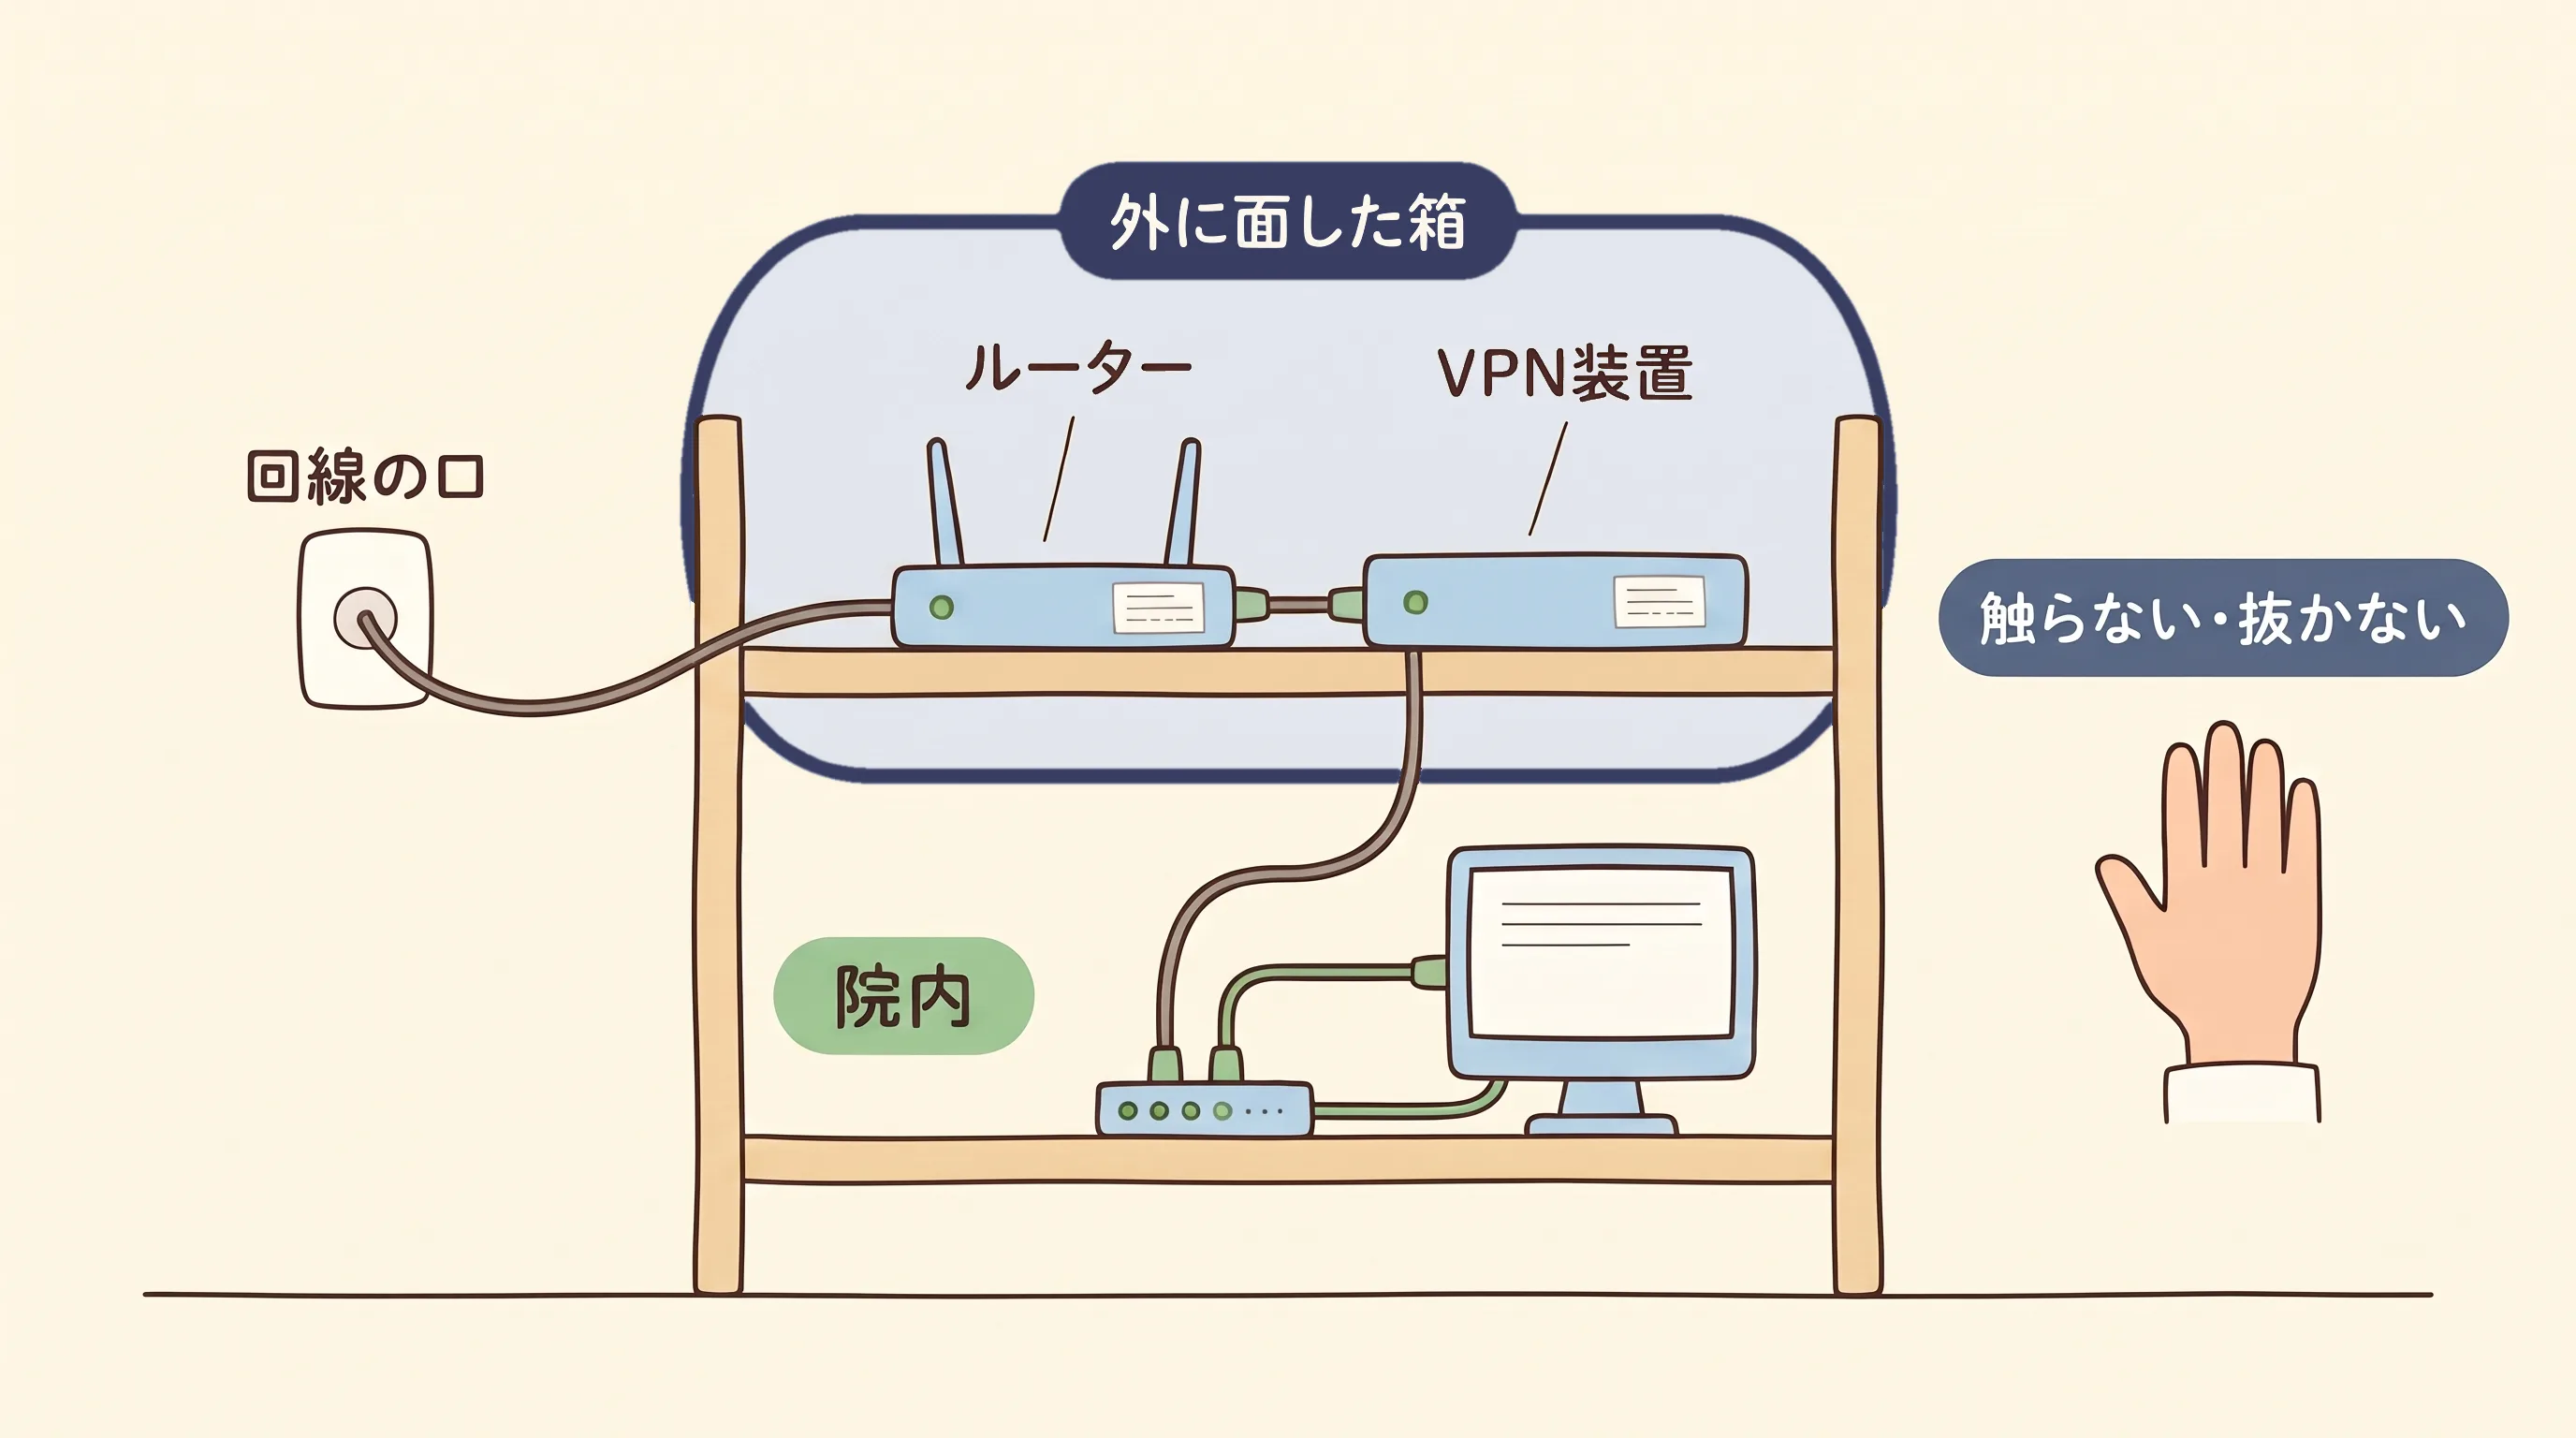
- ルーター (院の回線の出入口の箱)
- VPN 装置 (保守会社が院の外から入るための専用の通り道の箱。ルーターと一体のこともある)
- 院の外から開ける管理画面やサーバー
回線の入口から線をたどって、最初につながる箱が目印です。確かめるのは、箱の場所とラベルの会社名までにしてください。設定画面に入ったり、配線を抜いたりはしません。診療が止まることがあります。
先生の院の VPN 装置には、どの会社のラベルが貼ってあるでしょうか。
ここまで分かれば、次の章は読めます。覚える言葉は「脆弱性」「パッチ」「外に面した箱」の 3 つです。
半田病院の VPN と、縮む猶予
更新されなかった通り道
2021 年 10 月、徳島県のつるぎ町立半田病院がランサムウェア (データを暗号化し、元に戻す代わりに身代金を求める攻撃) の被害を受けました。報告書によると、電子カルテや医療機器の保守で使う VPN 装置の脆弱性から侵入されたと考えられています。この装置は、導入当初からソフトウェアが更新されていませんでした。通常診療に戻ったのは翌年 1 月 4 日、2 か月余り後です[4]。
診療所なら、月曜の朝に受付の画面が開かない場面です。予約も、前回の処方も見られません。
先生の院の VPN 装置が最後に更新された日は、いま分かるでしょうか。
警察庁の統計でも形は似ています。2026 年上半期にランサムウェアの被害を報告した 123 件のうち、医療・福祉は 9 件でした。感染経路の回答があった 36 件のうち 18 件が VPN 機器でした。パッチの状況の回答があった 29 件のうち 17 件には、当てていないパッチがありました[5]。
母数は小さく、医療機関以外も含む数字で、遅れた日数も分かりません。言えるのは、回答した被害組織の 6 割近くに、当てていない更新があったというところまでです。
速さの数字をどう読むか
では、AI で何が変わったのでしょうか。ここは数字が強く見えるので、読み方を先に置きます。
Anthropic の研究チームは 2026 年 6 月、公開された修正から攻撃用コードを作れるかを測りました[1]。使ったのは一般には公開していない同社のモデルで、管理された検証環境に修正の情報を渡した実験です。
- Firefox (ウェブ閲覧ソフト) の修正 18 件: ブラウザ本体でなく部品単体を相手に、8 件で動く攻撃用コードができました。最初の 1 件は 1 時間弱、8 件目までで約 12 時間です
- Windows (パソコンの基本ソフト) の修正 21 件: 内部に入った後に権限を奪う種類の欠陥を対象に、8 件で最高権限まで到達しました
これは AI を売る会社が自社モデルの力を測った結果で、宣伝の面もあると私は見ています。測った相手は VPN 装置やルーターと別で、実際の被害の件数とも別です。同社も、現実の攻撃にはほかの工程が要ると書いています[1]。情報処理推進機構 (IPA) は、この測定などを紹介し、修正から攻撃までの猶予が時間の単位になる動きを「N-hour 化」と呼びました[6]。米国の当局も、AI が猶予を縮める可能性に触れています[7]。
現実の攻撃の数字も 2 つあります。どちらもセキュリティの製品や情報を売る会社の公表で、私が読んだ公表ページに第三者の検証の記載はありません。「急ぐべきだ」という結論が、その会社の商売に近いことを頭に置いて読んでください。
- CrowdStrike はセキュリティ製品を販売する会社です。同社が観測した悪用のうち、検証コード (欠陥を再現するコード) が公開された脆弱性を見ると、88% が検証コードの公開から 48 時間以内でした (2026 年 1〜6 月)[8]。同社は、高性能な AI が出る前からの傾向だとしたうえで、AI がこの時間をさらに縮める見込みだと書いています
- VulnCheck は脆弱性情報を販売する会社です。自社の一覧に新しく載せた悪用確認済みの 495 件のうち、23.43%、4 件に 1 件近くは、CVE (脆弱性の登録番号) の公開日かそれ以前に悪用されていたと報告しました (2026 年上半期)[9]
VulnCheck の数字は、前年の 28.93% から下がっています。一方で、公開から一覧に載るまでの中央値は 120 日から 80 日に縮みました[9]。方向のそろった数字ではありません。AI の助けで見つかった脆弱性 1,061 件のうち、悪用が確認されたのは 14 件 (1.3%) で、同社は全体の悪用率とほぼ同じとしています[9]。悪用はあとから増えることもあるので、これで安全とは読めません。
公開の当日までに悪用が始まる例もあるので、私は更新だけに頼らず、接続を絞る守りも要ると見ています。
データの読み方 — 「88%」は何のうちの 88% か
「脆弱性の 88% が 48 時間以内に悪用される」と読むと誤りです。ここでの 88% は、検証コードが公開された脆弱性の、悪用された例のうちの割合です。悪用されなかった脆弱性は分母に入っていません。時計が動き出すのも、メーカーの修正の公開ではなく、検証コードの公開です。割合の数字を見たら、まず「何のうちの」と「いつから」を探してください。外来で「患者の 88% が」と言われたら、どの患者かを確かめるのと同じです。
ここまでで資料から言えるのは、外に面した箱が狙われやすいこと、公開からの猶予が縮むと見る資料が増えていることです。ただし、見立てと実験が中心で、観測の数字は上下両方に動いています。診療所で何日の差が被害を分けるかは、公表された数字からは分かりません。
自院に置き換えると、先に聞く相手は箱です。私なら、院内のパソコンの更新日より先に、VPN 装置とルーターの更新日を聞きます。
月 1 回を日数で確かめる
開いた資料に日数はなかった
厚労省のサイバーセキュリティ対策チェックリストは、立入検査で使われる確認表です。その 2-⑥ は 1 行です。
「セキュリティパッチ(最新ファームウェアや更新プログラム)を適用している。」[10]
回答は「はい・いいえ」で、頻度の欄はありません。「いいえ」のときは、令和 8 年度中の対応目標日を書く欄があります[10]。マニュアルの解説には、新規導入や更新の際の注意として「セキュリティパッチを定期的に適用できる等適切な安全管理体制の構築に努めることが重要」とあります[11]。ここにも頻度や期限の数字はありません。
ガイドラインと事務連絡に書かれているのは「速やかに」「迅速に」「定期的に」「適切な頻度で」といった言葉です[2][11][12][13]。「日以内」「か月以内」「毎月」などの語で検索しても、更新の期限の記述はありませんでした。読んだのは、ガイドライン 5 冊 (概説編を含む) と Q&A、チェックリストとマニュアル、令和 6〜8 年の事務連絡、国家サイバー統括室の注意喚起 (文献には挙げていません)、医療機器の手引書です。政府の統一基準などは読んでいないので、「日本のどこにも無い」とまでは言えません。
では、日数は誰が決めるのか。ガイドラインに日数の答えはありません。企画管理編が書いているのは、必要に応じて契約や SLA (サービスの水準を決めた約束) で役割分担を取り決めることです。
「必要に応じて、保守を行うシステム関連事業者と契約や SLA 等により管理項目(OS やソフトウェアのアップデート、パッチ適用に関する役割分担含む)について取決めを行うこと。」[14]
サーバーの更新を業者に任せている院向けの保守委託機関編は、VPN 機器などの接続点について、こう書きます。
「脆弱性の管理等について保守契約の範囲を明確にし、確実に管理可能な体制を整備すること。原則として、脆弱性対応を事業者の保守範囲として契約に含むことを想定する。」[3]
一方で、端末やネットワーク機器の更新は「医療機関等の責任」で行い、委託するなら範囲を明確にすることとされています[3]。院長が更新の範囲を確かめてよい根拠は、ここにあります。日数まで聞くのは、その延長です。
ガイドラインの読み方 — 「速やかに」は「何日」の代わりではない
「速やかに」「定期的に」という言葉に出会ったら、誰が決めるのか、どの書類に書くのかを探してください。決める場所が分かります。今回は、役割分担を契約や SLA で取り決めると書かれていました。なぜ数字を置かないのかの説明は、読んだ範囲にはありません。私は「書いていないから決めなくてよい」とは読まず、「書いていないから、契約で決めるのがよい」と読んでいます。
海外の物差しを借りる
日数が書かれた物差しは、海外にあります。どれも日本の診療所に適用されるものではありません。
| 物差し | 対象 | 日数 | 数え始め | 位置づけ |
|---|---|---|---|---|
| 米国 BOD 26-04[7] | 軍・情報機関を除く米国政府の省庁 | 3 日 / 14 日 / 60 日 / 次のシステム更新時 | 悪用カタログへの掲載か、自分の機器での検出の早い方 | 連邦政府向けの命令 (2026 年 6 月)。対象機関には義務 (発令から 180 日以内に適用) |
| 英国 Cyber Essentials[15] | 認証を受ける組織 | 重大・高リスク・重大度不明の更新は 14 日以内 | 更新の公開日 | 政府が後押しする認証制度 v3.3 (2026 年 4 月) の条件 |
| 米国 HIPAA 改正案[16] | 医療機関など | 重大 15 日 / 高リスク 30 日 | 更新が必要と特定した日 (パッチが無いときは入手可能になった日) | 医療情報保護の法律の改正案 (2025 年 1 月)。提案のみで、確定していない |
| 日本のガイドライン[2] | 医療機関など | 数字なし (「速やかに」) | — | ガイドライン |
英国の要件書は、できるだけ早く当てるのが大切としたうえで、14 日についてこう注記しています。
「14 days is considered a reasonable period to be able to implement this requirement. Any longer would constitute a serious security risk while a shorter period may not be practical.」[15]
14 日は要件として合理的な期間で、これより長ければ重大なリスク、短ければ現実的でないこともある、という趣旨です。
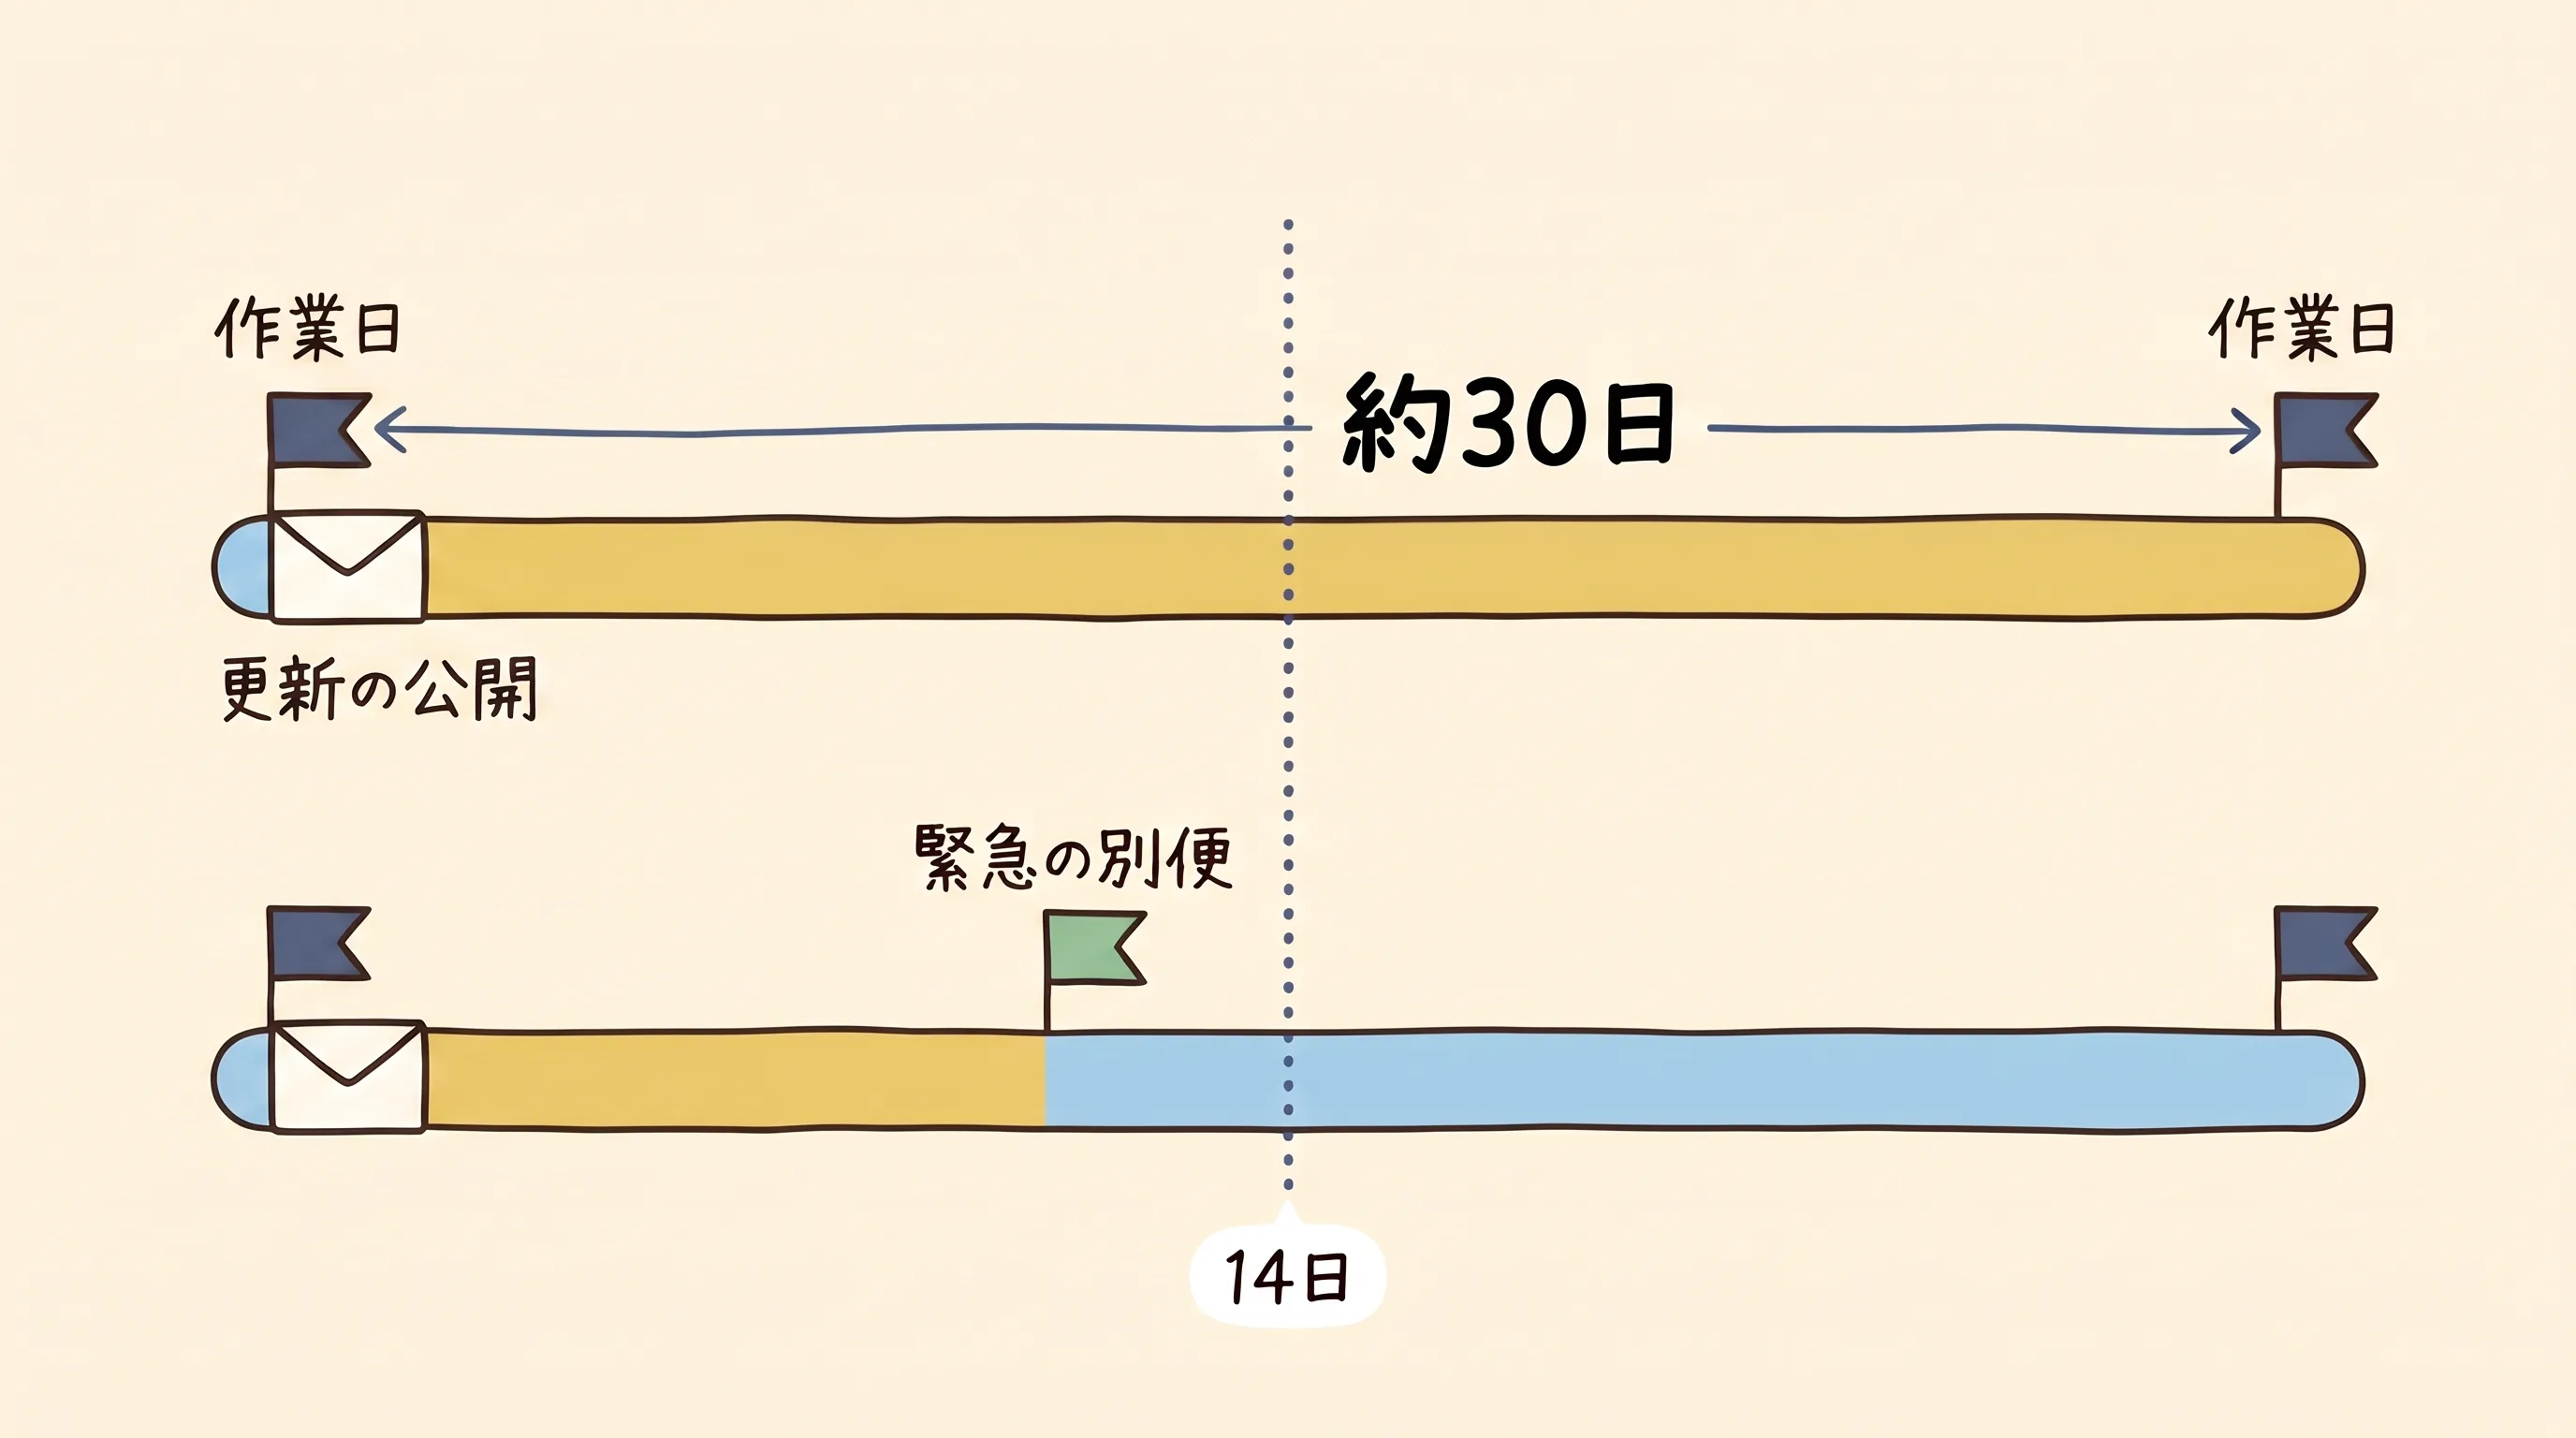
これを月 1 回の作業日に当てはめてみます。作業日の翌日に更新が公開されると、次の作業日まで約 30 日あります。公開日と作業日の間隔しだいでは 14 日に収まりますが、14 日の物差しで見ると、月 1 回の便だけでは間に合わない日が出ます。
答えが「足りない」だけなら、院は困ります。そこで米国の物差しが役に立ちます。
全部は急がない
米国の BOD 26-04 は、期限を一律に短くしていません。4 つの条件で 16 通りに分け、3 日・14 日・60 日・次のシステム更新時 (予定の大きな更新や作り直しのとき) の 4 段を割り当てました[7]。
- 外から届く機器か
- 悪用が確認されているか
- 攻撃の全手順を自動化できるか
- 悪用されたとき、機器を丸ごと乗っ取られるか
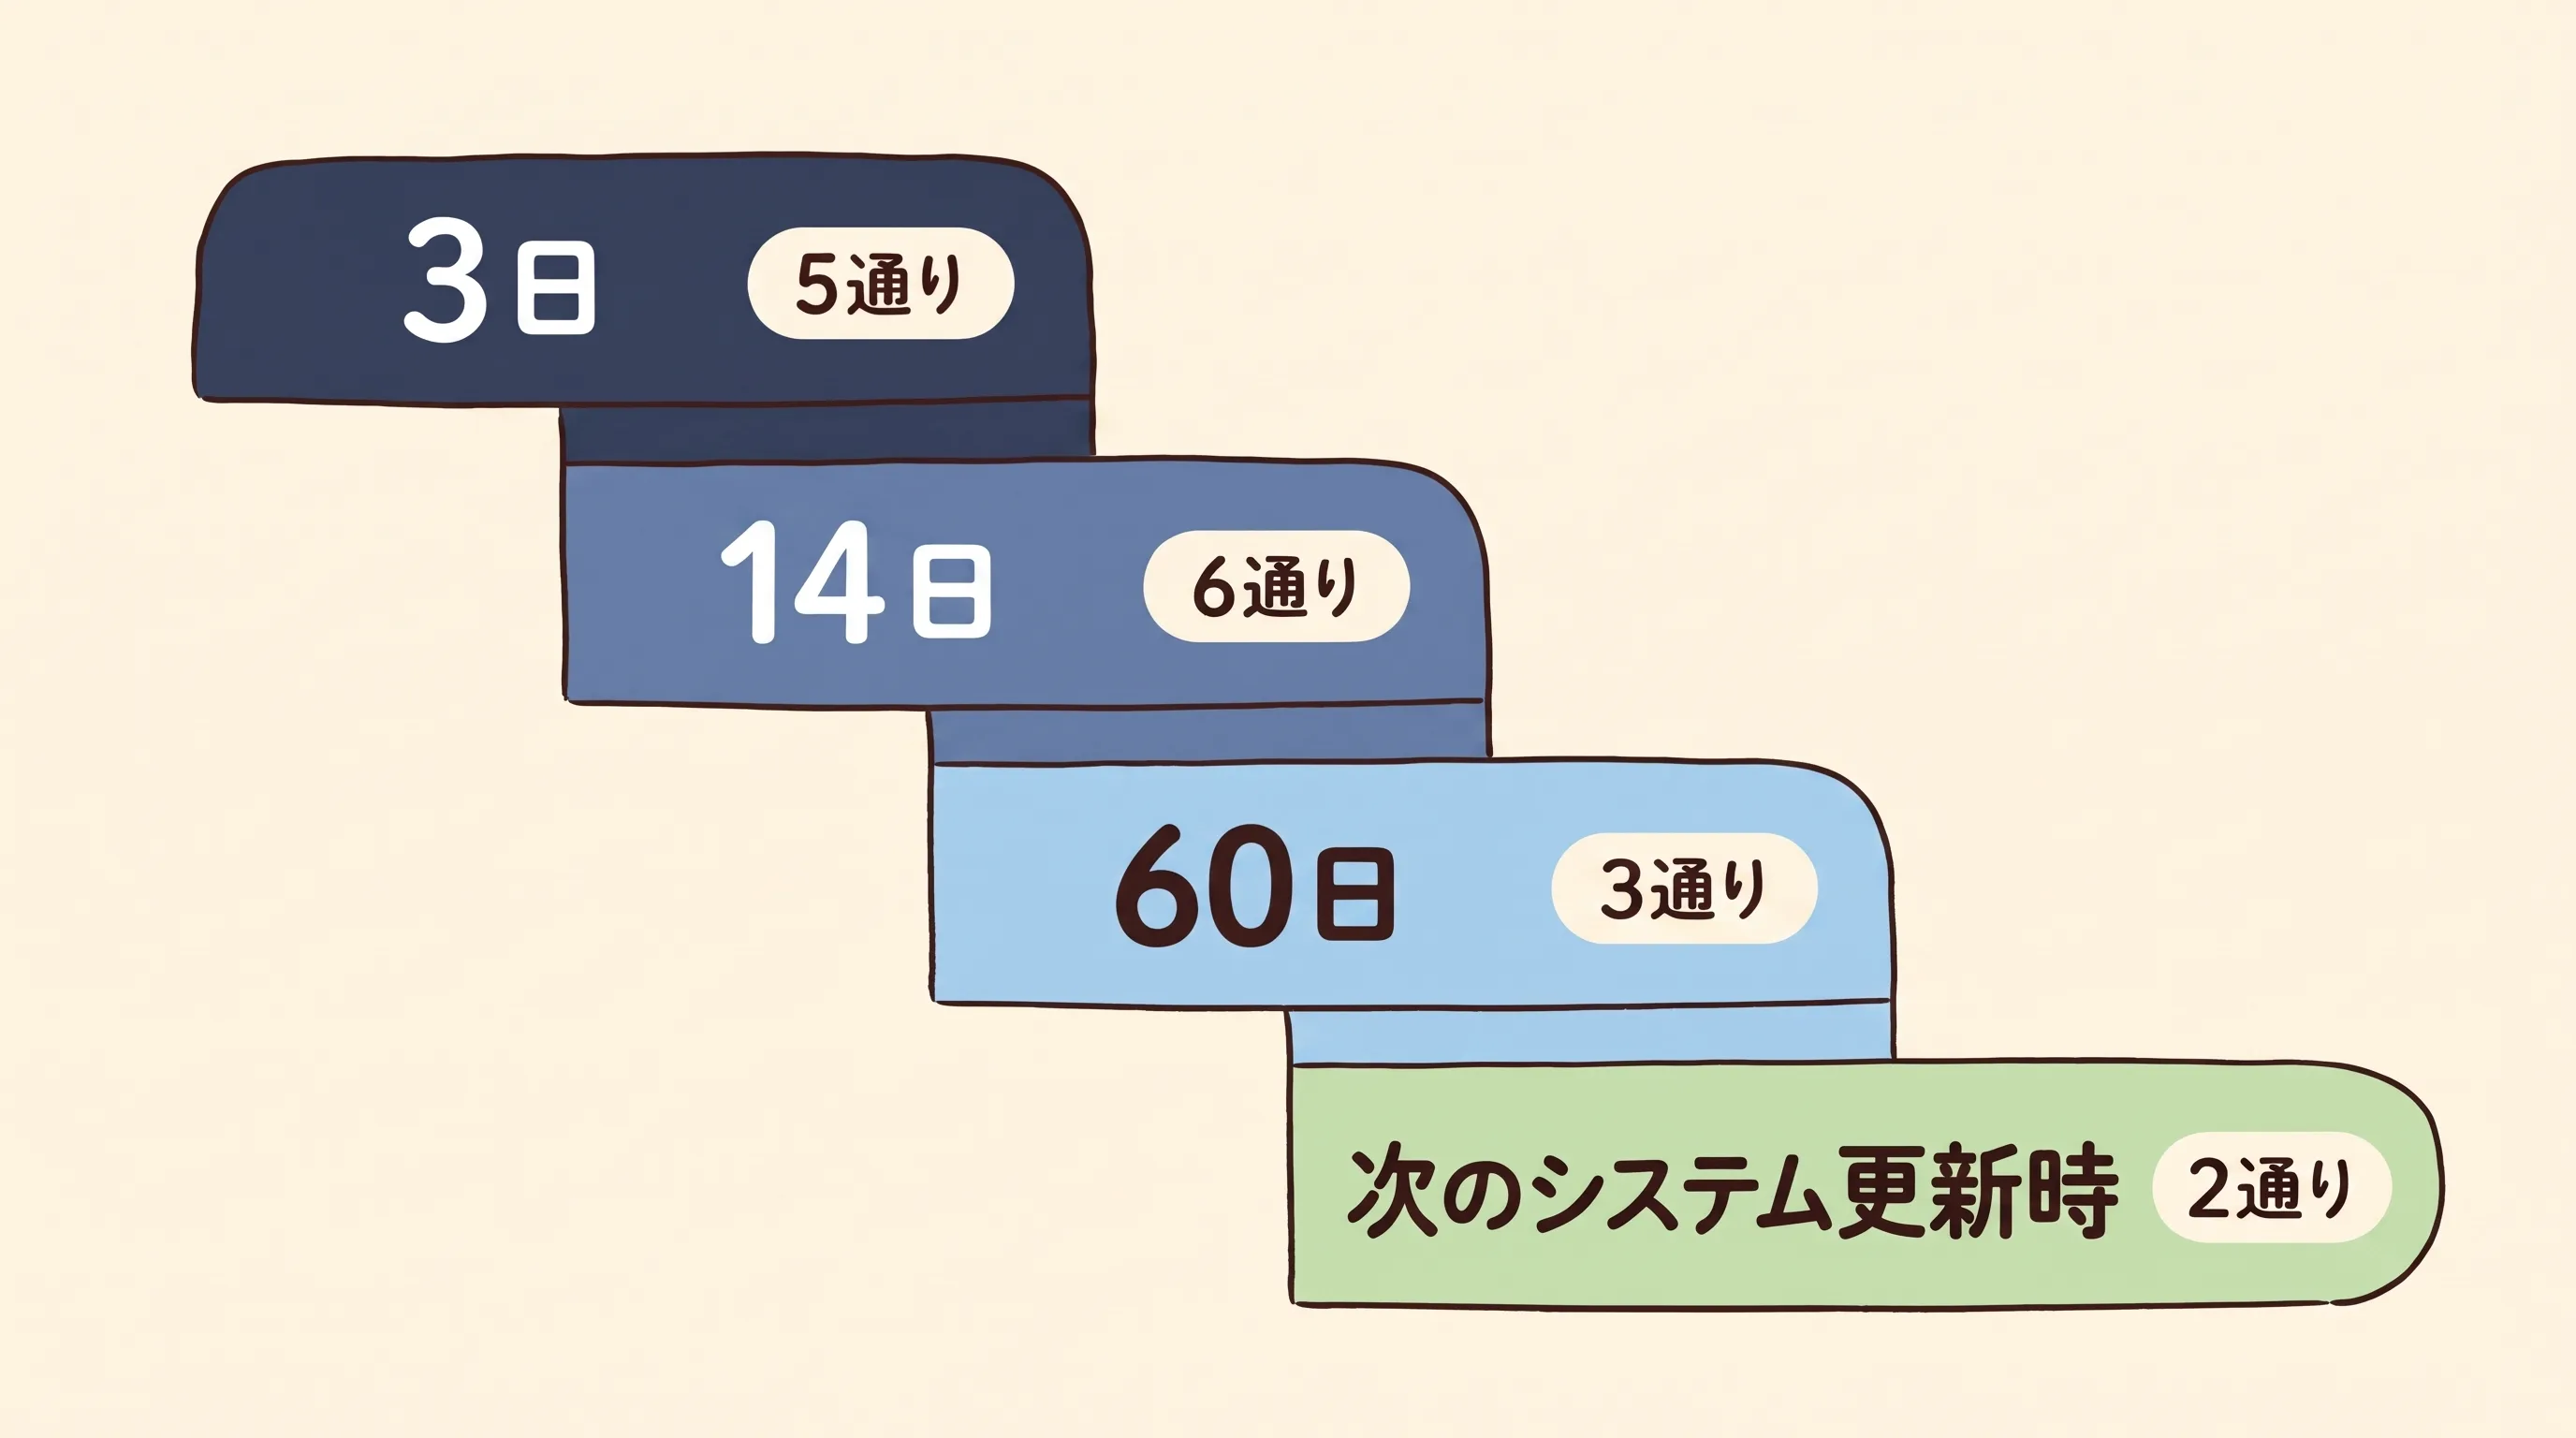
米国のサイバーセキュリティ当局 (CISA) の説明では、ある大規模な機関の初期分析で、3 日の区分に入ったのは脆弱性の件数の 1% でした。6 割超は次のシステム更新まで先送りの区分に入りました[17]。
「Using this criteria, only the highest risk vulnerabilities must be patched within three days, while vulnerabilities presenting less risk may be remediated over longer timelines, even possibly deferred until the next system upgrade.」[17]
最もリスクの高いものだけを 3 日以内に直し、リスクの低いものは長い期間をかけてよい、という趣旨です。1 機関の数字で、診療所に当てはまるとは言えません。それでも、「急ぐものは一握りで、ほとんどには 3 日より長い期限が付く」という設計は参考になります。
英国の国家サイバーセキュリティセンターも、既定で早く更新する方針を掲げたうえで、手が回らないときは外に面した機器から当てるよう書いています[18]。人も予算も限られる院なら、私も同じ順番にします。
先生の院の保守会社は、急ぎの更新にどう動く取り決めでしょうか。会社を測る問いではありません。分からなければ、それが後の質問 1 で聞くことです。
自院は当てはまるか
3 分ほどで確かめられます。院長 1 人で全部答えられなくてかまいません。
| # | 問い | 「いいえ」「分からない」のときの手順 |
|---|---|---|
| 1 | 院の外から届く機器を、1 枚の紙で言えるか | 手順 1 |
| 2 | 更新を当てる人が、機器ごとに決まっているか | 手順 2 |
| 3 | 直近の更新の日付を、保守会社から聞けるか | 手順 2 |
| 4 | 緊急の更新は、月 1 回を待たずに当てる取り決めか | 手順 2・6 |
| 5 | 当てられない機器の台数と、代わりの守りを知っているか | 手順 2・4 |
| 6 | 緊急の連絡を院の誰が受けるか、決まっているか | 手順 5 |
| 7 | 更新の役割と日数が、契約書や約款に書かれているか | 手順 6 |
参考になる公的な数字は病院のものです。厚労省の調査 (令和 8 年 3 月末時点) では、回答した 5,736 病院のうち、サーバーと端末に定期的にパッチを当てていると答えたのは 62.6%、ネットワーク機器は 73.7% でした。20〜199 床の区分では、それぞれ 67.4%、73.5% です[19]。
「定期的」の中身は定義されていません。診療所向けの調査は 2026 年 7〜8 月を調査期間に行われましたが、結果は本記事の時点で確認できていません[20]。
裏返すと、病院でも 3 割前後は「定期的に当てている」と答えていません。自院の問いに「分からない」が付いても、珍しいことではありません。
1 つだけ選ぶなら、私は問い 1 を勧めます。どの機器の話かが決まらないと、残りの答えも出ないからです。
機器を 3 つの組に分ける
ここからは編集部の提案です。法令やガイドラインの基準ではありません。3 日は米国 BOD 26-04 の最も急ぐ区分、14 日は英国 Cyber Essentials の数字を、そのまま借りています。連邦機関や認証を受ける組織の数字で、診療所で達成できるかを確かめた数字ではありません。BOD でも、悪用が確認された公開機器のすべてが 3 日ではありません。出発点の仮置きとして見て、保守会社と現実の日数を決めてください。
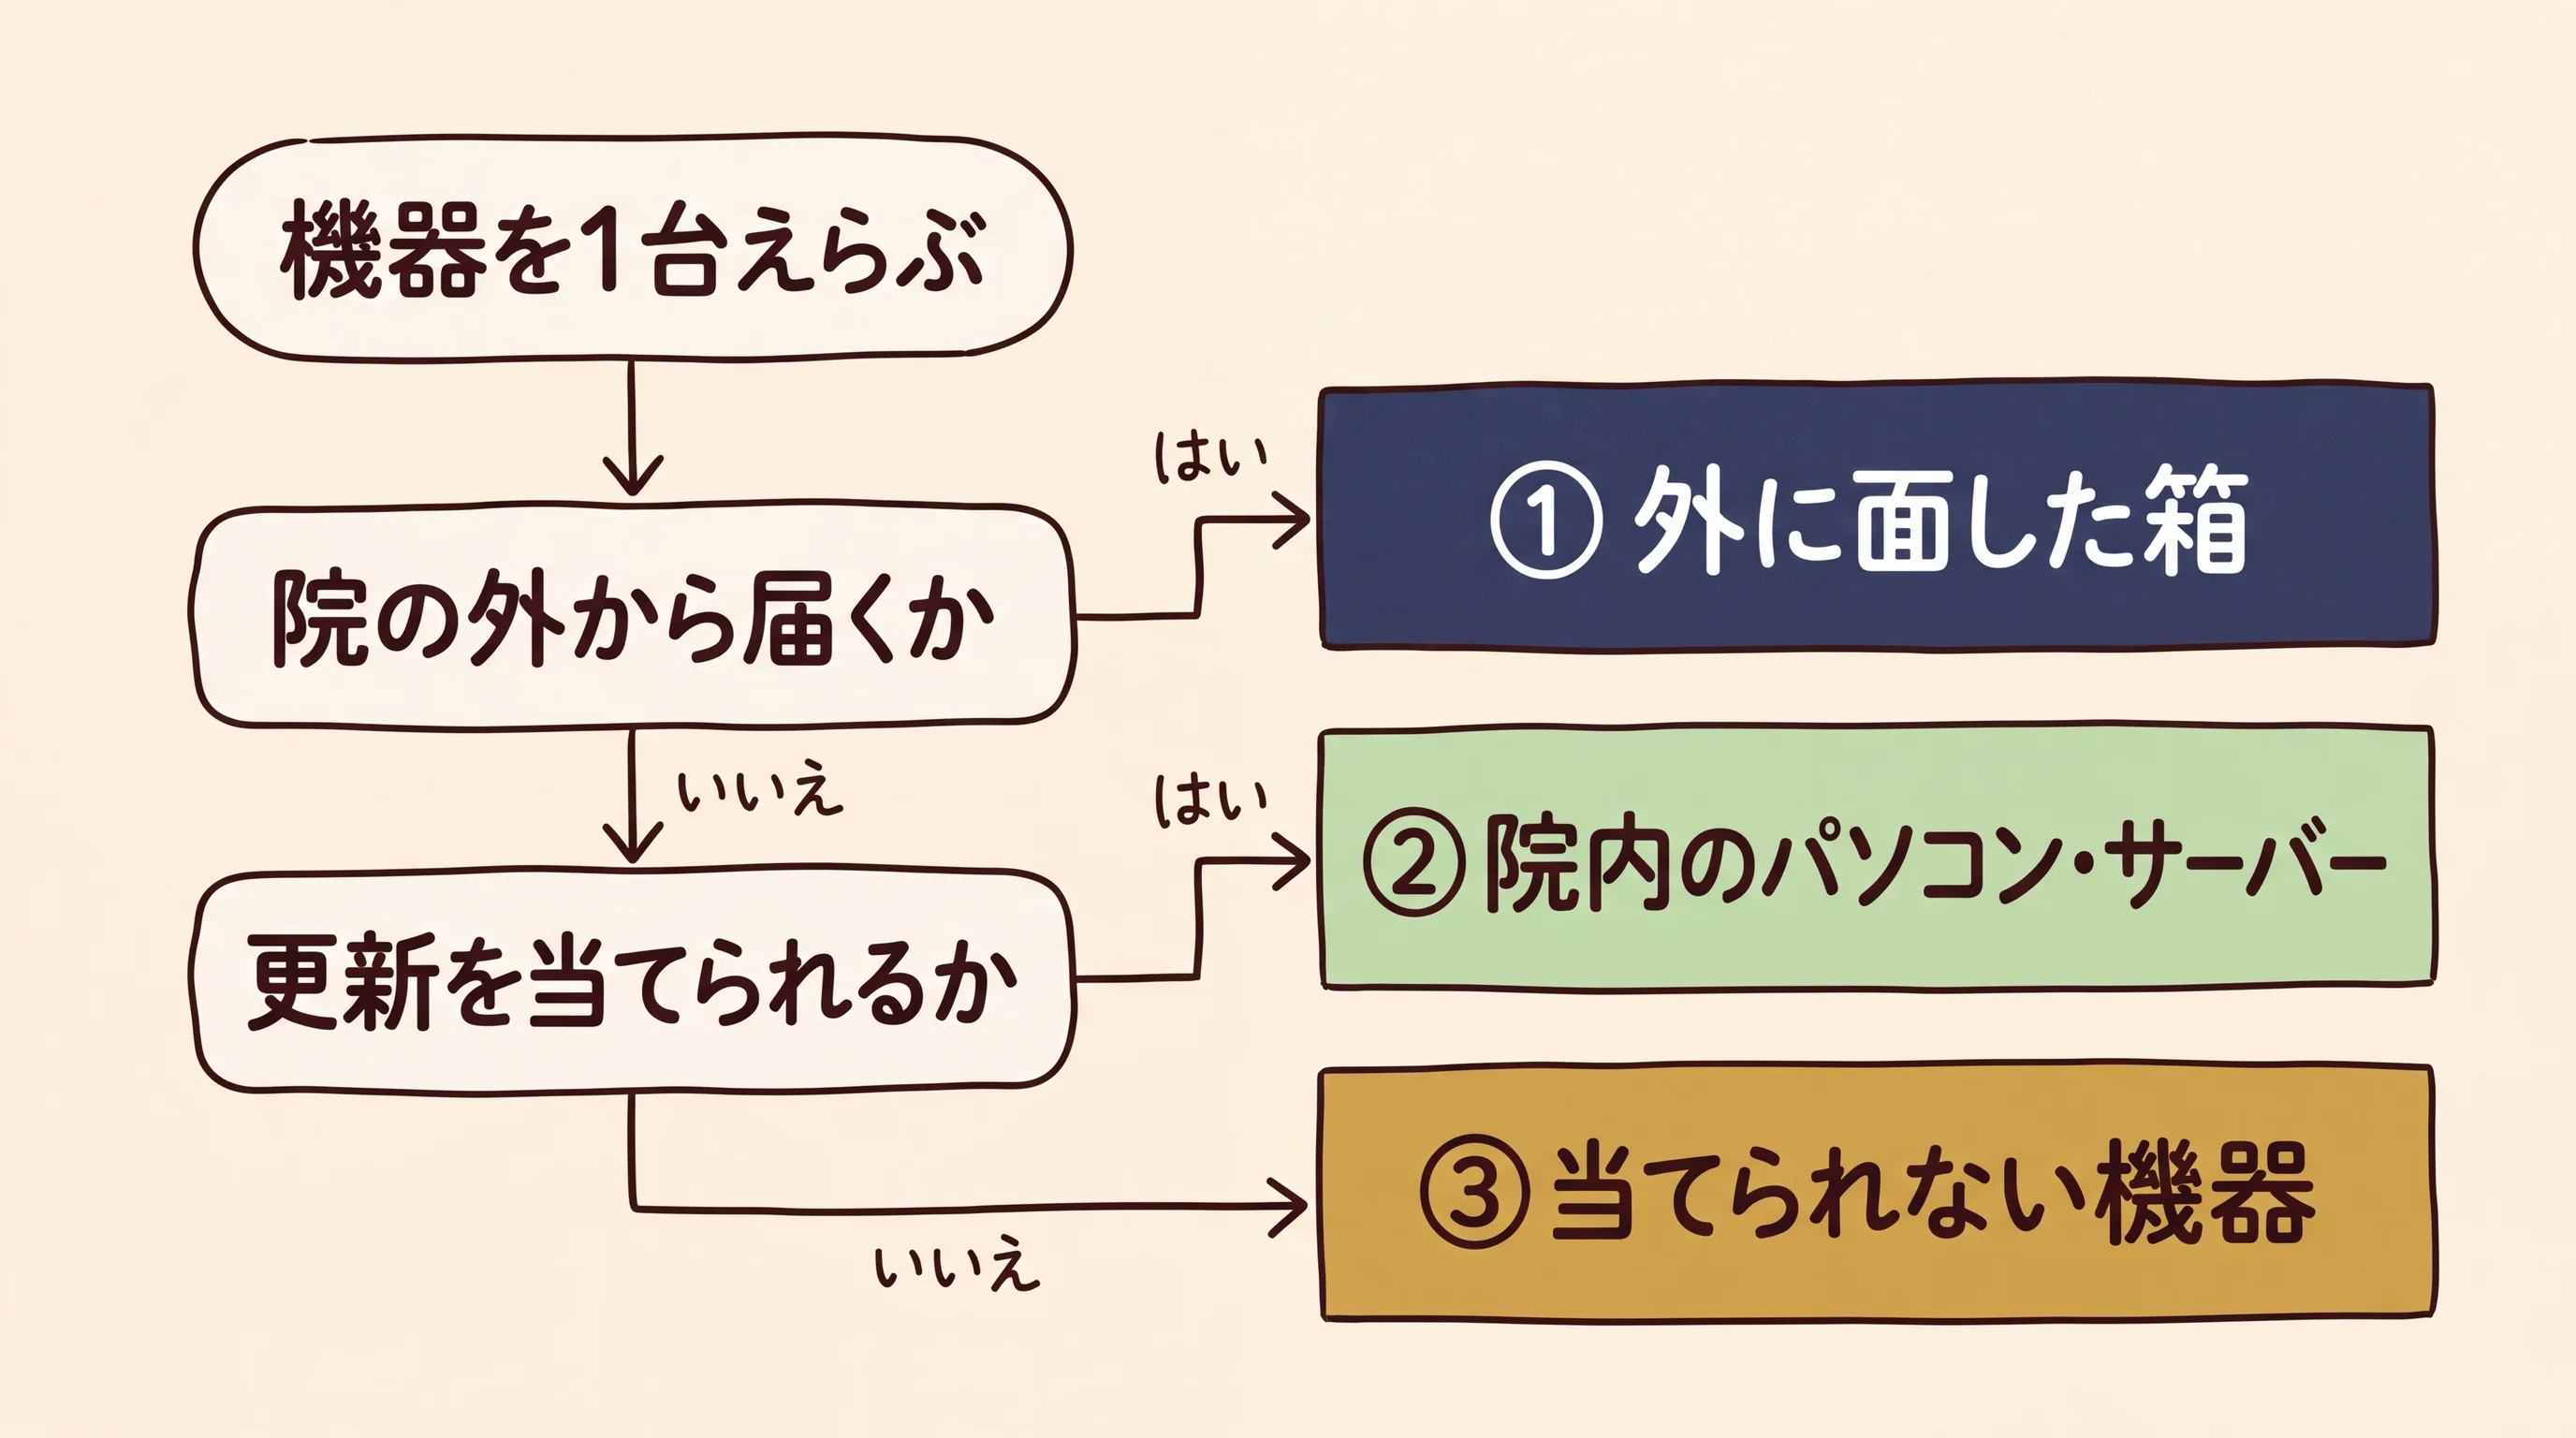
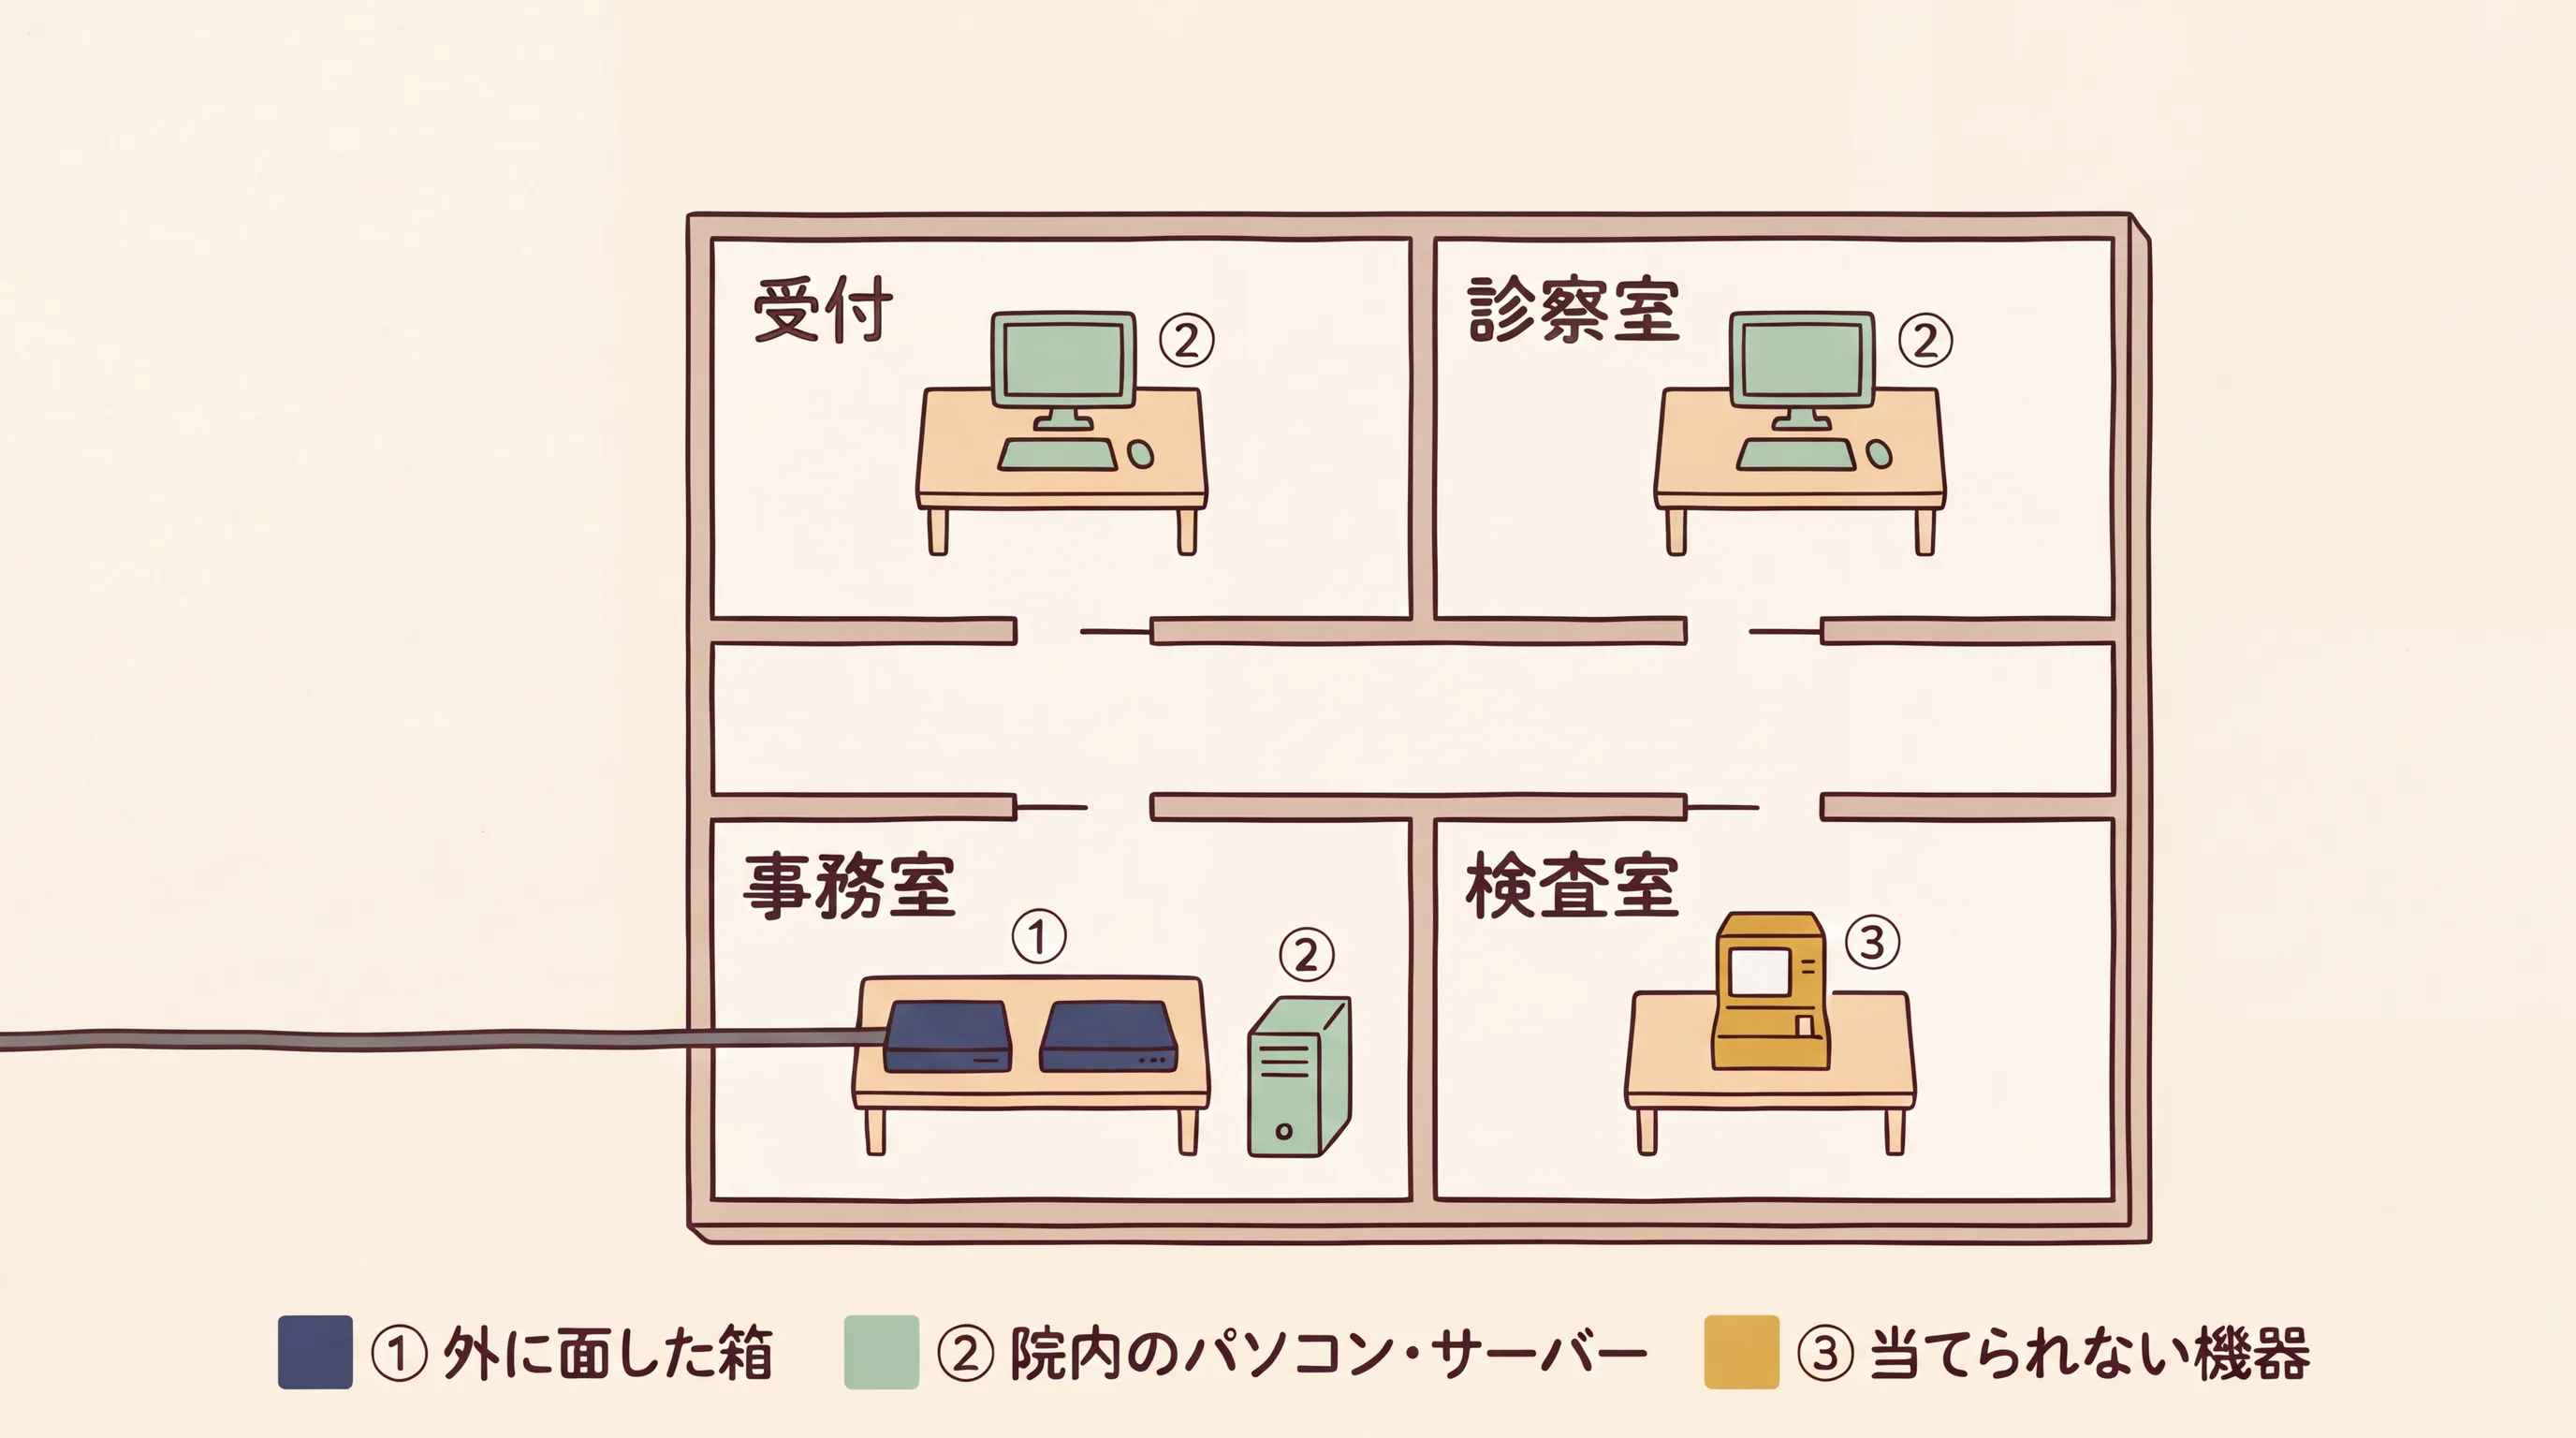
検査機器のように、保守の線を通して外とつながるだけの機器は、箱の内側にあるものとして③で扱います。
| 組 | 機器 | ふだんの更新 | 急ぐとき (編集部の目安) |
|---|---|---|---|
| ① 外に面した箱 | VPN 装置、ルーター、外から開ける画面 | 月 1 回の更新 | 悪用確認の知らせから 3 日、重大な更新はメーカーの公開から 14 日 |
| ② 院内のパソコン・サーバー | 受付・診察室の端末、院内サーバー | 月 1 回 (動作確認のあと) | 重大な更新はメーカーの公開から 14 日 |
| ③ 当てられない機器 | 検査機器、古い Windows の端末 | 医療機器は定期点検のとき、端末は保守会社と決める | 日数より、分離などの代わりの守り |
「重大な更新」は、メーカーが緊急・重要とした更新か、深刻度の点数 (CVSS) が 7 以上のものを指します。この判断は、院長や事務が調べて決めるものではありません。メーカーの発表をもとに保守会社が判断し、院へ連絡する取り決めにしてください。それを確かめるのが、後の質問 1 です。
①の日数が厳しいと感じるかもしれません。私もそう思います。すぐに当てられないなら、接続を切る、保守の時だけつなぐといった手もあります[21]。夜間に作業できるかどうかは保守会社によります (夜間の費用が別になることもあると私は見ています)。答えは保守会社と決めてください。
クラウド型の電子カルテなら、②の一部は事業者の仕事になっていることがあります。それでも、受付のパソコンとルーターは院内に残ります。
③のうち医療機器は、手引書 (2026 年 9 月の第 2 版) が扱っています。緊急性の高い脆弱性の場合を除き、ふだんの更新は定期点検の時に行うことが多いとしたうえで、こう書いています。
「例えば、当初予定した期間内にアップデートが適用できない場合、当面の間ネットワークのセグメント分離等の補完的対策又は医療機器の設定の一時的な変更等が必要となることもあり、アドバイザリー情報を通して医療機器事業者と連携して対応する。」[22]
「補完的対策」は、ガイドラインの「代替策」とほぼ同じ意味で、この記事でいう代わりの守りです。古い OS の端末についても、マニュアルは「こうした機器がサイバー攻撃の対象になることがあります」と注意を促しています[11]。
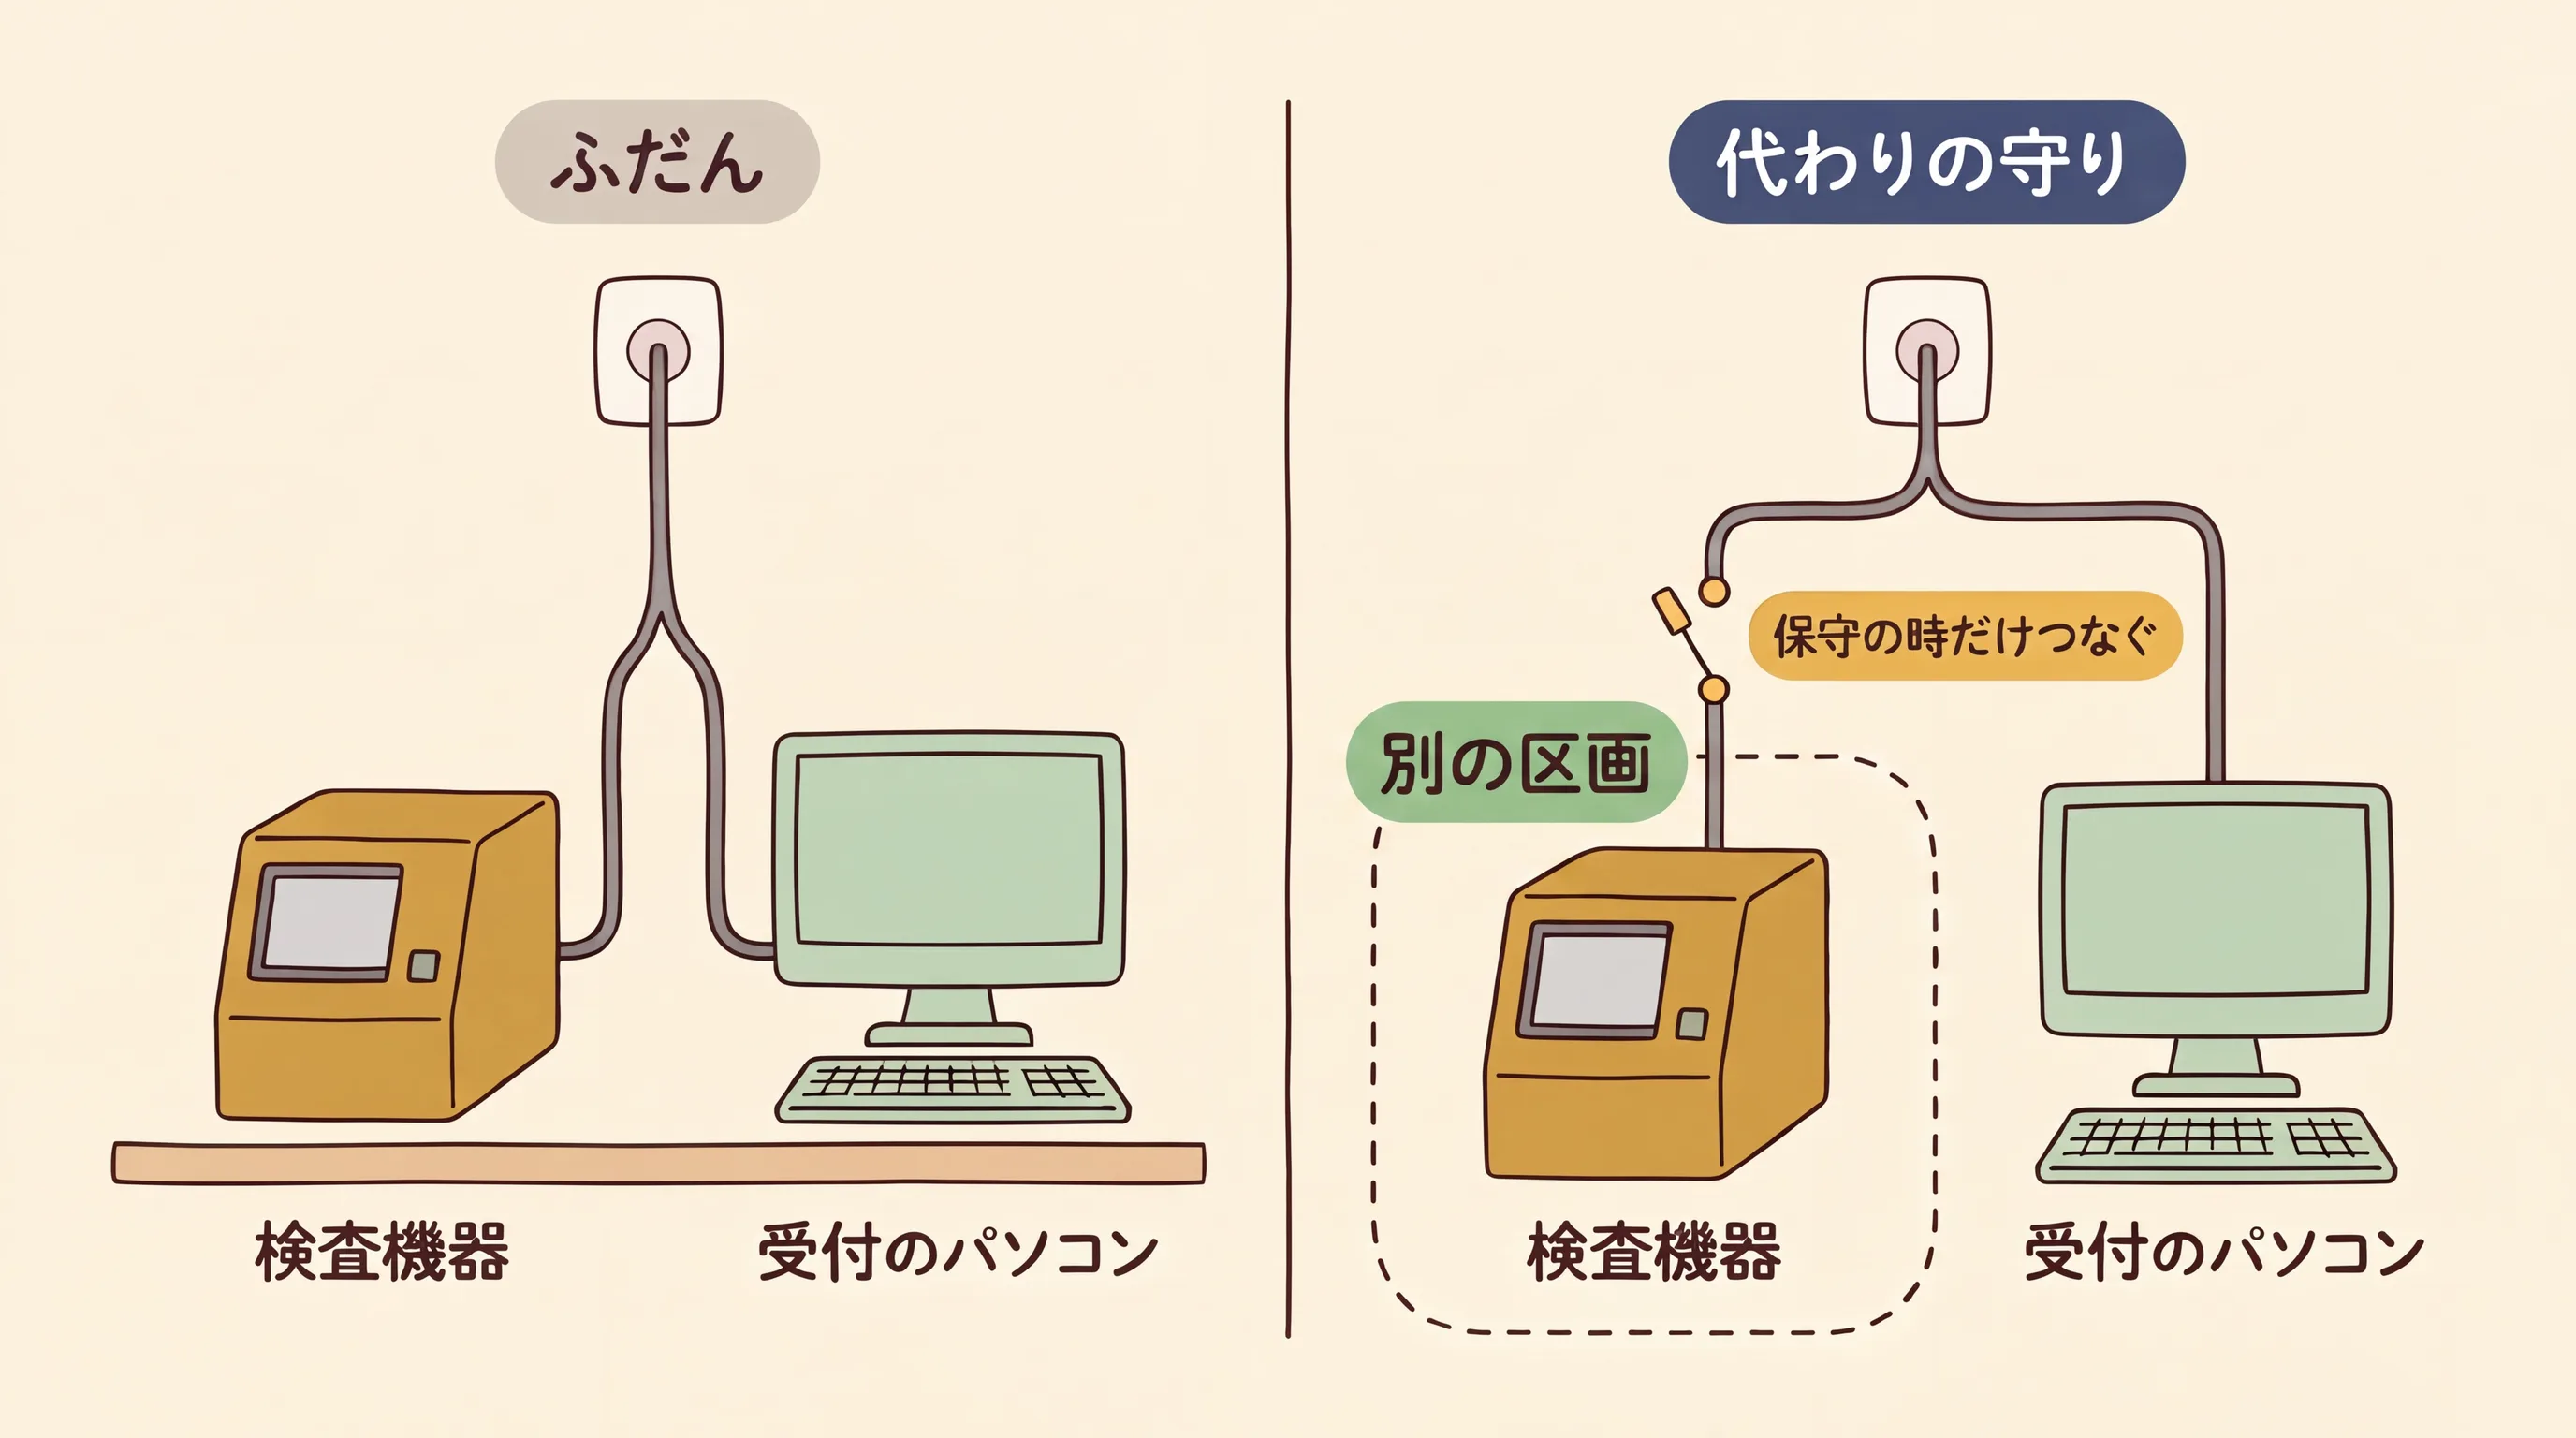
図のように、別の区画に隔てて、外との線を保守の時だけつなぐのが代表例です。
米国の HIPAA 改正案も、入手できるパッチが無い場合に加えて、次の場合を例外に挙げています。
「The only available patch, update, or upgrade would adversely affect the confidentiality, integrity, or availability of electronic protected health information.」[16]
入手できるパッチが医療情報の機密性・完全性・可用性を損なう場合、という趣旨です。例外を使うなら、記録と代わりの措置を求めています[16]。日本の手引書も米国の改正案も、当てられない機器がある前提で書かれています。
問題は、当てられないことを誰も知らない状態だと私は考えています。
先生の院に、当てられない機器は何台あるでしょうか。分からなければ、質問 2 の返事で台数がそろいます。
今日・30 日・90 日でやること
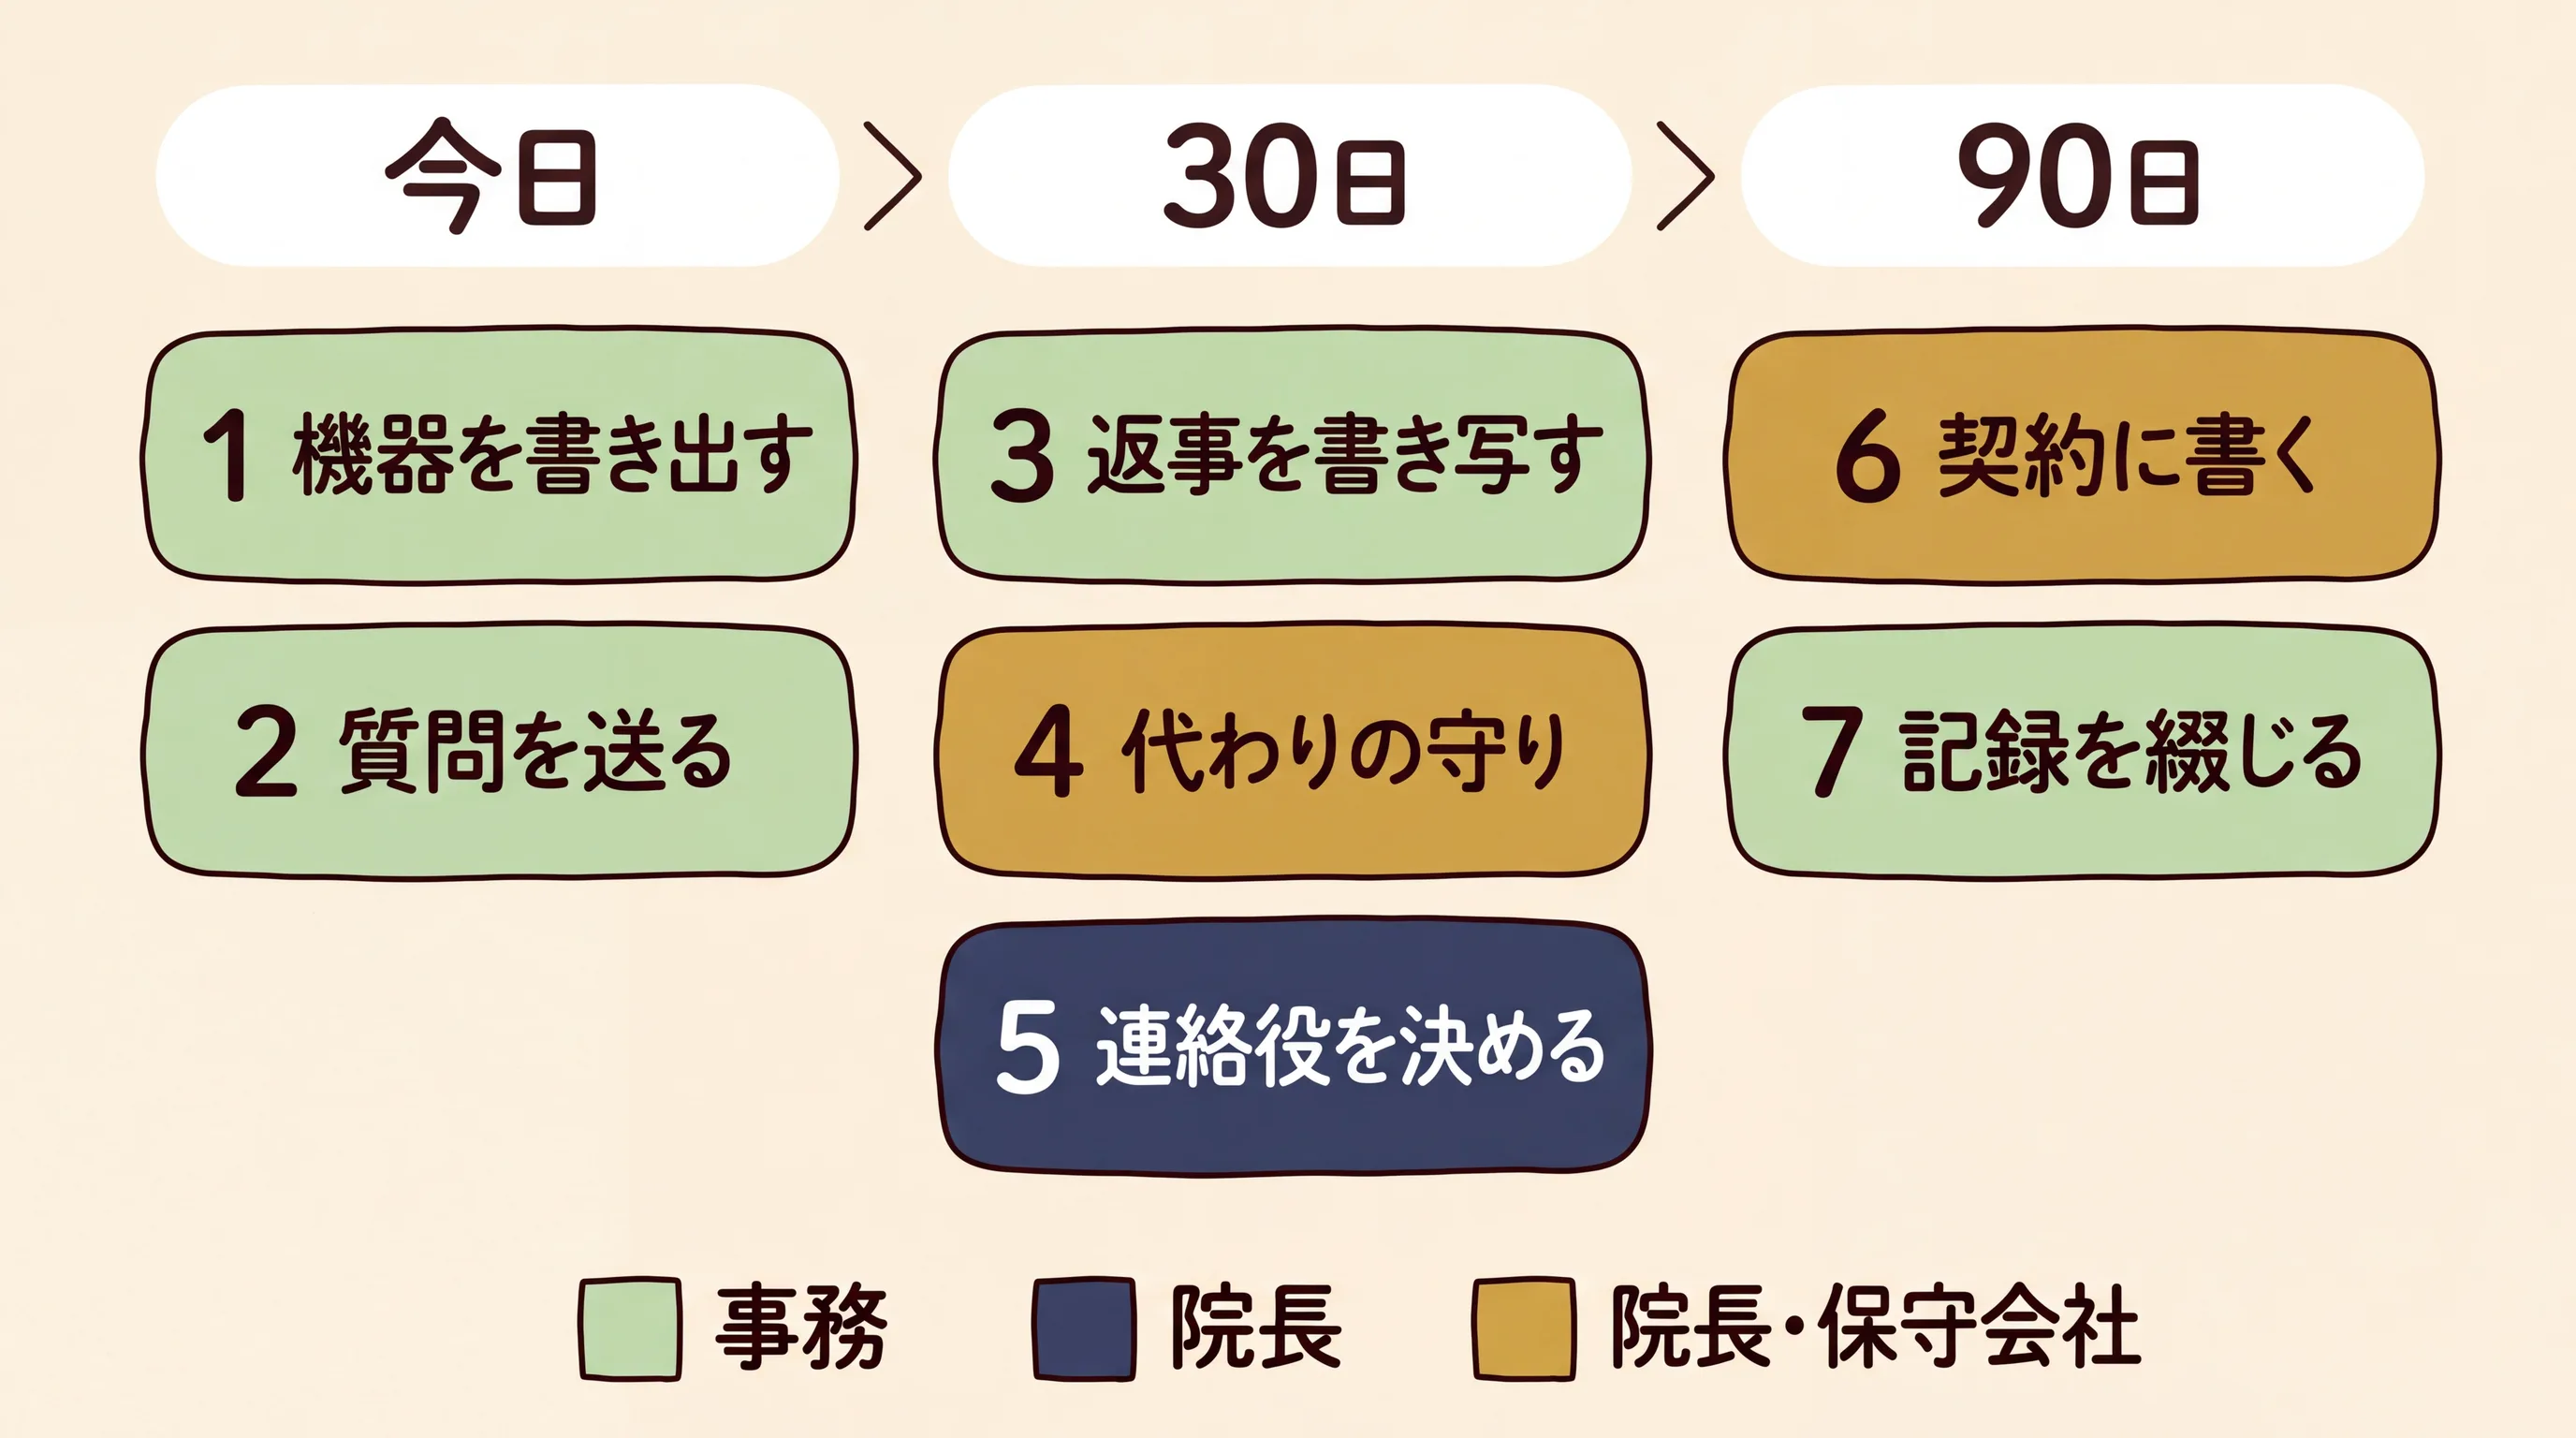
各手順の〔 〕は根拠です。〔立入検査〕は、立入検査で確認される厚労省チェックリストの項目です。〔ガイドラインが求める〕は、国のガイドラインに書かれた内容です。ガイドラインは法令そのものではなく、ガイドライン自体に罰則はありません。法令が定めているのは、管理者がサイバーセキュリティの確保に必要な措置を講じることです (医療法施行規則第 14 条第 2 項)。この印は、その措置を考えるときの物差しと読んでください。〔推奨〕は編集部のおすすめで、義務ではありません。事務のいない院は、院長が兼ねてください。
手順の番号 (1〜7) は、前の章の問いの番号とは別です。「保守用 VPN の棚卸し」や「保守会社に送る 10 の質問」を済ませた院は、その一覧と返事をそのまま使えます。
今日 (45 分ほど)
-
外に面した機器を 1 枚に書き出す〔推奨 (立入検査 2-① の台帳の一部)〕
担当: 事務 / 確認する人: 院長 / 終わりの目印: 機器ごとに「場所・保守会社・組 (①〜③)」の 3 列がある
立入検査で現物を確かめられるのは 2-① の台帳で、院が持つすべての機器を載せ、所在や利用者、ソフトウェアのバージョンなどを管理するものです[11]。この 1 枚は台帳の代わりにはなりません。台帳があれば、外に面した機器に印を付けるだけで足ります。無ければ、この 1 枚を出発点に広げてください。組の印は編集部の提案です。分からない機器は空欄で構いません。質問で埋めます。
-
保守会社に 3 つの質問を送る〔推奨〕
担当: 事務 / 確認する人: 院長 (送る前に文面を見る) / 終わりの目印: 送った日付と返事の期限 (たとえば 2 週間後) が手順 1 の紙にある
事務連絡は、外部接続機器にセキュリティアップデートを含む保守契約が結ばれているかの再確認を求めています[21]。質問文はこの再確認を、日数まで広げたものです。
30 日
-
返事を 3 つの組の表に書き写す〔推奨〕
担当: 事務 / 確認する人: 院長 / 終わりの目印: 各組の「ふだん」「急ぐとき」「誰が」が埋まる
期限を過ぎて返事が無ければ、1 回だけ催促します。
返事と組の表には、外から入れる機器や更新の済んでいない機器が集まります。院の外に出さない書類として、紙なら鍵のかかる棚に、電子なら決まった人だけが開ける場所に置いてください。返事はメールの本文より、PDF や紙でもらうと扱いやすくなります。院内に貼るのは、下の印刷用チェックシートだけにします。
-
当てられない機器に、代わりの守りを決める〔ガイドラインが求める〕
担当: 院長・保守会社 / 終わりの目印: 機器ごとに代替策と見直し日が書かれている
運用編は、対応が難しければ協議して代替策を講じるよう求めています[2]。経営管理編は、予算の確保や補完的対策の承認、運用の廃止を、経営判断として責任を持って行うとしています[23]。ここは院長の仕事です。
-
緊急の連絡を受ける人と、再起動してよい時間帯を決める人を決める〔推奨〕
担当: 院長 / 終わりの目印: 連絡体制図に 1 行入る
保守会社から緊急の更新の連絡が来たとき、診療中か夜間かを決める人が要ります。「連絡体制図」の 1 行に足してください。
90 日
-
更新の役割と日数を、契約書か覚書に書く〔ガイドラインが求める (役割分担)・日数は推奨〕
担当: 院長・保守会社 / 終わりの目印: 更新の担当と日数の条文が契約書にある
ガイドラインが必要に応じて求めているのは役割分担の取り決めです[14]。日数まで書くのは、編集部の推奨です。
日数は、必ず守る約束でなく目標として書く形もあります。動作確認の待ち、守れないときの扱い、追加の費用もあわせて話し合ってください。約款で動くサービスは、院ごとに変えられないこともあります。その場合は、保守会社の回答を書面で残すだけでも前に進みます。
-
更新の記録を 1 回分もらい、年 1 回の点検に綴じる〔推奨 (立入検査 2-⑥ の備え)〕
担当: 事務 / 確認する人: 院長 / 終わりの目印: 日付つきの作業記録がチェックリストと同じ綴じ込みにある
チェックリストの点検は少なくとも年 1 回です[11]。作業記録そのものは、チェックリストの確認項目ではありません。「はい」に丸を付けるときの手元の裏付けになります。
7 つのうち 1 つを選ぶなら、私は手順 2 です。返事が届けば、残りは表を埋める仕事に変わります。
保守会社への質問文
電子カルテの保守会社と、回線・ルーターの会社に、同じ文面を送ります。院と直接の契約が無い会社には、契約している販売店を通して送ります。3 つの質問は、それぞれ 2〜4 個の小問に分かれています (全部で 9 問)。
件名: 【ご確認のお願い】セキュリティ更新の進め方について

{会社名} ご担当者様

いつもお世話になっております。
{医療機関名} の {氏名} です。
厚生労働省のチェックリスト (令和8年度版)
2-⑥ の確認にあわせて、当院の機器の更新の
進め方を教えてください。以下は当院で作った
質問で、チェックリストの項目そのものでは
ありません。難しい項目は、分かる範囲で
結構です。{月日} までにご回答いただけますと
幸いです。

【1. 更新の日数】
・貴社の保守の範囲に入っている機器の一覧を
  ください (VPN装置・ルーターを含む)。
・通常の更新は、どのくらいの間隔で行って
  いますか。
・悪用が確認された更新は知らせから何日、
  重大な更新はメーカーの公開から何日を目安に
  適用していただけますか。月例と別の対応は
  ありますか。別料金の場合は目安も教えて
  ください。
・これらの定めは、契約書・約款・SLA の
  どこに書かれていますか。

【2. 更新できない機器】
・動作確認の待ちなどで、更新が適用されていない
  機器はありますか。台数と理由を教えてください。
・いつ適用できる見込みですか。それまでの
  代替策は何ですか。
・サポート終了の予定日はいつですか。

【3. 外部から接続できる機器】
・当院の機器のうち、外部から接続できるものを
  教えてください。常時接続か、作業時のみかも
  お願いします。
・管理画面が院の外から開ける設定のものは
  ありますか。

最後に、差し支えなければ、直近の更新の
作業記録を 1 回分いただけますと助かります。

よろしくお願いいたします。
いちばん答えにくいのは質問 1 の日数だろうと私は見ています。日数を書けない返事も、責める材料にはなりません。「検討します」が続くなら、手順 6 で話し合う材料になります。
契約に更新が入っていなければ、当たっていないことをすぐ保守会社の怠りと決めつけることはできません。どこまでが務めになるかは、契約の中身と事情によります。厚労省の事務連絡も、院と事業者の認識のずれを原因に挙げています[21]。その場合は、誰が担当するかから決めます。
「はい、やっています」という返事でも、責任の所在が書面に無いことがあります。Q&A は、保守委託機関編の対象と言えるには、事業者の責任が契約書、約款、SLA 等に明記されている必要があるとしています[24]。あわせて、確認のために作業記録を 1 回分見せてもらえると安心です。
先生の院の契約書には、更新の担当が書いてあるでしょうか。
費用と頼れる先
書き出しと質問の送付そのものに、費用はかかりません。
費用が出るかもしれないのは、緊急の別便を契約に足すときと、外に面した箱を買い替えるときです。診療所向けの公的な相場は見当たりませんでした。質問 1 の返事を受けて、見積もりを取ってください。
サポートが終わった箱には更新が出ません。事務連絡は、速やかな買い替えの検討を求めています[21]。パソコンの場合は「Windows 10 の延長更新」にまとめました。
順番としては、外に面した箱のサポート終了日を先に確かめるのがよいと私は考えています。終わった箱には、別便を足しても更新が届かないからです。
先生の院のルーターと VPN 装置のサポート終了日は、いつでしょうか。
困ったときの窓口 (厚労省の連絡先、お助け隊サービスなど) は、「保守用 VPN の棚卸し」の「費用と頼れる窓口」にまとめました。
印刷用チェックシート
院内に貼るか、立入検査の資料と一緒に綴じてください。No は本文の手順の番号と同じです。
| No | 確かめること | 区分 | 担当 | 期限 | 済 |
|---|---|---|---|---|---|
| 1 | 外に面した機器を 1 枚に書き出した | 推奨 (2-① の台帳は全機器で別に要る) | 事務 | 今日 | □ |
| 2 | 3 つの質問を送った (日付と期限を記録) | 推奨 | 事務 | 今日 | □ |
| 3 | 返事を 3 つの組の表に書き写した | 推奨 | 事務 | 30 日 | □ |
| 4 | 当てられない機器の代わりの守りを決めた | ガイドライン | 院長・保守会社 | 30 日 | □ |
| 5 | 緊急の連絡を受ける人と再起動の判断の人を決めた | 推奨 | 院長 | 30 日 | □ |
| 6 | 更新の役割と日数を契約書か覚書に書いた | ガイドライン (日数は推奨) | 院長・保守会社 | 90 日 | □ |
| 7 | 更新の記録を年 1 回の点検に綴じた | 推奨 (立入検査 2-⑥ の備え) | 事務 | 90 日 | □ |
開始日: __月__日 (30 日・90 日は、この日から数えます)
今日決める 1 つ: 3 つの質問を送る相手と、返事の期限。 送る先: ______ / ______ (期限: ____年__月__日)
おわりに——速さは機器で分ける
月 1 回で足りるか、という問いに、私が開いた日本の公的資料は数字で答えていません。日数を決めるなら、院と保守会社の契約に書くのがよいと私は考えています。
私の整理は次の 3 つです。
- 外に面した箱: 海外の物差しでは、月 1 回の便だけでは足りない日がある
- 院内のパソコン: 月 1 回に緊急の別便を足す
- 当てられない機器: 日数より代わりの守りを決める
最初にやることは、外に面した機器を 1 枚に書き出し、3 つの質問を送ることです。ここまでに費用はかかりません。
返事に日数が無くても、聞いたことで、次の更新の話を切り出せるようになります。
ここで覚えた「外に面した箱」と「代わりの守り」は、次の記事でも使います。AI の時代の全体像は「AI 時代のサイバー攻撃」にまとめました。
なお、本記事は 2026 年 10 月 31 日時点の公表資料に基づく一般的な情報提供で、個別の契約や法的判断についての助言ではありません。民間の情報メディアが厚生労働省などの公表資料を読んでまとめたもので、各機関の見解ではありません。情報セキュリティの専門家による監修は受けていません。「推奨」「編集部の目安」は編集部の判断で、法令やガイドラインの基準ではありません。「私は〜と考えます」と書いた部分も、資料に書かれていない編集部の考えです。質問文は編集部が作った文面で、厚生労働省の様式ではありません。半田病院の事案は報告書の記載の範囲で紹介し、事業者の責任の有無は判断していません。Anthropic・CrowdStrike・VulnCheck の数字は各社の公表の範囲で紹介しています。本記事は、取り上げた事業者・機関から依頼や報酬を受けて書いたものではなく、特定の製品・サービスの推奨もしていません。当サイトは Anthropic 社の有料サービスの利用者ですが、同社から依頼や報酬は受けていません。クリニックAIラボは、事業者への送客などから収益を得ることがあります (詳しくは利益相反の開示)。本記事の本文には、送客のためのリンクや報酬の仕組みはありません。記事の末尾には、サイトの製品比較のページへの案内が自動で付き、そのページには CrowdStrike 社の製品も載っています。本記事は同社の報告の数字を引いたもので、製品の評価ではありません。機器の更新の作業は契約している事業者に、立入検査の運用は管轄の保健所にご確認ください。契約条項の法的な評価が必要な場合は、弁護士などの専門家にご相談ください。
参考文献
主な参考文献 (本文で多く引いた 5 件)
- Anthropic. Measuring LLMs' impact on N-day exploits. 2026年6月8日. https://www.anthropic.com/research/n-days
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編 (8章 遵守事項、8.2、PDF p.23-24). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716295.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編 (遵守事項⑤ PDF p.9、接続点機器 PDF p.11、解説 PDF p.19). https://www.mhlw.go.jp/content/10808000/001716297.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル (PDF p.3-4・p.6・p.9). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716186.pdf
- 厚生労働省医政局医療情報担当参事官室. 事務連絡 VPN装置等のネットワーク機器におけるサイバーセキュリティ対策の徹底について(周知依頼). 令和8年3月19日. https://www.mhlw.go.jp/content/10808000/001679871.pdf
すべての参考文献 (24 件) を見る
- Anthropic. Measuring LLMs' impact on N-day exploits. 2026年6月8日. https://www.anthropic.com/research/n-days
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 システム運用編 (8章 遵守事項、8.2、PDF p.23-24). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716295.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編 (遵守事項⑤ PDF p.9、接続点機器 PDF p.11、解説 PDF p.19). https://www.mhlw.go.jp/content/10808000/001716297.pdf
- つるぎ町立半田病院 コンピュータウイルス感染事案有識者会議. コンピュータウイルス感染事案 有識者会議調査報告書 (PDF p.9・p.19・p.33). 2022年6月7日. https://www.handa-hospital.jp/topics/2022/0616/report_01.pdf
- 警察庁. 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について (図表6、統計編 p.143・p.153). 2026年9月10日 (訂正後の版). https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 情報処理推進機構 (IPA). AI セキュリティ短信 2026年8月号 (p.6). 2026年9月7日. https://www.ipa.go.jp/digital/ai/security/rcu1hd0000007gji-att/2026-2_0907.pdf
- CISA. Binding Operational Directive 26-04: Prioritizing Security Updates Based on Risk (Table 1). 2026年6月10日. https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk
- CrowdStrike. 2026 Threat Hunting Report: Exploitation Window Closes as AI Use Accelerates (ブログ要約). 2026年8月3日. https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-threat-hunting-report/
- VulnCheck. State of Exploitation 1H-2026. 2026年7月28日. https://www.vulncheck.com/blog/state-of-exploitation-1h-2026
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト (医療機関・薬局確認用 2-①・2-⑥). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル (PDF p.3-4・p.6・p.9). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716186.pdf
- 厚生労働省 (医政局医療情報担当参事官室ほか). 事務連絡 医療機関等におけるサイバーセキュリティ対策の取組みについて(周知依頼)(別添 サイバー攻撃リスク低減のための最低限の措置). 令和6年8月1日. https://www.mhlw.go.jp/content/10808000/001283914.pdf
- 厚生労働省医政局. 事務連絡 高性能 AI の悪用リスクを踏まえたサイバーセキュリティ対策の強化について(医療機関等向け注意喚起). 令和8年5月27日. https://www.mhlw.go.jp/content/10808000/001705832.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 企画管理編 (PDF p.56). https://www.mhlw.go.jp/content/10808000/001716292.pdf
- NCSC / IASME. Cyber Essentials: Requirements for IT Infrastructure v3.3 (p.17、PDF p.18). 2026年4月. https://www.ncsc.gov.uk/files/cyber-essentials-requirements-for-it-infrastructure-v3-3.pdf
- 米国保健福祉省 (HHS). HIPAA Security Rule To Strengthen the Cybersecurity of Electronic Protected Health Information (NPRM、90 FR 898、§164.308(a)(4)(ii)(C)〜(E)). 2025年1月6日. https://www.federalregister.gov/documents/2025/01/06/2024-30983/hipaa-security-rule-to-strengthen-the-cybersecurity-of-electronic-protected-health-information
- CISA. Patch Smarter, Not Harder. 2026年6月10日. https://www.cisa.gov/news-events/news/patch-smarter-not-harder
- NCSC. Preparing for a 'vulnerability patch wave'. 2026年5月1日. https://www.ncsc.gov.uk/blogs/prepare-for-vulnerability-patch-wave
- 厚生労働省医政局医療情報担当参事官室. 「病院における医療情報システムのサイバーセキュリティ対策に係る調査」の結果について (PDF p.2・p.7・p.24・p.25). 2026年5月29日. https://www.mhlw.go.jp/content/10808000/001705951.pdf
- 厚生労働省医政局医療情報担当参事官室. 事務連絡 令和8年度 診療所における医療情報システムのサイバーセキュリティ対策に係る調査について(依頼). 2026年6月15日 (団体サイトに置かれた写し). https://ajhc.or.jp/siryo/20260615cyber.pdf
- 厚生労働省医政局医療情報担当参事官室. 事務連絡 VPN装置等のネットワーク機器におけるサイバーセキュリティ対策の徹底について(周知依頼). 令和8年3月19日. https://www.mhlw.go.jp/content/10808000/001679871.pdf
- 日本医療機器産業連合会 編. 医療機関における医療機器のサイバーセキュリティ確保のための手引書 第2版 (PDF p.14)、厚生労働省の通知 (政情連発0924第1号ほか、令和8年9月24日). https://www.mhlw.go.jp/content/10808000/001763113.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 経営管理編 (遵守事項⑰ PDF p.11、解説 PDF p.15). https://www.mhlw.go.jp/content/10808000/001716291.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版に関するQ&A (保守委託機関編 Q1・Q3、PDF p.31). 令和8年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf
お使いの製品の口コミを募集しています。口コミを書く →
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。
関連する記事
ビジネスメール詐欺——振込先の変更は、台帳の番号へ折り返す
取引先を名乗る「振込先が変わりました」と、院長の名前の「至急・内密に」。文面が自然でもアドレスが本物でも、本物とは限りません。見分けるのをやめ、台帳の番号へ折り返して確かめる院内ルールを、取引先と銀行への文面、印刷用の台帳付きで示します。
#医療情報セキュリティ / なりすましの送金依頼 (振込先の変更・院長名の至急の依頼)保守会社に送る10の質問——「保守されているはず」を1通で確かめる
厚労省は、医療機関は保守されていると考え、事業者は保守の対象でないと考える食い違いから、被害に遭う例が多発していると書いています。保守・VPN・バックアップ・IDの10の質問を1通のメールにまとめ、返事を書き込む回収表と、立入検査で使う事業者確認用チェックリストの集め方を示します。
#医療情報セキュリティ / 事業者との責任分界 (チェックリスト 2-②・2-③・事業者確認用)サイバー攻撃の連絡体制図——誰がどこに電話するかをA4 1枚に
サイバー攻撃やシステム障害に気づいた朝、誰がどこへ電話するか。立入検査で現物を見られるチェックリスト3-①の連絡体制図を、厚労省の例を診療所の大きさに畳んでA4 1枚で作ります。電話する先の一覧、事業者への質問文、記入用の表付き。
#医療情報セキュリティ / インシデント時の連絡体制図 (チェックリスト 3-①)診療所のサイバー対策チェックリスト——19項目の記入例と現物4つ
立入検査で確認される厚労省のサイバー対策チェックリスト(令和8年度版)19項目を、架空の無床診療所で1行ずつ埋めた記入例です。現物を見せる4つ、事業者に書いてもらう紙、「いいえ」と目標日の書き方、運用管理規程の骨組みと依頼文を示します。
#医療情報セキュリティ / 立入検査のチェックリスト 19 項目と運用管理規程 (4-①)
Comments
この記事への質問・ご意見をお寄せください
「ここが分かりにくかった」「この数字の根拠をもっと知りたい」「次はこれを取り上げてほしい」。どんな一言でも歓迎です。編集長 (現役の内科医) がすべて読み、できるだけ返信します。いただいた声は、記事の改稿と次の記事に生かします。