診療所のサイバー対策チェックリスト——19項目の記入例と現物4つ
立入検査で確認される厚労省のサイバー対策チェックリスト(令和8年度版)19項目を、架空の無床診療所で1行ずつ埋めた記入例です。現物を見せる4つ、事業者に書いてもらう紙、「いいえ」と目標日の書き方、運用管理規程の骨組みと依頼文を示します。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-10-21
- 更新
- 2026-10-21
- 引用
- PMID 0 件
この記事で学べること
- 紙は2種類——院が書く19項目と、事業者ごとに1枚の15項目。立入検査では両方の確認日と回答が見られる
- 現物は4つ——台帳・連絡体制図・BCP・規程。4-①の規程は、ほかの18項目のやり方を束ねる
- 「いいえ」は目標日と組で書く——令和8年度中の目標日を書く欄が紙に用意されている
読み終えたら、まずこれ
契約しているシステムの会社を1枚に書き出し、事業者確認用の紙を送る
目次Index
はじめに——1 枚の紙と 4 つの現物
保健所の立入検査で、サイバーセキュリティの確認表を見せてくださいと言われたら、すぐに出せるでしょうか。
立入検査は、保健所が診療所に来て、法令で求められた対策を確かめる検査です (医療法第 25 条第 1 項に基づきます[2])。厚生労働省 (厚労省) の「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」(令和 8 年度版) は、この立入検査で確認されます。紙の冒頭には、令和 8 年度 (2026 年度) 中にすべての項目で「はい」にマルが付くよう取り組むこと、と書かれています[1]。項目は 19 あります。
19 と聞くと身構えますが、私は原文と、厚労省が出している記入の手引き (マニュアル) を読んで、この紙は思ったより「書き方」が決まっている紙だと読みました。マニュアルは、立入検査で何を見せるのかまで書いています[2]。現物を見せるのは 4 つです。そして「いいえ」の項目には、対応の目標日を書く欄があります[1]。
この記事では、架空の無床診療所を 1 つ置いて、19 項目を 1 行ずつ埋めていきます。院が自分で書くもの、事業者に書いてもらうもの、現物として綴じておくものを分けて示します。事業者への依頼文と、印刷用のチェックシートも付けました。急ぐ方は「19 項目の記入例」の章からどうぞ。
この記事で決めることは 1 つです。チェックリストを送る事業者を決めることです。
そもそもチェックリストとは
本題の前に、言葉を 6 つだけ置き換えておきます。
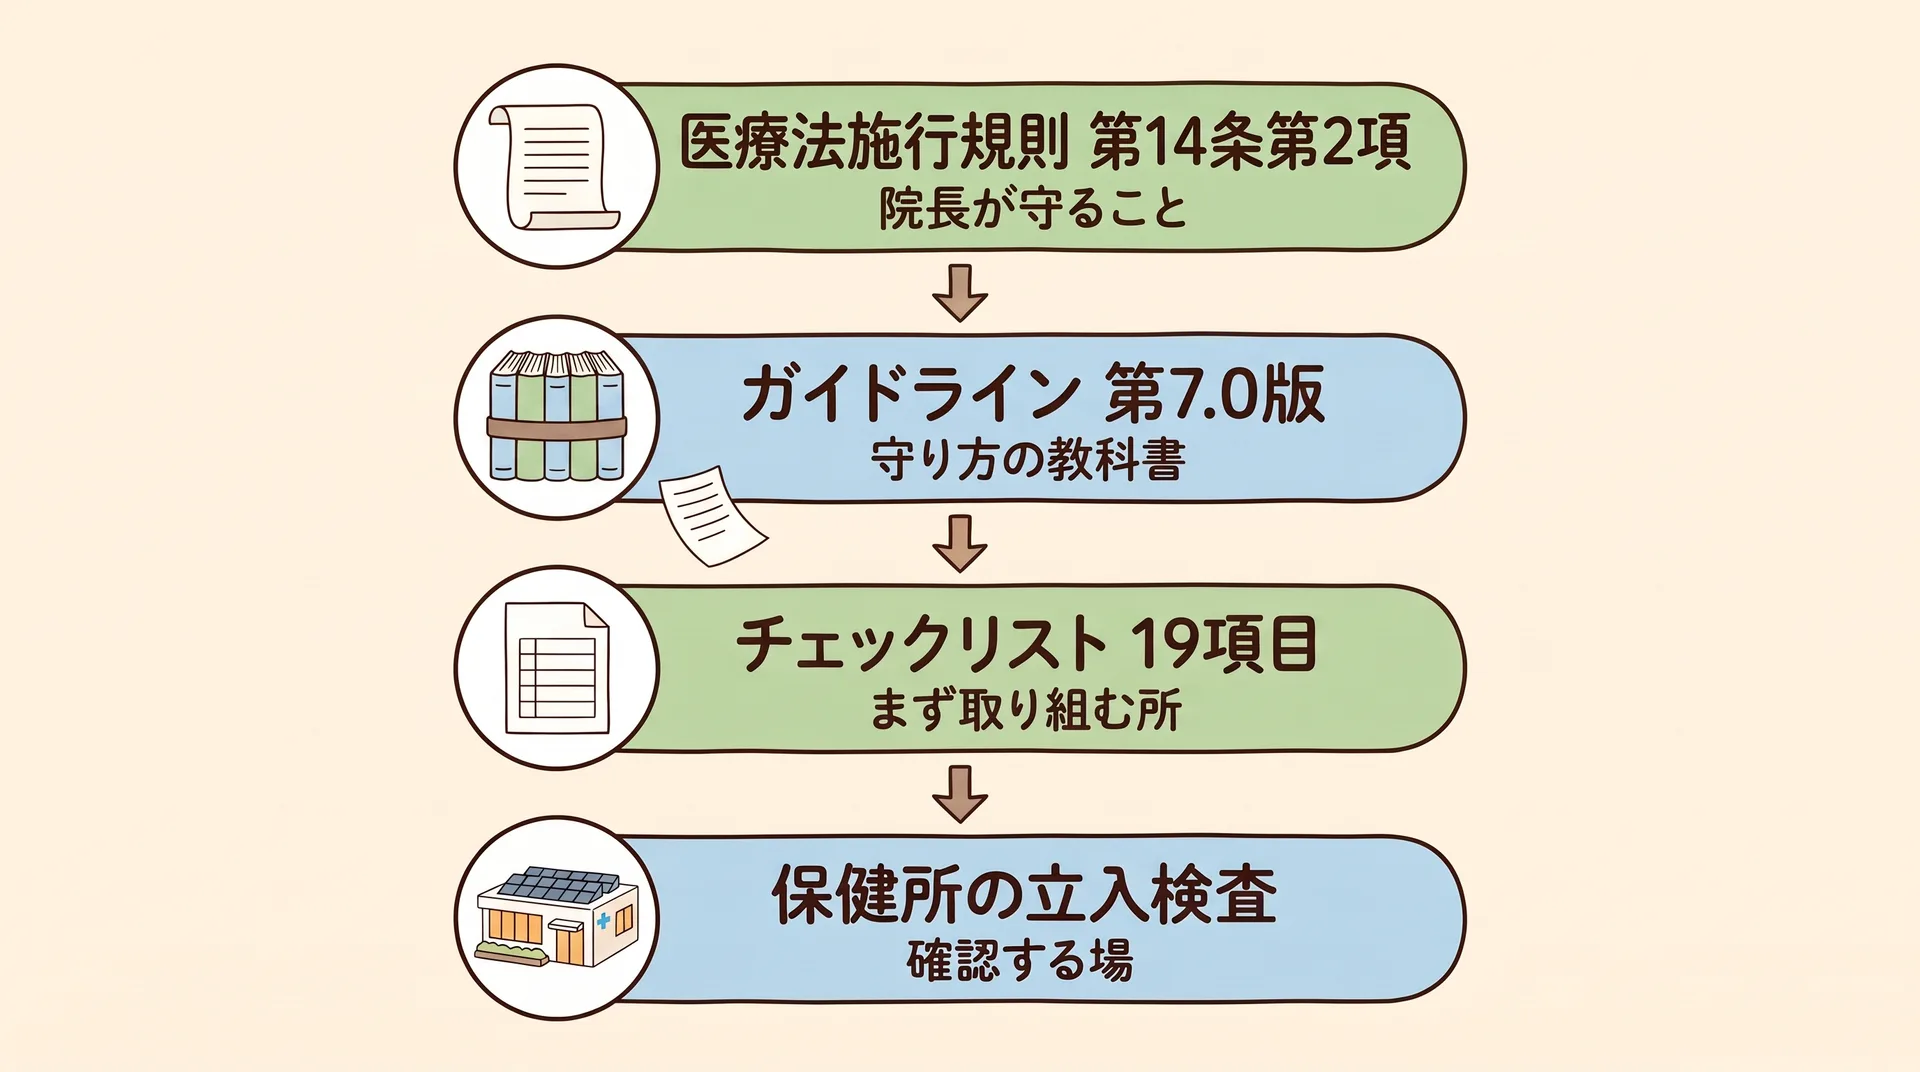
- 医療法施行規則 = 院長に「守りなさい」と言う法令
- ガイドライン = 守り方を書いた分厚い教科書
- チェックリスト = 教科書のうち、まず取り組む所だけを抜いた確認表
- 事業者 = 電子カルテや予約システムを提供し、保守する会社
- 運用管理規程 (以下、規程) = 院の中のルールを書いた文書
- 現物 = 立入検査で実際に見せる書類
法令が先、紙は後
2023 年 4 月施行の改正で、医療法施行規則に第 14 条第 2 項が加わりました。病院・診療所・助産所の管理者が守ることとして、「サイバーセキュリティを確保するために必要な措置を講じること」が足されています[6]。診療所の管理者は、通常は院長です。
何をすれば「必要な措置」になるのか。そのときの厚労省の通知は、最新の「医療情報システムの安全管理に関するガイドライン」を参照すること、と書いています[6]。さらに、ガイドラインのうち優先的に取り組むべき事項は「別途チェックリストを作成し、後日通知する」とも書いています[6]。
ガイドラインは今、第 7.0 版です。概説・経営管理・企画管理・システム運用・保守委託機関の 5 編に分かれ、合わせると百数十ページあります[8]。それを全部読むのは大変なので、まず 19 項目に絞った。それがチェックリストです。医師にたとえるなら、診療ガイドラインの中から、優先的に取り組む項目を抜いた「カルテの記載チェック表」に近いと私は考えています。
紙は 2 種類ある
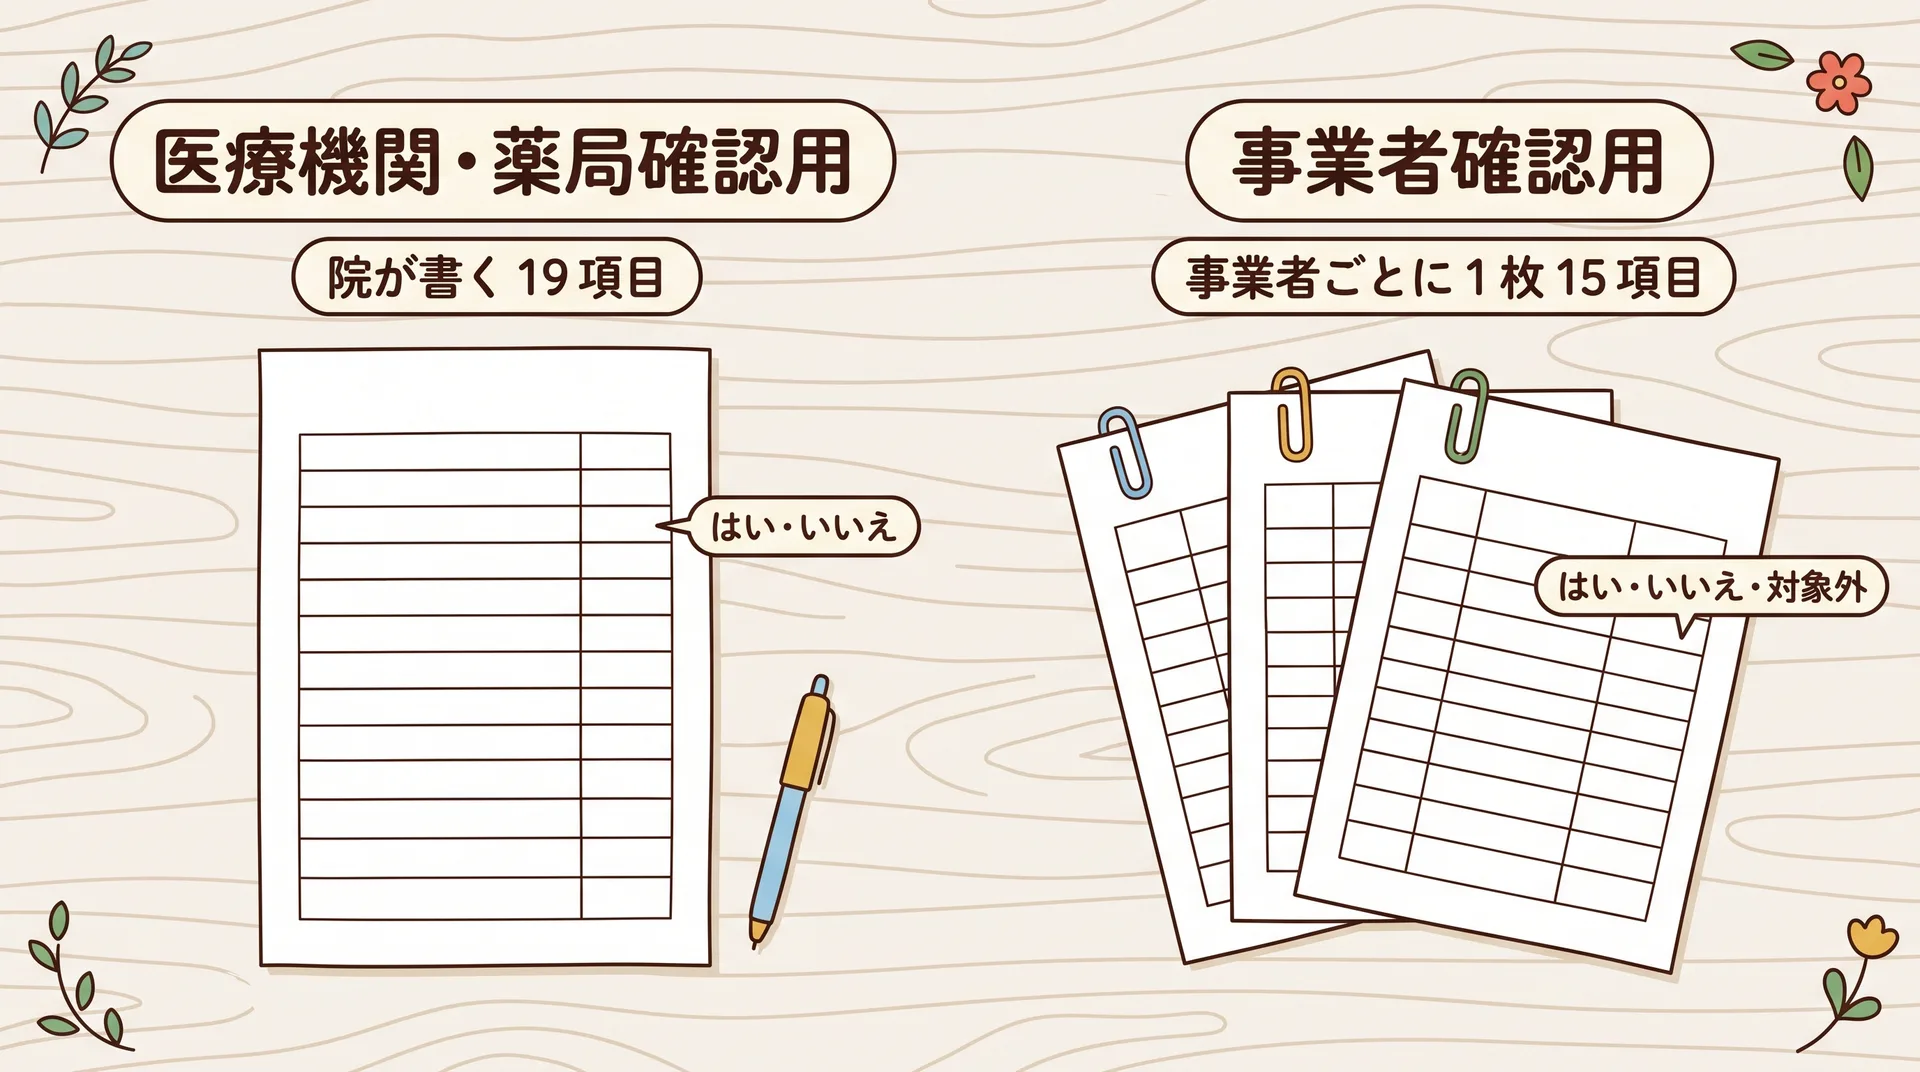
チェックリストは 2 種類の紙でできています[1]。
1 枚目は「医療機関・薬局確認用」です。院が自分で答えます。19 項目すべてに「はい・いいえ」と確認日を書き、「いいえ」なら目標日を書きます。
2 枚目は「事業者確認用」です。事業者が答えます。項目は 15 です[1]。マニュアルは、院から事業者にこの紙を送り、システムを提供している事業者ごとに確認を求めるよう書いています[2]。3 社と契約していれば、3 枚です。先生の院では、何枚になるでしょうか。
院から事業者に紙を送り、書いて返してもらう。医師にたとえるなら、紹介状と返書の関係に近いと私は考えています。
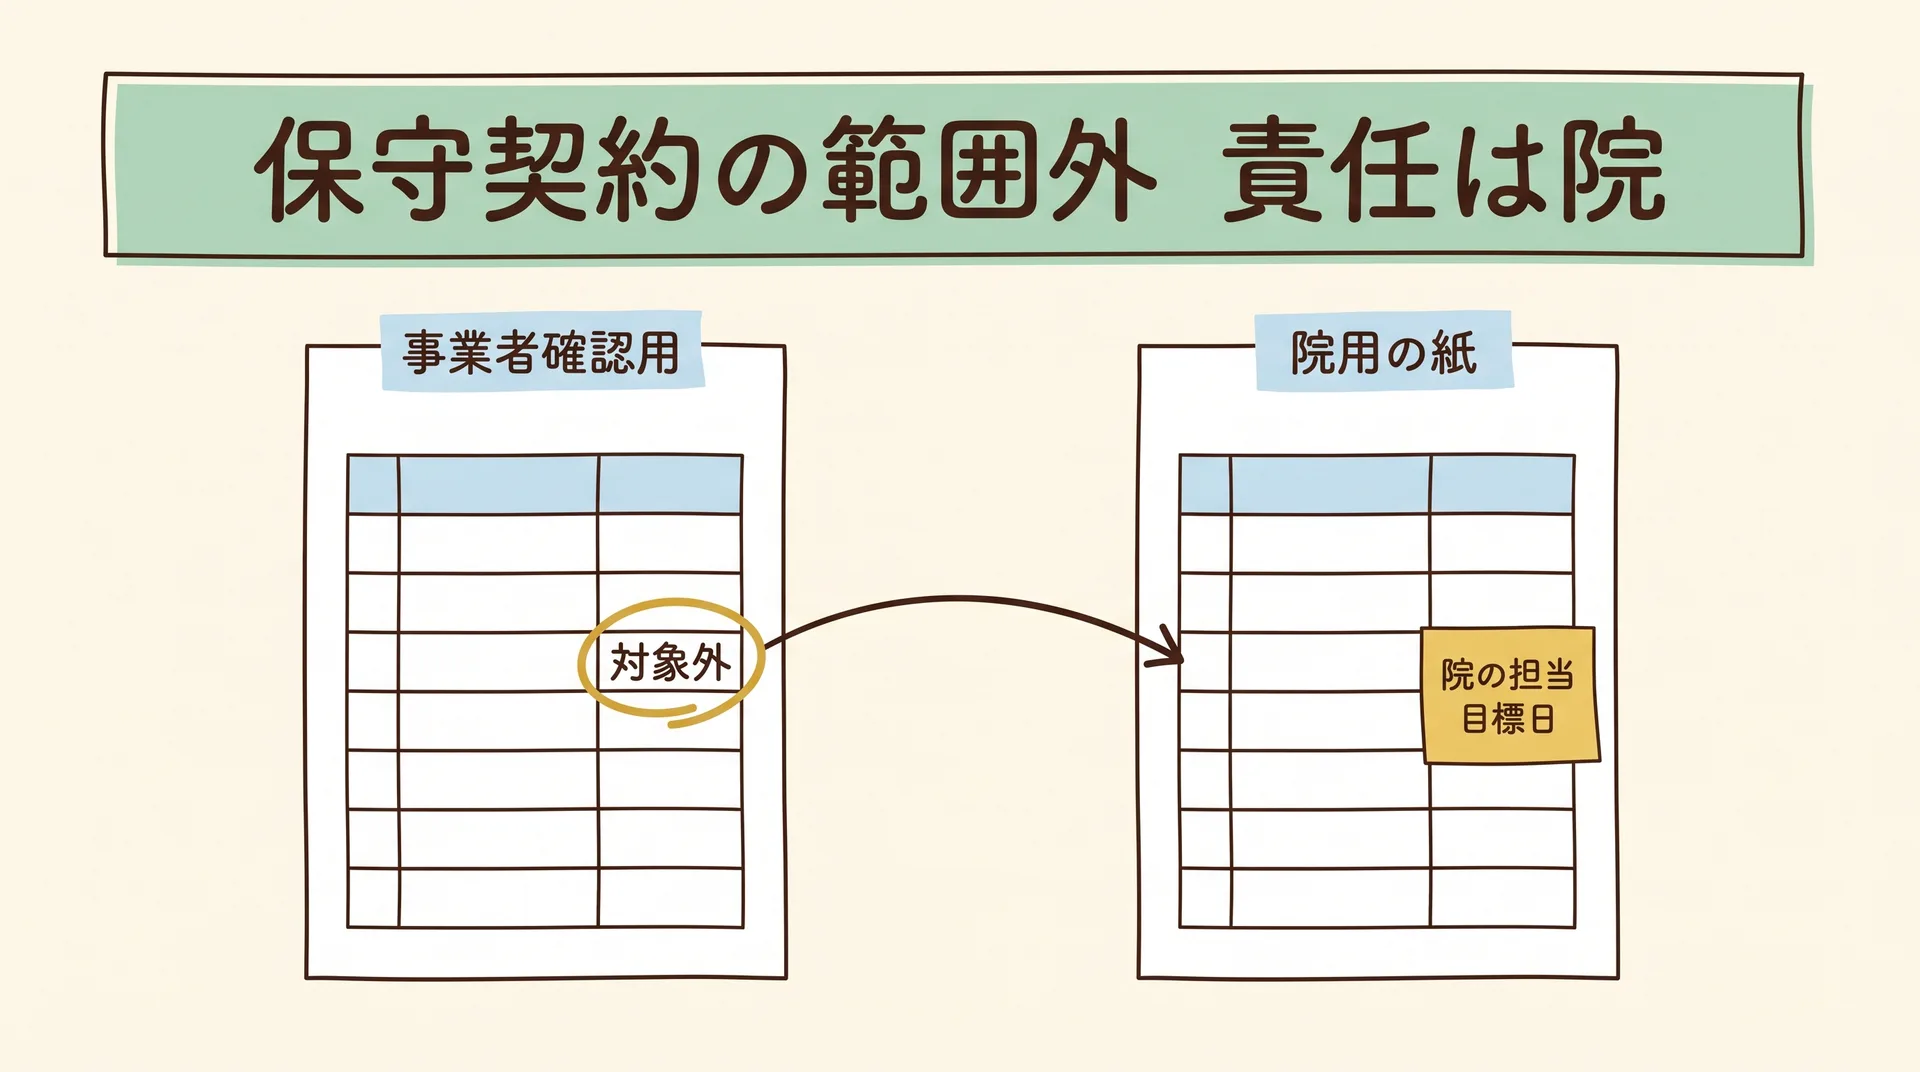
事業者の答えは「はい・いいえ」に加えて、7 つの項目に「対象外」があります[1]。「対象外」は「その項目は保守契約の範囲に入っていません」という意味で、その項目の責任は院が負う、とチェックリストは書いています[1]。気にしなくてよい、という意味ではありません。紹介先から「当院では扱っていません」と返ってきた項目は、主治医の側に戻ってくる。それと同じです。
事業者と運用や保守の契約が無いシステム (量販店で買っただけのパソコンなど) は、事業者確認用は要りません。ただし、そのシステムの更新などの責任は院が負う、とマニュアルは書いています[2]。
紙と電子のどちらで書いてもかまいません[2]。厚労省のガイドラインのページには、Excel 版も置かれています[8]。
現物は 4 つ
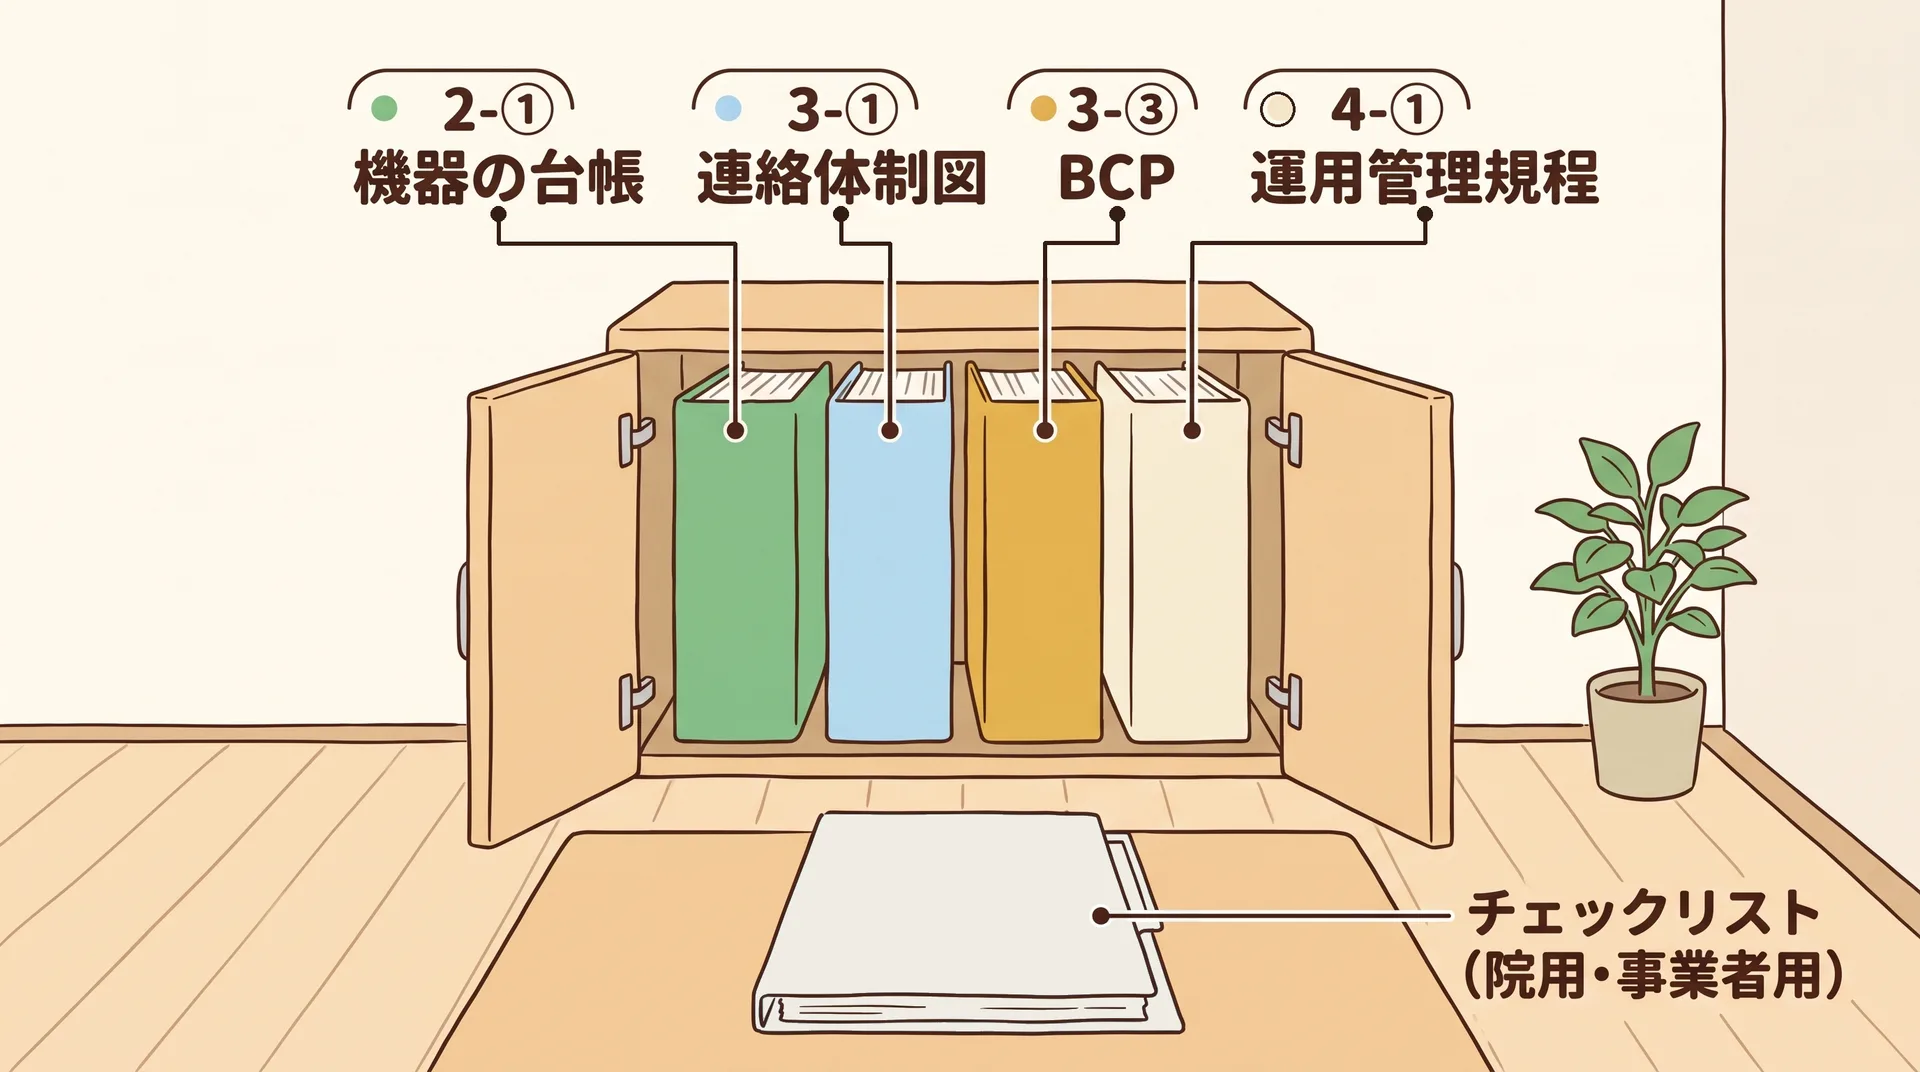
もう 1 つ覚えておきたいのが、現物を見せる 4 つです。マニュアルは、立入検査で次の 4 つは現物を確認するので、立入検査までに作成するよう書いています[2]。
- 2-① 機器の台帳 (サーバー・パソコン・ネットワーク機器の一覧)
- 3-① 連絡体制図 (事故のとき、誰が誰に電話するかの図)
- 3-③ 事業継続計画 (BCP。システムが止まっても診療を続ける計画)
- 4-① 規程類 (運用管理規程など)
19 項目すべてで確認日と回答が書かれているかが見られ、この 4 つはそれに加えて現物が見られます[2]。2-⑬ のアクセスログ (誰がいつシステムで何をしたかの記録) も、立入検査で直接確認する可能性がある、とマニュアルは書いています[2]。
この 4 つのうち、いま事務室の棚から出せるものはいくつあるでしょうか。
この記事で最後に仕上げるのは、4 つめの規程です。チェックリストの 4-① は、こう書いています。
「①上記1-3のすべての項目について、具体的な実施方法を運用管理規程等に定めている。」[1]
1〜3 の 18 項目でやっていることを、院のルールとして文書にする。19 項目めは、ほかの 18 項目の「綴じ紐」です。
立入検査で見られるもの
確認日と回答が、全部の欄に
マニュアルは、医療法第 25 条第 1 項に基づく立入検査で、診療所がサイバーセキュリティのために必要な取組をしているかを確認する、と書いています[2]。見られるのは次のとおりです。
「立入検査では「医療機関・薬局確認用」、「事業者確認用」のすべての項目について、確認日と回答等が記入されていることを確認します(※)。」[2]
院の紙だけでなく、事業者の紙も確認の対象です。マニュアルは別の箇所で、院は各事業者からチェックリストを回収しておくよう書いています[2]。
ガイドラインそのものに独立した罰則はありません[3]。ただし Q&A は、ガイドラインに反する状態は医療法などの法令上の義務を満たしていないと評価されうる、と答えています[3]。適用される処分・罰則は、違反した法令と事実関係により異なります[3]。さらに、立入検査の要綱は「必要な措置」の中身としてガイドラインとチェックリストを参照しています。そのため、立入検査の中でガイドラインに基づいた指摘を受ける可能性がある、とも答えています[3]。
「いいえ」にも書き方がある
院長が気にしやすいのは「いいえ」を書いてよいのか、という点だと思います。
チェックリストは、「いいえ」の場合は令和 8 年度中の対応目標日を記入するよう求めています[1]。つまり、いいえと目標日の組み合わせも、紙が用意している答え方です。年度の終わりまでに「はい」へ進める前提で、今の状態を正直に書く。私はこれが、この紙のいちばん大事な使い方だと考えています。なお、「いいえ」の項目があるときに保健所がどう扱うかは、資料には書かれていません。
確認は一度書いたら終わりではありません。マニュアルは、少なくとも年に 1 回はチェックリストで点検するよう書いています[2]。
去年の紙は 18 項目
令和 7 年度版のチェックリストは、番号で数えて 18 項目でした[11]。両版を比べると、令和 8 年度版で 1 つ増えたのは、二要素認証の項目が、端末のアプリ用 (2-⑪) とサーバー用 (2-⑫) の 2 つに分かれたためです。二要素認証は、パスワードに加えて IC カードや指紋など、もう 1 つの確認を重ねるログインの方法です。厚労省は、この変更を「二要素認証の対象を明確化」と説明しています[9]。「実装予定」の条件も、去年の「令和 9 年度までに」から、今年は「令和 9 年度以降初回のシステム更改時」に変わりました[1][11]。パスワードの項目からは、記号を混ぜることと定期的に変えることの要件がなくなりました[9]。2-⑩ 以降は番号も入れ替わっています (去年の ⑩ 二要素認証 → 今年の ⑪⑫、⑪ アクセスログ → ⑬、⑫ 不要なソフト → ⑩、⑬ 接続元 → ⑭)[1][11]。
先生の院の綴りに入っているのは、18 項目の紙でしょうか、19 項目の紙でしょうか。去年の紙で点検した院は、今年の紙で書き直してください。
自院はどう進めるか
立入検査の対象は、病院・診療所・助産所です[2]。有床か無床か、職員が何人かで外れることはない、と編集部は読んでいます。私が確認した範囲では、ガイドラインの本文に「無床」で分ける書き方はなく、「小規模医療機関等」という言葉で配慮を書いています[4][5]。
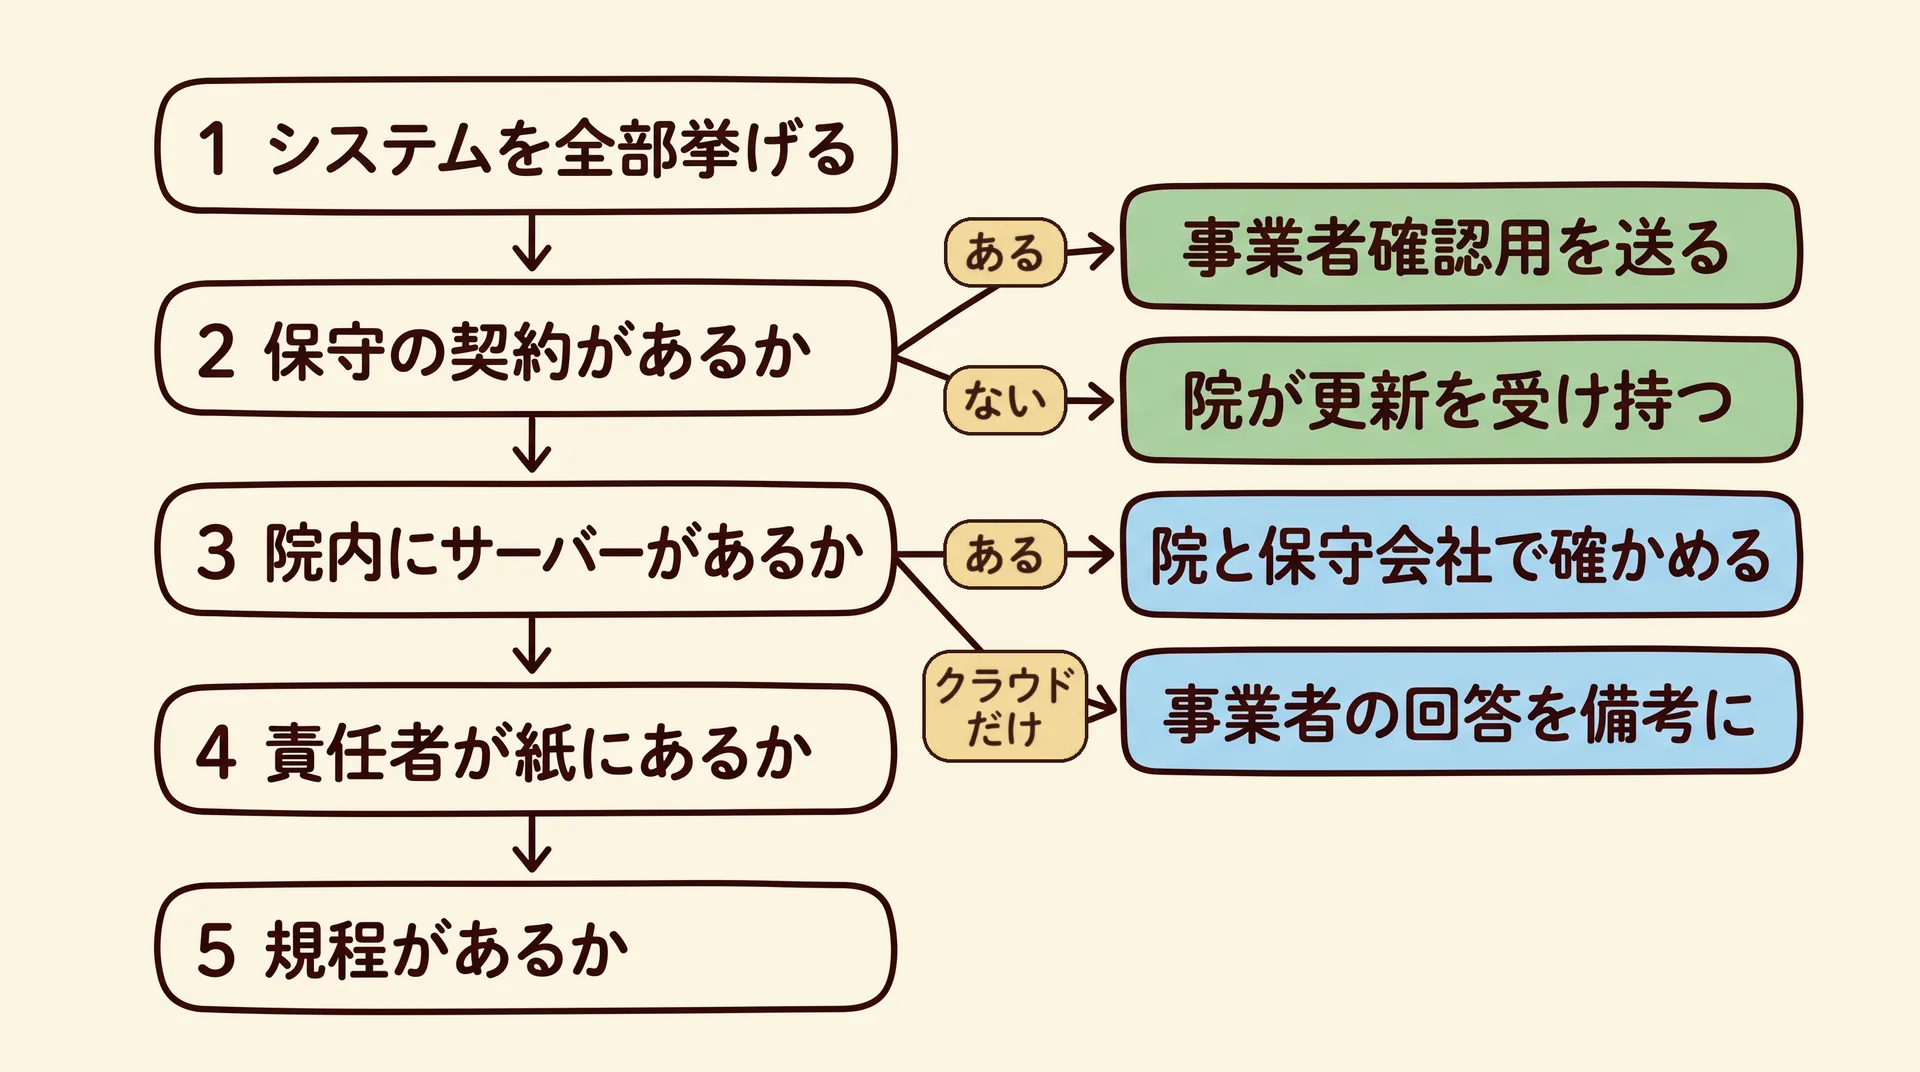
そのうえで、進め方は院の形で変わります。次の 5 つを確かめてください。院長 1 人で全部答えられなくてかまいません。分からない項目は、事業者に確かめる印にします (編集部の提案)。紙に書く答えは「はい」「いいえ」のどちらかで、分からない所が事業者への依頼文になります。
質問 1. 院で使っているシステムを、全部挙げられるか
電子カルテ、レセコン、予約、Web 問診、受付のパソコン、院内の Wi-Fi とルーター。2-① の台帳の下書きになります。
質問 2. それぞれのシステムに、保守やサービスの契約があるか
契約がある会社ごとに、事業者確認用を 1 枚送ります。売買だけで保守の契約が無いものは、事業者確認用は要りません。その代わり、更新などは院が自分で受け持ちます[2]。
5 つのうち、私がいちばん大事だと考えるのはこの質問 2 です。契約があるかどうかで、その欄を書く材料が院にあるのか、事業者にあるのかが決まるからです。
質問 3. 院内にサーバーがあるか、クラウドだけか
サーバーは、電子カルテサーバーやレセコンサーバーのように、ネットワーク上で情報やサービスを提供するコンピューターです[2]。院内の棚に縦長の箱があれば、院内にあります。クラウドだけなら、サーバーは事業者の側にあります。2-⑫ と 2-⑬ の書き方が変わります (編集部の考え。下の記入例で示します)。
質問 4. 安全管理責任者は誰か、紙に書いてあるか
1-① の項目です。ガイドラインは、小規模な医療機関では院長などの経営層が担うことは十分想定される、と書いています[5]。
質問 5. 院のルールを書いた文書 (規程) はあるか
開業時に作った個人情報保護の規程が、どこかのファイルにあるかもしれません。それが 4-① の土台になります。
院の形ごとに、少し補足します。
- クラウド型の電子カルテの院: ガイドラインは、小規模な医療機関にはクラウドや業務委託で管理を事業者に委ねることを勧めています[5]。その場合、院が行う安全管理は「人的管理が中心」になると書いています[5]。19 項目のうち、事業者の回答を確かめて写す項目が増えると編集部は考えます
- 院内にサーバーがある院: 2-⑫ のサーバーの二要素認証と 2-⑬ のアクセスログは、保守会社と一緒に確かめるのがよいと編集部は考えます
- 量販店で買ったパソコンを使っている院: そのパソコンの更新 (2-⑥) と、不要なソフトの停止 (2-⑩) は院の受け持ちです
人も予算も無い院の最小の手は、契約している会社を書き出し、2 枚の紙を印刷して、分かる項目にだけ確認日と答えを書くことです。今日の段階では、分からない欄は空けておいてかまいません (編集部の提案)。ただし立入検査では、全項目に確認日と回答が書かれているかが見られます[2]。空欄は 30 日のうちに事業者へ確かめ、立入検査までに全部の欄に確認日と答え (「いいえ」なら目標日) を入れます。その空欄が、事業者への依頼文の中身になります。
19 項目の記入例
3 つの印
手順には 3 つの印を付けます。
- 〔立入検査〕: チェックリスト (令和 8 年度版) の項目そのもの。マニュアルが「立入検査で確認する」と書くことを含みます
- 〔マニュアル・ガイドライン〕: チェックリストのマニュアル、ガイドライン第 7.0 版とその Q&A に書かれていること (立入検査の項目そのものではないもの)
- 〔推奨〕: 編集部の提案。資料に書かれていない担当・期限・順番を含みます
今日・30 日・90 日の区切り、担当、時間の目安は、編集部の提案です。資料にある期限は、「令和 8 年度中」(チェックリスト) と「立入検査までに現物を作成」(マニュアル) だけです[1][2]。
今日・30 日・90 日
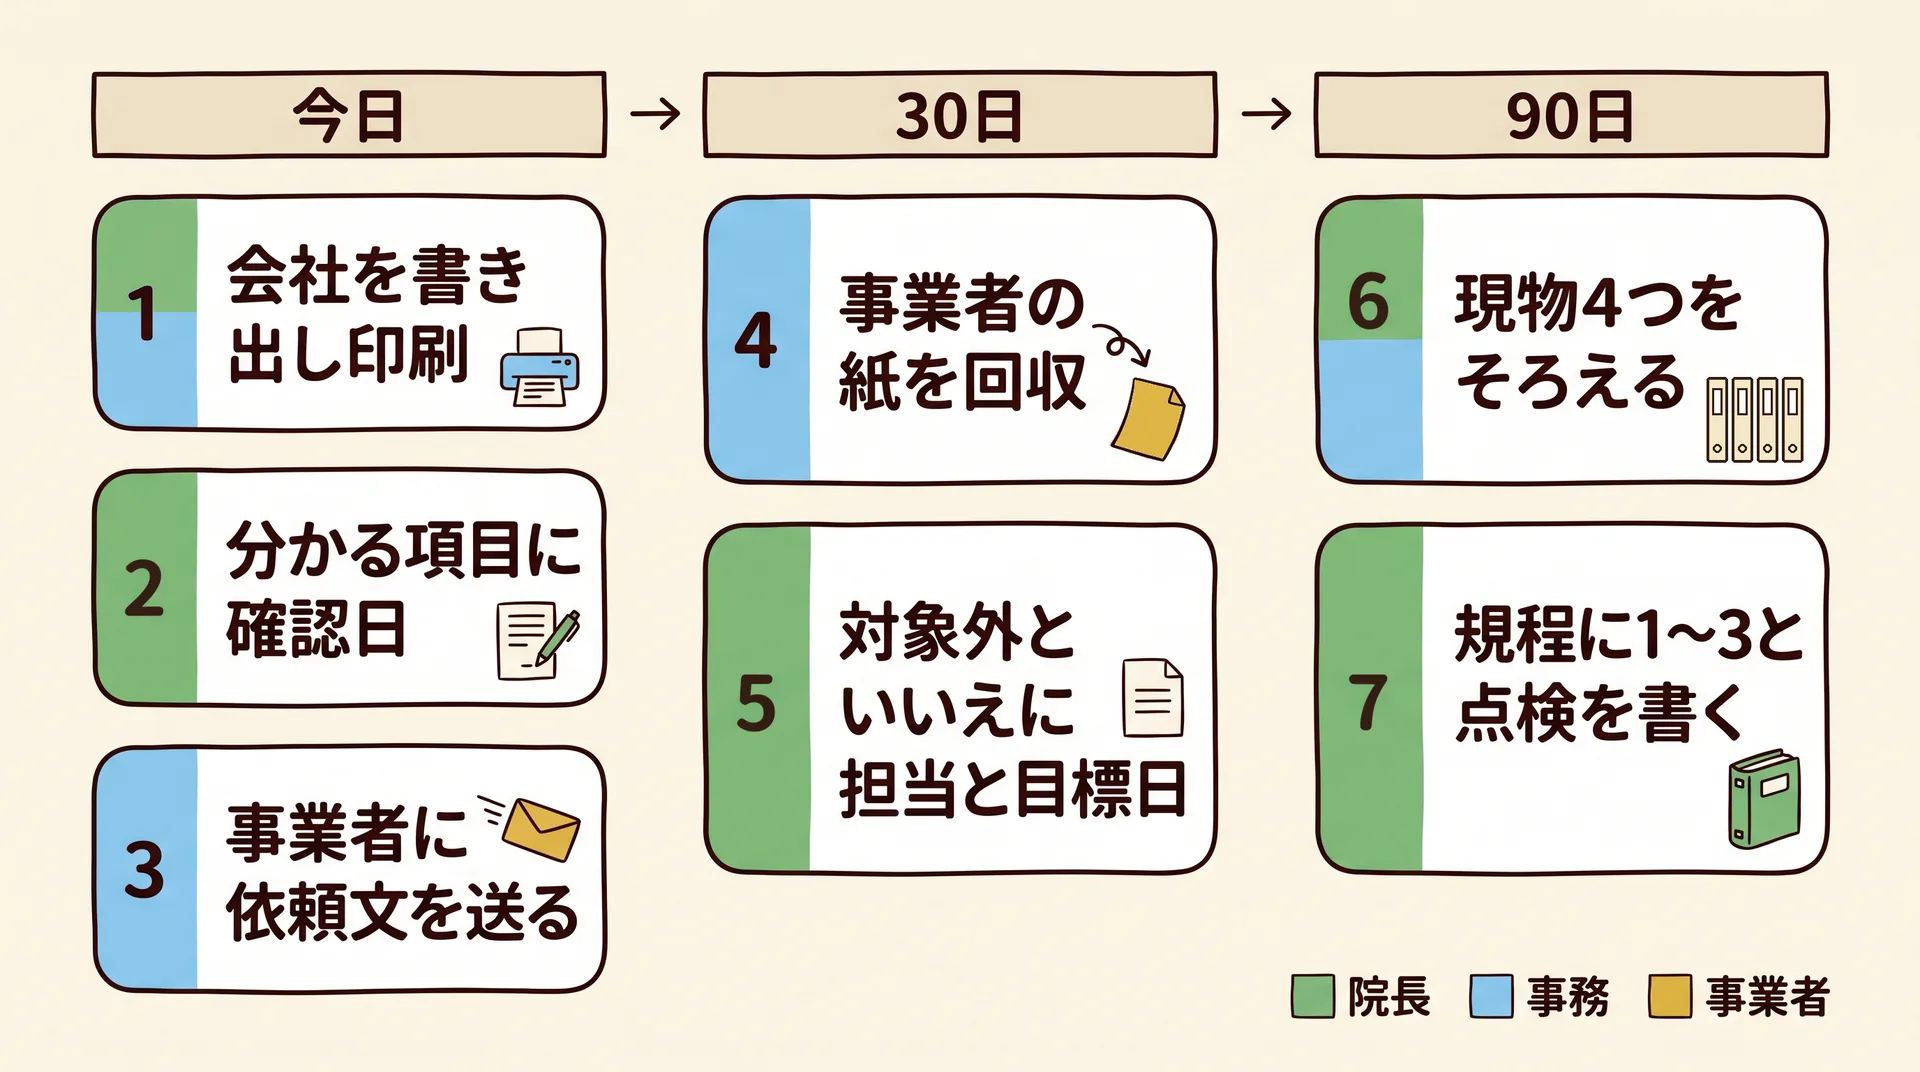
今日 (編集部の見立てで 1 時間ほど)
-
契約している会社を書き出し、2 種類の紙を印刷する〔推奨〕
担当: 院長・事務 / 終わりの目印: 会社名を並べたメモが 1 枚あり、院用 1 枚と、会社の数だけ事業者用がある
紙は、厚労省のガイドラインのページから PDF か Excel で取れます[8]。会社名のメモは、下の印刷用チェックシートの「今日決める 1 つ」の欄でかまいません
-
院用の紙で、分かる項目に確認日と答えを書く〔立入検査〕
担当: 院長 / 終わりの目印: 1-① (責任者) の欄が埋まっている。2-① は台帳ができるまでは「いいえ」と目標日を書く、と編集部は考えます。台帳は現物 4 つの 1 つで、立入検査までに作成します[2]
1-① は、院長が責任者を務めると決めた場合、今日「はい」と書けると編集部は考えます (マニュアルは、経営層が責任者に就くことが望ましいとしています[2])。決めたことは、90 日のうちに規程の体制の条に書きます
-
事業者ごとに、依頼文と事業者確認用を送る〔マニュアル・ガイドライン〕
担当: 事務 (事務長) / 確認する人: 院長 / 終わりの目印: 送った日と会社名を書いたメモが 1 枚ある
マニュアルが、院から事業者に送って確認を求めるよう書いています[2]。文面は下の「事業者への依頼文」です
30 日
-
事業者の紙を回収し、院の紙と綴じる〔立入検査〕〔推奨〕
担当: 事務 (事務長) / 終わりの目印: 事業者ごとに、事業者名と確認日が入った紙がある
立入検査では、事業者の紙にも確認日と回答が書かれているかが見られます[2]。院の紙と一緒に綴じておくのは、編集部の提案です
-
「対象外」と「いいえ」に、担当と目標日を決める〔立入検査〕〔推奨〕
担当: 院長 / 終わりの目印: 院の紙の「いいえ」全部に、令和 8 年度中の目標日がある
事業者が「対象外」に丸を付けた項目は、保守契約の範囲外で、責任は院が負います[1]。院の側で誰がやるかを決めます (図 6)
90 日
-
現物 4 つをそろえる〔立入検査〕
担当: 院長・事務 (事務長) / 終わりの目印: 台帳・連絡体制図・BCP・規程の 4 冊がそろっている
4 つは順に作ります。台帳は、質問 1 の下書きが元になります (書き方は共有 ID の記事と保守用 VPN の記事)。連絡体制図は、次の記事で A4 1 枚にします。BCP は、厚労省のひな形 (令和 6 年 6 月) が使えます[8]。バックアップと戻し方はバックアップの記事で書きました。規程は手順 7 で作ります。4 冊を事務室の同じ棚に置くのは、編集部の提案です
-
規程に 1〜3 のやり方と、年 1 回の点検を書く〔立入検査 4-①〕〔マニュアル・ガイドライン〕
担当: 院長 / 終わりの目印: 院の紙の 18 項目すべての備考欄に、規程の条の番号が書いてある。点検する月が決まっている
年 1 回の点検はマニュアルが求めています[2]。何月にするかを決めるのは、編集部の提案です。書き方は、この章の最後の「規程の骨組み」で示します
架空の A 院
ここからは、架空の診療所を置いて記入例を示します。
- A 内科クリニック (架空): 無床、院長と職員 6 人 (うち事務長 1 人)
- 電子カルテとレセコンは、クラウド型 (事業者 X と保守を含む契約)
- 予約と Web 問診は、事業者 Y のクラウドサービス
- 院内の回線・ルーター・Wi-Fi は、地元の IT 会社 Z に設置時の設定と、機器の故障時の対応を頼んでいる
- 受付のパソコン 2 台は量販店で買い、保守の契約は無い
以下の A 院はすべて架空です。表の「答えの例」と日付は、手順 1〜7 を順に進めた場合の見立てで、実際の記録ではありません。自院の状態に合わせて「はい」「いいえ」を決めてください。項目の文言は原文を短くしたもので、原文は参考文献 1 にあります。
「書く元」の列は、その欄を書く材料がどこにあるかを編集部が分けたものです。「院」は院が自分で確かめる項目、「事業者の回答」は事業者確認用の答えを確かめて写す項目、「現物」は立入検査で現物を見せる項目です。備考の「X の回答 (2-⑥): はい」は、事業者 X が返した事業者確認用で、2-⑥ にあたる項目が「はい」だった、という意味です。
表に出る言葉を、先に置き換えておきます。
- 開示書 (MDS/SDS) = 事業者が「この製品・サービスの安全対策はこうなっています」と書いて出す説明書。医療機器の添付文書のように、院が受け取って綴じておく紙です
- ID = 職員ごとのログインの名前
- OS = パソコンやサーバーを動かす基本のソフト (Windows など)
- 接続元の制限 = 決めた機器以外から院内のネットワークにつながらないようにする設定
- 更改 = システムの入れ替え
1 体制をつくる (1 項目)
(架空の A 院の例)
| 番号 | 項目 (要約) | 書く元 | 答えの例 | 備考に書くことの例 |
|---|---|---|---|---|
| 1-① | 安全管理責任者を置いている | 院 | はい (確認 11/5) | 院長 (氏名) が兼務。規程 第 2 条 |
ガイドラインは、責任者は医療機関に「必ず設置すること」とし、小規模な医療機関では院長などが担うことは十分想定される、と書いています[5]。
2 システムの管理と運用 (14 項目)
(架空の A 院の例)
| 番号 | 項目 (要約) | 書く元 | 答えの例 | 備考に書くことの例 |
|---|---|---|---|---|
| 2-① | 機器の台帳がある | 現物 | はい (確認 12/20) | 台帳は事務室の棚。受付 PC 2 台・ルーター・Wi-Fi・タブレット。クラウド分はシステム名と事業者名 |
| 2-② | 保守で外とつながる機器の有無を事業者に確かめた | 事業者の回答 | はい (確認 11/20) | X・Y・Z に照会し、回答を綴じた。Z の保守用のつなぎ口 1 つを台帳に追記 |
| 2-③ | 事業者から開示書 (MDS/SDS) を出してもらう | 事業者の回答 | いいえ → 目標 1/31 | X・Y は回収済み。Z は依頼中 (11/20) |
| 2-④ | 職種ごとの権限と、管理者権限を持つ人を決めている | 院 | はい (確認 12/10) | 管理者は院長と事務長の 2 人。ID 台帳 |
| 2-⑤ | 辞めた人・使わない ID を消すか止めている | 院 | はい (確認 12/10) | 退職 2 人の ID を無効化 (11/12) |
| 2-⑥ | 更新プログラムを当てている | 事業者の回答・院 | はい (確認 11/20) | 電子カルテは X の回答 (2-⑥): はい。受付 PC は院で毎月確認 |
| 2-⑦ | パスワードは英数字を混ぜて 8 桁以上 (二要素認証を入れるまでは 13 桁以上) | 院 | いいえ → 目標 12/28 | 電子カルテのパスワードを 13 桁以上へ。X に設定を依頼 |
| 2-⑧ | パスワードの使い回しをしない | 事業者の回答・院 | はい (確認 11/20) | X・Y・Z の回答 (2-⑧): いずれもはい |
| 2-⑨ | USB メモリなどの接続を制限している | 院 | いいえ → 目標 2/28 | 受付 PC の USB 制限を Z に見積依頼 |
| 2-⑩ | 不要なソフト・サービスを止めている | 院 | はい (確認 11/20) | 受付 PC はタスクマネージャーで確認 (Z と) |
| 2-⑪ | 端末のアプリのログインに二要素認証 (または令和 9 年度以降で最初の更改で実装予定) | 事業者の回答 | はい (確認 11/20) | 電子カルテは令和 9 年度以降で最初の更改で実装予定と X が書面で回答 |
| 2-⑫ | サーバーの OS ログインに二要素認証 (または令和 9 年度以降で最初の更改で実装予定) | 事業者の回答 | はい (確認 11/20) | 院内にサーバーなし。X の回答 (2-⑫): はい |
| 2-⑬ | アクセスログを管理している | 事業者の回答 | はい (確認 11/20) | X の回答 (2-⑬): はい。ログの見方を X から説明を受けた |
| 2-⑭ | ネットワーク機器で接続元を制限している | 事業者の回答・院 | いいえ → 目標 2/28 | Z の契約は設置時の設定と故障時の対応で、接続元の制限は契約の範囲外と回答 (対象外)。職員用 Wi-Fi の接続制限を Z に見積依頼 |
表のうち、迷いやすい所を 4 つ補います。
2-② と 2-③ は、契約が無ければ確認を求められません。マニュアルにそう書かれています[2]。ただし、その場合の保守の責任は院が負います[2]。A 院の受付 PC がこれにあたります。
2-⑦ のパスワードは、二要素認証を入れるまでは 13 桁以上です[1]。二要素認証があれば、英数字を混ぜて 8 桁以上です[1]。定期的に変える要件は、令和 8 年度版でなくなりました[9]。詳しくはガイドライン第 7.0 版の記事に書きました。
2-⑪ と 2-⑫ は、「実装予定」でも「はい」です。原文が「または令和9年度以降初回のシステム更改時に実装予定である」と書いているためです[1]。令和 9 年度以降で最初の更改の時期と、そこで入れることを事業者に確かめ、備考に書きます。二要素認証の記事で詳しく扱いました。
2-⑫ と 2-⑬ の「院内にサーバーが無い」場合の書き方は、チェックリストにもマニュアルにも書かれていません。A 院の例は編集部の提案です。サーバーを持つ事業者の事業者確認用で ⑫ と ⑬ の答えを確かめ、その答えと回収した日を備考に写しました。なお、ガイドラインの保守委託機関編は、サーバーの OS ログインの二要素認証を「オンプレミスのサーバが院内に存在する場合」の遵守項目としています[5]。私は、空欄で済ませるより「院内にサーバーなし。X の回答 (11/20 回収)」と書き添えるほうが、保健所にも院内にも誤解が少ないと考えています。扱いに迷うときは、管轄の保健所に確かめてください。
アクセスログについて、マニュアルは「少なくとも利用者のログイン時刻、アクセス時間及び操作内容が特定できるように記録することが必要」と書いています[2]。どの画面でログが見られるかを、事業者に一度見せてもらっておくと安心です。
3 事故に備える (3 項目)
インシデントは、サイバー攻撃やシステムの障害などの事故のことです。
(架空の A 院の例)
| 番号 | 項目 (要約) | 書く元 | 答えの例 | 備考に書くことの例 |
|---|---|---|---|---|
| 3-① | 事故のときの連絡体制図がある | 現物 | はい (確認 1/15) | 体制図は事務室の棚と受付。院長・事務長・X・Y・Z・県警・厚労省 |
| 3-② | 診療に要る情報を決め、バックアップを確保し、戻し方を確かめている | 院 | いいえ → 目標 3/15 | X のバックアップの世代を確認済み。戻し方の訓練を X と 3 月に |
| 3-③ | サイバー攻撃の想定を含む BCP がある | 現物 | はい (確認 1/31) | 厚労省のひな形を使用。紙カルテでの受付の手順を含む |
3-① の連絡体制図には、院内の連絡先に加えて、事業者や都道府県警察の担当部署、厚労省などが明示されていることを、マニュアルは想定しています[2]。厚労省の連絡先として、医政局医療情報担当参事官室の電話番号 03-6812-7837 が載っています[2]。連絡体制図の作り方は、次の記事で A4 1 枚にまとめます。
4 規程を整える (1 項目)
(架空の A 院の例)
| 番号 | 項目 (要約) | 書く元 | 答えの例 | 備考に書くことの例 |
|---|---|---|---|---|
| 4-① | 1〜3 のやり方を規程に書いている | 現物 | はい (確認 2/28) | 運用管理規程。各項目の条を下の表で対応 |
規程の骨組み
規程と聞くと、分厚い冊子を思い浮かべるかもしれません。ガイドラインは逆のことを書いています。
「小規模の医療機関等では、担当する業務ごとに区分された組織(部署)がないことも多い。このような場合、過度に詳細な計画や規程類を策定しても、単に医療機関等の負担が増大し実効性が伴わないリスクがある。」[4]
Q&A も、自施設の規模・リスクに応じた運用管理規程を、ガイドラインの規定項目を参考に整備するよう答えています[3]。
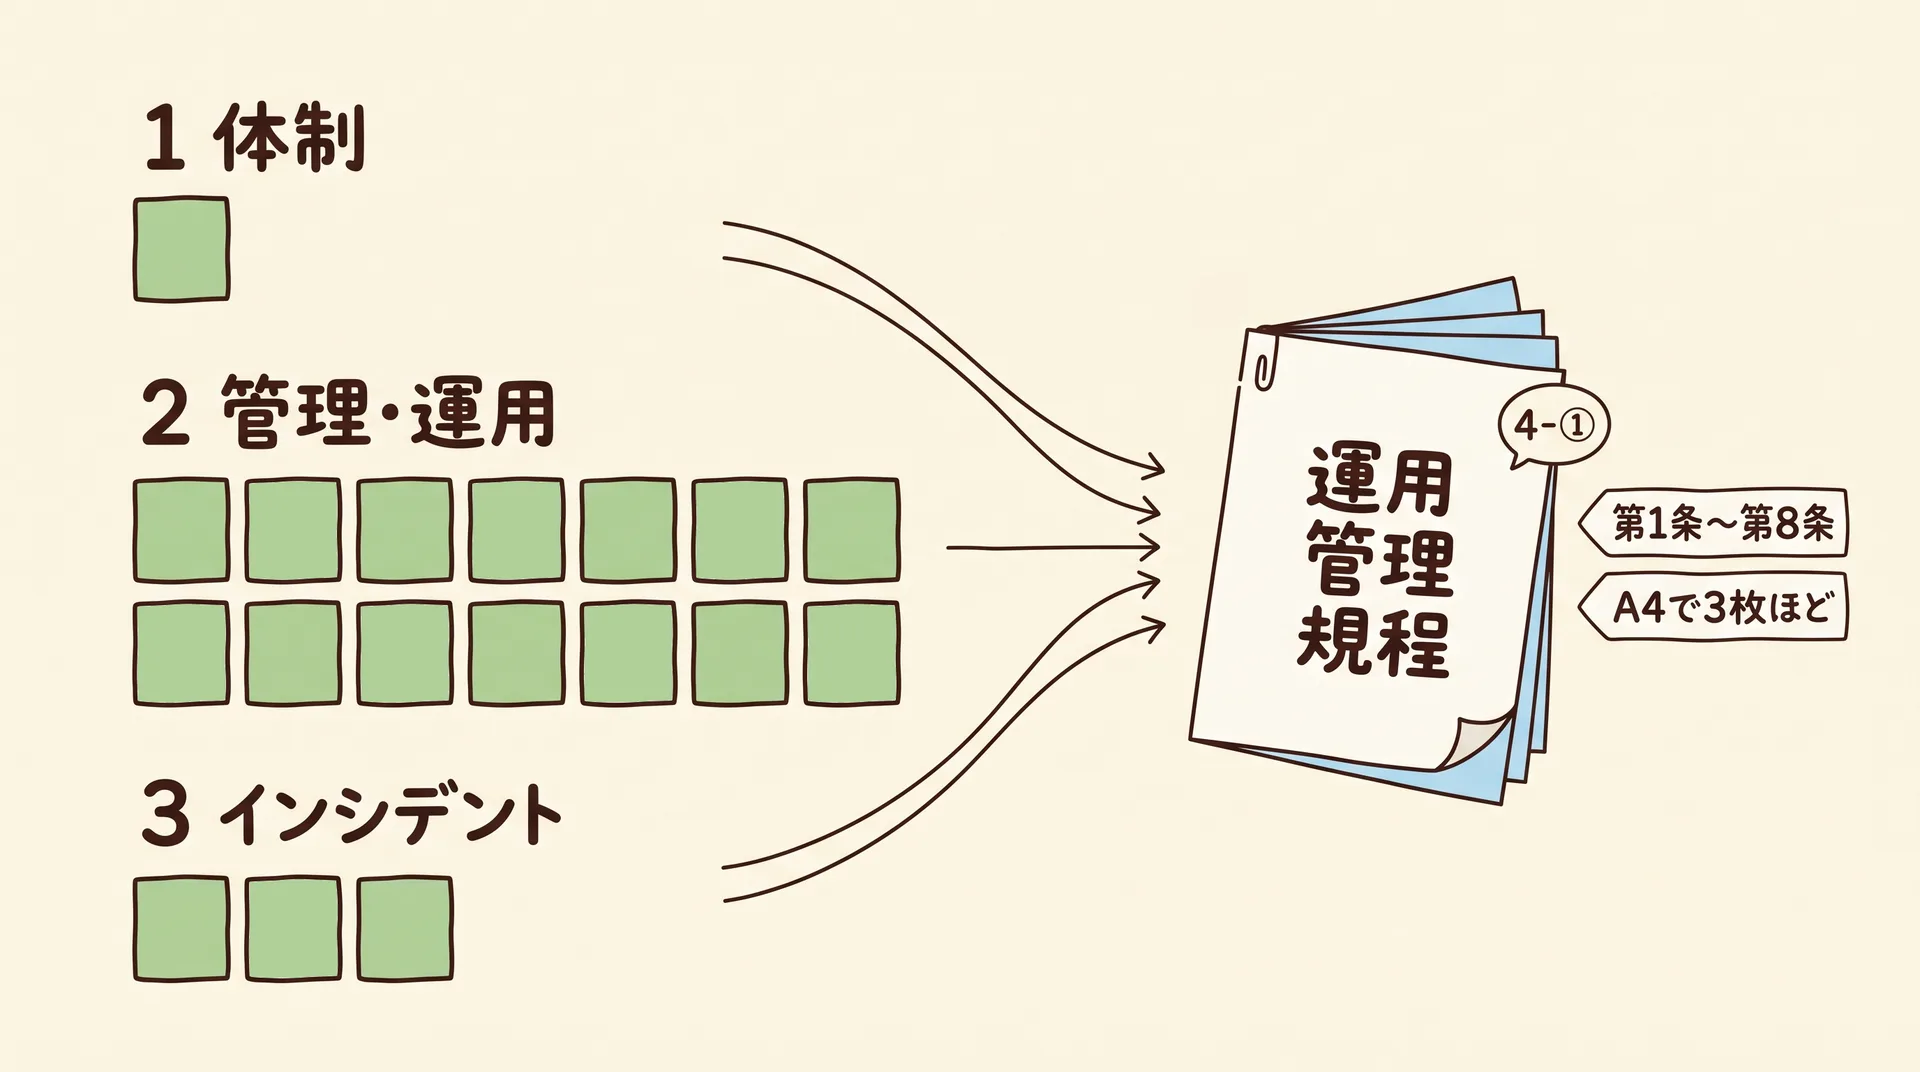
そこで A 院の規程は短くまとめ、A4 で 3 枚ほどにしました。この枚数は編集部の例で、何枚で足りるかという基準は資料にありません。私は、規程の厚さより「どの項目がどの条に書いてあるか」を 1 枚の表で示せることのほうが、立入検査でも院内でも役に立つと考えています。下は、チェックリストの 18 項目を 8 つの条に振り分けた骨組みです (編集部の例)。
| 条 | 書くこと (例) | 対応する項目 |
|---|---|---|
| 第 1 条 目的と対象 | この規程の目的。対象のシステムは別表の台帳のとおり | 2-① |
| 第 2 条 体制 | 安全管理責任者は院長。実務の担当は事務長 | 1-① |
| 第 3 条 機器とソフト | 台帳の更新、保守で外とつながる機器の確認、開示書の回収、更新プログラム、不要なソフトの停止、USB の制限、接続元の制限 | 2-①②③⑥⑨⑩⑭ |
| 第 4 条 ID とパスワード | 職種ごとの権限、管理者の指名、退職の日に ID を止める、パスワードの長さ、使い回しの禁止、二要素認証の予定、ログの確認 | 2-④⑤⑦⑧⑪⑫⑬ |
| 第 5 条 委託先 | 事業者ごとに事業者確認用を毎年回収する。「対象外」の項目は院の担当を決める | 2-②③ ほか |
| 第 6 条 非常時 | 連絡体制図、バックアップと戻し方、BCP に従う | 3-①②③ |
| 第 7 条 教育 | 職員に定期的に (A 院は年 1 回)、取扱いの研修をする | 1-① (責任者の職務)・4-① の例 |
| 第 8 条 点検と見直し | 年 1 回、チェックリストで点検し、規程を見直す | 全項目 |
表の「書くこと」は項目の見出しです。実際の規程では、各条に「誰が・いつ・どうするか」まで書くのがよいと編集部は考えます。4-① が求めているのは「具体的な実施方法」を定めることだからです[1]。
教育という言葉は、19 項目の文言にはありません。ただ、マニュアルは 1-① の解説で責任者の職務に「教育・訓練」を含め、4-① の規程に書く例にも教育や訓練を挙げています[2]。そこで A 院は条を立てました。マニュアルの例文は「定期的に」で、「年 1 回」は A 院の例です。
言い回しは、ゼロから考えなくてかまいません。厚労省のガイドラインのページに「運用管理規程文例」が置かれています[7]。表には「C:小規模病院、診療所」向けの例があり、たとえば体制の条はこう書かれています。
「当クリニックに運用責任者、個人情報保護責任者及びシステム管理者を置き、院長をもってそれに充てること。」[7]
マニュアルも、4-① の例文を 3 つ載せています。そのうち非常時の条の例はこうです。
「災害、サイバー攻撃等により、一部医療行為の停止等、医療サービス提供体制に支障が発生する非常時の場合、別途定める事業継続計画(BCP)に従って運用を行う。」[2]
1 つ注意があります。文例には作成日の表記がなく、「運用責任者」「システム管理者」といった呼び方が、マニュアルの使う言葉 (医療情報システム安全管理責任者・企画管理者) と揃っていません[2][7]。言い回しは文例を借り、条の中身は令和 8 年度版のチェックリストに合わせます。この順番なら、古い言葉に引きずられにくくなります。
ガイドラインの読み方 — 項目の意味が分からないときの調べ方
チェックリストの項目に付いた 2-① などの番号は、マニュアルの目次と同じです[1]。マニュアルの各項目の横には、「▶企画管理編 9.1」のように、ガイドラインのどの編の何章が根拠かが書かれています[2]。項目の意味が分からないときは、まずマニュアルの同じ番号を開き、もっと知りたいときだけ、その章をガイドラインで開く。この順で読むと、百数十ページを全部開かずに済みます。
事業者への依頼文
契約している事業者ごとに、事業者確認用の紙を添えて同じ文面を送ります。1 は事業者確認用に関わるお願い、2〜6 は編集部が足した質問です〔推奨〕。
件名: 【ご依頼】サイバーセキュリティ対策チェックリスト (事業者確認用) のご記入について

{会社名} ご担当者様

いつもお世話になっております。{医療機関名} の {氏名} です。

厚生労働省「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」(令和8年度版) の事業者確認用を添付します。
当院との契約範囲について、ご記入のうえご返送いただけますでしょうか。
あわせて、下記をお知らせください。

1. 事業者確認用で「対象外」とした項目と、その項目を当院側で行う場合に必要な作業を教えてください。
2. 当院の機器のうち、貴社が保守のために外からつないでいる機器はありますか。あれば機器名と設置場所を教えてください。
3. 医療情報セキュリティ開示書 (MDS/SDS) をいただけますか。
4. 二要素認証の実装が予定の場合、令和9年度以降で最初のシステム更改はいつで、そこで実装されますか。
5. アクセスログは、当院でどの画面から見られますか。保存期間も教えてください。
6. 事故や障害のとき、当院が最初に連絡する窓口 (電話番号・受付時間) を教えてください。

{2週間後の日付} ごろまでにご回答いただけますと幸いです。
6 問と表の対応は次のとおりです。問 1 は、事業者が「対象外」にしうる 7 項目 (2-④⑤⑥⑨⑩⑬⑭)。問 2 は 2-② (外からつながる機器)、問 3 は 2-③ (開示書)、問 4 は 2-⑪⑫ (二要素認証)、問 5 は 2-⑬ (アクセスログ)、問 6 は 3-① (連絡体制図) です。
回答で「対象外」が多く返ってきても、私はそれを悪い知らせだとは読みません。保守の契約の範囲が、紙の上で初めて見えたということです。どれを院でやり、どれを契約に足すかを、事業者と相談するきっかけになります。
費用と頼れる先
チェックリスト、マニュアル、Excel 版、BCP のひな形、運用管理規程の文例は、厚労省のガイドラインのページから無料で取れます[8]。院が紙を書く、事業者に送る、規程を書く、までは院内の作業で進められます。事業者確認用の記入や開示書の提出に費用がかかるかは保守の契約によるので、依頼文を送るときに確かめてください。
費用が出るかもしれないのは、「いいえ」を「はい」にする作業のほうです。USB の接続制限、Wi-Fi の接続元の制限、パスワードの設定変更などを事業者に頼むと、作業費がかかることがあります。金額は契約によって違い、編集部の調べでは、診療所向けの公的な相場は見つかりませんでした。依頼文の 1 で、必要な作業を先に聞いておくと、見積もりを取りやすくなります。
厚労省は、医療機関向けのセキュリティ教育支援ポータル (MIST) を開いていて、階層別の研修や、事故のときの相談・初動対応の窓口を設けています[10]。困ったときの窓口の一覧は、保守用 VPN の記事の「費用と頼れる窓口」にまとめました。
印刷用チェックシート
院内に貼るか、チェックリストと一緒に綴じてください。No は本文の手順の番号と同じです。
| No | 確かめること | 区分 | 担当 | 期限 | 済 |
|---|---|---|---|---|---|
| 1 | 契約している会社を書き出し、院用 1 枚と会社の数だけ事業者用を印刷した | 推奨 | 院長・事務 | 今日 | □ |
| 2 | 院用の紙で、分かる項目に確認日と答えを書いた | 立入検査 | 院長 | 今日 | □ |
| 3 | 事業者ごとに依頼文と事業者用を送った (日付を記録) | マニュアル・ガイドライン | 事務 | 今日 | □ |
| 4 | 事業者の紙を回収し、院の紙と綴じた | 立入検査・推奨 | 事務 | 30 日 | □ |
| 5 | 「対象外」と「いいえ」に担当と目標日を書いた | 立入検査・推奨 | 院長 | 30 日 | □ |
| 6 | 台帳・連絡体制図・BCP・規程の 4 冊がそろった | 立入検査 | 院長・事務 | 90 日 | □ |
| 7 | 規程に 1〜3 のやり方と年 1 回の点検を書き、院の紙の備考に条を書いた | 立入検査 4-① | 院長 | 90 日 | □ |
今日決める 1 つ: チェックリストを送る事業者。 会社名: ______ / ______ / ______ (決めた日: ____年__月__日)
おわりに——「いいえ」には目標日を
19 項目は、令和 8 年度中にすべて「はい」にすることを目指す紙です。今の状態を書き、「いいえ」には目標日を書いて、年度の終わりまでに進めます。
最初にやることは、契約しているシステムの会社を 1 枚に書き出し、事業者確認用の紙を送ることです。紙は無料で取れます。架空の A 院の例では、19 項目のうち 8 つの備考に、事業者の回答を写す欄が出ました。
そして最後に、やっていることを規程に書く。短い規程でも、1〜3 の各項目の具体的なやり方が書かれていることが、4-① の求めるところです。
この記事で覚えた「事業者確認用」と「対象外」は、次の記事でも使います。次は、19 項目の 3-①、連絡体制図を A4 1 枚で作ります。
なお、本記事は 2026 年 10 月 21 日時点の公表資料に基づく一般的な情報提供で、個別の契約や法的判断についての助言ではありません。民間の情報メディアが厚生労働省の公表資料を読んでまとめたもので、厚生労働省の見解ではありません。情報セキュリティの専門家による監修は受けていません。「編集部の提案」「編集部の例」と書いた部分は、資料に書かれていない編集部の考えです。A 内科クリニックは説明のための架空の例で、表の日付と答えも例です。本記事は、取り上げた機関・事業者から依頼・報酬・資料提供を受けて書いたものではなく、特定の製品・サービスの比較や推奨もしていません。クリニックAIラボは、ほかの記事で事業者への送客などから収益を得ることがあります (詳しくは利益相反の開示)。本記事の本文には、送客のためのリンクや報酬の仕組みはありません。記事の末尾には、サイトの製品比較のページへの案内が自動で付きます。立入検査の運用は管轄の保健所に、システムの設定や契約の範囲は契約している事業者にご確認ください。
参考文献
ページは紙面に印刷された番号です。
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト (医療機関・薬局確認用、事業者確認用). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル~医療機関・薬局・事業者向け~ (p.3-7、p.14、p.16、p.18). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716186.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン Q&A (経営管理編 Q3、企画管理編 Q3). 令和8年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 経営管理編 (3.1.2、p.9). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716291.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編 (遵守項目 9-⑤ p.6・p.15、4.1・5 p.11-13). 掲載ページに日付の表記なし. https://www.mhlw.go.jp/content/10808000/001716297.pdf
- 厚生労働省. 医療法施行規則の一部を改正する省令について (産情発0310第2号). 令和5年3月10日. https://www.mhlw.go.jp/content/10808000/001075881.pdf
- 厚生労働省. 運用管理規程文例 (付表1、p.1). 医療情報システムの安全管理に関するガイドライン 第7.0版 掲載ページの参考資料. https://www.mhlw.go.jp/content/10808000/001523719.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 (掲載ページ: チェックリスト Excel 版、BCP 策定の確認表・手引き・ひな形 (令和6年6月)、運用管理規程文例). https://www.mhlw.go.jp/stf/shingi/0000516275_00006.html
- 厚生労働省. 第32回 医療等情報利活用ワーキンググループ 資料6 令和8年度版チェックリスト案について (p.2). 令和8年5月29日. https://www.mhlw.go.jp/content/10808000/001705950.pdf
- 厚生労働省. 医療分野のサイバーセキュリティ対策について (研修等). https://www.mhlw.go.jp/stf/seisakunitsuite/bunya/kenkou_iryou/iryou/johoka/cyber-security.html
- 厚生労働省. 令和7年度版 医療機関におけるサイバーセキュリティ対策チェックリスト (掲載資料名「参考資料3」). https://www.mhlw.go.jp/content/10808000/001703610.pdf
お使いの製品の口コミを募集しています。口コミを書く →
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。
関連する記事
保守会社に送る10の質問——「保守されているはず」を1通で確かめる
厚労省は、医療機関は保守されていると考え、事業者は保守の対象でないと考える食い違いから、被害に遭う例が多発していると書いています。保守・VPN・バックアップ・IDの10の質問を1通のメールにまとめ、返事を書き込む回収表と、立入検査で使う事業者確認用チェックリストの集め方を示します。
#医療情報セキュリティ / 事業者との責任分界 (チェックリスト 2-②・2-③・事業者確認用)サイバー攻撃の連絡体制図——誰がどこに電話するかをA4 1枚に
サイバー攻撃やシステム障害に気づいた朝、誰がどこへ電話するか。立入検査で現物を見られるチェックリスト3-①の連絡体制図を、厚労省の例を診療所の大きさに畳んでA4 1枚で作ります。電話する先の一覧、事業者への質問文、記入用の表付き。
#医療情報セキュリティ / インシデント時の連絡体制図 (チェックリスト 3-①)電子カルテの共有ID——やめる順番は5つ、照合は月1回
大阪の病院の調査報告書は、職員のパスワードが1種類で全員が管理者だったことを、被害が広がった要因に挙げました。立入検査のチェックリスト2-④・2-⑤に沿って、共有IDを書き出す・止める・絞る・分ける・閉じるの順でやめる手順と、保守会社への質問文を示します。
#医療情報セキュリティ / ID と管理者権限 (チェックリスト 2-④・2-⑤)AI時代のサイバー攻撃——日本語の壁が崩れはじめ、診療所が決める3つ
生成AIで、詐欺メールの日本語の不自然さという目印は当てにしにくくなりました。公開された攻撃方法の悪用は88%が48時間以内という米国1社の観測もあり、5月には国と厚労省が注意喚起を出しています。変化を外来の言葉に置き換え、診療所が決める3つを示します。
#医療情報セキュリティ / AI 時代の攻撃と守り (シリーズの入口)
Comments
この記事への質問・ご意見をお寄せください
「ここが分かりにくかった」「この数字の根拠をもっと知りたい」「次はこれを取り上げてほしい」。どんな一言でも歓迎です。編集長 (現役の内科医) がすべて読み、できるだけ返信します。いただいた声は、記事の改稿と次の記事に生かします。