保守会社に送る10の質問——「保守されているはず」を1通で確かめる
厚労省は、医療機関は保守されていると考え、事業者は保守の対象でないと考える食い違いから、被害に遭う例が多発していると書いています。保守・VPN・バックアップ・IDの10の質問を1通のメールにまとめ、返事を書き込む回収表と、立入検査で使う事業者確認用チェックリストの集め方を示します。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-10-28
- 更新
- 2026-10-28
- 引用
- PMID 0 件
この記事で学べること
- 穴は機械より境目にある——院は保守されていると思い、事業者は対象外だと思っている箇所
- 公的な答案用紙はもうある——事業者確認用チェックリストの「対象外」は、院が受け持つという意味
- 質問は10で足りる——保守の範囲・VPN・バックアップ・ID・事故の日の5つの束
読み終えたら、まずこれ
契約している事業者を1枚に書き出し、電子カルテの保守会社に10の質問を送る
目次Index
はじめに——「保守されているはず」
電子カルテは A 社、回線とルーターは B 社、検査機器は C 社。保守料は毎月払っている。だから、どこかが見てくれているはず。
こう考えている院は少なくないと私は感じています。保守料を払っている以上、そう考えるのは自然です。
厚労省は 2026 年 3 月、都道府県などを通じて医療機関に周知を求めた事務連絡で、こう書いています。VPN 装置は、保守会社が院の外から入るための専用の通り道の箱です。要するに「院は業者が見ていると思い、業者は自分の担当でないと思っている」ことが、被害の原因になっているという一文です。
「医療機関側は事業者に保守されていると考えている一方で、事業者は保守対象でないと考えていること等が原因で VPN 装置等の管理・設定が適切に行われないことにより、サイバー攻撃被害に遭う事例が多発しています。」[7]
通り道の箱が、院からも業者からも「相手が見ている」と思われたまま放置される。穴は機械そのものより院と業者の境目にある、と私はこの一文を読んでいます。
この境目を契約の段階ですり合わせるために、国は 2024 年 6 月に「役割分担等に関する確認表」を出しました[5]。ところが、厚労省の調査に回答した病院 5,736 施設のうち、この確認表を使ったことがある病院は 508 施設、8.9% でした (資料の件数から編集部が計算)。10 病院に 1 つにも届きません。43.7% は確認表の存在を知りませんでした[6]。病院でこの数字です。診療所について同じ調査の結果は見当たりませんが、もっと少ないと私は見ています。
この記事では、境目を確かめる 10 の質問を 1 通のメールにまとめます。保守の範囲、VPN、バックアップ、ID、事故の日の 5 つの束です。返事を書き込む回収表と、印刷用のチェックシートも付けました。急ぐ方は「保守会社への質問文」の章からどうぞ。
この記事で決めることは 1 つです。今日、質問文を送る事業者と、返事の期限です。
そもそも「保守」とは
本題の前に、言葉を 5 つだけ、身近なものにたとえておきます。先に対応だけ並べます。
- 保守契約 = テナントビルの管理委託契約
- 責任分界 = 共用部と専有部の境目
- 事業者確認用チェックリスト = 業者さんが書く答案用紙
- MDS/SDS = 製品のセキュリティの「原材料表示」
- SLA = 「何時間で駆けつけるか」の約束
保守契約は「ビルの管理契約」
診療所がテナントビルに入っているとします。エレベーターや共用の廊下は管理会社が点検します。けれど、院の中の照明や鍵は、院が自分で手配します。どこまでが管理会社の仕事かは、管理契約に書いてあります。ベランダの室外機はどちらの持ち物か、と聞かれると、すぐには答えられないかもしれません。
システムの保守契約も同じです。電子カルテの保守会社が見てくれるのは、契約に書かれた機器と作業だけです。契約に無い機器は、院の側が持ち主として見ることになります。
境目は「共用部と専有部」
保守会社が受け持つ所と、院が受け持つ所の境目を、責任分界と呼びます。ビルでいえば、共用部と専有部の境目です。
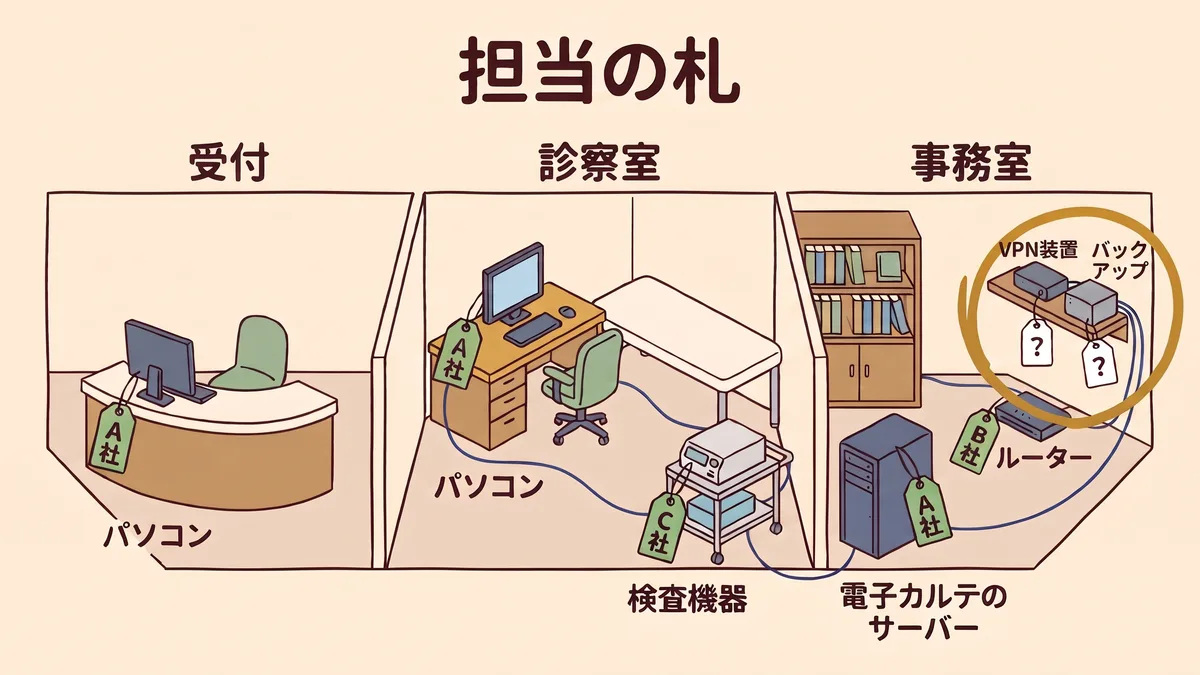
厚労省のガイドライン (医療情報システムの安全管理に関するガイドライン 第 7.0 版) は、この境目を契約書の言葉にするよう求めています。ガイドラインには、サーバーの更新を業者に任せている医療機関向けの「保守委託機関編」という巻があります (主に小規模な医療機関を想定した巻です)。そこには、こうあります。契約書に付く SLA (サービスの水準の約束書。後で説明します) の書き方についての一文です。
「特にセキュリティを含む安全管理に関しては、契約書や SLA などでも一般的な記載(例:非常時の対応は協議において決定する、等)に留まり適切な対応ができないケースが存在する。」[1]
「協議して決める」と書いてある契約は、境目が決まっていない契約と同じだ、と私はこの一文を読んでいます。先生の院の保守契約書には、どう書いてあるでしょうか。
保守会社が触っている機器
保守会社が触っている機器は、院内のあちこちにあります。院長や事務が確かめるのは、機器の場所と、ラベルに書かれた会社名までにしてください。機器の設定画面に入ったり、配線を抜いたりはしません。診療が止まることがあります。
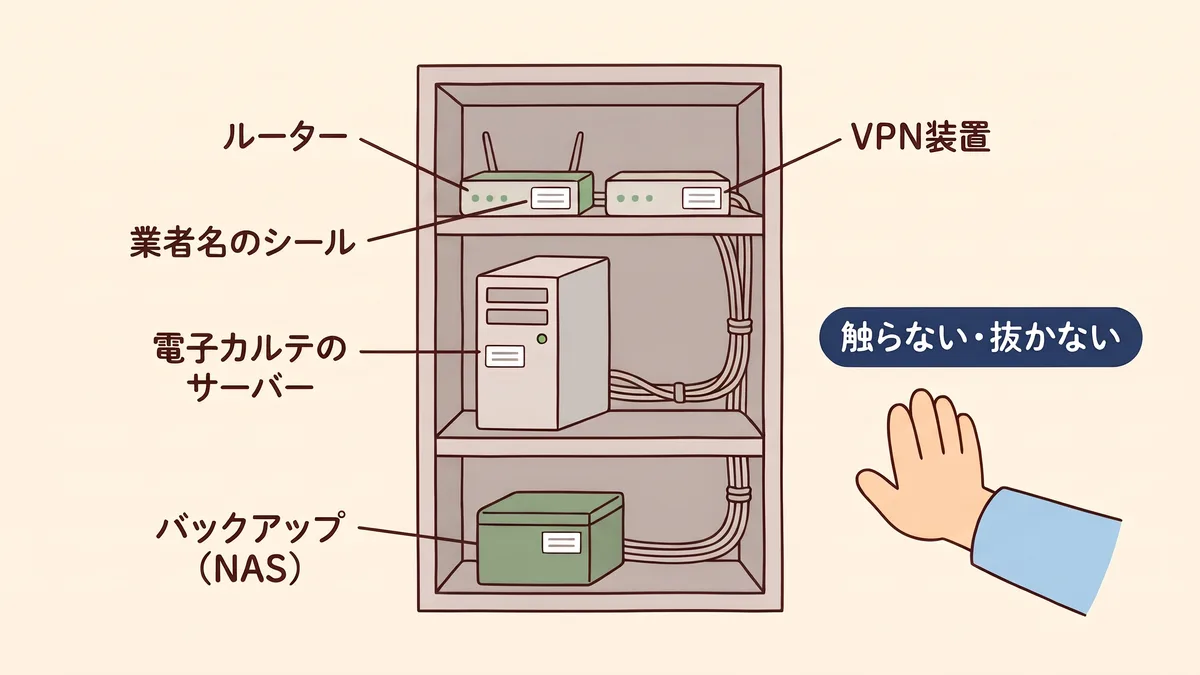
- ルーター (院の回線の出入口の箱)
- VPN 装置 (保守会社が院の外から入るための専用の通り道の箱。ルーターと一体のこともある)
- 電子カルテのサーバー (院内に置く「オンプレミス型」の場合)
- バックアップ用の機器 (外付けの箱や、NAS と呼ばれるネットワークにつなぐ保存箱)
- 検査機器や画像の機器 (メーカーが遠隔で保守していることがある)
公的な紙は 3 枚ある
境目を確かめるための公的な紙は、すでに 3 枚あります。書く人が違うのが要点です。
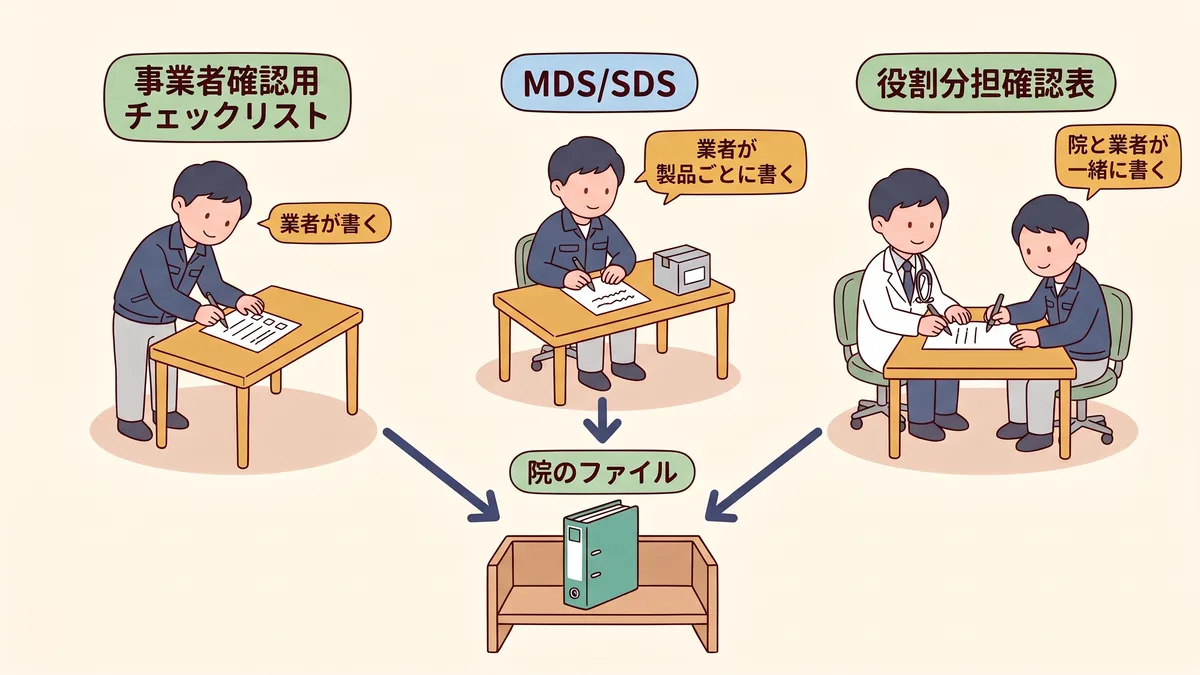
- 事業者確認用チェックリスト: 保健所の立入検査で使われる厚労省のチェックリスト (令和 8 年度版) には、院が書く「医療機関・薬局確認用」と、業者が書く「事業者確認用」の 2 つの版があります。事業者確認用は 15 の項目で、業者が「はい・いいえ」(項目によっては「対象外」も) と日付を書きます[3]。院は、契約している事業者ごとに集めます[4]。業者さんが書く答案用紙です
- MDS/SDS: 正式には「製造業者/サービス事業者による医療情報セキュリティ開示書」です。食品の原材料表示のように、製品やサービスのセキュリティ対策を、業者が決まった様式で書いて開示する表です。業界団体が作り、厚労省の標準規格になっています[2]
- 役割分担確認表: 総務省・厚労省・経産省が 2024 年 6 月に出した表です。院と業者が同じ机で、項目ごとに「誰がやるか」を確かめます[5]
SLA (サービスレベル合意書) は、「障害のとき何時間以内に駆けつけるか」のような、サービスの水準の約束を書いた書類です。契約書の別紙として付くことがあります。約款は、契約書に添える共通の規約です。クラウドのサービスでは、契約書の代わりに約款だけのこともあります。
公的な書類の読み方 — 「対象外」は「院の担当」と読む
事業者確認用の答えは 3 つです。厚労省のマニュアルは、それぞれをこう定めています[4]。
- はい: 保守契約の範囲に入っていて、業者の責任で対応できている
- いいえ: 範囲に入っているのに、業者がまだ対応できていない。業者は令和 8 年度中の対応目標日を書く
- 対象外: 保守契約の範囲の外。その項目の責任は医療機関が負う[4]
「対象外」は「関係ない」ではありません。業者の答案に「対象外」が 1 つあれば、院の宿題が 1 つ見つかったということです。返事の紙を読むときは、「はい」の数より「対象外」の場所を先に見てください。
この記事の 10 の質問は、この 3 枚を院長が使える形に並べ直したものです。新しい様式は作っていません。
半田病院の報告書が書いたこと
2 社の認識が食い違っていた
2021 年 10 月 31 日、徳島県のつるぎ町立半田病院がランサムウェアの被害を受けました。データを暗号化し、元に戻す代わりに身代金を求める攻撃です。電子カルテが見られなくなり、通常の診療に戻ったのは翌年 1 月 4 日でした[8]。被害から 65 日、2 か月余りです。
報告書は、侵入口を保守用の VPN 装置と見ています。その装置は、導入したときからソフトウェアの更新が行われていませんでした[8]。
この報告書で私がいちばん読んでほしいのは、業者 2 社への聞き取りの部分です。報告書は、電子カルテの会社を C 社、システムの会社を A 社と呼んでいます (冒頭のたとえの A 社・C 社とは別です)。
「C 社は、アプリケーションの担当が自社、ハードウェア・OS 等のインフラの提供および設定は A 社が担当であるとしている。一方、A 社は(医療情報システムの)全体統括は C 社であり電子カルテシステム(システム全体の意味)の構築は C 社が担当であるとしていることから、この時点で双方に齟齬が見られる。」[8]
まとめると、C 社は機械と設定を A 社の担当とし、A 社は全体を C 社の担当としていました。報告書は、機器の設定とその後のサポートが「完全に宙に浮いていた」と書いています[8]。
2 社の対応をどう評価するかは、報告書がそれぞれの責任として詳しく書いています。この記事では、事業者の責任の有無を判断しません。私がこの部分から読み取るのは、もう 1 つの事実です。契約が 2 本に分かれ、境目を書いた紙がどこにも無かったことです。境目が紙に無ければ、誰も見ていない機械が生まれうる、と私は考えています。
4 年たっても、同じ形が「多発」
半田病院の被害から 4 年余り後に出たのが、冒頭の事務連絡です[7]。「保守されていると考え」「保守対象でないと考え」という同じ形の食い違いを、厚労省は「事例が多発」と書きました。
同じ事務連絡は、院に次のように頼んでいます。
「自院の VPN 装置等の外部接続機器に対してセキュリティアップデートを含む保守契約が結ばれているか再確認をお願いします。」[7]
警察庁の統計では、2026 年上半期にランサムウェアの感染経路の回答があった 36 件のうち、18 件が VPN 機器からでした[9]。VPN 機器は、院と業者の境目に置かれやすい機械だと私は考えています。その機械が、いちばん使われている入口でもあります。
自院は当てはまるか
次の 6 つを順に確かめます。院長 1 人で全部答えられなくてかまいません。「分からない」も答えの 1 つで、そこが質問文の中身になります。
その前に 1 つだけ。先生の院の VPN 装置の更新は、誰の仕事でしょうか。
問い 1. 契約している事業者を、全部挙げられるか
電子カルテ、レセコン (診療報酬の請求に使うコンピューター)、回線とルーター、検査機器、予約や Web 問診、ホームページ。毎月の支払いの明細から拾うと漏れにくくなります。
問い 2. 院内に、保守会社が外から入る機器があるか知っているか
チェックリストの項目 2-② が、リモート保守 (遠隔での保守) に使っている機器の有無を事業者に確かめるよう求めています[3]。マニュアルは、院の側が外部との接続点を把握しきれていないことが、攻撃が相次ぐ大きな要因のひとつだと書いています[4]。
問い 3. 今年度の事業者確認用チェックリストを、事業者から受け取ったか
立入検査では、院の分と事業者の分の両方で、全部の項目に確認日と回答が書かれているかが確かめられます[4]。立入検査は、保健所が診療所に来て、法令で求められた対策を確かめる検査です。
問い 4. MDS/SDS を受け取ったことがあるか
チェックリストの項目 2-③ にあたります[3]。
問い 5. 契約書に、セキュリティ更新を誰がやるか書いてあるか
「更新もやってくれているはず」ではなく、契約書・約款・SLA のどこかに書いてあるか、です[1]。
問い 6. バックアップから戻す作業を、業者と一度でも試したか
警察庁の統計では、2026 年上半期にバックアップから戻そうとした 40 件のうち、29 件 (72.5%、公表の件数から編集部が計算) が戻せませんでした[9]。取っていても、いざ戻そうとすると 4 件に 3 件近くが戻らなかったということです。先生の院のバックアップは、最後にいつ戻してみたでしょうか。
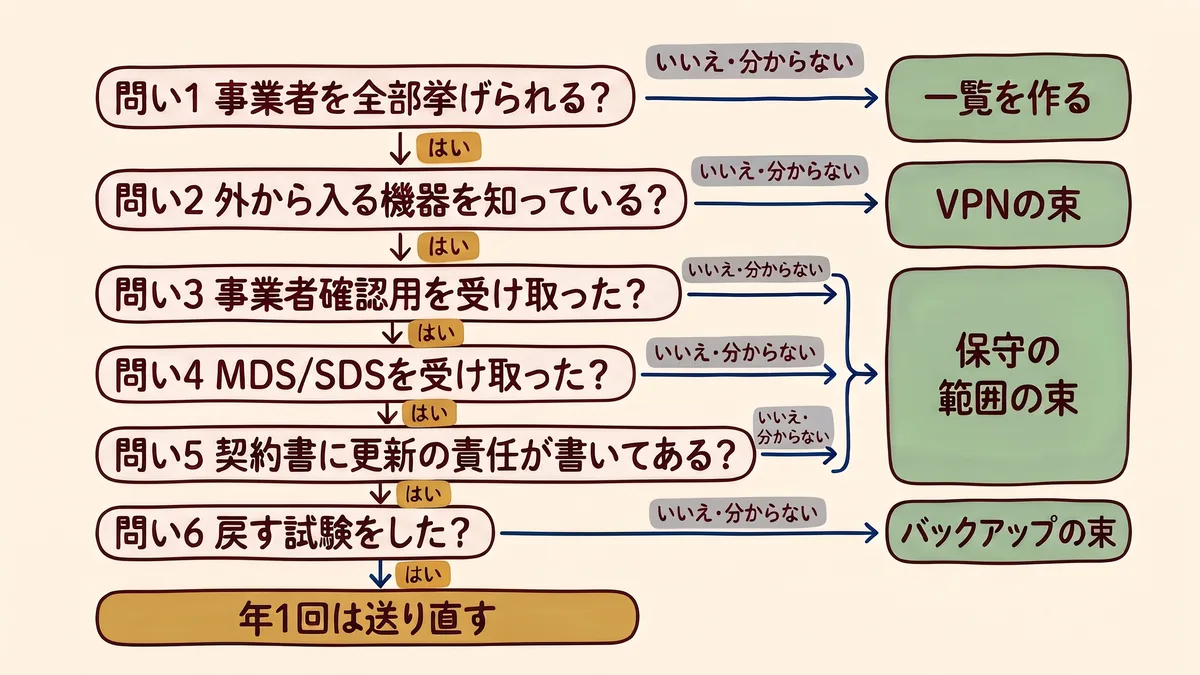
答えによって、まず聞く束が変わります (図 4)。問い 1 で止まった院は、質問を送る前に事業者の一覧を作ります。問い 2 は VPN の束、問い 3〜5 は保守の範囲の束、問い 6 はバックアップの束です。
院の形によって、進め方も分かれます。
- 電子カルテの会社 1 社がまとめて面倒を見ている院: 質問文はその 1 社に送れば足ります。ただ、回線とルーターは別の会社と契約していることがあります (編集部の見立て)。問い 1 で確かめてください
- 複数の会社と別々に契約している院: 1 社ずつ同じ文面を送り、返事を回収表で並べます。保守委託機関編は、事業者どうしは他社の契約を知り得ないので、院の側から境目の整理を頼む必要があると書いています[1]
- クラウド型の電子カルテの院: クラウドは、院の外の事業者のコンピューターにデータを置く形です。サーバーの更新は事業者の仕事になっていることがありますが、院内のパソコンとルーターは別のことがあります。どこまでが事業者の受け持ちかは、契約か約款で確かめます
- 機器を買っただけで、保守契約が無い院: 事業者確認用の回収は求められません。ただしマニュアルは、その場合の保守管理の責任は医療機関が負うと書いています[4]。売った会社に、有償の保守を頼めるかから聞きます
人も予算も無い院の最小の手は、電子カルテの保守会社 1 社に、質問 1 と 2 だけを今日送ることです。費用はかかりません。2 問だけでも、送らないよりずっと前に進む、と私は考えています。
10 の質問は 5 つの束
なぜこの 10 問か
10 の質問は、5 つの束に分けてあります。
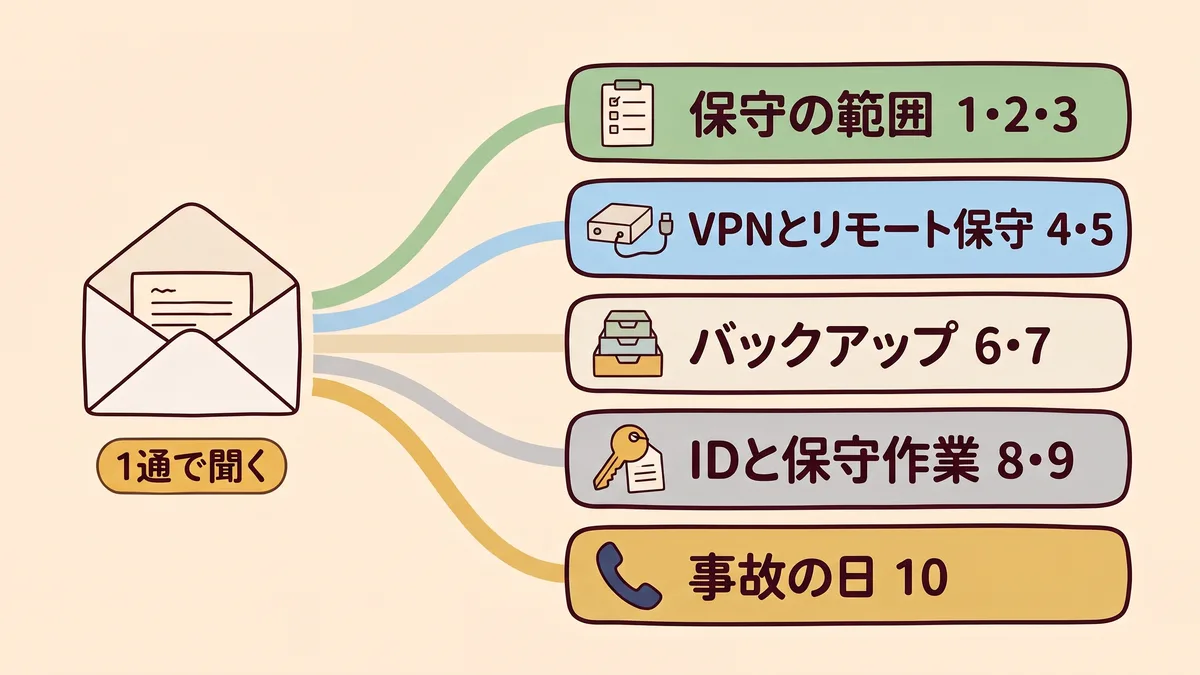
| 束 | 質問 | 主な根拠 |
|---|---|---|
| 保守の範囲 | 1・2・3 | 保守委託機関編 1 章・事業者確認用・MDS/SDS |
| VPN とリモート保守 | 4・5 | チェックリスト 2-②・事務連絡 (令和 8 年 3 月) |
| バックアップ | 6・7 | ガイドライン Q&A・チェックリスト 3-② |
| ID と保守作業 | 8・9 | ガイドライン Q&A |
| 事故の日 | 10 | 役割分担確認表・チェックリスト 3-① |
保守の範囲を最初に置いたのは、残りの答えがすべて「契約の範囲に入っているか」で読み方が変わるからです。10 問のうち 1 つだけ送るなら、私は質問 1 を選びます。
3 つの印
手順と質問には 3 つの印を付けます。
- 〔立入検査〕: 立入検査で使われるチェックリスト (令和 8 年度版) と、そのマニュアルが求めること。項目があるときは番号を併記します
- 〔ガイドラインが求める〕: ガイドライン第 7.0 版とその Q&A に書かれていること
- 〔推奨〕: 編集部の提案
医療法施行規則 (第 14 条第 2 項) は 2023 年 4 月から、診療所の管理者にサイバーセキュリティの確保に必要な措置を義務づけています[10]。厚労省は、この「必要な措置」はガイドラインを参照して行うよう通知し、ガイドラインのうち優先して取り組む項目をチェックリストにしました[10]。ガイドラインは法令そのものではなく、ガイドライン自体に独立した罰則はありません。ただし立入検査の中で、ガイドラインに基づいた指摘を受ける可能性はあります[2]。〔立入検査〕の印は保健所が記入を確かめる項目、〔ガイドラインが求める〕の印は「必要な措置」を考えるときの物差し、と読んでください。
保守の範囲 (質問 1〜3)
質問 1. セキュリティ更新の責任は、契約のどこに書いてあるか〔ガイドラインが求める〕
保守委託機関編は、事業者が更新の責任を負うことが「契約書や約款、サービスレベル合意書等」に書いてあるときだけ、院が業者に任せている形だと判断できる、としています[1]。
「記載がない場合や不明確な場合には医療機関側の責任となっている可能性がある。」[1]
ガイドラインの質問回答集 (Q&A、令和 8 年 9 月) も、業者が実際に更新をしているようでも、契約書に記載がなければ「対象とは判断できません」と答えています[2]。「やっていますか」と聞けば、返事はほぼ「やっています」になると私は見ています。だから質問 1 は、「どの書類の何条に書いてありますか」と聞きます。同じ編は、院が使うパソコンやネットワーク機器の更新は院の責任で行い、業者に任せるなら任せる中身と範囲を明確にするよう求めています[1]。
質問 2. 事業者確認用チェックリストを記入して、渡してもらえるか〔立入検査〕
マニュアルは、院が事業者に「事業者確認用」を送り、システムを提供している事業者ごとに確認を求めるよう書いています[4]。厚労省のページに Excel の様式があります[3]。「いいえ」の項目の目標日と、「対象外」の項目を、返事で必ず見ます。
質問 3. MDS/SDS を出してもらえるか。保守委託機関編の別紙は、全部「はい」か「対象外」か〔立入検査 2-③〕
Q&A は、MDS/SDS の提出を求める相手を「製造、販売、保守又はサービス提供を行う事業者」としています[2]。保守委託機関編の巻末には、MDS/SDS のうち特に確かめる項目を抜き出した「別紙」があります。原則として、別紙の項目が全部「はい」か「対象外」の事業者を選ぶよう求めています[2]。医療情報システムの事業者でなく MDS/SDS を出せない相手なら、契約書や製品の仕様、問い合わせで別紙の項目を確かめます[2]。記事の末尾にはサイトの製品比較のページへの案内が付きますが、そこに載る製品がこの基準を満たしているとは限りません。質問 3 の返事で確かめてください。
MDS/SDS は、入れたときに 1 回もらえば済む紙ではありません。Q&A は、製品の更新やサービスの変更、ガイドラインの更新で中身が変わるとしています[2]。
VPN とリモート保守 (質問 4・5)
質問 4. 院内に、貴社が外から入るための機器や回線はあるか〔立入検査 2-②〕
マニュアルは、リモート保守を請け負っている事業者に、外部との接続点があることを定期的に院へ知らせるよう求めています[4]。事業者確認用を出すときが、その機会です。院が知らない接続点を、業者に数えてもらう質問です。台数・置き場所・回線の契約名義 (誰の名前で契約している回線か) まで聞きます。保守会社が院に入ってくる通り道が何本あるか、先生はいま答えられるでしょうか。
質問 5. その機器の更新は誰が、最後にいつ行ったか〔推奨〕
事務連絡は、VPN 装置について、責任分界の再確認に加えて 4 つの確認を挙げています[7]。
- サポートの終わった製品になっていないか
- 管理用の画面が、院の外から開ける設定になっていないか
- 常時つながったままになっていないか
- 多要素認証 (パスワードに加えてスマートフォンの確認などを求める仕組み) や、接続できる相手の制限をしているか
院長がこれを自分で確かめる必要はありません。質問 5 で、業者に答えてもらいます。
VPN 装置そのものの棚卸しは、保守用 VPN の記事で 30 日の手順にしました。
バックアップ (質問 6・7)
質問 6. バックアップは何世代、どこに、1 つは本番と離してあるか〔ガイドラインが求める〕
Q&A は、バックアップを本番の環境 (いま診療で使っているシステム) から分けるよう求めています[2]。そのうえで、次の 3 つを推奨しています[2]。
- データは 3 世代以上 (日付の違う控えを 3 回分以上) 残す
- 2 種類以上の媒体 (外付けの箱・クラウドなど、保存先の種類) に置く
- 1 つ以上は本番と分けた場所に置く
質問 7. 最後に戻す試験をした日はいつか。戻すのに何日かかるか〔ガイドラインが求める〕
同じ Q&A は、定期的に戻す試験をするよう求めています[2]。チェックリストの 3-② も、バックアップを確保したうえで、復旧の手順を確かめておくことを求めています[3]。「取っています」という返事だけで終わらせず、戻した日付を聞くのがこの質問です。バックアップの束で私がいちばん効くと思うのは、この日付の 1 行です。置き場の作り方は、バックアップの記事にまとめました。
ID と保守作業 (質問 8・9)
質問 8. 貴社の保守用の ID は、担当者ごとか。担当が替わったら止めるか〔ガイドラインが求める〕
Q&A は、保守の担当者の ID について、こう答えています。最小権限は、その作業に必要なことだけを許す権限の付け方です。
「個人アカウント、最小権限、事前承認、作業ログで管理する必要があります。」[2]
担当者が辞めたり替わったりしたとき、すぐ止められるよう、業者に報告を義務づけることも求めています[2]。
質問 9. 作業の前の申請と、作業の後の報告をもらえるか〔ガイドラインが求める〕
同じ Q&A は、作業の前に申請を、終わったら速やかに報告をさせるよう求めています[2]。その書類は、院の医療情報システム安全管理責任者が承認します[2]。院のシステムの安全を担う人で、診療所では院長が担うことが想定されています[1]。急な保守は、業者と合意のうえで事後の承認でもかまいません[2]。院の中の ID の整理は、共有 ID の記事で 5 段にしました。
事故の日 (質問 10)
質問 10. 事故のとき、誰に・何時間以内に連絡をくれて、どこまで手伝ってくれるか〔推奨〕
役割分担確認表は、事故が起きたときの対応と院への報告の決め方、原因を調べて直すときの役割分担を、院と業者で決める項目にしています[5]。ガイドラインの Q&A は、委託したクラウドの電子カルテ事業者から患者の情報が漏れた場合でも、院は医療情報の管理の主体として責任を負うと答えています[2]。業者の夜間の連絡先は、立入検査で現物を見られる連絡体制図にも書き込みます。書き方は連絡体制図の記事にまとめました。
今日・30 日・90 日でやること
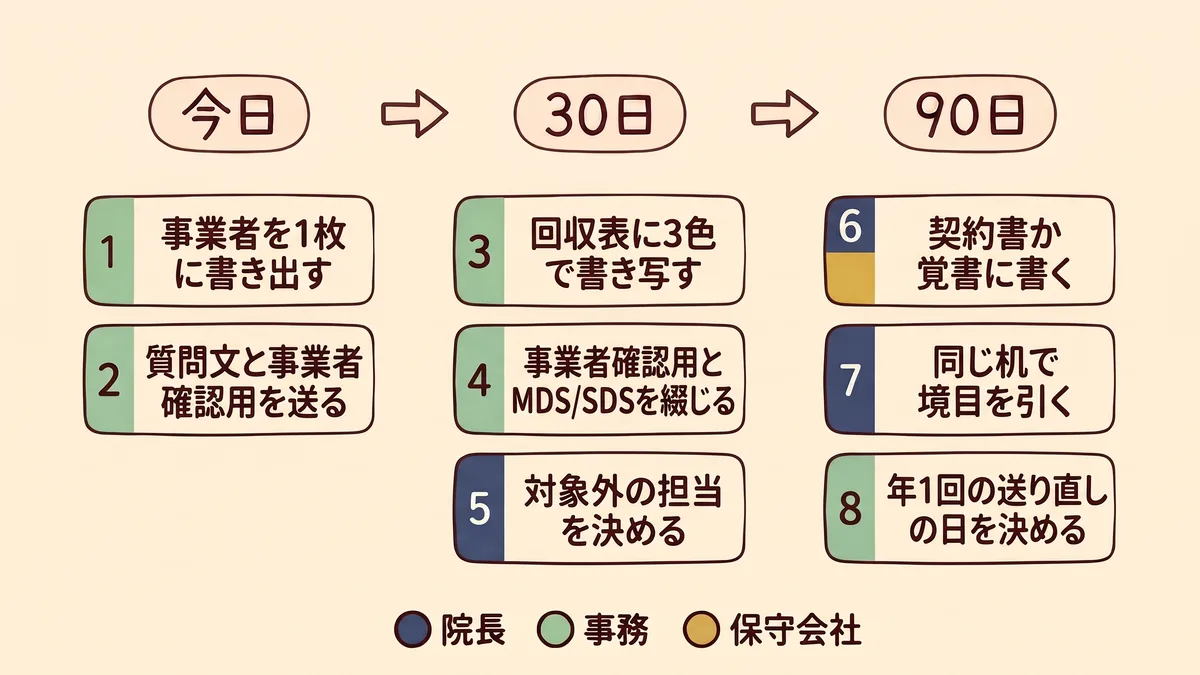
手順の番号 (1〜8) は、問い (1〜6) や質問 (1〜10) の番号とは別です。
今日 (1 時間ほど)
-
契約している事業者を 1 枚に書き出す〔ガイドラインが求める〕
担当: 事務 / 確認する人: 院長 / 終わりの目印: 事業者ごとに「システム・会社名・製品名・頼んでいる作業」の 4 列がある
保守委託機関編は、院のシステムの一覧を作ってから境目を整理するよう求め、次のような例を載せています[1]。
| 導入しているシステム | 委託先の事業者 | 製品名 | 頼んでいる作業 |
|---|---|---|---|
| (例) 電子カルテ | (会社名) | (製品名) | クラウドの導入・運用 |
| (例) ネットワーク | (会社名) | (回線の名前) | 回線・接続機器の導入と運用 |
| (例) 検査機器 | (会社名) | (機器名) | リモート保守 |
(出典: 保守委託機関編「小規模医療機関等における医療情報システム一覧の例」[1]。列名を短くし、3 行目を編集部が足した)
-
質問文に、事業者確認用の Excel を添えて送る〔立入検査〕
担当: 事務 / 確認する人: 院長 (送る前に文面を見る) / 終わりの目印: 送った日付と返事の期限が一覧にある
電子カルテの保守会社から送ります。1 社にしか送れない日は、その 1 社で十分です
30 日
-
返事を回収表に書き写す〔推奨〕
担当: 事務 / 確認する人: 院長 / 終わりの目印: 10 問すべてに、3 色のどれかの印がある
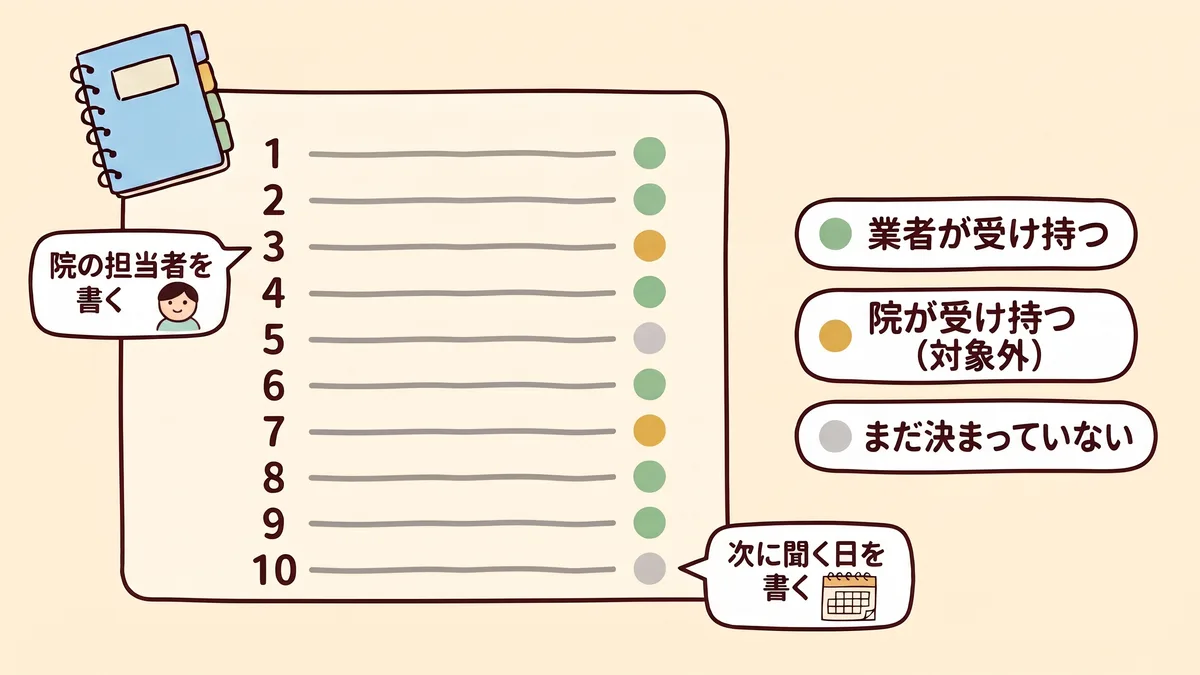
返事は 3 色に分けます (図 7)。業者が受け持つ「はい」、院が受け持つ「対象外」、まだ決まっていない「分からない・いいえ」です。回収表は下の章にあります
-
事業者確認用と MDS/SDS を、立入検査の資料と一緒に綴じる〔立入検査 2-②・2-③〕
担当: 事務 / 終わりの目印: 事業者ごとに、確認日と事業者名の入った事業者確認用がある
マニュアルは、院が各事業者からチェックリストを回収しておくよう書いています[4]
-
「対象外」の項目に、院の担当者を決める〔推奨〕
担当: 院長 / 終わりの目印: 黄の行すべてに、担当者の名前か「業者に追加で頼む」の印がある
担当者の名前を決めるのは、責任を宙に浮かせないための編集部の提案です。院で受け持てない項目は、業者に有償で頼めるかを聞きます。マニュアルは、「対象外」の項目は医療機関の側が責任を負うとしています[4]。MDS/SDS の別紙の「対象外」も同じ扱いです[2]
90 日
-
決まった境目を、契約書か覚書 (契約を補う合意書) に書く〔ガイドラインが求める〕
担当: 院長・保守会社 / 終わりの目印: 質問 1・4・7・8・9・10 の答えが、契約書・覚書・SLA のどれかに書いてある
保守委託機関編は、業者との間で境目の取決めをするよう求めています[1]。役割分担確認表も、話し合った結果を「できるだけ具体的な文言」で、契約書などの合意の文書に落とし込むことを想定しています[5]。口頭の「やっておきます」は、担当者が替わると消えやすいものです
-
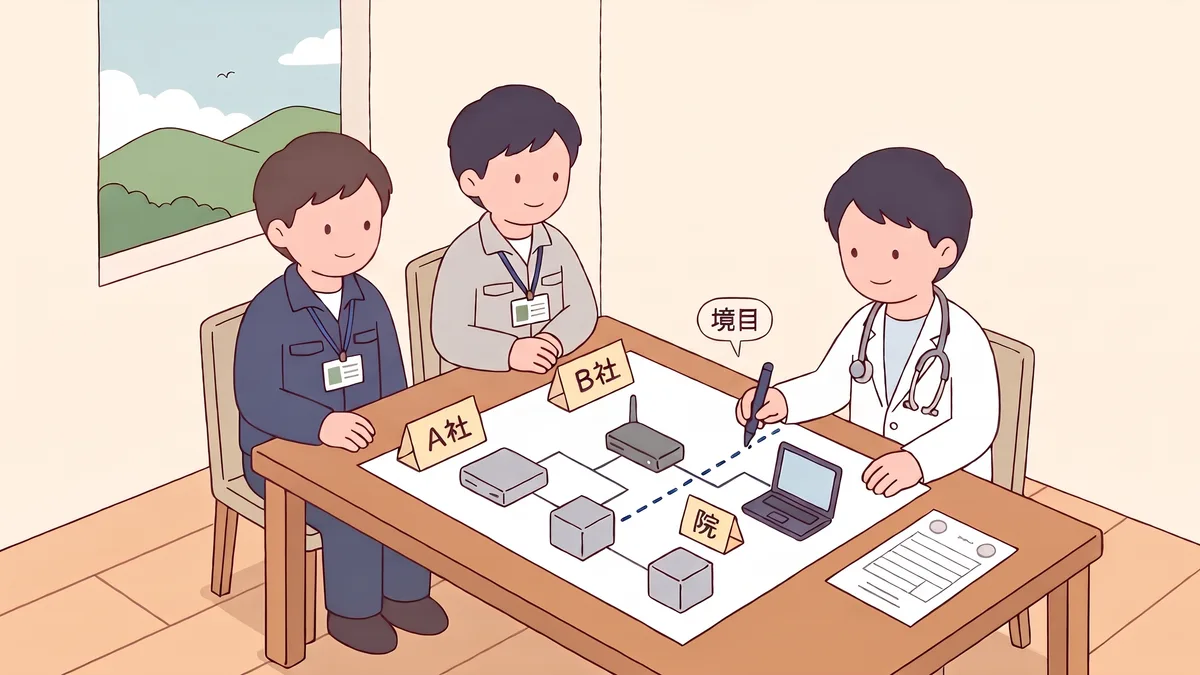
複数の会社がいるなら、同じ机で境目を引く〔推奨〕
担当: 院長 / 終わりの目印: 2 社以上が同席した打ち合わせの日付と、決まったことのメモがある
役割分担確認表には、複数の事業者と契約する場合に、事業者の間の分担と抜け漏れを確かめる項目があります[5]。確認表の主な対象は中小の病院ですが、小規模な診療所でも「適切に選択すれば有用」と書かれています[5]。全部の項目を埋めようとせず、回収表の灰の行だけを持っていけば足ります (編集部の推奨)
-
年 1 回、質問文と事業者確認用を送り直す日を決める〔立入検査〕
担当: 事務 / 確認する人: 院長 / 終わりの目印: 来年の送り直しの日が院の予定表に入っている
マニュアルは、少なくとも年に 1 回はチェックリストで点検するよう求めています[4]。保守委託機関編も、業者の対応状況を年次などの頻度で確かめるよう書いています[1]。保守契約の更新月に合わせると忘れにくくなります。質問文の送り直しは編集部の推奨で、立入検査で見られるのはチェックリストの点検です
1〜2 が済めば、残りは返事を待つ仕事に変わります。8 つの手順の重さの半分は今日の 2 つにある、と私は見ています。
保守会社への質問文
電子カルテ・レセコンの保守会社、回線とルーターの会社、検査機器のメーカーなど、契約している事業者ごとに同じ文面を送ります。事業者確認用の Excel (厚労省のページからダウンロードできます[3]) を添付してください。院と直接の契約が無い会社 (販売店を通して買った機器のメーカーなど) は、事業者確認用の作成を求められていません[4]。その場合は質問文だけを送り、契約している販売店にも同じ文面を送ります。会社名・医療機関名・氏名などの部分は院のものに書き換え、期限には送った日の 2 週間後の日付を入れます。改行はスマートフォンで読みやすいように入れてあるので、メールに貼ったあとで整えてもかまいません。
件名: 【ご確認のお願い】当院のシステムの保守範囲について

{会社名} ご担当者様

いつもお世話になっております。
{医療機関名} の {氏名} です。
当院では、契約しているすべての事業者様に
同じ内容をお送りしています。
厚生労働省「医療機関・薬局における
サイバーセキュリティ対策チェックリスト」
(令和8年度版) と安全管理ガイドラインを
参考に、当院で作った質問です。当院と貴社の
保守の範囲を確認させてください。
難しい項目は、分かる範囲で結構です。
添付の「事業者確認用」もご記入ください。

【保守の範囲】
1. セキュリティ更新 (サーバー・パソコン・
   ネットワーク機器) の責任が貴社と当院の
   どちらにあるかは、契約書・約款・SLA の
   どこに書かれていますか。書類名と条項を
   教えてください。
2. 添付の「事業者確認用チェックリスト」
   (令和8年度版) をご記入いただけますか。
   「対象外」の項目は、当院が受け持つ
   必要があるものとして理解してよいですか。
3. 当院のシステムの MDS/SDS をいただけ
   ますか。医療情報システムの安全管理に
   関するガイドライン「保守委託機関編」の
   巻末の別紙の項目で、「いいえ」になる
   ものはありますか。

【VPN・リモート保守】
4. 当院に、貴社がリモート保守に使って
   いる機器や回線はありますか。台数・
   置き場所・回線の契約名義を教えて
   ください。
5. その機器の更新を最後に行った日、
   サポート終了の予定日、常時接続か
   作業時のみか、多要素認証の有無を
   教えてください。

【バックアップ】
6. バックアップは何世代分を、どこに
   保管していますか。本番のシステムとは
   別の場所に置いているものはありますか。
7. バックアップから戻す試験を最後に
   行った日と、戻すのにかかる目安の
   日数を教えてください。

【ID・保守作業】
8. 貴社の保守用の ID は担当者ごとに
   分かれていますか。担当者が替わった
   ときは、貴社から当院へご連絡のうえ、
   その ID を止めていただけますか。
9. 保守作業の前の申請と、作業後の
   報告をいただけますか。

【事故の日】
10. サイバー攻撃などの事故のときの、
    貴社の連絡先 (夜間・休日を含む) を
    教えてください。当院へ何時間以内に
    ご連絡いただけるか、調査や復旧で
    どこまでお願いできるか、有償になる
    場合は目安の費用も教えてください。

{期限の日付} ごろまでに、書面 (PDF でも
結構です) でご回答いただけますと幸いです。
お忙しいところ恐縮ですが、
よろしくお願いいたします。

{医療機関名} {氏名}
電話: {電話番号} / メール: {メールアドレス}
返事は、メールの本文でなく書面 (PDF や紙) でもらうと、立入検査の資料に綴じられます。回線の名義や機器の置き場所が書かれた返事は、院の外に出さない書類として扱ってください。
10 問のうち、先生がいま業者に聞かずに答えられるのは何問でしょうか。
答えに詰まりやすいのは 1 と 7 だろうと私は見ています。「契約書に書いていない」「試したことはない」という返事は、責める材料ではありません。それが分かったことが、この 1 通の成果だと私は考えています。次の打ち合わせで、どこまで書き込むかを一緒に決めればよいのです。
回収表
返事が届いたら、事業者ごとに 1 列ずつ書き写します。印は 3 色です。
- 〇 (緑): 「貴社でやっている」「契約に書いてある」= 業者が受け持つ
- △ (黄): 「対象外」「院でやってください」= 院が受け持つ
- ? (灰): 「いいえ」「分からない」「返事が無い」= まだ決まっていない
各マスには、印と、返事にあった日付や数字を一緒に書きます (例: 「〇 10/30 受領」「△ 2 台」)。列は、電子カルテ・レセコンの保守会社、回線とルーターの会社、検査機器のメーカーの順です。「院の担当」の欄には、△ と ? の行を受け持つ人と、次に聞く日を書きます。事業者が 3 社を超えるときは、表を写して使ってください。
| 質問で確かめること | 電子カルテ | 回線 | 検査機器 | 院の担当 |
|---|---|---|---|---|
| 1. 更新の責任が書いてある書類と条項 | ||||
| 2. 事業者確認用を受け取った日 | ||||
| 3. MDS/SDS を受け取った日・別紙の「いいえ」 | ||||
| 4. 外から入る機器の台数・場所 | ||||
| 5. 最後の更新日・サポート終了日・常時接続か | ||||
| 6. バックアップの世代・置き場 | ||||
| 7. 最後に戻す試験をした日 | ||||
| 8. 保守用 ID は担当者ごとか | ||||
| 9. 作業の申請と報告 | ||||
| 10. 事故の日の連絡先と時間 |
回収表は、院のシステムの安全を説明するための院内の記録です。保健所が見るのは、チェックリストと事業者確認用です (編集部の整理)。
回収表と事業者の一覧には、外から入る機器の場所や回線の名義が集まります。返事と同じく院の外に出さない書類として、紙なら鍵のかかる棚に、電子なら院内の決まった人だけが開ける場所に置いてください。院内に貼るのは、下の印刷用チェックシートだけにします。業者の担当者の携帯番号も同じ扱いです。
費用と頼れる先
一覧づくり、質問文の送付、回収表、綴じ込みに、費用はかかりません。事業者確認用の様式は厚労省のページで無料で配られています[3]。
費用が出るかもしれないのは、「対象外」の項目を業者に追加で頼むときと、契約や覚書を書き直すときです。いくらかかるかは契約によって違い、診療所向けの公的な相場は見当たりません。質問 2 の返事で「対象外」が付いた項目について、見積もりを取ってください。
役割分担確認表は、業者の側にも、院に必要な情報を出す務めがあると書いています。信義則は、契約の相手として誠実にふるまう務めのことです。
「事業者は、医療情報システム及びセキュリティに関する専門的な知識等を有することから、医療機関に対し、委託契約又は信義則に基づく付随義務として、適時適切に必要な情報を提供する義務を負うものである。」[5]
ただし同じ確認表は、自らについて「医療機関や事業者の責任を一義的に定めることを目的として作られたものではない」とも書いています[5]。どこまでが個別の契約での務めになるかは、契約の中身と事情によります。法的な評価が要るときは専門家に相談してください。そのうえで、質問を送ることは、この務めを果たしてもらう場をつくることだと私は考えています。
困ったときの窓口 (厚労省の連絡先、個人情報保護委員会、お助け隊サービスなど) は、「保守用VPNの棚卸し」の「費用と頼れる窓口」にまとめました。
印刷用チェックシート
院内に貼るか、立入検査の資料と一緒に綴じてください。No は本文の手順の番号と同じです。
| No | 確かめること | 区分 | 担当 | 期限 | 済 |
|---|---|---|---|---|---|
| 1 | 契約している事業者を 1 枚に書き出した | ガイドライン | 事務 | 今日 | □ |
| 2 | 質問文と事業者確認用を送った (日付と期限を記録) | 立入検査 | 事務 | 今日 | □ |
| 3 | 返事を回収表に 3 色で書き写した | 推奨 | 事務 | 30 日 | □ |
| 4 | 事業者確認用と MDS/SDS を綴じた | 立入検査 2-②・2-③ | 事務 | 30 日 | □ |
| 5 | 「対象外」の項目に院の担当者を決めた | 推奨 (「対象外」の責任は院 — マニュアル) | 院長 | 30 日 | □ |
| 6 | 決まった境目を契約書か覚書に書いた | ガイドライン | 院長・保守会社 | 90 日 | □ |
| 7 | 複数の会社と同じ机で境目を確かめた | 推奨 | 院長 | 90 日 | □ |
| 8 | 年 1 回の送り直しの日を予定表に入れた | 立入検査 (マニュアル。質問文は推奨) | 事務 | 90 日 | □ |
開始日: __月__日 (30 日・90 日は、この日から数えます)
今日決める 1 つ: 質問文を送る事業者と、返事の期限。 送る先: ______ / ______ / ______ (期限: ____年__月__日)
おわりに——「対象外」は院の宿題
保守料を払っていることと、保守されていることは、同じではありません。その間に、紙に書かれていない境目があります。
最初にやることは、契約している事業者を 1 枚に書き出し、電子カルテの保守会社に 10 の質問を送ることです。費用はかからず、立入検査で見られる事業者確認用も同じ封筒で集まります。
返事に「対象外」が並んでも、がっかりしなくてかまいません。それは院の宿題が見えたということで、見えた宿題は、担当を決めるか業者に頼むかを選べます。見えないまま宙に浮いているのが、いちばん危ない形です。
この記事で覚えた「事業者確認用」と「対象外」は、次の記事でも使います。次は、質問 5 の先にある更新 (パッチ) は月 1 回で足りるか(準備中)を、保守会社に聞く形で考えます。契約書の条項を読む方法は、後の記事で扱います。
なお、本記事は 2026 年 10 月 28 日時点の公表資料に基づく一般的な情報提供で、個別の契約や法的判断についての助言ではありません。民間の情報メディアが厚生労働省などの公表資料を読んでまとめたもので、各機関の見解ではありません。情報セキュリティの専門家による監修は受けていません。「推奨」「編集部の提案」と書いた部分と、「私は〜と考えます」と書いた部分は、資料に書かれていない編集部の考えです。質問文と回収表は編集部が作った様式で、厚生労働省の様式ではありません。半田病院の事案は報告書の記載の範囲で紹介し、事業者を特定せず、その責任の有無も判断していません。本記事は、取り上げた機関・事業者から依頼・報酬・資料提供を受けて書いたものではなく、特定の製品・サービスの推奨もしていません。クリニックAIラボは、事業者への送客などから収益を得ることがあります (詳しくは利益相反の開示)。本記事の本文には、送客のためのリンクや報酬の仕組みはありません。記事の末尾には、サイトの製品比較のページへの案内が自動で付きます。保守の範囲は契約している事業者に、立入検査の運用は管轄の保健所にご確認ください。契約条項の法的な評価が必要な場合は、弁護士などの専門家にご相談ください。
参考文献
ページは紙面に印刷された番号です。
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編 (1章 図1 ※2、2章、3章、遵守項目 5-④・10-⑤・10-⑨、p.2・p.5・p.7・p.9-11). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716297.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版に関するQ&A (経営管理編 Q3、企画管理編 Q5・Q17・Q25、システム運用編 Q24、保守委託機関編 Q1・Q3〜Q7). 令和8年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト (医療機関・薬局確認用 2-②・2-③・3-①・3-②、事業者確認用). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf (Excel: 医療機関・薬局確認用 https://www.mhlw.go.jp/content/10808000/001716187.xlsx / 事業者確認用 https://www.mhlw.go.jp/content/10808000/001716188.xlsx)
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル (p.3-4・p.7). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716186.pdf
- 総務省・厚生労働省・経済産業省. 医療情報システムの契約における当事者間の役割分担等に関する確認表 (p.1-3、Part1 A-1、Part2 A-2・C-4・C-5). 令和6年6月. https://www.mhlw.go.jp/content/10808000/001262041.pdf
- 厚生労働省医政局医療情報担当参事官室. 「病院における医療情報システムのサイバーセキュリティ対策に係る調査」の結果について (第32回 医療等情報利活用ワーキンググループ 資料7、p.8・p.28). 2026年5月29日. https://www.mhlw.go.jp/content/10808000/001705951.pdf
- 厚生労働省医政局医療情報担当参事官室. 事務連絡 VPN装置等のネットワーク機器におけるサイバーセキュリティ対策の徹底について(周知依頼)(別添). 令和8年3月19日. https://www.mhlw.go.jp/content/10808000/001679871.pdf
- つるぎ町立半田病院. コンピュータウイルス感染事案 有識者会議調査報告書 (p.1、p.6、p.16、p.23-24). 2022年6月. https://www.handa-hospital.jp/topics/2022/0616/report_01.pdf
- 警察庁. 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について (統計編 p.143・p.148). 2026年9月. https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 厚生労働省. 医療法施行規則の一部を改正する省令について (産情発0310第2号). 令和5年3月10日. https://www.mhlw.go.jp/content/10808000/001075881.pdf
お使いの製品の口コミを募集しています。口コミを書く →
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。
関連する記事
サイバー攻撃の連絡体制図——誰がどこに電話するかをA4 1枚に
サイバー攻撃やシステム障害に気づいた朝、誰がどこへ電話するか。立入検査で現物を見られるチェックリスト3-①の連絡体制図を、厚労省の例を診療所の大きさに畳んでA4 1枚で作ります。電話する先の一覧、事業者への質問文、記入用の表付き。
#医療情報セキュリティ / インシデント時の連絡体制図 (チェックリスト 3-①)診療所のサイバー対策チェックリスト——19項目の記入例と現物4つ
立入検査で確認される厚労省のサイバー対策チェックリスト(令和8年度版)19項目を、架空の無床診療所で1行ずつ埋めた記入例です。現物を見せる4つ、事業者に書いてもらう紙、「いいえ」と目標日の書き方、運用管理規程の骨組みと依頼文を示します。
#医療情報セキュリティ / 立入検査のチェックリスト 19 項目と運用管理規程 (4-①)電子カルテの共有ID——やめる順番は5つ、照合は月1回
大阪の病院の調査報告書は、職員のパスワードが1種類で全員が管理者だったことを、被害が広がった要因に挙げました。立入検査のチェックリスト2-④・2-⑤に沿って、共有IDを書き出す・止める・絞る・分ける・閉じるの順でやめる手順と、保守会社への質問文を示します。
#医療情報セキュリティ / ID と管理者権限 (チェックリスト 2-④・2-⑤)AI時代のサイバー攻撃——日本語の壁が崩れはじめ、診療所が決める3つ
生成AIで、詐欺メールの日本語の不自然さという目印は当てにしにくくなりました。公開された攻撃方法の悪用は88%が48時間以内という米国1社の観測もあり、5月には国と厚労省が注意喚起を出しています。変化を外来の言葉に置き換え、診療所が決める3つを示します。
#医療情報セキュリティ / AI 時代の攻撃と守り (シリーズの入口)
Comments
この記事への質問・ご意見をお寄せください
「ここが分かりにくかった」「この数字の根拠をもっと知りたい」「次はこれを取り上げてほしい」。どんな一言でも歓迎です。編集長 (現役の内科医) がすべて読み、できるだけ返信します。いただいた声は、記事の改稿と次の記事に生かします。