サイバー攻撃の連絡体制図——誰がどこに電話するかをA4 1枚に
サイバー攻撃やシステム障害に気づいた朝、誰がどこへ電話するか。立入検査で現物を見られるチェックリスト3-①の連絡体制図を、厚労省の例を診療所の大きさに畳んでA4 1枚で作ります。電話する先の一覧、事業者への質問文、記入用の表付き。
執筆・監修 クリニックAIラボ 編集長(現役内科医)
- 公開
- 2026-10-23
- 更新
- 2026-10-23
- 引用
- PMID 0 件
この記事で学べること
- 線は2本——事業者に連絡して直す線と、厚労省・警察・所管に知らせる線。患者の情報が漏れた、または暗号化されて戻せないおそれがあれば、個人情報保護委員会と患者本人が加わる
- 外の連絡先は5つ——厚労省のマニュアルの例にある、事業者・情報セキュリティ事業者・外部有識者・都道府県警察・厚労省
- 個人情報保護委員会への報告は電話でなくフォームで、速報は概ね3〜5日以内(目安)、確報は30日以内(不正の目的のおそれは60日以内)
読み終えたら、まずこれ
見つけた人が最初に電話する1人と2人目を決め、紙の一番上に携帯番号を書く
目次Index
はじめに——朝の 1 本目の電話
朝 8 時半、受付のパソコンに見慣れない英語の画面が出ていて、電子カルテが開かない。受付の職員から「先生、パソコンが変です」と声がかかったとき、次に誰が、どこへ電話するか。決まっているでしょうか。
10 月 1 日、サイバー対処能力強化法の一部が施行されました。「能動的サイバー防御」という言葉をニュースで見て、診療所にも届け出が来るのかと気になった先生もいるでしょう。私は国の資料と条文を確かめました。この法律で事故の報告が義務になったのは、基幹インフラ事業者 (電気・水道・鉄道・金融など、止まると国民の暮らしに大きく響く事業として国が指定した会社) です。国の資料は「15分野」「258事業者」と書いています[19][20]。対象の事業の列挙に、医療は入っていません[21]。ただし、2026 年 6 月に公布された経済安全保障推進法の改正で、この列挙に「医療に係る事業」が加わります。対象は病院が行う診療と、診療報酬の審査支払の機関の業務で、診療所は入っていません。施行は、公布から 1 年 6 か月以内に政令で定める日です[21]。
では診療所は何もしなくてよいかというと、そうではありません。厚生労働省 (厚労省) のサイバーセキュリティ対策チェックリスト (令和 8 年度版) には、3-① として「連絡体制図がある」という項目があります[1]。保健所が診療所に来て法令の対策を確かめる立入検査では、この連絡体制図を現物で確認すると、厚労省の記入の手引き (マニュアル) に書かれています[2]。
この記事では、その連絡体制図を A4 1 枚で作ります。厚労省のマニュアルにある例を、診療所の大きさに畳み直し、電話する先の一覧と、事業者への質問文、印刷用のチェックシートを付けました。急ぐ方は「今日・30 日・90 日」の章からどうぞ。
この記事で最初に決めることは 1 つです。見つけた人が最初に電話する 1 人と、その人につながらないときの 2 人目。
今日やることは 3 つあります。①1 人目と 2 人目を決める ②厚労省と県の警察の番号を書く ③事業者に窓口を聞くメールを送る。①だけなら 5 分で終わります。
そもそも連絡体制図とは
本題の前に、言葉を 9 つだけ置き換えておきます。
- ランサムウェア = 院内のデータを暗号化して使えなくし、元に戻すことと引き換えに金銭を求める攻撃
- ログ = 機器の操作や通信の記録。何が起きたかを後から調べる手がかりになる
- インシデント = サイバー攻撃や、システムの障害・情報の漏えいなど、安全が損なわれる出来事
- 連絡体制図 = インシデントのとき、誰が誰に知らせるかを 1 枚に描いた図
- 事業者 = 電子カルテやレセコン (診療報酬の請求のためのシステム)、予約システムを提供し、保守する会社
- 情報セキュリティ事業者 = 院内のネットワークの見張りや、事故のときの調査を請け負う会社
- 所管 = その施設を監督する役所。診療所なら、立入検査に来る保健所 (都道府県や市) がこれにあたると編集部は考えます
- 個人情報保護委員会 (以下、個情委) = 個人情報の漏えいの報告を受ける国の機関
- 漏えい等 = 個人データが漏れること、なくなること (滅失)、壊れて使えなくなること (毀損)。ランサムウェアで暗号化されて元に戻せないときも、ここに入る
線は 2 本ある
連絡体制図は、救急外来の院内コールの一覧に似ています。心停止なら誰をコールし、誰が家族に連絡し、誰が記録を取るか。役割ごとに電話先が決まっているから、あわてずに動けます。
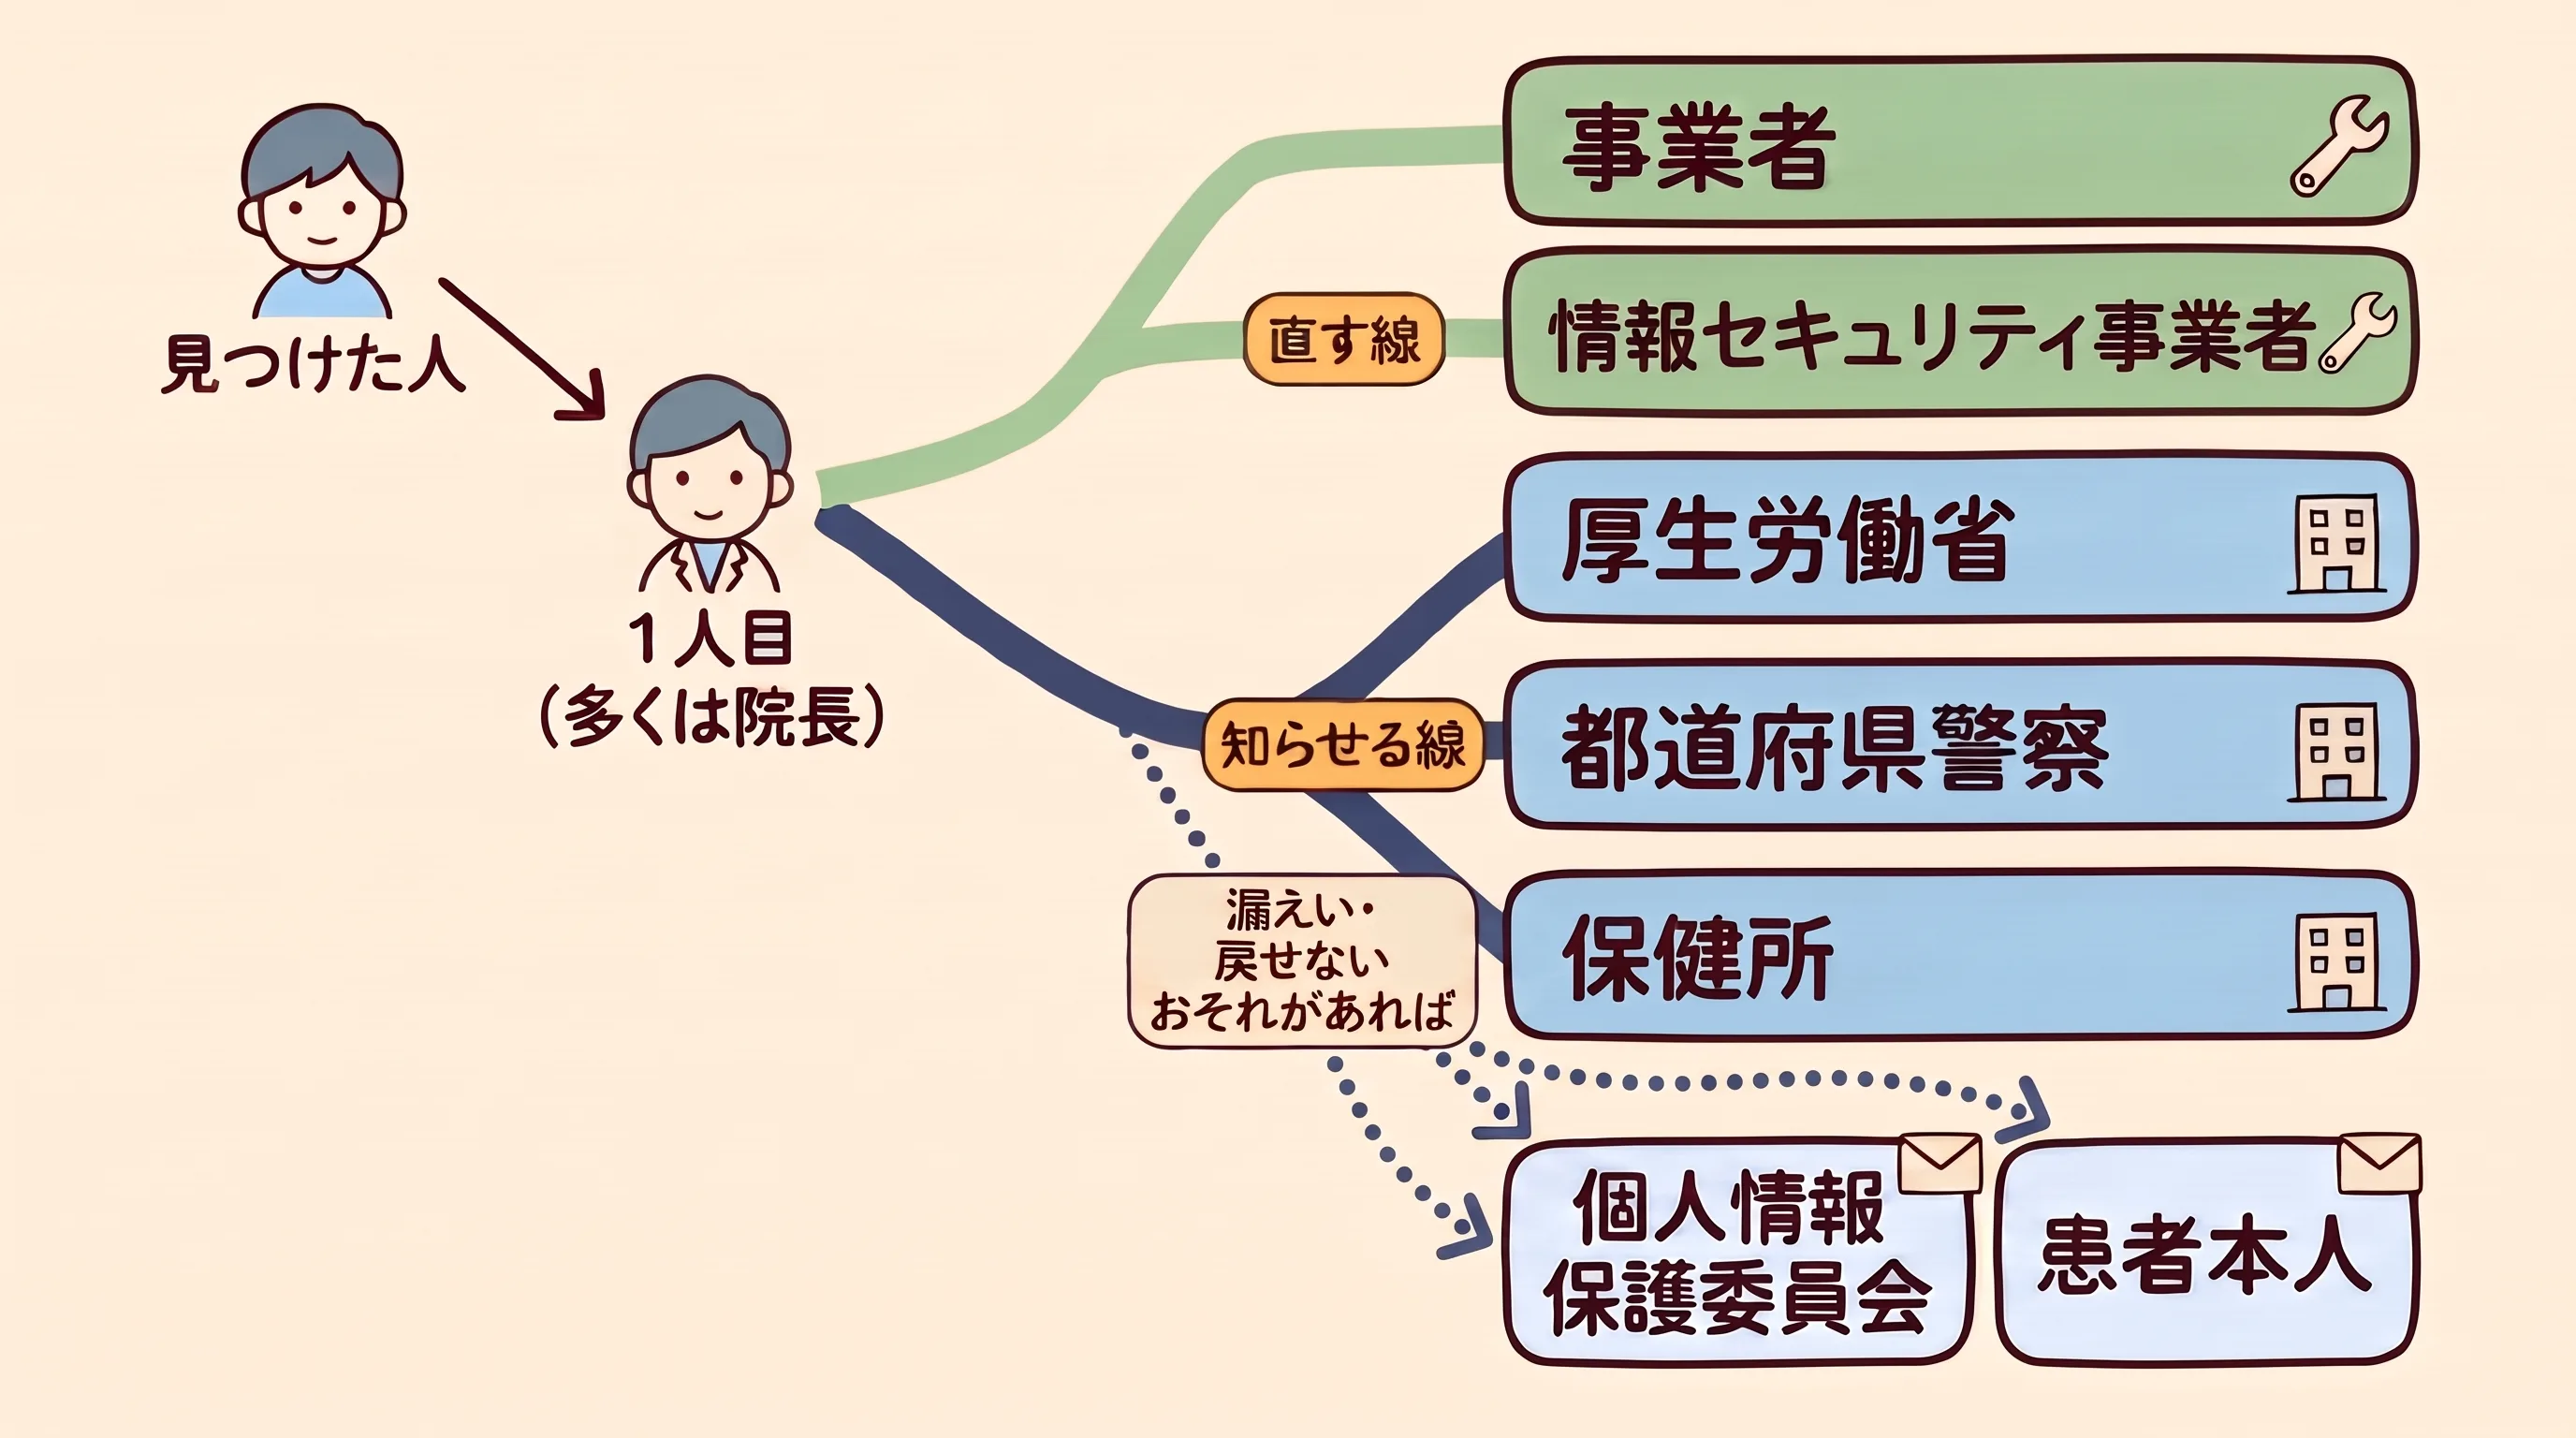
サイバーの連絡も、私は 2 本の線に分けて考えると分かりやすいと思っています。1 本は直す線です。電子カルテの事業者や情報セキュリティ事業者に連絡して、何が起きているかを調べ、止まった仕組みを戻します。もう 1 本は知らせる線です。厚労省、都道府県警察、所管の役所に報告します。患者の情報が漏れた、または暗号化されて元に戻せなくなったおそれがあれば、個情委への報告と患者本人への通知が加わります。
この順番には根拠があります。個情委と厚労省が出している医療・介護関係事業者向けのガイダンスです。示されているのは次の 2 段です[9]。
- サイバー攻撃を受けた疑いがあれば、直ちに医療情報システムの保守会社等に連絡する
- 障害や漏えい、医療提供体制への支障のおそれがあると判断されたら、速やかに厚労省の医療情報担当参事官室に連絡する
厚労省の例を、診療所に畳む
厚労省のマニュアルは、連絡体制図に載せるものを書いています。施設内の連絡先に加えて載せるのは、「事業者、情報セキュリティ事業者、外部有識者、都道府県警察の担当部署、厚生労働省や所管省庁等」です。マニュアルは、これらが明示されていることが「想定されます」と書いています[2]。
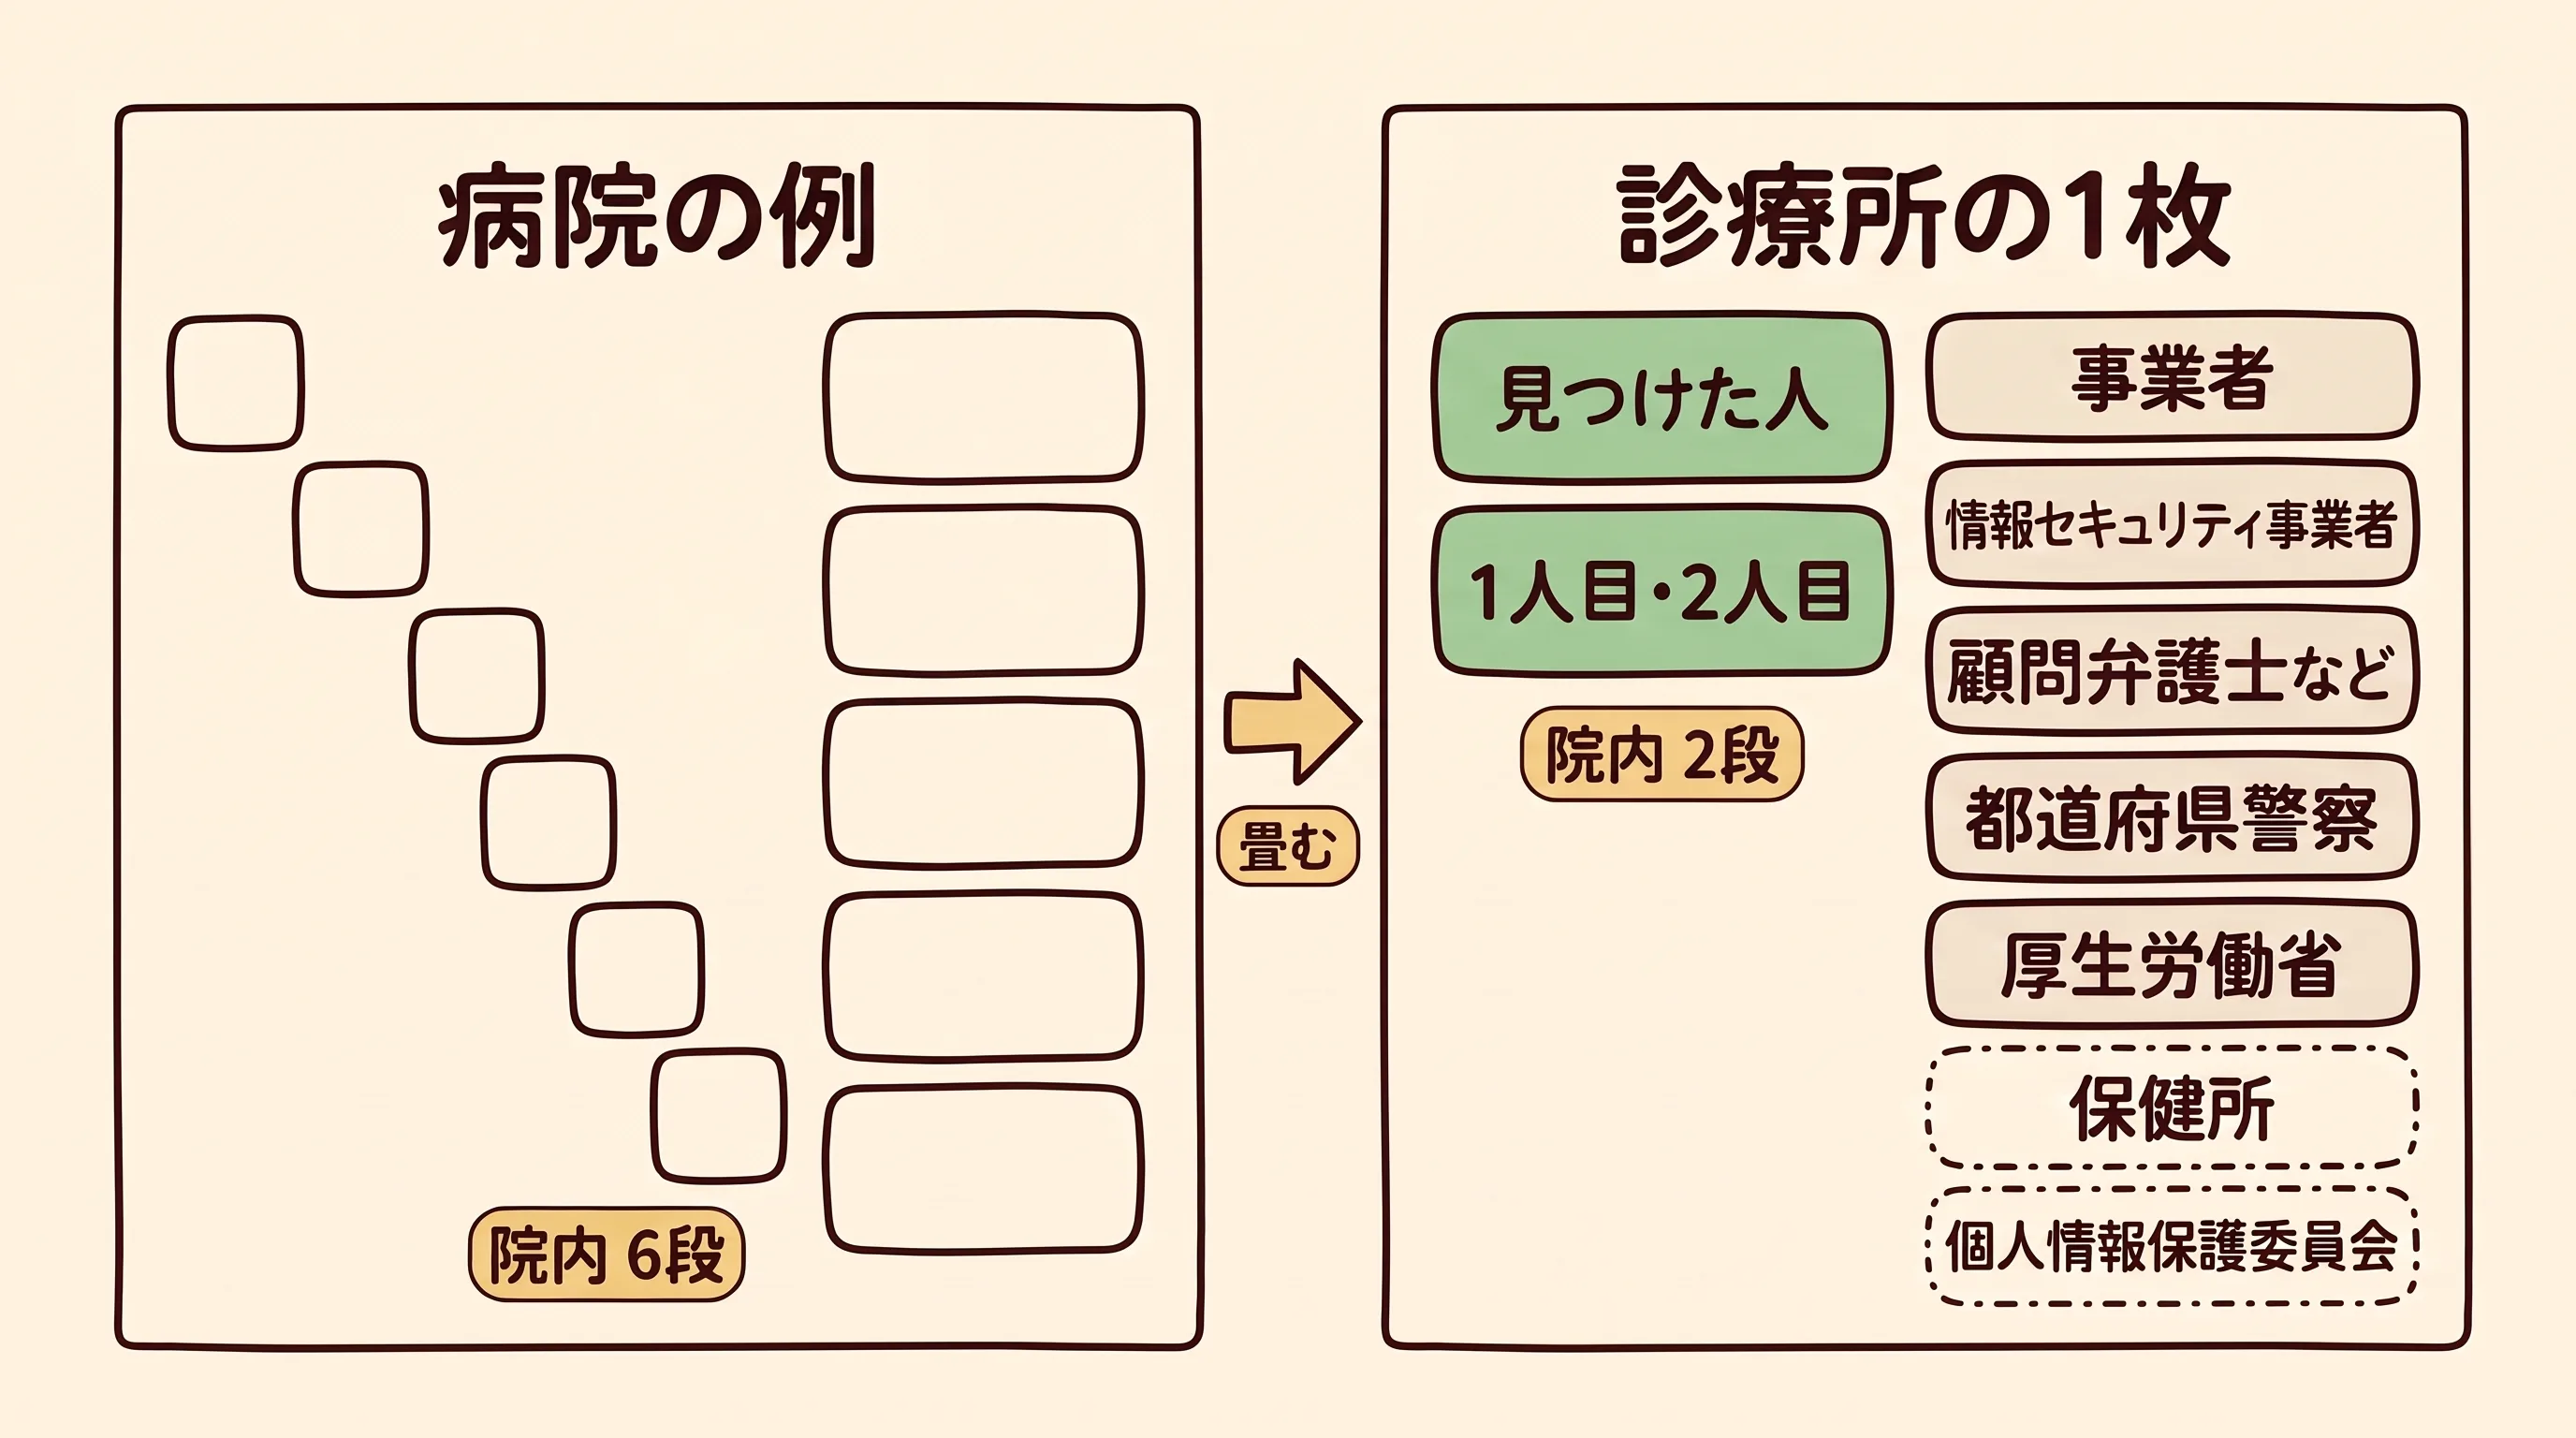
マニュアルには、病院を想定した例の図もあります。院長、情報セキュリティ責任者、システム管理者、部門の責任者、部門の管理者、医療従事者と、縦に 6 段の階層が並びます。そして右側に、外部の連絡先の箱が 5 つ縦に並んでいます。「医療情報システムベンダー」「情報セキュリティ事業者」「外部有識者(顧問弁護士等)」「都道府県警察の担当部署」「厚生労働省」の 5 つです[2]。
職員が 5〜15 人ほどの診療所に、縦 6 段は要りません。診療所では、院内を 2 段に畳めば足りると私は考えます。1 段目は「見つけた人」(誰でもよい)、2 段目は知らせを受ける「1 人目 (多くは院長)」と「2 人目」です。右の 5 つの箱はそのまま残します。題に「外の連絡先は 5 つ」と書いたのは、この 5 つの箱のことです。これに、マニュアルの文にある「所管省庁等」にあたる先として、立入検査に来る保健所 (編集部の考え) と、漏えいのときの個情委を書き足します。
紙で持つ理由
連絡体制図は、紙で持ちます。攻撃を受けたときは、院内のパソコンもファイルも開けない前提で考えるからです。ガイドライン第 7.0 版のシステム運用編も、サイバー攻撃などに備えて「関係先への連絡手段や紙での運用等の代替手段を準備しておく必要がある」と書いています[5]。
保守を事業者に任せている小規模の医療機関を主な対象にした、ガイドラインの保守委託機関編は、院の側に「報告先の名称及び連絡手段等をリスト化し」た連絡体制図を整備するよう求めています[6]。A4 1 枚の一覧にするのは、この文に沿った形です。
厚労省の事業継続計画 (BCP。システムが止まっても診療を続けるための事前の取り決め) の確認表には、「異常時の連絡体制図が全職員に把握されているか」という問いがあります[8]。院長の机の引き出しに 1 枚あるだけでは、朝 8 時半の受付の職員には届きません。貼るのは、受付・院長室・サーバーやネットワーク機器の近くの 3 か所です。院長と事務長の携帯電話にも写真で入れておきます (貼る場所は編集部の提案)。
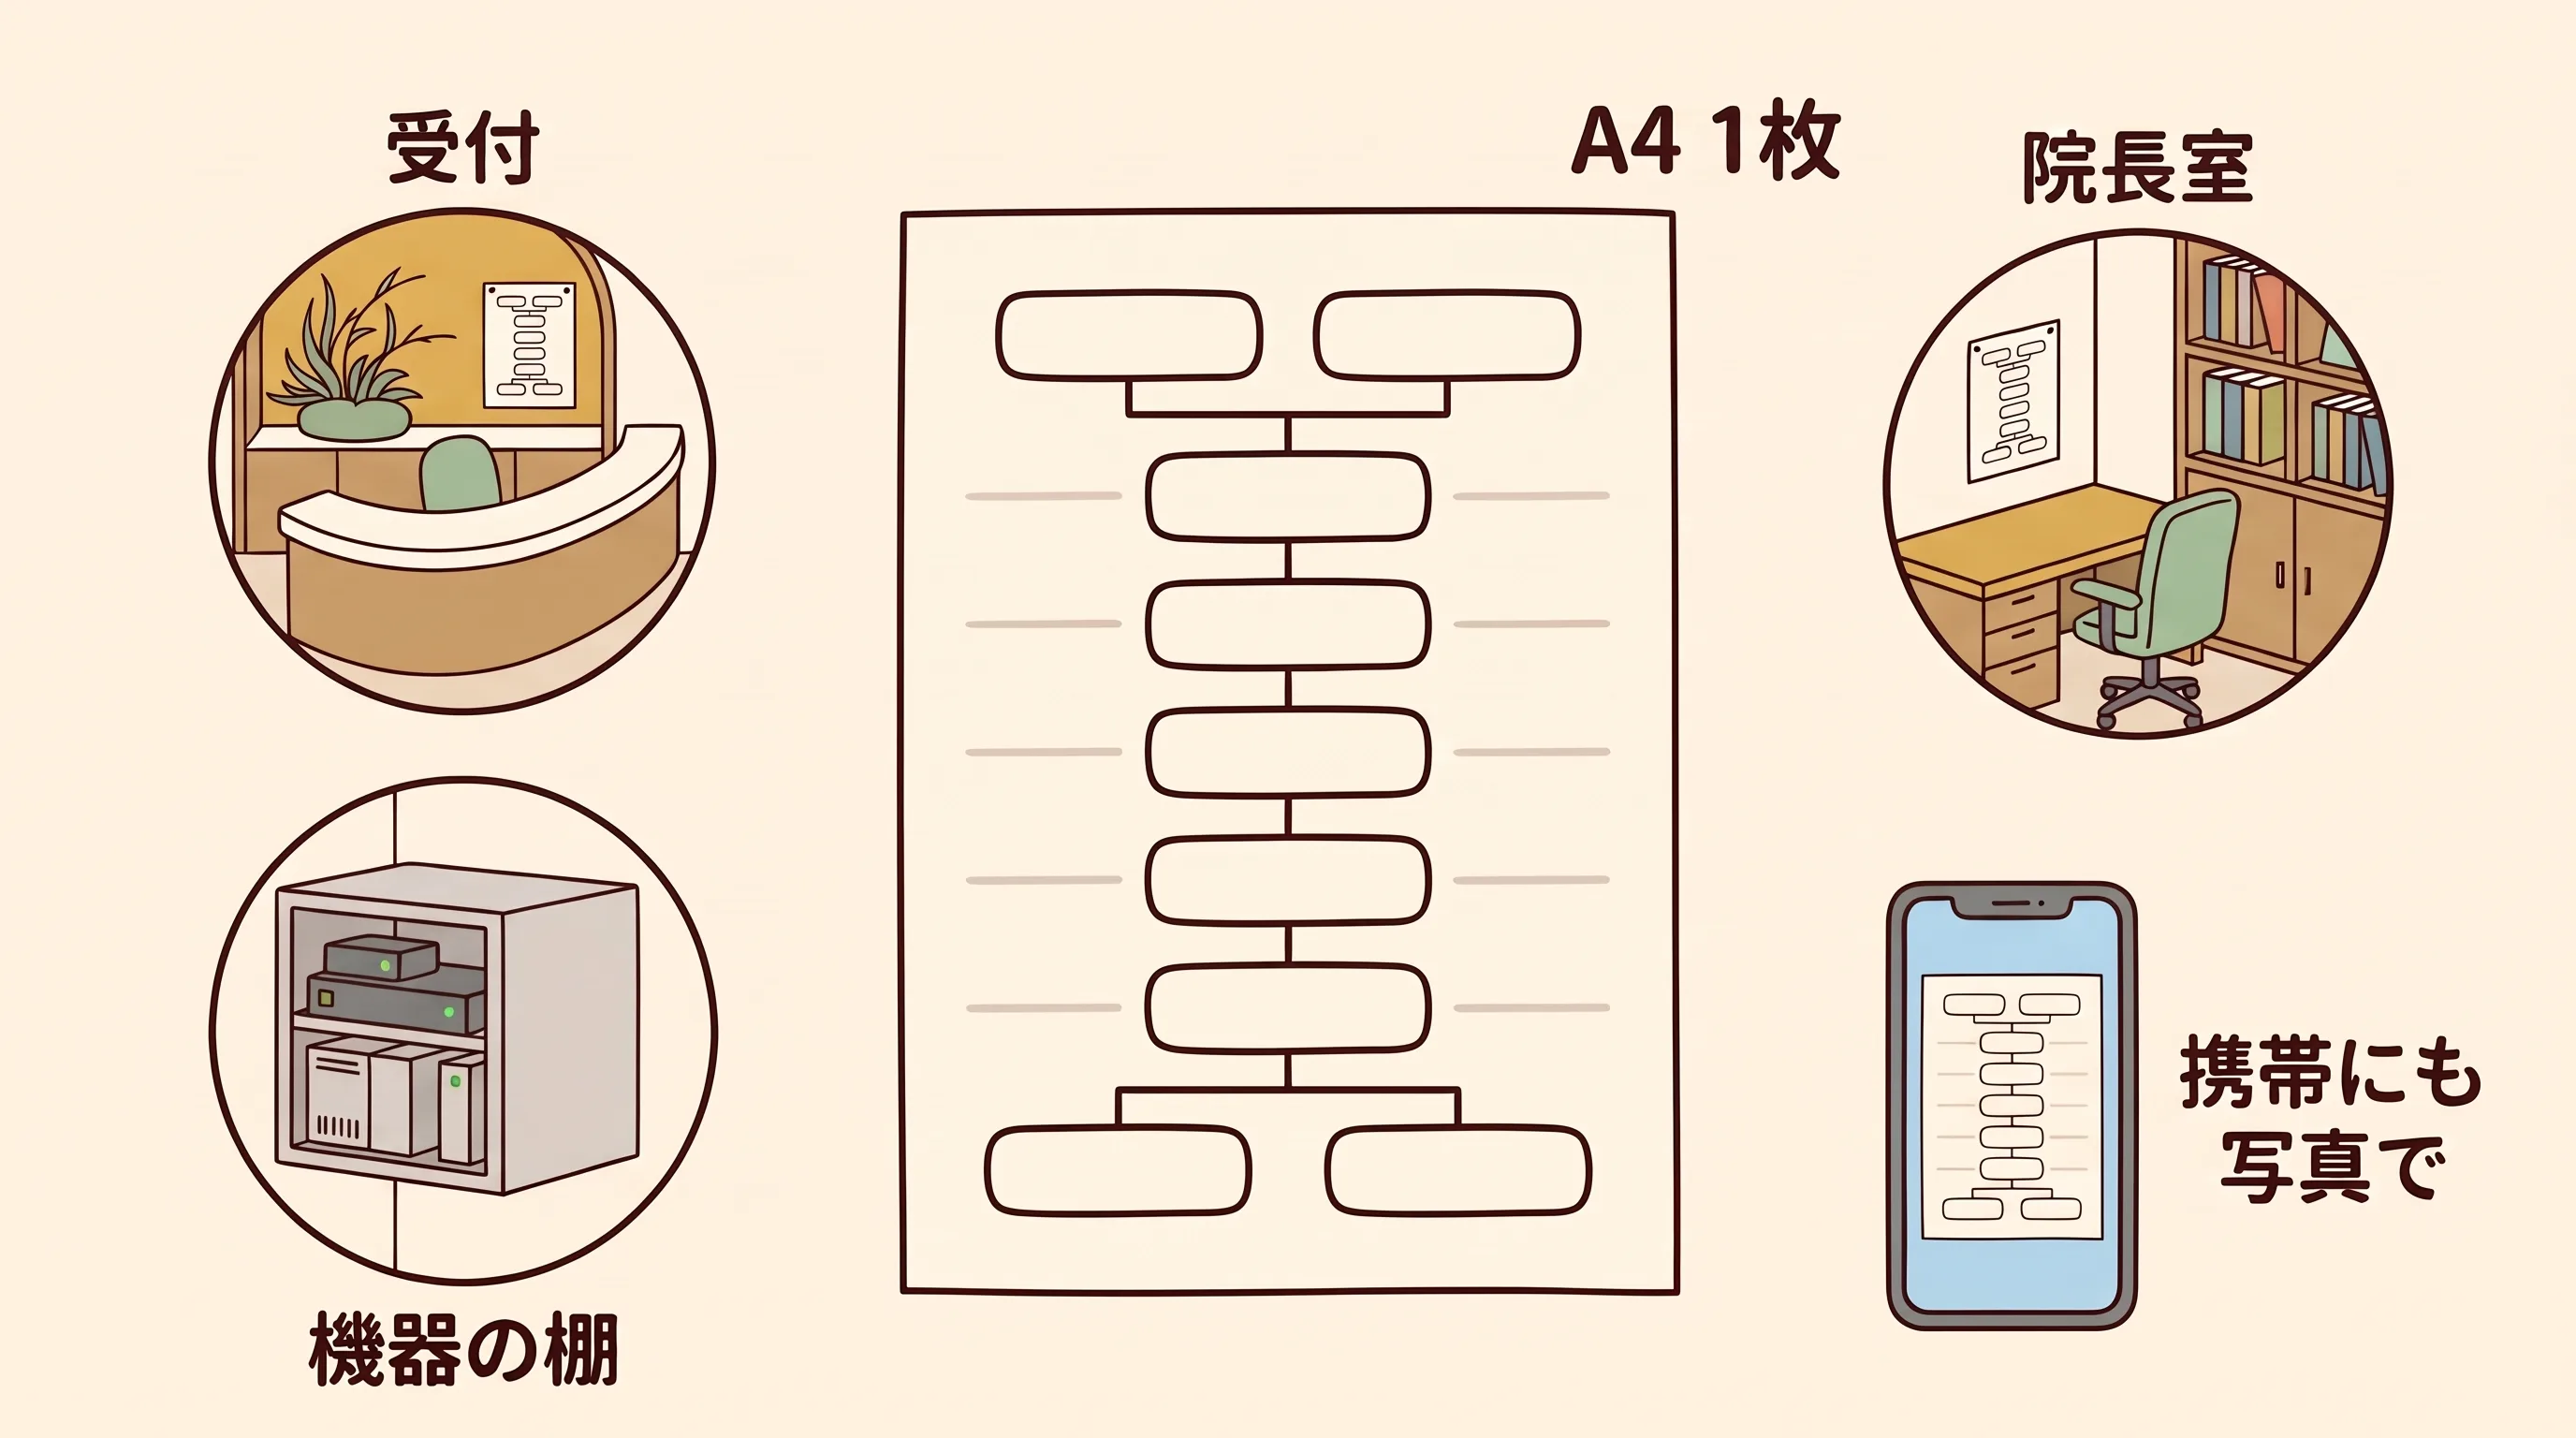
ここまでを先生の院に置き換えると、手元でできることが 1 つあります。白紙の左に「見つけた人 → 1 人目 → 2 人目」、右に箱を 5 つ描く。中身はまだ空でかまいません。線は「直す」と「知らせる」の 2 本、箱は外に 5 つ。これが A4 1 枚の骨組みです。
武蔵小杉病院の 5 日間
2026 年 2 月、日本医科大学武蔵小杉病院 (川崎市) がランサムウェアの被害を受けました。病院の第 5 報によると、患者約 13 万人分の患者 ID・氏名・住所・電話番号などが漏えいしました。カルテの情報の漏えいは確認されていない、と病院は書いています[18]。侵入口は医療機器の保守用 VPN 装置 (保守会社が外から院内につなぐための機器) でした[18] (この経路は保守用 VPN の記事で扱いました)。
この第 5 報には、日ごとの対応を並べた別表が付いています。連絡の行だけを抜き出すと、次のようになります[18]。
| 日 | 病院の公表 (別表から要約) |
|---|---|
| 2 月 9 日 (月) | 午前 1 時 50 分頃にナースコールの不具合が起き、調べた結果ランサムウェアの被害と判明。対象システムとネットワークを遮断し、文部科学省・厚生労働省・所轄警察へ報告 |
| 2 月 10 日 (火) | 厚生労働省の初動対応チームの派遣を受け、原因調査とサーバーの保全を開始 |
| 2 月 11 日 (水) | 個人情報が流出した可能性を確認 |
| 2 月 12 日 (木) | 個人情報保護委員会へ報告 |
| 2 月 13 日 (金) | 記者会見。流出の可能性がある患者へ、個別にお詫びの書面の送付を開始 |
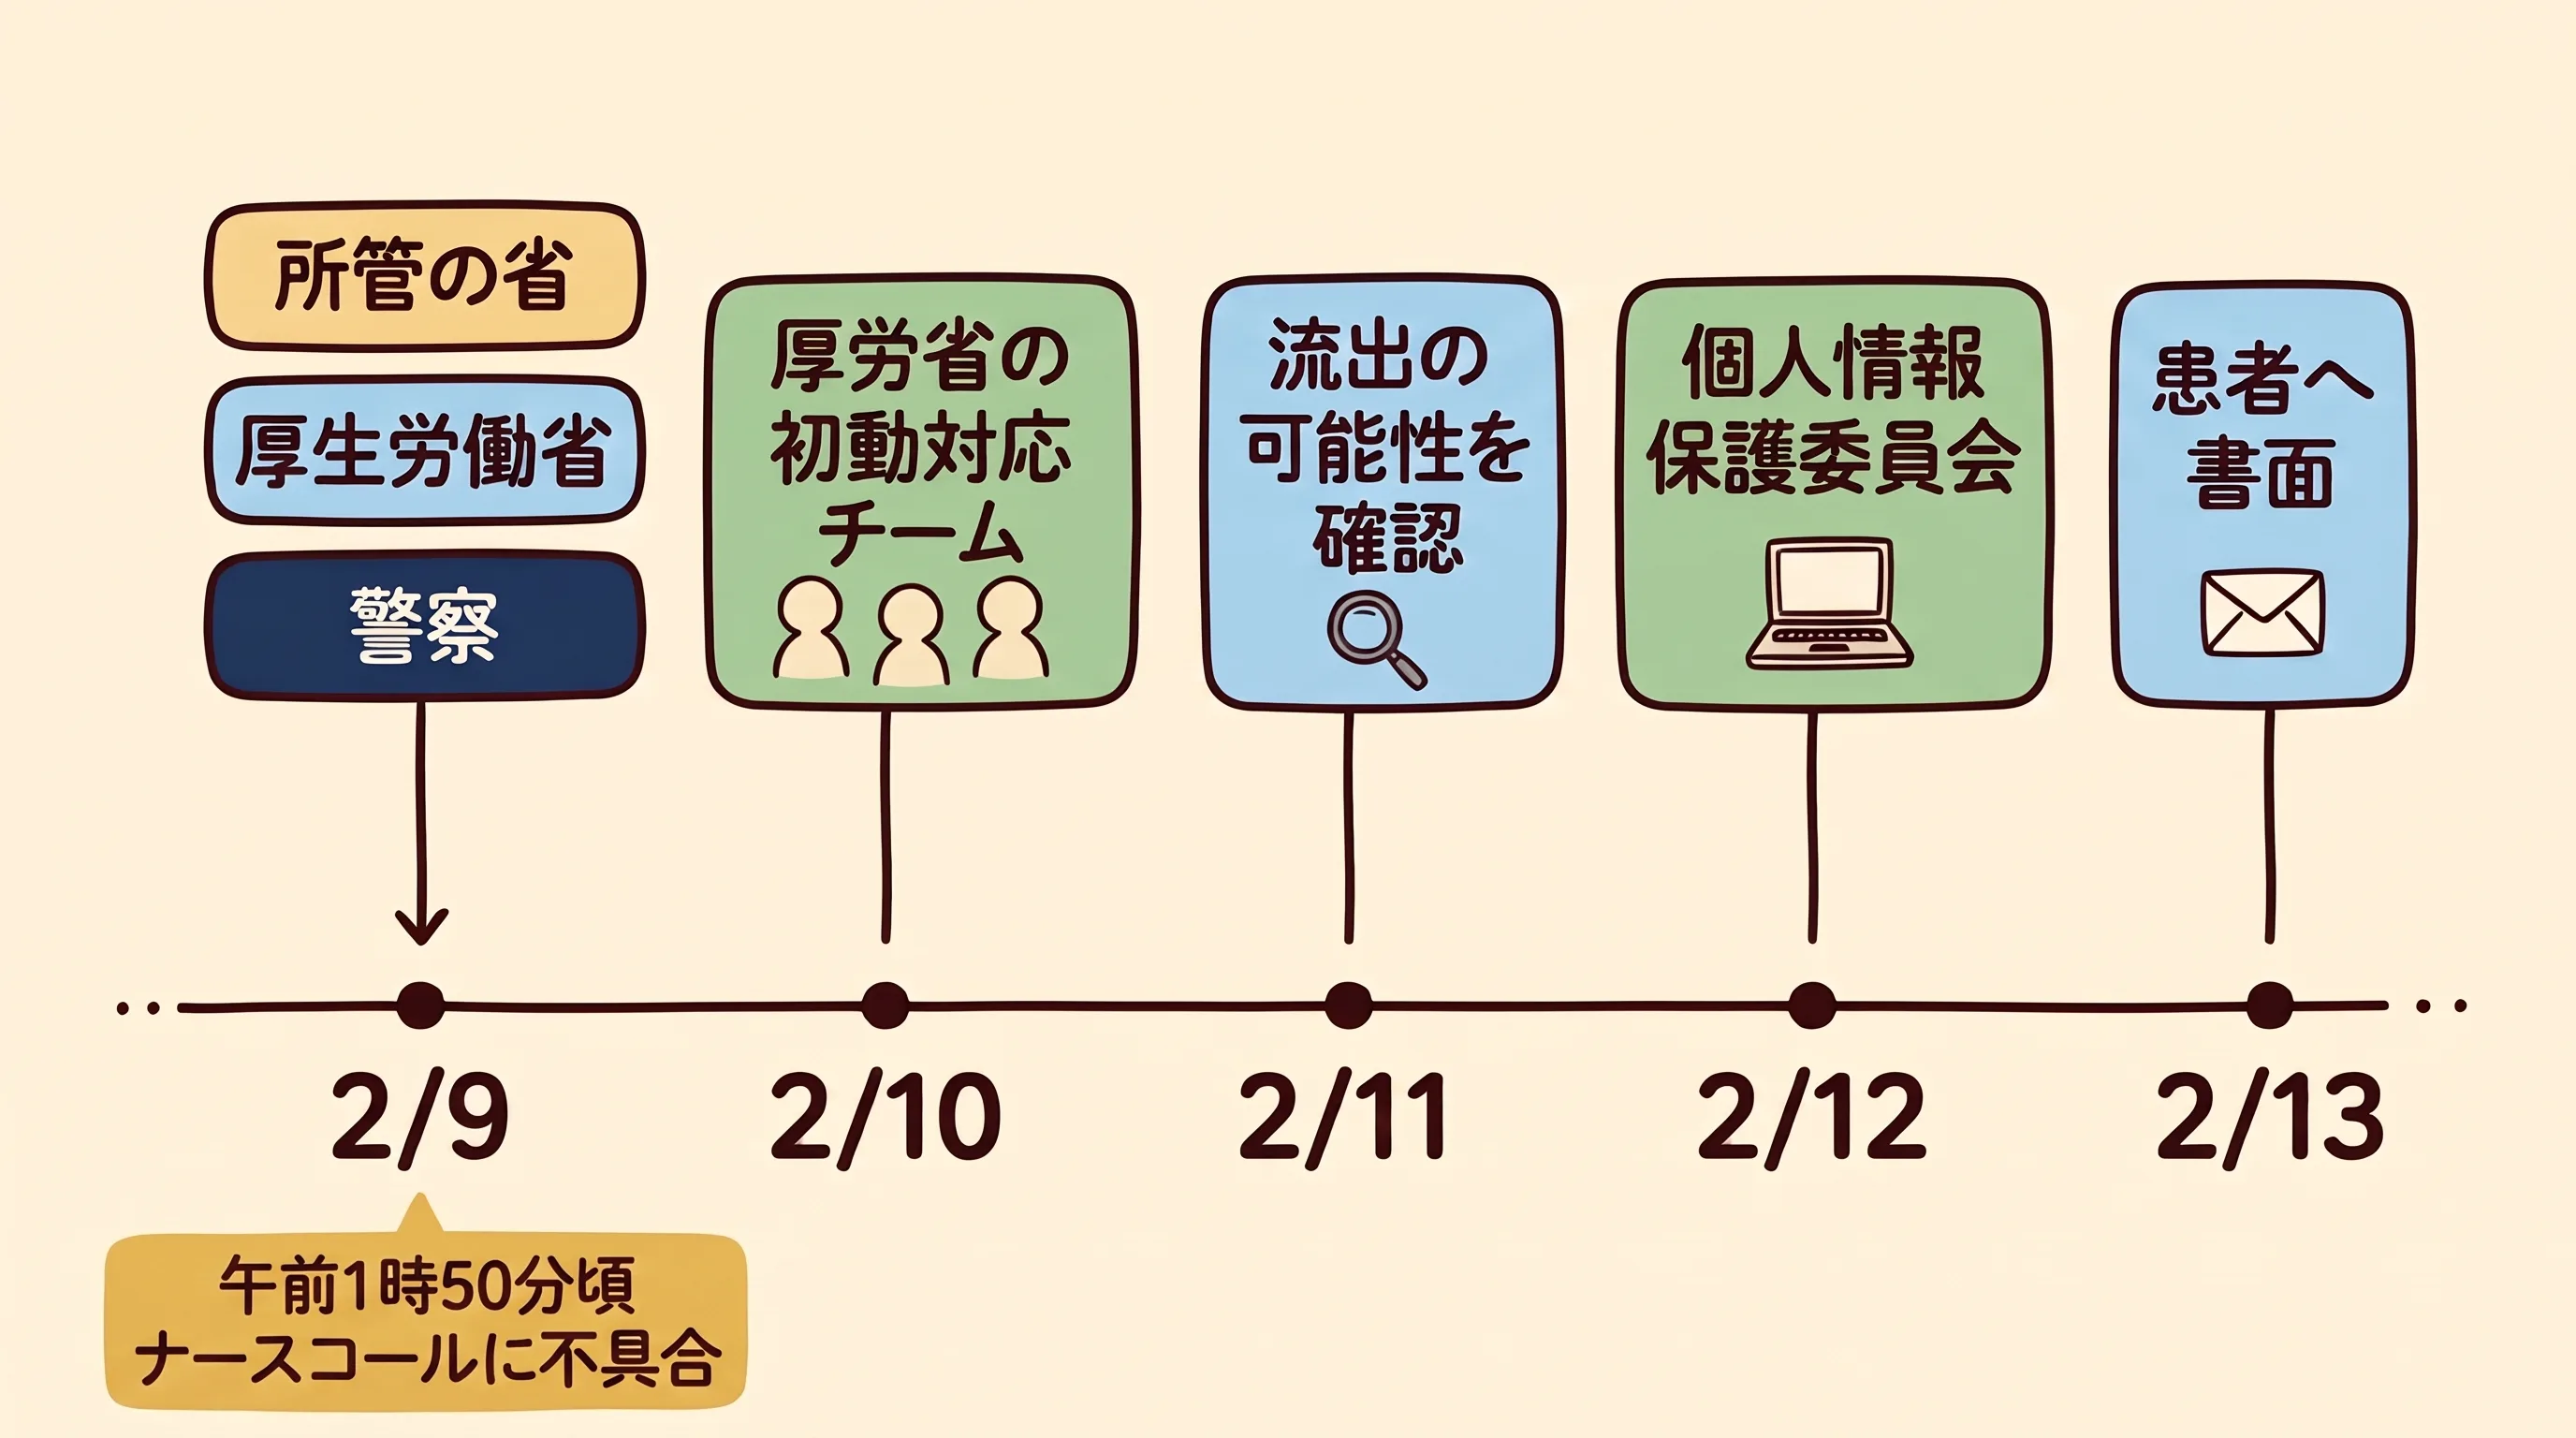
私がこの表で目を留めたのは、判明したその日のうちに、所管の省・厚労省・警察の 3 か所へ報告が届いていることです。大学病院なので所管は文部科学省ですが、知らせる線の 3 本が、最初の 1 日で引かれています。そして翌日には、厚労省の初動対応チームが来ています。厚労省のガイドライン Q&A も、早期の報告を求めています。報告を受けた厚労省は、必要に応じて専門家チームを派遣し、初動対応を支援するとしています[3]。
先生の診療所で、朝いちばんに受付のパソコンを点けるのは誰でしょうか。
夜中の 1 時 50 分の診療所には、異変に気づく人がいません。朝、受付の職員が最初に気づく形になりやすいと私は考えます。そのとき職員が知っているのは、院長の携帯番号くらいでしょう。事業者の夜間の窓口、厚労省の番号、自分の県の警察のサイバー犯罪相談窓口の番号は、調べないと出てきません。そして調べるためのパソコンが、止まっています。
連絡体制図が 1 枚あれば、職員は院長に電話し、院長は紙を見て順に電話できます。「先生、パソコンが変です」から最初の 1 時間でやることのうち、電話の分だけは紙が肩代わりしてくれる、と私は考えています。
自院の線を引く 6 つの問い
外の 5 つの箱に何を書くかは、院の条件で変わります。次の 6 つの問いに、先生ご自身で答えてみてください。3 分ほどで終わります。番号の付いた手順と混ざらないよう、問いは A〜F で呼びます。
- A. 電子カルテ・レセコン・予約システムなど、保守の契約がある事業者は何社ありますか (0 社 / 1 社 / 2 社以上)
- B. 院長のほかに、院の判断ができる人はいますか (事務長・副院長など)
- C. 院内のネットワークの見張りや、事故の調査を頼める情報セキュリティ事業者と契約していますか
- D. 院長は日本医師会 (以下、日医) の A①会員ですか (会員の区分が分からなければ、所属する郡市区医師会に聞けば分かります)
- E. 顧問の弁護士はいますか
- F. サイバー保険 (攻撃や漏えいの損害を補う保険) に入っていますか
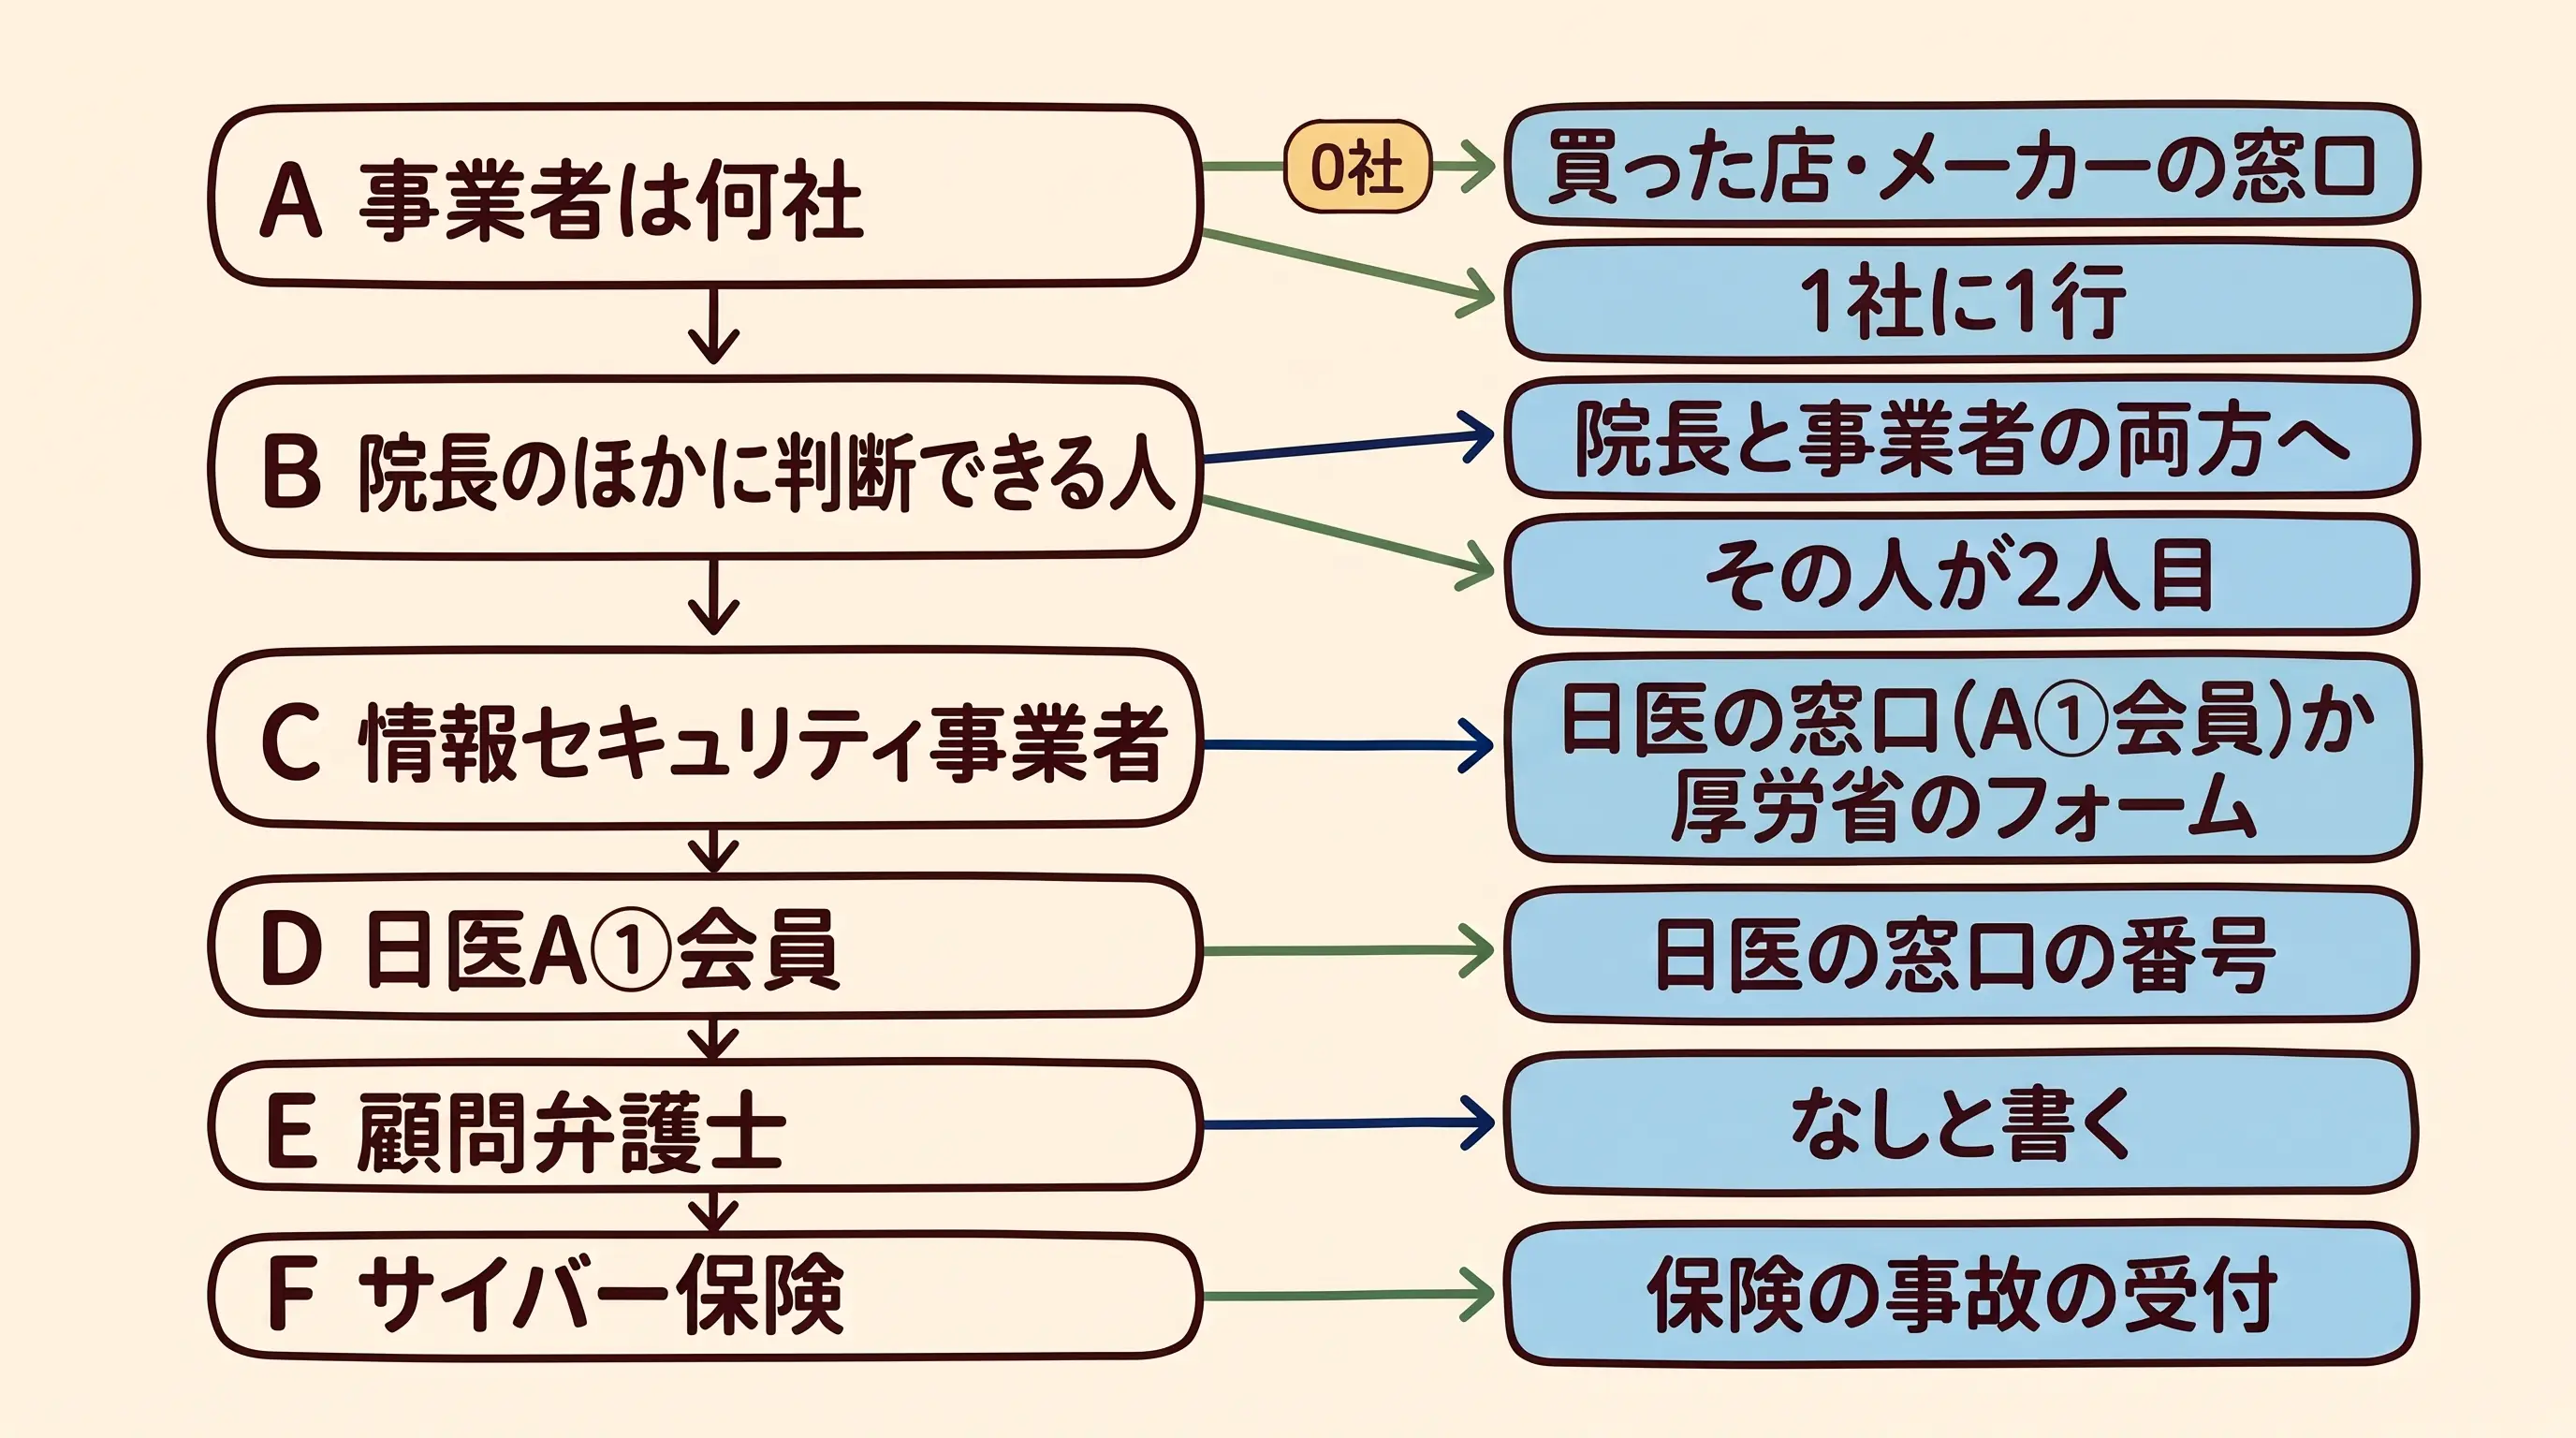
答えによって、書くことは次のように分かれます。
A が「0 社」の院 (量販店で買ったパソコンとクラウドの電子カルテだけ、など): 事業者の箱には、電子カルテのサービスの問い合わせ窓口と、パソコンを買った店やメーカーの修理窓口を書きます。クラウドの電子カルテを使っているなら、その会社は契約上の事業者です。「保守の契約は無い」と思っていても、利用契約の中に障害の窓口が書かれていることがあります。先生、契約書を 1 度だけ開いてみてください。
A が「2 社以上」の院: 1 社に 1 行を使います。厚労省の BCP のひな形も、異常を見つけたときの連絡先として、システムごとに事業者を 1 行ずつ並べる表 (電子カルテシステム ほか) を例に挙げています[7]。
B で「院長しか判断できない」院: 院長 1 人で判断している診療所はこちらです。この場合の 2 人目は、院長の代わりに判断する人ではなく、院長につながらないときに、見つけた人が直接かける事業者の窓口だと私は考えます。見つけた人には「院長と事業者の両方に電話し、院長には着信とメッセージを残す」と決めておきます。事業者に「職員から直接電話が来ることがある」と伝えておくのも、今日送る質問文 (質問③) に入れました。
C が「いいえ」の院: 情報セキュリティ事業者の箱が空きます。ここには、公的な窓口か、会員なら無料で使える窓口を書きます。日医の A①会員なら日医のサイバーセキュリティ対応相談窓口 (問い D)、そうでなければ、厚労省の医療機関向けセキュリティ教育支援ポータル (MIST) にある「インシデントかも?」の窓口です。MIST は、事故のときに専門家による初動の支援を受け付ける厚労省のサイトです。どちらも「費用と頼れる先」の章で説明します。
E が「いいえ」の院: 外部有識者 (顧問弁護士など) の箱は、空欄にせず「なし (A①会員なら日医の窓口で弁護士の紹介を受けられることがある[16]。保険の付帯サービスは約款を確認)」と書いておきます。空欄のままだと、立入検査で「まだ書いていないのか、いないのか」が伝わりません。
F が「はい」の院: 保険会社の事故の受付の番号を、外の箱の下に足します。保険によっては事故のときに使えるサービスが付いていますが、何が使えるかは約款 (保険の契約の細かい決まりを書いた文書) で決まります。約款の見方はサイバー保険の記事(準備中)で扱います。
人も予算も無い院の最小の手は (編集部の提案)、1 人目・2 人目・事業者 1 社・厚労省・警察の 5 行だけを書いて、受付に貼ることです。この記事ではこれを「最小の 5 行」と呼びます。5 行でも、朝 8 時半の受付の職員にとっては、何も無いのとはまったく違います。
今日・30 日・90 日
3 つの印
手順には 3 つの印を付けます。前回のチェックリスト 19 項目の記事と同じ印です。
- 〔立入検査〕: チェックリスト (令和 8 年度版) の項目そのもの。マニュアルが立入検査で確認すると書いているものを含みます。チェックリストは、医療法施行規則第 14 条第 2 項 (診療所の管理者にサイバーセキュリティの確保を求める条文) を受けて、優先して取り組む事項をまとめた紙です[2][22]
- 〔ガイドライン〕: ガイドライン第 7.0 版とその Q&A、チェックリストのマニュアル、厚労省の BCP の資料に書かれていること (立入検査の項目そのものではないもの)
- 〔推奨〕: 編集部の提案。資料に書かれていない担当・期限・順番・貼り方を含みます
今日・30 日・90 日の区切り、担当、時間の目安は編集部の提案です。資料にある期限は、チェックリストの「令和8年度中にすべての項目で「はい」にマルが付くよう取り組んでください」と、マニュアルの「立入検査までに作成してください」だけです[1][2]。
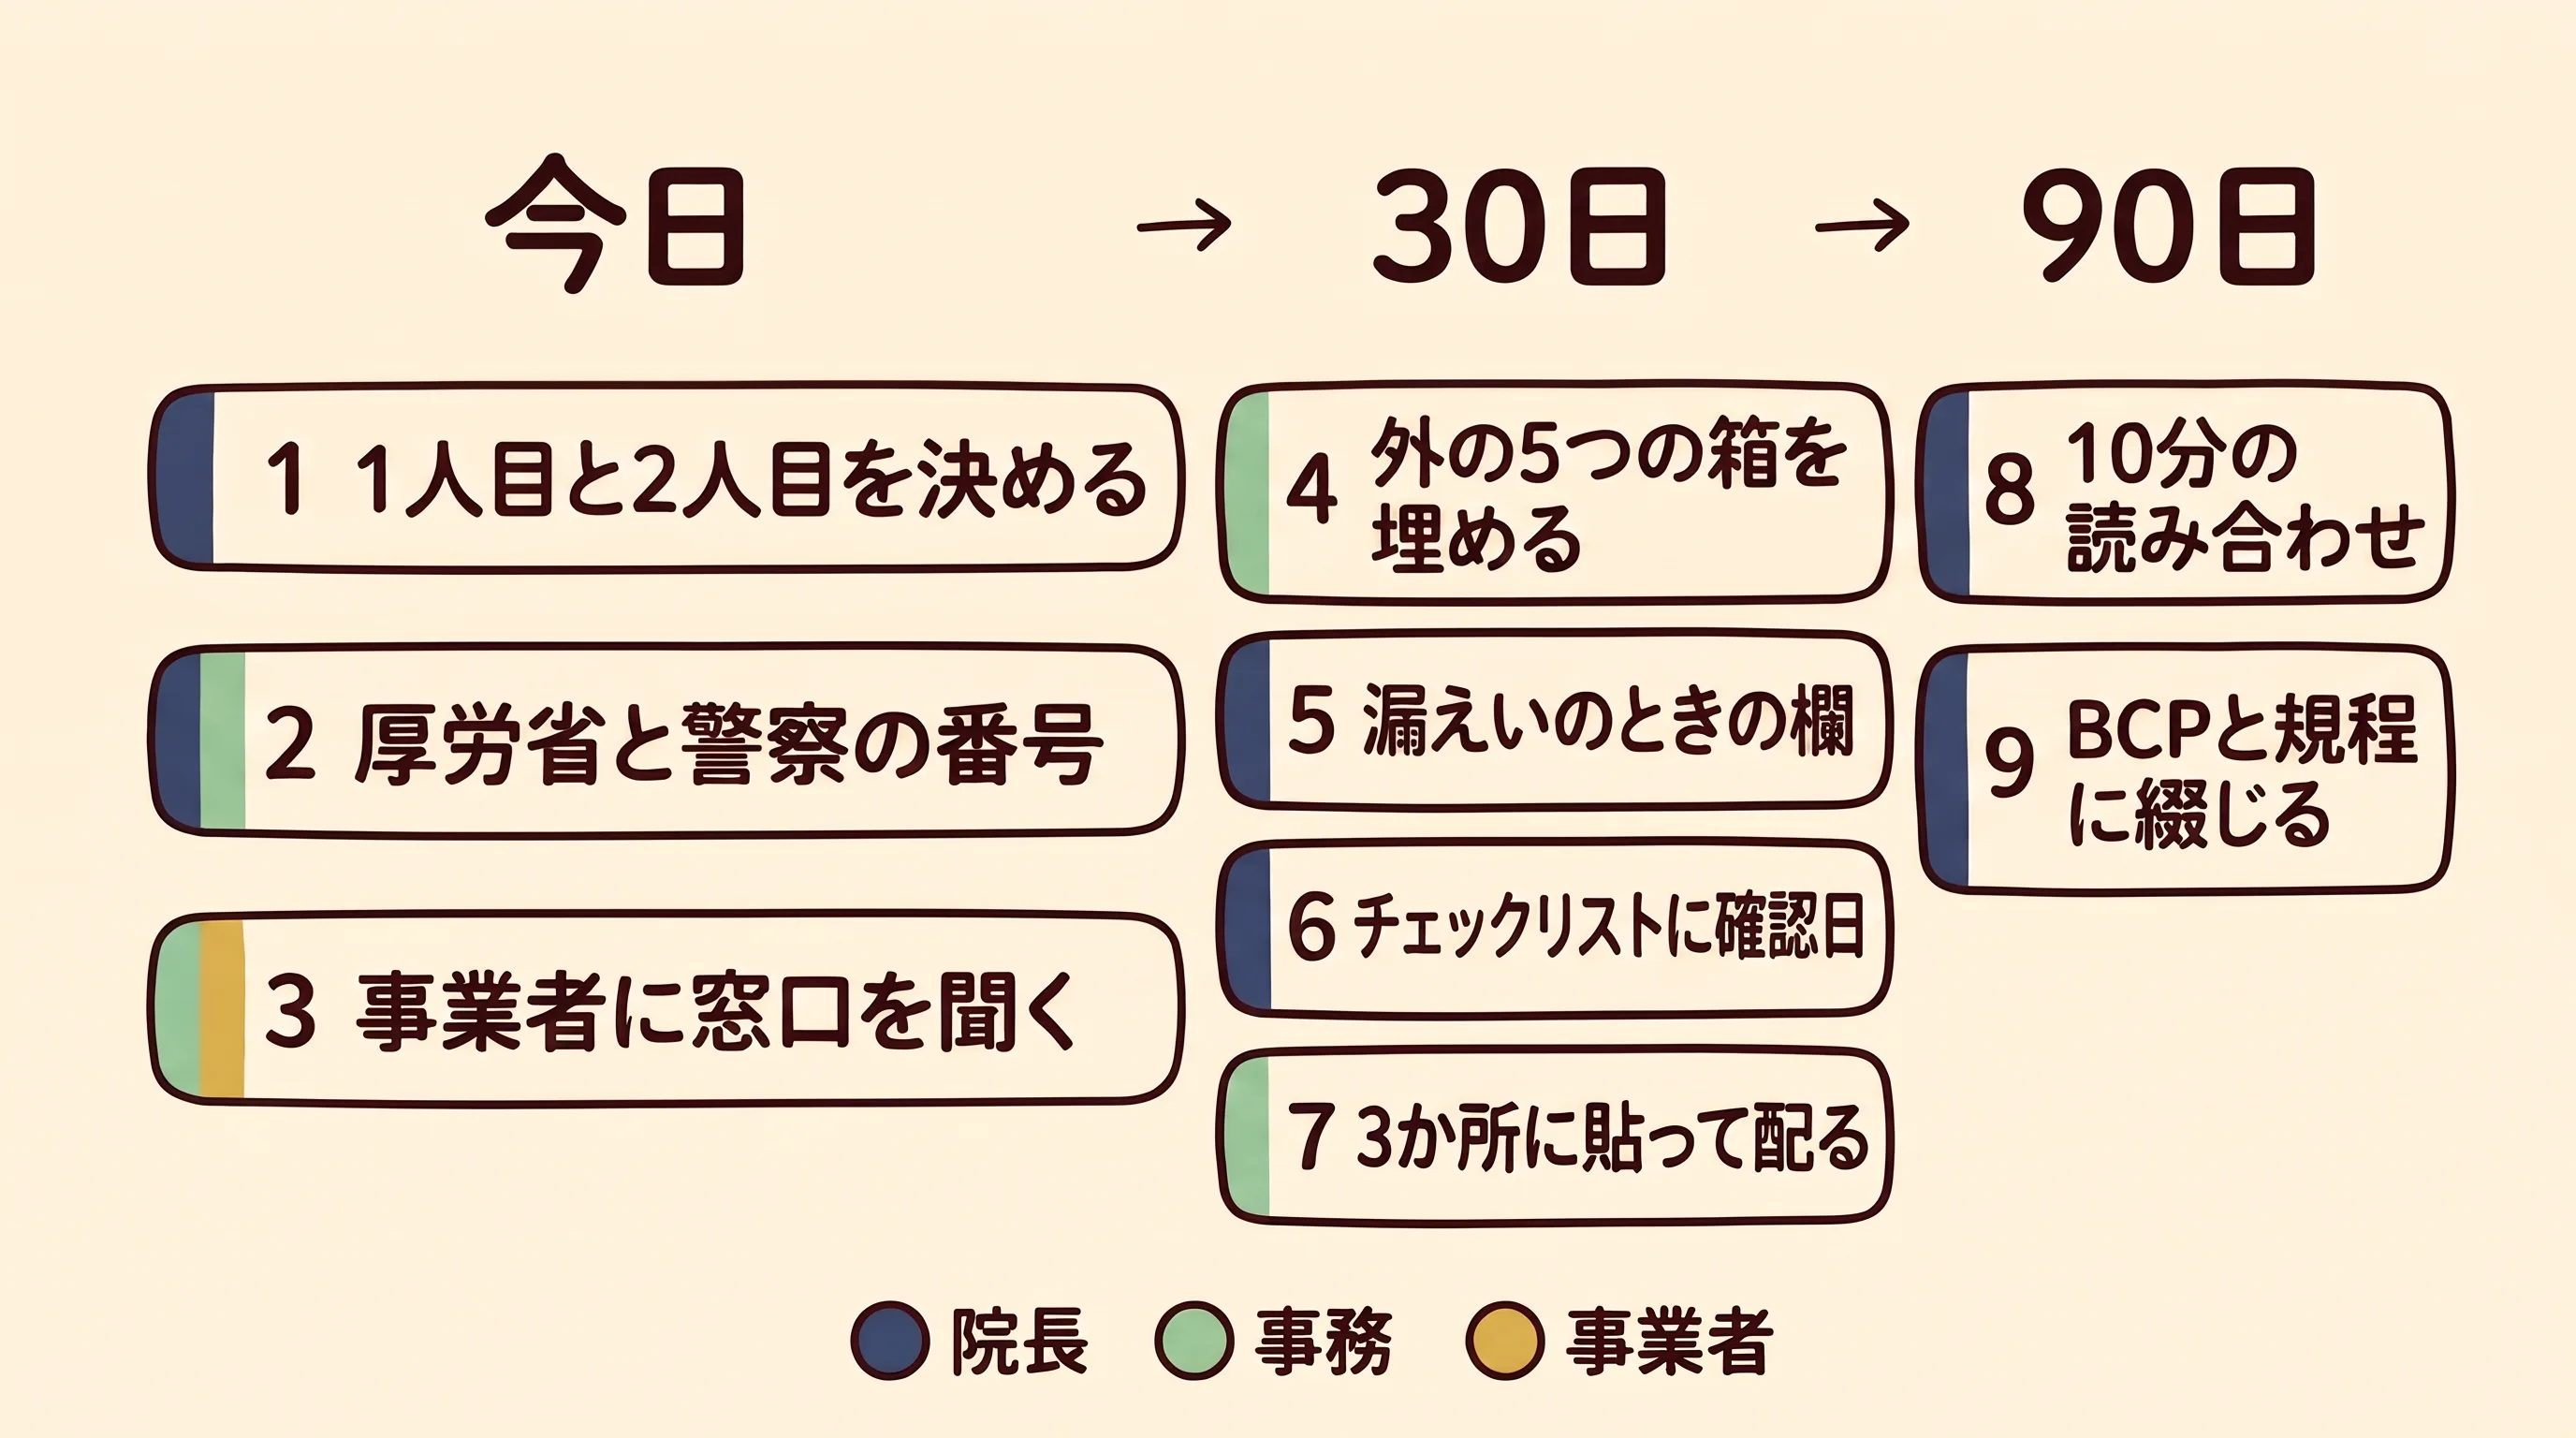
今日 (編集部の見立てで 30 分ほど)
その人は、先生の携帯番号を、今そらで言えるでしょうか。
-
1 人目と 2 人目を決め、携帯番号を一番上に書く〔推奨〕
担当: 院長 / 終わりの目印: 紙の一番上に「見つけた人 → 1 人目 → 2 人目」の 3 つの欄があり、2 人分の名前と携帯番号が書かれている。
紙は、下の「印刷用チェックシート」の章にある記入用の表を写すか、白紙に手書きでかまいません。マニュアルは、施設内の連絡先が載っていることを想定しています[2]。誰を何番目にするかは院が決めることなので、ここは〔推奨〕にしました。
-
厚労省と、自院の県の警察の番号を書く〔ガイドライン〕
担当: 院長か事務 / 終わりの目印: 厚労省 医政局 医療情報担当参事官室 03-6812-7837 と、自院の都道府県警察のサイバー犯罪相談窓口の番号が書かれている。
厚労省の番号はマニュアルにあります。システムの障害の場合も含めて連絡するよう書かれています[2]。警察の番号は県ごとに違います。警察庁の都道府県警察の窓口の一覧から、自院の県を 1 度だけ調べて書き写します[14]。この 2 つは、マニュアルが連絡体制図に載せることを想定している連絡先です[2]。
-
契約している事業者に、事故と障害のときの窓口を聞く〔ガイドライン〕
担当: 事務 / 終わりの目印: 事業者ごとに、下の「事業者への質問文」を送った日が記録されている。
ガイドライン第 7.0 版の企画管理編は、インシデントのときに情報交換をする関係者の情報を、あらかじめ整理しておくよう求めています。必要に応じて契約などを行うことも求めています。ここでいう関係者には、システムの事業者、報告の対象となる行政機関、助言を求める外部有識者が含まれます[5]。
今日の 3 つが済めば、最小の 5 行のうち 4 行は今日のうちに埋まります。残る事業者の 1 行は、質問文の回答が来た日に埋まります。
30 日
-
外の 5 つの箱と保健所の欄を埋める。箱ごとに 5 つの欄を書く〔ガイドライン〕
担当: 事務 / 終わりの目印: 事業者・情報セキュリティ事業者 (または公的な窓口)・外部有識者・都道府県警察・厚労省の 5 つの箱と、所管の保健所の欄が埋まっている。
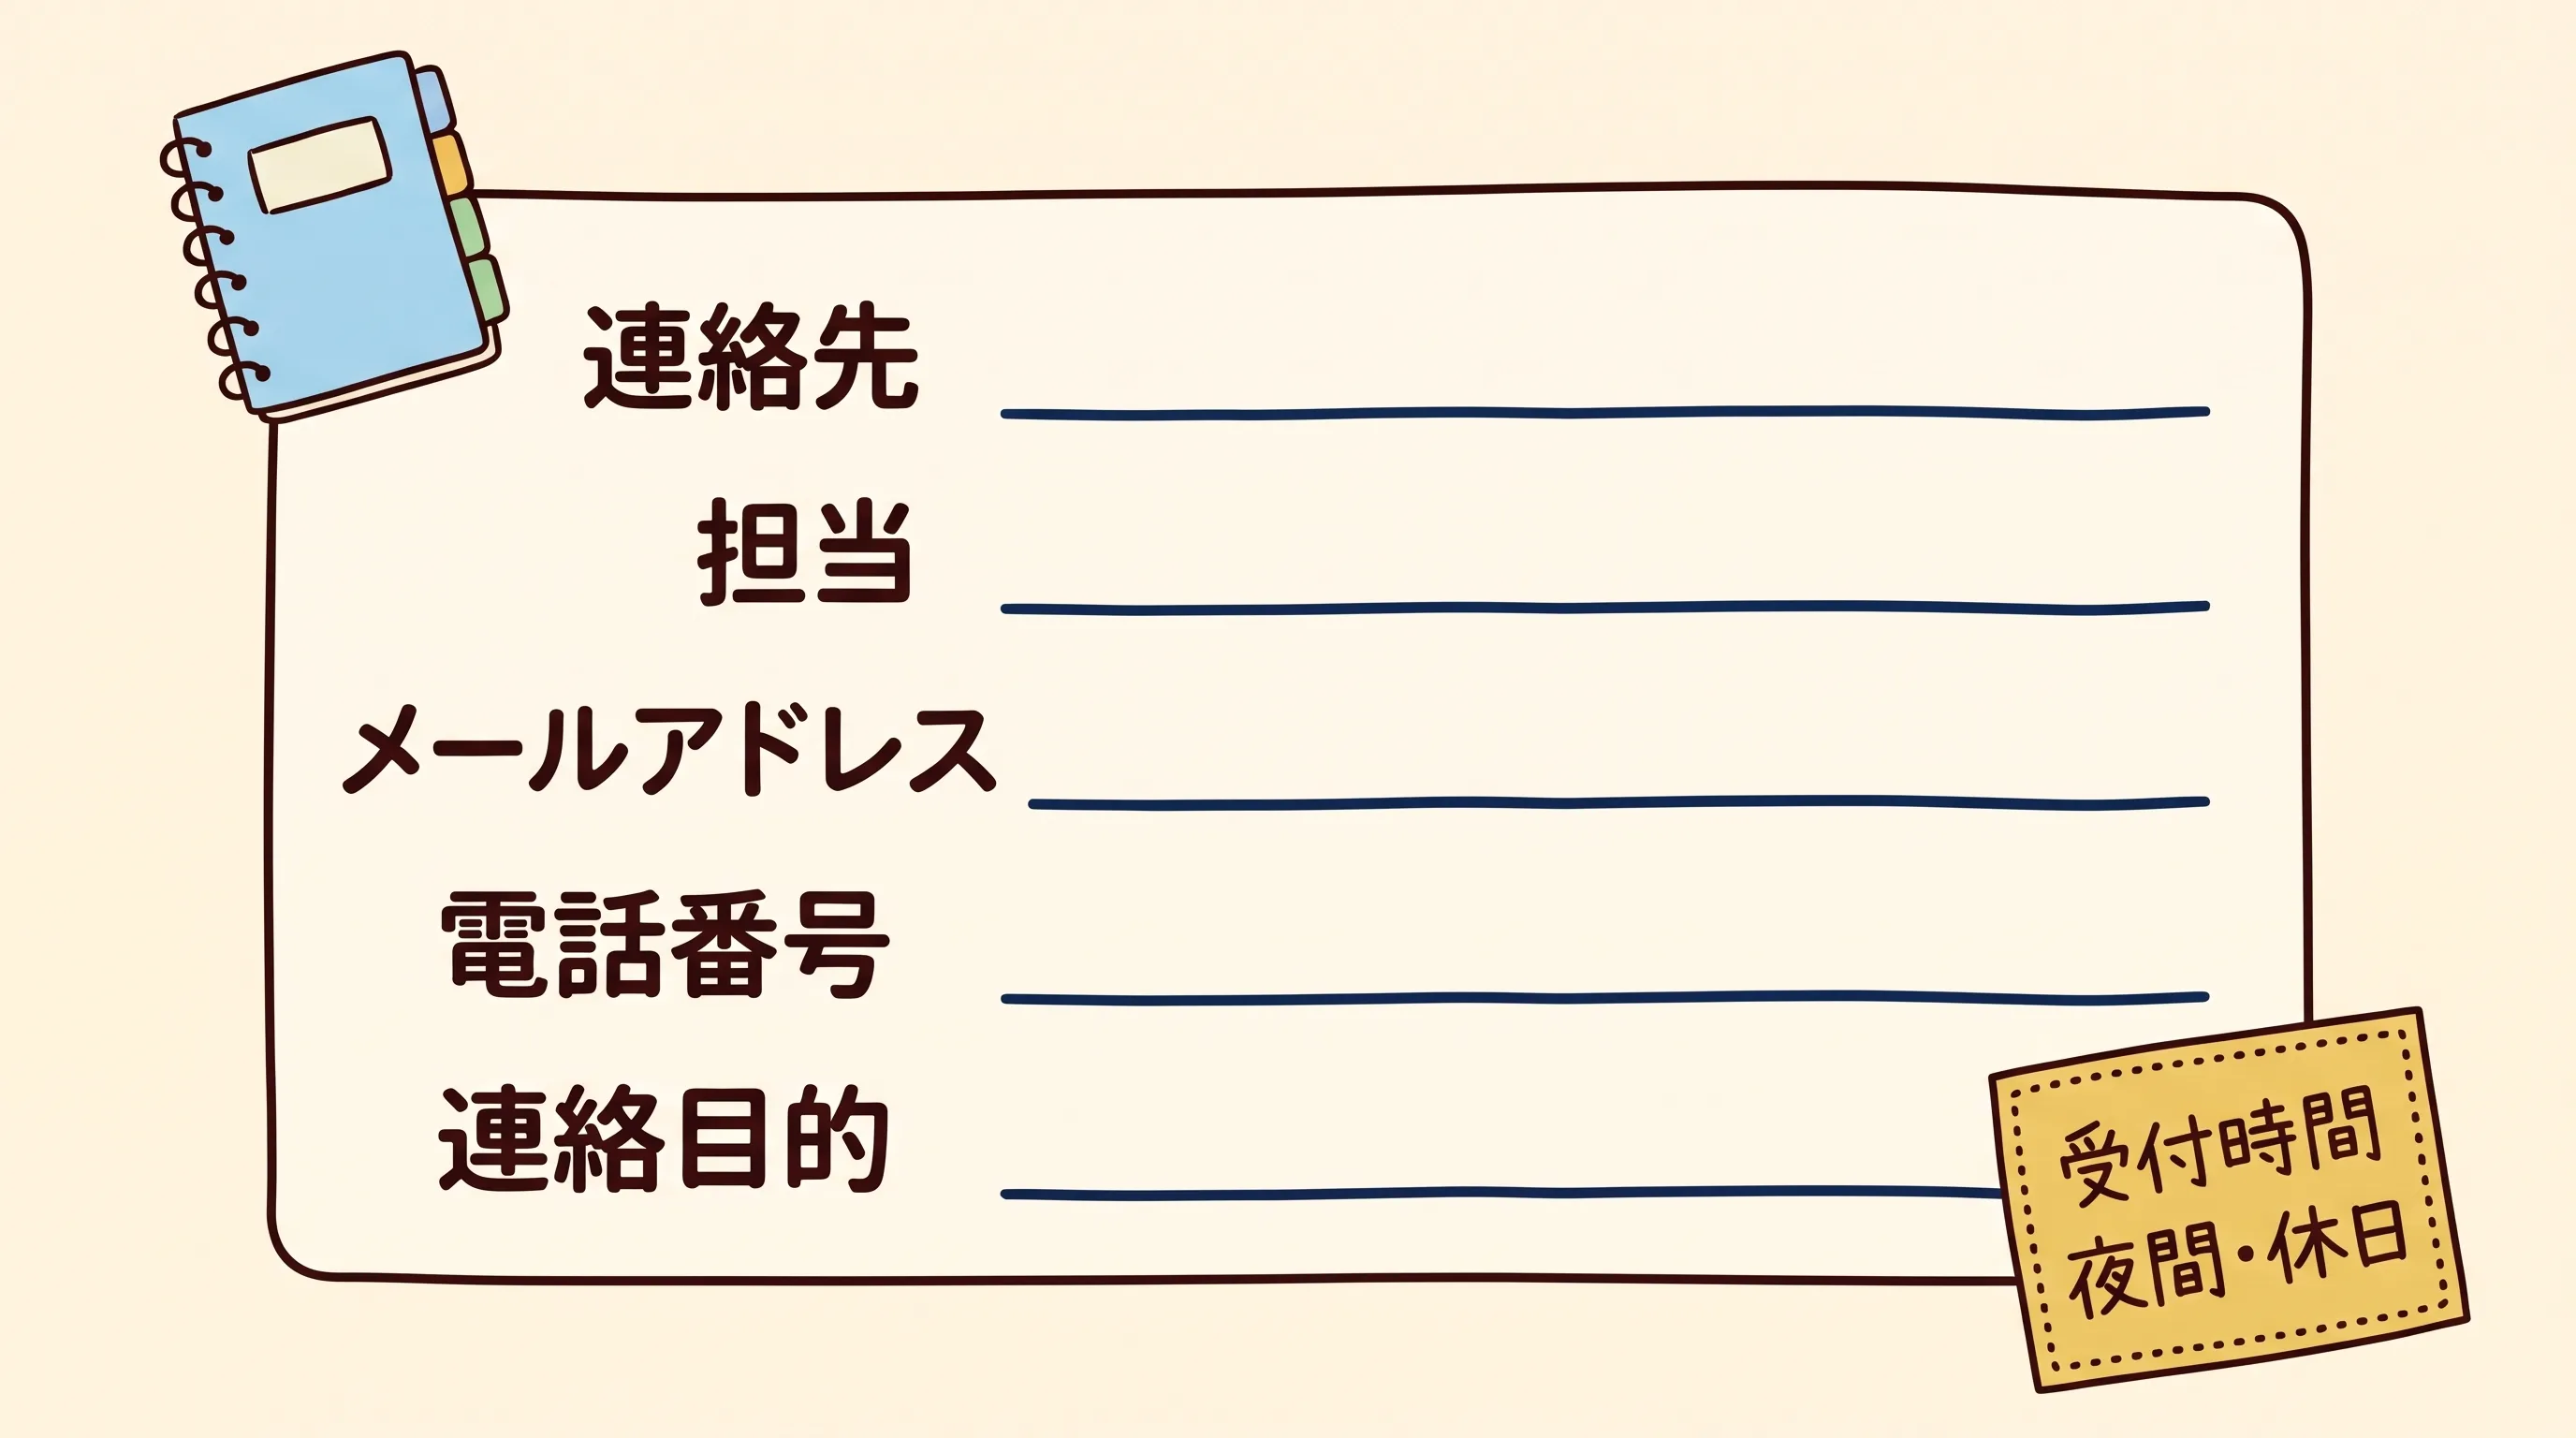
1 つの箱に書くのは、連絡先・担当・メールアドレス・電話番号・連絡目的の 5 つの欄です。厚労省の BCP のひな形が、連絡体制図の項でこの 5 つを挙げています[7]。ここに 6 つ目として、受付時間 (夜間・休日に通じるか) を足します。事業者の回答が返ってきたら、その数字をそのまま写します。
保健所の欄には、医療の担当の番号を書きます。どの課に知らせるかは、自院の保健所に電話で聞いてください。保健所の欄だけは、資料に名指しがありません。ガイドラインは「厚生労働省、都道府県警察、その他所管官庁等」と書き[4][5]、厚労省のセキュリティ教育支援ポータル (MIST) の復旧の手順表が、報告先に「所轄の都道府県、市町村保健所」を挙げています[13]。
-
漏えいのときの欄を書く〔推奨〕
担当: 院長 / 終わりの目印: 紙の下のほうに「個人情報保護委員会 (報告フォーム)」「知った日: _月_日」「患者への通知」の 3 行がある。
欄を作るのは編集部の提案です。根拠は、報告と通知そのものが個人情報保護法の義務であることです。患者の病歴や診療の情報は「要配慮個人情報」(差別や偏見につながりうるため、特に慎重な扱いが求められる情報) にあたります。これを含む個人データの漏えい等 (漏れた・なくなった・壊れて使えなくなった) が起きた、または起きたおそれがあるとき、院は個情委に報告し、本人に通知しなければなりません[9][10]。連絡先が分からないなど、本人への通知が難しいときは、公表などの代わりの措置をとります[10]。個情委のガイドラインは、ランサムウェアで個人データが暗号化されて元に戻せなくなった場合を、報告が要る例に挙げています。同じデータが別の場所に保管されていれば、壊れた (毀損) には当たりません[11]。盗まれた形跡がまだ見えなくても、戻せないデータがあれば報告の対象になりえます。施行規則のこの場合の定め (第 7 条第 1 号) には、人数の条件が書かれていません[10]。
つまり、患者 1 人分の診療の情報が漏れたおそれでも、報告の対象になりえます (高度な暗号化などで守られていたデータは除かれます[10])。人数で線を引く第 4 号とは違い、第 1 号では、患者が数万人でも数十人でも同じ扱いです。
データの読み方
条文は「号」まで読みます。個人情報保護法の施行規則第 7 条は、報告が必要な場合を 4 つの号に分けています。人数の条件 (千人を超える) が付くのは第 4 号だけで、要配慮個人情報の第 1 号には付いていません[10]。「千人を超えなければ報告は要らない」という話を聞いたら、どの号の話かを確かめてください。
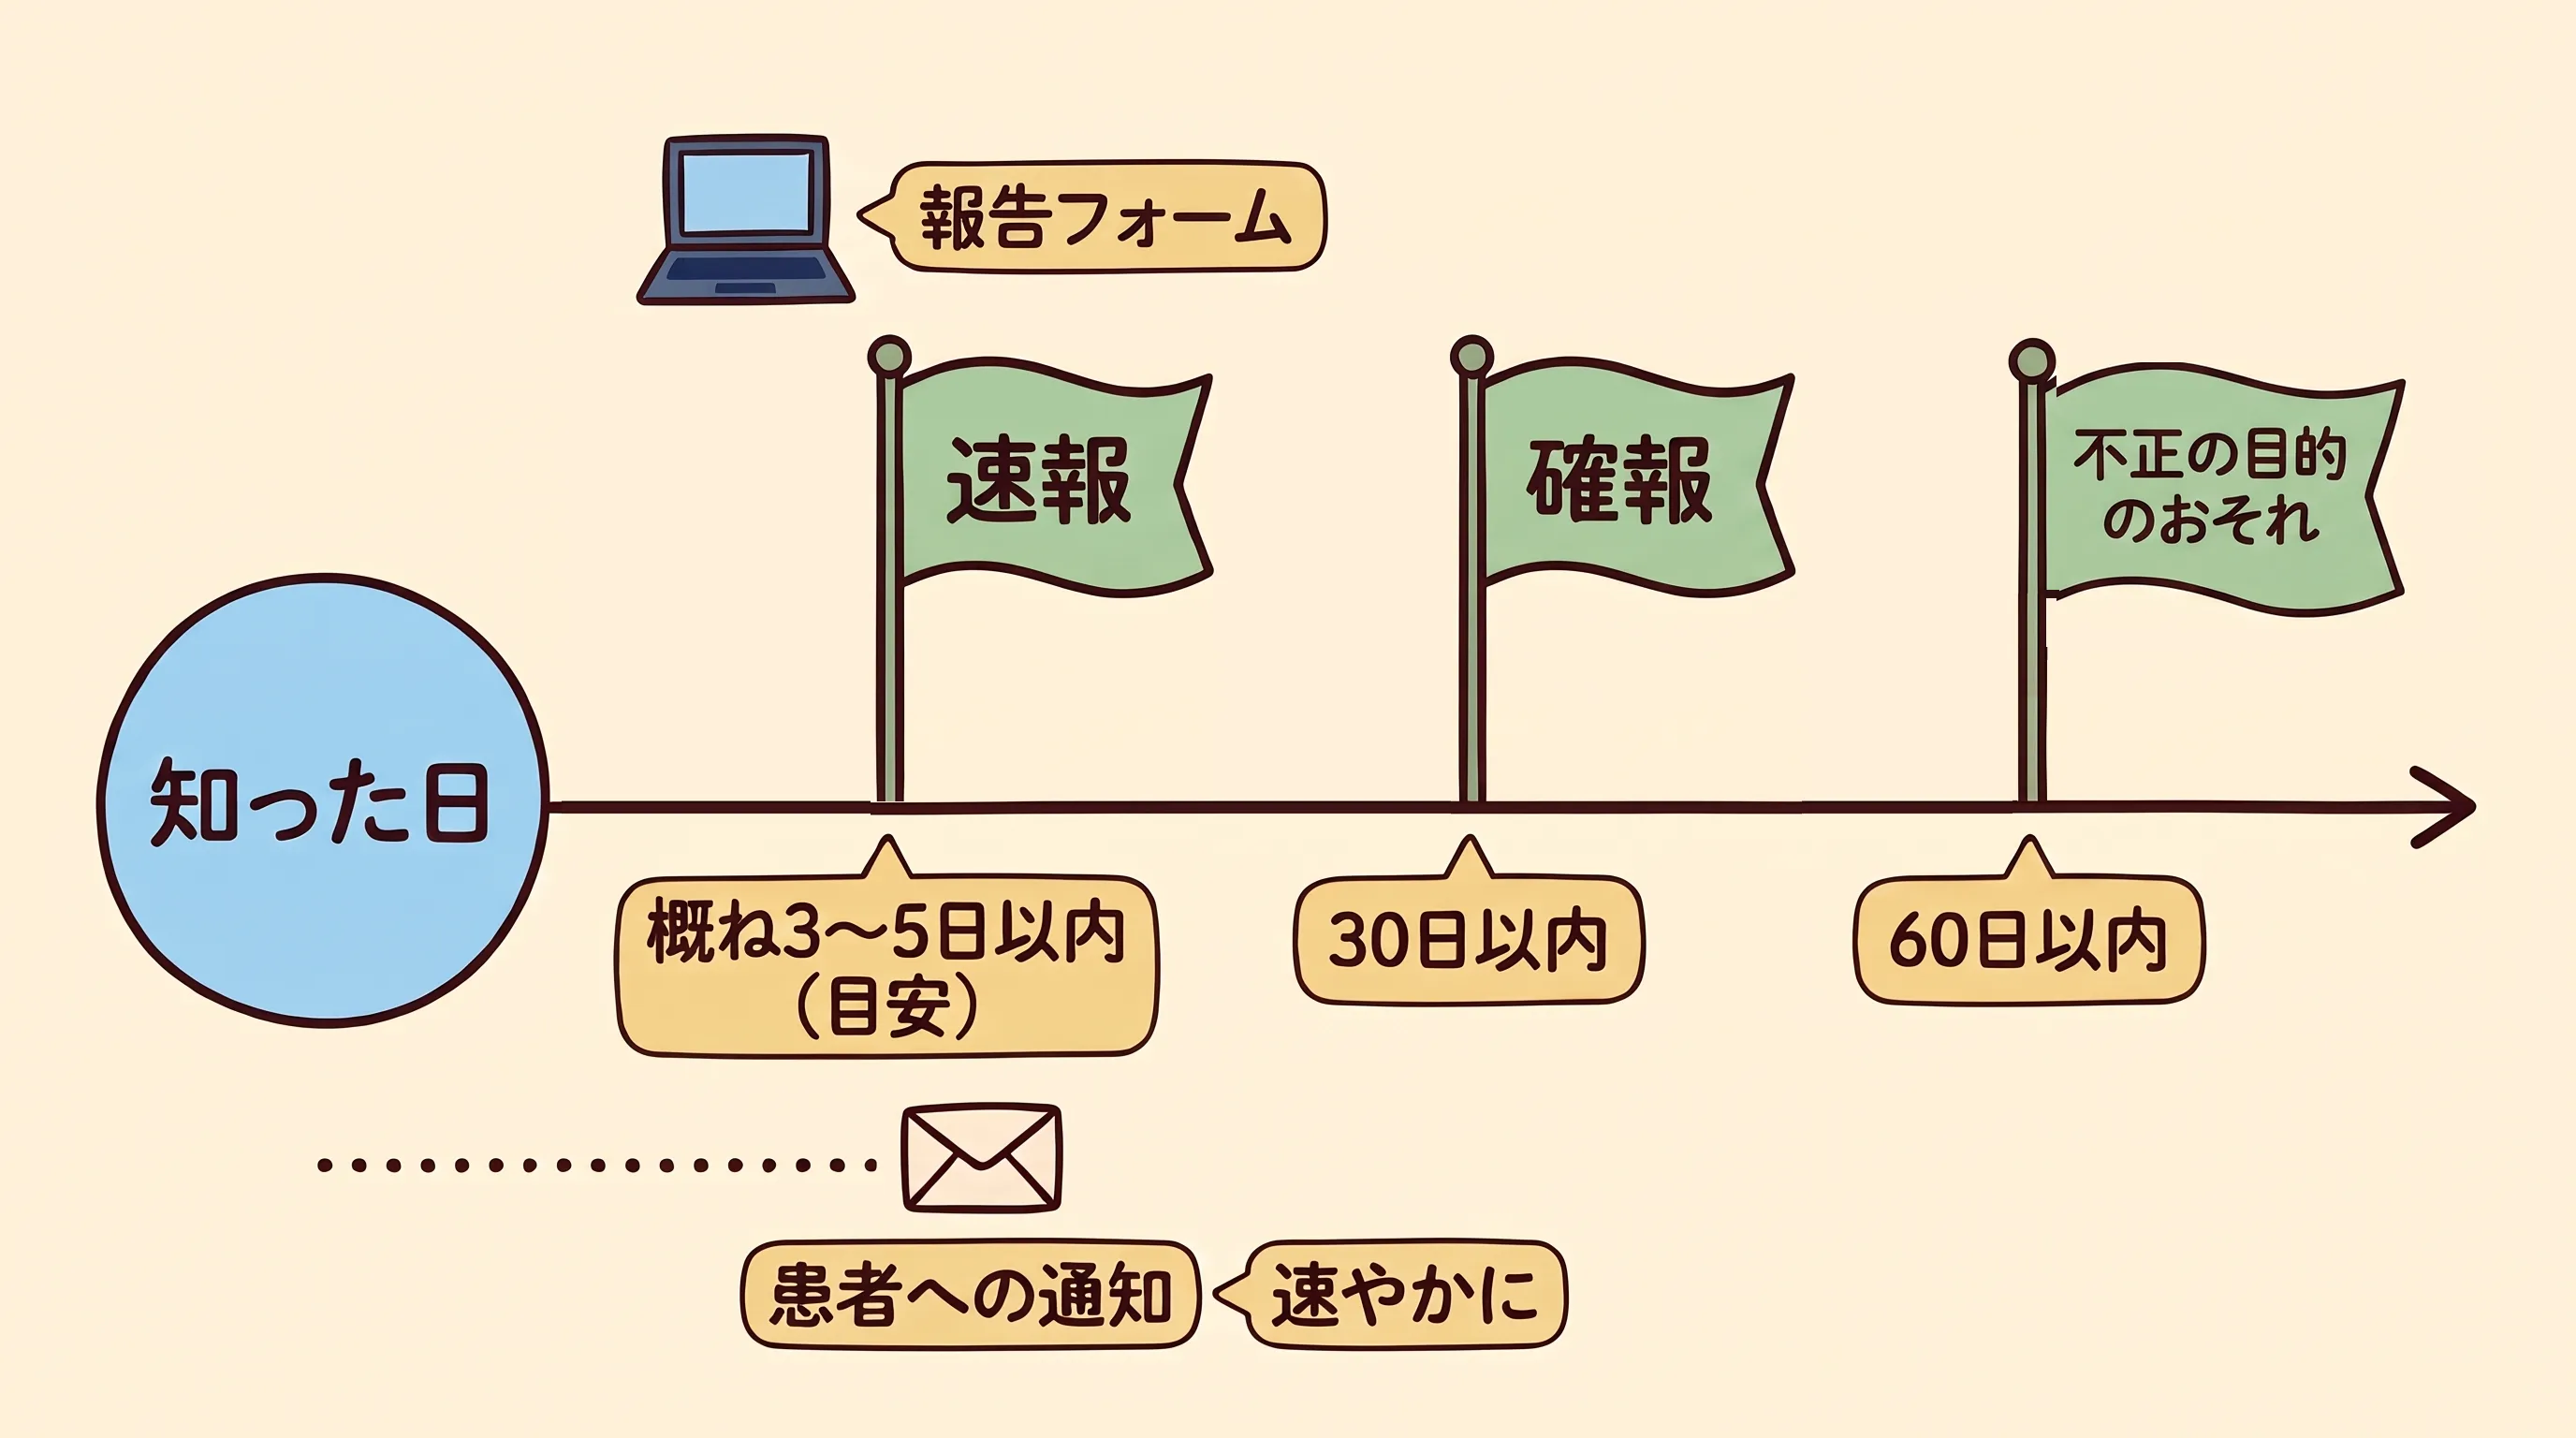
個情委への報告は、電話でなく、個情委のホームページの報告フォームから行います[11][12]。だから紙には、電話番号ではなく「報告フォーム」と書きます。期限は 2 段で、どちらも「知った日」から数えます。
- 速報: 知った時点から概ね 3〜5 日以内 (規則の文言は「速やかに」で、日数は個情委のガイドラインの目安です)[11]
- 確報: 知った日から 30 日以内[10]
- 不正の目的で行われたおそれがあるとき (サイバー攻撃はこちらに入ります。第 1 号と重なっても 60 日): 確報は 60 日以内[10][11]
「知った日」の欄を紙に置くのは、数え始めの日を、あとで思い出さなくて済むようにするためです。
-
チェックリストの 3-① に「はい」と確認日を書く〔立入検査〕
担当: 院長 / 終わりの目印: チェックリストの 3-① に「はい」と確認日が書かれ、連絡体制図の余白にも同じ日付がある。
チェックリストの 3-① は、立入検査で確認される項目です。連絡体制図は現物を確認するとマニュアルにあります[1][2]。
-
印刷して 3 か所に貼り、職員と事業者に配る〔推奨〕
担当: 事務 / 終わりの目印: 受付・院長室・機器の近くに同じ紙が貼られ、職員と事業者に 1 枚ずつ渡っている。
貼る場所と配り方は編集部の提案です。BCP の確認表は、連絡体制図が「全職員に把握されているか」を問うています[8]。事業者に渡すのは、院が想定している連絡の流れを、事業者にも知っておいてもらうためです (編集部の提案)。事業者に渡す紙に職員の携帯番号を載せるときは、その職員の了解を先に取ってください。載せたくない番号は、院の代表番号に置き換えます。
90 日
-
10 分の読み合わせを 1 回やる〔推奨〕
担当: 院長・職員 / 終わりの目印: 読み合わせをした日と、直した番号が紙の余白に書かれている。
昼休みに 10 分、「朝 8 時半、受付のパソコンに見慣れない画面」という場面だけを決めます。見つけた人から順に、誰に電話して何と言うかを声に出します。実際に電話をかけるのは、事業者の窓口 1 か所への「訓練です」の確認だけでも、最初の 1 回としては意味があると私は考えます。つながらない番号、夜間に出ない番号が見つかれば、それが今回の成果です。ガイドラインの Q&A は、BCP に「連絡」を盛り込み、定期的に訓練して実効性を確かめるよう求めています[3]。どんな訓練を何回やるかは、院の BCP で決めます。
-
BCP と規程と同じ綴りに入れ、点検の日を決める〔推奨〕
担当: 院長 / 終わりの目印: 連絡体制図が、事業継続計画 (チェックリスト 3-③) と運用管理規程 (院内のルールを書いた文書、4-①) と同じファイルに綴じられ、表紙に次の点検日が書かれている。
チェックリストのマニュアルは、少なくとも年に 1 回、チェックリストで点検することを求めています[2]。職員の入れ替わりや、事業者の窓口の変更があったときも、その日のうちに書き直します。古い番号が載った連絡体制図は、無いのと同じだからです。
ここで 1 つ、書かないことを決めておきます。攻撃を受けたときの最初の操作 (ネットワークを抜く、機器の電源をどうするか) は、この記事では手順にしていません。独立行政法人情報処理推進機構 (IPA) の手引きは、被害が広がるおそれがあればネットワークの遮断などを行うとしています。同時に、「対象機器の電源を切る等、不用意な操作でシステム上に残された記録を消さないようにします」と注意しています[17]。どの機器を、どう止めるかは院ごとに違います。だからこそ、最初の電話先である事業者に聞く項目として、今日送る質問文の質問⑤に入れました。
事業者への質問文
先生の電子カルテの契約書に、夜間の窓口は書いてあるでしょうか。
契約している事業者ごとに、同じ文面を送ります。質問はすべて編集部が作ったもので、資料が求めている文面ではありません〔推奨〕。手順の番号と混ざらないよう、質問は ①〜⑧ で呼びます。
件名: 【ご確認】障害・サイバー攻撃の疑いがあるときの連絡窓口について

{会社名} ご担当者様

いつもお世話になっております。{医療機関名} の {氏名} です。

当院では、厚生労働省のサイバーセキュリティ対策チェックリスト (令和8年度版) の 3-① にあわせて、インシデント発生時の連絡体制図を作成しています。
貴社の連絡先を記載したいので、下記をお知らせいただけますでしょうか。

① 障害やサイバー攻撃の疑いがあるとき、当院が最初に連絡する窓口の電話番号・メールアドレス・受付時間を教えてください。夜間・休日に通じる番号があれば、あわせて教えてください。
② 受付時間外に連絡した場合、折り返しまでの目安はどのくらいですか。
③ 院長に連絡がつかないとき、当院の職員から直接ご連絡してもよろしいでしょうか。
④ 駆けつけやリモートでの調査は、現在の契約に含まれますか。含まれない場合の費用の目安を教えてください。
⑤ 異常に気づいたとき、貴社に連絡するまで当院が触らない方がよい機器や操作 (電源など) はありますか。
⑥ ログや機器の保全は、どちらが行いますか。
⑦ 厚生労働省や個人情報保護委員会への報告について、貴社が行うことと当院が行うことを教えてください。
⑧ 貴社が再委託している会社 (データセンターなど) で事故があった場合、当院へはどの経路で、どのくらいで連絡が来ますか。

{2週間後の日付} ごろまでにご回答いただけますと幸いです。
作成した連絡体制図は、完成後に貴社にもお送りします。
8 つのうち、いちばん大事なのは③です。
院長 1 人で判断している院では、院長につながらない朝の 2 人目は、事業者の窓口です (問い B)。職員から直接電話してよいかを、事故の前に聞いておきます。ほかは、①②が箱の欄と受付時間 (手順 4)、④が費用、⑤⑥が最初の操作 (90 日の章の最後)、⑦⑧が知らせる線の分担です。
⑦には背景があります。医療・介護のガイダンスは、個人データの取り扱いを委託している場合、漏えいの報告は原則として委託元と委託先の双方が行う義務を負う、としています。連名で報告することもできます[9]。クラウドの電子カルテの会社から漏れても、医療情報の管理の責任は院に残ります[3]。
回答に「夜間・休日は窓口なし」と返ってくることもあると思います。それはむしろ収穫です。夜間に通じないことが、事故の前に紙の上で分かったのですから。その場合、夜間の欄には「事業者の窓口なし」と書き、警察 (人命に関わる緊急は 110 番) と厚労省の番号・フォームを書いておきます。日医の A①会員なら、日医の窓口 (6 時〜21 時) も書けます。
費用と頼れる先
連絡体制図を作ること自体に、費用はかかりません。紙 1 枚と、事業者へのメールと、番号を調べる時間だけです。費用が出るとすれば、事業者の駆けつけや調査が契約に含まれていない場合です。この費用は契約によって違い、診療所向けの公的な相場は、編集部の調べでは見つかりませんでした。質問④で費用を先に聞くのは、このためです。
紙に書き写しておく窓口は次のとおりです (表の内容は 2026 年 10 月 23 日に各機関のページで確認したものです)。
| 窓口 | 連絡先 | 書いてあること |
|---|---|---|
| 厚生労働省 医政局 医療情報担当参事官室 | 03-6812-7837 / igishitsu@mhlw.go.jp | 医療情報システムに障害が発生した場合を含めて連絡する先[2][13] |
| 厚労省 医療機関向けセキュリティ教育支援ポータル (MIST)「インシデントかも?」 | Web フォーム (mist.mhlw.go.jp/incident/) | インシデントによっては、初動対応の支援として、オンラインまたは現地にセキュリティの専門家を派遣する。費用・受付時間の記載はページに無い[13] |
| 都道府県警察のサイバー犯罪相談窓口 | 県ごとに異なる (警察庁の一覧ページから選ぶ) | オンラインの受付窓口もある。人命に関わる緊急の事案は 110 番[14] |
| 警察相談専用電話 | #9110 | 警察庁の案内にある相談の番号[15] |
| 日本医師会 サイバーセキュリティ対応相談窓口 | 0120-179-066 | 年中無休 6 時〜21 時、無料。日医の A①会員が開設・管理する医療機関が対象[16] |
| 個人情報保護委員会 | 報告は Web フォーム (ppc.go.jp の「漏えい等報告」のページ) | 速報・確報の期限は手順 5[12] |
厚労省の 2 つの窓口は、両方書いておきます。ガイドラインの Q&A は、厚労省へはポータル (MIST) からもインシデントを報告でき、必要に応じて専門家チームを派遣して初動対応を支援する、と書いています[3]。MIST の初動支援は電話でなく Web フォームで受け付けていて、費用や受付時間は、編集部が読んだページには書かれていませんでした[13]。
日医の窓口は、電話で A①会員の名前や医籍番号 (医師免許の登録番号) などを確かめたうえで受け付けると書かれています[16]。会員の院は、医籍番号か会員番号を、紙の同じ行に書いておくと朝の電話が早くなります。会員でない院は、この行を書かずに、MIST の行を使います。
IPA の企業向けの相談窓口や、JPCERT/CC (日本の事故対応の調整機関) も事故の相談先です。どちらも電話でなく、メールやフォームで受け付けています[17][23]。紙の「電話する先」には入れず、余白に「メール・フォームの窓口」として書く程度でよいと考えます。被害の調査を有償で請け負う会社の一覧は、IPA の手引きが日本ネットワークセキュリティ協会 (JNSA) の一覧を案内しています[17]。
公的な窓口の行を 1 つ、今日の紙に書き足せば、夜間の欄が空になりません。
印刷用チェックシート
記入用の連絡体制図
下の表を A4 1 枚に写して使ってください。事業者が 2 社以上なら、事業者の行を足します。
| 行 | 箱 | 名前・会社 | 電話番号 | 受付時間 | メール・フォーム | 連絡目的 |
|---|---|---|---|---|---|---|
| 0 | 見つけた人 | (誰でも) | — | — | — | 1 人目に電話する |
| 1 | 1 人目 (多くは院長) | ____ | ____ | — | — | 状況を聞き、事業者と外へ連絡する |
| 2 | 2 人目 | ____ | ____ | — | — | 1 人目につながらないとき |
| 3 | 事業者 (電子カルテなど) | ____ | ____ | ____ | ____ | 調べる・直す |
| 4 | 情報セキュリティ事業者 (無ければ、A①会員は日医の窓口、会員でなければ MIST) | ____ | ____ | ____ | ____ | 調べる・助言 |
| 5 | 外部有識者 (顧問弁護士など。無ければ「なし」) | ____ | ____ | ____ | ____ | 患者への説明・法的な助言 |
| 6 | 都道府県警察 サイバー犯罪相談窓口 | __県警 | ____ | ____ | オンライン受付あり | 知らせる |
| 7 | 厚生労働省 医政局 医療情報担当参事官室 | — | 03-6812-7837 | — | igishitsu@mhlw.go.jp / MIST のフォーム | 知らせる・初動支援 |
| 8 | 所管 (保健所) | __保健所 | ____ | ____ | ____ | 知らせる |
| 9 | 個人情報保護委員会 (漏えい等のおそれがあるとき) | — | — | — | 報告フォーム | 速報 3〜5 日 (目安) / 確報 30 日・60 日 |
| 10 | 患者本人 (漏えい等のおそれがあるとき) | — | — | — | — | 速やかに通知 |
紙の余白に、「知った日: __月__日 __時」と「作成日・最終確認日: ____」の欄を作っておきます。行 3〜7 が、厚労省のマニュアルの例にある外の 5 つの箱です[2]。
チェックシート
院内に貼るか、チェックリストと一緒に綴じてください。No は本文の手順の番号と同じです。
| No | 確かめること | 区分 | 担当 | 期限 | 済 |
|---|---|---|---|---|---|
| 1 | 1 人目と 2 人目を決め、携帯番号を一番上に書いた | 推奨 | 院長 | 今日 | □ |
| 2 | 厚労省 (03-6812-7837) と、自院の県の警察のサイバー犯罪相談窓口の番号を書いた | ガイドライン (マニュアル) | 院長・事務 | 今日 | □ |
| 3 | 契約している事業者ごとに質問文を送った (日付を記録) | ガイドライン | 事務 | 今日 | □ |
| 4 | 外の 5 つの箱と保健所の欄を、5 つの欄 + 受付時間で埋めた | ガイドライン | 事務 | 30 日 | □ |
| 5 | 個情委の報告フォーム・知った日・患者への通知の 3 行を書いた | 推奨 (報告そのものは個人情報保護法の義務) | 院長 | 30 日 | □ |
| 6 | チェックリスト 3-① に「はい」と確認日を書いた | 立入検査 3-① | 院長 | 30 日 | □ |
| 7 | 3 か所に貼り、職員と事業者に配った | 推奨 | 事務 | 30 日 | □ |
| 8 | 10 分の読み合わせをして、つながらない番号を直した | 推奨 | 院長・職員 | 90 日 | □ |
| 9 | BCP と規程と同じ綴りに入れ、次の点検日を書いた | 推奨 | 院長 | 90 日 | □ |
今日決める 1 つ: 見つけた人が最初に電話する 1 人と、つながらないときの 2 人目。 1 人目: ______ (携帯 ______) / 2 人目: ______ (携帯 ______) (決めた日: ____年__月__日)
おわりに——紙は、止まる前に貼る
2026 年 10 月に一部が施行されたサイバー対処能力強化法は、診療所に新しい報告や届け出を求めていません (この先、医療が対象に加わるのも病院の側です)。それでも、事故のときに厚労省・警察・所管に知らせることは、ガイドラインが求めてきたことです。そしてチェックリストの 3-① は、その連絡体制図を立入検査で見せることを求めています[1][2][4]。
最初にやることは、見つけた人が最初に電話する 1 人と 2 人目を決め、紙の一番上に携帯番号を書くことです。そこに厚労省の 03-6812-7837 と、自院の県の警察の番号を足し、事業者に窓口を聞く 1 通を送れば、回答が届いた日に最小の 5 行が出そろいます。武蔵小杉病院の例では、知らせる線の 3 本は判明したその日のうちに引かれていました。
明日の朝 8 時半、先生の院の受付の壁には、何が貼ってあるでしょうか。診療所の朝にあの 1 日を再現するのは、院長の記憶ではなく、受付の壁の 1 枚だと私は考えています。
事業者に送った質問文の答えは、次の記事でも使います。次は、院長が今日ベンダーに送る 10 の質問です。止まった朝の受付を紙で回す話は、電子カルテが映らない朝の紙運用(準備中)で書きます。
なお、本記事は 2026 年 10 月 23 日時点の公表資料に基づく一般的な情報提供で、個別の契約や法的判断についての助言ではありません。民間の情報メディアが厚生労働省・個人情報保護委員会などの公表資料を読んでまとめたもので、各機関の見解ではありません。情報セキュリティの専門家による監修は受けていません。「推奨」「編集部の提案」と書いた部分と、「私は〜と考えます」と書いた部分は、資料に書かれていない編集部の考えです。窓口の番号・受付時間・対象は変わることがあるので、紙に書き写すときに各機関のページで確かめてください。本記事は、取り上げた機関・事業者から依頼・報酬・資料提供を受けて書いたものではなく、特定の製品・サービスの推奨もしていません。クリニックAIラボは、事業者への送客などから収益を得ることがあります (詳しくは利益相反の開示)。本記事の本文には、送客のためのリンクや報酬の仕組みはありません。記事の末尾には、サイトの製品比較のページへの案内が自動で付きます。報告の先や手順は、管轄の保健所と契約している事業者にもご確認ください。
参考文献
ページは紙面に印刷された番号です (印刷の無いものは PDF のページ)。
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト (医療機関・薬局確認用 3-①). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716185.pdf
- 厚生労働省. 令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル~医療機関・薬局・事業者向け~ (p.4、p.16 3-① と連絡体制図の例). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716186.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン Q&A (経営管理編 Q2・Q5、企画管理編 Q5・Q32). 令和8年9月. https://www.mhlw.go.jp/content/10808000/001752355.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 経営管理編 (遵守事項⑱⑲ p.9、3.4.3 p.12-13). 令和8年6月. https://www.mhlw.go.jp/content/10808000/001716291.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 企画管理編 (12 遵守事項⑥⑦ p.41、12.3 p.42) / システム運用編 (18.1 p.44). 令和8年5月・6月. https://www.mhlw.go.jp/content/10808000/001716292.pdf / https://www.mhlw.go.jp/content/10808000/001716295.pdf
- 厚生労働省. 医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編 (8 p.14-15). 掲載ページに日付の表記なし. https://www.mhlw.go.jp/content/10808000/001716297.pdf
- 厚生労働省. 医療情報システム部門等における事業継続計画 (BCP) ひな形 (2.2.1 連絡体制図 PDF p.7、3.1 異常発見時の連絡先 PDF p.10). 令和6年6月. https://www.mhlw.go.jp/content/10808000/001261302.pdf
- 厚生労働省. サイバー攻撃を想定した事業継続計画 (BCP) 策定の確認表 (1-2、2-1). 令和6年6月. https://www.mhlw.go.jp/content/10808000/001261299.pdf
- 個人情報保護委員会・厚生労働省. 医療・介護関係事業者における個人情報の適切な取扱いのためのガイダンス (8 漏えい等の報告等、p.42-43). 令和8年4月一部改正. https://www.ppc.go.jp/files/pdf/260401_iryoukaigo_guidance.pdf
- 個人情報の保護に関する法律 第26条 / 個人情報の保護に関する法律施行規則 第7条・第8条・第10条 (e-Gov 法令検索). https://laws.e-gov.go.jp/
- 個人情報保護委員会. 個人情報の保護に関する法律についてのガイドライン (通則編) (3-5-1-4 毀損 p.58、3-5-3-1 p.60-61、3-5-3-3 速報 p.64-65、3-5-3-4 確報 p.66). 平成28年11月 (令和8年6月一部改正). https://www.ppc.go.jp/files/pdf/260614_guidelines01.pdf
- 個人情報保護委員会. 漏えい等報告について. https://www.ppc.go.jp/personalinfo/legal/leakAction/
- 厚生労働省. 医療機関向けセキュリティ教育支援ポータルサイト (MIST) (トップページ、「インシデントかも?」、事業説明、「ランサムウェア被害後の復旧対応」). https://mist.mhlw.go.jp/
- 警察庁. サイバー事案に関する相談窓口 / 都道府県警察の連絡先、警察署一覧. https://www.npa.go.jp/bureau/cyber/soudan.html / https://www.npa.go.jp/bureau/cyber/ichiran.html
- 警察庁. Cyber Police Agency Letter 2026 Vol.19 (令和8年10月). https://www.npa.go.jp/bureau/cyber/pdf/R8_Vol.19cpal.pdf
- 日本医師会. 日本医師会サイバーセキュリティ対応相談窓口. 2026年10月14日. https://www.med.or.jp/doctor/sys/cybersecurity/001566.html
- 独立行政法人情報処理推進機構 (IPA). 中小企業の情報セキュリティ対策ガイドライン 第4.0版 付録8 中小企業のためのセキュリティインシデント対応の手引き (p.3、p.7). 2026年6月. https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_8.pdf
- 日本医科大学武蔵小杉病院. 当院へのサイバー攻撃による個人情報漏洩に関するご報告とお詫び (第5報、別表). 令和8年2月27日. https://www.nms.ac.jp/kosugi-h/news/_28850.html
- 内閣官房国家サイバー統括室. サイバー対処能力強化法及び同整備法の一部施行について (官民連携の強化、アクセス・無害化措置) (報道資料). 令和8年10月1日. https://www.cyber.go.jp/pdf/press/houdou_20261001.pdf
- 内閣官房国家サイバー統括室・内閣府. サイバー対処能力強化法等の施行について (関係省庁会議資料、p.1・p.4). 令和8年9月30日. https://www.cyber.go.jp/pdf/press/siryou_20260930.pdf
- 経済施策を一体的に講ずることによる安全保障の確保の推進に関する法律 第50条第1項 / 同法及び株式会社国際協力銀行法の一部を改正する法律 (令和8年法律第38号、令和8年6月17日公布) による第50条第1項の改正 (e-Gov の施行待ちの版) / 重要電子計算機に対する不正な行為による被害の防止に関する法律 第2条・第5条 (e-Gov 法令検索). https://laws.e-gov.go.jp/
- 厚生労働省. 医療法施行規則の一部を改正する省令について (産情発0310第2号). 令和5年3月10日. https://www.mhlw.go.jp/content/10808000/001075881.pdf
- 独立行政法人情報処理推進機構 (IPA). 企業組織向けサイバーセキュリティ相談窓口 / 一般社団法人JPCERTコーディネーションセンター. インシデント対応依頼. https://www.ipa.go.jp/security/support/soudan.html / https://www.jpcert.or.jp/form/
お使いの製品の口コミを募集しています。口コミを書く →
この記事に関係する製品を比較する
料金・規制区分・エビデンスを医師が一次資料で並べた比較表です。順位はお金で変わりません。
関連する記事
保守会社に送る10の質問——「保守されているはず」を1通で確かめる
厚労省は、医療機関は保守されていると考え、事業者は保守の対象でないと考える食い違いから、被害に遭う例が多発していると書いています。保守・VPN・バックアップ・IDの10の質問を1通のメールにまとめ、返事を書き込む回収表と、立入検査で使う事業者確認用チェックリストの集め方を示します。
#医療情報セキュリティ / 事業者との責任分界 (チェックリスト 2-②・2-③・事業者確認用)診療所のサイバー対策チェックリスト——19項目の記入例と現物4つ
立入検査で確認される厚労省のサイバー対策チェックリスト(令和8年度版)19項目を、架空の無床診療所で1行ずつ埋めた記入例です。現物を見せる4つ、事業者に書いてもらう紙、「いいえ」と目標日の書き方、運用管理規程の骨組みと依頼文を示します。
#医療情報セキュリティ / 立入検査のチェックリスト 19 項目と運用管理規程 (4-①)電子カルテの共有ID——やめる順番は5つ、照合は月1回
大阪の病院の調査報告書は、職員のパスワードが1種類で全員が管理者だったことを、被害が広がった要因に挙げました。立入検査のチェックリスト2-④・2-⑤に沿って、共有IDを書き出す・止める・絞る・分ける・閉じるの順でやめる手順と、保守会社への質問文を示します。
#医療情報セキュリティ / ID と管理者権限 (チェックリスト 2-④・2-⑤)AI時代のサイバー攻撃——日本語の壁が崩れはじめ、診療所が決める3つ
生成AIで、詐欺メールの日本語の不自然さという目印は当てにしにくくなりました。公開された攻撃方法の悪用は88%が48時間以内という米国1社の観測もあり、5月には国と厚労省が注意喚起を出しています。変化を外来の言葉に置き換え、診療所が決める3つを示します。
#医療情報セキュリティ / AI 時代の攻撃と守り (シリーズの入口)
Comments
この記事への質問・ご意見をお寄せください
「ここが分かりにくかった」「この数字の根拠をもっと知りたい」「次はこれを取り上げてほしい」。どんな一言でも歓迎です。編集長 (現役の内科医) がすべて読み、できるだけ返信します。いただいた声は、記事の改稿と次の記事に生かします。